


AIエージェントウォレットは、AIエージェントが自律的にタスクを実行できるように設計されたウォレットアーキテクチャです。ユーザーが定義した認可範囲内で、AIシステムによるオンチェーン決済、トークンスワップ、資産移転、その他のブロックチェーン操作を可能にします。主にユーザーが手動で取引を承認する従来のウォレットとは異なり、AIエージェントウォレットでは、プログラム可能な権限、自動署名、タスク実行の連携がより重視されます。
AIエージェントが情報検索やコンテンツ生成から、決済、取引、アプリケーション間の操作へと活用範囲を広げるなか、ウォレットは単なる資産保管ツールから、自動化された経済活動を支えるインフラへと進化しています。しかし、AIモデルが取引意図を理解できることは、ユーザーの完全な秘密鍵に直接アクセスすべきことを意味するものではありません。資産移転を明確な管理下に置きながら実行効率をどのように向上させるかは、AIエージェントウォレット設計における中核的な課題です。
本記事では、AIエージェントウォレットの基本原則から説明し、AIエージェントがオンチェーン取引を完了する仕組み、Session Keyによる認可範囲の管理、スマートコントラクトアカウント、アカウント抽象化、および関連プロトコルがどのように連携してエージェント型の経済活動を支えるのかを解説します。また、自動化ウォレットが直面する主なセキュリティリスクについても取り上げます。
要点
-
AIエージェントウォレットは、AIエージェントが事前に定義された権限の範囲内でオンチェーン資産を管理し、取引を開始し、タスクを実行できるようにするウォレットアーキテクチャです。その中核機能は、自動実行機能と資産管理権限を組み合わせることにあります。
-
AIエージェントによる自律取引は、エージェントが資金を無制限に管理できることを意味しません。ウォレットは、取引金額、コントラクトの許可リスト、操作タイプ、認可の有効期間を通じて、エージェントの行動を制限できます。
-
スマートコントラクトアカウント、アカウント抽象化、Session Key、委任認可メカニズムは、AIエージェントにオンチェーン操作の実行と権限管理のためのより柔軟な手段を提供します。
-
ERC-4337やERC-7579などの技術は、スマートアカウントおよびモジュール型権限管理の基盤を提供できますが、すべてのAIエージェントウォレットが同一の標準を採用する必要はありません。
-
MCP、A2A、ERC-8004、x402は、それぞれツール接続性、エージェント連携、オンチェーンID、決済フローに関連します。これらをウォレットの署名権限と混同すべきではありません。
-
AIエージェントウォレットに関連する主なリスクには、プロンプトインジェクション、悪意あるツール呼び出し、過剰な認可、取引スリッページ、自動化戦略の制御喪失が含まれます。これらのリスクは、権限分離、取引シミュレーション、継続的な監視によって軽減する必要があります。
AIエージェントウォレットとは?従来の暗号資産ウォレットとは何が異なるのか?
AIエージェントウォレットは、AIエージェント向けウォレットとも一般的に呼ばれ、AIエージェントがタスク目標および事前定義された認可に基づいてオンチェーン操作を実行できるようにするウォレットシステムです。これは単一かつ統一されたブロックチェーンウォレット標準ではありません。スマートアカウント、鍵管理、取引ツール、自動化戦略などのコンポーネントを組み合わせたものです。
従来の暗号資産ウォレットは、主にユーザーによる能動的な操作を前提として設計されています。ユーザーはアプリケーションに接続し、取引詳細を確認し、署名プロセスを完了する必要があります。一部のウォレットが自動化機能をサポートしている場合でも、その中核的な操作はユーザー中心です。AIエージェントウォレットでは、ユーザーがタスク目標と実行範囲を事前に定義でき、その後、AIエージェントが認可範囲内で特定の操作を完了できます。
例えば、ユーザーはAIエージェントにDeFiプロトコルの利回りを定期的に確認させ、特定の条件が満たされた場合に資産配分を調整させたいと考える場合があります。従来のワークフローでは、通常、ユーザーがデータを確認し、取引を手動で承認する必要があります。一方、AIエージェントウォレットは、市場データツールに接続し、事前定義された条件を評価し、ウォレットを使用して認可された操作を実行できます。
ただし、この自律性には明確な境界があります。AIエージェントは取引を分析して提案できますが、資産を移転できるかどうかは、最終的にウォレットの署名権限、スマートコントラクトの検証ロジック、その他の独立した実行管理に依存します。
| 比較項目 | 従来の暗号資産ウォレット | AIエージェントウォレット |
|---|---|---|
| 主な利用者 | 人間のユーザー | 人間のユーザーから認可を受けたAIエージェント |
| 取引のトリガー | ユーザーが開始 | タスクおよび戦略に基づいてエージェントがトリガー |
| 認可方法 | 取引ごとの署名または事前認可 | 取引ごとの承認、委任権限、または自動化戦略 |
| 実行頻度 | 主に手動 | 継続的な監視と自動実行 |
| 権限管理 | アカウント鍵およびコントラクト承認 | 金額上限、有効期間、送信先アドレス、操作制限 |
| 主なリスク | フィッシング、秘密鍵の漏えい、悪意ある承認 | 従来のウォレットリスクに加え、モデルおよび自動実行に関するリスク |
したがって、AIエージェントウォレットの中核的な価値は、ユーザーによる管理をなくすことではなく、ユーザーの認可要件を検証可能かつ実行可能な技術ルールへ変換することにあります。
AIエージェントはAIエージェントウォレットを通じて、どのようにオンチェーン取引を自律的に完了できるのか?
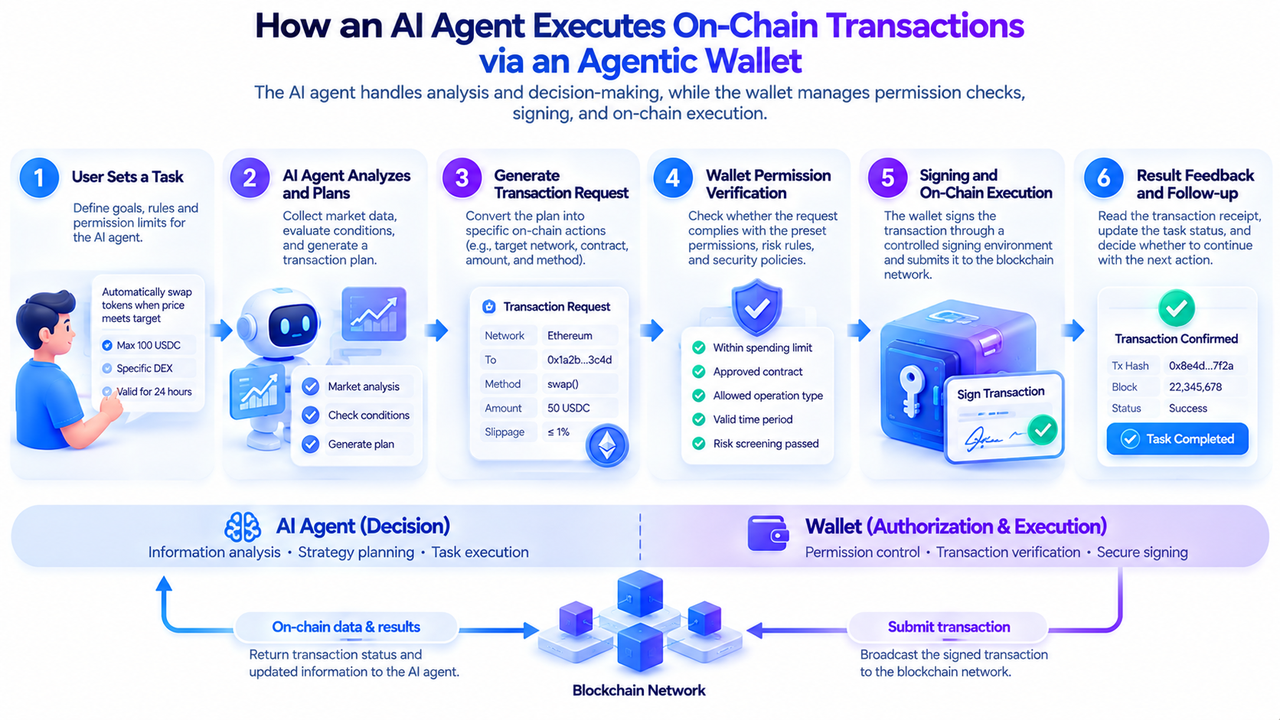
AIエージェントによる自律取引には通常、タスクの解釈、データ取得、取引計画、権限検証、署名と実行、結果報告など、複数の段階が含まれます。ウォレットは資産と認可を管理し、AIエージェントは主に意思決定とワークフローのオーケストレーションを担います。両者は明確に定義されたインターフェースを通じて連携する必要があります。
ユーザーは、特定資産の価格を監視する、または事前定義された条件が満たされた際にステーブルコインでサービス料金を支払うといった目標をAIエージェントに与えます。エージェントは、市場データインターフェース、ブロックチェーンノード、その他のツールを通じて情報を取得し、タスク要件に基づいて実行計画を策定します。
エージェントは、その計画を対象ネットワーク、コントラクトアドレス、トークン数量、呼び出しメソッド、取引パラメータを含む具体的なオンチェーン操作に変換します。この段階では、AIモデルが操作を妥当と判断したという理由だけで自動承認するのではなく、ウォレットシステムが独立して取引を検証する必要があります。
取引が権限チェックを通過すると、適切な署名機能を持つウォレットコンポーネントが取引を認可し、ブロックチェーンネットワークに送信します。実行が成功すると、エージェントは取引レシートを読み取り、タスク状態を更新し、必要に応じて次のステップに進むことができます。
自動スワップを例にすると、完全なプロセスには以下が含まれる場合があります。
-
ユーザーは、指定ネットワーク上で100 USDCを超えない範囲でエージェントが利用することを認可します。
-
エージェントは見積もりを取得し、事前定義された価格条件およびスリッページ条件を確認します。
-
ウォレットは、対象コントラクト、トークン、金額上限、認可の有効期間を検証します。
-
取引がチェックを通過すると、管理された署名コンポーネントが署名し、送信します。
-
エージェントはオンチェーン結果を読み取り、実行状況をユーザーに報告します。
ここでの100 USDCという金額は、権限メカニズムを説明するための仮想的な例です。いかなる製品のデフォルト設定でもありません。
取引リクエストの生成と、ブロックチェーンによる取引確認は、別個の段階である点に注意が必要です。ネットワーク混雑、Gas料金の変動、取引スリッページ、コントラクト実行の失敗により、最終結果がエージェントの当初計画と異なる場合があります。
また、モデルが生成した取引意図は、独立した戦略チェックに代わるものではありません。高リスク取引については、ウォレットがユーザーに再確認を求めたり、認可範囲を超える操作を直接拒否したりする場合があります。
Session KeyはAIエージェントのウォレット権限をどのように制限するのか?
Session Keyは、AIエージェントウォレットにおける代表的な認可メカニズムです。ユーザーは、AIエージェントにメインウォレットの秘密鍵を公開することなく、指定された条件下で特定の操作権限を別の鍵に一時的に委任できます。
従来のウォレット操作では、ユーザーは取引のたびに繰り返し署名する必要がある場合があります。複数のタスクを継続的に実行する必要があるAIエージェントにとって、この方式は自動化の効率を低下させます。Session Keyを利用すると、ユーザーは明確に定義された一連の操作を事前に認可でき、エージェントは有効期間中にルールに準拠する取引を完了できます。
例えば、ユーザーはAIエージェントに対して以下の権限を設定できます。
| 権限タイプ | 設定例 | 主な目的 |
|---|---|---|
| 有効期間 | 認可は24時間有効 | 権限が長期間開放されたままになることを防止 |
| 取引ごとの上限 | 1回の取引あたり20 USDC以下 | 個別取引ごとのリスクを制限 |
| 累積上限 | 合計支出額は100 USDCを超えない | タスク全体での資金利用を管理 |
| 送信先アドレス | 指定されたコントラクトのみ許可 | 不明なアドレスへの送金リスクを低減 |
| 操作タイプ | 指定されたトークンスワップのみ許可 | 無関係な操作を防止 |
| 取消メカニズム | ユーザーが手動で認可を取り消し可能 | 以降の操作を停止可能にする |
これらの制限は、ウォレットコントラクト、権限モジュール、または独立したポリシー実行システムによって、実際に強制されなければなりません。AIエージェントのプロンプトに記載するだけでは不十分です。
Session Keyの安全性は、その具体的な実装にも依存します。現在、さまざまなスマートウォレットが異なる方法でSession Keyおよび委任認可をサポートしています。ERC-4337はスマートアカウントの取引検証のためのインフラを提供しますが、Session Keyに関する具体的な権限ルールは、一般にウォレット自体または関連モジュールによって実装されます。
同時に、権限を取り消しても、完了済みのオンチェーン取引を元に戻せるわけではありません。すでに実行された操作については、ユーザーは実際の状況に応じて資産またはコントラクト承認を管理する必要があります。
したがって、Session Keyは、AIエージェントにウォレットの完全な管理権限を与えるメカニズムではなく、限定的な認可ツールとして理解するのが適切です。
スマートコントラクトアカウントとERC-4337はAIエージェントウォレットをどのように支えるのか?
アカウント抽象化は、AIエージェントウォレットを支える重要な技術的方向性です。従来のEthereum外部所有アカウント(EOA)は、主に秘密鍵署名に依存して取引を管理しますが、スマートコントラクトアカウントでは、プログラム可能なロジックを使用してより複雑な認可ルールを定義できます。
ERC-4337は、基盤となるコンセンサスルールの変更を必要とせずに、Ethereumエコシステム向けのアカウント抽象化フレームワークを提供します。ユーザーまたはエージェントはUserOperationを構築でき、BundlerがそれをEntryPointコントラクトに送信します。その後、スマートアカウントが検証と実行を行います。
このアーキテクチャにより、AIエージェントウォレットにはより柔軟な取引管理の選択肢が与えられます。例えば、ウォレットは異なる署名検証モジュール、バッチ操作、Gasスポンサーシップメカニズムを組み合わせ、認可条件が満たされたときにAIエージェントが一連のタスクを完了できるようにします。
Paymasterは、特定のルールに基づいて適格な操作のGasを支払うことができ、エージェント自身がネイティブGasトークンを管理する必要性を減らします。ただし、Gasスポンサーシップは自動的に無料になるわけではありません。関連するコストは、引き続きユーザー、アプリケーション、またはサービスプロバイダーが負担する必要があります。
ERC-7579はモジュール型スマートアカウントのインターフェース標準を提供し、検証、実行、その他の機能モジュールを比較的標準化された方式で組み合わせることを可能にします。開発者はこれを利用して権限管理モジュールを設計し、異なるエージェントに異なる認可ルールを割り当てることができます。
ERC-4337とERC-7579は、主にアカウントおよびモジュール型のインフラを提供するものである点を区別することが重要です。これらは、AIエージェントがどのように取引すべきかを直接決定するものではありません。エージェントの意思決定ロジック、リスク戦略、ウォレット認可は、引き続き独立して設計する必要があります。
また、AIエージェントウォレットが必ずしもERC-4337を使用するわけではありません。カストディサービスに基づくウォレットAPI、MPC署名サービス、その他のブロックチェーンアカウントモデルも、ある程度はAIエージェントによる自動操作をサポートできます。
MPC、TEE、スマートアカウントはどのように連携してAIエージェントの秘密鍵を保護するのか?
AIエージェントウォレットは、特有の課題に直面しています。AIエージェントは取引を実行する必要がありますが、ユーザーの完全な秘密鍵を直接取得すべきではありません。大規模言語モデルは外部テキスト、ウェブコンテンツ、ツール出力を処理する必要があり、これらの入力には悪意ある指示が含まれる可能性があります。
完全な秘密鍵をエージェントのランタイム環境に直接渡した場合、システムがプロンプトインジェクション、悪意あるツール呼び出し、またはサーバー侵害の影響を受けると、資産は不正移転のリスクにさらされる可能性があります。
このリスクを低減するため、開発者はAIエージェントの意思決定環境とウォレットの署名環境を分離できます。
マルチパーティ計算(MPC)は、署名機能を複数の参加者またはデバイスに分散させるため、単一のコンポーネントが完全な署名能力を単独で保有する必要がありません。信頼実行環境(TEE)は、ハードウェア分離によって機密コードとデータを保護し、通常のアプリケーションが鍵情報に直接アクセスする能力を低減します。
スマートコントラクトアカウントは、対象コントラクト、取引ごとの金額、累積支出額など、取引実行時の認可条件をさらに確認できます。エージェントがルールに準拠しない取引リクエストを生成した場合でも、オンチェーン検証ロジックによって実行を防止できます。
これらの技術は、異なるセキュリティ側面に対応します。
| 技術 | 主な保護対象 | 代表的な機能 |
|---|---|---|
| MPC | 鍵の管理および署名プロセス | 秘密鍵が単一障害点として露出するリスクを低減 |
| TEE | 機密性の高い実行環境 | 特定の署名およびセキュリティ操作を分離 |
| スマートコントラクトアカウント | オンチェーン取引権限 | プログラム可能な認可ルールを強制 |
| Session Key | 一時的な操作権限 | 認可期間と操作範囲を制限 |
| 取引シミュレーション | 取引実行結果 | 特定の異常行動を事前に特定 |
ただし、単一の技術だけでリスクを完全に排除することはできません。例えば、TEEは実装上の欠陥やサイドチャネル攻撃の影響を受ける可能性があります。MPCは、取引意図が妥当かどうかを自動的に判断できません。スマートコントラクト内の権限モジュールにも脆弱性が含まれる可能性があります。
したがって、安全なAIエージェントウォレットは、鍵保護、権限チェック、取引シミュレーション、人間による承認を組み合わせる必要があります。
x402、MCP、ERC-8004はAIエージェントウォレットのユースケースをどのように拡大するのか?
AIエージェントウォレットは、トークン取引だけでなく、AIエージェント間の決済、サービス購入、タスク連携のための資金実行にも利用されます。関連プロトコルの発展に伴い、ウォレットはツール呼び出し、ID検出、自動決済メカニズムとの統合が進んでいます。
x402は、主にインターネットサービスの自動決済向けに設計されています。サービスプロバイダーはHTTP 402レスポンスを通じて支払いリクエストを発行でき、必要な支払いプロセスが完了すると、クライアントはリクエストを再送信します。AIエージェントにとって、これは認可上限の範囲内でデータインターフェース、コンピューティングリソース、その他のデジタルサービスに支払いできることを意味します。
MCP(Model Context Protocol)は、主にAIモデルを外部ツールおよびデータソースに接続するために使用されます。エージェントはMCPを使用して市場データを取得し、取引ツールを呼び出し、その他のサービスにアクセスできますが、MCP自体はオンチェーン資金の安全性を保証するものではありません。
A2A(Agent-to-Agent)は、異なるAIエージェント間の能力検出、通信、タスク連携に焦点を当てています。あるエージェントが別のエージェントによって提供されるサービスを呼び出す必要がある場合、ウォレットは対応する支払いを実行できます。
ERC-8004は、オープン環境におけるエージェントのID、評判、検証に焦点を当てています。ID登録、フィードバック、検証に関連するインフラを提供しますが、取引決済方法を直接定義したり、ウォレットの署名権限を自動的に付与したりするものではありません。
これらの技術の関係は、以下のようにまとめられます。
| 技術またはプロトコル | 中核機能 | AIエージェントウォレットとの関係 |
|---|---|---|
| x402 | 自動化されたサービス決済 | 決済インタラクションフローを提供 |
| MCP | モデルと外部ツールの接続 | 取引ツールおよびデータツールを接続 |
| A2A | エージェント間の連携 | エージェント間のタスクワークフローをサポート |
| ERC-8004 | エージェントのID、評判、検証 | インタラクション相手の識別と評価を支援 |
| ERC-4337 | スマートアカウント取引インフラ | プログラム可能なウォレット実行をサポート |
例えば、リサーチエージェントはMCPを使用してデータサービスを呼び出し、x402を使用して少額の支払いを行い、その結果を別のエージェントに提供できます。このプロセス全体を通じて、AIエージェントウォレットは認可された資金操作を実行し、ID検証、タスク通信、決済プロトコルはそれぞれ別の役割を果たします。
プロトコルを組み合わせられることは、すべてのウォレットまたはエージェント製品がこれらの機能を完全にサポートしていることを意味しない点に注意が必要です。実際の可用性は、引き続きネットワーク、SDK、ウォレット実装、サービスプロバイダーに依存します。
2026年にAIエージェントウォレットにはどのような実用的な活用があるのか?
2026年、AIエージェントウォレットは概念的な探索段階から、より具体的な開発者ツールおよびアプリケーションシナリオへと移行し始めました。CoinbaseやGateなどの暗号資産プラットフォームは、ウォレット管理、オンチェーン取引、自動決済機能をAIエージェントに段階的に開放し、事前定義された認可範囲内で実際の資金操作を実行できるようにしています。
Gate:AIエージェント向けGateと自動化ウォレット操作
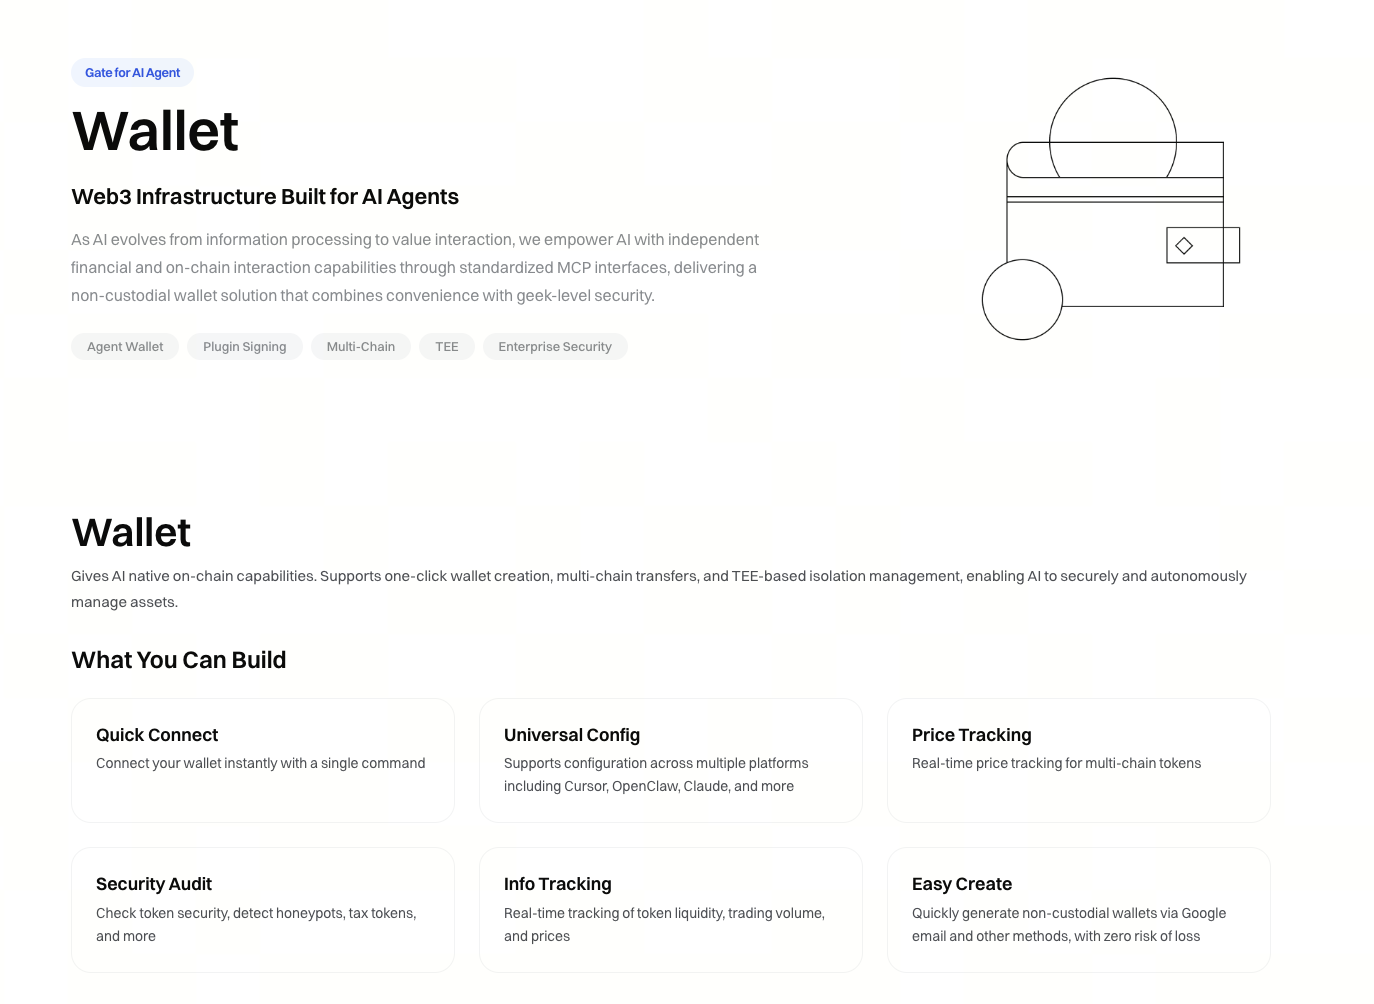
Gateが提供するGate for AI Agentは、AIエージェント向けの暗号資産金融インフラです。Gate Skills、CLI、MCP、APIなどのツールを通じて、取引、市場データ、資産管理、Web3ウォレット、オンチェーン決済機能を、エージェントがアクセスできるサービスエコシステムに統合しています。
取引シナリオでは、AIエージェントはGate Skillsを使用して市場データを取得し、アカウント資産を確認し、ユーザーの指示に基づいて取引操作を生成できます。注文発注や資金移転などの機密性の高い操作については、プラットフォームは二次確認およびAPI権限管理を提供します。また、AIエージェントの資金と操作範囲を分離するために独立したサブアカウントの利用を推奨しており、自動実行が他のアカウントの資産に及ぼす可能性のある影響を軽減します。
Web3シナリオでは、Gate Wallet SkillsがウォレットID認証、マルチチェーン資産照会、トークン送金、取引署名、DApp操作をサポートします。また、他のGate DEXツールと組み合わせて、トークンスワップなどの操作を完了することもできます。さらに、Gateはx402を通じて、AIエージェントによる有料APIおよびデジタルサービスへの自動決済をサポートし、エージェント間のオンチェーン経済活動における実行の入口を提供します。
このアーキテクチャは、AIエージェントウォレットの発展における重要な方向性を反映しています。AIエージェントは、ユーザーの完全な秘密鍵を直接管理する必要はありません。代わりに、ウォレットツール、認可メカニズム、管理された実行環境を通じて特定のタスクを完了できます。異なる操作に必要な認可要件は、実際に使用するツールおよびウォレット設定に依存し、自動化機能はすべての取引がユーザー確認を回避できることを意味するものではありません。
Coinbase:AIエージェントウォレットとAgentKit
2026年2月、Coinbase Developer PlatformはAIエージェントウォレットを開始し、AIエージェントに決済、取引、オンチェーン操作機能を提供しました。この製品は、エージェントのウォレット操作と管理された署名インフラを組み合わせ、取引金額上限やセッションレベルの支出管理などのセキュリティ対策を提供します。その製品説明によると、秘密鍵はAIモデルのプロンプト環境に直接公開されません。開発者はx402を使用して自動決済フローを構築することもできます。
Coinbase AgentKitは、AIエージェントをウォレットおよびオンチェーン操作に接続するための開発ツールを提供します。開発者は関連インターフェースを使用して、資産照会、トークン送金、その他の自動化機能を構築できます。ただし、ツールフレームワーク自体が完全なセキュリティポリシーを提供するとは限りません。開発者は、プロンプトインジェクション、悪意あるツール呼び出し、異常な取引に対する適切な安全対策を引き続き設定する必要があります。
AIエージェントウォレットの活用方向
上記の例は、AIエージェントウォレットの活用が、自動化されたサービス決済、事前定義された戦略に基づくオンチェーンスワップ、DeFiポジション管理、エージェント間の少額決済へと拡大していることを示しています。
これらのシナリオでは、利用可能な資産、取引上限、送信先アドレス、操作タイプ、認可の有効期間など、明確に定義された認可境界が一般に必要です。実際の製品機能、対応ネットワーク、セキュリティメカニズムは依然として異なります。自律取引は、戦略が収益を生むことや市場リスクを排除できることを意味するものでもありません。
AIエージェントウォレットはどのようなセキュリティリスクに直面するのか?自動取引の権限はどのように管理できるのか?
AIエージェントウォレットは、AIによる意思決定と資産実行を結び付けるため、従来のウォレットセキュリティ問題とAIシステムリスクが交差します。最も重要な懸念の一つは、モデルによって生成された取引リクエストが、信頼できない情報の影響を受ける可能性があることです。
例えば、エージェントがウェブページ、ソーシャルメディアコンテンツ、外部APIレスポンスを読み取る際、取引の送信先を変更しようとする悪意ある指示を受け取る可能性があります。ウォレットが操作を実行すべきかどうかの判断をモデル自身の判断のみに依存する場合、攻撃者はプロンプトインジェクションを利用して資金の流れに影響を与える可能性があります。
自動取引では、遅延した市場データ、不正確な見積もり、過剰なスリッページ、悪意あるコントラクト、重複取引などのリスクにも直面する可能性があります。エージェントがタスクを正確に実行した場合でも、外部環境の変化によって予期しない結果が生じる可能性があります。
したがって、AIエージェントウォレットは、可能な限りAIモデルから独立した権限強制メカニズムを使用し、以下のリスク管理に重点を置く必要があります。
-
最小権限の原則: 現在のタスクを完了するために必要な資産、コントラクト、操作権限のみを付与します。
-
金額および有効期間の制限: 取引ごとの金額、累積支出額、取引頻度、認可の有効期限を設定します。
-
独立した取引検証: 署名前に送信先アドレス、呼び出しメソッド、トークン承認、予想される資産変動を確認します。
-
取引シミュレーションおよび異常検知: 特定の異常な資産移転、過剰なスリッページ、不審なコントラクト操作を特定します。
-
人間による承認および緊急停止: 高額、高リスク、または範囲外の取引には人間による確認を求め、以降の操作を停止する機能を維持します。
長期間稼働する必要があるエージェントについては、行動を追跡し、戦略を適時に調整するために、取引ログ、権限監査、異常アラートも整備する必要があります。
特に重要なのは、オンチェーン取引は一般に不可逆である点です。Session Keyを取り消したりエージェントを停止したりすることで、その後の操作は制限できますが、すでに完了した資産移転を自動的に復元することはできません。
AIエージェントウォレットのセキュリティ目標は、AIエージェントに可能な限り大きな操作権限を与えることではありません。明確で、検証可能で、取消可能な認可境界内でエージェントがタスクを完了できるようにすることです。
結論
AIエージェントウォレットは、AIエージェントとブロックチェーン資産管理を組み合わせる重要な技術的方向性です。スマートアカウント、鍵管理、委任認可、自動実行ツールを通じて、AIエージェントは特定の条件下で決済、トークンスワップ、その他のオンチェーン操作を完了できます。
従来のウォレットと比べて、AIエージェントウォレットがもたらす主な変化は、資産管理権限を完全にAIへ移転することではありません。むしろ、ユーザーが取引権限の一部をプログラム可能なルールに変換できる点にあります。Session Key、ERC-4337、MPC、取引戦略管理は、それぞれ認可、アカウント実行、鍵保護のレベルでサポートを提供します。
x402、MCP、A2A、ERC-8004などのプロトコルの発展が続くなか、AIエージェントウォレットは自動決済、デジタルサービスの調達、エージェント連携においてより大きな役割を果たす可能性があります。ただし、その長期的な普及は、権限管理、署名セキュリティ、リスク監視、実際のユーザーニーズを、信頼できる包括的なソリューションに組み合わせられるかどうかに依存します。
FAQ
AIエージェントウォレットは通常の暗号資産ウォレットと何が異なるのか?
AIエージェントウォレットでは、AIエージェントが事前定義されたタスクおよび認可ルールに基づき、特定のオンチェーン操作を自動的に実行できます。一方、通常のウォレットは、一般にユーザーが取引を手動で開始し、承認することに依存します。どちらにも信頼できる鍵管理と取引検証が必要です。
AIエージェントはユーザーの秘密鍵を直接管理できるのか?
エージェントのランタイム環境が秘密鍵に直接アクセスするソリューションを技術的に設計することは可能ですが、鍵の漏えいおよび悪意ある操作のリスクが高まります。より安全なアーキテクチャでは、一般にAIの意思決定環境と署名環境を分離し、権限ポリシーを使用して資金操作を制限します。
Session Keyとウォレットのメイン秘密鍵の違いは何か?
メイン秘密鍵は一般に高いレベルのアカウント管理権限を提供します。一方、Session Keyは主に、特定の有効期間、金額上限、操作範囲内で委任されたタスクを実行するために使用されます。実際の権限境界は、ウォレットの実装に依存します。
AIエージェントウォレットはERC-4337を使用しなければならないのか?
いいえ。ERC-4337はプログラム可能なスマートアカウントを実装するための重要なアプローチですが、AIエージェントウォレットはMPCウォレット、カストディ署名サービス、その他のブロックチェーンアカウントアーキテクチャも使用できます。
AIエージェントウォレットはAI自動取引による利益を保証できるのか?
いいえ。AIエージェントウォレットは主に、取引実行および権限管理機能を提供します。取引戦略が正しいことを保証するものではありません。市場の変動性、流動性不足、スリッページ、モデルの不正確な判断は、いずれも損失につながる可能性があります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
要点
AIエージェントウォレットとは?従来の暗号資産ウォレットとは何が異なるのか?
AIエージェントはAIエージェントウォレットを通じて、どのようにオンチェーン取引を自律的に完了できるのか?
Session KeyはAIエージェントのウォレット権限をどのように制限するのか?
スマートコントラクトアカウントとERC-4337はAIエージェントウォレットをどのように支えるのか?
MPC、TEE、スマートアカウントはどのように連携してAIエージェントの秘密鍵を保護するのか?
x402、MCP、ERC-8004はAIエージェントウォレットのユースケースをどのように拡大するのか?
2026年にAIエージェントウォレットにはどのような実用的な活用があるのか?
AIエージェントウォレットはどのようなセキュリティリスクに直面するのか?自動取引の権限はどのように管理できるのか?
結論
FAQ


関連記事
ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。
