


ハードウェアウォレットのサプライチェーン攻撃とは何か?Ledgerの事件から見るコールドウォレットのセキュリティリスク
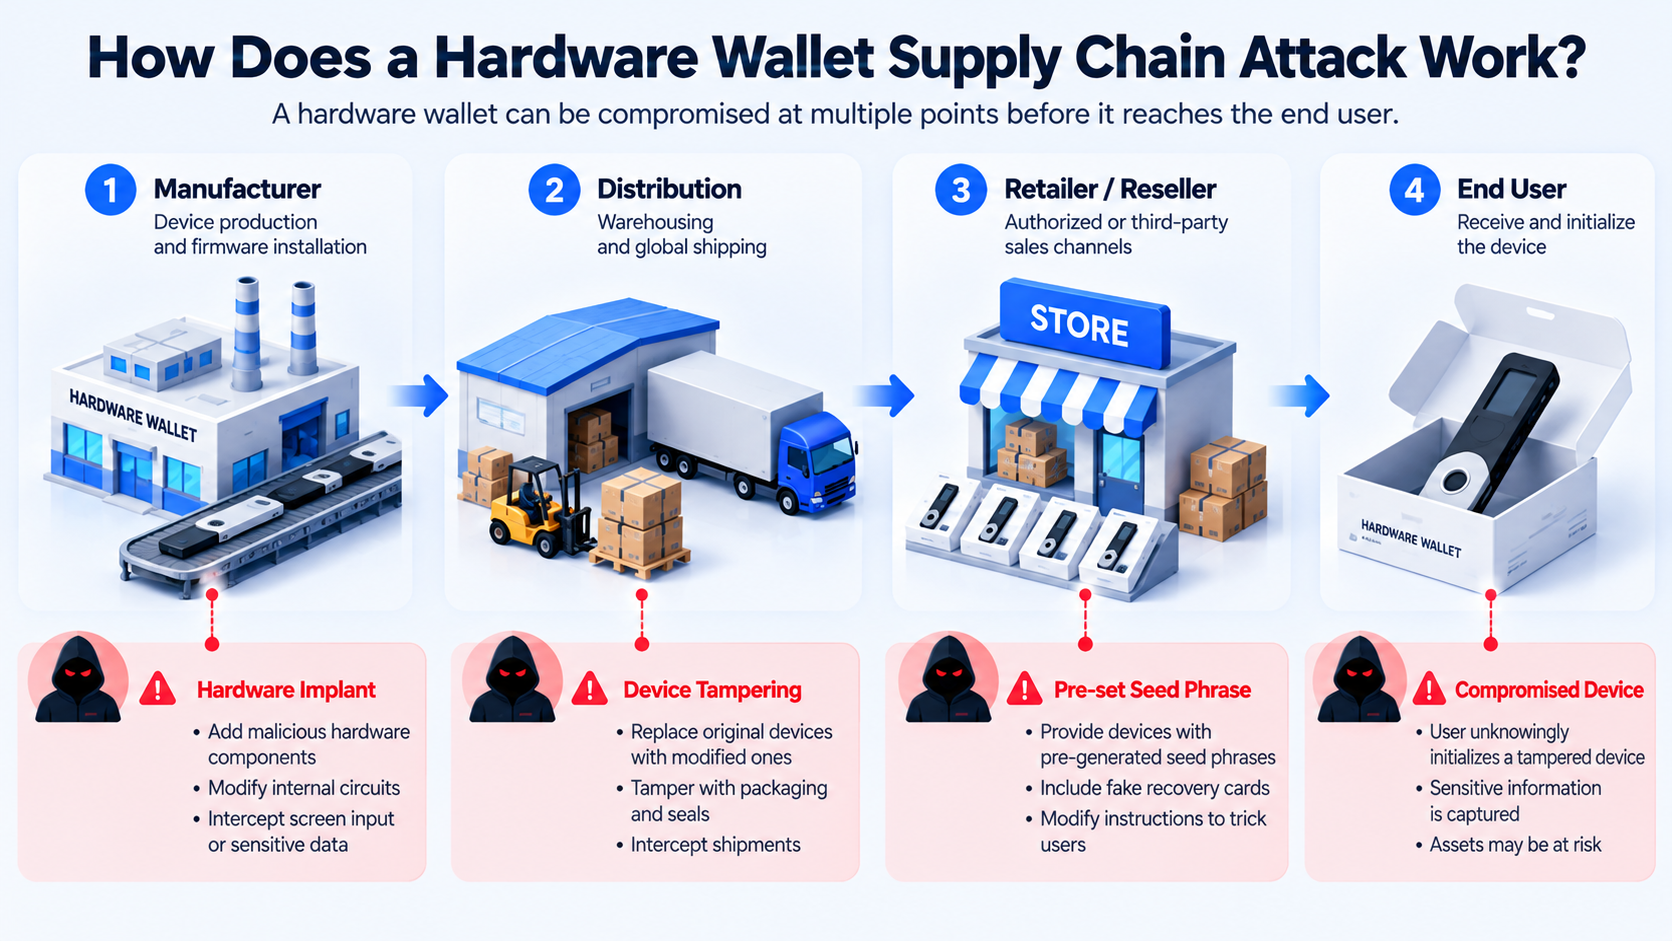
硬件ウォレット供給チェーン攻撃(Hardware Wallet Supply Chain Attack)は、暗号資産の保管デバイスの流通過程に対するセキュリティ攻撃の一種です。攻撃者は、ハードウェアウォレットが最終ユーザーに届く前に、デバイスのコンポーネントを改ざんしたり、悪意のあるモジュールを埋め込んだり、初期化プロセスを変更したりすることで、本来は秘密鍵を保護するための安全なデバイスを資産漏洩の入り口に変えてしまう可能性があります。従来のネットワーク攻撃とは異なり、供給チェーン攻撃はユーザーがデバイスを初めて使用する前に発生する可能性があるため、非常に隠蔽性が高いです。
2026年10月9日、ハードウェアウォレットメーカーのLedgerは、一部の東南アジアユーザーからの資産異常損失報告を調査していると発表しました。関連するユーザーは、ディストリビューターのCryptoBilisを通じてLedgerデバイスを購入していました。Ledgerはその後、同ディストリビューターに販売と出荷を一時停止するよう求め、最近デバイスを購入したユーザーに対して安全に関するアドバイスを発表しました。10月10日の続報では、Ledgerが少なくとも1台の影響を受けたデバイスに無許可のハードウェア埋め込みが存在することを確認したと報じられましたが、完全な攻撃範囲や最終的な損失規模はまだ調査中です。
この事件は、ハードウェアウォレットの供給チェーンセキュリティ問題を再び市場の注目の中心に押し上げました。コールドウォレットは通常、暗号資産の秘密鍵を保護する重要なツールと見なされていますが、その安全性は暗号アルゴリズムやセキュリティチップだけでなく、デバイスの製造から納品までの完全で信頼できるチェーンにも依存しています。本稿では、Ledger事件を踏まえ、ハードウェアウォレット供給チェーン攻撃の仕組み、考えられる安全リスク、そして一般ユーザーが関連する脅威をどのように軽減できるかを説明します。
核心要点
-
ハードウェアウォレット供給チェーン攻撃とは、攻撃者がデバイスの製造、輸送、保管、販売などの過程で悪意のある改ざんを行い、ユーザーが知らないうちに安全上のリスクのあるデバイスを使用させることを指します。
-
2026年10月、Ledgerは東南アジアのディストリビューターCryptoBilisを通じてデバイスを購入したユーザーの資産損失事件を調査し、チェーン上の研究者は疑似損失が8600万ドルを超えると推定していますが、この金額は公式に確認されていません。
-
供給チェーン攻撃は必ずしもセキュリティチップを直接破る必要はなく、攻撃者は追加のハードウェアを埋め込んだり、事前に設定された助記詞や悪意のあるソフトウェアを利用して敏感な情報を取得することもあります。
-
ハードウェアウォレットの真偽確認は、完全な物理的セキュリティ監査と同等ではありません。デバイスが公式に確認されても、追加の悪意のあるハードウェアコンポーネントが存在しないことは保証されません。
-
ユーザーは購入チャネル、デバイスの初期化、助記詞のバックアップ、取引署名の確認を重視し、ハードウェアウォレットの完全なライフサイクルをカバーする安全防護メカニズムを構築する必要があります。
ハードウェアウォレット供給チェーン攻撃とは?
ハードウェアウォレット供給チェーン攻撃は、攻撃者がハードウェアウォレットの製造から最終的な納品過程における脆弱な部分を利用し、デバイスや関連ソフトウェアを悪意のある方法で変更することで、敏感な情報を盗んだり、取引署名を妨害したり、ウォレット資産を制御する機会を得ることを指します。攻撃対象はハードウェアウォレットそのものだけでなく、デバイスのパッケージ、初期化説明書、付属ソフトウェア、流通チャネルも含まれる可能性があります。
通常、ハードウェアウォレットはセキュリティチップや他の隔離型鍵管理メカニズムを通じて秘密鍵を保存し、取引署名は通常デバイス内部で行われ、秘密鍵がネットワークに接続されたコンピュータやスマートフォンに直接露出することを避けます。しかし、このような安全設計には重要な前提があります。それは、ユーザーが使用するデバイスおよびその重要な相互作用プロセスが信頼できるものでなければならないということです。デバイスが納品前に悪意のある改ざんを受けている場合、攻撃者はユーザーのデバイスの出所に対する信頼を回避し、初期化、画面表示、取引確認などの過程で敏感な情報を取得することができます。
供給チェーン攻撃は通常のフィッシング攻撃とは異なり、攻撃が発生する場所に違いがあります。フィッシング攻撃は通常、偽のウェブサイト、悪意のあるメール、またはソーシャルエンジニアリングを通じてユーザーに情報を漏洩させるよう誘導しますが、供給チェーン攻撃はユーザーが受け取るデバイスを直接変更する可能性があります。ユーザーが疑わしいウェブサイトにアクセスしていなくても、改ざんされたハードウェアウォレットを使用することでリスクにさらされる可能性があります。
Ledger事件は何が起こったのか?なぜ供給チェーンセキュリティへの懸念を引き起こしたのか?
2026年10月9日、Ledgerは一部の東南アジアユーザーから報告された資産損失事件を調査していると述べました。関連するユーザーはCryptoBilisを通じてLedgerハードウェアウォレットを購入しており、このディストリビューターは以前、インドネシア、マレーシア、フィリピンなどの市場におけるLedgerの認定販売チャネルとしてリストされていました。Ledgerはその後、CryptoBilisにデバイスの販売と出荷を一時停止するよう求め、過去90日以内にそのチャネルからデバイスを購入し、まだ初期化していないユーザーには使用を控えるように提案しました。すでに初期化を完了したユーザーには、資産を新しい助記詞を使用したデバイスに移行することを検討するように勧めました。
The Blockの報道によると、チェーン上の研究者は関連する異常な資金移動を追跡し、一部の推定では疑似損失が8600万ドルを超えるとされていますが、これらのデータは第三者のチェーン上の分析結果であり、Ledgerが公式に確認した最終的な損失額ではありません。実際に影響を受けたユーザーの数や資金規模はさらに確認が必要です。
10月10日、事件調査に新たな進展がありました。The Vergeの報道によると、Ledgerは少なくとも1台の影響を受けたデバイスに無許可のハードウェア埋め込みが存在することを確認しました。公開された映像には、関連デバイスの画面下に追加の回路基板が存在する疑いがあり、研究者はこのモジュールがデバイスの初期化過程で表示される敏感な情報を傍受し、通信コンポーネントを通じて外部に送信する可能性があると疑っています。しかし、公開情報はすべての影響を受けたデバイスが同じ攻撃方法を採用していることを証明するには不十分であり、すべての資金損失がこのハードウェア埋め込みによって引き起こされたかどうかも不明です。
この事件が注目を集める理由は、影響を受けたデバイスが従来の意味での偽造品ではなく、物理的に改造された本物のハードウェアウォレットである可能性があるからです。攻撃者が元のセキュリティチップを保持しつつ、情報を盗むためのハードウェアコンポーネントを追加できる場合、チップの真偽確認だけではすべてのリスクを識別できない可能性があります。
ハードウェアウォレット供給チェーン攻撃はどのように機能するのか?
ハードウェアウォレット供給チェーン攻撃は、通常、攻撃者がデバイスが正式に使用される前に、ある程度の接触または制御権を得る必要があります。攻撃者の技術能力や目標に応じて、攻撃は製造、保管、物流、流通、デバイスの初期化などの複数の段階で発生する可能性があります。
一般的な攻撃方法の一つは、デバイスの物理的改ざんです。攻撃者は本物のハードウェアウォレットを分解し、内部に無許可の電子コンポーネントを追加し、再封装してユーザーに引き渡す可能性があります。これらのコンポーネントは、画面情報を観察したり、入力操作を監視したり、デバイスと外部環境との通信を妨害したりするために設計されている可能性があります。セキュリティチップを直接破るのではなく、デバイスの周辺コンポーネントのセキュリティの弱点を利用する攻撃が選ばれることがあります。
別の方法は、事前設定された助記詞攻撃です。通常、ユーザーは信頼できるデバイスを使用して新しいランダムな助記詞を生成すべきですが、攻撃者がデバイスの納品前に助記詞を生成して保存し、ユーザーにその助記詞を使用してウォレットを作成させると、攻撃者は最初からウォレットを復元する能力を持つことになります。ユーザーが関連アドレスに資産を移すと、攻撃者は助記詞を使用して他のデバイスでウォレットを復元し、資金を移動させることができます。
さらに、攻撃者は偽の管理ソフトウェア、偽のファームウェアアップグレードの提示、または初期化説明書の変更を利用して攻撃を実施することもあります。たとえば、デバイスのパッケージにQRコードが付属しており、ユーザーに非公式なウェブサイトにアクセスして助記詞を入力させるよう要求することがあります。この方法はデバイス内部のハードウェアの変更を伴わない場合もありますが、ユーザーの製品納品プロセスに対する信頼を利用しています。
これらの方法は供給チェーン攻撃の典型的な技術的経路に属しますが、2026年のLedger事件でそれらがすべて確認されたわけではありません。異なる攻撃方法の技術的ハードル、実施条件、潜在的影響には明確な差異があります。
なぜハードウェアウォレットは真偽確認を通じて安全リスクが存在する可能性があるのか?
ハードウェアウォレットメーカーは通常、セキュリティチップ(Secure Element)、ファームウェア署名、デバイス認証メカニズムを通じて秘密鍵を保護します。Ledgerの例を挙げると、そのGenuine Check真偽確認メカニズムは、暗号的なチャレンジとレスポンスのプロセスを通じて、デバイス内部のセキュリティチップが合法的な身分証明書を持っているかどうかを確認し、偽造デバイスや無許可のファームウェアを識別するのに役立ちます。
しかし、デバイスの真偽性と物理的完全性は異なるセキュリティ概念です。真偽確認は主にデバイス内の重要なセキュリティコンポーネントが信頼できるかどうかを確認しますが、デバイス内部に追加された悪意のある電子部品を識別できるわけではありません。たとえば、攻撃者が元のセキュリティチップを保持しつつ、画面や他の周辺コンポーネントの近くに盗聴モジュールを埋め込んだ場合、デバイスはセキュリティチップの認証を通過する可能性がありますが、ユーザーの敏感な情報は他の過程で傍受される可能性があります。
Ledgerは公式のセキュリティ文書で、Genuine Checkがすべての無許可の物理的変更を検出できないこと、特に元のセキュリティチップが完全な状態で保持されている場合にはそうであることを明確に述べています。これは、ハードウェアウォレットの安全性が単に暗号学的な検証に依存するだけでなく、デバイスの物理的完全性、供給チェーン管理、ユーザーの操作環境を考慮する必要があることを示しています。
2026年のLedger事件は、この安全境界をさらに浮き彫りにしました。10月12日の続報によると、Ledgerが確認した関連ケースはCryptoBilisが販売したデバイスに集中しており、影響を受けたデバイスの数は限られているようで、現在のところLedger内部システムや直接販売チャネルが侵害された証拠はありません。しかし、調査はまだ完了しておらず、具体的な埋め込みの段階や攻撃の責任者は未確定です。
ハードウェアウォレット供給チェーン攻撃と従来のウォレット攻撃の違いは?
ハードウェアウォレット供給チェーン攻撃と従来の暗号ウォレット攻撃の核心的な違いは、攻撃者が破壊しようとする信頼の段階が異なることです。従来のウォレット攻撃は通常、ユーザーの使用過程に集中しており、フィッシングウェブサイトを通じて助記詞を盗んだり、悪意のあるソフトウェアを利用して取引アドレスを変更したり、ユーザーに危険なスマートコントラクトの承認を促したりします。一方、供給チェーン攻撃はデバイスの初期化前に発生する可能性があり、ユーザーは最初から信頼できないハードウェア環境に置かれます。
さらに、供給チェーン攻撃の発見難易度は高くなる可能性があります。従来のフィッシング攻撃は、ウェブサイトのドメイン名、取引内容、異常な承認要求を確認することで識別できる場合がありますが、物理的に改ざんされたハードウェアウォレットは外観や基本機能において正常なデバイスと明らかな違いがない可能性があります。デバイスが正常にアカウントを作成し、残高を表示し、取引を完了できたとしても、潜在的なリスクを排除することはできません。
| 比較次元 | 供給チェーン攻撃 | 従来のウォレット攻撃 |
|---|---|---|
| 攻撃段階 | デバイス納品前または流通過程中 | デバイス使用中 |
| 主な攻撃対象 | ハードウェア、ファームウェア、納品プロセス | 助記詞、取引承認、ユーザーアカウント |
| 一般的な方法 | ハードウェア埋め込み、デバイス交換、事前設定助記詞 | フィッシング、悪意のあるソフトウェア、危険な署名 |
| ユーザー識別の難易度 | 専門的なハードウェア検査が必要な場合がある | ソフトウェアや取引チェックで一部発見可能 |
| 主な防止策 | 信頼できる調達、真偽性および完全性の確認 | 助記詞保護、取引検証、承認管理 |
注意すべきは、これら二つの攻撃は完全に独立しているわけではないということです。攻撃者は供給チェーンを通じて悪意のあるソフトウェアを埋め込み、その後フィッシングやソーシャルエンジニアリング手法を利用して資産を盗むこともあります。したがって、ウォレットの安全防護はデバイス納品前と実際の使用中のリスクを同時にカバーする必要があります。
どのようにハードウェアウォレットが供給チェーンで改ざんされているかを識別するか?
一般ユーザーにとって、供給チェーンの改ざんを識別することは容易ではありません。なぜなら、一部の攻撃は巧妙に偽装されており、外観検査では発見が難しいからです。したがって、安全チェックはデバイスの出所、初期化状態、公式確認、異常行動などの複数の側面から行うべきであり、単一の検出方法に依存すべきではありません。
まず、ユーザーはハードウェアウォレットの購入チャネルと取引記録を確認する必要があります。ブランドの公式ウェブサイトからデバイスを購入することで、中間流通のリスクを減らすことができますが、すべてのリスクを排除することはできません。デバイスが第三者のディストリビューターから来ている場合、その認可状況を確認し、パッケージに異常な開封、再封装、付属品の不一致がないかをチェックする必要があります。パッケージが無傷であっても、デバイス内部が改ざんされていないことを証明するものではありません。
次に、ユーザーは初期化時にデバイスが全く新しい復元助記詞を生成しているかを確認する必要があります。通常、助記詞は信頼できるデバイスによって初期化プロセス中に生成されるべきであり、売り手が事前にカードに書いたり、電子メールで送信したりするべきではありません。デバイスが事前設定された助記詞を使用するよう要求したり、コンピュータやスマートフォン、ウェブサイトに復元フレーズを入力するよう要求した場合は、直ちに操作を中止すべきです。
最後に、メーカーが提供する公式の真偽確認機能を使用してデバイスをチェックすることができます。たとえば、Ledgerユーザーは公式のLedger Walletアプリを通じてGenuine Checkを実行できます。しかし、このメカニズムはすべての追加ハードウェア埋め込みリスクを排除できないため、認証が成功したからといってデバイスが完全な物理的セキュリティ監査を通過したことを意味するわけではありません。出所に重大な疑念があるデバイスについては、使用を停止することが通常は自分で分解して確認するよりも安全です。
Ledgerデバイスが影響を受けていると疑われる場合、資産をどのように保護すべきか?
ユーザーが自分のLedgerデバイスが供給チェーン攻撃を受けている可能性があると疑う場合、まずデバイスの購入チャネル、購入時期、現在の使用状況を判断する必要があります。2026年10月のCryptoBilis事件に関して、Ledgerは最近同ディストリビューターから購入し、まだ初期化していないデバイスのユーザーに使用を控えるよう明確に勧告しています。潜在的に信頼できないデバイス上で新しい助記詞を生成することを避けるためです。
すでに疑わしいデバイスを使用しているユーザーにとって、デバイスをリセットしたりファームウェアを更新したりするだけではリスクを排除できない可能性があります。攻撃者が元の助記詞を取得している場合、デバイスを工場出荷時設定に戻しても、攻撃者は以前に取得した助記詞を使用してウォレットを復元することができます。したがって、より安全な対処法は、信頼できる新しいデバイスを使用して全く新しい助記詞を生成し、元のウォレットから資産を新しいアドレスに移動させることです。
資産移動の過程では、ユーザーは取引ネットワーク、受取アドレス、署名内容の正確性に注意を払う必要があります。複数のブロックチェーンに関わる資産については、それぞれのネットワークの残高、トークン、スマートコントラクトの承認状況を確認する必要があります。元のウォレットがDeFi取引に参加していた場合、未撤回の危険な承認が存在するかどうかも考慮する必要があります。資産移動が完了した後は、すでに漏洩の疑いがある助記詞を長期的な保管証明として使用し続けるべきではありません。
さらに、ユーザーは公式のカスタマーサポートチャネルを通じて事件の進展を確認し、資産を回収できると主張する第三者サービスを軽信しないようにするべきです。攻撃者は安全事件を利用して恐怖を煽り、被害者に助記詞を提出させたり、悪意のあるウェブサイトに接続させたりして、二次的な損失を引き起こす可能性があります。
コールドウォレットはまだ安全か?ハードウェアウォレットの安全境界をどのように理解すべきか?
Ledger事件は、コールドウォレットの安全メカニズムが全体として無効になったことを意味するものではありません。ハードウェアウォレットの核心的な価値は、秘密鍵を日常のネットワーク環境から隔離し、コンピュータウイルス、リモートの悪意のあるソフトウェア、及び一部のネットワーク攻撃が秘密鍵を直接取得する可能性を低下させることにあります。この設計は、暗号資産の自己管理セキュリティシステムの重要な構成要素であり続けます。
しかし、ハードウェアウォレットはすべてのセキュリティ問題を解決するわけではありません。デバイス内部の鍵を保護することはできますが、デバイスの納品過程が完全に信頼できることを自動的に保証するわけではありません。デバイスの画面上で取引を確認するようユーザーに要求することはできますが、悪意のある取引を承認することを防ぐことはできません。復元助記詞メカニズムを提供することはできますが、ユーザーがバックアップミスを犯すことで資産へのアクセス権を失うことを避けることはできません。
したがって、コールドウォレットの安全性は絶対的な安全保証ではなく、層状の防護能力として理解されるべきです。長期的に暗号資産を保有するユーザーにとって、信頼できる調達チャネル、安全な初期化、オフラインの助記詞バックアップ、デバイス端での取引確認は不可欠な保護手段です。大額の資産を管理する個人や機関にとっては、マルチシグ(Multisig)や独立したデバイス管理ソリューションをさらに評価し、単一のデバイスや鍵の喪失によるリスクを低減することができます。
より広い業界の観点から見ると、供給チェーン攻撃は、暗号資産の安全性が単なる秘密鍵の保護から、デバイスの製造、物流管理、流通チャネル、ハードウェア認証、ユーザー教育などの複数の段階に拡張されていることを示しています。今後、デバイスの物理的完全性の検証可能性を高める方法が、ハードウェアウォレットメーカーの継続的な改善の重要な方向性となる可能性があります。
まとめ
ハードウェアウォレット供給チェーン攻撃は、デバイスの製造、流通、または納品過程において悪意のある改ざんを実施するセキュリティ脅威です。従来のウォレットフィッシング攻撃とは異なり、この種の攻撃はユーザーがデバイスを初めて使用する前に発生する可能性があり、ハードウェアの埋め込み、デバイスの交換、または事前設定された助記詞などの方法で秘密鍵の安全性に影響を与えます。
2026年10月のLedger事件は、このリスクに現実のケースを提供しました。Ledgerは少なくとも1台の影響を受けたデバイスに無許可のハードウェア埋め込みが存在することを確認しましたが、具体的な攻撃の連鎖、影響を受けた範囲、最終的な損失規模はまだ調査中です。この事件は、ハードウェアウォレットがセキュリティチップや真偽確認メカニズムを備えていても、供給チェーンレベルでの物理的な安全リスクを完全に排除できないことを示しています。
一般ユーザーにとって、リスクを軽減する鍵は、信頼できる購入チャネルの選択、デバイスの正しい初期化、助記詞のオフライン保存、取引内容の検証、デバイスに異常が見られた場合の資産保護措置の迅速な実施を含む、完全な安全管理プロセスを確立することです。ハードウェアウォレットは依然として暗号資産の安全な保管の重要なツールですが、その安全効果は最終的に技術的防護、供給チェーンの信頼性、ユーザーの操作習慣の相互作用に依存します。
FAQ
ハードウェアウォレット供給チェーン攻撃とは?
ハードウェアウォレット供給チェーン攻撃は、攻撃者がデバイスの製造、輸送、保管、または販売の過程で悪意のある改ざんを行い、ユーザーが安全上のリスクのあるハードウェアウォレットを受け取ることを指します。攻撃者は悪意のあるハードウェアを埋め込んだり、デバイスを交換したり、事前設定された助記詞を使用して敏感な情報を盗むことによって、暗号資産の安全を脅かす可能性があります。
Ledger事件はLedgerのセキュリティチップが破られたことを意味しますか?
現在、この事件がLedgerのセキュリティチップの一般的な破壊を含むという証拠はありません。確認された発見は、少なくとも1台の影響を受けたデバイスに無許可のハードウェア埋め込みが存在することです。攻撃者はデバイスの周辺コンポーネントを通じて情報を取得する可能性があり、セキュリティチップを直接破る必要はありません。
Ledger Genuine Checkはすべての供給チェーン攻撃を検出できますか?
できません。Genuine Checkは主に暗号認証を通じてデバイスのセキュリティチップの真偽を確認しますが、攻撃者が元のセキュリティチップを保持し、追加のハードウェアコンポーネントを追加した場合、デバイスは認証を通過する可能性があります。したがって、真偽確認はデバイスの物理的完全性の安全チェックの代わりにはなりません。
ハードウェアウォレットを公式チャネルで購入すれば絶対に安全ですか?
いいえ。公式チャネルは通常、不必要な中間流通を減らし、一部の供給チェーンリスクを低下させますが、デバイスに製造上の欠陥、物流の異常、または他の安全問題が全く存在しないことを保証するものではありません。ユーザーは依然としてデバイスを正しく初期化し、助記詞を保護し、取引内容を検証する必要があります。
ハードウェアウォレットが改ざんされたと疑われる場合、デバイスをリセットするだけで十分ですか?
必ずしもそうではありません。攻撃者が元の助記詞を取得している場合、デバイスをリセットしてもそのウォレットの復元能力を撤回することはできません。信頼できる漏洩リスクのあるウォレットに対しては、より安全な方法は通常、信頼できる新しいデバイスを使用して全く新しい助記詞を生成し、資産を新しいアドレスに移動させることです。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事

ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか

Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み

Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。
