ローンチパッド
CandyDrop
キャンディーを集めてAirDropを獲得
Launchpool
クイックステーキング
潜在的な新しいトークンを獲得しよう
HODLer Airdrop
GTを保有して、大量のAirDropを無料で入手
Pre-IPOs
世界中の株式IPOにフルアクセス
Alphaポイント
オンチェーン資産を取引してAirdropを獲得
先物ポイント
先物ポイントを獲得し、Airdrop報酬を受け取りましょう。


プロモーション
AI

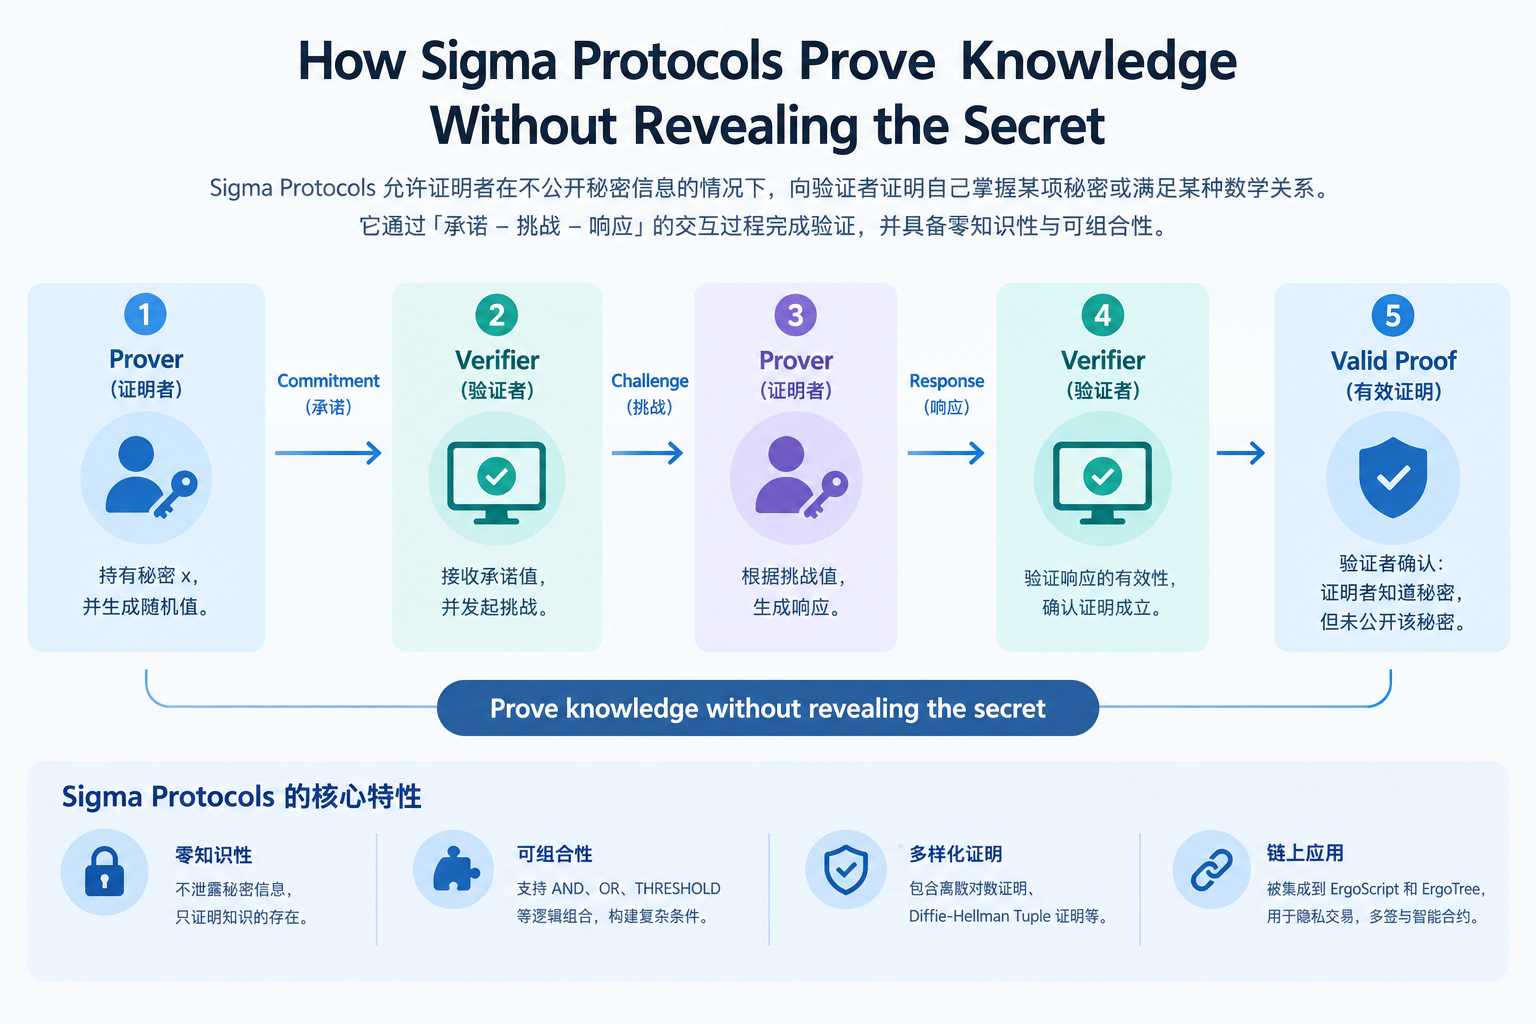
Sigma Protocols(Σ-protocols)は、秘密そのものを明かすことなく、秘密を知っていること、または数学的関係を満たしていることをプルーバーがバリファイアに証明できる暗号学的証明プロトコルです。Ergoは、Sigma ProtocolsをErgoScriptとErgoTreeに深く統合しています。これにより、Sigma Protocolsはトランザクション検証、プライバシーアプリケーション、マルチ署名、高度な金融コントラクトを支える中核基盤となっています。
ブロックチェーンアプリケーションが、単純な資産移転からDeFi、オンチェーンアイデンティティ、クロスチェーントランザクション、プライバシー保護計算へと発展するにつれ、「検証可能性」と「最小限の情報開示」のバランスを取ることが重要な技術的課題となっています。従来のデジタル署名では、秘密鍵の保有者がトランザクションを承認したことを証明できます。しかし、より複雑なアプリケーションでは、署名検証だけでは、「複数の条件のうちいずれか1つが満たされている」、「少なくともN人の参加者が承認している」、「2つの公開値の背後に同じ秘密が存在する」といった条件を表現できません。
Sigma Protocolsは、証明できる内容の範囲を広げます。Ergoは、Sigma Protocolsを単なるオフチェーンのプライバシーシステムとして扱っていません。これらの証明をスマートコントラクト言語に直接組み込むことで、デベロッパーはオンチェーンスクリプト内で複数の暗号学的条件を組み合わせられます。
Sigma Protocolsを使用すると、秘密を開示せずに、秘密を知っていることを証明できます。
ErgoScriptは、スマートコントラクト内でSigma証明を第一級の暗号学的プリミティブとして扱います。
プライバシートランザクションでは、離散対数証明やDiffie-Hellman Tuple証明などの仕組みを利用して、アイデンティティの関連付けに関する情報の一部を秘匿できます。
ErgoMixerは、Sigma Protocolsを使用してノンカストディアルなミキシングメカニズムを構築し、Stealth Addressesなどのプライバシー機能をサポートしています。
Sigma 6.xは、Ergoのスクリプティング、コンパイラー、バリファイア、暗号機能を引き続き発展させ、将来のアプリケーションの基盤を構築しています。
Sigma Protocolsは、「知識を開示せずに、その知識を有していることを証明する」ための暗号学的プロトコルです。典型的な例として、秘密値xと、それに対応する公開値yを知っているAliceを考えます。Aliceは、xそのものをBobに送信することなく、自分がxを知っていることをBobに証明したいとします。離散対数の設定では、これをy = g\^xと表現できます。ここで、gは公開パラメーター、xは秘密値です。プルーバーはyを生成するxを知っていることを示す必要がありますが、バリファイアがx自体を知る必要はありません。
Sigma Protocolsは通常、コミットメント、チャレンジ、レスポンスという3つの主要なステップで構成されます。プルーバーはまずランダムなコミットメントを生成し、次にチャレンジ値を受け取るか生成し、最後に秘密値に基づいてレスポンスを生成します。バリファイアは、得られた公開情報を使用して、証明が有効かどうかを判断します。
ブロックチェーン環境では、この構造をノンインタラクティブな証明に変換できます。Ergoのドキュメントによると、現在Sigmaフレームワークで使用されている主要な証明には、離散対数証明とDiffie-Hellman Tuple証明が含まれます。これらの証明は、AND、OR、THRESHOLDなどの論理構造によって組み合わせることができ、より複雑な証明を構築できます。
したがって、Sigma Protocolsは単一のプライバシー機能ではありません。これらは、組み合わせ可能な暗号学的ビルディングブロックの集合です。マルチ署名、しきい値署名、リング署名、特定のプライバシートランザクションスキームは、いずれもこの基盤上に構築できます。
Sigma Protocolsはゼロ知識証明と密接に関連していますが、両者は同一ではありません。
ゼロ知識証明は、より広範な暗号学的証明パラダイムの一部です。その目的は、追加の秘密情報を開示することなく、ある主張が真であることをバリファイアに納得させることです。Sigma Protocolsは、ゼロ知識証明の枠組みに含まれるインタラクティブ証明プロトコルの一種です。一般的には、秘密の知識や関係の正当性を証明するために使用されます。
この違いは、次のように理解するのがより正確です:Sigma Protocolsは、ゼロ知識証明を実装するための具体的な方法の1つですが、ゼロ知識証明とSigma Protocolsは同じものではありません。
この区別は、Ergoを検討する際に特に重要です。Ergoの公式ドキュメントでは、Sigma Protocolsをゼロ知識証明に関連する暗号学的証明システムとして説明し、秘密を明かすことなくその知識を証明できる点を強調しています。同時に、Ergoの暗号学的フレームワークには、Schnorr署名、Diffie-Hellman Tuples、リング署名、しきい値証明など、その他のコンポーネントも含まれています。
技術的には、Sigma Protocolsは構造化された知識証明に特に適しています。例えば、ユーザーは「特定の秘密鍵を知っている」ことを証明できます。さらに、「2つの公開値に関連付けられた同じ離散対数を知っている」ことまで証明できます。複数の証明を論理演算で組み合わせれば、より複雑な検証条件を構築できます。
Ergoと多くの他のブロックチェーンとの大きな違いは、Sigma Protocolsが基盤となる暗号ライブラリに限定されていない点です。Sigma Protocolsは、スマートコントラクトの実行環境そのものに組み込まれています。
ErgoScriptはErgoのスマートコントラクト言語であり、ErgoTreeはスクリプトのコンパイル後に生成されるオンチェーン表現です。ErgoScriptにおいて、SigmaPropは「トランザクションが満たさなければならない暗号学的条件」を記述するデータ型として理解できます。ErgoScriptコントラクトは最終的にSigmaPropを返す必要があります。SigmaPropは、現在のBoxを使用するために必要なすべての条件を表します。
単純なコントラクトでは、秘密鍵の保有者による署名を要求できます。その後、「2つのアドレスのいずれかが資金を使用できる」ように拡張したり、さらに「5人の参加者のうち少なくとも3人が承認しなければならない」ように拡張したりできます。
Sigma Protocolsを使用すれば、この構造をすべて従来のブール条件として記述する必要はありません。
Ergoの公式例には、5人の参加者のうち少なくとも3人が証明を完了した場合にのみ資金を使用できる3-of-5 Threshold Signatureが含まれています。より高度なRing Spending Contractでは、実際に支出を行ったユーザーの身元を明示的に開示することなく、支出を承認できます。
したがって、Sigma ProtocolsはErgoにおいて、プライバシーツールを超えた役割を果たしています。Sigma Protocolsはスマートコントラクトロジックを表現するための仕組みでもあり、デベロッパーは資産の使用条件に暗号学的証明を直接組み込めます。
従来のブロックチェーンは透明性を備えているため、トランザクションは一般に誰でも確認できます。ユーザーアドレスと、トランザクションの数量、インプット、アウトプットの関係は、時間の経過とともに分析できる永続的なデータ履歴を形成します。
ゼロ知識証明によってブロックチェーン全体を「完全に匿名化」することはできません。しかし、特定のトランザクション構造内で開示しなければならない情報を減らすことは可能です。
例えば、ユーザーは秘密鍵そのものを開示せずに、その秘密鍵を所有していることを証明できます。また、その条件の基礎となる秘密を直接開示せずに、コントラクト条件を満たしていることを証明することもできます。
Ergoでは、SigmaPropと関連するSigma証明によって、これらの機能をトランザクションスクリプトに組み込めます。通常のトランザクションにおける基本的な承認には、Schnorr署名で十分です。一方、より高度なSigma構造は、トランザクションでより強固な身元秘匿、しきい値承認、リングベースの証明が必要な場合に利用できます。
ただし、暗号学的証明が持つゼロ知識性と、トランザクションシステム全体の匿名性は区別しなければなりません。トランザクションがゼロ知識証明を使用している場合でも、トランザクション数量、タイミング、ネットワーク上の挙動、アドレスの再利用などによって、一定の関連性が明らかになる可能性があります。
したがって、実際のプライバシーは証明アルゴリズムだけで決まるものではありません。トランザクション設計、匿名性セットの規模、ウォレットの運用、オンチェーンおよびオフチェーンデータを分析する能力にも左右されます。
ErgoMixerは、Ergoエコシステムを代表するプライバシーアプリケーションの1つです。その中核的なアプローチは、ミキシングメカニズムによって、資金のインプットと最終的なアウトプットの直接的なつながりを弱めることです。
ErgoMixerはSigma Protocolsを使用して、ノンカストディアルでプログラム可能なミキサーを構築し、ERGとErgoネイティブトークンをサポートしています。そのプライバシー設計には、Ring Signatures、Diffie-Hellman Tuple Proofs、Covert Addresses、Stealth Addressesなどの技術が組み込まれています。
Diffie-Hellman Tuple Proofsは重要な構成要素です。ユーザーは、秘密そのものを開示することなく、公開データに関連付けられた秘密の関係を有していることを証明します。これにより、Mixerは参加者が必要な支出権限を有していることを検証しながら、直接開示されるアイデンティティ関連情報の量を抑えられます。
Stealth Addressesは、受取人のアドレスと公開された身元とのつながりをさらに弱めます。基本的な仕組みでは、Diffie-Hellman型の暗号学的メカニズムを使用して、ワンタイムの支払いアドレスまたは鍵の関係を生成します。これにより、外部の観察者が支払いを受取人の公開アドレスに直接結び付けることが難しくなります。
ただし、プライバシーツールによって絶対的な匿名性が提供されるわけではありません。ErgoMixerの公式ドキュメントでも、現実世界におけるプライバシーは、正しい使用方法、トランザクションのタイミング、アドレス管理、匿名性セットの規模などの要因に依存すると説明されています。
より正確には、ErgoMixerはSigma Protocolsとミキシングを使用してトランザクションの関連性分析を困難にします。オンチェーン情報のすべてを本質的に不可視にするものではありません。
Sigma Protocolsは、トランザクションの身元秘匿以上の機能をDeFiに提供します。もう1つの重要な機能は、複雑な資産管理条件を表現できることです。
例えば、金融コントラクトでは、次のような条件を設定できます:
「ユーザーAまたはユーザーBが操作を実行できる」;
「操作を実行する前に、5人のガバナンスメンバーのうち少なくとも3人が承認しなければならない」;
「特定の秘密を知っている人物だけが資産をクレームできる」;
「2つの異なる暗号学的条件が満たされた後にのみ、資金をアンロックできる」。
これらの条件は、AND、OR、THRESHOLDなどの論理構造によって組み合わせられます。Ergoの公式ドキュメントでは、Sigma証明をより高度な証明構造に組み合わせられることが明確に説明されています。
DeFiアプリケーションにとって、これは資産管理ロジックをBoxに直接組み込めることを意味します。レンディング、カストディ、DAOガバナンス、アトミックスワップ、マルチパーティ資金管理などは、いずれもこのモデルを活用できる可能性があります。
この観点から、Sigma ProtocolsはErgoスマートコントラクトの暗号学的ビルディングブロックです。デベロッパーは、あらかじめ定義された単一のプライバシートランザクションテンプレートに制限されません。特定のアプリケーションのニーズに応じて、異なる証明条件を組み合わせられます。
ErgoScriptとSigma Protocolsを組み合わせる意義はここにあります。プライバシー、権限管理、金融ロジックを、それぞれ独立した機能として実装する必要はありません。これらを1つのスクリプティングフレームワーク内で組み合わせられます。
Sigma ProtocolsとZK Rollupsはいずれもゼロ知識証明を使用しますが、解決する問題は異なります。
Sigma Protocolsは主に、秘密情報の開示を最小限に抑えながら、秘密を知っていること、または数学的関係が有効であることをどのように証明するかに取り組みます。Ergoでは、主にスマートコントラクトの検証、プライバシートランザクション、マルチ署名、複雑な権限管理をサポートします。
ZK Rollupsは主に、ブロックチェーンのスケーラビリティに取り組みます。Rollupは大量のトランザクションをオフチェーンで実行し、ゼロ知識による有効性証明を生成してLayer 1に送信します。その後、メインチェーンが、プロトコルルールに従ってバッチが正しく実行されたかどうかを検証します。
両技術は類似した暗号学的概念に基づく場合がありますが、異なるアプリケーションレイヤーで機能します。
次のように整理できます:
| 技術 | 中核となる課題 | 主な用途 |
|---|---|---|
| Sigma Protocols | 秘密を知っていること、または特定の関係を満たしていることをどのように証明するか | プライバシー、署名、マルチ署名、スマートコントラクト |
| ZK Rollup | 大量のトランザクションに関する実行証明をどのように圧縮するか | Layer 2スケーリング |
| zk-SNARK / zk-STARK | より広範なゼロ知識証明技術のフレームワーク | プライバシー、スケーリング、計算検証 |
| ErgoMixer | トランザクションの関連付け可能性をどのように低減するか | 資産ミキシングとプライバシートランザクション |
したがって、ErgoのSigma Protocolsを「ZK Rollup技術」と呼ぶのは正確ではありません。Ergoのプライバシー設計は、主にスマートコントラクトとトランザクション証明に重点を置いており、Rollupベースのバッチ実行を目的としていません。
ErgoのSigmaロードマップは、初期の暗号学的プリミティブから、包括的なデベロッパーツールチェーンへと拡大しています。
Sigma 6.0は、この進化における重要なマイルストーンです。このリリースはソフトフォークを通じてErgoメインネットに導入され、UnsignedBigInt、より高度なスクリプティング機能、その他のプロトコルレベルの改善を実装しました。また、Sub-blocksなど、将来のメカニズムの基盤も整備しました。公式資料によると、Sigma 6.0は2025年10月にメインネットで有効化されました。
2026年には、Sigma SDKが6.0.xシリーズを通じて引き続き進展しました。最新のロードマップ資料によると、Sigma SDKはバージョン6.0.6に到達しており、AppKit 6.0.1もSigma SDK 6.0.6を基盤として更新されています。関連する開発作業には、コンパイラー、インタープリター、シリアライゼーション、テストカバレッジ、実装間の互換性テストが含まれます。
Ergoは、BulletproofsやCurve Treesなど、より高度な暗号学的分野についてもリサーチを進めています。公式資料によると、Bulletproofsの範囲証明検証は、SigmaState Interpreter 6.0.4の候補版に関連する開発に入っています。Curve Treesのリサーチでは、Sigma 6.0で導入されたUnsignedBigIntのモジュラー算術機能を、より複雑なオンチェーン検証にどのように活用できるかが検討されています。
したがって、ErgoのSigmaロードマップは、「暗号学的証明を提供する」段階から、「組み合わせ可能な暗号学的開発環境を提供する」段階へと進化しています。今後の重要な問いは、特定の証明アルゴリズムが存在するかどうかだけではありません。これらの機能が開発の複雑さを軽減し、プライバシー重視のDeFi、DAO、クロスチェーンプロトコル、その他のオンチェーンアプリケーションに結び付くかどうかが重要になります。
Sigma Protocolsは、Ergoのアーキテクチャを構成する中核的な暗号学的コンポーネントです。本質的には、秘密を知っていること、または数学的関係が有効であることを示す証明プロトコルです。Sigma Protocolsはゼロ知識証明と密接に関連していますが、ゼロ知識証明技術のあらゆる種類を意味するものではありません。
Ergo独自のアプローチは、Sigma ProtocolsをErgoScriptとErgoTreeに直接組み込むことです。これにより、暗号学的証明がスマートコントラクトから利用できる基盤機能になります。SigmaProp、離散対数証明、Diffie-Hellman Tuple Proofs、AND、OR、THRESHOLDなどの論理的な組み合わせを通じて、デベロッパーはマルチ署名、しきい値承認、リング署名、プライバシートランザクション、その他のアプリケーションを構築できます。
ErgoMixerは、この設計に基づく代表的なプライバシーアプリケーションです。Sigma Protocols、Ring Signatures、Diffie-Hellman Tuple Proofsを使用してトランザクション間の直接的なつながりを低減し、Stealth Addressesなどの技術によって追加のプライバシー保護を提供します。
2026年、Ergoの重点は、独立した暗号学的機能としてのSigma Protocolsを超え、Sigma SDK 6.x、コンパイラー、バリファイア、より高度な暗号学的リサーチへと広がっています。Sigma 6.0、Bulletproofs、Curve Treesは、プラットフォームの継続的な技術進化の一部を形成しています。Ergoにとって、Sigma Protocolsの長期的な価値は、「匿名トランザクション」だけにあるのではありません。検証可能な暗号学的証明をスマートコントラクトのネイティブコンポーネントへと変え、プライバシー保護計算や複雑なオンチェーン金融ロジックのための柔軟なインフラを提供することにあります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容