


前言
ブロックチェーンの安全性は、さまざまな暗号技術とプロトコルメカニズムの相互作用によって確立されています。ユーザーはウォレットを通じて取引を承認し、ネットワークはルールに従って取引を実行します。暗号学的証明は計算結果の検証を助け、コンセンサスとデータの可用性メカニズムはネットワークの状態がどのように受け入れられ、伝播され、復元されるかを決定します。これらのメカニズムは異なる役割を担っているため、特定の技術の安全属性を理解する際には、どのレイヤーを保護しているのか、また解決されていない問題は何かを明確にする必要があります。
量子コンピューティングは、この問題に長期的な技術的変数を追加します。現在広く使用されている一部の公開鍵暗号システムは、十分に強力な耐障害量子コンピュータが登場した場合、古典的な計算環境とは異なる攻撃リスクに直面する可能性があります。しかし、量子脅威の実際のタイムラインには不確実性があり、理論的な攻撃能力を現実の即時の破壊能力と直接同一視することはできません。ブロックチェーンにとって、より実用的な問題は、どの暗号学的コンポーネントが影響を受ける可能性があるのか、プロトコルはこれらのコンポーネントを置き換えることができるのか、ユーザーは安全に移行できるのか、そして全体のエコシステムにはアップグレードを完了するのに十分な時間があるのかということです。
Starknetの技術的な路線は、STARK証明システムを使用し、スマートコントラクトアカウントに基づくアカウントモデルを持つため、分析のケーススタディを提供します。研究の際には、「証明システムの属性」と「アカウント署名の属性」を分けて考え、さらにプロトコルのアップグレード、ウォレットのサポート、クロスチェーンの依存関係を検討する必要があります。本稿では、これらの要素を基にしたフレームワークを構築し、読者が抗量子路線の技術的意義とその現実的制約を理解できるようにします。
核心要点
-
デジタル署名は取引の承認を証明するために使用され、ハッシュ関数はデータの要約を生成するために使用され、STARK証明は計算の正確性を検証するためにサポートします。
-
証明システムには特定の抗量子研究上の利点がありますが、ネットワークのすべてのアカウント署名とプロトコルコンポーネントが同じ属性を持つわけではありません。
-
Starknetのスマートアカウントモデルは署名検証ロジックの置き換えのための設計スペースを提供しますが、実際の安全性は具体的な実装と移行プロセスに依存します。
-
抗量子アップグレードには暗号学的アルゴリズムだけでなく、ウォレット、アカウントコントラクト、クロスチェーンメカニズム、プロトコル権限、ユーザー体験も関与します。
-
実験的な技術デモは特定の経路の実現可能性を検証できますが、プロダクション環境の監査、広範な展開、長期的な安全評価の代わりにはなりません。
-
関連する主張を評価する際には、理論的な安全属性、実験結果、テスト展開、すでにプロダクション環境で検証された機能を区別する必要があります。
ブロックチェーンにおける三種類の暗号学的メカニズム
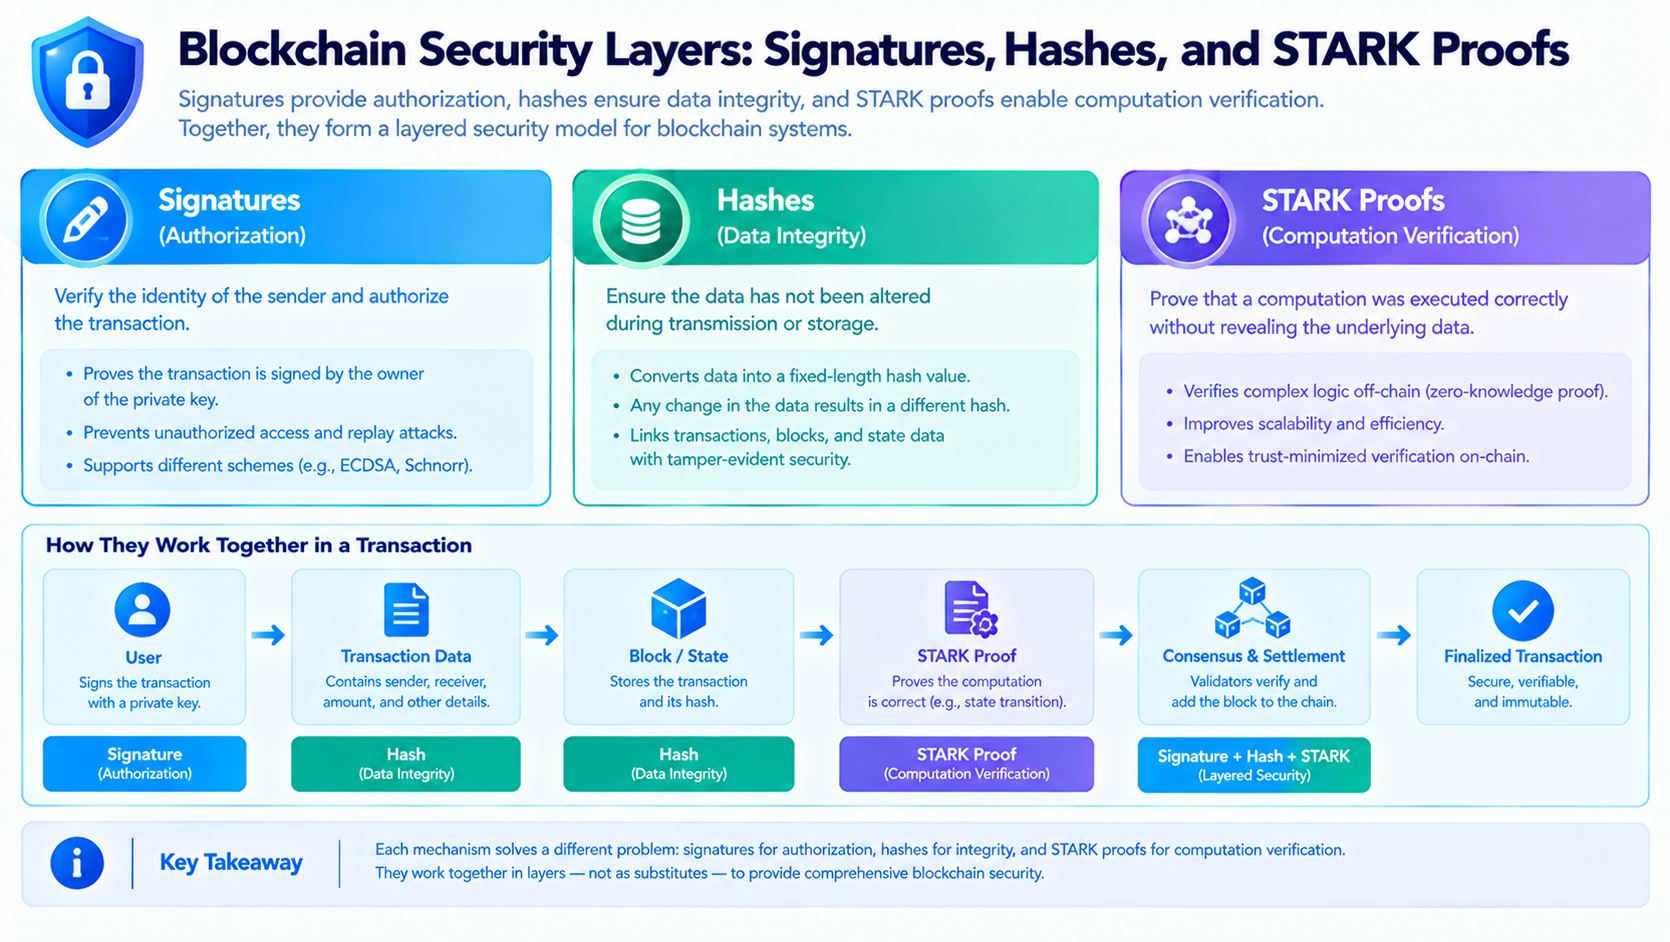
デジタル署名は承認の問題を解決します。ユーザーが送金を開始したりスマートコントラクトを呼び出したりする際、システムはその操作がアカウントの管理者によって承認されているかどうかを判断する必要があります。ウォレットは通常、秘密鍵を使用して署名を生成し、検証者は対応する公開鍵またはアカウントルールに基づいて署名が有効かどうかを確認します。署名自体は取引が経済的に合理的であることを証明するものではなく、契約に欠陥がないことを保証するものでもありません。主に、この操作がシステムが認める承認条件に合致しているかどうかを回答します。
ハッシュ関数は別の役割を担います。入力データを固定長の要約にマッピングし、データの完全性検証、コミットメント構造、マークルツリー、その他の暗号学的構造に一般的に使用されます。ハッシュ関数は暗号化アルゴリズムと同じではなく、アカウントの承認を直接行うものでもありません。ハッシュ関数の安全性は通常、衝突耐性、原像耐性、関連する構造の安全仮定などの観点から分析する必要があります。特定のハッシュ関数が良好な安全属性を持っていても、実際のシステムは実装の誤り、プロトコル設計の不備、または鍵管理の問題により失敗する可能性があります。
STARK証明は、特定のルールに従って計算が行われたことを証明するために使用され、検証者がすべての計算を再実行することを要求しません。概念的には、証明者が計算プロセスの証明を提供し、検証者がその証明がプロトコルの要件を満たしているかどうかを確認します。STARKの安全設計は通常、ハッシュ関数などの構造を利用し、透明な設定などの特徴を採用しているため、抗量子暗号学研究において重要な地位を占めています。しかし、これは自動的にアカウント署名を置き換えるものではなく、取引の順序を決定したり、すべてのデータの可用性を保証したり、スマートコントラクトの欠陥を排除したりすることはできません。ネットワークの完全な安全性を理解するためには、署名、証明、コンセンサス、データ処理などのコンポーネントを同時に確認する必要があります。
これら三種類のメカニズムは協力関係にありますが、互いに置き換えることはできません。ユーザーの署名は取引を承認し、実行環境はプロトコルに従って取引を実行し、証明システムは計算結果の検証をサポートし、基盤となるチェーンまたはネットワークのコンセンサスメカニズムは状態がどのように確認されるかを決定します。いずれかのコンポーネントにのみ焦点を当てると、真のリスクの入り口を見逃す可能性があります。たとえば、計算証明に問題がないからといって、悪意のあるアカウント署名が受け入れられないわけではありません。署名アルゴリズムが安全であることは、クロスチェーンブリッジが検証ロジックの誤りにより誤った資産を解放しないことを意味するものではありません。
量子コンピューティングが挑戦する安全仮定
従来のブロックチェーンアカウントは、楕円曲線デジタル署名などの公開鍵暗号技術を使用することが一般的です。古典的な計算環境では、これらのソリューションは特定の数学的問題が現実の計算リソースでは解決が難しいことに依存しています。十分に強力な耐障害量子コンピュータが関連するアルゴリズムを実行できる場合、理論的には一部の問題の計算難易度が変わり、いくつかの既存の公開鍵暗号スキームに影響を与える可能性があります。リスクの程度はアルゴリズムの種類、鍵の構造、実装方法、攻撃者が利用できる計算能力などの要因によって影響を受けるため、すべての暗号学的システムを一概に論じることはできません。
量子コンピューティングがハッシュ関数に与える影響は、異なる分析方法を採用する必要があります。量子アルゴリズムは探索問題の複雑さを変える可能性がありますが、すべてのハッシュ関数が特定の公開鍵暗号スキームのように同じタイプの構造的攻撃を受けるわけではありません。STARKなどのシステムにおいては、研究の焦点は通常、ハッシュ関数の選択、パラメータ設定、証明システムの構造、および安全余裕を含みます。「抗量子設計上の利点がある」とは、特定の仮定と構造に基づく安全判断を理解すべきであり、将来のすべての攻撃方法に対する絶対的な保証ではありません。
エンジニアリングの観点から見ると、暗号学的移行は単にアルゴリズムを置き換える以上の完全な計画を必要とします。プロトコルは新旧の署名がどのように共存するか、旧アカウントが更新可能か、ユーザーが元のアカウントの制御権をどのように証明するか、移行中に攻撃者が互換性のあるロジックを利用するのを防ぐ方法を明確にする必要があります。また、ウォレットの復元プロセス、ハードウェア署名デバイス、スマートアカウントの検証コード、クロスチェーンメッセージ、取引プラットフォームの技術サポートも考慮する必要があります。重要なコンポーネントのいずれかが長期間古い依存関係を保持している場合、全体のアップグレードが期待される安全目標を達成できない可能性があります。
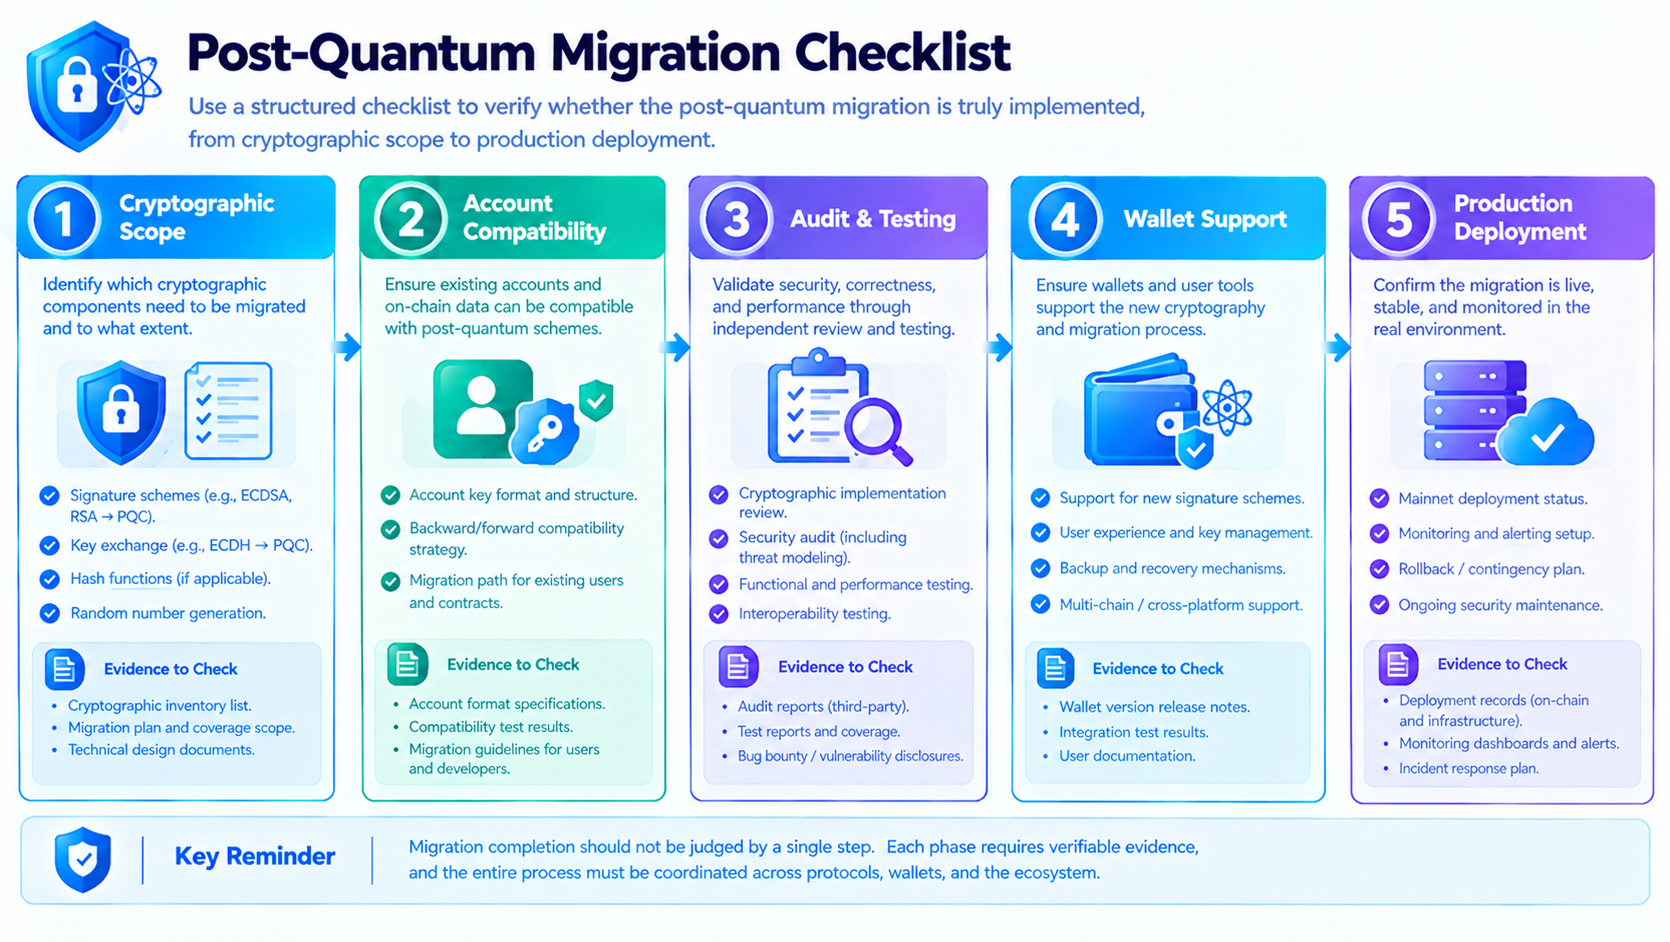
したがって、量子リスクの研究は階層的な脅威モデルを採用するのが適しています。まず、システム内で使用されている暗号学的コンポーネントを特定し、次に各コンポーネントが担う安全責任とその潜在的な攻撃面を判断します。次に、代替案が成熟しているか、展開可能か、移行中にどのような互換性の問題が発生するかを分析します。最後に、プロジェクトが明確なテスト、監査、アップグレード計画を示しているかを確認します。このようなフレームワークは、「量子安全」または「量子不安全」というラベルだけでネットワークを判断するよりも、実際のシステムの複雑さを反映することができます。
Starknetのアカウントモデルと署名アップグレード
従来のアカウント設計では、アカウントアドレスと署名検証ルールが特定の暗号スキームに密接に結びついている可能性があります。将来的に署名アルゴリズムを変更する必要がある場合、アカウントフォーマット、ウォレットの実装、プロトコルの互換性の同期調整が必要になる可能性があります。スマートアカウントは、開発者がアカウントコントラクトを通じて取引検証ロジックを定義できるため、より柔軟な承認メカニズムのためのスペースを提供します。理論的には、アカウントは異なる署名者、異なる検証方法、または段階的な移行ルールをサポートできる可能性がありますが、実現できるかどうかは具体的なコントラクト設計に依存し、「スマートアカウント」という名称自体には依存しません。
Starknetのアカウントモデルの研究において注目すべき点は、アカウント検証ロジックがコントラクトによって実行できることです。アカウントの実装が署名検証方法を更新または組み合わせることを許可する場合、単一の固定署名スキームに完全に依存せずに新しい暗号学的コンポーネントの統合を探る機会があります。しかし、アカウントが更新可能か、更新権限が誰にあるか、アップグレードにユーザーの積極的な操作が必要か、新しい検証ロジックが十分に監査されているかなどは、個別に確認する必要があります。異なるアカウントは異なる実装を採用する可能性があり、すべてのアカウントが同じ移行パスをサポートしていると仮定することはできません。
ユーザー体験の観点から、抗量子アップグレードは移行プロセス中の操作リスクをできるだけ減らす必要があります。ユーザーは公開鍵、署名形式、アカウントコントラクトの違いを理解していない可能性があるため、ウォレットはアップグレードの内容、承認範囲、潜在的な費用、失敗後の復元方法を明確に説明する必要があります。移行がユーザーに特別な取引を実行させる場合、システムはフィッシングサイトが悪意のあるメッセージに署名させる機会を与えないようにする必要があります。安全なアップグレードは暗号学チームの仕事だけでなく、ウォレット製品の設計、リスク警告、ユーザー教育の一部でもあります。
Starknetの実際の進捗を評価する際には、研究論文、開発者ツール、実験アカウント、テストネット、メインネットの展開状況をそれぞれ記録する必要があります。特定の署名スキームが実験環境で取引を完了できることは価値のあるエンジニアリング証拠ですが、それが独立した監査を受けているか、一般ユーザーに適用可能か、主流のウォレットをサポートしているか、関連する検証ロジックが実際のネットワーク環境で信頼できるかを確認する必要があります。これらの段階を明確に区別することで、技術デモが証明する範囲を正確に理解できるようになります。
STARK証明とアカウント署名の協調関係
ブロックチェーンシステムにおいて、アカウント署名とSTARK証明は同じ取引処理フローに現れる可能性がありますが、両者が解決する問題は異なります。署名はアカウントの承認を表現するために使用され、証明システムは計算プロセスまたは状態遷移がルールに従っているかどうかを検証するためにサポートします。あるシステムはSTARK証明を使用して大量の計算を検証し、別の暗号スキームを使用してアカウント署名を検証することができます。したがって、ネットワークがSTARK証明を使用しているからといって、取引承認の段階も全面的に抗量子スキームに移行しているとは限りません。
システムが全体的な抗量子能力を向上させたい場合、エンドツーエンドの観点から安全依存関係を整理する必要があります。アカウント署名に加えて、プロトコルのアップグレード権限、検証者または順序付けメカニズム、クロスチェーンブリッジで使用される署名とメッセージの検証、オラクル、ホスティングサービスおよび関連インフラストラクチャも考慮する必要があります。コアの証明システムが抗量子研究上の利点を持つ構造を使用していても、周辺コンポーネントは他の暗号スキームを採用している可能性があります。安全評価の目標は「最も安全な」コンポーネントを見つけることではなく、システムの重要な部分間に明らかな安全の弱点が存在しないことを確認することです。
もう一つ注意すべき点は、実装の複雑さです。暗号スキームの理論的な安全性は、コードの実装が正しいことを自動的に保証するものではありません。パラメータの選択、乱数生成、シリアル化ルール、境界条件、アップグレード権限は最終的な安全性に影響を与える可能性があります。新しい証明システムや署名スキームは、計算コスト、取引手数料、ウォレットの互換性コスト、開発の複雑さを増加させる可能性があります。プロトコル設計は、安全性、効率、展開可能性、ユーザー体験の間でバランスを取る必要があり、監査、テスト、継続的なメンテナンスを通じてリスクを管理する必要があります。
抗量子路線が実際に実現されているかどうかの判断方法
最初のチェックは技術の範囲です。プロジェクトはどのコンポーネントがアップグレードを完了したか、どのコンポーネントが研究または計画段階にあるかを明確に示していますか?証明システムのみが言及され、アカウント署名、ウォレット、プロトコル権限、クロスチェーン依存関係についての説明がない場合、その情報を完全なシステムレベルの安全声明として見ることはできません。技術文書は、安全目標、脅威モデル、依存仮定、範囲外のリスクをできるだけ明確にする必要があります。
第二のチェックは展開状況です。研究報告、概念実証、テストネット、メインネットの展開は異なる段階に属します。検証可能な技術文書、コードの変更、テスト結果、監査報告を探し、機能が実際に動作しているか、どのアカウントやコントラクトがサポートしているか、既知の制限が存在するかを確認する必要があります。実験的なデモについては、その適用範囲とプロダクション環境のリスクが明確に説明されているかを確認し、研究成果をすべてのユーザー向けの成熟した機能として誤解しないようにします。
第三のチェックは移行メカニズムです。抗量子路線が実現できるかどうかは、最終的にユーザーとエコシステムが新しいメカニズムを採用できるかに依存します。アカウントのアップグレードがユーザーの積極的な操作を要求するか、旧アカウントがどのように処理されるか、ウォレットがサポートするか、資産が安全に移転できるか、アップグレード中に長期的に互換性のある旧署名パスが存在するかに注目する必要があります。技術的なソリューションが実際のユーザーグループに安全に展開できない場合、理論的な設計が合理的であっても、完全なシステム的防護を形成することは難しいです。
第四のチェックは長期的なメンテナンスです。暗号学の研究は常に進化しており、プロトコルは脆弱性を修正し、パラメータを更新する能力を保持する必要があります。同時に、頻繁すぎるアップグレードや権限の集中もガバナンスリスクをもたらす可能性があります。プロジェクトは、安全な応答の効率、透明性、監査手続き、コミュニティの参加の間で適切なバランスを確立する必要があります。抗量子能力は一度のリリースで永久に完了するラベルではなく、暗号学の進展に応じて継続的に評価されるシステム属性です。
FAQ
STARK証明とデジタル署名の違いは何ですか?
デジタル署名は、特定の操作が対応する鍵またはアカウントルールの承認を受けたことを証明するために主に使用されます。STARK証明は、特定の計算が指定されたルールに従っているかどうかを検証するためにサポートします。両者は同じシステム内で協力することができますが、互いに置き換えることはできません。
STARK証明を使用することは、ブロックチェーンが完全に抗量子であることを意味しますか?
いいえ、意味しません。全体の安全性は、アカウント署名、プロトコルのアップグレード権限、クロスチェーンの検証、インフラストラクチャ、具体的な実装にも依存します。評価する際には、システム全体を確認する必要があります。
Starknetのスマートアカウントは署名スキームを変更できますか?
スマートアカウントのプログラム可能な検証ロジックは、さまざまな署名方式のための設計スペースを提供しますが、具体的な能力はアカウントコントラクトの実装、アップグレード権限、ウォレットのサポート、移行プロセスに依存します。すべてのアカウントが自動的にアップグレードできるとは限りません。
量子コンピューティングは現在、一般的なブロックチェーンウォレットを破ることができますか?
そのような判断はできません。量子コンピューティングが既存の暗号スキームに与える潜在的な影響は、長期的な研究とエンジニアリングの準備において重要なテーマですが、理論的な脅威、利用可能な攻撃能力、現実の展開条件を区別する必要があります。
プロジェクトの抗量子機能がすでに展開されているかどうかをどのように検証しますか?
公式の技術文書、コードの変更、監査報告、テスト結果、実際のネットワークの状態を確認し、研究、実験、テストネット、メインネットの展開を明確に区別する必要があります。単一のニュースや宣伝的な説明では、すべての安全コンポーネントがアップグレードを完了したことを証明するには不十分です。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事
ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
SentioとThe Graph:リアルタイムインデックス機構とサブグラフインデックス機構の比較
STトークンのユースケースとは?Sentioエコシステムにおけるインセンティブメカニズムを詳しく解説
ADAのトークノミクス解説:供給、インセンティブ、ユースケース
