DeFiは一般に、スマートコントラクトとブロックチェーンネットワークによって支えられる金融システムと説明されます。従来の金融サービスと比べて、オンチェーン取引は公開検証が可能であり、資産はコンポーザブルであり、プログラムによって実行を自動化できます。しかし、こうした特性はリスクがスマートコントラクト内にのみ存在することを意味するものではありません。ユーザーアカウント、APIキー、自動取引システム、ウォレットの署名権限、プロトコル間の資金フローはいずれも、セキュリティリスクの入口となる可能性があります。
市場参加者が複数の取引プラットフォーム、オンチェーンプロトコル、自動化ツールを利用する場合、資金や権限は異なるシステムに分散していることが少なくありません。アカウントキーが侵害されると、異常な取引や資産移転につながる可能性があります。その結果として生じる資金移動により、機関がポジションを再評価し、リスクエクスポージャーを縮小し、または流動性を引き揚げる場合があります。こうした影響は、最初のセキュリティインシデントが発生したアカウントを超えて広がる可能性があります。
2026年11月のLighter APIキーインシデントとその後の市場反応は、この種のリスク伝播を観察するための事例となります。インシデント自体は、取引アカウントのAPIキー漏洩と、それに続くオンチェーンでの資金移転および機関によるポジション調整に関するものでした。この事例を分析する際は、最初のセキュリティインシデント、検証可能なオンチェーン資金フロー、市場参加者が講じたリスク管理措置、およびこれらの措置が他の市場に及ぼす可能性のある間接的影響を区別することが重要です。
要点
-
DeFiのリスクはスマートコントラクトだけに起因するものではありません。アカウントキー、API権限、自動化システムも攻撃ベクトルとなる可能性があります。
-
アカウントリスクとプロトコルリスクは区別する必要があります。プロトコルが正常に稼働していることは、アカウントキーが悪用されないことを意味するものではありません。
-
オンチェーン資金フローは調査の手掛かりを提供する可能性がありますが、オンチェーン送金だけでは、アドレスを操作する人物の身元や意図を完全に特定することはできません。
-
機関によるポジション調整は市場への影響を増幅させる可能性があります。大規模なポジション解消、証拠金移転、償還請求は資金の分布を変える可能性がありますが、必ずしも市場全体の機能不全を示すものではありません。
-
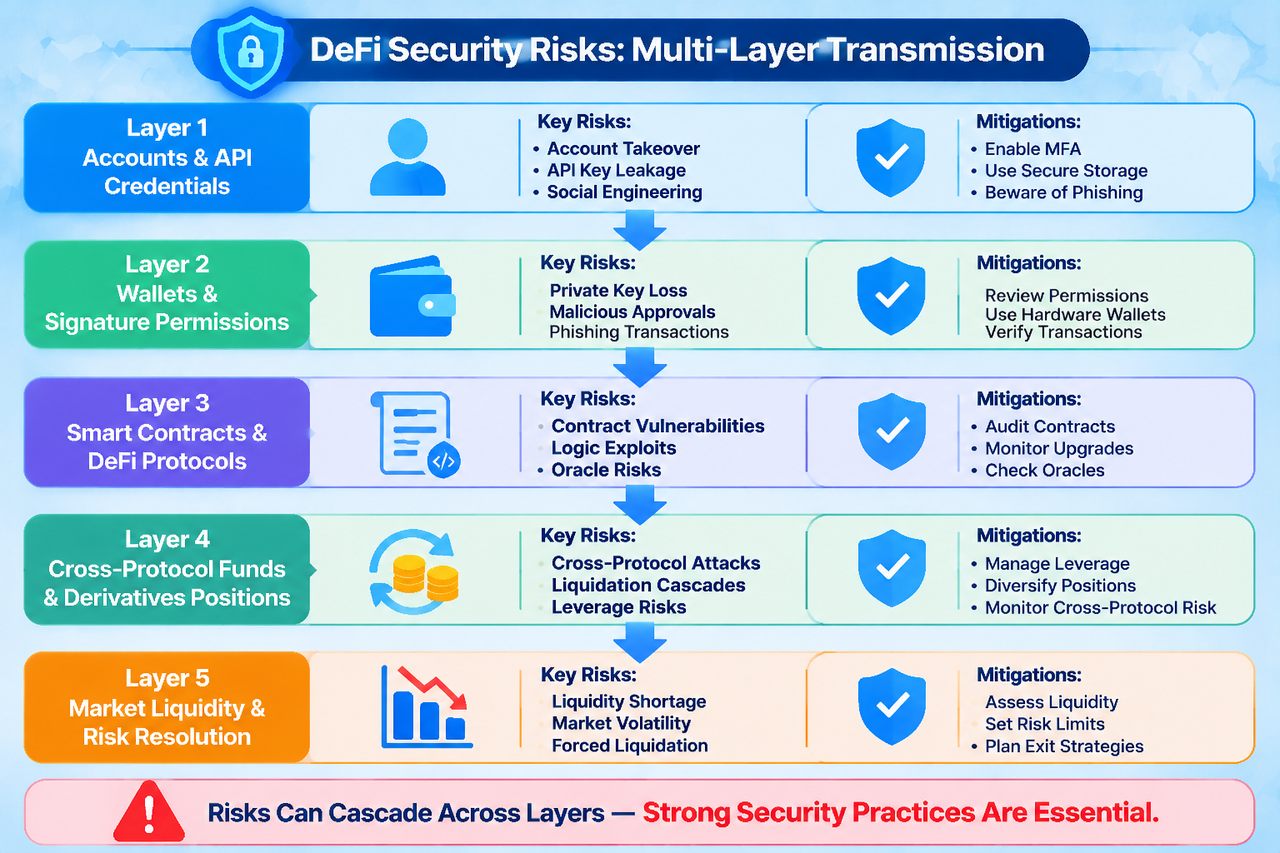
リスク管理には階層横断的なアプローチが必要です。アカウント、ウォレット、取引システム、スマートコントラクト、流動性管理が連続した防御線を構成すべきです。
DeFiのセキュリティリスクをスマートコントラクトだけで評価できないのはなぜですか?
スマートコントラクトはDeFiプロトコルがルールを実行するうえで中心的な役割を果たしますが、ユーザーとプロトコルの間には依然として複数の相互作用レイヤーが存在します。ユーザーはウォレットを通じて取引に署名したり、APIを通じて自動化プログラムを接続したり、第三者のインターフェースを通じてプロトコルにアクセスしたり、レンディングや流動性管理のために他のコントラクトへ資産を預け入れたりすることがあります。各接点では、異なる種類のリスクが生じる可能性があります。
スマートコントラクトの脆弱性により、資産が誤って移転されたり、権限が回避されたりする可能性があります。ウォレット署名に関するリスクにより、ユーザーが悪意のある取引を承認してしまう可能性があります。APIキーの漏洩により、攻撃者がアカウントにすでに付与されている権限を使用できる可能性があります。第三者のフロントエンドや依存サービスの問題も、ユーザーのアクセスや取引の安全性に影響を及ぼす可能性があります。これらのリスクには異なる技術的メカニズムが関係しており、すべてを一律に「スマートコントラクトハッキング」と分類すべきではありません。
したがって、DeFiのセキュリティ評価では、ユーザー操作の全体的な連鎖を対象とする必要があります。コントラクトコードや監査レポートを確認するだけでなく、ユーザーは権限がどのように付与されるか、キーがどのように保管されるか、取引がどのように署名されるか、資産がどのようにプロトコルに入るか、異常な操作を迅速に検出して停止できるかを理解する必要があります。
APIキーの漏洩はどのようにリスク伝播の起点となりますか?
APIキーは取引アカウントと自動化システムを接続します。市場データの取得、注文の発注、ポジション管理などのタスクをプログラムで実行できるため、アカウント権限管理の重要な要素となります。キーが漏洩した場合、攻撃者はそのキーに付与された権限の範囲内で不正な操作を行う可能性があります。
2026年11月16日、Lighterは、取引ユーザーのAPIキー漏洩が関与したインシデントであり、プロトコルおよびスマートコントラクトに影響はなかったとするセキュリティインシデント声明を発表しました。その後、Bitqueryはオンチェーン資金フローを追跡し、関連コントラクトから約1,039万USDCが移転されたことを記録しました。CoinDeskの報道でも、Lighterはこのインシデントをプロトコルまたはスマートコントラクトの脆弱性ではなく、取引アカウントのAPIキー漏洩に起因するものとしたと述べられています。
この種のインシデントの重要性は、アカウントキーのセキュリティとプロトコルのセキュリティの違いを示している点にあります。攻撃者は必ずしもコントラクトコードを改変したり、ブロックチェーンのコンセンサスを侵害したりする必要はありません。有効なキーを取得し、アカウントの既存の権限を利用するだけで、実際の資産損失を引き起こすには十分な場合があります。そのため取引機関にとっては、APIキーの保管、権限割り当て、利用環境は、ウォレットの秘密鍵管理と同程度の注意を要します。
オンチェーン資金追跡で分かることと分からないことは何ですか?
ブロックチェーン台帳の公開性により、研究者は特定のアドレス間の資産移転を追跡し、資金が取引プロトコル、クロスチェーンブリッジ、またはその他のオンチェーンサービスを経由したかを分析できます。トランザクションハッシュ、トークンコントラクト、時系列データを使用することで、調査者は資金フローの一部を再構築し、セキュリティインシデントに関する検証可能な証拠を提供できます。
ただし、オンチェーンデータからアドレスの背後にある実際の身元が自動的に判明するわけではありません。あるアドレスが資金を受け取った場合、それは対応するオンチェーン送金が発生したことを示すにすぎません。それだけでは、管理者の身元、取引の動機、またはそのアドレスと特定の機関との法的関係を確認することはできません。資金が複数のアドレスやプロトコルを経由した後は、帰属の特定はさらに複雑になる可能性があります。
Lighterインシデントでは、Bitqueryの調査により、関連コントラクトからUSDCが移転され、その後に交換および分散送金が行われたことが記録されています。この調査レポートでは、直接観測されたオンチェーンデータと、ソーシャルメディアから得られたアカウント損失の推定値も明確に区別されています。この区別は読者にとって重要です。検証可能なオンチェーン金額、メディアが報じる潜在的な損失、市場参加者による推測は個別に示し、単一の確定的な数値としてまとめるべきではありません。
セキュリティインシデントが大規模なポジション調整を引き起こす可能性があるのはなぜですか?
大手取引機関は通常、複数の市場およびプロトコルにまたがって資産、証拠金、リスクエクスポージャーを管理しています。セキュリティインシデントの発生後、機関はアカウント権限、資金の安全性、カウンターパーティリスクを再評価し、ポジションの解消、証拠金の移転、ステーキング資産の償還、または特定戦略の停止を行う場合があります。
2026年11月には、Abraxas Capitalに関連するオンチェーン活動が市場の注目を集めました。オンチェーン監視およびメディア報道によると、同機関はAPIキーインシデント後に関連ポジション約$200 millionを解消し、約1億900万USDCの証拠金を他のプラットフォームに移転し、約219,000 HYPEの償還を請求しました。これらの数値はそれぞれポジション規模、証拠金移転、償還請求を示すものであり、最初のセキュリティインシデントによって直接生じた損失を表すものではありません。また、償還請求は資産をすでに受け取ったことを意味するものでもありません。
機関のリスク管理行動は、市場の流動性や取引に対する期待に影響を及ぼす可能性があります。大規模なポジション解消は、デリバティブ市場におけるロング・ショート構造を変化させる可能性があります。資金移転は、プラットフォーム間の証拠金分布に影響を及ぼす可能性があります。ステーキングの償還は、関連トークンの流通供給量とステーキング供給量を変化させる可能性があります。ただし、これらの行動は単に機関がリスクを縮小する決定を反映している場合もあります。ポジション変更だけで、プロトコルに新たな脆弱性が存在することや、市場が連鎖的な崩壊を経験しようとしていることを示すことはできません。
DeFiのコンポーザビリティはなぜリスクを増幅させる可能性がありますか?
DeFiプロトコルは、トークン、担保、流動性プール、レンディング市場を通じて相互に接続できます。ユーザーはある資産をレンディングプロトコルに預け入れ、その後借り入れた資産を取引または流動性提供に利用する場合があります。また、リキッドステーキングトークンを追加の金融戦略の担保として利用することもあります。このコンポーザビリティは資本効率を向上させますが、異なるプロトコル間でリスクの依存関係も生み出します。
原資産の価格が急落したり、流動性が急激に低下したりすると、その資産に依存するレンディングプロトコルでは担保比率の低下や清算圧力の増大に直面する可能性があります。複数のプロトコルが同じ資産を担保として使用している場合、リスクは異なるアプリケーションにまたがって広がる可能性があります。クロスチェーンブリッジや外部オラクルも追加的な依存ポイントとなる可能性があり、単一の障害が複数の下流プロトコルに影響を与える可能性があります。
したがって、DeFiのリスク評価では、個別プロトコルのTVLを単に確認するのではなく、資金および資産の依存関係をマッピングする必要があります。資産の出所、担保として受け入れるプロトコル、価格決定の仕組み、市場ストレス下でユーザーが円滑に償還または退出できるかを理解することが重要です。
階層横断的なDeFiセキュリティフレームワークはどのように構築できますか?
第1層はアカウントおよびキーのセキュリティです。ユーザーと機関は最小権限の原則に従い、APIキー操作の範囲を制限し、IP許可リストと分離されたサブアカウントを使用し、キーを定期的にローテーションする必要があります。高リスクの操作には、単一のキーがすべての資金を直接管理することを防ぐため、手動承認と取引上限を追加できます。
第2層はウォレットおよび署名のセキュリティです。ユーザーは取引の詳細、コントラクトアドレス、承認範囲を確認し、未知のコントラクトに無制限の承認を付与しないようにする必要があります。機関アカウントでは、マルチシグおよび段階的な承認メカニズムを使用して、取引の開始、審査、実行を分離し、単一障害点の影響を抑えることができます。
第3層はプロトコルおよび資産依存リスクです。ユーザーは、プロトコルが監査を受けているか、管理者権限がどのように設定されているか、アップグレードメカニズムが透明であるか、担保およびオラクルシステムに集中した依存関係があるかを理解する必要があります。プロトコル横断型の戦略では、償還流動性および清算条件の評価も必要です。ユーザーは、多層的なイールド戦略をリスク分散と誤認すべきではありません。
第4層はモニタリングとインシデント対応です。機関は、異常なログイン、APIリクエスト元、取引規模、オンチェーン資金移転、ポジション変更を継続的に監視する必要があります。また、キーの無効化、アカウント凍結、リスクエクスポージャーの縮小、インシデント開示に関する手順を確立すべきです。セキュリティ能力は、攻撃を防止できるかどうかだけでなく、インシデント発生後に損失を迅速に抑えられるかどうかにも左右されます。
Gateユーザーは取引プラットフォームおよびDeFiのリスクをどのように監視できますか?
Gateなどの取引プラットフォームのユーザーにとって、セキュリティ分析ではプラットフォームアカウント、APIツール、オンチェーンウォレットを同時に考慮する必要があります。中央集権型取引プラットフォームのアカウントとセルフカストディウォレットでは管理方法が異なり、APIキーはオンチェーンの秘密鍵と同じものではありません。ユーザーは実際の利用目的に応じて権限を設定し、取引ボットに不要なアカウント権限を付与しないようにする必要があります。
Gateは、現物取引や先物取引などの取引サービスを提供しています。現物取引は主にトークンの売買および資産の保有に関わります。先物取引には、証拠金、レバレッジ、資金調達率、清算メカニズムが関わります。APIを自動取引に利用する場合、ユーザーはプログラムに十分な権限管理、緊急停止メカニズム、リスク上限が備わっているかも検討する必要があります。APIの詳細および関連する手順については、Gate公式APIドキュメントを参照できます。
中央集権型取引とオンチェーンDeFiを組み合わせたいユーザーは、資産カストディの所在、アカウント承認の範囲、資金移転の経路に特に注意を払う必要があります。取引プラットフォームのアカウントセキュリティ、オンチェーンウォレットの署名セキュリティ、DeFiプロトコルのコントラクトセキュリティは異なるレイヤーに属します。いずれか1つのレイヤーにおける保護で、他のレイヤーにおける保護を代替することはできません。
結論
DeFiのセキュリティリスクは、多くの場合、単独で発生するものではありません。アカウントキー、API権限、ウォレット署名、スマートコントラクト、プロトコル間の資金フローは、総合的にデジタル資産の利用連鎖を構成します。いずれかの時点で問題が発生すると、他の時点における資金管理や市場行動に影響を及ぼす可能性があります。
セキュリティインシデントを理解するには、直接的な損失、オンチェーン資金フロー、その後のリスク管理行動を区別する必要があります。また、個別アカウントに関するインシデントが、プロトコル全体または業界全体のシステミックな問題を必ずしも意味するわけではないことを理解する必要があります。ユーザーと機関にとって、単一の監査やセキュリティ機能に依存するよりも、階層横断的なセキュリティ管理フレームワークを構築することの方が重要です。
FAQ
DeFiのセキュリティリスクは主にスマートコントラクトの脆弱性によるものですか?
いいえ。リスクはAPIキーの漏洩、ウォレット署名の承認、第三者のフロントエンド、クロスチェーンブリッジ、オラクル、ユーザーの行動からも生じる可能性があります。スマートコントラクトのセキュリティは、全体的なセキュリティフレームワークの一部にすぎません。
APIキーの漏洩はなぜオンチェーン資金に影響を与える可能性がありますか?
APIキーが取引アカウントを管理できる場合、攻撃者はアカウントの権限を使用して取引やその他の操作を実行し、資金移転やリスクエクスポージャーの変化を引き起こす可能性があります。具体的な影響は、キーの権限およびアカウント設定によって異なります。
オンチェーン資金追跡で攻撃者の身元を確認できますか?
通常はできません。オンチェーン記録ではアドレス間の資産移転を検証できますが、アドレスの実際の管理者や取引の動機を特定するには、他の証拠が必要です。
大規模なポジション解消は、関連プロトコルにセキュリティ上の脆弱性があることを意味しますか?
必ずしもそうではありません。機関はリスク管理、流動性ニーズ、または戦略調整を理由にポジションを解消する場合があります。セキュリティインシデント自体、機関のリスク管理行動、プロトコルの稼働状況を区別する必要があります。
プロトコル横断型のDeFiリスクをどのように低減できますか?
ユーザーは、担保関係、オラクルの情報源、償還メカニズム、コントラクト権限、流動性の依存関係を理解する必要があります。また、リスクがどのように伝播する可能性があるかを理解しないまま、複数の形態のレバレッジや複雑な戦略を重ねることは避けるべきです。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
アリババの88VIP会員数が660万人に達し、第2四半期にXianyuの日次アクティブユーザー数が23%急増
原油400万バレルを積んだ超大型タンカー2隻が本日、ホルムズ海峡で機雷に接触
Chainlinkにより、80以上のブロックチェーンでDeFi Vaultへの預け入れが可能に
Alibaba、2026年第3四半期にフリーキャッシュフローで344.72億元の流出を計上
Alibaba、2026年第3四半期に$221M で1,795万株を買い戻し


関連記事
Pendle対Notional:DeFi固定倍率収益プロトコルの比較分析
PendleにおけるPTとYTとは何か?収益分割メカニズムを詳しく解説
Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。

Morphoトケノミクス分析:MORPHOのユーティリティ、分配、価値の仕組み