


ウォレットが悪意のあるコントラクトに委任された場合の対処法:EIP-7702のリスクと復旧方法を理解する
EIP-7702は、EthereumのPectraアップグレードで導入されたアカウント機能の改善です。これは、外部所有アカウント(EOA)が既存のアドレスと秘密鍵の管理権を維持したまま、委任メカニズムを通じてスマートコントラクトのコードを実行できるようにするものです。これにより、従来のウォレットでも、トランザクションのバッチ処理、第三者によるGasの支払い、特定のコントラクトを介したより詳細な権限管理など、一部のスマートアカウント機能を利用できます。
ただし、アカウントの実行能力を拡張すると、ウォレットのセキュリティ境界も変化します。従来、ユーザーは主に秘密鍵の漏えい、悪意のあるトークン承認、フィッシングによる送金に注意を払っていました。EIP-7702環境では、たった1回の安全でない委任署名により、ウォレットがその後のトランザクションを実行する方法が変わる可能性があります。ユーザー自身が通常の送金を開始していなくても、攻撃者は悪意のある委任コントラクトを利用して資産を自動的に送金できる場合があります。本記事では、EIP-7702の技術的な仕組み、悪意のある委任に関連する攻撃経路、ウォレットで不正送金が発生した後の調査および対応方法について解説します。
重要なポイント
-
EIP-7702により、通常のウォレットは実行ロジックをスマートコントラクトに委任できます。ユーザーは既存のウォレットアドレスを変更することなく、トランザクションのバッチ処理、Gasスポンサーシップ、権限管理などの機能を利用できますが、新たなスマートコントラクトのセキュリティリスクも生じます。
-
悪意のある委任は、通常のトークン承認とは異なります。攻撃者はフィッシング署名を利用して、ウォレットアドレスに悪意のあるコントラクトロジックを実行させ、ETH、ERC-20トークン、その他の資産を送金させる可能性があります。
-
自動送金は、必ずしも秘密鍵が漏えいしたことを意味しません。悪意のある委任により攻撃者に実行権限が与えられている可能性がありますが、同時に秘密鍵が漏えいしている可能性もあります。これらは分けて調査する必要があります。
-
悪意のある委任の解除とERC-20承認の取り消しは、別の操作です。EIP-7702の委任は新しい有効な認可によって解除できますが、通常のトークン承認管理ツールではこの操作がサポートされていない場合があります。
-
ウォレット復旧の鍵は、制御権の所在を特定することです。悪意のある委任のみが存在し、秘密鍵が安全に保たれている場合、委任を解除することでさらなる悪用を防げる可能性があります。秘密鍵またはシードフレーズが侵害されている場合は、資産を完全に新しいウォレットへ移すことを優先してください。
EIP-7702とは?通常のウォレットがスマートコントラクトを実行できる理由
Ethereumのアカウントには主に、外部所有アカウント(EOA)とスマートコントラクトアカウントがあります。従来のEOAは秘密鍵によって管理され、通常は署名を通じてトランザクションを開始します。一方、スマートコントラクトアカウントは、事前に記述されたプログラムに基づいてより複雑なロジックを実行できます。それぞれのアカウントタイプには特徴があります。EOAは使いやすい一方で、複雑な権限管理をネイティブでサポートしていません。スマートコントラクトアカウントは柔軟ですが、通常は追加のデプロイと管理が必要です。
EIP-7702では、新しいトランザクションタイプと認可メカニズムが導入され、EOAがすでにデプロイされているスマートコントラクトコードを参照できるようになります。委任が有効になると、そのアカウントに対して実行される関連操作では対象コントラクトのロジックを使用できますが、アカウント自体は元のアドレスと秘密鍵を維持します。つまり、ユーザーはすべての資産を新しいアドレスへ移すことなく、スマートアカウント機能を利用できます。
この設計の通常の用途には、複数の操作を一度に完了すること、Gas管理の複雑さを軽減すること、制限付きのサブ権限を通じてより柔軟なトランザクション体験を提供することなどがあります。ただし、委任先コントラクトはアカウントの実行プロセスに関与します。そのコードに脆弱性がある場合、権限設計が不適切な場合、またはユーザーが悪意のあるコントラクトへ直接委任した場合、ウォレットは通常のトークン承認の範囲を超えるリスクにさらされる可能性があります。
悪意のある委任はどのようにウォレットから資産を自動送金できるのか?
EIP-7702の中核的なリスクは、ユーザーが特定のトランザクションのみではなく、アカウントがスマートコントラクトの実行ロジックを使用するための認可に署名する可能性があることです。攻撃者は、偽のウォレットアップグレードページ、エアドロップ請求ポータル、セキュリティ確認のプロンプトなどを利用し、ユーザーを誘導して委任認可に署名させる場合があります。認可が送信され、オンチェーンで有効になると、ウォレットアドレスは悪意のあるコントラクトで定義されたルールに従って動作する可能性があります。
例えば、ユーザーは報酬を請求するつもりでも、署名プロセス中に攻撃者が管理するコントラクトへウォレットを委任してしまう可能性があります。悪意のあるコントラクトには、資産送金、権限回避、または自動スイープのロジックが含まれている場合があります。攻撃者が後から関連する呼び出しを実行すると、コントラクトはアカウントの実行権限を利用して資産を送金する可能性があります。一部の設計では、攻撃者はウォレットに新しいETHが入金されるのを待ち、その後のトランザクションで送金することさえ可能です。これにより、被害者はウォレットに解除できない自動引き落としの仕組みがあると考える場合があります。
重要なのは、EIP-7702が任意のコードをウォレットに直接書き込むものではなく、すべての委任が自動的に資産を送金するわけでもないことです。このプロトコルは、対象コントラクトを指す委任インジケーターを記録します。資金を送金できるかどうかは、対象コントラクトのコード、初期化状態、実行権限、トリガー条件によって決まります。悪意のある委任が危険なのは、信頼できないプログラムにアカウントの実際の実行能力に対する制御権を与える可能性がある一方、ユーザーは通常の署名画面からこの変更を理解できない場合があるためです。
EIP-7702の悪意のある委任は、ERC-20の無制限承認とどのように異なるのか?
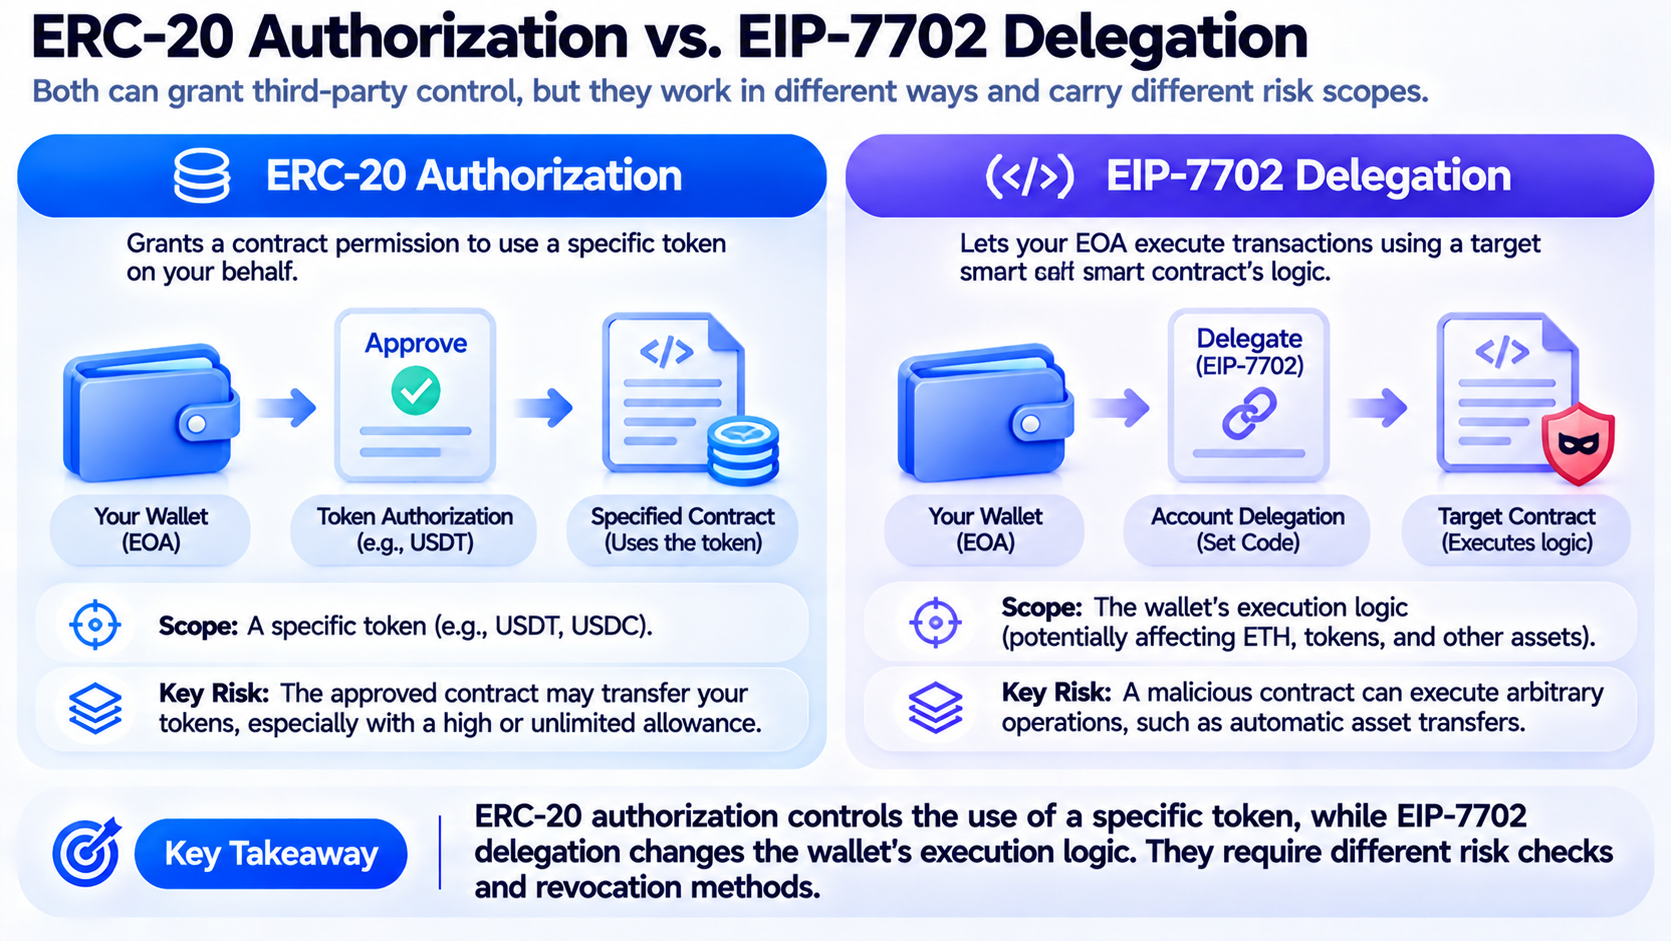
従来のERC-20承認では、通常、指定されたアドレスまたはコントラクトに対し、一定額まで特定のトークンを使用することを許可します。例えば、分散型取引所で取引する際、ユーザーはルーターコントラクトに一定量のUSDTの使用を承認する場合があります。承認額が大きすぎ、承認されたコントラクトが侵害された場合、ユーザーの該当トークンが送金される可能性があります。ただし、この種の承認は通常、特定のトークンコントラクトと承認額に関するものです。
EIP-7702の委任は、アカウントの実行ロジックに適用されます。単にコントラクトが1種類のトークンを使用することを許可するものではありません。アカウントによる呼び出しの処理方法、権限の検証方法、複数操作の実行方法を変更する可能性があります。悪意のあるコントラクトに適切な権限制御がない場合、ETH、トークン、その他のオンチェーン資産に影響を及ぼす可能性があります。そのため、EIP-7702の悪意のある委任を、単なる別の種類の無制限承認として扱うべきではありません。
| 比較項目 | ERC-20トークン承認 | EIP-7702委任 |
|---|---|---|
| 主な機能 | 指定アドレスによるトークン使用を許可する | EOAが指定コントラクトの実行ロジックを使用できるようにする |
| 主な影響範囲 | 特定のトークンおよび承認額 | 委任コントラクトに依存し、アカウント全体に及ぶ可能性がある |
| 一般的なリスク | 悪意のあるコントラクトがトークン送金を呼び出す | 悪意のあるコードがアカウントの実行能力を取得する |
| 対応方法 | トークン承認を調整または取り消す | アカウント委任を解除または置き換える |
| 秘密鍵は引き続きアカウントを制御するか? | はい | はい。ただし、委任されたコードも操作を実行できる可能性がある |
両者は同時に存在することもあります。ウォレットには危険なERC-20承認が残っている一方で、EIP-7702の悪意のある委任の影響も受けている可能性があります。そのため、不正送金後にユーザーはトークン承認の記録だけを確認すべきではありません。ウォレットアドレスに現在委任コードが設定されているかどうかも確認する必要があります。
なぜETHはウォレットに到着した直後に自動送金されるのか?
ウォレットがETHを受け取った直後に迅速な送金が行われたとしても、攻撃者がリアルタイムで手動操作しているとは限りません。悪意のある委任コントラクトは自動監視プログラムと連携できるため、攻撃者は対象アドレスへの資金到着を検知するとすぐに後続のトランザクションを送信できます。すでに悪意のある実行権限が設定されたウォレットに対して、攻撃者は監視、トリガー、送金を自動化し、継続的な資産スイーププロセスを作り出せます。
この攻撃は、従来の秘密鍵漏えいによるSweeperに似ていますが、制御経路は完全に同じではありません。従来のSweeperは一般に、漏えいした秘密鍵を使用してトランザクションへ署名します。一方、EIP-7702の悪意のある委任は、すでに有効なコントラクト実行権限を通じて資産を送金する可能性があります。どちらの状況でも、資金が到着した直後に送金されるように見える場合があります。そのため、トランザクション速度だけでは、攻撃者が秘密鍵を保有しているかどうかを判断できません。
一部の悪意のある委任は、複数のEVM互換チェーンに関係する場合もあります。EIP-7702の認可にはチェーンIDが含まれており、通常は認可の適用範囲を制限するために使用されます。ただし、チェーンIDが0の認可はチェーンをまたいで適用される可能性があります。これは、あるネットワーク上で署名した安全でない認可が、他の対象ネットワークでもリスクを生じさせる可能性があることを意味します。不正送金を検知した後、ユーザーは最初の損失が発生したチェーンだけでなく、他のEVMネットワーク上でも関連アドレスの委任状態を確認してください。
ウォレットにEIP-7702の悪意のある委任があるかどうかを判断する方法
ウォレットが悪意のある委任の影響を受けているかどうかを判断するには、まず通常の送金、トークン承認、アカウント委任を区別します。EIP-7702では、認可リストを含む可能性があるType 4トランザクションが導入されています。ユーザーは、EIP-7702をサポートするブロックエクスプローラーまたはウォレットセキュリティツールを使用して、関連トランザクションの認可情報や、アカウントが現在委任コントラクトを参照しているかどうかを確認できます。
ウォレットアドレスにEIP-7702の委任が設定されている場合、そのアカウントコードには通常、対象コントラクトアドレスを指す特定の委任インジケーターが含まれます。ただし、正規のスマートウォレット機能でもEIP-7702を使用する場合があるため、これは必ずしもその委任が悪意のあるものであることを意味しません。さらに評価するには、対象コントラクトがウォレット提供元によって認識された実装であるか、コードが検証済みか、異常な資産送金ロジックを含むか、委任が不審な署名または資産損失と同じ時期に発生したかを確認してください。
ユーザーは、不正トランザクションがどのようにトリガーされたかも確認できます。ユーザーの操作なしに資産がウォレットから流出しましたか。不明なアドレスが繰り返しウォレットを呼び出しましたか。資金が同じ受取アドレスへ継続的に流れていますか。これらの条件のいずれかに該当する場合は、トランザクションハッシュ、認可記録、対象コントラクトアドレス、資金フロー情報を保存してください。ただし、不正トランザクションが1件だけでは、攻撃がEIP-7702によるものと断定するには不十分です。秘密鍵の漏えい、悪意のあるトークン承認、その他のスマートコントラクトリスクについても調査する必要があります。
悪意のあるウォレット委任を解除する方法
不審な委任を発見した場合は、まずそのウォレットを新たな高リスク操作に使用しないでください。追加の資産を送金せず、不明なウェブサイトからのトランザクション署名も続けないでください。次に、信頼できるウォレットクライアントまたはセキュリティツールを使用して現在の委任状態を確認し、不明な対象コントラクトが存在するかどうかを確認してください。使用しているウォレットにEIP-7702の委任を解除する方法がまだ提供されていない場合、「ワンクリック修正」をうたう不明なウェブサイトへ安易にアクセスしないでください。これらのサービス自体が、別の悪意のある認可への署名を誘導する可能性があります。
プロトコルの仕組み上、EIP-7702では新しい有効な認可を通じて、アカウントの委任先をゼロアドレスに設定できます。これにより、現在の委任インジケーターを解除できます。ユーザーは有効な認可を通じて、委任先を別の実装へ置き換えることもできます。ただし、すでに攻撃を受けた通常のウォレットでは、明確かつ信頼できるアカウント実行状態を復元する方が、一般にリスク評価を行いやすくなります。ERC-20承認を取り消しても、EIP-7702の委任は解除されない点に注意してください。これらの操作は別々に処理する必要があります。
操作が成功するかどうかは、ユーザーが依然として秘密鍵を安全に管理しているか、委任を解除するトランザクションがオンチェーンに正常に含まれるかにも左右されます。攻撃者も秘密鍵を保有している場合、別の悪意のある委任に署名したり、直接資産を送金したりする可能性があります。自動化されたSweeperの影響を受けたウォレットでは、通常の取り消しトランザクションもトランザクション競合や、Gas用資金が送金されるリスクに直面する可能性があります。この場合、侵害されたアドレスへ繰り返し資金を送って追加トランザクションを試みないでください。代わりに、信頼できる専門的なセキュリティサポートを求め、リスクを十分に評価した後に適切な保護措置を講じることを検討してください。
悪意のある委任を解除した後、ウォレットは安全か?
悪意のある委任を解除すると、アカウントの現在の委任実行経路を削除できますが、すべてのウォレットセキュリティリスクが解消されたことを意味するわけではありません。攻撃者がフィッシングを通じて委任認可のみを取得し、ユーザーの秘密鍵とシードフレーズが安全に保たれている場合、委任を解除することで悪意のあるコントラクトが元の経路を通じて操作を継続することを防げる可能性があります。ただし、ユーザーは他のトークン承認、悪意のある署名、未解決の権限設定、侵害されたアカウント情報についても確認する必要があります。
攻撃者が秘密鍵またはシードフレーズを取得している場合、ユーザーが委任の解除に成功したとしても、元のウォレットを安全と見なすべきではありません。攻撃者は引き続き秘密鍵を使用して通常の送金を開始したり、新しいEIP-7702認可に署名したりできます。この場合、より信頼性の高い方法は、完全に新しいシードフレーズで管理されるウォレットを作成し、安全に実行できるタイミングで残りの資産を移すことです。ウォレットアプリケーションを変更するだけ、ブラウザ拡張機能を削除するだけ、元のシードフレーズを再度インポートするだけでは、既存の秘密鍵侵害を解決できません。
また、委任を解除しても、完了済みのオンチェーントランザクションを通常は元に戻せず、盗まれた資産を自動的に回収することもできません。資産の回収には、オンチェーン追跡、取引所の協力、所有権の証明、法的手続きが引き続き必要になる場合があります。ユーザーは、追加損失の防止と過去の損失の回収を別々の目標として扱う必要があります。ウォレットが再び正常に機能しているように見えても、すでに送金された資金が自動的に戻ると考えるべきではありません。
一般ユーザーがEIP-7702の悪意のある委任リスクを軽減する方法
EIP-7702のセキュリティリスクは、ユーザーがスマートアカウント機能を完全に避ける必要があることを意味するものではありません。適切に設計された委任メカニズムは、繰り返しの署名を減らし、バッチトランザクションをサポートし、制限付きトランザクション権限を可能にすることで、ウォレット体験を向上させることができます。重要なのは、ユーザーが認可先を識別できるか、その権限範囲を理解できるか、委任コントラクトが信頼できることを確認できるかです。
日常的な利用では、ウォレットクライアント自体を通じてスマートアカウント機能を有効にすることを優先してください。エアドロップ、ポイント請求、またはアカウントアップグレードを理由に、不明な委任認可へ安易に署名しないでください。プロンプトにEIP-7702、Set Code、Delegate、または同様の権限変更が含まれる場合は、対象コントラクトアドレス、適用ネットワーク、認可内容を確認してください。コントラクトの提供元を確認できない場合は、ページにトランザクションでGasが不要と表示されていても、リスクがないものとして扱わないでください。
多額の資産を保有するユーザーは、長期保有資産と頻繁に利用する取引ウォレットを分ける、階層的な資金管理アプローチを採用することもできます。日常利用のウォレットはDeFi、アプリケーションのテスト、新しいプロトコルの試用に使用できます。一方、長期保有資産は、よりシンプルな権限と低い利用頻度の環境で保管することが望ましいです。アカウント委任、トークン承認、不正トランザクション記録を定期的に確認することも、セキュリティ問題の原因をより迅速に特定する助けになります。
EIP-7702はどのような新しいウォレットセキュリティ問題を明らかにしたのか?
EIP-7702は、ウォレットにおける「秘密鍵署名がトランザクションを制御する」という従来の前提を変えます。ユーザーは引き続き秘密鍵を保有しますが、アカウントは委任を通じて外部コントラクトコードを実行できます。その結果、ウォレットのセキュリティは秘密鍵の保護だけでなく、委任先、実行ロジック、権限設定の保護にも及ぶようになります。一般ユーザーにとって、認可への署名による影響は、資金を送金するか、特定トークンを承認するかだけでは評価できなくなります。
2026年のセキュリティ研究では、フィッシングを通じた認可の取得、悪意のあるSweeperコントラクトによる継続的な資産送金、クロスチェーン認可による攻撃範囲の拡大など、EIP-7702に関連する複数の悪意のある委任パターンが特定されました。関連研究では、一部の影響を受けたアカウントが悪意のある委任を速やかに解除していなかったことも確認されており、初期の資産損失後もリスクが継続する可能性を示しています。ただし、研究で特定された悪意のある委任の数、影響を受けたアカウント数、実際の金銭的損失を同一のものとして扱うべきではありません。これらの数値はそれぞれ分けて理解する必要があります。
今後、ウォレット提供元は、委任コントラクトとその権限範囲をより明確に表示し、信頼できないウェブサイトがユーザーを直接誘導して高リスクな委任を行わせることを防ぐ必要があります。ブロックエクスプローラー、セキュリティ検出ツール、スマートアカウント基盤も、EIP-7702アクティビティを識別する能力を改善する必要があります。ユーザーにとって最も重要な変化は、委任署名を通常のウェブサイト接続リクエストではなく、ウォレット全体の実行権限に影響する可能性がある高リスク操作として扱うことです。
まとめ
EIP-7702は、従来のEthereumウォレットにより柔軟なスマートコントラクト実行機能を提供し、トランザクションのバッチ処理、Gasスポンサーシップ、詳細な権限管理を可能にします。しかし、同じメカニズムが攻撃者に悪用されると、悪意のある委任を通じてウォレットの実行ロジックが変更され、自動送金、継続的な資産スイープ、クロスチェーンのセキュリティリスクにつながる可能性があります。
ウォレットで不正送金が発生した場合、ユーザーはEIP-7702の委任、ERC-20承認、秘密鍵のセキュリティ状態を確認する必要があります。悪意のある委任が確認された場合は、信頼できるツールを使用して解除または置き換えを行い、資産を完全に新しいウォレットへ移すべきかを評価してください。委任の解除は、特定の実行経路がさらに悪用されることを防ぐ助けになる場合がありますが、秘密鍵が安全であることを保証したり、すでに送金された資産を自動的に回収したりすることはできません。
FAQ
EIP-7702の悪意のある委任は、ウォレットの秘密鍵が盗まれたことを意味するのか?
必ずしもそうではありません。攻撃者はフィッシングを利用してユーザーを誘導し、委任認可に署名させた後、秘密鍵を直接取得せずに悪意のあるコントラクトを使ってトランザクションを実行する場合があります。ただし、秘密鍵が侵害されている場合、攻撃者はEIP-7702を利用して攻撃能力を拡大する可能性もあります。これらの可能性は分けて調査する必要があります。
ウォレットが送金を開始していないのに、なぜ資産が送金されるのか?
悪意のある委任により、アカウントが攻撃者の管理するコントラクトロジックに従って操作を実行する可能性があります。攻撃者は後続の呼び出しによって送金をトリガーできるため、ユーザーが通常の送金を開始していなくても資産が失われる可能性があります。
EIP-7702の委任はどのように解除できるのか?
EIP-7702では、新しい有効な認可を通じて委任先をゼロアドレスに設定し、委任を解除できます。この操作は、この機能をサポートする信頼できるウォレットまたはセキュリティツールを通じて完了してください。不明なウェブサイトに秘密鍵やシードフレーズを提出しないでください。
トークン承認用のRevokeツールで悪意のある委任を解決できるか?
必ずしも解決できるわけではありません。通常のRevokeツールは、一般にERC-20などのトークン承認を管理するために使用されます。一方、EIP-7702の委任はアカウントの実行権限に関するものです。ツールがEIP-7702の委任管理を明示的にサポートしていない限り、トークン承認を取り消しても悪意のある委任の解除の代わりにはなりません。
悪意のある委任を解除した後、ウォレットを変更する必要があるか?
リスクの原因によります。秘密鍵が安全に保たれ、悪意のある委任が有効に解除されている場合、元のウォレットは通常の実行状態に戻る可能性があります。ただし、秘密鍵またはシードフレーズが侵害されている場合は、新しく生成したウォレットを使用し、安全に実行できるタイミングで残りの資産を移してください。
EIP-7702の委任は他のEVMネットワークにも影響するか?
影響する可能性があります。認可内のチェーンIDは適用されるネットワークを制限できますが、チェーンIDが0の認可は複数の互換ネットワークで使用される可能性があります。悪意のある委任を発見した後は、他のEVMネットワークでも関連アドレスの状態を確認してください。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
重要なポイント
EIP-7702とは?通常のウォレットがスマートコントラクトを実行できる理由
悪意のある委任はどのようにウォレットから資産を自動送金できるのか?
EIP-7702の悪意のある委任は、ERC-20の無制限承認とどのように異なるのか?
なぜETHはウォレットに到着した直後に自動送金されるのか?
ウォレットにEIP-7702の悪意のある委任があるかどうかを判断する方法
悪意のあるウォレット委任を解除する方法
悪意のある委任を解除した後、ウォレットは安全か?
一般ユーザーがEIP-7702の悪意のある委任リスクを軽減する方法
EIP-7702はどのような新しいウォレットセキュリティ問題を明らかにしたのか?
まとめ
FAQ


関連記事

ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか

Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み

Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。
