


暗号資産アカウントをスピアフィッシングから守る方法:個人情報の漏えいから資産の窃取に至るリスクを理解する
スピアフィッシングとは、特定の個人またはグループを標的とするよう設計されたサイバー詐欺の一種です。同一の内容を多数のユーザーに送信する通常のフィッシングとは異なり、スピアフィッシングでは、被害者の身元、連絡先情報、アカウントの利用習慣、その他の背景情報を利用して、より信頼できそうな偽装を作り出し、機密情報の開示や危険な行為を促します。
暗号資産業界では、スピアフィッシングのリスクに特に注意する必要があります。取引アカウントはデジタル資産に直接接続されており、一部のオンチェーン取引は取り消せません。ユーザーが重要な認証情報を開示したり、悪意のある取引に署名したり、攻撃者が管理するアドレスへ資産を送金したりすると、資金の回復は極めて困難になる可能性があります。
2026年10月、暗号資産取引所Coinbaseは、同社の第三者分析サービスプロバイダーであるAmplitudeでセキュリティインシデントが発生し、少数の顧客の連絡先情報に影響したことを公表しました。Coinbaseは、自社システムへの不正アクセスの証拠は見つかっておらず、顧客資産はこのインシデントによる直接的な影響を受けていないと述べました。このインシデントは、金融システム自体が侵害されていない場合でも、ユーザー情報が第三者経由で漏えいし、その後の標的型詐欺に利用される可能性があるという重要な問題をあらためて浮き彫りにしました。
本記事では、個人情報の漏えいに伴うリスクを検討し、攻撃者がなりすまし、偽のセキュリティ通知、悪意のある承認を利用してユーザー資産に段階的に接近する手法を説明します。また、中央集権型取引所のアカウントとセルフカストディウォレットそれぞれに対する保護対策を紹介します。
主なポイント
-
スピアフィッシングは、通常の詐欺よりも標的が明確です。攻撃者は、漏えいした氏名、メールアドレス、電話番号、その他の背景情報を利用して、取引所のカスタマーサポート、セキュリティチーム、または知人になりすます可能性があります。
-
個人情報の漏えいは、暗号資産が直ちに盗まれたことを意味しません。漏えいした連絡先情報だけで攻撃者が資金を操作できるようになるわけではありませんが、その後のなりすまし、ソーシャルエンジニアリング、アカウント乗っ取りの出発点になる可能性があります。
-
第三者サービスプロバイダーもリスクの入口になり得ます。取引所の中核システムが侵害されていなくても、外部分析ツール、カスタマーサポートシステム、その他のベンダーに関わるデータ漏えいは、ユーザーのスピアフィッシングリスクを高める可能性があります。
-
アカウント乗っ取りとオンチェーンウォレットの窃取は、異なる仕組みを伴います。中央集権型取引所のアカウントでは、主にログイン認証情報、認証方法、出金権限に関するリスクが存在します。一方、セルフカストディウォレットでは、シードフレーズの漏えい、悪意のある署名、トークン承認に特に注意が必要です。
-
二要素認証では、すべてのフィッシング攻撃を防止できません。ユーザーがだまされた後にワンタイム認証コードを入力する場合があり、一部の悪意のある第三者アプリの承認では、攻撃者がユーザーのパスワードを直接取得する必要がありません。
-
防御の焦点は、攻撃経路を遮断することです。メッセージの発信元を独自に確認し、フィッシング耐性のある認証方法を利用し、出金および承認権限を制限し、不審なログインに速やかに対処することで、1件の情報漏えいが資産損失に発展するリスクを抑えられます。
スピアフィッシングとは何ですか?通常の暗号資産詐欺とどのように異なりますか?
スピアフィッシングの特徴は、攻撃者が無作為に配布するメッセージだけに頼るのではなく、特定の標的に合わせて詐欺コンテンツを作成する点にあります。
通常のフィッシングでは、「アカウントで異常なアクティビティが検出されました」「報酬を受け取ってください」「ウォレットのアップグレードが必要です」といった標準化されたテンプレートを使い、同じリンクを多数のユーザーに送る場合があります。こうしたメッセージも損失につながる可能性がありますが、通常は個人の身元に関する詳細が含まれていません。
スピアフィッシングのメッセージには、受信者の実名、よく利用する取引プラットフォーム、一部の連絡先情報、最近の公開活動などが含まれることがあります。攻撃者はこれらの詳細を用いてメッセージの信頼性を高く見せかけ、被害者に実在するプラットフォームの従業員とやり取りしていると思わせます。
例えば、ユーザーが取引所のセキュリティ部門を名乗るメールを受け取る場合があります。メッセージにはユーザーの正しい氏名が記載され、利用している取引所に言及したうえで、異常な出金のためアカウントが調査中であると主張することがあります。また、直ちに本人確認を完了しなければ資産が凍結されるおそれがあると求める場合もあります。
こうした詳細によって詐欺がより本物らしく見える場合がありますが、送信者が正当な身元を持つことの証明にはなりません。
スピアフィッシングと通常のフィッシングの違いは、以下のようにまとめられます。
| 比較項目 | 通常のフィッシング | スピアフィッシング |
|---|---|---|
| 標的 | 多数の無作為なユーザー | 特定の個人またはユーザーグループ |
| 情報の準備 | 汎用的な詐欺テンプレート | 標的に関連する情報 |
| メッセージ内容 | 一般的なアカウント通知 | 身元、プラットフォーム、または行動に関する文脈 |
| なりすまし | 一般的なプラットフォームまたはブランド | プラットフォームのサポート担当者、知人、または特定の従業員 |
| 主な目的 | 認証情報または資金の窃取 | 信頼を得て高リスクな行為を促すこと |
スピアフィッシングを行うために、攻撃者が大量の機密情報を保有している必要はない点に注意が必要です。場合によっては、暗号資産取引アカウントに関連付けられたメールアドレスだけで、標的型の詐欺メッセージを作成するには十分です。
したがって、メッセージが信頼できるかどうかを判断する際は、相手が氏名、電話番号、または利用したプラットフォームを知っているかどうかに頼らないでください。代わりに、独立した経路で相手の身元を確認できるか、要求された行為が妥当かを検討してください。
個人情報の漏えいが暗号資産窃取の出発点になり得るのはなぜですか?
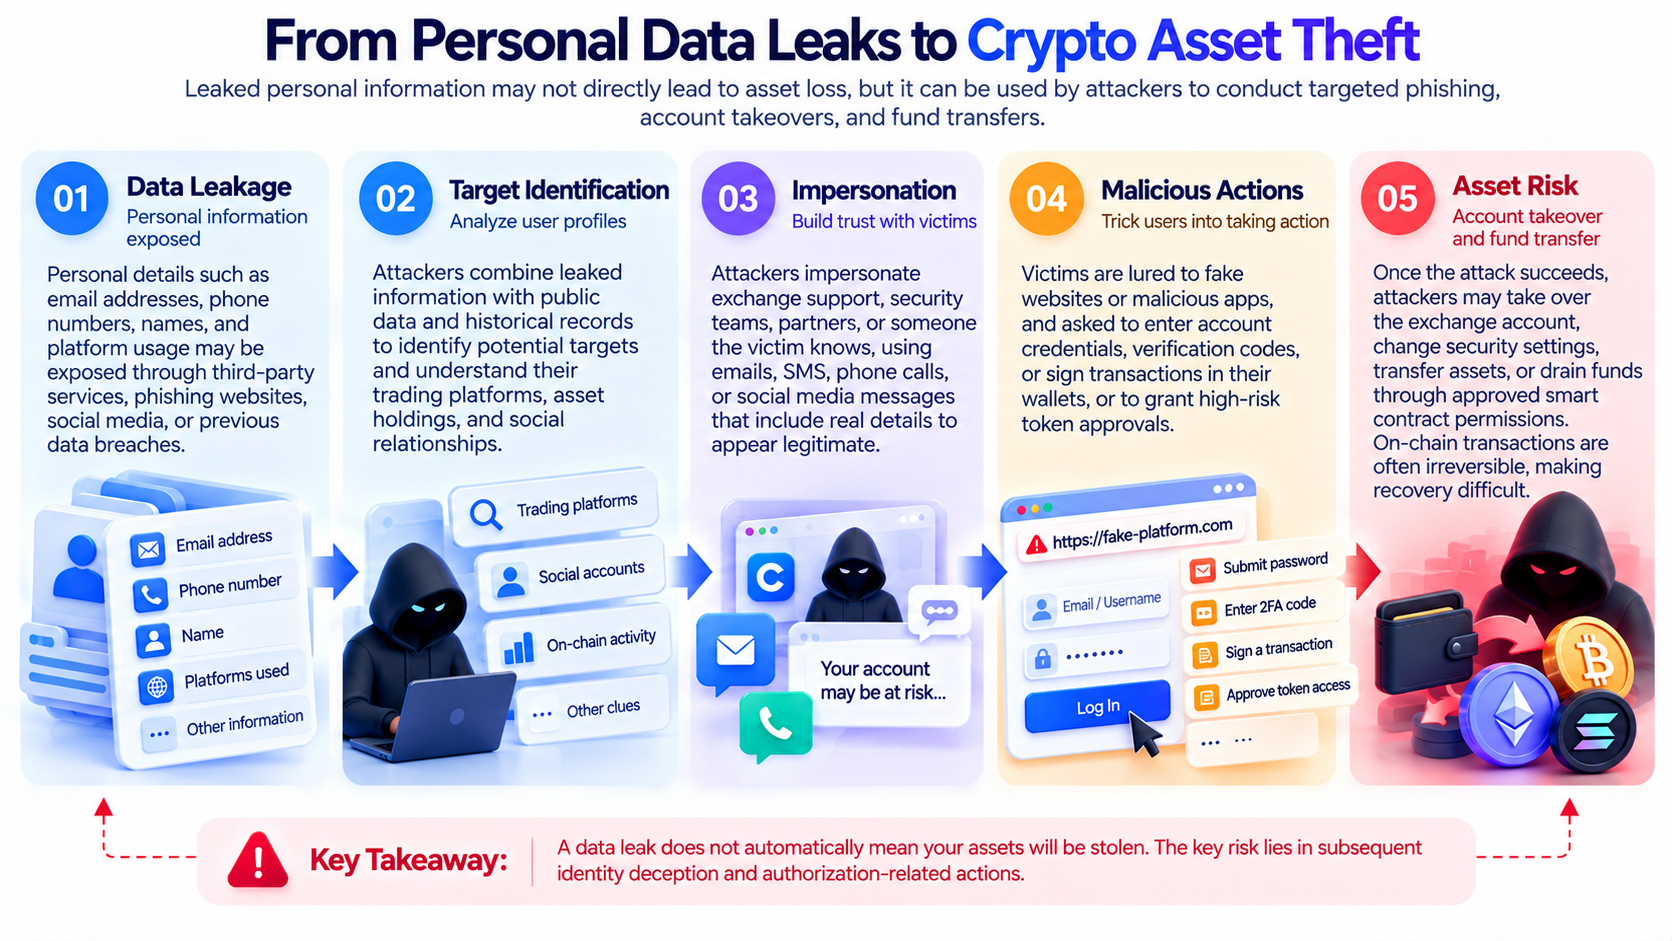
通常、個人情報の漏えいから資産窃取に至るまでには、複数の独立した段階があります。攻撃者はユーザーの連絡先情報を入手した後、まずそのユーザーが利用している取引所を特定しようとする場合があります。その後、なりすまし通知、電話、ソーシャルメディアのメッセージを通じて接触します。被害者が偽の身元を信じて初めて、攻撃者は認証情報を取得し、悪意のある承認を得たり、資金送金を促したりできる可能性があります。
したがって、メールアドレスや電話番号だけが漏えいしたとしても、攻撃者がすでに取引アカウントを支配していることを意味するわけではありません。ただし、この情報は攻撃者が標的を特定するコストを下げる可能性があります。例えば、通常のメールアドレスからは、その所有者がデジタル資産を保有しているかどうかを判断できない場合があります。しかし、そのメールアドレスが暗号資産プラットフォームの顧客情報と関連付けられている場合、攻撃者はユーザーが関連アカウントを持っていると推測し、より標的を絞ったメッセージを送る可能性があります。
攻撃者がさらにこの情報を公開されたソーシャルメディアの内容、過去のデータ漏えい記録、その他の利用可能な背景情報と組み合わせると、詐欺コンテンツはより具体的になる可能性があります。
完全なリスク経路は、通常、次の5段階に分けられます。
-
情報漏えい:メールアドレス、電話番号、またはその他の身元情報が特定の経路を通じて漏えいします。
-
標的特定:攻撃者が、ユーザーが利用している可能性のある取引所またはウォレットサービスを特定します。
-
なりすまし:攻撃者がメール、電話、またはソーシャルメディアのメッセージを通じて、信頼される組織や人物になりすまします。
-
行為の誘導:ユーザーは、偽サイトへのログイン、認証コードの提出、アプリケーションの承認、または資産の送金を求められます。
-
金融リスク:攻撃が成功した場合、アカウント乗っ取り、悪意のある署名、または資産送金につながる可能性があります。
このプロセスが毎回すべて発生するわけではありません。大半の情報漏えいが自動的に金融損失につながるわけではなく、一部のフィッシングメッセージはセキュリティシステムによって阻止されたり、ユーザーに識別されたりします。
重要なのは、攻撃者が初期情報を利用して、既存のアカウントセキュリティ保護を回避するようユーザーを段階的に誘導する方法です。
第三者サービスプロバイダーでのデータ漏えいが暗号資産アカウントのセキュリティにも影響するのはなぜですか?
現代の暗号資産取引所は通常、データ分析、カスタマーサポート、メール通知、本人確認、業務運営ツールなど、さまざまな第三者サービスを利用しています。こうしたサービスはプラットフォームの効率を向上させますが、処理・保存される可能性がある顧客情報の範囲も広げます。第三者ベンダーでセキュリティインシデントが発生すると、取引所自身の取引システム、ウォレットシステム、中核データベースが侵害されていない場合でも、影響を受けた情報が取引所顧客に関するものである可能性があります。
2026年10月に発生したCoinbaseとAmplitudeのインシデントは、このリスクの違いを示しています。このインシデントでは、第三者分析サービスプロバイダーが保有する一部顧客の連絡先情報が関係していました。Coinbaseは、自社システムへの不正アクセスの証拠は見つかっておらず、顧客資金は直接的な影響を受けていないと述べました。インシデントの範囲や関連する具体的なデータ項目の詳細については、引き続き明確化が必要でした。
したがって、第三者による情報漏えいを、取引所自体がハッキングされたものとして直接説明すべきではありません。また、攻撃者がユーザーのパスワード、秘密鍵、または資金操作権限を取得したと想定すべきでもありません。ただし、セキュリティの観点から、第三者でのインシデントは依然として間接的な影響を及ぼす可能性があります。
攻撃者は、漏えいした連絡先情報を利用して偽装されたセキュリティ通知を送る可能性があります。ユーザーは実際のセキュリティインシデントを知るとアカウントの状態により注意を払うようになり、「緊急確認」や「資産保護」に関する偽メッセージを信じやすくなる可能性があります。
さらに重要なのは、実際のセキュリティインシデントが詐欺の背景として利用される可能性があることです。詐欺メッセージが実際に発生した事象に言及していても、それは送信者がプラットフォームの従業員であることを証明しません。
したがって、取引所のセキュリティには中核となる金融システムだけでなく、第三者によるデータ管理、顧客通知プロセス、ユーザー本人確認の仕組みも含まれます。
攻撃者は偽のカスタマーサポートやセキュリティ通知をどのように利用してスピアフィッシングを行いますか?
偽のカスタマーサポートは、暗号資産のスピアフィッシングで使われる一般的ななりすましの一形態です。攻撃者は取引所のセキュリティ部門になりすまし、異常なログイン、不審な出金、またはアカウント凍結のリスクを検出したと主張して、直ちに協力するようユーザーに求める場合があります。こうした詐欺はしばしば緊急性を利用し、被害者に十分な確認を行わずに行動させます。
よくあるシナリオとして、ユーザーがいわゆる「異常な出金アラート」を受け取るケースがあります。メッセージは、誰かがアカウントから資産を送金しようとしていると主張し、取引をキャンセルするためのリンクをクリックするよう求めます。ユーザーが偽装サイトでアカウントパスワードを入力すると、攻撃者はログイン認証情報を取得できる可能性があります。その後、ユーザーがワンタイム認証コードも送信した場合、アカウントのセキュリティリスクは高まる可能性があります。
別のシナリオには、偽の資産保護があります。攻撃者は、ユーザーの既存アカウントまたはウォレットにセキュリティ上の問題があると主張し、指定された「安全なアドレス」へ資産を送金するよう指示する場合があります。この主張は明らかに危険です。正当なプラットフォームのセキュリティ対策では、見知らぬ発信者やプライベートメッセージの指示に基づき、独立して確認されていない外部ウォレットへ資産を送金するようユーザーに要求するべきではありません。一部の攻撃では、チケット番号、カスタマーサポートの身元、メール表示名を捏造して信頼性を高めることもあります。メッセージに本物と思われるプラットフォームのメールアドレスが表示されていても、送信者名だけで信頼性を判断しないでください。
ユーザーにとって最も効果的な確認方法は、不審なメッセージ内のリンクを使用せず、独自にアクセスした公式ウェブサイト、公式アプリ、または信頼できるカスタマーサポートチャネルを通じてアカウントの状態を確認することです。メッセージが緊急リスクを主張している場合でも、送信者が示した手順に従うのではなく、何らかの行動を取る前に独立した経路で確認してください。
フィッシングメッセージからアカウント乗っ取りまで、攻撃には通常どのような段階がありますか?
アカウント乗っ取り(ATO)とは、攻撃者がアカウントを不正に支配し、機密情報へのアクセスや資産の操作を行う可能性があることを指します。中央集権型暗号資産取引アカウントの場合、攻撃者は通常、ログイン認証、アカウント回復、資金出金に関するセキュリティ管理を回避する必要があります。具体的な保護の仕組みはプラットフォームごとに異なるため、パスワードを入手しただけで攻撃者が直ちに資金を出金できるとは限りません。
しかし、漏えいしたパスワードは、依然としてアカウント乗っ取りの重要な出発点になり得ます。
攻撃者は、偽装ログインページを通じてパスワードを取得したり、ワンタイム認証コードを入力するようユーザーをだましたり、すでに漏えいした認証情報を使ってログインを試みたりします。ユーザーが複数のサービスで同じパスワードを使い回している場合、別のウェブサイトでのデータ漏えいも、暗号資産アカウントのリスクを間接的に高める可能性があります。
また、アカウント回復プロセスはソーシャルエンジニアリングの影響を受ける可能性があります。例えば、攻撃者が個人情報を使用してアカウント保有者になりすましたり、特定のセキュリティ設定を変更するようユーザーを誘導したりする場合があります。
二要素認証はアカウントセキュリティを大幅に向上させますが、認証方法ごとにフィッシング耐性の水準は異なる点に注意が必要です。SMS認証コードは、電話番号の乗っ取りやソーシャルエンジニアリングによるコード窃取の影響を受ける可能性があります。認証アプリは通常、携帯電話ネットワークへの依存を軽減しますが、ユーザーが偽サイトにコードを入力するようだまされる可能性はあります。
これに対し、FIDO2/WebAuthn規格に準拠したセキュリティキーおよびパスキーは、認証プロセスが正規ウェブサイトの身元に紐付けられているため、一般的により高いフィッシング耐性を備えています。これらの機能をサポートする取引所では、フィッシング耐性のある認証方法を優先し、出金アドレスのホワイトリスト、デバイス管理、異常ログインアラートと組み合わせることで、単一のセキュリティ管理の失敗による影響を抑えられます。
二要素認証を有効にしていても、なぜアカウントがフィッシングの標的になるのですか?
二要素認証(2FA)の主な目的は、パスワードに加えて追加の本人確認要件を設けることです。しかし、これはすべてのアカウント操作が詐欺から保護されることを意味するわけではありません。
攻撃者は、偽のログインページを利用して、ユーザーに認証コードを自発的に入力させる場合があります。ユーザーが実際のプラットフォームにアクセスしていると誤認すると、パスワードを入力した後に動的認証コードを提供してしまう可能性があります。
一部の攻撃はログインパスワードを直接標的とせず、確立済みのセッションや第三者アプリケーションの権限を標的にします。OAuth認可の仕組みでは、ユーザーは第三者アプリケーションにパスワードを提供することなく、特定のアカウントデータへのアクセスを許可できます。この仕組みには正当な用途がありますが、悪意のあるアプリケーションに悪用される可能性もあります。
攻撃者は、ファイル共有、本人確認、その他のサービスになりすまし、ユーザーを本物の第三者認可ページへ誘導する場合があります。ユーザーがアプリケーションの身元や権限範囲を確認しない場合、悪意のあるアプリケーションにメール、ファイル、その他のアカウントデータへのアクセスを許可してしまう可能性があります。このリスクは通常のパスワードフィッシングと大きく異なります。ユーザーが後でパスワードを変更しても、以前に付与した第三者アプリケーションの権限が自動的に無効になるとは限りません。したがって、こうしたインシデントに対処する際には、ユーザーは不審なアプリケーションの承認を積極的に確認し、取り消す必要があります。
暗号資産ユーザーにとって、メールアカウントは特に重要です。メールは、取引所のセキュリティ通知、アカウント回復、デバイス確認プロセスに関連付けられている可能性があります。悪意のある第三者アプリケーションがユーザーのメールを読み取ると、攻撃者はより多くのアカウント情報を取得し、その後の詐欺をより標的化できる可能性があります。
したがって、暗号資産アカウントを保護するには、取引所ログインを保護するだけでは不十分です。ユーザーは、関連付けられたメールアカウント、モバイルデバイス、第三者アプリケーションの承認も保護する必要があります。
中央集権型取引所アカウントとWeb3ウォレットは、どのような異なるフィッシングリスクに直面しますか?
中央集権型取引所アカウントとセルフカストディウォレットは、いずれもスピアフィッシングの標的になる可能性がありますが、資産管理の方法が異なり、攻撃者が回避する必要があるセキュリティ管理も異なります。
中央集権型取引所アカウントは通常、プラットフォームのアカウントシステムおよび資産カストディプロセスを通じて管理されます。攻撃者はログイン認証情報の取得、認証対策の回避、またはユーザー自身による出金の誘導を試みる可能性があります。
セルフカストディウォレットは、ユーザーが秘密鍵またはシードフレーズを通じて管理します。攻撃者は必ずしも取引所アカウントへのアクセスを取得する必要はありません。代わりに、悪意のあるウェブサイト、偽のウォレットアプリケーション、または誤解を招く署名リクエストを利用して、オンチェーン資産に影響を与える可能性があります。
| リスク項目 | 中央集権型取引所アカウント | セルフカストディWeb3ウォレット |
|---|---|---|
| 主な攻撃対象 | ログインアクセスと出金権限 | 秘密鍵、シードフレーズ、署名、承認 |
| 一般的なフィッシングの入口 | 偽のカスタマーサポートと偽装ログインページ | 偽のDAppと悪意のあるウォレット接続 |
| 重大な危険行為 | 認証コードの提出、セキュリティ設定の変更、資金送金 | シードフレーズの入力、悪意のある取引への署名、権限の付与 |
| 一般的な保護対策 | パスキー、2FA、出金ホワイトリスト | ハードウェアウォレット、署名確認、承認管理 |
| 資産リスク管理 | プラットフォームのリスク管理とユーザーのセキュリティ設定 | ユーザーによる秘密鍵管理とオンチェーン権限の制限 |
例えば、セルフカストディウォレットのユーザーが、いわゆる「ウォレットセキュリティアップグレード通知」を受け取り、指定されたウェブサイトにアクセスしてウォレットを接続するよう求められる場合があります。ウォレットを接続しただけで必ず資産損失が生じるわけではありません。しかし、その後に資産を移転できる取引に署名したり、悪意のあるコントラクトに過剰なトークン権限を付与したりすると、実際の金融リスクが発生する可能性があります。
中央集権型取引所アカウントでは、ユーザーが「アカウント凍結」や「異常な出金」に関するメッセージにだまされる場合があります。Web3ウォレットでは、「エアドロップの請求」「資産移行」「承認の修復」などのシナリオを中心に詐欺が行われることがよくあります。
したがって、ユーザーは資産の保管方法に応じて異なる保護対策を採用する必要があります。すべての暗号資産取引シナリオを網羅できる単一のセキュリティ設定はありません。
暗号資産アカウント向けの多層的なフィッシング対策システムを構築するにはどうすればよいですか?
効果的なフィッシング対策システムは、ユーザーが詐欺メッセージを識別する能力だけに依存すべきではありません。複数の保護層により、攻撃成功の可能性を低減する必要があります。
第1層は、身元情報の保護です。ユーザーは重要な暗号資産アカウント専用のメールアドレスを使用し、公開ソーシャルプラットフォーム上に不要な連絡先情報や資産の詳細を表示しないようにできます。専用メールアドレスはデータ漏えいのリスクをなくすことはできませんが、異なるサービス間の情報連携の程度を抑えるのに役立ちます。
第2層は、ログイン認証の保護です。取引アカウントには固有で強力なパスワードを使用し、プラットフォームがサポートするパスキーまたはハードウェアセキュリティキーを優先してください。他の二要素認証方法しか利用できない場合、SMS認証コードのみに依存しないようにしてください。
第3層は、資金操作の制限です。出金アドレスのホワイトリスト、出金遅延、または追加の取引確認をサポートするプラットフォームでは、ユーザーは必要に応じてこれらの機能を有効にできます。ログイン認証情報が漏えいした場合でも、こうした制限により攻撃者による資産移転をより困難にできる可能性があります。
第4層は、デバイスおよびアプリケーションの管理です。ユーザーは、アカウントへのログインデバイス、有効なセッション、API Keys、第三者アプリケーションの承認を定期的に確認し、不要になった権限や発信元を確認できない権限を速やかに削除する必要があります。
第5層は、オンチェーンウォレットの分離です。日常的な操作に使用するウォレットは、長期保有資産を保管するウォレットと分けて管理できます。これにより、見慣れないDAppに頻繁に接続するウォレットに多額の資産を保管することを避けられます。
多額の資産を保有するユーザーは、長期保有分の管理にハードウェアウォレットを使用し、署名する前にデバイスに表示される取引情報を確認することも検討できます。これらの対策の目的は、単一障害点のリスクを低減することです。攻撃者が一部の個人情報を取得したとしても、アカウントログイン、出金、オンチェーンでの資金操作を容易に完全支配できないようにする必要があります。
個人情報の漏えいや不審なメッセージを発見した場合、何をすべきですか?
個人情報が漏えいした可能性があると発見した場合は、資産が危険にさらされているとすぐに想定するのではなく、まず何の情報が漏えいしたのかを確認してください。連絡先情報のみが漏えいした場合、通常、パスワード、秘密鍵、ウォレット権限が侵害されたことを意味しません。この時点では、見知らぬ電話、メール、プライベートメッセージへの警戒を強め、重要なアカウントのセキュリティ設定を確認してください。
不審なウェブサイトでパスワードを入力した場合は、信頼できるデバイスと公式のアクセス先を使用して、直ちに該当アカウントのパスワードを変更し、有効なログインセッションを確認してください。他のサービスでも同じパスワードを使用していた場合、それらのアカウントにも個別に対処してください。
攻撃者に動的認証コードを提供した場合、または異常なログイン、未知のデバイス、セキュリティ設定の変更を発見した場合は、直ちにプラットフォームの公式セキュリティ機能を使用してアカウント活動を制限し、公式サポートチャネルに連絡してください。
以前に未知の第三者アプリケーションにメールまたは別のアカウントへのアクセスを承認していた場合は、該当する承認を取り消してください。パスワードの変更だけでは、すでに付与された特定のアクセス権限を終了させるには不十分な場合があります。セルフカストディウォレットの場合、適切な対応は具体的なリスクによって異なります。
-
不審なウェブサイトに接続しただけの場合:署名または承認が行われていないかを確認してください。接続だけを資産窃取と同一視しないでください。
-
不審なトークン承認に署名した場合:信頼できる環境で該当する権限を確認して取り消し、他のリスクが存在するかも評価してください。
-
秘密鍵またはシードフレーズが漏えいした場合:そのウォレットはもはや安全ではないものとして扱ってください。信頼できるデバイスで新しいウォレットを作成し、可能であれば自分で管理できる残存資産をできるだけ早く移転してください。
-
資産がすでに異常に送金されている場合:トランザクションハッシュ、アドレス、タイムスタンプ、関連する通信記録を保存し、該当するプラットフォームおよび適用される法執行機関または詐欺対策窓口に連絡してください。
すでに発生したオンチェーン資産送金については、トークン承認を取り消しても、すでに送金された資金を通常は自動的に回復できません。したがって、インシデント後の対応では、追加の損失を防ぎ、証拠を保全し、さらなる詐欺を避けることに重点を置く必要があります。いわゆる「資産回復専門家」には特に注意してください。ユーザーがセキュリティインシデントを経験した後、攻撃者が再び技術担当者になりすまして、二次詐欺のために手数料やウォレット認証情報を要求する可能性があります。
暗号資産プラットフォームは、第三者データ漏えいによるスピアフィッシングのリスクをどのように低減できますか?
個人による保護は重要ですが、暗号資産プラットフォームもデータ管理、本人確認、異常な資金操作の管理を通じてリスクを低減する必要があります。
-
プラットフォームは、第三者サービスがアクセスできる不要なユーザー身元情報の量を最小限に抑えるべきです。分析ツールや業務運営システムに対しては、データ最小化、アクセス制御、機密情報の分離により、単一ベンダーのセキュリティインシデントで影響を受ける可能性のあるデータ範囲を縮小できます。
-
プラットフォームは明確なセキュリティ通知の仕組みを確立する必要があります。実際のセキュリティインシデントが発生した際、ユーザーはメールやSMSのリンクだけに依存するのではなく、公式アプリまたは信頼できるページを通じて関連情報を確認できる必要があります。
-
アカウントセキュリティ設計では、ソーシャルエンジニアリングによって悪用されやすい認証方法への依存を減らす必要があります。出金設定の変更、新しいデバイスの登録、多額の資金の送金などの高リスク行為については、プラットフォームはより厳格な本人確認とリスクチェックを採用できます。
-
プラットフォームは、異常なログイン、デバイス変更、資金操作を継続的に監視する必要があります。攻撃者が一部のアカウント情報を取得した場合でも、異常行動の検知と資金操作の制限は、実際の損失の軽減に役立つ可能性があります。
-
プラットフォームと第三者ベンダーは、データ処理の範囲、セキュリティ責任、インシデント対応の仕組みを明確に定義する必要があります。ベンダーのセキュリティは、取引所のセキュリティとは切り離された問題ではありません。これは、ユーザーセキュリティ全体の仕組みの一部です。
暗号資産サービスがより多くの外部ツールと接続するようになるにつれ、セキュリティ保護も内部プラットフォームシステムを超え、第三者によるデータ処理、顧客コミュニケーション、ユーザー資金操作の実行プロセス全体を対象とする必要があります。
結論
スピアフィッシングは、暗号資産アカウントが直面する重要なセキュリティリスクの一つです。通常のフィッシングと比べて、攻撃者は漏えいした連絡先情報やその他の背景情報を利用し、より信頼できそうななりすましを作り出すことができるため、ユーザーはメッセージ内容だけで詐欺を見抜きにくくなります。
ただし、個人情報の漏えいは、アカウントがすでに乗っ取られたことを意味するわけではなく、暗号資産が必ず盗まれることを意味するわけでもありません。通常、連絡先情報の漏えいから実際の金融損失に至るまでには、なりすまし、認証情報の窃取、悪意のある承認、または資産送金など、複数の段階が残されています。
中央集権型取引所アカウントでは、ログイン認証の強化、出金権限の制限、不審な通知の確認に重点を置く必要があります。セルフカストディウォレットでは、秘密鍵とシードフレーズを保護し、取引署名を確認し、スマートコントラクトの承認を管理する必要があります。
同時に、第三者ベンダーのセキュリティ、関連付けられたメールアカウントの保護、プラットフォームによる異常取引の監視も、暗号資産アカウントのセキュリティにおける重要な要素となります。
スピアフィッシングを防ぐ鍵は、個人情報が決して漏えいしないようにすることではありません。攻撃者が一部の情報を取得しても、アカウントや資産を支配することが依然として困難となるよう、多層的なセキュリティを確立することです。
FAQ
暗号資産アカウントを狙うスピアフィッシングとは何ですか?
スピアフィッシングとは、攻撃者が特定のユーザーの身元、連絡先情報、またはその他の背景情報を利用して信頼できる組織や人物になりすまし、機密情報の開示や危険な行為を促す詐欺の一種です。
メールアドレスが漏えいすると、暗号資産が盗まれる可能性はありますか?
メールアドレスが漏えいしただけで、通常は直接的に資産窃取につながりません。ただし、偽装メール、アカウント回復詐欺、その他の標的型攻撃のリスクを高める可能性があります。
取引所がハッキングされていない場合でも、なぜユーザーは影響を受ける可能性があるのですか?
第三者の分析サービス、カスタマーサポート、その他のサービスプロバイダーも、一部の顧客情報を処理している可能性があります。これらのベンダーでセキュリティインシデントが発生すると、ユーザーは追加のフィッシングやなりすましのリスクに直面する可能性があります。
なぜ詐欺師は私の名前や利用している取引所を知っているのですか?
この情報は、公開情報源、過去のデータ漏えい、または第三者サービスから得られた可能性があります。個人情報を知っていることは、その人物が正当なプラットフォームの従業員であることを証明しません。
二要素認証を有効にしていてもフィッシング被害に遭う可能性はありますか?
はい。攻撃者は、ワンタイム認証コードを入力するようユーザーをだましたり、悪意のある第三者アプリケーションの承認を利用して他のアカウント権限を取得したりする可能性があります。一般に、パスキーとハードウェアセキュリティキーは、より高いフィッシング耐性を備えています。
取引所から異常な出金に関するSMSを受け取った場合、どうすればよいですか?
SMS内のリンクをクリックしたり、記載されている電話番号に電話したりしないでください。公式アプリ、または独自に保存した信頼できるアクセス先を通じて、アカウントの状態を確認してください。
暗号資産プラットフォームのカスタマーサポートから、シードフレーズの提供を求められることはありますか?
正当なプラットフォームのカスタマーサポートが、ウォレットのシードフレーズ、秘密鍵、またはパスワードの提供を求めるべきではありません。また、見知らぬプライベートメッセージを通じて、いわゆる安全なウォレットへ資産を送金するよう求めることもありません。
悪意のあるDAppに接続すると、必ず資産損失につながりますか?
いいえ。ウォレットを接続しただけでは、通常、資産移転の権限は付与されません。ただし、その後の署名、取引確認、トークン承認によってリスクが生じる可能性があります。関係する具体的な操作の詳細を確認してください。
フィッシングサイトでパスワードを入力してしまった場合、何をすべきですか?
直ちに公式のアクセス先からパスワードを変更し、有効なセッションとセキュリティ設定を確認してください。また、異常なログインや資金操作がないかを確認してください。関連付けられたメールアカウントも影響を受けている場合は、同時に対処してください。
個人情報漏えい後の長期的なリスクを低減するにはどうすればよいですか?
専用メールアドレス、強力なパスワード、フィッシング耐性のある認証方法、出金アドレスのホワイトリスト、分離されたウォレット管理を利用できます。また、デバイス、API Keys、第三者アプリケーションの権限を定期的に確認してください。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
主なポイント
スピアフィッシングとは何ですか?通常の暗号資産詐欺とどのように異なりますか?
個人情報の漏えいが暗号資産窃取の出発点になり得るのはなぜですか?
第三者サービスプロバイダーでのデータ漏えいが暗号資産アカウントのセキュリティにも影響するのはなぜですか?
攻撃者は偽のカスタマーサポートやセキュリティ通知をどのように利用してスピアフィッシングを行いますか?
フィッシングメッセージからアカウント乗っ取りまで、攻撃には通常どのような段階がありますか?
二要素認証を有効にしていても、なぜアカウントがフィッシングの標的になるのですか?
中央集権型取引所アカウントとWeb3ウォレットは、どのような異なるフィッシングリスクに直面しますか?
暗号資産アカウント向けの多層的なフィッシング対策システムを構築するにはどうすればよいですか?
個人情報の漏えいや不審なメッセージを発見した場合、何をすべきですか?
暗号資産プラットフォームは、第三者データ漏えいによるスピアフィッシングのリスクをどのように低減できますか?
結論
FAQ


関連記事
ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。
