


暗号資産取引所はどのようにユーザー資産を保護しているのか?ホットウォレット、コールドウォレット、マルチシグ、秘密鍵管理
暗号資産取引所は、デジタル資産の取引、資産のカストディ、ブロックチェーンネットワークをつなぐ重要なインフラです。中央集権型取引所のユーザーに対して、プラットフォームは取引マッチングや流動性サービスを提供するだけでなく、資産の送付に使用される秘密鍵を安全に管理し、日々の入出金を処理し、異なるブロックチェーンネットワーク上の資産記録を正確に維持する必要があります。
従来の金融口座とは異なり、ブロックチェーン上の取引は一般に取り消すことができません。有効な署名によって資産が送付された後、その回収は受取人の協力、ステーブルコイン発行者による制限、または法執行機関の介入に左右されることが多くあります。そのため、資産送付権限の管理、取引の真正性の検証、異常な活動の迅速な特定は、取引所のセキュリティフレームワークにおける中核的な課題です。
近年、暗号資産業界で発生した複数のセキュリティインシデントにより、ウォレットソフトウェア、鍵のカストディ、取引承認プロセスの重要性がさらに明らかになりました。本記事では、取引所がホットウォレットとコールドウォレット、マルチシグ技術、MPC、秘密鍵のライフサイクル管理、リスクモニタリングを通じて、多層的な資産セキュリティシステムを構築する方法を解説します。また、代表的なインシデントを通じて、これらの仕組みが実務上どのような意味を持つのかを説明します。
暗号資産取引所の資産セキュリティフレームワークを構成する要素とは?
中央集権型暗号資産取引所は、一般にカストディ型の資産管理モデルを採用しています。ユーザーがプラットフォームにデジタル資産を入金すると、取引所は内部アカウントシステムを通じて残高を記録し、管理下にあるウォレットを使用してオンチェーンで資金を受け取り、送付します。ユーザーがプラットフォーム上で現物取引を行う場合、通常、各取引を個別にブロックチェーン上で決済する必要はありません。一方、入出金やプラットフォーム内のウォレット間での資産移転には、実際のオンチェーン取引が伴います。
そのため、取引所は相互に関連する2つのシステムを同時に管理する必要があります。1つはユーザーの資産に対する権利と取引活動を記録する内部台帳、もう1つはオンチェーン資産を実際に保有・移転するウォレットインフラです。この2つが常に整合している場合にのみ、取引所は通常の資金決済、資産照合、リスク管理を実行できます。
技術面および運用面から見ると、取引所の資産セキュリティには一般に以下の層が含まれます。
| セキュリティ層 | 主な仕組み | 主な目的 |
|---|---|---|
| 資産保管 | ホットウォレット、コールドウォレット、ウォレット階層 | 資産ごとのオンライン環境へのエクスポージャーを管理する |
| 鍵管理 | HSM、MPC、鍵のバックアップ、ローテーション | 鍵の漏えいと単一障害点のリスクを低減する |
| 取引承認 | マルチシグ、承認権限、取引検証 | 不正な資産移転を防止する |
| リスクモニタリング | 不審なアドレスの特定、上限設定、リアルタイムアラート | 異常な取引活動を検知し、制限する |
| 資産照合 | 内部台帳、オンチェーン残高照合、Proof of Reserves | 資産記録の正確性と透明性を高める |
| インシデント対応 | 出金停止、ウォレット移行、インシデント調査 | リスクの拡大を抑え、事業復旧を支援する |
これらの仕組みは独立して機能するものではありません。ウォレットの秘密鍵が適切に保護されていても、取引承認プロセスに欠陥があれば、不適切な承認につながる可能性があります。反対に、取引承認が厳格であっても、鍵のバックアップ管理が不十分であれば、資産にアクセスできなくなったり、鍵が漏えいしたりするおそれがあります。
そのため、成熟した資産セキュリティフレームワークでは、単一の技術による絶対的な保護に依存するのではなく、多層防御、職務分掌、継続的な検証を重視します。
ホットウォレットとコールドウォレットの違いとは?取引所が両方を使用する理由
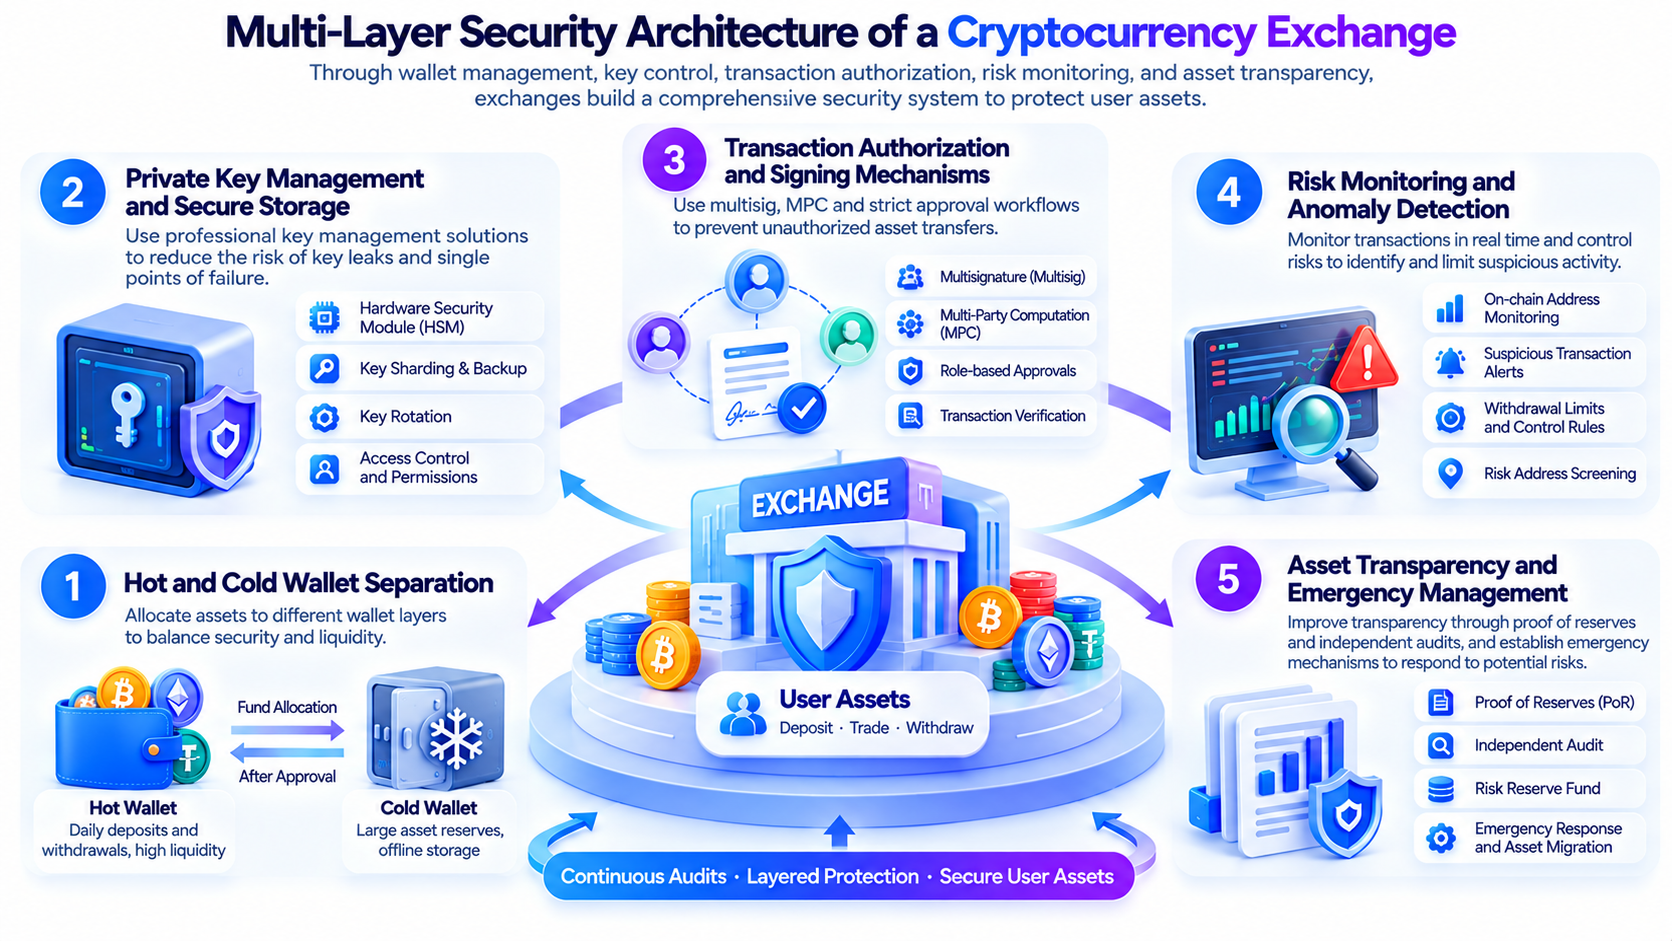
ホットウォレットとは、署名環境または鍵の使用プロセスがオンラインシステムに接続されているウォレットです。通常、入金の集約、ユーザーの出金、日常的な資金移転を迅速に処理できるため、頻繁な操作が必要な業務シナリオに適しています。
一方、コールドウォレットは、重要な署名情報をインターネット接続環境から隔離するよう設計されており、リモート攻撃者が秘密鍵に直接アクセスする機会を減らします。コールドウォレットは通常、頻繁に移動する必要のない大量の資産を保管するために使用されます。ただし、運用手順がより複雑になる場合があり、資金の移転に時間がかかることもあります。
両者の主な違いは、接続性、使用頻度、リスクエクスポージャーの範囲にあります。
| 比較項目 | ホットウォレット | コールドウォレット |
|---|---|---|
| ネットワーク接続 | 署名環境が通常オンラインシステムに接続されている | 重要な署名環境が通常オフラインで隔離されている |
| 主な用途 | 日常的な入金、出金、資金移転 | 大量資産の準備金、長期保管 |
| 取引効率 | 高く、自動処理に適している | 通常、より多くの手動操作またはオフライン操作が必要 |
| 主なリスク | オンラインシステムの侵害、鍵の漏えい、悪意のある署名 | デバイスの損傷、運用ミス、サプライチェーンリスク、署名プロセスのリスク |
| 一般的な管理策 | 上限設定、アドレスホワイトリスト、異常モニタリング | 複数人による承認、オフライン検証、物理的セキュリティ |
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
Hyperliquidの無期限先物取引高が10月29日に倍増、手数料は過去30日間で最高水準に
マイクロソフト:北朝鮮のハッカーがAIを使ってフィッシング文書を大量生成し、暗号資産やサイバーセキュリティ分野の専門家を標的にする
クジラのアドレスが$4.01M相当のBTCロングポジションを決済、累計利益は$55.78M
現代製鉄、第3四半期の営業利益は871億ウォンで、前年同期比6.5%減と発表
Viasat、10月の衛星関連株で首位;SPCXはASTSとRKLBを上回る


関連記事
ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。
