


暗号資産ウォレットアドレスの差し替えとは?クリップボードハイジャックと悪意のあるウェブサイトによる改ざんを検知する方法
2026年、暗号資産アドレスの置換攻撃は、デジタル資産セキュリティ分野において依然として重大なリスクです。6月には、Microsoftが、複数の暗号資産ウォレットアドレスを識別して置き換えることが可能なマルウェアの一種を公表しました。同月、MetaMaskは、過去の取引で使用されたアドレスとよく似た不審な受取先アドレスをユーザーが識別できるようにする、アドレスポイズニング検出機能を導入しました。これらの動きは、攻撃者がコピー&ペースト操作に対するユーザーの信頼や、ウォレットアドレスが長く手動で識別しにくい点を悪用し、資産を不正に移転させる新たな機会を探していることを示しています。
取引所から頻繁に資産を出金するユーザー、チェーン間で資産を移転するユーザー、DeFiプロトコルを利用するユーザー、またはWeb3ウォレットを操作するユーザーにとって、受取先アドレスの正確性は、資産が最終的にどこへ送られるかを直接左右します。ウォレット自体が侵害されていなくても、デバイスがマルウェアに感染していたり、取引ページが改ざんされていたりすると、損失を被るおそれがあります。そのため、アドレス置換攻撃のさまざまな形態を理解し、取引前にアドレスを確認する習慣を身に付けることは、デジタル資産のセキュリティ管理における重要な要素です。
要点
-
アドレス置換攻撃は、取引先アドレスを変更または偽装し、攻撃者が管理するウォレットへ資産を送るようユーザーを誘導します。必ずしも秘密鍵の窃取を必要とするものではありません。
-
クリップボードハイジャックは通常、マルウェアによって実行されます。ユーザーがウォレットアドレスをコピーすると、マルウェアが攻撃者によってあらかじめ指定されたアドレスに自動的に置き換えます。
-
悪意あるWebページの改ざんは、フィッシングサイト、侵害されたWebページ、または悪意あるブラウザ拡張機能を通じて発生する可能性があります。これにより、ページに表示されるアドレスや取引リクエストに含まれるアドレスが、ユーザーが想定するアドレスと異なる場合があります。
-
アドレスポイズニングは主に、類似したウォレットアドレスや改ざんされた取引履歴を悪用して、ユーザーに誤ったアドレスをコピーさせます。その仕組みは、クリップボードを直接改ざんするものとは異なります。
-
資産を移転する前に、信頼できる情報源を通じて受取先アドレス全体を確認し、ネットワーク、資産の種類、最終的な署名内容を確認してください。ハードウェアウォレットは追加の確認手段を提供できますが、すべてのリスクを自動的に排除することはできません。
暗号資産ウォレットアドレスの置換攻撃とは何ですか。また、なぜ資産損失につながる可能性があるのですか。
暗号資産ウォレットアドレスの置換攻撃の本質は、本来であれば正常な送金プロセスにおいて、ユーザーに誤った受取先アドレスを使用させることです。ブロックチェーンアドレスは通常、長い英数字の文字列で構成されています。例えば、Ethereumネットワークのアドレスは通常、0xで始まり、その後に40文字の16進数文字列が続きます。アドレスは覚えにくいため、多くのユーザーはアドレスをコピー&ペーストする、QRコードをスキャンする、または取引履歴からアドレスを選択することで送金を行います。こうした便利な操作は、攻撃者に悪用されるポイントにもなり得ます。
通常、ユーザーは信頼できる情報源から受取先アドレスをコピーし、ウォレットまたは取引所の送金ページに貼り付け、ネットワーク、金額、アドレスを確認した後に取引を送信します。攻撃者が、アドレスのコピー、貼り付け、Webページ上での表示、または取引の作成中にアドレスを置き換えることができた場合、取引プロセスはユーザーには通常どおりに見えても、実際の資金の受取先は変更されています。適切に署名され、オンチェーンで承認された送金については、ユーザーが誤ったアドレスを入力したことを理由に、ブロックチェーンが通常は自動的に取引を取り消すことはありません。その結果、損失の回復が困難になる可能性があります。
これらの攻撃の危険性は、攻撃者がブロックチェーンのコンセンサスメカニズムを破ったり、ユーザーの秘密鍵を直接入手したりする必要が必ずしもないことです。攻撃者は、ユーザーが確認または使用する受取先アドレスに影響を与えるだけで、本来は正当な取引を誤ったアカウントへ転送できます。したがって、ウォレットアドレスのセキュリティには、秘密鍵の保護だけでなく、ユーザーのデバイス、ブラウザ環境、取引インターフェース、情報源の信頼性を評価することも含まれます。
ユーザーがアドレスをコピーした際、クリップボードハイジャックはどのようにアドレスを置き換えるのですか。
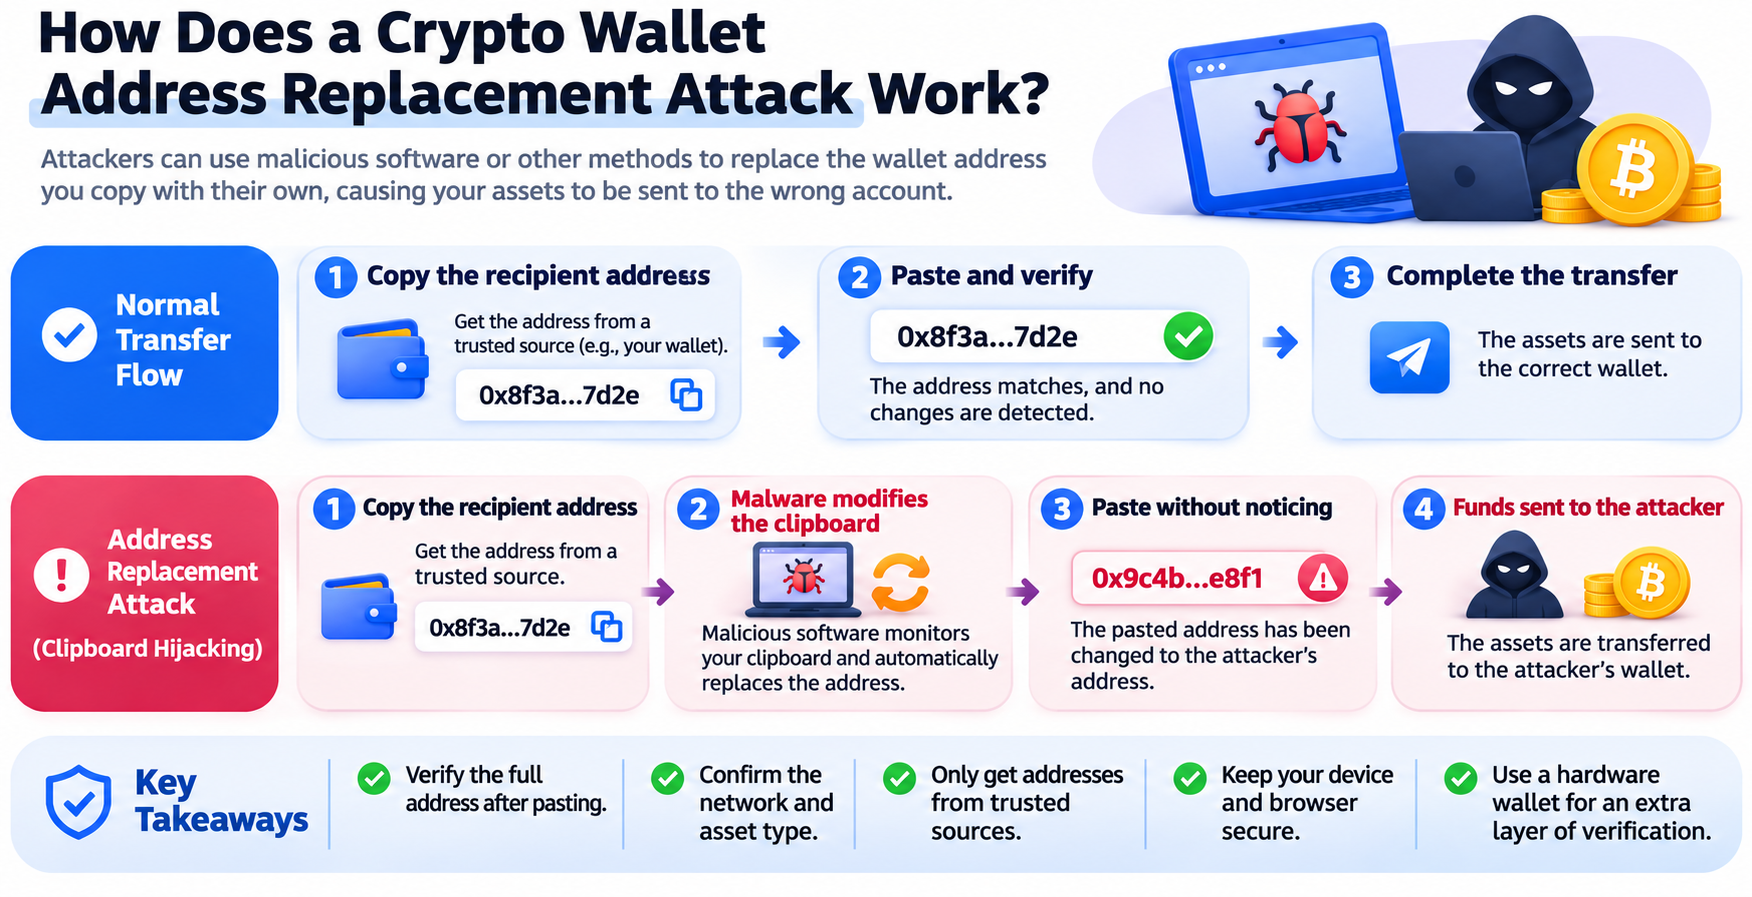
クリップボードハイジャックは、一般的なアドレス置換攻撃の一形態です。攻撃者は通常、悪意あるインストーラー、偽のソフトウェア更新、感染したファイル、またはその他の手法を用いて、ユーザーのデバイスにマルウェアを侵入させます。マルウェアが実行されると、システムのクリップボードを監視します。特定の暗号資産ウォレットアドレス形式に一致するコンテンツを検出すると、そのコンテンツを攻撃者があらかじめ指定した受取先アドレスに置き換える場合があります。
例えば、ユーザーが取引所から自身のEthereumウォレットへUSDTを送金する予定で、まずウォレットから正しい受取先アドレスをコピーしたとします。しかし、コンピューターがクリップボードハイジャック型マルウェアに感染している場合、コピー操作後にクリップボードの内容が自動的に置き換えられる可能性があります。その後、ユーザーが出金ページにアドレスを貼り付けると、入力欄には攻撃者のアドレスが表示されます。ユーザーがアドレスの先頭部分しか確認しなかった場合、またはアドレス全体を再確認しなかった場合、通常どおり取引を送信し、資産を誤ったアカウントに送ってしまう可能性があります。
この種の攻撃は、発見が難しいことが少なくありません。マルウェアは、Bitcoin、Ethereum、TRONなど、異なるネットワークのアドレスに対して異なる置換ルールを使用できます。また、ユーザーが異常に気付きにくくなるよう、元のアドレスの一部の文字に似た悪意あるアドレスを使用する場合もあります。一部のマルウェアには、情報窃取、遠隔操作、永続化の機能も含まれており、アドレス置換はデバイス侵害後に発生し得る複数のリスクの一つにすぎません。
2026年6月、Microsoftが公表したCrypto Clipperマルウェアは、複数の暗号資産アドレスを識別および置換する能力を示しました。関連する分析によると、この種のマルウェアは異なるブロックチェーンのアドレス形式に基づいて置換対象を選択し、一部の類似文字を維持しようとすることで、誤ったアドレスをユーザーが当初使用しようとしていたアドレスにより近く見せる可能性があります。これは、アドレス置換が単なるコピー&ペーストのミスではないことを示しています。デバイス上のマルウェアによる継続的な干渉の結果である可能性があります。
悪意あるWebページとブラウザ拡張機能は、どのようにウォレットの受取先アドレスを改ざんしますか。
システムのクリップボードに加え、Webページおよびブラウザ環境も、アドレス置換攻撃における重要な侵入口です。ユーザーは、DApp、取引プラットフォーム、またはその他の暗号資産サービスにアクセスする際、通常、Webページに表示される受取先アドレス、取引パラメータ、またはQRコードに依存します。Webページ自体が侵害されていた場合、または正規プラットフォームを模倣したフィッシングサイトにアクセスした場合、攻撃者は自身が管理するアドレスをページ上に表示し、ユーザーに資産を送金させる可能性があります。
例えば、偽の入金ページが正規の取引プラットフォームのインターフェースを模倣し、類似したブランディング、入金案内、QRコードを表示する場合があります。しかし、提供されるアドレスは実際には攻撃者のものである可能性があります。ユーザーがページに表示されたアドレスを正しくコピーしたとしても、コピー元の情報自体がすでに誤っているため、資産を攻撃者へ送ってしまう可能性があります。これはクリップボードハイジャックとは異なります。クリップボードハイジャックでは、コピー後にアドレスが改ざんされますが、悪意あるWebページでは最初から誤ったアドレスが提供される可能性があります。
別の可能性として、ブラウザ拡張機能またはページスクリプトが悪意を持って制御されている場合があります。一部の拡張機能には、Webページのコンテンツを読み取り、変更する権限があります。ユーザーが悪意ある拡張機能をインストールした場合、攻撃者は特定のページ上のアドレステキスト、QRコード、または取引情報を置き換える可能性があります。ウォレットに接続されたDAppでは、Webページに表示される内容が、実際にウォレットへ送信される取引パラメータと異なる場合もあります。このような場合、ユーザーはWebページの内容だけでなく、ウォレットの確認画面に表示される送付先アドレス、資産額、承認先も確認する必要があります。
ただし、すべてのWebページの異常がアドレス置換攻撃であるとは限りません。一部の悪意あるDAppは、ユーザーにトークン承認、Permit署名、または資産を移転させるその他のコントラクト操作への署名を誘導する場合があります。これらの仕組みは、受取先アドレスを直接変更するものとは異なります。そのため、セキュリティチェックでは、通常の送金における送付先アドレスと、スマートコントラクト取引の内容の両方を確認する必要があります。すべてのWeb3リスクを識別するために、アドレスの変更検出だけに依存してはなりません。
アドレスポイズニングとクリップボードハイジャックの違いは何ですか。
アドレスポイズニングは、アドレス置換と混同されやすい別の種類の攻撃です。一般的に、ユーザーのデバイスを制御したり、クリップボードを改ざんしたりする必要はありません。代わりに、公開されているブロックチェーン取引記録と類似アドレスを悪用し、その後の送金時にユーザー自身が誤ったアドレスをコピーするよう誘導します。攻撃者は、ウォレットの取引履歴を監視し、頻繁に使用される受取先アドレスに似た文字を持つ新しいアドレスを生成したうえで、少額送金またはその他のオンチェーン活動を通じて、そのアドレスを標的ユーザーの取引履歴に挿入する場合があります。
ウォレットのインターフェースでは、先頭と末尾の一部の文字だけを表示してアドレスを省略することが多いため、取引履歴を確認するユーザーは、攻撃者のアドレスを以前に使用した受取先アドレスだと誤認する可能性があります。ユーザーが取引記録からアドレスを直接コピーし、その後の送金に使用した場合、資金が攻撃者へ送られるおそれがあります。クリップボードが悪意を持って改ざんされたことは一度もない可能性があります。問題は、ユーザーが信頼できないアドレス情報源を選択したことにあります。
| 比較項目 | クリップボードハイジャック | 悪意あるWebページの改ざん | アドレスポイズニング |
|---|---|---|---|
| 主な攻撃の侵入口 | デバイスのクリップボード | Webページ、スクリプト、またはブラウザ拡張機能 | オンチェーン取引履歴 |
| 一般的な攻撃手法 | コピーしたコンテンツを自動的に置換 | 誤ったアドレスを表示または送信 | 類似アドレスを取引履歴に挿入 |
| デバイス感染が必要か | 通常はマルウェアが必要 | 必ずしも必要ではない | 通常は不要 |
| 主なリスク発生段階 | コピーから貼り付けまでの間 | アドレス取得時または取引確認時 | 取引履歴からアドレスを選択する時 |
| 主な防止方法 | 貼り付けた内容を確認し、マルウェアをスキャン | Webサイトとウォレットの署名内容を確認 | 履歴上のアドレスを直接信頼しない |
2026年6月、MetaMaskはアドレスポイズニング検出機能を導入しました。この機能は、ユーザーが資産を送信しようとしている送付先アドレスと取引履歴内のアドレスを比較し、非常に似ているものの同一ではないアドレスを一部識別して、取引送信前に警告を表示します。この種の機能は、特定の形態のアドレスポイズニングを検出するのに役立つ可能性がありますが、すべての類似アドレス攻撃を自動的に検出できることを意味するものではありません。
防止の観点から見ると、3種類の攻撃は異なる技術的手法を使用していますが、いずれもアドレス情報に対するユーザーの信頼を悪用しています。クリップボードハイジャックはコピーした内容を信頼できなくし、悪意あるWebページはアドレスの情報源を信頼できなくし、アドレスポイズニングは取引履歴内のアドレスを信頼できなくします。したがって、ユーザーが本当に確認すべきことは、アドレスが見覚えのあるものかではなく、信頼できるチャネルで確認した受取先アドレスと完全に一致しているかどうかです。
ウォレットアドレスが悪意を持って置き換えられたかどうかは、どのように判断できますか。
アドレス置換攻撃は、アドレスの情報源、コピー結果、取引確認という3つの段階で確認できます。
-
受取先アドレスが信頼できる情報源から取得されたものであることを確認してください。例えば、自身のウォレットへ資産を送る場合は、該当するウォレットアカウントの受取ページから直接アドレスを取得してください。取引プラットフォームへ入金する場合は、信頼できる入口から入金ページにアクセスし、選択した資産とネットワークを確認してください。第三者の受取先アドレスについては、チャット履歴、検索結果、または見慣れないWebページにあるアドレスを直接使用するのではなく、可能な限り独立したチャネルを通じて受取人に確認してください。
-
アドレスをコピーした後に、貼り付けた内容が変化していないかを確認してください。信頼できるウォレットからコピーしたアドレスと、一般的なテキストエディターに貼り付けた内容が異なる場合、クリップボードに問題がある可能性があります。ただし、このテストで検出できるのは一部の継続的な置換動作に限られ、デバイスが完全に安全であることを証明するものではありません。一部のマルウェアは、特定のWebサイト、アプリケーション、または入力欄でのみ置換を実行する場合があります。そのため、一般的なテキストエディターでアドレスが変化していなくても、標的型攻撃を除外することはできません。
-
ウォレットまたは取引プラットフォームを通じて取引を送信する前に、実際の送付先アドレスを再確認してください。高額な送金では、先頭4文字と末尾4文字だけを確認するのではなく、独立した信頼できるチャネルを通じてアドレス全体を確認してください。類似アドレス攻撃は、アドレスの先頭と末尾だけを確認する習慣を特に悪用するため、中央部分の文字も同様に重要です。ハードウェアウォレットを使用する場合は、コンピューターやスマートフォンに表示されたWebページだけでなく、ハードウェアデバイスの信頼できる画面に表示される取引情報を確認してください。
コピー前後でアドレスが異なる、QRコードから読み取ったアドレスがページのテキストと異なる、またはウォレットの確認画面に見覚えのない受取先アドレスが表示される場合は、直ちに取引を停止し、デバイスおよびWebページ環境を調査してください。明確な侵害の兆候があるデバイスを使用して、大口の資産移転を続けないでください。
ウォレットアドレスの先頭と末尾だけを確認しても、なぜ十分に安全ではないのですか。
多くのウォレットやブロックチェーンエクスプローラーは、読みやすさを目的として、長いアドレスの先頭と末尾の数文字だけを表示して省略します。その結果、ユーザーは受取先アドレスの先頭と末尾が一致していれば正しいと判断する習慣を持つ可能性があります。この方法は通常の入力ミスの一部を識別することはできますが、意図的に作成された類似アドレス攻撃を確実に検出することはできません。
攻撃者は、アドレスの先頭または末尾が実際のアドレスに似るよう、特定の文字の組み合わせを持つウォレットアドレスを生成できます。アドレスポイズニング攻撃では、この類似性により、悪意あるアドレスが取引履歴に紛れ込みやすくなります。クリップボードハイジャック攻撃でも、攻撃者はユーザーが異常に気付きにくくするため、実際のアドレスの一部の文字に似た置換アドレスを選択する場合があります。
したがって、ウォレットアドレスの確認には、取引リスクに応じたより厳格な方法を使用する必要があります。信頼できるチャネルを通じてすでに確認済みの頻繁に使用するアドレスについては、ウォレットまたは取引プラットフォームが提供するアドレス帳やホワイトリストなどの機能を使用し、取引履歴からアドレスを繰り返しコピーする必要性を減らしてください。新しいアドレスまたは高額送金については、独立したチャネルを通じてアドレス全体を確認し、チェーンの種類やMemo、Tagなどの必要な追加情報も確認してください。
アドレスが完全に正しくても、ネットワーク、資産コントラクト、または追加タグの選択を誤ると、資産が正しく着金しない可能性があります。したがって、アドレスの確認は送金セキュリティの一部にすぎません。ネットワークおよび資産情報の確認と組み合わせる必要があります。
デバイスのセキュリティ管理は、どのようにアドレス置換のリスクを低減できますか。
アドレス置換攻撃はエンドポイントセキュリティと密接に関連することが多いため、対策は送金ページだけにとどめるべきではありません。信頼できるチャネルを利用してウォレット、ブラウザ、関連ソフトウェアをインストールし、オペレーティングシステム、ブラウザ、セキュリティツールを速やかに更新してください。不明な情報源からのインストールパッケージ、クラックソフトウェア、ブラウザ拡張機能、いわゆる取引ツールには注意してください。これらのプログラムは、クリップボードの読み取り、Webページの改ざん、またはローカルファイルへのアクセス権限を取得する可能性があります。
ブラウザ拡張機能の権限には、特に注意が必要です。一部の拡張機能は、ユーザーがアクセスするWebページを読み取り、変更できます。これらの権限は正当な機能を支援することもありますが、悪意ある拡張機能や侵害されたソフトウェアサプライチェーンがウォレットの取引ページに影響を与える可能性もあります。拡張機能の一覧を定期的に確認し、使用しなくなったプラグインや不明な情報源のプラグインを削除してください。また、高額資産を管理するブラウザ環境には、不必要な拡張機能を多数インストールしないでください。
多額のデジタル資産を保有するユーザーは、日常的な閲覧、ソフトウェアテスト、資産取引への署名を分離することを検討できます。ハードウェアウォレットは、秘密鍵を専用デバイス内に保持し、デバイス画面を通じて追加の取引確認手段を提供できますが、受取先アドレスが正当な受取人のものかどうかを自動的に判断することはできません。ハードウェアデバイス上で誤ったアドレスを確認した場合でも、取引は通常どおり実行される可能性があります。
したがって、より効果的なセキュリティ管理アプローチは、デバイス環境、アドレスの情報源、最終的な署名プロセスを同時に保護することです。ユーザーが実際の取引詳細を独立して確認できる場合にのみ、悪意あるWebページやデバイス感染が資産移転に与える影響を低減できます。
ウォレットアドレスが置き換えられたことを発見した場合、何をすべきですか。
取引を送信する前にアドレスが置き換えられたことを発見した場合は、現在の操作を直ちに停止してください。不審なアドレスを使い続けたり、同じページで繰り返し資産送付を試みたりしないでください。その後、信頼できるデバイスまたは独立したチャネルを通じて正しい受取先アドレスを再取得し、元のデバイスに不審なソフトウェア、ブラウザ拡張機能、その他の疑わしい活動がないか確認してください。デバイスがマルウェアに制御されている疑いがある場合は、信頼できるセキュリティツールでスキャンを実行し、デバイスのクリーンアップまたは再インストールが完了するまで、重要な資産操作を停止することを検討してください。
すでに資産を誤ったアドレスに送付した場合は、まずブロックチェーンエクスプローラーを使用して、取引ステータス、トランザクションハッシュ、送付先アドレス、送金額を確認してください。すでにオンチェーンで承認された送金は、通常、直接取り消すことができません。取引記録、不審なWebページ、ソフトウェア情報、関連する通信記録を保存し、利用したプラットフォームのカスタマーサービスチームまたは地域の法執行機関に速やかに連絡してください。資金が規制対象のプラットフォームに流入している場合、関連機関が適用法令および内部規則に従って調査に協力する可能性がありますが、資産の回収は保証されません。
また、アドレス置換の発見は、デバイスにおけるより広範なセキュリティリスクを示している可能性があります。マルウェアに情報窃取機能がある場合、他のアカウント、ブラウザセッション、またはローカルファイルも影響を受けている可能性があります。そのため、信頼できるデバイスで重要なアカウントのログイン認証情報を更新すること、不審なログインや取引記録を確認すること、ウォレット資産を移行すべきか評価することは、すべて事後対応の一部となる場合があります。秘密鍵またはリカバリーフレーズが漏えいした疑いがある場合は、安全なデバイスで新しいウォレットを作成することを優先し、新しいアドレスを確認した後に資産を移行してください。
これは、単にアドレスポイズニング取引を受け取った場合とは区別することが重要です。そのような取引を受け取っても、ウォレットの秘密鍵が漏えいしたことを意味するわけではありません。攻撃者は公開アドレスに取引記録を送ることができるため、見覚えのない少額送金を、直ちにウォレットが侵害された証拠と解釈すべきではありません。より重要なのは、不審なアドレスをコピーしないこと、および未承認の資産送付が発生していないか確認することです。
Gate WalletなどのWeb3シナリオでは、どのように送金の安全性を確認できますか。
Gate WalletなどのWeb3ウォレットのシナリオでは、ユーザーは資産を受け取り、オンチェーンで資産を送付し、トークンをスワップし、DAppと連携することができます。主要なセキュリティチェックは、操作ごとに完全に同じではありません。通常の資産送付では、主に送付先アドレス、資産の種類、ネットワーク、金額の確認が必要です。スマートコントラクトが関わる操作では、承認先、取引パラメータ、署名詳細にも注意を払う必要があります。使用するウォレットにかかわらず、アドレス情報は信頼できるチャネルから取得し、最終確認前に検証する必要があります。
例えば、取引プラットフォームからGate WalletへUSDTを出金する予定の場合、まずウォレットで正しいネットワークと資産を選択し、対応する受取先アドレスを取得してください。その後、取引プラットフォームに移動して出金情報を入力します。アドレスを貼り付けた後、ウォレットに表示されているアドレス全体と完全に一致していることを確認し、出金ネットワークが受取ネットワークと一致していることを確認してください。貼り付けた内容が変化した場合、またはページに表示される受取先アドレスが元の情報と異なる場合は、直ちに操作を停止し、原因を調査してください。
Gate WalletをDAppに接続する際は、Webページに表示される内容とウォレットの署名リクエストの違いにも注意してください。一部の取引には、トークン承認、コントラクト呼び出し、または資産スワップが含まれる場合があります。ウォレットの確認画面に表示される対象コントラクト、承認額、実際の実行詳細は、Webページのボタンに表示されるテキストよりも重要である可能性があります。ウォレットに表示される実際の詳細に基づいて取引を判断してください。Webページに操作が成功した、または報酬がまもなく届くと表示されているという理由だけで、承認や不審な署名リクエストの確認を続けないでください。
ウォレットまたはプラットフォームが提供するリスクアラートは補足情報として役立ちますが、独立した検証に代わるものではありません。アドレス帳、セキュリティアラート、取引シミュレーション、リスク検出機能は、製品によって異なる場合があります。詳細は実際のページを参照してください。頻繁に使用する受取先アドレスについては、独立した検証を完了した後に一貫したアドレス管理プロセスを確立し、毎回チャット履歴や取引履歴からアドレスをコピーするリスクを低減してください。
まとめ
暗号資産ウォレットアドレスの置換攻撃は、デジタル資産の送付時に受取先アドレスへ強く依存する点を悪用します。攻撃者は、クリップボードハイジャックによってコピーした内容を直接改ざんしたり、悪意あるWebページ、ブラウザ拡張機能、アドレスポイズニングを使用したりして、ユーザーが気付かないうちに誤ったアドレスを使用するよう誘導する可能性があります。これらの攻撃は、必ずしもブロックチェーンネットワークの侵害や秘密鍵の窃取を必要としませんが、通常どおり署名された取引によって資産が攻撃者の管理するアカウントへ送られる可能性があります。
暗号資産ウォレットおよびWeb3アプリケーションのユースケースが拡大し続ける中、アドレスの確認はデジタル資産セキュリティの重要な要素となっています。ユーザーは、リカバリーフレーズや秘密鍵だけでなく、デバイス環境、Webページの情報源、取引確認の詳細も保護する必要があります。特に、アドレスの先頭と末尾だけを確認して受取人を識別することは避けるべきです。
日常的な送金では、信頼できるチャネルからアドレスを取得すること、完全な情報を独立して確認すること、ネットワークと取引パラメータを確認すること、異常を検出した際に速やかに停止することが、アドレス置換攻撃による損失リスクの低減に役立ちます。真に信頼できる取引セキュリティは、ウォレットが秘密鍵を保護できるかどうかだけでなく、ユーザーが承認する取引が本来の意図と一致していることを確認できるかどうかにも依存します。
FAQ
暗号資産ウォレットアドレスの置換攻撃とは何ですか。
暗号資産ウォレットアドレスの置換攻撃とは、攻撃者がマルウェア、Webページの改ざん、類似アドレスによる欺瞞、またはその他の手法を用いて、送金中にユーザーに誤った受取先アドレスを使用させ、資産を攻撃者が管理するアカウントへ送らせる攻撃です。
クリップボードハイジャックはウォレットの秘密鍵を盗むことができますか。
クリップボードハイジャックは主にコピー&ペーストされるコンテンツを標的としており、必ずしも秘密鍵の窃取を伴うものではありません。ただし、一部のマルウェアには情報窃取機能もある場合があります。そのため、アドレスの異常を発見した場合は、包括的なデバイスセキュリティチェックを実施してください。
アドレスポイズニングとクリップボードハイジャックの違いは何ですか。
アドレスポイズニングは通常、類似アドレスと改ざんされた取引履歴を使用して、ユーザーに誤ったアドレスをコピーさせます。一方、クリップボードハイジャックは通常、マルウェアがユーザーのコピーしたコンテンツを直接置き換えることを伴います。どちらも資産を誤ったアカウントへ送る原因となる可能性がありますが、侵入口は異なります。
ハードウェアウォレットはアドレス置換攻撃を防止できますか。
ハードウェアウォレットは、独立した取引確認インターフェースを提供し、一部のアドレス改ざんを検出するのに役立ちます。ただし、受取人の真の身元を自動的に確認することはできません。誤ったアドレスを確認した場合でも、資産は攻撃者のアカウントに送られる可能性があります。
誤ったアドレスに送った暗号資産は回収できますか。
すでにオンチェーンで承認された送金は、通常、直接取り消すことができません。取引記録を保存し、関連するプラットフォームまたは法執行機関に連絡することはできますが、資産を回収できるかどうかは、資金の流れおよび調査の具体的な状況に左右されます。回収は保証されません。
コピーしたウォレットアドレスが悪意を持って置き換えられることを、どのように防止できますか。
信頼できるデバイスとソフトウェアを使用し、信頼性の高い情報源から受取先アドレスを取得し、貼り付け後に内容全体を確認してください。重要な送金では、独立したチャネルを通じてアドレスを確認し、取引履歴にある見覚えのないアドレスを直接コピーしないでください。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事

ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか

Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。
