


ブロックチェーンのハードフォークで盗まれた暗号資産を取り戻せるのか?資産凍結と状態のロールバックを理解する
2026年11月4日、Polygonコミュニティは、盗難されたPOL資産を回復するためのハードフォーク提案を公表しました。この提案は、PolymarketとBinanceに関わる2件のセキュリティインシデントを対象としています。1回限りのプロトコル状態変更により、制限対象の5つのアドレスから、検証済みの回復用アドレスへ約7,049万POLを移転する計画です。提案で使用された基準価格に基づくと、対象資産の価値は約650万ドルです。
通常の資産凍結とは異なり、この方法は攻撃者の秘密鍵を取得せずに資産を再配分しようとするものです。本稿執筆時点では、この提案は完了した資産回復ではなく、ガバナンス提案として扱うべきです。
本稿では、このインシデントを起点として、ハードフォーク、取引制限、オンチェーン状態変更の違いを解説します。また、資産を回復する技術的能力があるからといって、すべてのブロックチェーンが同じ手法を採用すべき、または採用できることを意味しない理由についても分析します。
要点
- ハードフォークは特定の条件下でブロックチェーンの状態を変更できますが、これはあらゆる盗難資産を回復できることを意味するものではありません。
- PolygonのPOL回復計画は、1回限りのプロトコル変更に関する提案です。ネットワーク全体の取引履歴をロールバックするのではなく、特定されたアドレスが保有するネイティブPOLを再配分することを目的としています。
- アドレス制限、トークンコントラクトの凍結、ハードフォークによる状態変更は、実行権限と影響範囲がそれぞれ異なる介入手段です。
- 2016年のEthereum The DAOインシデントでは、コミュニティがハードフォークを用いて重大なセキュリティインシデントに対応できることが示されました。一方で、ネットワーク分裂を引き起こす可能性もあります。
- 資産回復では、所有権の証明、ガバナンスの承認、ノードのアップグレード、クロスチェーン資産、信頼の境界に関する問題を解決する必要があります。
ブロックチェーンのハードフォークとは?なぜ資産状態を変更できるのか?
ブロックチェーンは一般に、分散したノードが共同で台帳を維持することで運用されています。ノードは、事前に定められたコンセンサスルールに基づき、取引が有効か、ブロックが有効か、アカウント残高やスマートコントラクトの状態をどのように変更すべきかを検証します。
通常、取引がネットワークに受け入れられるためには、有効な署名、十分な残高、プロトコルルールなどの要件を満たす必要があります。例えば、ユーザーが自身のウォレットから100 POLを送金する場合、通常はそのアドレスを管理していることを証明する有効な署名を提供する必要があります。対応する秘密鍵を持たない第三者は、通常、ウォレットアドレスを知っているだけで資産を移転することはできません。
しかし、ブロックチェーン上の資産残高は、プロトコルルールから独立して存在するものではありません。アカウントベースのネットワークでは、ノードはプロトコル実行の結果に基づいて、アカウント残高、コントラクトストレージ、その他の状態データを維持します。ネットワーク参加者が新しいコンセンサスルールを受け入れる限り、ネットワークは理論上、特定のブロック高において通常の取引とは異なる状態調整を実行できます。
ハードフォークは、こうしたルールを変更する方法の一つです。例えば、開発者は、指定されたブロック高から、アップグレード済みのすべてのノードが通常の取引を処理する前に、特定のアカウント残高調整を実行するネットワークアップグレードを設計できます。関連ノードが同じルールを採用すれば、ネットワークは新しい状態に基づいて稼働を継続できます。
ただし、ハードフォークは、開発者が一方的にすべての人の資産を変更できることを意味するものではありません。プロトコル変更には、関連するネットワーク参加者がアップグレードソフトウェアを受け入れ、実行する必要があります。一部のノードが新しいルールを拒否した場合、ネットワークは異なるチェーン状態に分岐し、別々に存続する2つのブロックチェーンが形成される可能性もあります。
したがって、ハードフォークは資産状態を変更する技術的可能性を提供しますが、実際の効果はネットワークガバナンス、ノード間の調整、エコシステム参加者による受容に左右されます。
Polygonがハードフォークを通じて盗難POLの回復を提案した理由
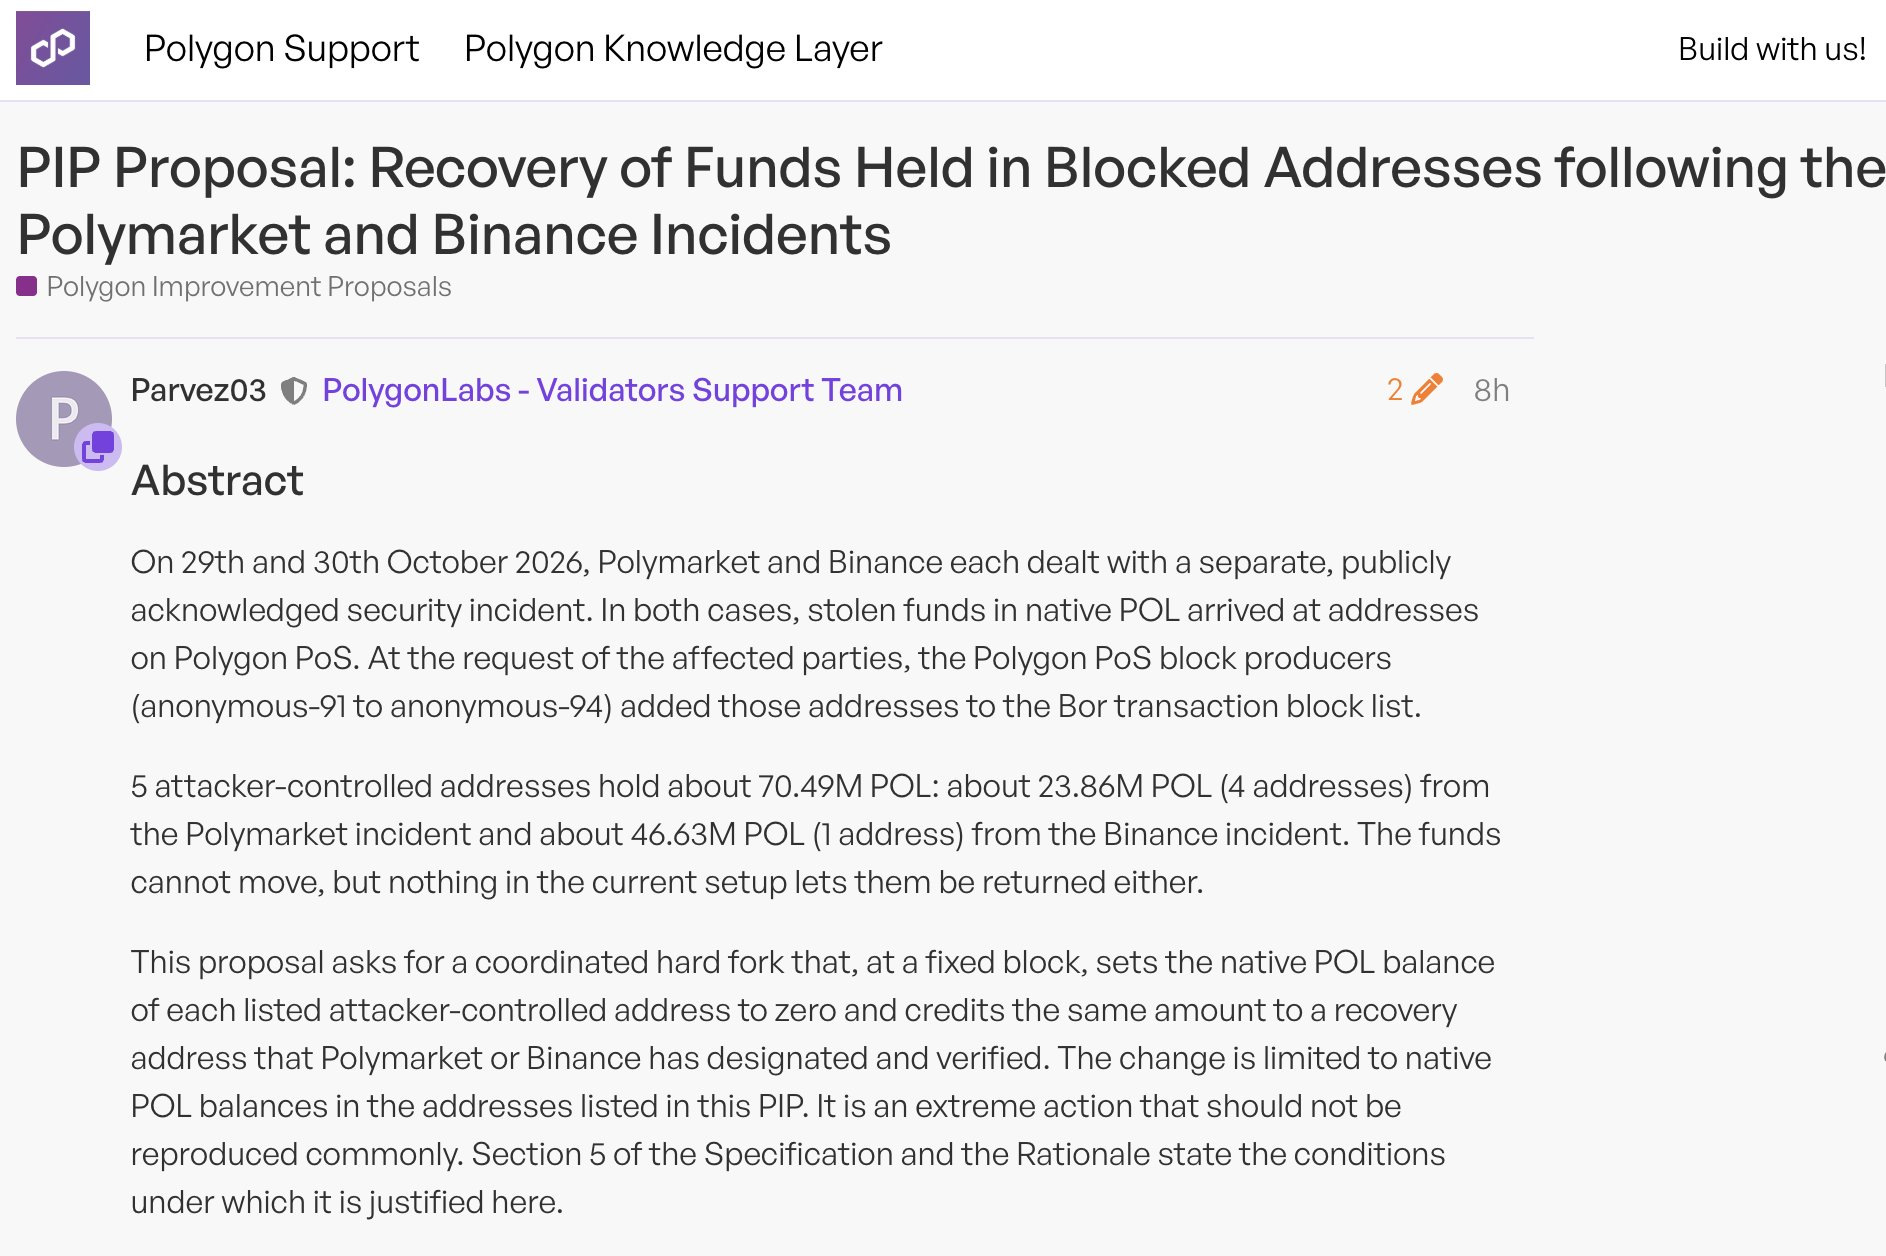
2026年10月下旬、PolymarketとBinanceでそれぞれ別のセキュリティインシデントが発生しました。盗難されたネイティブPOLの一部は、Polygon PoSネットワーク上の特定アドレスへ移転されました。
11月4日、Polygonコミュニティフォーラムは、攻撃者が管理していると特定された5つのアドレスに関する回復提案を公開しました。このうち4つのアドレスには、Polymarketのインシデントに関連する約2,386万POLが保有されていました。別の1つのアドレスには、Binanceのインシデントに関連する約4,663万POLが保有されていました。合計は約7,049万POLです。
インシデント後、関連するPolygon PoSブロックプロデューサーは、これらのアドレスを取引制限リストに追加し、通常の取引による資産移転を困難にしました。しかし、この制限には重要な問題があります。資産のさらなる移動を阻止することと、資産を元の保有者へ返還することは同じではありません。
現在の仕組みでは、該当するPOLは制限対象アドレスに記録されたままです。攻撃者が通常は資産を移転できない場合でも、被害者が自身の行為だけでこれらのアドレスを管理できるようになるわけではありません。さらに、アドレス制限リスト自体は継続的な保守を要する運用上の措置です。提案では、ブロックプロデューサーがソフトウェアを起動する際に制限を読み込み、リストの変更には運用手順が必要であり、既存のフィルタリングメカニズムは考えられるすべての資産移転経路を対象とする完全な凍結システムではないと説明されています。
そこで提案では、あらかじめ定めたブロック高で1回限りのハードフォークを実施し、指定されたアドレスのネイティブPOL残高をゼロに設定したうえで、同額のPOLをPolymarketおよびBinance向けに指定・検証された回復用アドレスへ追加することを提案しています。このプロセスでは、攻撃者が秘密鍵を提供する必要はなく、通常のウォレット取引を通じて送金を完了する必要もありません。
重要なのは、この提案がPOLの総供給量を増加させる計画ではなく、Polygonネットワーク全体を攻撃発生前の状態へロールバックする提案でもない点です。目的は、特定アドレスに影響する1回限りの状態変更を実施することです。
11月9日時点で検証可能な情報は、提案文書およびその設計条件です。提案の公開、ガバナンス上の議論、技術テストを、メインネット上での資産回復がすでに完了した証拠として扱うべきではありません。
オンチェーン資産凍結とハードフォークによる回復の違い
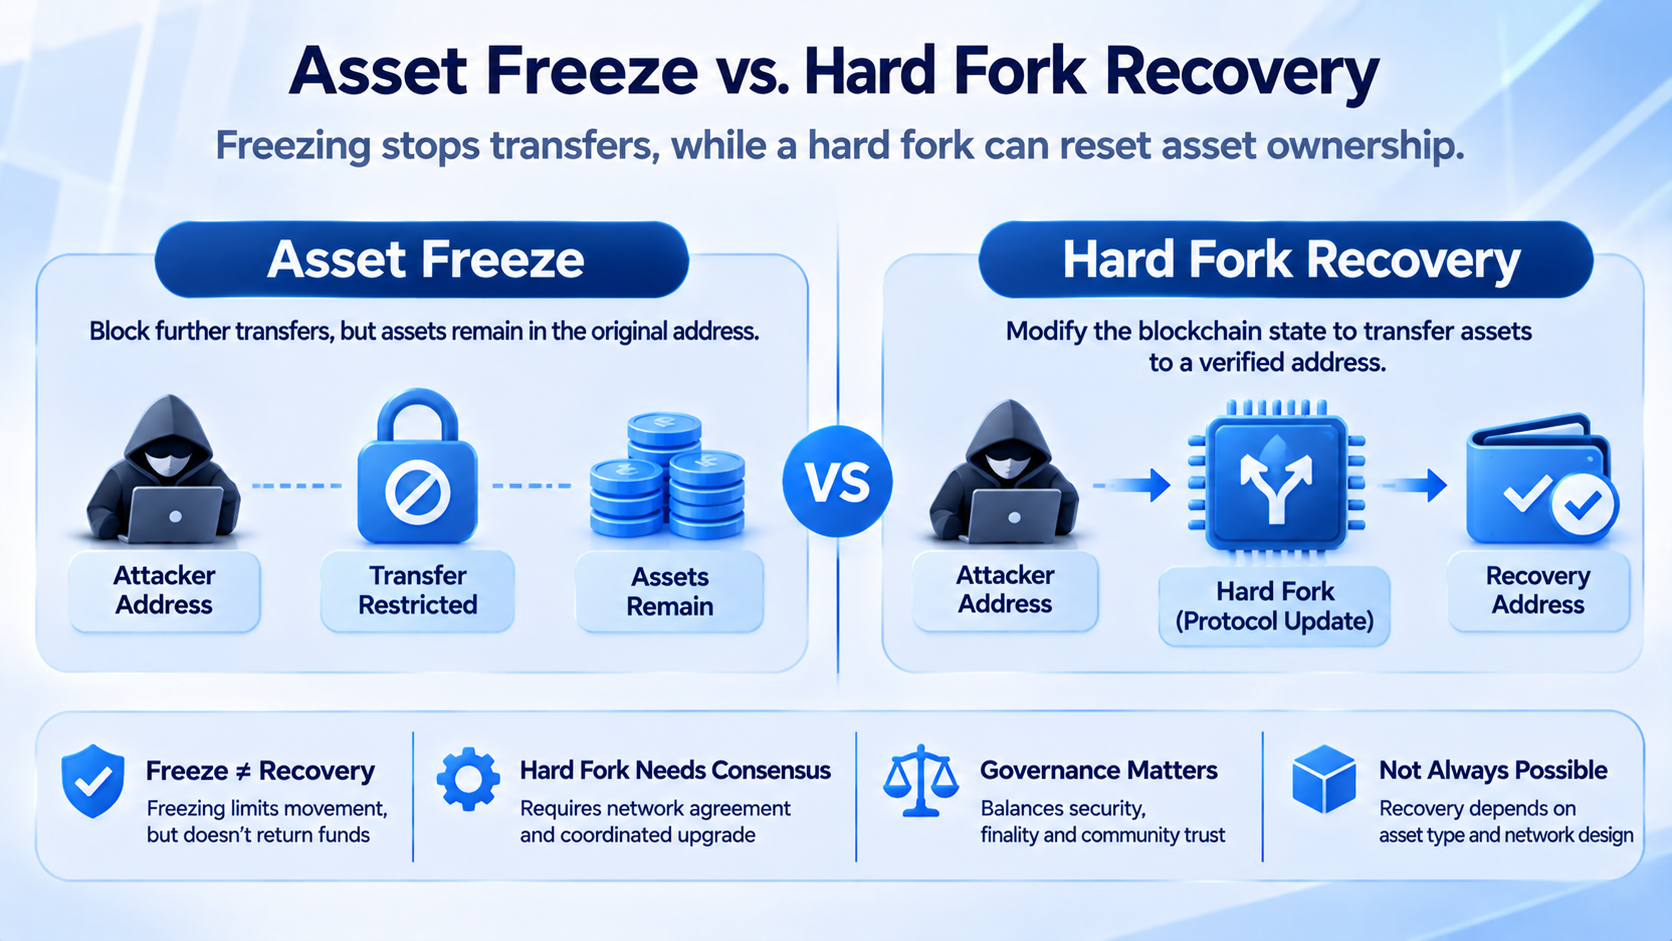
暗号資産のセキュリティインシデントでは、凍結と回復がしばしば同時に議論されますが、その技術的な仕組みと実際の結果は異なります。資産凍結の主な目的は、さらなる移転を防ぐことです。資産回復では、該当資金を正当な当事者が管理可能なアドレスまたはアカウントへ戻す必要があります。ブロックチェーンやトークンごとに管理メカニズムが異なるため、資産凍結にも複数の形態があります。
- トークンコントラクトレベルの凍結。 一部の中央集権的に発行されたステーブルコインのコントラクトには、ブラックリストまたは凍結機能があります。関連する管理権限を持つ主体は、コントラクトルールに従って特定アドレスからのトークン移転を制限できます。この方法では通常、基盤となるブロックチェーンのコンセンサスルールを変更する必要はありませんが、該当する権限を備えて設計された資産にのみ適用されます。
- ブロック生成または取引実行レベルの制限。 ネットワーク上の一部のブロックプロデューサーは、特定のルールに基づいて特定アドレスからの取引を拒否できます。これにより、該当資産が通常の取引経路を通じて移動することを防げる可能性があります。ただし、制限が十分に広範囲で強制されていない場合や、対象外の取引経路がある場合には、効果が限定されることがあります。
- プロトコルレベルの状態変更。 ネットワークはコンセンサスルールをアップグレードし、特定のブロック高においてアカウント残高やその他の状態を直接調整できます。この方法では、元のアドレスの秘密鍵を取得せずに資産所有権を変更できますが、ネットワークレベルでの調整と受容が必要です。
| 比較項目 | トークンコントラクトの凍結 | ブロックプロデューサーによる制限 | ハードフォークによる状態変更 |
|---|---|---|---|
| 実行レイヤー | トークンスマートコントラクト | ブロック生成および取引処理 | ブロックチェーンのコンセンサスルール |
| 秘密鍵の要否 | 通常、制限対象アドレスの秘密鍵は不要 | 不要 | 不要 |
| 移転を防止できるか | コントラクト権限に依存 | 実行範囲に依存 | 新しいルールによって状態を変更可能 |
| 資産を直接返還できるか | コントラクトが対応しているかに依存 | 通常は不可 | 特定の条件下で可能 |
| 主なリスク | 管理権限の集中 | 実行の不整合および検閲を巡る争い | ガバナンス上の対立およびチェーン分裂 |
Polygonのインシデントでは、ネイティブPOLの回復に、ステーブルコイン発行者の凍結コントラクトと同じ手法をそのまま用いることはできません。この提案は、Polygon PoS上のネイティブPOL残高に対するプロトコルレベルの調整を具体的に設計しています。関連するその他のトークンが回復範囲に自動的に含まれるわけではありません。
これは、オンチェーン資産の盗難に対して、資産の種類に応じてまったく異なる対応が必要になる可能性を示しています。ユーザーにとっては、ブロックチェーンが資金を凍結できるかを広く議論するよりも、資産が存在するネットワーク、そのトークンコントラクトに管理権限があるか、関連ネットワークのガバナンス構造を理解することの方が重要です。
ハードフォークは秘密鍵なしでどのように盗難資産を移転できるのか?
通常の取引では、秘密鍵による署名は資産の管理権を証明する重要な手段です。ネイティブ資産については、他のユーザーが対応するアドレスの有効な署名なしに資金を直接移転することは通常できません。ハードフォークによる資産回復では、別の経路を取ります。すなわち、ネットワークが受け入れる状態遷移ルールを変更します。
Polygonの回復提案では、開発者は将来の有効化ブロックを指定する計画です。そのブロックで通常の取引の実行が始まる前に、アップグレード済みのノードはあらかじめ定められたルールに従って、関連アドレスの残高を先に処理します。このプロセスは4段階に分けられます。
第1段階:回復範囲の決定。 オンチェーン取引記録、セキュリティ調査、被害者から提供された情報に基づき、関連アドレスを特定し、それらのアドレス内の資金と特定インシデントとの関係を確認します。
第2段階:回復用アドレスの検証。 被害者は、資金を受け取る新しいアドレスを提供し、署名付きメッセージや少額のテスト送金などの方法により、それらのアドレスを管理していることを証明する必要があります。これにより、資産が誤ったアドレスへ移転されることを防ぎます。
第3段階:クライアントルールの変更。 開発者は、1回限りの残高調整ロジックをノードソフトウェアに記述し、特定のブロック高で実行されるように指定します。Polygon提案の設計では、関連する攻撃者アドレスのネイティブPOL残高をゼロに設定し、対応する数量を指定された回復用アドレスへ追加します。
第4段階:ネットワークアップグレードと実行。 ノード運営者は互換性のあるソフトウェアをインストールします。ネットワークが有効化ブロックに達すると、ノードは同じ状態調整を実行し、新しいルールに従って後続ブロックの検証を継続します。
重要なのは、資産移転が通常のユーザーによって署名された取引を通じて完了しなくなる点です。代わりに、新しいルールを採用するすべてのノードによって共同実行されるプロトコル状態変更を通じて完了します。特に、この方法では必ずしも過去のブロックを削除する必要はありません。過去の移転記録を保持したまま、ネットワークは新しいブロック高で特別な状態変更を追加できます。
したがって、現在の資産所有権を変更することと、過去の取引履歴を削除することは、異なる技術的概念です。Polygonの提案でも、正式実装の前にガバナンス承認、テストネットでの演習、残高レビュー、クライアントリリースが必要とされています。これらの手順は、技術的な正確性だけでなく、ノードバージョンの不整合によるネットワーク分裂を回避するうえでも重要です。
2016年のEthereum The DAOインシデントはハードフォークでどのように資産を回復したのか?
ブロックチェーンの歴史において、代表的な資産回復事例の一つが、2016年のEthereum The DAOインシデントです。The DAOは、Ethereum上に構築された初期の分散型投資プロジェクトでした。2016年6月、攻撃者はスマートコントラクトのリエントランシー脆弱性を悪用し、約360万ETHを移転しました。これは当時、大規模なオンチェーンセキュリティ危機を引き起こしました。
該当資産にはコントラクトメカニズム上の時間制限があったため、コミュニティには対応策を議論・実施する期間がありました。広範な議論の後、Ethereumコミュニティは最終的にハードフォークを通じてブロックチェーン状態の一部を変更することを選択しました。The DAOインシデントに関連する資金は回復コントラクトへ移転され、適格な参加者が適用ルールに従って資産を請求できるようになりました。
2016年7月20日、Ethereumはブロック高1,920,000でハードフォークを実施しました。しかし、すべてのネットワーク参加者がハードフォークを支持したわけではありません。一部の人々は、重大なセキュリティインシデントにおいてコミュニティコンセンサスを通じて資産を回復することが、ユーザー保護とエコシステムへの信頼維持に役立つと考えました。一方で、取引結果がスマートコントラクトの脆弱性に由来する場合であっても、資産を再配分するために基盤プロトコルを変更すべきではないと考える人々もいました。
最終的に、状態変更を受け入れたネットワークはEthereum(ETH)として発展を続け、変更を拒否したネットワークはEthereum Classic(ETC)として存続しました。The DAOインシデントは、ハードフォークが重大なセキュリティインシデントに対応する技術的手段となり得る一方で、そのような介入に伴うガバナンスコストも明らかにしました。ブロックチェーンネットワークにとって、状態を変更する技術的能力があることは、すべての参加者がその変更を受け入れることを意味しません。資産の安全性、取引の確定性、不変性に関して、異なるグループが両立不可能な見解を持つ場合があります。
ハードフォークによる資産回復はブロックチェーンの不変性を損なうのか?
不変性はブロックチェーン技術の重要な特性の一つですが、ブロックチェーンのルールが決して変更されないことを意味するものではありません。ブロックチェーンの履歴は、一般に暗号学的構造とコンセンサスメカニズムによって保護されています。通常の参加者は、ネットワークのコンセンサスルールに基づく承認なしに、確定済みの取引を任意に変更することはできません。
一方で、コンセンサスルール自体は、ガバナンスとネットワークアップグレードを通じて変更される可能性があります。このことは、不変性に関する2つの異なる側面を示しています。第一に、個々の参加者が一方的に台帳を変更できるかという点です。第二に、ネットワーク全体が、集団的意思決定を通じて既存の特定状態の変更を許可すべきかという点です。
特別な資産回復メカニズムの支持者は、ブロックチェーンが社会的ガバナンスから切り離されたシステムではないと主張します。十分な証拠に裏付けられ、重大な結果を伴うセキュリティインシデントが発生した場合、コミュニティは厳格に限定された条件下で、オープンなガバナンスプロセスを通じて特別措置を講じることができるという考え方です。
反対派は、ネットワークが特定の理由で資産再配分を受け入れると、それが前例となる可能性を懸念しています。将来、関係者が商取引上の紛争、規制要件、その他の利害対立に対応するため、再びプロトコルに介入を求める可能性があります。
この議論には、被害者を保護すべきかどうかだけでなく、資産が盗難されたと判断する権限を誰が持つのか、受取アドレスを指定する権限を誰が持つのか、どのインシデントが特別扱いの対象となるのかという問題も含まれます。Polygonの回復提案は、介入範囲を限定することでこうしたリスクを抑えようとしています。その設計は、特定のインシデント、事前にリスト化されたアドレス、1回限りの状態変更にのみ適用されます。また、一般的な資産凍結・回復権限を設けることは明示的に提唱していません。
介入範囲が限定されていても、ガバナンス上の対立を完全になくすことはできません。したがって、ハードフォークによる資産回復を、単にユーザー保護か分散化の損害かのいずれかに分類することはできません。これは、ブロックチェーンネットワークが資産の安全性、ルールの安定性、コミュニティガバナンスの間で行う選択を反映しています。
なぜすべての盗難暗号資産をハードフォークで回復できないのか?
ハードフォークは特定ネットワーク上の資産状態を変更できますが、実際の回復プロセスには多くの制約があります。
- 資産を正確に特定できるか。 盗難資金が明確に特定された少数のアドレスに集中しており、オンチェーンの移転経路が明らかな場合、回復範囲の決定は比較的容易です。しかし、資金が複数回の移転、ミキシング、交換、クロスチェーン取引を経ている場合、資産所有権の判断ははるかに複雑になる可能性があります。
- 資産が関連ネットワーク上に残っているか。 ブロックチェーンのハードフォークは、一般にそのネットワークの状態のみを直接変更できます。攻撃者が資産を別のブロックチェーン上の資産へ交換している場合、元のネットワーク上で残高を調整しても、別の独立したネットワークの台帳を直接変更することはできません。
- 資産タイプの違い。 ネイティブトークン、スマートコントラクトトークン、ブリッジ資産、カストディアルアカウントで保有される資産には、それぞれ異なる管理メカニズムがあります。アドレスのネイティブ資産残高を変更しても、そのアドレスが保有する他のすべての資産を同時に変更できることを意味するものではありません。
- ガバナンスとネットワーク調整。 ハードフォークには、十分な数の関連参加者が新しいルールを受け入れる必要があります。分散化の度合いが高く、意見が分散しているネットワークでは、資産回復に関するコンセンサスを形成することが極めて困難になる場合があります。
- 誤った帰属のリスク。 回復計画がアドレスを攻撃者のものと誤って特定したり、十分に検証されていない回復用アドレスへ資産を送付したりした場合、プロトコル変更自体が新たな損失を引き起こす可能性があります。
ブロックチェーンネットワークは、取引の確定性も考慮する必要があります。過去に確定した資産所有権が、外部紛争を理由に長期間経過後に変更され得る場合、取引プラットフォーム、カストディアン、その他の金融サービスプロバイダーは、該当資産の決済リスクを再評価する必要があります。したがって、ハードフォークで資産を回復できるかどうかは、ネットワークの状態変更能力だけでなく、証拠、資産の所在、ガバナンスプロセス、潜在的な副作用にも左右されます。
投資家はオンチェーン資産凍結と回復のリスクをどのように理解すべきか?
一般の投資家にとって、ブロックチェーン資産回復メカニズムは追加的なセキュリティ対応の選択肢を提供する可能性がありますが、新たなガバナンスリスクや管理リスクをもたらす可能性もあります。
- 資産に対する技術的な管理権と、実際に利用できる能力を区別する。 ウォレットアドレスに資産残高があることは、あらゆる状況で資産を自由に移転できることを意味しません。トークンコントラクトに凍結権限がある場合や、ネットワークが特別な取引制限を採用した場合、資産の実用上の利用可能性は影響を受ける可能性があります。
- 資産を保有するネットワークのガバナンス構造に注意する。 各ブロックチェーンでは、プロトコルアップグレード、ノード調整、緊急セキュリティ対応の扱いが異なります。特別措置を迅速に調整しやすいネットワークもあれば、人為的介入の回避をより重視するネットワークもあります。
- 取引の確定性と資産回復の関係を理解する。 通常のオンチェーン取引は、一定の確認閾値に達した後、一般に高い確定性を持ちます。ただし、極端な状況では、プロトコルレベルの状態変更により、その後の資産所有権が変更される可能性があります。これは通常の取引を直接取り消すこととは異なります。
- 資産盗難後の標準的な救済策としてハードフォークを扱わない。 個人ウォレットの盗難、フィッシングによる承認、誤送金の大半は、プロトコルレベルの資産回復の対象に自動的になるわけではありません。技術的な回復経路が存在しても、資金がすでに移動している、証拠が不十分である、またはガバナンスプロセスでコンセンサスに到達できないなどの理由により、実施できない可能性があります。
したがって、秘密鍵の保護、コントラクト承認の管理、取引アドレスの確認、資産リスクの分散は、オンチェーン資産損失のリスクを低減するための基本的な対策であり続けます。
結論
特定の条件下では、ブロックチェーンのハードフォークを利用して盗難資産を回復することができます。ただし、この能力は、ブロックチェーンに普遍的に適用可能な取引取消メカニズムがあることを意味するものではありません。通常のオンチェーン取引は秘密鍵署名とコンセンサスルールに依存する一方、特別な資産回復には、ネットワークの承認を得て特定アカウントの状態を変更するプロトコルアップグレードが必要です。
2026年11月に提案されたPolygonのPOL資産回復計画は、このメカニズムに関する新たな事例研究を提供しています。この提案は、盗難資産を保有する特定アドレスに影響する1回限りの状態変更を実施し、ネイティブPOLを検証済みの回復用アドレスへ移転する計画です。単にアドレスを制限する場合と比べ、この方法は資産を移動できなくなったものの返還もできないという問題への対応を試みています。ただし、依然としてガバナンス、テスト、ネットワーク調整が必要です。
2016年のEthereum The DAOインシデントは、ハードフォークによって資産回復が可能になる一方で、不変性とネットワークガバナンスの原則を巡る長期的な議論を引き起こし、ブロックチェーン分裂に至る可能性もあることを示しました。
技術的観点からは、資産の凍結、残高の変更、履歴のロールバックは異なる操作です。ガバナンスの観点からは、これらの操作を実施できるかどうかは、ネットワーク参加者がプロトコルにどの程度の介入権限を与える意思があるかに依存します。ユーザーにとって、これらの違いを理解することは、ブロックチェーンのセキュリティ境界と資産所有権のリスクをより正確に評価する助けとなります。
FAQ
ブロックチェーンのハードフォークで盗難暗号資産を回復できるか?
特定の条件下では可能です。ネットワークはコンセンサスルールを変更して、指定アドレスの資産状態を調整できますが、資産の特定、ガバナンス承認、ノードアップグレードに関する問題を解決する必要があります。すべての盗難資産をこの方法で回復できるわけではありません。
Polygonはすでにハードフォークを通じて盗難POLを回復したのか?
2026年11月9日時点で検証可能なのは、Polygonコミュニティが約7,049万POLに関する資産回復計画を提案したことです。提案の公開を、メインネット上での回復がすでに完了した証拠として扱うべきではありません。
ウォレットアドレスの凍結と資産回復の違いは?
凍結は主に、資産のさらなる移転を制限するものです。回復では、資金を正当な当事者が管理できるアドレスへ戻す必要があります。凍結自体は通常、資産所有権を変更しません。
ハードフォークには攻撃者の秘密鍵が必要か?
プロトコルレベルの状態変更による資産回復では、攻撃者が秘密鍵を提供する必要はありません。ただし、ネットワークは新しいコンセンサスルールに従って関連操作を実行する必要があります。
ハードフォークによる資産回復では元の取引記録が削除されるのか?
必ずしもそうではありません。ネットワークは過去の取引履歴を保持しつつ、特定のブロック高で状態調整を追加できます。資産残高の変更と取引履歴の削除は同じではありません。
Ethereumのハードフォーク後にEthereum Classicが誕生した理由は?
2016年のThe DAOインシデント後、一部のネットワーク参加者はハードフォークによる資産回復を受け入れ、別の参加者は元の状態を変更することを拒否しました。両グループは異なるルールのもとでネットワーク運用を続け、最終的にEthereumとEthereum Classicが形成されました。
USDTなどの凍結されたステーブルコインにはハードフォークが必要か?
必ずしも必要ではありません。一部のステーブルコインスマートコントラクトには、凍結またはブラックリスト管理機能が組み込まれています。権限を持つ主体は、基盤となるブロックチェーンプロトコルを変更せずに、コントラクトルールに従って関連操作を実行できます。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事

ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉

0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。
