2026年のハードウェアウォレットにおける7つのセキュリティリスクとその対策方法
ハードウェアウォレット(Hardware Wallet)は、暗号資産の秘密鍵を保護するために特化した物理デバイスであり、通常はセキュリティチップ、隔離された鍵の保存、デバイス側での取引確認などのメカニズムを通じて、秘密鍵がネットワークに接続されたデバイスに直接露出するリスクを低減します。LedgerやTrezorなどのハードウェアウォレットは、暗号資産の長期保有者にとって一般的な自己管理ツールとなっていますが、ハードウェアウォレットは完全に攻撃を受けないストレージ環境と同義ではありません。
暗号資産の価値が増加し、攻撃手法が進化する中で、ハードウェアウォレットのセキュリティリスクは、デバイスの紛失やリカバリーフレーズの漏洩にとどまらなくなっています。サプライチェーンの改ざん、悪意のあるファームウェア、フィッシングサイト、スマートコントラクトの承認、物理的攻撃などが、ユーザーの資産の安全性に影響を与える可能性があります。最近のLedgerデバイスのセキュリティに関する議論は、ハードウェアウォレットのサプライチェーンや秘密鍵保護メカニズムへの市場の関心をさらに引き起こしました。
本記事では、2026年にハードウェアウォレットが直面する7つの主要なセキュリティリスクを体系的に整理し、さまざまな攻撃手法の原理と潜在的影響を分析し、対応策を紹介して、ユーザーがより完全な暗号資産のセキュリティ管理システムを構築できるよう支援します。
核心要点
-
ハードウェアウォレットは、オフラインで秘密鍵を保存することでリモート攻撃のリスクを低減しますが、資産が絶対的な安全保障を得られるわけではありません。
-
サプライチェーン攻撃は、デバイスの製造、輸送、販売、納品の各段階で発生する可能性があるため、購入経路やデバイスの初期化プロセスも同様に重要です。
-
リカバリーフレーズの漏洩は、ハードウェアウォレットユーザーが直面する重要なリスクの一つであり、デバイス自体が攻撃されていなくても、攻撃者はリカバリーフレーズを通じてウォレットを復元することができます。
-
悪意のある取引署名やブラインド署名攻撃は、ユーザーがコールドウォレットの安全性についての従来の認識を回避し、ユーザーの承認後に資産が移転される可能性があります。
-
定期的な公式ファームウェアの更新、取引情報の確認、リカバリーフレーズの適切なバックアップ、マルチシグメカニズムの使用は、さまざまなタイプのセキュリティリスクを低減することができます。
リスク1:サプライチェーン攻撃——ハードウェアウォレットは納品前に改ざんされる可能性がある
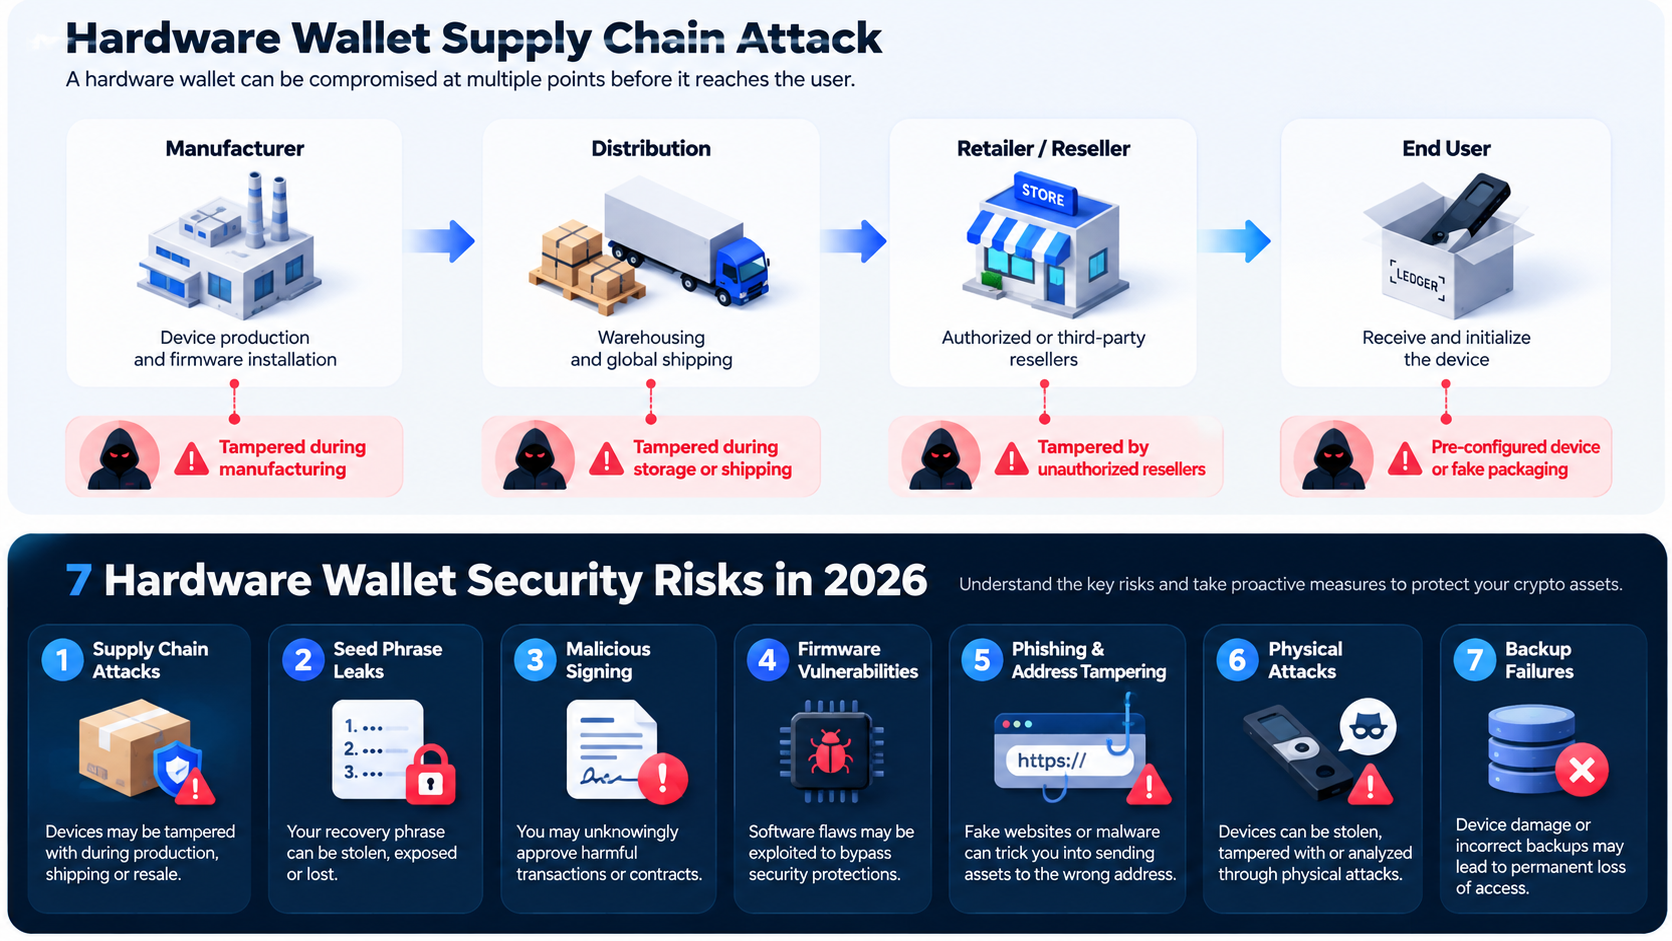
サプライチェーン攻撃(Supply Chain Attack)とは、攻撃者が製品の製造、保管、輸送、販売、または納品の過程でデバイス、ソフトウェア、または関連コンポーネントを悪意を持って変更し、最終ユーザーの安全に影響を与えることを指します。ハードウェアウォレットにとって、この種の攻撃は特に注目すべきです。なぜなら、ユーザーは通常、新しく購入したデバイスが信頼できる状態にあると仮定するからです。
攻撃者は、ハードウェアウォレットを偽造したり、リカバリーフレーズを事前に設定したり、デバイス内部のコンポーネントを置き換えたり、ユーザーに悪意のある管理ソフトウェアをインストールさせたりすることで、資産の制御権を取得する可能性があります。例えば、2026年10月9日、Ledgerは、東南アジアのディストリビューターCryptoBilisを通じてデバイスを購入したユーザーから報告された資産損失事件を調査中であると発表しました。オンチェーンの研究者は、関連する疑わしい損失が8600万ドルを超えると推定していますが、具体的な損失規模や攻撃の原因は最終的に確認されていません。
このような事件は、ハードウェアウォレットの安全性がセキュリティチップや暗号アルゴリズムだけでなく、デバイスの製造から納品までの完全なサプライチェーンにも依存していることを示しています。たとえデバイスが公式の認証メカニズムを備えていても、すべての物理的な改ざん行為が検出されるわけではありません。Ledgerの公式説明によれば、Genuine Checkはセキュリティチップの真実性を検証できますが、元のセキュリティチップを保持した追加のハードウェアの埋め込み行為を識別することはできません。
防止策:
-
ブランドの公式ウェブサイトまたは確認された認可チャネルを通じてハードウェアウォレットを購入し、出所不明の中古デバイスの購入を避けてください。
-
デバイスを受け取ったら、パッケージ、付属品、初期化状態を確認し、事前に設定されたPINコードやリカバリーフレーズが見つかった場合は、直ちに使用を中止してください。
-
公式アプリを使用してデバイスの真実性を確認しますが、認証が通過したからといって、改ざんリスクが存在しない保証とは見なさないでください。
-
デバイスの出所に重大な疑念がある場合は、使用を中止し、信頼できる新しいデバイスを使用して新しいリカバリーフレーズを生成し、資産を移転することを検討してください。
リスク2:リカバリーフレーズの漏洩——秘密鍵のオフライン保存でも資産が盗まれる可能性
リカバリーフレーズ(Seed Phrase)は、暗号ウォレットの秘密鍵を復元するための重要な証明書であり、通常は12、20、または24の単語で構成され、具体的な形式はウォレットが採用するバックアップ基準によって異なります。ハードウェアウォレットは秘密鍵をネットワーク接続されたデバイスから隔離できますが、リカバリーフレーズが第三者に取得されると、攻撃者は通常、元のハードウェアデバイスに接触することなく、互換性のあるウォレットを通じて該当アカウントを復元し、資産を移転することができます。
一般的なリカバリーフレーズの漏洩方法には、写真を撮って保存すること、クラウドバックアップ、悪意のあるウェブサイトによる収集、公式のカスタマーサポートを装ったソーシャルエンジニアリング攻撃が含まれます。例えば、攻撃者は電子メールやソーシャルメディアを通じてユーザーに偽のセキュリティ通知を送信し、リカバリーフレーズを入力していわゆるデバイスの検証を完了するように要求することがあります。ユーザーがリカバリーフレーズを提出すると、攻撃者はウォレットの制御権を得る可能性があります。
さらに、リカバリーフレーズを失うと、資産を復元できなくなる可能性もあります。ハードウェアウォレット自体はユーザーのブロックチェーン上の資産を保存しておらず、資産にアクセスするために必要な鍵を管理しています。したがって、デバイスが故障し、リカバリーフレーズのバックアップも失われた場合、ユーザーは該当資産へのアクセス権を永久に失う可能性があります。Ledgerもリカバリーフレーズのバックアップがハードウェアデバイスの安全性と同等に重要であることを強調しています。
防止策:
-
リカバリーフレーズを写真に撮ったり、スクリーンショットを取ったり、クラウドストレージ、電子メール、一般的なメモアプリに保存したりしないでください。
-
紙または金属のバックアップツールを使用してオフラインで保存し、バックアップを安全な場所に保管してください。
-
自称公式のカスタマーサポート、技術サポート、またはセキュリティ監査担当者にリカバリーフレーズを提供しないでください。
-
定期的にバックアップが完全で読み取れるか確認し、資産の規模に応じて適切な遠隔バックアップの計画を検討してください。
リスク3:悪意のある署名とスマートコントラクトの承認——ハードウェアウォレットも資産を放出する可能性がある
悪意のある署名とは、攻撃者がユーザーに危険な権限を持つ取引やスマートコントラクトの操作を承認させ、資産を移転する能力を得ることを指します。秘密鍵を直接盗むのとは異なり、この種の攻撃は通常、ユーザーが取引内容を誤解することを利用します。秘密鍵が常にハードウェアウォレット内部に保存されていても、資産が損失を被る可能性があります。
DeFi、NFT、オンチェーン取引のシナリオでは、ユーザーはしばしばウォレットを通じて複雑なスマートコントラクト取引に署名する必要があります。一部のハードウェアウォレットは、取引の実際の意味を完全に表示できず、16進数データや理解しにくい署名情報しか表示できません。このように取引内容を十分に確認できない操作は、ブラインド署名(Blind Signing)と呼ばれます。ユーザーが承認範囲を理解せずに取引を確認すると、悪意のあるコントラクトが資産にアクセスすることを承認する可能性があります。
例えば、ユーザーがエアドロップの受取ページを装ったウェブサイトにアクセスし、ハードウェアウォレットを接続した後に取引署名のリクエストを受け取ることがあります。ページは署名が身分証明のためだけに使用されると主張するかもしれませんが、実際のリクエストにはトークンの承認やその他の危険な操作が含まれている可能性があります。ユーザーがデバイス上で確認すると、攻撃者は得られた権限を利用して資産を移転することができます。これは、ハードウェアウォレットが秘密鍵を保護できるからといって、すべてのスマートコントラクト操作が安全であると自動的に判断できるわけではないことを示しています。
防止策:
-
できるだけ明確な署名(Clear Signing)をサポートするウォレットやアプリを使用し、デバイスの画面上の取引内容を優先的に確認してください。
-
不明なスマートコントラクトには慎重に対応し、特に無制限のトークン承認に注意してください。
-
定期的に信頼できるオンチェーンの承認管理ツールを使用して、不要な権限を確認し、取り消してください。
-
長期保管する資産のウォレットと、DeFi、エアドロップ、NFT活動に頻繁に参加するウォレットを分けて管理してください。
リスク4:ファームウェアの脆弱性と悪意のあるソフトウェア——デバイスの安全性は継続的なメンテナンスに依存
ファームウェア(Firmware)は、ハードウェアウォレット内部で動作する基盤ソフトウェアで、デバイスの初期化、鍵の管理、取引の署名、安全な検証などの重要な機能を担当しています。ハードウェアウォレットは通常、セキュリティチップ、署名検証、隔離型アーキテクチャを採用していますが、ファームウェアにはプログラムの欠陥、実装の脆弱性、互換性の問題が存在する可能性があります。
攻撃者は、ファームウェアの脆弱性を利用して一部のセキュリティ制限を回避したり、偽のアップグレード通知を通じてユーザーに非公式のソフトウェアをインストールさせたりすることを試みる可能性があります。異なるハードウェアウォレットのファームウェアのセキュリティモデルには差異があり、例えばTrezorの公式説明によれば、同社のデバイスはファームウェアの署名検証や関連する警告メカニズムを通じて、ユーザーが無許可のファームウェアを識別するのを助けます。具体的な保護能力はデバイスのモデルやハードウェアアーキテクチャに依存します。
注意すべきは、ファームウェアの更新自体も慎重に扱う必要があるプロセスであるということです。ユーザーが検索広告、見知らぬメール、または第三者のダウンロードサイトを通じて管理ソフトウェアを入手すると、公式ツールに偽装された悪意のあるプログラムをインストールする可能性があります。したがって、安全な更新は、既知の脆弱性を迅速に修正するだけでなく、更新の出所が信頼できることを確認することも求められます。
防止策:
-
ブランドの公式ウェブサイトおよび公式アプリを通じてのみファームウェアの更新を取得してください。
-
メーカーが発表するセキュリティ通知に注意を払い、検証された重要なセキュリティパッチを迅速にインストールしてください。
-
異常なファームウェア警告、署名検証の失敗、または予期しない初期化の通知があった場合は、操作を中止してください。
-
更新前にリカバリーフレーズのバックアップが完全であることを確認しますが、更新を完了するためにリカバリーフレーズをコンピュータやウェブサイトに入力しないでください。
リスク5:フィッシング攻撃とアドレスの改ざん——ユーザーが攻撃者に資産を送信する可能性
フィッシング攻撃(Phishing Attack)は、暗号ウォレットユーザーが長期にわたって直面するセキュリティの脅威です。攻撃者は、ウォレットの公式ウェブサイトを模倣したり、カスタマーサポートの身分を偽ったり、悪意のあるメールを送信したり、偽のアプリケーションを作成したりして、ユーザーに敏感な情報を漏洩させたり、危険な取引を承認させたりすることがあります。
もう一つの一般的なリスクはアドレスの改ざんです。攻撃者は、クリップボードの悪意のあるソフトウェアを使用して、ユーザーがコピーした受取アドレスを置き換えることができます。その結果、取引所や個人に送信する予定の資産が攻撃者の制御するアドレスに送られることになります。ブロックチェーン取引は通常取り消しができないため、ユーザーが取引を確認した後、資金を取り戻すのが難しくなる可能性があります。
ハードウェアウォレットは、この種の攻撃による損失の可能性を低減できますが、前提としてユーザーがデバイスの画面上の取引情報を真剣に確認する必要があります。ユーザーがコンピュータやスマートフォン上のアドレスだけを確認し、ハードウェアデバイスが表示する実際の署名対象を無視すると、依然として損失を被る可能性があります。Trezorの公式セキュリティガイドも、ハードウェアデバイスの画面上で受取アドレスを確認することを強調しており、ネットワークに接続されたコンピュータが表示する情報に完全に依存することは避けるべきです。
防止策:
-
公式チャネルからウォレット管理プラットフォームにアクセスし、見知らぬメール内のログインやアップグレードリンクをクリックしないでください。
-
送金前にハードウェアウォレットデバイスの画面上で受取アドレス、ネットワーク、金額を確認してください。
-
大額の送金前に小額のテストを行いますが、正式な送金の際には再度アドレスを確認してください。
-
ウォレットの即時検証、資産の復元、またはセキュリティ制限の解除が必要だと主張する通知には警戒してください。
リスク6:物理攻撃とデバイスの紛失——セキュリティチップは絶対的な防護ではない
物理攻撃とは、攻撃者がハードウェアウォレットに実際に接触した後、デバイスを分解したり、チップを分析したり、サイドチャネル攻撃やその他の技術手段を用いて敏感な情報を取得しようとすることを指します。リモートネットワーク攻撃とは異なり、物理攻撃は通常、攻撃者がデバイス自体を入手し、一定の技術能力と設備条件を備えている必要があります。
異なるハードウェアウォレットは、物理的なセキュリティ設計において明らかな差異があります。一部の製品は、秘密鍵の抽出やハードウェアの改ざんに対する抵抗力を高めるためにセキュリティチップ(Secure Element)を採用していますが、他の製品はオープンソース設計、ファームウェアの検証、その他のセキュリティメカニズムを通じてリスクを低減しています。しかし、どのアーキテクチャを採用しても、すべての攻撃条件下でデバイスが絶対的に安全であることを保証することはできません。
2026年、ハードウェアウォレットユーザーが直面する現実のセキュリティ問題は、デバイスのハッキングにとどまりません。英国の『フィナンシャル・タイムズ』は8月に、Trezorの第三者物流サービスプロバイダーでデータ漏洩が発生し、約1.4万人の顧客の一部の個人情報が関与したと報じました。このような事件は秘密鍵の漏洩とは同義ではありませんが、暗号資産保有者に対するターゲットフィッシングや人身安全リスクを増加させる可能性があります。
防止策:
-
ハードウェアウォレットに十分な強度のPINコードを設定し、誕生日などの容易に推測できる数字を使用しないでください。
-
ハードウェアウォレットとリカバリーフレーズのバックアップを別々に保管し、単一のポイントでの盗難リスクを低減してください。
-
ハードウェアウォレットの保有規模、保管場所、個人の敏感情報を公に示さないようにしてください。
-
大額の資産については、追加のパスフレーズをサポートするデバイスやマルチシグソリューションを検討することができますが、追加のバックアップと復元リスクを十分に理解してください。
リスク7:デバイスの故障とバックアップの無効化——操作ミスにより資産が永久に失われる可能性
ハードウェアウォレットは外部攻撃だけでなく、デバイスの老朽化、物理的損傷、バックアップの無効化、人為的操作ミスなどのリスクにも直面しています。例えば、デバイスは水没、衝撃、バッテリーの故障、または長期間の保管により正常に使用できなくなる可能性があります。ユーザーがリカバリーフレーズを同時に失った場合、ウォレットへのアクセス権を再取得できなくなる可能性があります。
暗号資産を長期保有するユーザーにとって、この種のリスクは見落とされがちです。一部のユーザーはハードウェアウォレットを購入した後、数年間デバイスの状態を確認せず、リカバリーフレーズが正しく記録されているかどうかも確認しません。デバイスを移行したり、ファームウェアを更新したり、緊急に資産を移転したりする必要が生じたときに、バックアップ単語にスペルミスや順序の混乱、保存メディアの損傷などの問題があることに気づくことがあります。
さらに、ハードウェアウォレットの復元能力は、パスフレーズ、派生パス、ウォレットの互換性などの要因にも影響される可能性があります。ユーザーが基本的なリカバリーフレーズを保持していても、追加で設定したパスフレーズを忘れた場合、対応する隠しアカウントを復元できない可能性があります。したがって、安全なバックアップは証明書を保存するだけでなく、ユーザーが完全な復元プロセスを理解していることを確認する必要があります。
防止策:
-
定期的にハードウェアウォレットが正常に起動できるか確認し、バックアップメディアが損傷していないことを確認してください。
-
デバイスメーカーが提供する信頼できる復元チェック機能を使用してリカバリーフレーズを検証し、ネットワーク接続されたデバイスに入力しないでください。
-
追加のパスフレーズを使用する場合は、独立した信頼できる保存および復元計画を確立してください。
-
長期保有する大額の資産については、マルチシグやその他の冗長バックアップメカニズムを使用して、単一のデバイスの故障による影響を低減することを検討してください。
より安全なハードウェアウォレットの使用習慣を確立するには?
上記のリスクから明らかになるように、ハードウェアウォレットの安全性は特定のハードウェアコンポーネントによって決まるのではなく、デバイスの出所、秘密鍵の管理、取引の承認、ソフトウェアのメンテナンス、ユーザーの操作が共同で構成しています。セキュリティチップは秘密鍵の抽出を難しくすることができますが、ユーザーがリカバリーフレーズを漏洩するのを防ぐことはできません。オフライン署名はリモート攻撃のリスクを低減しますが、すべての悪意のあるスマートコントラクトを自動的に識別することはできません。
したがって、ユーザーは層別の防護メカニズムを確立する必要があります。日常的な取引には、独立したウォレットを使用して小額の流動資産を管理し、長期保管するコア資産については不必要なスマートコントラクトの相互作用をできるだけ減らし、リカバリーフレーズのバックアップと物理的アクセス制御を強化するべきです。資産規模が大きい場合は、マルチシグ(Multisig)メカニズムを評価し、複数の独立した鍵で共同承認を行うことで、単一の鍵の喪失によるリスクを低減することができます。
以下は、ハードウェアウォレットのセキュリティリスクと主要な防止策のまとめです:
| セキュリティリスク | 主な脅威 | 核心防止策 |
|---|---|---|
| サプライチェーン攻撃 | デバイスの改ざん、事前設定されたリカバリーフレーズ | 信頼できるチャネルでの購入、公式の真実性確認 |
| リカバリーフレーズの漏洩 | 秘密鍵の復元、資産の盗難 | オフラインバックアップ、リカバリーフレーズの共有を拒否 |
| 悪意のある署名 | 危険なコントラクトの承認、資産の移転 | 署名内容の確認、承認の管理 |
| ファームウェアの脆弱性 | セキュリティメカニズムの回避、悪意のある更新 | 公式ファームウェア、迅速なセキュリティ更新 |
| フィッシングとアドレスの改ざん | 偽のウェブサイト、誤った送金 | ウェブサイトとデバイスの画面上のアドレスの確認 |
| 物理攻撃 | デバイスの盗難、秘密鍵の抽出 | PIN保護、物理的隔離 |
| バックアップの無効化 | ウォレットの復元不可 | 定期的な確認、冗長バックアップ |
異なる防護策は異なるタイプの問題を解決することに注意が必要です。例えば、スマートコントラクトの承認を取り消しても、すでに漏洩したリカバリーフレーズを修復することはできませんし、ハードウェアデバイスを交換しても、旧アドレス上の悪意のある承認を自動的に解除することはできません。リカバリーフレーズが漏洩した疑いがある場合、通常は信頼できるデバイスを使用して新しいリカバリーフレーズを生成し、資産を新しいウォレットに迅速に移転する必要があります。
まとめ
2026年、ハードウェアウォレットは依然として暗号資産の自己管理において重要なセキュリティツールですが、その防護能力には明確な限界があります。サプライチェーン攻撃、リカバリーフレーズの漏洩、悪意のある署名、ファームウェアの脆弱性、フィッシング攻撃、物理攻撃、バックアップの無効化は、ユーザーが特に注意を払うべき7つのセキュリティリスクを構成しています。
最近のLedgerに関連する事件が引き起こした議論は、ハードウェアウォレットの信頼基盤を再評価するよう市場に促しています。デバイスが信頼できるチャネルから来ているか、初期化プロセスが安全であるか、取引署名が十分に検証されているかは、最終的な資産の安全性に影響を与える可能性があります。
一般ユーザーにとって、最も効果的なセキュリティ戦略は、絶対的に安全だとされる特定のハードウェアウォレットに依存するのではなく、購入、初期化、使用、バックアップ、資産移転の全過程をカバーするリスク管理メカニズムを確立することです。技術的な防護と良好な操作習慣を組み合わせることで、暗号資産の損失の可能性をより効果的に低減することができます。
FAQ
ハードウェアウォレットは本当にホットウォレットより安全ですか?
通常、ハードウェアウォレットは秘密鍵を隔離することで、ネットワーク接続されたデバイスが悪意のあるソフトウェア攻撃を受けた際の鍵の漏洩リスクを低減できるため、暗号資産の長期保管に適しています。しかし、ハードウェアウォレットはサプライチェーン攻撃、悪意のある署名、リカバリーフレーズの漏洩などのリスクにも直面しており、実際の安全性はデバイスの設計とユーザーの操作に依存します。
Ledgerの盗難事件は、すべてのコールドウォレットが安全でないことを意味しますか?
その結論を出すことはできません。2026年10月に開示されたLedgerに関連する資産損失事件は現在調査中であり、すべてのLedgerデバイスに同じ問題があると認定することはできず、ハードウェアウォレットの基盤となる安全メカニズムが一般的に無効であることを証明することもできません。ユーザーは公式の調査結果に注目し、デバイスの出所や実際のリスクに基づいて対策を講じるべきです。
ハードウェアウォレットが盗まれた場合、暗号資産は失われますか?
必ずしもそうではありません。ハードウェアウォレットは通常、PIN保護などのセキュリティメカニズムを備えており、デバイスが盗まれたからといって攻撃者がすぐに秘密鍵を取得できるわけではありません。ユーザーが完全で漏洩していないリカバリーフレーズを保持している場合、信頼できるデバイスを使用してウォレットを復元し、リスクに応じて資産を新しいアドレスに移転することができます。しかし、攻撃者が秘密鍵やリカバリーフレーズを取得した場合、資産は盗まれる可能性があります。
ハードウェアウォレットは定期的に交換する必要がありますか?
すべてのハードウェアウォレットに適用される固定の交換周期はありません。交換が必要かどうかは、デバイスの状態、メーカーのセキュリティサポート状況、既知の脆弱性、個人の使用ニーズによって異なります。デバイスが故障したり、安全更新が停止したり、信頼できるセキュリティリスクの証拠がある場合は、デバイスの交換を検討し、新しいリカバリーフレーズを生成する必要があるかどうかを評価してください。
ハードウェアウォレットを使用する場合、マルチシグは必要ですか?
一般的な小額保有者にとって、ハードウェアウォレットを正しく使用し、安全にバックアップすることで、すでに良好な基礎的防護が提供されることが多いです。機関ユーザーや大量の暗号資産を保有する個人にとっては、マルチシグが単一の鍵の喪失リスクをさらに低減することができますが、取引操作、鍵の調整、バックアップと復元の複雑さが増すことにもなります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
核心要点
リスク1:サプライチェーン攻撃——ハードウェアウォレットは納品前に改ざんされる可能性がある
リスク2:リカバリーフレーズの漏洩——秘密鍵のオフライン保存でも資産が盗まれる可能性
リスク3:悪意のある署名とスマートコントラクトの承認——ハードウェアウォレットも資産を放出する可能性がある
リスク4:ファームウェアの脆弱性と悪意のあるソフトウェア——デバイスの安全性は継続的なメンテナンスに依存
リスク5:フィッシング攻撃とアドレスの改ざん——ユーザーが攻撃者に資産を送信する可能性
リスク6:物理攻撃とデバイスの紛失——セキュリティチップは絶対的な防護ではない
リスク7:デバイスの故障とバックアップの無効化——操作ミスにより資産が永久に失われる可能性
より安全なハードウェアウォレットの使用習慣を確立するには?
まとめ
FAQ


関連記事
ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析
AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
Plasma(XPL)トークノミクス分析:供給、分配、価値捕捉
0xプロトコルの主要コンポーネントは何でしょうか。Relayer、Mesh、APIアーキテクチャの概要をご紹介します。