zkTLS ditujukan bagi pembaca yang perlu membawa nilai dari halaman web atau API terautentikasi ke kontrak atau pihak lawan—bukan transportasi baru yang menggantikan HTTPS. Dibandingkan tangkapan layar atau pelaporan mandiri, zkTLS mengubah “sesi mengakses situs target” dan “kolom memenuhi predikat” menjadi bukti yang dapat diperiksa. Umpan pasar publik berkelanjutan lebih sering mengandalkan oracle blockchain; perbandingan bergaya umpan tersedia di bawah.
Bagian berikut membahas definisi, langkah dari sesi ke bukti, perbedaan MPC/Proxy/TEE, kasus penggunaan, perbandingan dengan oracle, serta risiko, bersama penjelasan mekanisme publik seperti penjelasan zkTLS Oasis dan halaman pola zk-TLS EthSystems.
Poin Penting
- zkTLS mengubah sesi HTTPS menjadi klaim yang dapat diperiksa: mengikat domain/sertifikat dan secara opsional hanya mengungkapkan hasil predikat.
- Namanya sering menyesatkan: tidak setiap desain menggunakan zero-knowledge saat handshake; MPC, Proxy, dan TEE adalah tiga jalur yang umum.
- Karena TLS berakhir pada kunci sesi simetris bersama, klien saja dapat memalsukan transkrip untuk dipertunjukkan—karena itu diperlukan notaris, proxy, atau TEE.
- Provenans bukanlah kebenaran: jika origin mengembalikan kolom yang salah, bukti tetap dapat valid secara formal.
- Verifikator harus memeriksa pengikatan domain/sertifikat, predikat, serta tanda tangan atestasi atau akar kepercayaan pada jalur bukti.
Apa Itu zkTLS dan Masalah Apa yang Diselesaikannya?
zkTLS mengatasi kesenjangan pada TLS biasa: Transport Layer Security mendasari koneksi HTTPS untuk browser dengan mengenkripsi dan mengautentikasi saluran klien-server, tetapi setelah sesi berakhir, sulit meyakinkan pihak ketiga bahwa server benar-benar mengembalikan konten tersebut tanpa menyerahkan material dekripsi yang dapat disalahgunakan atau mengandalkan tangkapan layar. Karena itu, kontrak sulit menggunakan kolom setelah login.
Handshake TLS standar menghasilkan kunci sesi simetris: browser dan server sama-sama dapat mengenkripsi serta mendekripsi. Jika pengguna sendiri menunjukkan ciphertext beserta kunci tersebut, pihak lain tidak dapat mengesampingkan kemungkinan bahwa pengguna mengenkripsi plaintext palsu lalu mendekripsinya sesuai permintaan—sehingga klien tunggal tidak dapat menjadi saksi yang andal. Keterbatasan ini mendorong penggunaan notaris, proxy, atau TEE.
Yang diberikan zkTLS adalah bukti provenans dan integritas, bukan keputusan akhir mengenai kebenaran bisnis. Membuktikan bahwa kolom saldo berasal dari sesi TLS suatu situs tidak menyangkal kesalahan entri data atau halaman yang telah dimanipulasi—berdekatan dengan narasi umpan zero-knowledge dalam zkOracle dan zkCoprocessor, tetapi merupakan domain masalah yang berbeda.
Bagaimana zkTLS Bekerja? Dari Sesi HTTPS ke Klaim yang Dapat Diverifikasi
Pada tingkat tinggi, zkTLS beralih dari sesi HTTPS normal menjadi bukti yang dapat diperiksa: pengguna membuka sesi ke origin; jalur MPC notaris, Proxy, atau TEE meninggalkan bukti yang dapat diperiksa; kemudian bukti pengungkapan selektif dibuat dan diperiksa.
- Buka sesi — Mulai TLS ke domain target; pengikatan sertifikat dan domain menjadi bagian dari pernyataan selanjutnya.
- Menjadi saksi bersama atau mendelegasikan — Notaris bergabung dalam handshake/dekripsi (MPC), proxy mengatestasi arah ciphertext (Proxy), atau TEE menjalankan permintaan, sehingga klien tunggal tidak dapat dengan mudah memalsukan ciphertext yang dikirim server; beberapa desain memperlakukan ini sebagai protokol multipihak, bukan alur klien tunggal.
- Ambil kolom target — Di dalam sesi, minta halaman akun atau API dan terima respons terenkripsi.
- Bangun klaim — Buat bukti (atau tanda tangan jalur) atas komitmen transkrip, identitas server, dan predikat seperti saldo > ambang batas; jalur berbasis sirkuit mengubah batasan transkrip menjadi keluaran bukti.
- Kirim untuk verifikasi — Kontrak atau pihak lawan memeriksa bukti dan akar kepercayaan, lalu menerima atau menolak.
Pengungkapan selektif merupakan lapisan kedua yang umum: membuktikan bahwa saldo melebihi ambang batas tanpa mengungkapkan jumlah persisnya, atau mengekstrak satu kolom sambil menyembunyikan sisanya. Menurut catatan Reclaim tentang “zk” dalam zkTLS, ZK untuk privasi sering kali merupakan peningkatan; kebutuhan yang lebih mendasar adalah meyakinkan pihak ketiga bahwa respons benar-benar berasal dari origin.
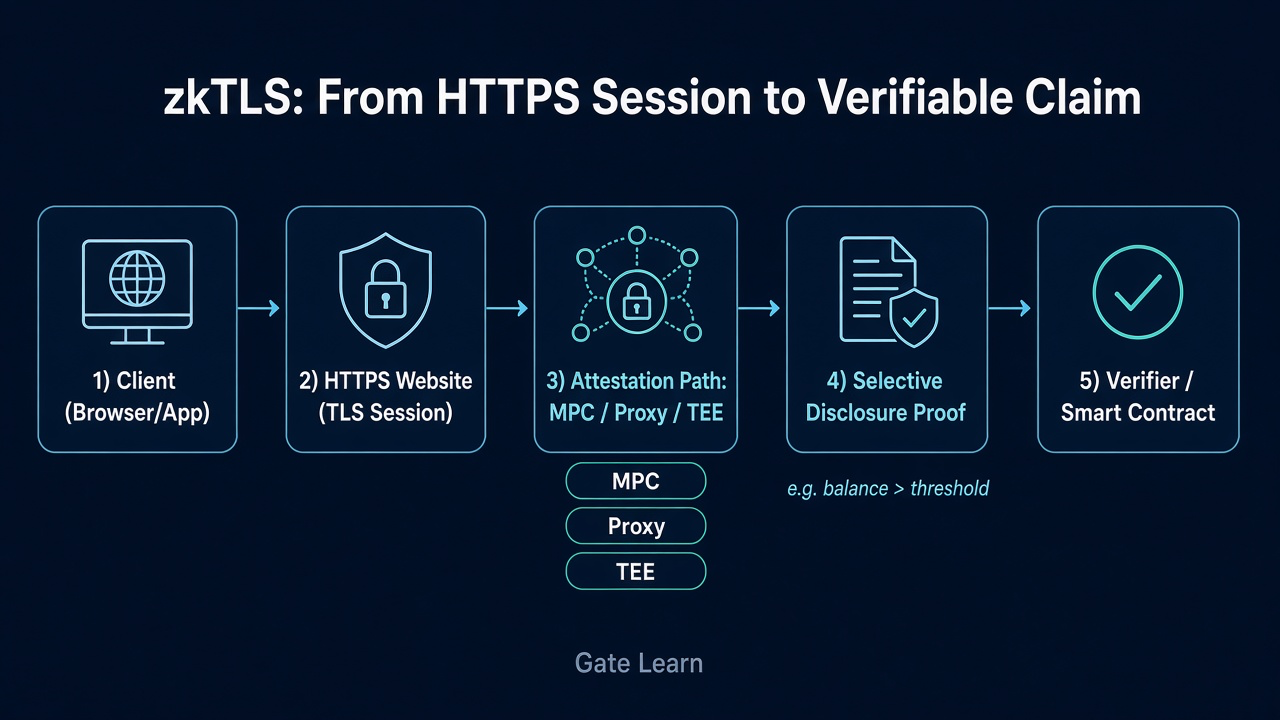 Gambar 1. zkTLS bergerak dari sesi HTTPS klien melalui jalur atestasi MPC/Proxy/TEE menuju bukti pengungkapan selektif yang diperiksa oleh verifikator atau smart contract.
Daftar periksa verifikator setidaknya harus mencakup empat hal: pengikatan domain dan sertifikat ke origin yang diklaim; predikat yang selaras dengan aturan bisnis; tanda tangan jalur bukti atau akar kepercayaan yang ada dalam allowlist; serta apakah perubahan struktur origin akan merusak parser. Melewatkan salah satu item mengubah “dapat diverifikasi” menjadi “terlihat seperti bukti”, padahal tujuannya adalah menghasilkan data yang dapat diverifikasi untuk smart contract atau pihak lawan.
Mengapa Disebut zkTLS? Apa Perbedaan MPC, Proxy, dan TEE?
“zkTLS” adalah istilah umum populer yang mengisyaratkan bahwa bukti zero-knowledge harus berjalan pada waktu handshake—tetapi hal ini tidak selalu benar. Label tersebut sering digunakan secara luas untuk protokol hibrida, meskipun tidak setiap implementasi benar-benar sesuai dengan deskripsi itu. Banyak desain lebih dekat dengan Web Proofs atau atestasi TLS: fokusnya adalah verifiabilitas, bukan ZK wajib di dalam handshake.
| Jalur |
Mekanisme inti |
Catatan kepercayaan dan biaya |
| MPC / 2PC (notaris bergaya TLSNotary) |
Kunci sesi dipegang bersama sehingga pengguna maupun notaris tidak dapat memalsukan transkrip sendirian |
Bergantung pada kejujuran dan ketersediaan notaris; latensi lebih tinggi |
| Proxy |
Proxy HTTPS mengatestasi apakah ciphertext berasal dari browser atau server; pengguna membuat bukti ZK atas dekripsi tanpa mengungkapkan kunci |
Overhead lebih rendah; mengasumsikan proxy tidak berkolusi untuk berbohong mengenai arah |
| TEE |
Permintaan berjalan di dalam lingkungan eksekusi tepercaya yang mengatestasi integritas respons |
Overhead rendah; bergantung pada vendor chip, akar atestasi TEE, dan isolasi perangkat keras yang tahan manipulasi |
Ketiga jalur menjawab pertanyaan yang sama: bagaimana meyakinkan pihak ketiga bahwa ciphertext berasal dari server tanpa menyerahkan kunci simetris untuk disalahgunakan. Proxy dapat mengamati arah transfer data tanpa melihat plaintext. Desain MPC/2PC (bergaya TLSNotary) menggunakan kunci bersama untuk mencegah pemalsuan sepihak; desain Proxy menggabungkan atestasi arah dengan bukti dekripsi di sisi pengguna; desain TEE menempatkan sesi dalam isolasi perangkat keras. ZK untuk privasi dapat ditempatkan di atasnya untuk penyuntingan kolom, tetapi TEE dan sebagian besar handshake MPC bukanlah ZK pada lapisan handshake.
Memilih jalur adalah keputusan mengenai model ancaman dan biaya: apakah satu notaris, proxy, atau TEE dapat diterima; apakah sesi harus tetap berlatensi rendah; serta apakah origin hanya mendukung versi TLS tertentu. Jalur MPC juga memastikan tidak ada satu node pun yang pernah memegang kunci lengkap. Pahami “zk” sebagai label untuk data web yang dapat diverifikasi—bukan taksonomi kriptografi yang ketat.
Untuk Apa zkTLS Dapat Digunakan?
Kasus penggunaan klasik adalah membuktikan bahwa akun off-chain memenuhi ambang batas tanpa memublikasikan laporan lengkap: batas saldo untuk kelayakan kredit, pemeriksaan saldo bank dalam alur kerja keuangan tanpa mengungkapkan jumlah persisnya, kolom pekerjaan atau reputasi dari portal yang telah login, serta konfirmasi aktivitas off-chain untuk aturan quest. Pola umumnya adalah data berada di balik HTTPS tanpa API publik bertanda tangan yang siap digunakan.
Kasus penggunaan identitas dan atribut mencakup verifikasi identitas serta kredensial terverifikasi, bersama kelompok usia, tingkat keanggotaan, atau peringkat ringkasan: verifikator melihat hasil predikat, bukan satu halaman penuh data pribadi. Produk berbentuk protokol seperti oracle zkTLS zkPass menyajikan data pribadi yang dapat diverifikasi on-chain; pisahkan cara suatu protokol membungkus bukti dari apa yang dijamin oleh pola zkTLS.
Kelas lainnya adalah umpan data yang menjaga privasi: aplikasi memerlukan kolom situs web dalam aplikasi on-chain tanpa mengekspos plaintext hasil scraping lengkap kepada setiap pengamat. Di sini zkTLS menyediakan bukti kolom dengan provenans; namun, hal ini tetap harus dibedakan dari umpan harga berkelanjutan dan agregasi multisumber yang digunakan dalam keuangan terdesentralisasi serta alur kerja web-ke-chain yang lebih luas.
Bagaimana zkTLS Berbeda dari Oracle Tradisional?
Oracle tradisional berfokus pada penulisan fakta off-chain (harga, hasil peristiwa) ke blockchain, sering kali melalui kumpulan node atau umpan multisumber. Perbedaan itu merupakan bagian dari masalah oracle: memasukkan data off-chain atau web yang tepercaya ke dalam kontrak. zkTLS berfokus pada pembuktian bahwa kolom sesi HTTPS berasal dari origin tertentu, dengan pengungkapan selektif secara opsional. Umpan mengoptimalkan ketersediaan dan ketahanan terhadap manipulasi; zkTLS mengoptimalkan pengubahan sesi web menjadi klaim yang dapat diperiksa.
Saat membandingkan arsitektur umpan, asumsi kepercayaan, dan mode kegagalan, gunakan zkTLS vs oracle tradisional. Aturan singkat: umpan pasar publik berkelanjutan tetap sesuai untuk jaringan oracle yang matang; kolom halaman setelah login yang bersifat pribadi dan memerlukan pengungkapan minimal lebih sesuai untuk zkTLS, sementara beberapa sistem juga memperlakukan portabilitas data sebagai tujuan desain terpisah—keduanya dapat digabungkan, tetapi tidak ada yang menggantikan yang lain.
Apa Keuntungan dan Risiko Menggunakan atau Mengandalkan zkTLS untuk Data Sensitif?
Keuntungannya mencakup kemampuan mengekspor kolom yang dapat diperiksa kapan pun pengguna masih dapat menyelesaikan HTTPS ke origin—tanpa menunggu API umpan khusus; pengungkapan selektif memungkinkan kontrak memverifikasi suatu fakta tanpa mengekspos seluruh catatan pribadi; dan klaim dapat diperiksa secara terprogram oleh kontrak.
Risikonya juga sama konkret. Kejujuran dan ketersediaan notaris, proxy, atau TEE membentuk akar kepercayaan: kolusi, penolakan, atau downtime dapat menghasilkan penerimaan palsu atau kegagalan. Desain berbasis TEE juga membawa risiko keamanan yang terkait dengan produsen perangkat keras atau akar atestasi. Kejujuran origin berada di luar cakupan protokol: halaman yang salah tetap dapat menghasilkan bukti yang valid secara formal. Perubahan jalur kolom merusak predikat; beberapa tumpukan notaris hanya mencakup versi TLS tertentu.
Pihak yang bergantung pada sistem ini juga harus mempertimbangkan biaya pembuktian, latensi sesi, serta risiko penyimpanan transkrip sesi. zkTLS meningkatkan provenans yang dapat diperiksa; zkTLS tidak mengubah halaman web arbitrer menjadi sumber kebenaran yang tidak diaudit.
Ringkasan
zkTLS meningkatkan sesi HTTPS sehari-hari menjadi klaim yang dapat diperiksa dan dapat diungkapkan secara minimal, sehingga kontrak dapat memverifikasi server terikat domain mana yang menjadi asal suatu kolom—alih-alih memercayai tangkapan layar. “zk” tidak menjamin zero-knowledge pada waktu handshake; MPC, Proxy, dan TEE mencapai integritas dengan asumsi kepercayaan yang berbeda.
Sebelum menerapkan, pahami bahwa klien tunggal dengan kunci simetris dapat merekayasa pertunjukan sesi palsu; daftar periksa verifikator harus mencakup domain/sertifikat, predikat, dan akar kepercayaan; provenans bukanlah kebenaran konten; serta oracle tradisional dan zkTLS membagi peran antara umpan berkelanjutan dan bukti kolom halaman pribadi. Pilih jalur berdasarkan model ancaman, lalu cantumkan risiko origin dan atestasi dalam model tersebut.
FAQ
Apa itu zkTLS?
zkTLS adalah keluarga desain yang dibangun di atas TLS/HTTPS standar dan menghasilkan klaim yang dapat diperiksa pihak ketiga: bahwa data tertentu berasal dari server yang terikat pada domain dan sertifikat, dengan opsi untuk hanya mengungkapkan hasil predikat. zkTLS menjembatani kolom Web2 privat ke verifikasi kontrak tanpa menggantikan HTTPS.
Bagaimana zkTLS mengubah sesi HTTPS menjadi klaim yang dapat diverifikasi?
Klien dan origin membuka sesi; notaris MPC, Proxy, atau TEE menjadi saksi bersama atau mendelegasikan agar klien tunggal tidak dapat memalsukan ciphertext server; bukti pengungkapan selektif dibuat; verifikator memeriksa pengikatan domain, predikat, dan akar kepercayaan sebelum menerima atau menolak.
Apakah zkTLS harus menggunakan bukti zero-knowledge saat handshake TLS?
Tidak. Banyak sistem yang diberi label zkTLS menggunakan MPC, Proxy, atau TEE untuk integritas; bukti zero-knowledge sering muncul kemudian untuk pengungkapan selektif atau bukti dekripsi bergaya Proxy. Handshake itu sendiri mungkin tidak pernah menjalankan sirkuit ZK—“zk” adalah label yang umum digunakan.
Bagaimana zkTLS berbeda dari oracle tradisional?
Oracle tradisional secara berkelanjutan memasok fakta off-chain ke kontrak dengan sasaran multisumber dan ketersediaan; zkTLS membuktikan provenans, serta predikat opsional, untuk kolom HTTPS pada tingkat sesi. Umpan publik dan kolom halaman login pribadi adalah masalah yang berbeda; lihat topik perbandingannya—keduanya dapat digabungkan.
Apa risiko utama saat mengandalkan zkTLS?
Risiko utama mencakup notaris, proxy, atau TEE yang disusupi atau tidak tersedia; origin yang menyajikan data salah sementara bukti tetap valid secara formal; perubahan struktur halaman yang menghentikan parser; serta batasan versi TLS. Melewatkan pemeriksaan pengikatan domain dan akar kepercayaan meningkatkan risiko penerimaan palsu.