PHP2Shell adalah topik keamanan yang baru-baru ini menjadi sorotan terkait risiko eksekusi kode jarak jauh pada server PHP. Istilah ini terutama merujuk pada penyerang yang mengeksploitasi lingkungan runtime PHP yang rentan atau komponen aplikasi terkait untuk menjalankan kode sisi server tanpa otorisasi. PHP banyak digunakan untuk situs web, sistem manajemen konten, dan berbagai layanan backend. Oleh karena itu, ketika kerentanan terkait memengaruhi layanan yang terhubung ke internet, hal tersebut dapat semakin mengancam keamanan data pengguna, autentikasi identitas, dan sistem bisnis.
Bagi industri kripto, risiko kerentanan PHP tidak terbatas pada situs web tradisional. Platform perdagangan kripto, situs web proyek, layanan terkait dompet, dan aplikasi Web3 juga mengandalkan server, basis data, serta API untuk menyediakan pengelolaan akun, data pasar, dan interaksi perdagangan. Jika sistem ini memiliki celah keamanan yang serius, penyerang dapat memperoleh akses lebih lanjut ke kredensial sensitif atau memanipulasi interaksi pengguna melalui intrusi layanan web, sehingga memperluas potensi dampak insiden keamanan.
Namun, risiko keamanan server dan keamanan protokol blockchain bukanlah hal yang sama. Kerentanan PHP tidak secara otomatis membobol kunci privat dompet, dan server yang telah dikompromikan saja tidak cukup untuk menentukan bahwa aset pengguna telah dicuri. Artikel ini membahas konsep dasar PHP2Shell serta menjelaskan prinsip teknis eksekusi kode jarak jauh, jalur potensial yang dapat digunakan kerentanan untuk memengaruhi akun kripto, dan cara platform, pengembang, serta pengguna biasa membangun perlindungan keamanan yang lebih efektif.
Poin Penting
-
PHP2Shell adalah nama yang baru-baru ini menjadi sorotan dan terkait dengan risiko keamanan eksekusi kode jarak jauh PHP. Masalah utamanya adalah penyerang dapat menjalankan kode tanpa otorisasi melalui lingkungan sisi server yang rentan.
-
Eksekusi kode jarak jauh (RCE) berbeda dari kerentanan web biasa. Dalam kasus yang serius, kerentanan ini dapat memengaruhi hak akses server, akses basis data, dan logika bisnis backend.
-
Server PHP yang dikompromikan tidak berarti jaringan blockchain atau kunci privat pengguna telah dibobol. Apakah aset kripto terdampak bergantung pada hubungan izin antara server dengan autentikasi akun, penandatanganan transaksi, dan sistem penyimpanan aset.
-
Untuk platform perdagangan terpusat, risiko potensial dapat melibatkan sesi pengguna, kredensial API, data akun, dan antarmuka bisnis. Untuk dompet nonkustodian, pengguna terutama perlu mewaspadai halaman web berbahaya, interaksi phishing, dan penandatanganan transaksi yang berbahaya.
-
Menginstal patch keamanan dengan segera, membatasi izin server, mengisolasi kredensial sensitif, mengaktifkan autentikasi multifaktor, dan memverifikasi tanda tangan transaksi secara mandiri merupakan langkah penting untuk mengurangi risiko terkait.
Apa Itu Kerentanan PHP2Shell? Mengapa Ini Merupakan Masalah Keamanan Kritis?
PHP2Shell bukanlah satu fungsi PHP atau plugin pihak ketiga. Istilah ini merupakan sebutan kolektif untuk dua kerentanan keamanan inti PHP: CVE-2026-109618 dan CVE-2026-109619. Kedua kerentanan tersebut diungkapkan pada 21 Oktober 2026. Keduanya melibatkan potensi masalah keamanan dalam cara PHP menangani permintaan abnormal dan status memori, serta masing-masing memperoleh skor CVSS v4.0 sebesar 9,2, yang menempatkannya dalam kategori tingkat keparahan kritis.
Tidak seperti kerentanan aplikasi PHP tradisional, PHP2Shell terjadi di dalam lingkungan runtime PHP. Artinya, meskipun pengembang situs web telah menerapkan penyaringan input pengguna standar dan aplikasi itu sendiri tidak memiliki celah injeksi SQL atau unggahan file yang jelas, komponen PHP yang mendasarinya tetap dapat terekspos terhadap serangan akibat kerentanan tersebut.
Bahaya utama PHP2Shell adalah penyerang mungkin tidak perlu masuk ke situs web target terlebih dahulu. Mereka dapat memiliki peluang untuk memicu operasi memori abnormal melalui permintaan yang dirancang khusus dan selanjutnya mencapai eksekusi kode jarak jauh. Kondisi eksploitasi aktual bergantung pada versi PHP, mode operasi server, dan konfigurasi penerapan. Tidak semua situs web PHP memiliki permukaan serangan yang sama persis.
| ID Kerentanan |
Masalah Utama |
Potensi Dampak Keamanan |
| CVE-2026-109618 |
Kesalahan status memori saat penanganan pengecualian kehabisan memori (OOM) |
Eksekusi kode jarak jauh |
| CVE-2026-109619 |
Penggunaan referensi memori tidak valid saat pemrosesan dan pembersihan permintaan |
Eksekusi kode jarak jauh, pengungkapan informasi memori |
PHP telah secara resmi merilis versi yang telah ditambal dan dengan jelas merekomendasikan pengguna terdampak untuk melakukan pembaruan sesegera mungkin.
Bagaimana PHP2Shell Memicu Eksekusi Kode Jarak Jauh?
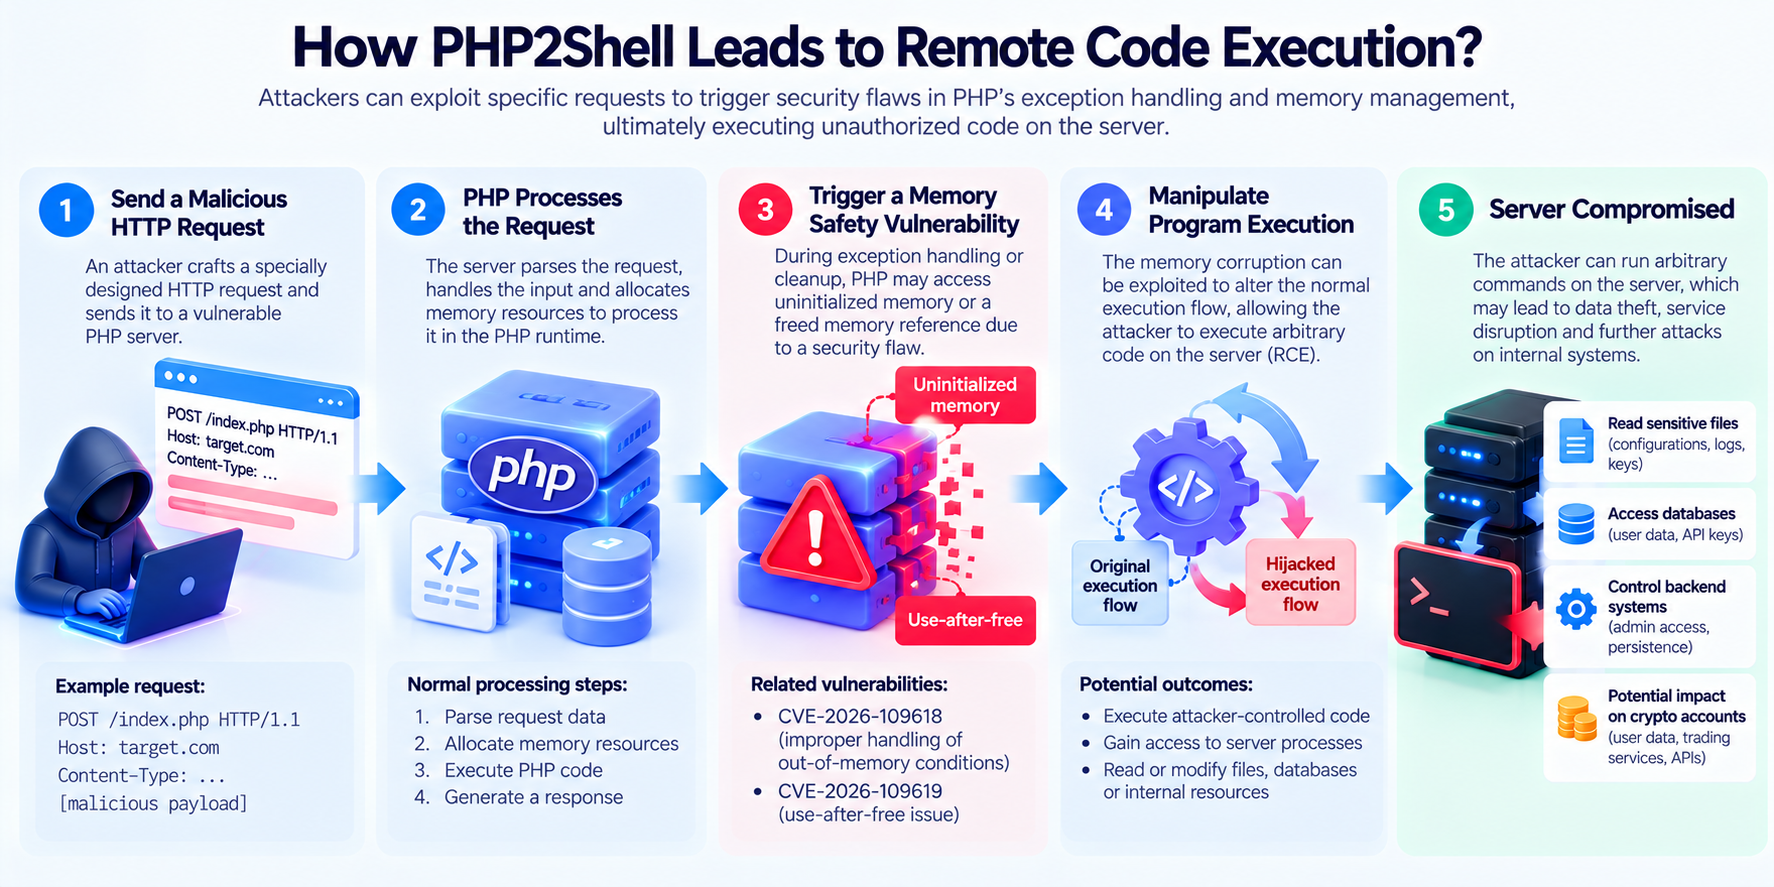
Untuk memahami risiko PHP2Shell, penting untuk terlebih dahulu memahami cara server PHP memproses permintaan pengguna.
Ketika pengguna mengunjungi situs web, mengirimkan formulir, atau memanggil API, server web meneruskan permintaan terkait ke lingkungan runtime PHP untuk diproses. PHP mengurai data permintaan, menjalankan kode aplikasi, lalu mengembalikan hasilnya kepada pengguna. Selama proses ini, server perlu mengalokasikan memori, menyimpan status permintaan, dan melepaskan sumber daya terkait setelah permintaan selesai.
Dalam kondisi normal, PHP seharusnya membersihkan sumber daya yang dialokasikan dengan aman bahkan ketika pemrosesan permintaan gagal. Namun, dua kerentanan yang terkait dengan PHP2Shell justru terjadi selama penanganan pengecualian dan pembersihan memori.
CVE-2026-109618 terkait dengan penanganan kehabisan memori. Ketika kegagalan alokasi memori terjadi saat PHP mengurai permintaan, sebagian data internal mungkin belum sepenuhnya diinisialisasi. Jika rutinitas pembersihan berikutnya secara keliru memperlakukan data ini sebagai status yang valid, kerusakan memori dapat terjadi.
CVE-2026-109619 melibatkan referensi memori tidak valid selama pemrosesan permintaan. Ketika sumber daya tertentu telah dilepaskan, tetapi pointer atau status terkait masih dipertahankan, operasi berikutnya dapat secara keliru mengakses wilayah memori yang sudah tidak valid. Jenis masalah ini umum dikenal sebagai use-after-free.
Ketika kondisi eksploitasi tertentu terpenuhi, penyerang dapat menggunakan kesalahan memori ini untuk mengubah alur eksekusi normal program dan menyebabkan server menjalankan kode tanpa otorisasi. Hak akses eksekusi umumnya dibatasi oleh izin akun pekerja PHP. Namun, jika izin server dikonfigurasi secara tidak tepat, penyerang masih dapat mengakses file sensitif atau mencoba memperluas kendali mereka.
Penting untuk dicatat bahwa risiko aktual berbeda-beda berdasarkan mode penerapan. Sebagai contoh, beberapa jalur eksploitasi yang melibatkan Apache mod_php telah divalidasi, sedangkan kondisi pemicu dan kemampuan eksploitasi pada lingkungan lain, seperti PHP-FPM, tidak sepenuhnya sama.
Versi PHP dan Lingkungan Server Mana yang Terdampak oleh PHP2Shell?
PHP2Shell memengaruhi beberapa versi PHP yang masih digunakan. Pada 21 Oktober 2026, PHP merilis pembaruan keamanan terkait untuk memperbaiki dua kerentanan kritis tersebut.
Per 27 Oktober 2026, versi utama yang terdampak dan telah diperbaiki adalah sebagai berikut:
| Cabang PHP |
Versi Terdampak |
Versi yang Diperbaiki |
| PHP 8.2 |
Sebelum 8.2.35 |
8.2.35 |
| PHP 8.3 |
Sebelum 8.3.36 |
8.3.36 |
| PHP 8.4 |
Sebelum 8.4.27 |
8.4.27 |
| PHP 8.5 |
Sebelum 8.5.12 |
8.5.12 |
Versi PHP yang lebih lama juga mungkin terdampak oleh masalah terkait. Untuk versi yang tidak lagi dipelihara secara resmi, pengembang perlu mengonfirmasi apakah distributor sistem operasi atau layanan pemeliharaan komersial menyediakan patch keamanan, alih-alih hanya mengandalkan nomor versi untuk menilai risiko.
Selain itu, beberapa distribusi Linux dapat memperbaiki kerentanan melalui backport patch keamanan, dengan menerapkan perbaikan sambil mempertahankan nomor versi asli. Oleh karena itu, untuk menentukan apakah server aman, perlu memeriksa versi build paket aktual dan advis keamanan dari vendor.
Dari segi metode penerapan, PHP2Shell dapat melibatkan Apache mod_php, PHP-FPM, php-cgi, FrankenPHP, serta lingkungan runtime PHP lainnya. Namun, kondisi eksploitabilitas berbeda-beda pada setiap mode. Administrator server perlu menilai dampaknya berdasarkan tumpukan teknologi mereka sendiri, alih-alih berasumsi bahwa setiap situs web yang menggunakan PHP dapat dikompromikan dengan metode serangan yang sama.
Mengapa PHP2Shell Dapat Mengancam Keamanan Akun Perdagangan Kripto?
Platform perdagangan kripto biasanya terdiri atas beberapa sistem independen, termasuk login pengguna, verifikasi identitas, pencocokan transaksi, pengelolaan akun, penyimpanan aset, persetujuan penarikan, dan pengendalian risiko.
PHP2Shell secara langsung memengaruhi server PHP yang rentan, bukan jaringan blockchain itu sendiri. Jika situs web publik atau layanan backend suatu platform menggunakan versi PHP yang terdampak, penyerang dapat mencoba mengakses server terkait melalui kerentanan tersebut.
Setelah server dikompromikan, penyerang dapat mencari informasi koneksi basis data, data sesi pengguna, kredensial API, atau konfigurasi sensitif lainnya. Jika informasi tersebut memberikan akses ke sistem pengelolaan akun, risiko pengungkapan informasi akun atau penyamaran identitas dapat meningkat.
Sebagai contoh, platform layanan kripto dapat menggunakan PHP untuk mengembangkan antarmuka pengelolaan akun dan menyimpan kredensial API internal dengan hak akses tinggi di servernya. Jika penyerang memperoleh akses server melalui eksekusi kode jarak jauh, mereka dapat mencoba membaca kredensial tersebut dan menggunakannya untuk memanggil antarmuka bisnis yang seharusnya tidak dapat diakses secara publik.
Namun, ini tidak berarti penyerang dapat langsung menarik semua aset pengguna. Platform perdagangan yang matang umumnya mengisolasi kemampuan penting, seperti penyimpanan dana, penandatanganan transaksi, persetujuan penarikan, dan autentikasi akun, dari layanan web publik. Platform tersebut juga menggunakan pengendalian izin dan verifikasi risiko secara terpisah.
Oleh karena itu, dampak aktual PHP2Shell terhadap akun kripto bergantung pada izin server, isolasi jaringan internal, pengelolaan kredensial sensitif, serta mekanisme persetujuan operasi aset. Kerentanan pada situs web publik tidak berarti sistem inti penyimpanan aset telah ditembus.
Apakah PHP2Shell Akan Langsung Mengekspos Kunci Privat Dompet Web3?
PHP2Shell sendiri tidak dapat langsung membobol kunci privat dompet blockchain atau mengubah mekanisme keamanan kriptografis blockchain.
Untuk dompet nonkustodian seperti MetaMask, kunci privat umumnya dikelola oleh perangkat lunak dompet lokal atau perangkat keras. Jika kunci privat tidak pernah diunggah ke server PHP yang rentan, eksekusi kode jarak jauh pada server tersebut saja umumnya tidak dapat langsung memperoleh kunci privat.
Namun, pelanggaran server masih dapat memengaruhi pengguna dompet dengan cara lain.
Sebagai contoh, setelah mengambil alih situs web resmi proyek Web3, penyerang dapat memodifikasi halaman frontend untuk mengarahkan pengguna menghubungkan dompet mereka dan menandatangani transaksi berbahaya. Jika pengguna tidak memverifikasi detail transaksi dengan cermat, mereka dapat tanpa sadar mengotorisasi transfer token atau melakukan operasi berbahaya.
Risiko lainnya melibatkan layanan terkait dompet. Beberapa aplikasi Web3 mengandalkan server untuk menyediakan data transaksi, permintaan penandatanganan, konfigurasi pengguna, atau informasi operasi lintas rantai. Jika data tersebut diubah setelah pelanggaran server, pengguna dapat menerima parameter transaksi yang salah atau permintaan interaksi berbahaya.
Oleh karena itu, perlu dibedakan antara dua jenis masalah keamanan:
Eksposur kunci privat berarti penyerang secara langsung memperoleh materi kunci yang diperlukan untuk mengendalikan aset dompet. Penandatanganan berbahaya dapat terjadi tanpa eksposur kunci privat, ketika pengguna secara aktif menyetujui transaksi dengan izin berbahaya.
Bagi pengguna dompet nonkustodian, risiko tidak langsung yang terakhir sering kali lebih penting untuk diwaspadai.
Apa Perbedaan PHP2Shell dengan Kerentanan Web Tradisional?
PHP2Shell, injeksi SQL, cross-site scripting (XSS), dan kerentanan unggahan file semuanya dapat mengancam keamanan situs web, tetapi akar teknis dan metode serangannya berbeda secara signifikan.
Injeksi SQL biasanya terjadi ketika aplikasi gagal menangani parameter kueri basis data dengan benar. Penyerang dapat menggunakan input berbahaya untuk mengubah logika kueri basis data. XSS terutama melibatkan penanganan output halaman web yang tidak tepat, yang dapat menyebabkan skrip berbahaya berjalan di browser pengguna.
Yang membedakan PHP2Shell adalah kerentanan ini terjadi di lingkungan runtime inti PHP. Bahkan jika aplikasi menggunakan penyaringan input dan verifikasi izin yang relatif menyeluruh, celah keamanan memori pada komponen dasar masih dapat menyediakan titik masuk untuk serangan.
| Dimensi Perbandingan |
PHP2Shell |
Injeksi SQL |
XSS |
| Lokasi Kerentanan |
Lingkungan runtime PHP |
Interaksi antara aplikasi dan basis data |
Pemrosesan konten web |
| Risiko Utama |
Eksekusi kode jarak jauh, pengungkapan memori |
Pengungkapan data, manipulasi data |
Eksekusi skrip berbahaya di browser |
| Dapat Memengaruhi Server? |
Ya |
Bergantung pada izin basis data dan sistem |
Umumnya memengaruhi browser |
| Langkah Perlindungan Utama |
Perbarui PHP, isolasi keamanan |
Kueri berparameter, hak akses minimum |
Pengodean output, kebijakan keamanan konten |
| Dampak terhadap Pengguna Kripto |
Dampak tidak langsung terhadap keamanan akun dan layanan |
Dapat mengekspos data akun |
Dapat mendorong operasi dompet berbahaya |
Hal ini juga menunjukkan bahwa keamanan situs web tidak dapat hanya bergantung pada peninjauan kode tingkat aplikasi. Lingkungan runtime server, dependensi, dan konfigurasi sistem juga memerlukan pemeliharaan berkelanjutan.
Bagi platform kripto dan proyek Web3 yang menggunakan PHP, langkah utama untuk mencegah PHP2Shell adalah menginstal patch keamanan resmi dengan segera dan mengonfirmasi bahwa semua layanan PHP yang sedang beroperasi telah diperbarui.
Karena kerentanan terjadi di lingkungan runtime inti PHP, sekadar mengubah kode bisnis situs web, menambahkan penyaringan input, atau menerapkan aturan firewall biasa tidak dapat dianggap sebagai perbaikan yang lengkap. PHP telah menyatakan dengan jelas bahwa pembaruan ke versi yang telah diperbaiki adalah solusi yang andal. Selain memperbarui versi, platform harus berfokus pada area berikut.
-
Lakukan peninjauan menyeluruh terhadap layanan PHP. Selain situs web publik, periksa backend administrasi, API internal, lingkungan pengujian, proyek lama, dan komponen pihak ketiga. Beberapa layanan yang kurang dipelihara mungkin masih menjalankan versi PHP lama dan menjadi titik masuk ke jaringan internal.
-
Terapkan prinsip hak akses minimum. Proses pekerja PHP tidak boleh memiliki hak akses administrator sistem yang tidak diperlukan atau akses langsung ke kunci privat dompet, sistem penandatanganan inti, atau akun basis data dengan hak akses tinggi. Bahkan jika penyerang memperoleh akses ke layanan web, sumber daya yang dapat mereka akses harus tetap dibatasi.
-
Isolasi sistem operasi aset yang penting. Layanan akun, penyimpanan dana, persetujuan penarikan, dan penandatanganan transaksi harus memiliki batas izin independen. Untuk operasi yang melibatkan transfer aset, autentikasi multifaktor, batas transaksi, deteksi perilaku abnormal, dan persetujuan independen juga harus digunakan untuk mengurangi risiko.
-
Perkuat pengelolaan kredensial dan log. Kunci API, kata sandi basis data, dan konfigurasi sensitif lainnya harus disimpan melalui mekanisme pengelolaan kunci khusus serta dirotasi secara berkala. Untuk server yang diduga telah dikompromikan, periksa proses abnormal, perubahan file, koneksi jaringan, dan catatan operasi akun.
-
Bangun mekanisme pembaruan berkelanjutan. PHP2Shell menunjukkan bahwa masalah keamanan serius dapat muncul di lingkungan runtime dasar dalam waktu singkat. Tim proyek perlu terus memantau advis keamanan serta membangun proses untuk klasifikasi kerentanan, pengujian patch, dan peningkatan darurat.
Untuk sistem yang belum dapat diperbarui segera, langkah-langkah seperti pembatasan akses dan isolasi layanan dapat mengurangi eksposur. Namun, langkah-langkah tersebut tidak dapat menggantikan patch keamanan.
Bagaimana Pengguna Kripto Biasa Dapat Melindungi Akun dan Dompet Mereka?
Bagi pengguna biasa, PHP2Shell adalah kerentanan sisi server yang umumnya tidak dapat diperbaiki melalui tindakan pada perangkat pribadi. Oleh karena itu, pengguna perlu lebih memperhatikan keamanan penyedia layanan dan mengurangi risiko tidak langsung yang dapat ditimbulkan oleh pelanggaran server.
-
Utamakan platform perdagangan dan layanan dompet dengan mekanisme keamanan yang menyeluruh, serta aktifkan autentikasi multifaktor untuk akun perdagangan. Untuk operasi yang melibatkan aset dalam jumlah besar, fitur seperti daftar izin alamat penarikan, verifikasi independen, dan notifikasi keamanan dapat membantu mengurangi potensi kerugian setelah penyamaran akun.
-
Jangan masukkan frasa pemulihan atau kunci privat dompet Anda pada situs web proyek. Bahkan jika sebuah situs web telah beroperasi normal dalam waktu lama, situs tersebut tetap dapat dimodifikasi secara berbahaya setelah pelanggaran server.
-
Saat menghubungkan ke aplikasi Web3, verifikasi domain situs web, penerima transaksi, dan detail otorisasi. Jangan menyetujui permintaan penandatanganan yang tidak dikenal hanya berdasarkan perintah halaman web atau nama proyek.
-
Minimalkan penggunaan kunci API dengan hak akses tinggi. Jika Anda perlu mengelola akun perdagangan melalui API, konfigurasikan izin minimum yang diperlukan untuk penggunaan yang dimaksud dan hindari mengaktifkan izin penarikan jika tidak diperlukan.
-
Ketika platform perdagangan atau proyek Web3 menerbitkan pengumuman insiden keamanan, terlebih dahulu konfirmasikan cakupan dampaknya melalui saluran tepercaya. Jangan klik tautan tidak dikenal yang mengklaim menyediakan migrasi aset darurat, verifikasi dompet, atau kompensasi keamanan.
Langkah-langkah ini tidak dapat menghilangkan seluruh risiko sisi server, tetapi dapat mengurangi kemungkinan penyerang memengaruhi aset pengguna lebih lanjut melalui penyamaran identitas, halaman phishing, atau tanda tangan berbahaya.
Apakah Serangan di Dunia Nyata yang Melibatkan PHP2Shell Sudah Terjadi?
Setelah PHP2Shell diungkapkan pada 21 Oktober 2026, lembaga riset keamanan dan penyedia layanan infrastruktur secara berturut-turut menerbitkan analisis risiko dan rekomendasi perbaikan. Per 27 Oktober 2026, beberapa organisasi keamanan telah melaporkan upaya serangan yang menargetkan kerentanan terkait. Namun, untuk beberapa dugaan intrusi yang berhasil, hubungan antara vektor serangan dan CVE tertentu masih belum pasti.
Sebagai contoh, Palo Alto Networks Unit 42 melaporkan kampanye intrusi yang diduga terkait dengan PHP2Shell. Namun, setelah investigasi lebih lanjut, organisasi tersebut menarik penilaian sebelumnya pada 25 Oktober mengenai hubungan antara intrusi awal dan kerentanan tertentu, dengan menyatakan bahwa mereka tidak dapat mengonfirmasi apakah penyerang menggunakan PHP2Shell untuk memperoleh akses awal.
Perkembangan ini menunjukkan perlunya membedakan antara kemampuan eksploitasi teknis suatu kerentanan, upaya serangan di dunia nyata, dan intrusi berhasil yang telah diverifikasi. Ketiga situasi tersebut tidak sepenuhnya sama.
Bagi industri kripto, tingkat keparahan PHP2Shell saja tidak cukup untuk menyimpulkan bahwa platform perdagangan besar telah diserang. Tidak semua insiden pencurian akun yang dilaporkan di pasar juga dapat dikaitkan dengan kerentanan ini.
Meski demikian, PHP2Shell melibatkan teknologi sisi server yang digunakan secara luas dan membawa risiko eksekusi kode jarak jauh yang serius. Oleh karena itu, pengembang dan penyedia layanan tetap harus mengambil langkah perbaikan secara tepat waktu.
Kesimpulan
PHP2Shell adalah sebutan kolektif untuk dua kerentanan keamanan inti PHP yang kritis dan diungkapkan pada Oktober 2026: CVE-2026-109618 dan CVE-2026-109619. Risiko utama muncul dari potensi celah keamanan dalam cara PHP menangani permintaan abnormal dan pembersihan memori. Dalam kondisi tertentu, penyerang dapat mencapai eksekusi kode jarak jauh tanpa otorisasi.
Bagi industri kripto, dampak PHP2Shell terutama terkonsentrasi pada lapisan layanan web, sistem akun, dan infrastruktur backend. Setelah mengompromikan server, penyerang dapat mencoba mengakses kredensial sensitif, memanipulasi antarmuka bisnis, atau memodifikasi halaman yang ditampilkan kepada pengguna. Namun, ini tidak berarti protokol blockchain telah dibobol atau kunci privat dalam dompet nonkustodian akan terekspos secara otomatis.
Insiden ini semakin menunjukkan bahwa keamanan aset kripto tidak hanya bergantung pada blockchain dan smart contract, tetapi juga pada keandalan infrastruktur internet tradisional. Pengelolaan patch server, isolasi izin, autentikasi akun, dan verifikasi tanda tangan transaksi semuanya merupakan komponen penting dari sistem keamanan yang menyeluruh.
Bagi pengembang, segera memperbarui versi PHP yang terdampak adalah prioritas utama. Bagi pengguna biasa, melindungi kredensial akun, mengotorisasi transaksi dompet dengan cermat, dan memantau pengumuman keamanan tepercaya tetap menjadi langkah dasar untuk mengurangi risiko.
FAQ
Apa Itu PHP2Shell?
PHP2Shell adalah sebutan kolektif untuk dua kerentanan inti PHP, CVE-2026-109618 dan CVE-2026-109619. Keduanya melibatkan penanganan permintaan abnormal dan masalah keamanan memori yang dapat menyebabkan eksekusi kode jarak jauh.
Seberapa Parah PHP2Shell?
Kedua kerentanan memiliki skor CVSS v4.0 sebesar 9,2, yang menempatkannya dalam kategori tingkat keparahan kritis. Dalam kondisi penerapan tertentu, penyerang tanpa autentikasi dapat mengeksploitasi kerentanan tersebut untuk menjalankan kode sisi server.
Apakah PHP2Shell Akan Langsung Mencuri Aset dari Dompet Kripto?
PHP2Shell tidak akan secara otomatis menyebabkan aset dompet dicuri. Dampak aktual bergantung pada apakah server memiliki akses ke kredensial sensitif, kunci privat, atau sistem penandatanganan transaksi, serta apakah penyerang dapat melewati pengendalian keamanan terkait.
Versi PHP Mana yang Terdampak oleh PHP2Shell?
Versi utama yang terdampak mencakup versi sebelum PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12. Cabang PHP yang lebih lama juga mungkin terdampak dan harus diperiksa berdasarkan pembaruan keamanan yang disediakan oleh distributor terkait.
Apa Perbedaan PHP2Shell dengan Kerentanan Smart Contract?
PHP2Shell memengaruhi lingkungan runtime PHP sisi server, sedangkan kerentanan smart contract terjadi pada kode kontrak atau logika bisnis yang diterapkan di blockchain. Keduanya dapat secara tidak langsung memengaruhi keamanan aset kripto, tetapi akar teknisnya berbeda.
Apakah PHP2Shell Memerlukan Pengguna untuk Login Sebelum Dapat Dipicu?
Beberapa jalur serangan yang telah divalidasi tidak mengharuskan penyerang masuk ke situs web terlebih dahulu. Namun, kondisi eksploitasi spesifik bergantung pada versi PHP, mode operasi server, dan konfigurasi penerapan.
Jika kunci privat dompet hanya disimpan secara lokal oleh pengguna, PHP2Shell umumnya tidak dapat langsung memperolehnya. Namun, situs web Web3 yang dikompromikan dapat mendorong pengguna untuk menjalankan transaksi berbahaya, sehingga permintaan penandatanganan tetap harus diverifikasi dengan cermat.
Bagaimana Cara Memperbaiki PHP2Shell?
Instal patch keamanan yang disediakan oleh PHP atau distributor sistem operasi, lalu pastikan layanan PHP terkait telah memuat ulang lingkungan runtime yang diperbarui. Firewall atau penyaringan input saja tidak dapat menggantikan perbaikan.
Per 27 Oktober 2026, belum ada cukup bukti publik yang dapat diandalkan untuk menunjukkan bahwa platform perdagangan kripto besar mana pun telah berhasil dikompromikan akibat PHP2Shell. Keberadaan kerentanan tidak dapat disamakan secara langsung dengan kerugian aset yang benar-benar terjadi.
Bagaimana Pengguna Biasa Dapat Melindungi Diri dari Risiko Terkait PHP2Shell?
Aktifkan autentikasi multifaktor, lindungi kredensial API akun, jangan berikan frasa pemulihan dompet kepada situs web, verifikasi tanda tangan transaksi Web3, dan pantau pengumuman keamanan platform melalui saluran tepercaya.