Kecerdasan buatan mengubah cara informasi diproses dan riset teknologi dilakukan dalam bidang keamanan siber. Mulai dari analisis kode dan identifikasi kerentanan hingga orkestrasi tugas otomatis, AI dapat membantu peneliti menangani informasi yang kompleks secara lebih efisien, sekaligus memberi penyerang alat baru untuk digunakan. Ketika kemampuan ini digunakan untuk tujuan berbahaya, hal tersebut membentuk fenomena keamanan yang dikenal sebagai AI-Assisted Exploit. Ini bukan teknik serangan yang sepenuhnya independen, melainkan kemampuan yang ditingkatkan ketika AI terlibat dalam proses serangan siber tradisional.
Memahami AI-Assisted Exploit memerlukan lebih dari sekadar menelaah tugas yang dapat dilakukan oleh model. Perlu juga dibedakan peran spesifik AI dalam rantai serangan, batas kemampuan aktualnya, serta dampak keamanan potensialnya. Artikel ini dimulai dengan definisi dasar, menjelaskan bagaimana AI dapat berpartisipasi dalam pengumpulan informasi, riset kerentanan, dan persiapan serangan, meninjau penerapan umum, serta membahas lebih lanjut keterbatasan teknis dan implikasi keamanannya bagi sektor aset kripto.
Poin Utama
-
Inti AI-Assisted Exploit adalah peningkatan kemampuan. AI dapat membantu penyerang memproses informasi, menganalisis kode, dan menyiapkan materi serangan, tetapi ini tidak berarti serangan sepenuhnya diselesaikan oleh kecerdasan buatan.
-
AI dapat terlibat dalam berbagai tahap serangan siber. Mulai dari pengumpulan informasi dan riset kerentanan hingga persiapan serangan dan analisis hasil, AI dapat memberikan tingkat bantuan yang berbeda-beda.
-
Penerapan umum mencakup riset kerentanan, phishing, dan pengembangan yang dibantu malware. Pendekatan ini biasanya digabungkan dengan metode serangan tradisional, bukan sepenuhnya menggantikannya.
-
Output AI memiliki keterbatasan akurasi dan eksekusi. Model dapat salah menafsirkan kode atau mengabaikan konteks, dan apakah suatu kerentanan dapat dieksploitasi tetap memerlukan verifikasi praktis.
-
AI memengaruhi serangan dan pertahanan. Penerapan seperti peninjauan kode, analisis intelijen ancaman, dan deteksi anomali juga memberikan dukungan teknis baru bagi keamanan aset kripto.
Definisi Dasar AI-Assisted Exploit
AI-Assisted Exploit mengacu pada penggunaan kecerdasan buatan oleh penyerang dalam aktivitas serangan siber untuk meningkatkan efisiensi pemrosesan informasi, riset kerentanan, persiapan serangan, atau eksekusi serangan. AI dapat berpartisipasi dalam pemahaman kode, pengorganisasian informasi publik, analisis anomali, pembuatan konten, dan otomatisasi tugas tertentu. Namun, AI pada umumnya hanya merupakan alat pendukung dalam rantai serangan dan tidak berarti serangan diselesaikan secara mandiri oleh kecerdasan buatan.
Serangan siber tradisional sering kali mengharuskan penyerang meluangkan waktu untuk meneliti sistem target, memahami arsitektur perangkat lunak, mengidentifikasi potensi kerentanan, menyiapkan materi serangan, dan menyesuaikan pendekatan berdasarkan lingkungan target. Dengan berkembangnya model bahasa besar, model analisis kode, dan agen otomatis, beberapa tugas yang sebelumnya bergantung pada pekerjaan manual kini dapat memperoleh bantuan AI. Misalnya, AI dapat membantu peneliti membaca kode yang kompleks, merangkum informasi kerentanan yang diungkapkan secara publik, menjelaskan log anomali, atau menyarankan arah pengujian lebih lanjut berdasarkan masalah yang diketahui. Ketika kemampuan ini digunakan secara berbahaya, penyerang juga dapat memanfaatkannya untuk mempersingkat waktu riset awal dan menurunkan hambatan bagi tugas teknis tertentu.
Penting untuk dicatat bahwa AI-Assisted Exploit bukan kategori serangan independen dengan jalur teknis yang tetap. Sebaliknya, istilah ini merupakan gambaran umum tentang bagaimana AI berpartisipasi dalam aktivitas serangan. AI dapat dikombinasikan dengan metode serangan tradisional seperti eksploitasi kerentanan, phishing, malware, penyamaran, dan serangan rantai pasok. Untuk menentukan apakah suatu aktivitas termasuk AI-Assisted Exploit, pertimbangan utamanya adalah apakah AI berpartisipasi secara substansial dalam proses persiapan, analisis, atau eksekusi serangan, bukan apakah penyerang hanya menggunakan alat AI.
Cara Kerja AI-Assisted Exploit
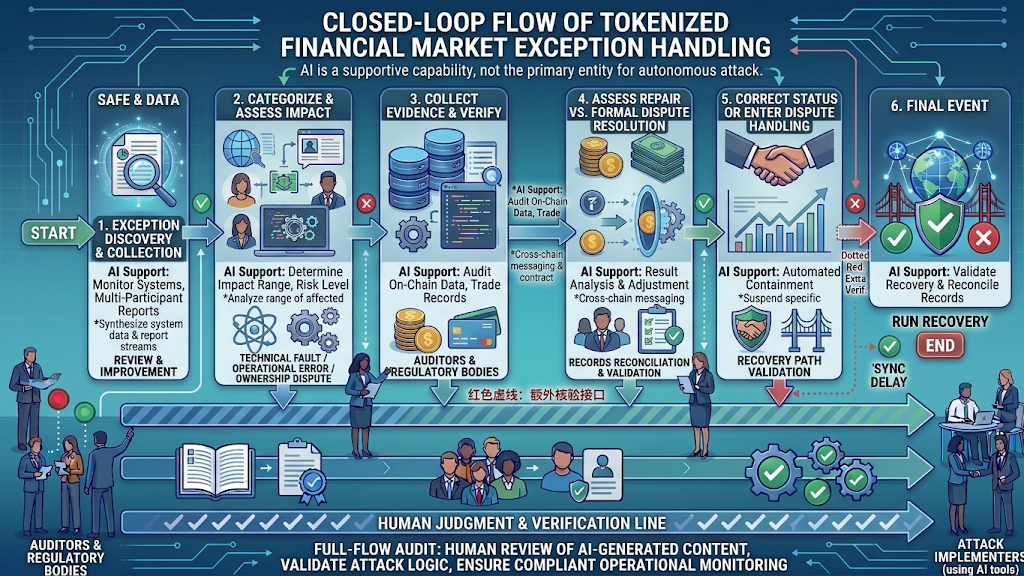
AI dapat berpartisipasi dalam berbagai tahap siklus hidup serangan siber. AI dapat memproses teks dan kode dalam jumlah besar serta, dalam kondisi tertentu, memanggil alat eksternal dan mengorganisasi hasil eksekusi. Oleh karena itu, peran AI dapat terbatas pada satu tahap saja atau dikombinasikan dengan alat otomatis lainnya untuk membentuk alur kerja yang relatif terpadu.
Pada tahap pengumpulan informasi, AI dapat membantu mengorganisasi materi publik, dokumentasi teknis, informasi versi perangkat lunak, dan hubungan antara komponen sistem. Penyerang dapat menggunakan kemampuan ini untuk memahami lingkungan target dengan lebih cepat dan menyaring informasi teknis yang perlu diteliti lebih lanjut. Namun, menganalisis materi publik tidak sama dengan memperoleh akses sistem, juga tidak membuktikan bahwa suatu target memiliki kerentanan yang dapat dieksploitasi.
Pada tahap riset kerentanan, AI dapat membantu membaca kode sumber, menjelaskan logika fungsi, mengidentifikasi metode penanganan data yang mencurigakan, dan menyarankan area yang memerlukan peninjauan lebih lanjut. Misalnya, pemeriksaan izin, validasi input, batas data, dan logika panggilan eksternal semuanya dapat menjadi objek peninjauan keamanan. Output AI tetap memerlukan verifikasi karena model dapat salah memahami konteks kode, menganggap logika normal sebagai kerentanan, atau mengabaikan masalah yang hanya terjadi dalam kondisi eksekusi tertentu.
Pada tahap persiapan serangan, AI dapat digunakan untuk menghasilkan atau menyesuaikan konten teks, mengorganisasi informasi teknis, membantu menulis materi pengujian, atau menganalisis hasil operasi sebelumnya. Dalam serangan rekayasa sosial, model dapat membantu penyerang menghasilkan komunikasi yang disesuaikan dengan skenario tertentu. Dalam serangan teknis, model dapat membantu mengorganisasi informasi kerentanan publik atau menjelaskan pesan kesalahan yang kompleks. Apakah serangan aktual kemudian dapat diselesaikan bergantung pada faktor-faktor seperti lingkungan sistem target, izin, kondisi kerentanan, dan kontrol keamanan.
Pada tahap eksekusi dan umpan balik, beberapa sistem otomatis dapat menghubungkan model dengan skrip, alat pemindaian, atau perangkat lunak lain dan terus memproses informasi berdasarkan hasil tugas. Kombinasi ini dapat meningkatkan efisiensi pekerjaan berulang, tetapi batas kemampuannya dibatasi oleh izin alat, keandalan model, dan lingkungan operasional. AI tidak dapat menggunakan kemampuan pembuatan bahasanya untuk melewati seluruh autentikasi, kontrol akses, atau pertahanan sistem.
Bentuk Umum AI-Assisted Exploit
Riset Kerentanan dan Persiapan Eksploitasi yang Dibantu AI
Kerentanan perangkat lunak dapat disebabkan oleh validasi input yang tidak memadai, kontrol akses yang salah, kelemahan logika kode, masalah dependensi, atau konfigurasi sistem yang tidak tepat. AI dapat membantu peneliti memahami struktur kode, merangkum potensi masalah, dan menyaring area yang perlu diuji lebih lanjut. Jika penyerang menggunakan kemampuan serupa untuk tujuan berbahaya, mereka mungkin dapat menganalisis kode publik dengan lebih cepat, meneliti kerentanan yang telah diungkapkan, dan mengidentifikasi kelemahan yang berpotensi serupa pada berbagai sistem.
Namun, mengidentifikasi kode yang mencurigakan tidak sama dengan menemukan kerentanan nyata. Apakah suatu masalah dapat dieksploitasi biasanya juga bergantung pada lingkungan operasional, kondisi izin, dependensi eksternal, konfigurasi sistem, dan jalur eksekusi spesifik. Bahkan jika AI membantu penyerang menemukan area mencurigakan dengan lebih cepat, hal ini tidak secara langsung membuktikan bahwa serangan akan berhasil.
Phishing dan Rekayasa Sosial yang Dibantu AI
Phishing bergantung pada tindakan menipu pengguna agar mengungkapkan informasi akun, kredensial, atau izin otorisasi. AI dapat membantu menghasilkan teks yang lebih alami, menyesuaikan gaya bahasa, menerjemahkan konten ke berbagai versi, dan menyesuaikan komunikasi dengan skenario tertentu. Akibatnya, sebagian konten phishing tidak lagi terbatas pada templat tradisional dengan kesalahan ejaan yang jelas atau susunan kata yang janggal.
Dalam sektor aset kripto, platform trading palsu, layanan wallet, pengumuman proyek, kampanye airdrop, dan komunikasi dukungan pelanggan semuanya dapat menjadi skenario serangan. Penyerang dapat menggunakan AI untuk menghasilkan penjelasan teknis atau notifikasi layanan yang tampak profesional, sehingga pengguna percaya bahwa mereka berkomunikasi dengan organisasi tepercaya. Pengguna perlu memahami bahwa bahasa yang lancar, format yang terstandarisasi, atau penggunaan terminologi profesional tidak membuktikan bahwa suatu pesan autentik.
Malware dan Tugas Otomatis yang Dibantu AI
AI juga dapat digunakan untuk membantu riset malware, pemahaman kode, modifikasi konten, dan pengelolaan tugas serangan. Penyerang dapat menggunakan model untuk menjelaskan kode yang ada, mengorganisasi materi teknis, atau menyesuaikan komunikasi berbahaya. Ketika AI dikombinasikan dengan alat otomatis, beberapa operasi berulang dapat ditangani dengan lebih efisien.
Namun, kode yang dihasilkan AI mungkin tidak berjalan dengan baik, dan konten yang dihasilkan belum tentu mampu melewati deteksi keamanan. Apakah malware dapat menimbulkan dampak di dunia nyata tetap bergantung pada faktor-faktor seperti sistem operasi, pengaturan izin, perlindungan endpoint, lingkungan jaringan, dan aturan deteksi. Menggambarkan AI sebagai alat yang mampu menghasilkan malware yang tidak dapat dideteksi secara otomatis akan melebih-lebihkan kemampuan aktualnya dan mengaburkan kondisi teknis yang benar-benar penting dalam aktivitas serangan.
Perbedaan antara AI-Assisted Exploit dan Serangan Siber Tradisional
AI-Assisted Exploit tidak mengubah tujuan mendasar serangan siber. Terlepas dari alat yang digunakan, penyerang umumnya tetap perlu mengidentifikasi kelemahan target, melewati suatu bentuk kontrol keamanan, dan mencapai tujuan seperti mencuri informasi, mengendalikan sistem, mengganggu layanan, atau mentransfer aset. Perubahan utamanya berkaitan dengan cara informasi diproses, efisiensi persiapan serangan, dan biaya eksekusi tugas tertentu.
Dalam aktivitas serangan tradisional, pembacaan kode, penyaringan informasi, penulisan konten, dan analisis log sering kali memerlukan upaya manual yang besar. AI dapat membantu tugas-tugas ini, sehingga memudahkan penyerang memproses informasi dalam jumlah besar dan berpotensi menurunkan hambatan persiapan bagi aktivitas serangan tertentu. Namun, sistem yang kompleks tetap melibatkan dependensi lingkungan, batasan izin, dan berbagai lapisan perlindungan, sementara eksploitasi kerentanan tetap memerlukan verifikasi praktis. AI dapat mempercepat beberapa tugas, tetapi ini tidak berarti penyerang dapat melewati seluruh keterbatasan teknis.
Perbedaan penting lainnya adalah bahwa peningkatan kemampuan yang dihasilkan AI tidak hanya dimiliki oleh penyerang. Peneliti keamanan juga dapat menggunakan model untuk peninjauan kode, deteksi kerentanan, analisis intelijen ancaman, dan pengorganisasian insiden keamanan. Oleh karena itu, AI dapat meningkatkan efisiensi persiapan serangan sekaligus efisiensi respons pertahanan. Pada akhirnya, hasil keamanan tetap bergantung pada kemampuan teknis, investasi sumber daya, manajemen izin, dan operasi keamanan dari kedua pihak.
Keterbatasan Teknis dan Batas Risiko AI-Assisted Exploit
Memahami AI-Assisted Exploit memerlukan pembedaan antara apa yang dapat dihasilkan oleh model dengan apakah konten yang dihasilkan tersebut akurat atau dapat dieksekusi dalam lingkungan nyata. Model dapat membuat penilaian yang salah atau mengabaikan konteks penting dalam kode. Dalam riset keamanan, output model yang belum diverifikasi hanya dapat berfungsi sebagai petunjuk analisis. Output tersebut tidak dapat digunakan secara langsung sebagai kesimpulan kerentanan atau bukti bahwa serangan akan berhasil.
Alat AI itu sendiri juga dapat menjadi sumber risiko keamanan baru. Jika pengembang atau tim keamanan memberikan kode sensitif, kunci, log internal, atau data pengguna kepada model, mereka perlu mempertimbangkan kebocoran data, kontrol akses, dan aturan pemrosesan data layanan pihak ketiga. Agen AI dengan izin pemanggilan alat juga dapat terdampak oleh input berbahaya, manipulasi instruksi, atau konfigurasi izin yang tidak tepat. Oleh karena itu, ketika organisasi menggunakan AI untuk analisis keamanan, mereka juga perlu menetapkan batas keamanan yang jelas bagi sistem AI itu sendiri.
Dari perspektif manajemen, aspek AI-Assisted Exploit yang perlu diperhatikan bukanlah apakah model tertentu dapat menyelesaikan serangan kompleks secara mandiri. Pertanyaan yang lebih penting adalah apakah AI memudahkan pekerjaan yang sebelumnya membutuhkan upaya manual besar untuk ditingkatkan skalanya, serta apakah organisasi dapat segera mengidentifikasi dan memperbaiki kelemahan keamanan dasar. Pembaruan perangkat lunak, kontrol izin akses, perlindungan kredensial sensitif, pemantauan log, dan pengujian keamanan berkelanjutan tetap menjadi langkah penting untuk mengurangi risiko.
AI-Assisted Exploit dan Keamanan Aset Kripto
Ekosistem aset kripto terdiri atas jaringan blockchain, smart contract, wallet, platform trading, layanan lintas rantai, dan berbagai aplikasi. Keamanan aset pengguna tidak hanya bergantung pada protokol on-chain, tetapi juga pada faktor seperti autentikasi akun, perangkat endpoint, ekstensi browser, antarmuka pihak ketiga, dan tindakan manusia. Struktur berlapis ini berarti penyerang dapat mencari kelemahan melalui berbagai titik masuk, dan kemampuan yang dibantu AI juga dapat memengaruhi berbagai bagian ekosistem.
Dalam skenario smart contract, AI dapat membantu pengembang meninjau logika kode, mengorganisasi kontrol akses, dan menganalisis perilaku anomali. Dalam skenario wallet, AI dapat digunakan untuk menghasilkan pesan dukungan pelanggan palsu atau konten phishing yang lebih menipu. Dalam skenario infrastruktur, AI juga dapat membantu tim keamanan mengorganisasi informasi risiko terkait node, API, dan dependensi. Kondisi serangan berbeda di setiap skenario, sehingga seluruh risiko tidak boleh begitu saja dikaitkan dengan kerentanan smart contract.
Bagi pengguna aset kripto, langkah perlindungan yang paling langsung tetap mencakup menjaga private key dan seed phrase, memverifikasi domain resmi, menangani permintaan penandatanganan dengan cermat, serta meninjau izin kontrak dan detail transaksi sebelum memberikan otorisasi. Tim proyek dan penyedia layanan harus menggabungkan audit kode, manajemen dependensi, isolasi izin, manajemen kunci, dan pemantauan berkelanjutan. AI dapat menjadi bagian dari perangkat keamanan, tetapi tidak dapat menggantikan audit independen dan kontrol akses yang ketat.
Gate dan Kesadaran Keamanan Aset Kripto
Dalam trading dan pengelolaan aset digital, risiko keamanan tidak hanya berasal dari protokol blockchain atau smart contract. Risiko juga dapat muncul dalam area seperti login akun, verifikasi identitas, keamanan perangkat, tautan phishing, dan otorisasi pengguna. Bagi pengguna layanan aset digital seperti Gate, memahami AI-Assisted Exploit membantu mereka mengidentifikasi upaya penyamaran yang lebih menipu dan mempertahankan kebiasaan verifikasi yang tepat saat mengelola akun dan aset.
Pengguna harus mengakses platform melalui saluran resmi, menjaga kredensial akun dan informasi verifikasi dengan baik, serta tidak pernah mengungkapkan kata sandi, kode verifikasi, private key, atau seed phrase kepada siapa pun. Saat menemukan alat pihak ketiga yang mengklaim menyediakan agen trading AI, imbal hasil otomatis, atau bantuan akun, pengguna harus terlebih dahulu memverifikasi sumber, cakupan izin, dan praktik pemrosesan datanya. Secara khusus, pengguna perlu berhati-hati terhadap permintaan untuk memasang perangkat lunak yang tidak dikenal, mengimpor seed phrase wallet, atau melakukan otorisasi yang tidak biasa.
Dari perspektif industri, AI mengubah metode serangan dan operasi keamanan dalam sektor aset digital. Area seperti analisis risiko, deteksi perilaku anomali, dan pengorganisasian informasi keamanan memberikan opsi teknis baru bagi platform dan penyedia layanan. Namun, sistem AI spesifik yang digunakan oleh suatu platform, proses bisnis tempat sistem tersebut diterapkan, dan kemampuan pertahanan yang disediakannya harus ditentukan berdasarkan pengungkapan publik platform tersebut. Bagi pengguna, memahami mekanisme dasar AI-Assisted Exploit dapat mendukung penilaian yang lebih rasional terhadap informasi keamanan dan membantu pelaku industri memahami bahwa peningkatan kemampuan teknis tidak secara otomatis menghasilkan peningkatan keamanan. Sistem keamanan tetap memerlukan pengembangan berkelanjutan.
FAQ
Apa Itu AI-Assisted Exploit?
AI-Assisted Exploit secara umum mengacu pada penggunaan kecerdasan buatan oleh penyerang untuk membantu menemukan, menganalisis, atau mengeksploitasi kelemahan dalam perangkat lunak dan sistem. AI dapat berpartisipasi dalam pengumpulan informasi, analisis kode, pembuatan konten serangan, dan evaluasi hasil, tetapi ini tidak berarti serangan diselesaikan secara otonom oleh AI.
Apakah AI-Assisted Exploit Sama dengan Serangan Siber Otomatis?
Keduanya tidak sepenuhnya sama. Serangan otomatis menekankan penggunaan program untuk melakukan tugas berulang, sedangkan AI-Assisted Exploit menekankan penggunaan kemampuan analitis, generatif, dan penalaran model untuk meningkatkan proses serangan. Keduanya dapat dikombinasikan, tetapi AI-Assisted Exploit juga dapat terjadi hanya dalam satu tahap tertentu.
Apakah AI Dapat Secara Otomatis Menemukan dan Mengeksploitasi Semua Kerentanan Perangkat Lunak?
Tidak. AI dapat membantu mengidentifikasi kode mencurigakan dan potensi kelemahan, tetapi output model dapat tidak akurat. Apakah suatu kerentanan dapat dieksploitasi dalam praktik juga bergantung pada lingkungan operasional, kondisi izin, konfigurasi sistem, dan faktor teknis lainnya.
Bagaimana AI-Assisted Exploit Memengaruhi Pengguna Aset Kripto?
AI dapat meningkatkan tingkat penyesuaian pesan phishing, membantu pengembangan situs web palsu dan malware, serta mempercepat tugas riset kerentanan tertentu. Pengguna harus berfokus pada perlindungan kredensial akun, private key, dan seed phrase, memverifikasi sumber situs web, serta meninjau dengan cermat permintaan penandatanganan dan otorisasi wallet.
Apakah AI Juga Dapat Digunakan untuk Melindungi Keamanan Aset Kripto?
Ya. AI dapat membantu peninjauan kode, deteksi transaksi anomali, analisis intelijen ancaman, dan pengorganisasian insiden keamanan. Namun, kemampuan ini tetap memerlukan verifikasi profesional dan harus digunakan bersama dengan kontrol akses, audit independen, dan mekanisme respons insiden.