Keamanan aset kripto tidak hanya bergantung pada jaringan blockchain dan smart contract itu sendiri, tetapi juga pada wallet, kredensial akun, perangkat endpoint, antarmuka trading, serta berbagai infrastruktur on-chain dan off-chain. Seiring kecerdasan buatan terus berkembang dalam analisis kode, pembuatan informasi, dan pemrosesan tugas otomatis, pelaku serangan dapat menggunakan alat ini untuk meningkatkan efisiensi riset kerentanan dan persiapan serangan. Mereka juga dapat menghasilkan pesan phishing yang lebih meyakinkan sehingga sejumlah risiko keamanan tradisional dapat berkembang.
Namun, AI tidak secara otomatis dapat melewati perlindungan sistem dan tidak membuat setiap serangan menjadi mudah. Bagi industri aset kripto, tugas yang lebih penting adalah mengidentifikasi titik masuk risiko spesifik yang dapat dipengaruhi oleh AI serta membangun kontrol keamanan yang sesuai untuk berbagai skenario. Artikel ini meninjau risiko utama di lima area—smart contract, interaksi wallet, kredensial akun, perangkat endpoint, serta infrastruktur. Artikel ini juga memperkenalkan langkah-langkah perlindungan yang dapat diterapkan oleh tim proyek, platform aset digital, dan pengguna individu, serta menganalisis lebih lanjut nilai penerapan AI untuk pemantauan keamanan dan manajemen risiko.
Poin-Poin Utama
-
AI mengubah cara serangan dipersiapkan dalam industri aset kripto. Analisis informasi, pemahaman kode, dan pembuatan konten dapat meningkatkan efisiensi aktivitas serangan tertentu, tetapi tidak berarti serangan pasti berhasil.
-
Smart contract, wallet, dan infrastruktur membentuk berbagai titik masuk risiko. Masalah keamanan dapat muncul dari logika kode, otorisasi transaksi, kredensial akun, perangkat endpoint, atau ketergantungan pihak ketiga.
-
Tim proyek perlu membangun sistem manajemen keamanan yang berkelanjutan. Inventaris aset, audit kode, manajemen kerentanan, perlindungan kunci, isolasi izin, dan respons insiden harus membentuk proses yang lengkap.
-
Perlindungan pengguna perlu berfokus pada verifikasi identitas dan prinsip hak akses minimum. Akses layanan melalui saluran resmi, lindungi private key dan seed phrase, periksa otorisasi transaksi, serta gunakan alat AI pihak ketiga dengan hati-hati.
-
AI dapat mendukung serangan maupun pertahanan keamanan. Deteksi anomali, peninjauan kode, dan analisis intelijen ancaman dapat meningkatkan efisiensi operasi keamanan, tetapi kontrol keamanan tradisional dan peninjauan manusia tetap diperlukan.
Mengapa Serangan yang Didukung AI Perlu Mendapatkan Perhatian Industri Aset Kripto?
Masalah keamanan dalam industri aset kripto memiliki struktur berlapis yang jelas. Sebuah aplikasi aset digital dapat bergantung secara bersamaan pada jaringan blockchain, smart contract, perangkat lunak wallet, ekstensi peramban, layanan API, infrastruktur cloud, dan endpoint pengguna. Kesalahan konfigurasi izin, cacat kode, atau masalah verifikasi identitas pada salah satu area tersebut dapat memengaruhi keamanan seluruh sistem. Keterverifikasian publik atas transaksi blockchain dan sifat tidak dapat diubahnya operasi tertentu juga dapat menyebabkan masalah keamanan berdampak langsung terhadap aset.
Perkembangan AI mengubah cara pelaku serangan dan pihak pertahanan menangani masalah tersebut. Kemampuan seperti analisis kode, pengorganisasian informasi, pembuatan konten, dan orkestrasi tugas otomatis dapat membantu peneliti keamanan memahami sistem yang kompleks dengan lebih cepat. Kemampuan ini juga dapat digunakan oleh pelaku jahat untuk meningkatkan efisiensi persiapan serangan. Pelaku serangan tidak selalu perlu mengembangkan teknik serangan yang sepenuhnya baru. Jika mereka dapat menggunakan AI untuk mengidentifikasi kelemahan yang ada secara lebih efisien, menghasilkan konten yang menipu, atau mengorganisasi proses serangan, biaya dan skala serangan tertentu dapat berubah.
Namun, AI tidak berarti serangan pasti berhasil, dan tidak berarti seluruh proyek aset kripto menghadapi risiko yang sama. Setiap proyek memiliki perbedaan dalam arsitektur teknis, desain izin, ukuran aset, dan kemampuan operasi keamanan. Pendekatan manajemen risiko yang lebih efektif adalah terlebih dahulu mengidentifikasi titik masuk serangan utama yang dapat dipengaruhi oleh AI, kemudian membangun langkah perlindungan berlapis berdasarkan pentingnya aset dan operasi bisnis.
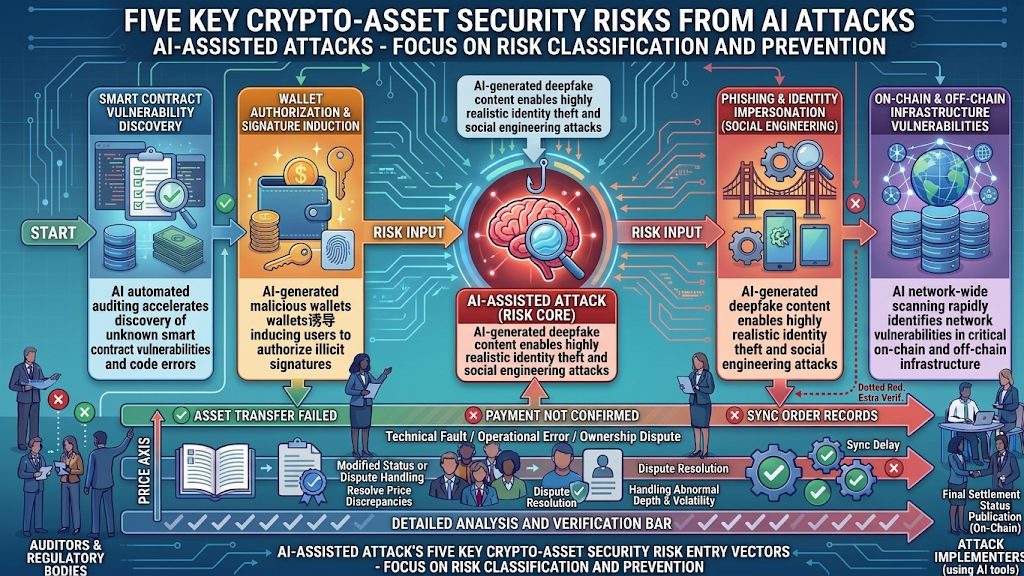
Lima Jenis Risiko Serangan yang Didukung AI dalam Industri Aset Kripto
Risiko Kode Smart Contract dan Logika Bisnis
Smart contract mendukung fungsi penting seperti transfer token, kustodian aset, pinjaman, trading, dan tata kelola. AI dapat membantu pengembang dan peneliti keamanan memahami kode kontrak, memetakan hubungan antara pemanggilan fungsi, serta mengidentifikasi logika yang memerlukan peninjauan lebih lanjut. Pelaku serangan juga dapat menggunakan kemampuan serupa untuk menganalisis kode kontrak yang tersedia untuk umum, mempelajari penyebab kerentanan yang telah diungkapkan, dan menentukan apakah masalah desain serupa terdapat pada proyek lain.
Risiko smart contract yang umum meliputi kontrol akses yang tidak tepat, validasi input yang tidak memadai, masalah reentrancy, penggunaan oracle harga yang keliru, dan cacat logika bisnis. AI dapat membantu menemukan kode yang mencurigakan, tetapi risiko sebenarnya tetap bergantung pada urutan pemanggilan, perubahan status, interaksi kontrak eksternal, dan kondisi izin. Masalah yang diidentifikasi oleh model harus diuji dan ditinjau secara profesional. Masalah tersebut tidak boleh langsung dianggap sebagai kerentanan yang dapat dieksploitasi.
Risiko Interaksi Wallet dan Otorisasi Transaksi
Wallet merupakan titik masuk penting bagi pengguna untuk mengelola kunci dan berinteraksi dengan aplikasi blockchain. Pengguna dapat menghubungkan wallet ke aplikasi terdesentralisasi, menandatangani transaksi, atau memberikan izin penggunaan token. Pelaku serangan tidak selalu perlu memperoleh private key pengguna secara langsung. Sebagai gantinya, mereka dapat membujuk pengguna untuk menandatangani otorisasi berbahaya atau mengonfirmasi transaksi yang tidak sepenuhnya dipahami, sehingga mengakibatkan kehilangan aset.
AI dapat membantu menghasilkan notifikasi palsu, komunikasi layanan pelanggan, dan pengumuman proyek yang tampak lebih alami, sehingga beberapa konten menipu dapat lebih menyerupai bahasa dan skenario yang dikenal pengguna. Pengguna perlu membedakan antara koneksi wallet, penandatanganan pesan, penandatanganan transaksi, dan otorisasi token. Sebelum mengonfirmasi operasi, pengguna harus memeriksa penerima transaksi, perubahan aset, dan cakupan izin. Permintaan operasi yang tampak normal tidak boleh dianggap tepercaya hanya karena disusun secara profesional atau disampaikan melalui saluran komunikasi yang dikenal.
Risiko Phishing dan Penyamaran Identitas
Kemampuan AI dalam menghasilkan konten dapat membuat phishing lebih mudah disesuaikan. Pelaku serangan dapat menyesuaikan nada, bahasa, dan skenario komunikasi untuk membuat pesan yang menyamar sebagai platform trading, layanan wallet, tim proyek, atau perwakilan layanan pelanggan. Dibandingkan dengan templat phishing tradisional yang mengandung kesalahan tata bahasa yang jelas, konten jenis ini mungkin lebih sulit diautentikasi hanya berdasarkan bahasa di permukaan.
Pengguna aset kripto harus sangat berhati-hati terhadap airdrop palsu, notifikasi anomali akun, hadiah promosi, peluang investasi, dan permintaan dukungan teknis. Pelaku serangan dapat menggunakan informasi sosial yang tersedia untuk umum untuk mengetahui proyek yang diikuti pengguna, lalu menghasilkan konten menipu yang lebih tertarget. Perlindungan tidak bergantung pada kemampuan mengidentifikasi satu jenis bahasa phishing yang tetap. Sebaliknya, pengguna perlu memverifikasi sumber informasi melalui saluran resmi, menghindari membuka tautan tidak dikenal, dan tidak pernah memberikan kata sandi, kode verifikasi, private key, atau seed phrase kepada siapa pun.
Risiko Malware dan Perangkat Endpoint
Status keamanan perangkat endpoint pengguna dapat memengaruhi keamanan private key dan kredensial akun. Malware, aplikasi yang menyamar sebagai wallet, ekstensi peramban tidak dikenal, dan file unduhan yang telah dimodifikasi semuanya dapat menjadi titik masuk serangan. AI dapat membantu pelaku serangan memahami kode berbahaya yang ada, memodifikasi konten, atau mengorganisasi informasi serangan. Namun, apakah malware dapat menimbulkan dampak nyata tetap bergantung pada faktor seperti izin sistem, perlindungan endpoint, dan lingkungan operasional.
Pengguna harus mengunduh wallet dan perangkat lunak terkait dari sumber tepercaya, segera memperbarui sistem operasi dan komponen keamanan, serta menghindari pemasangan ekstensi atau program dari sumber tidak dikenal. Untuk alat yang perlu mengakses wallet, membaca informasi akun, atau menjalankan transaksi, pengguna harus mengonfirmasi cakupan izinnya dengan cermat. Tim proyek dan platform juga harus berfokus pada edukasi keamanan endpoint, deteksi login anomali, dan mekanisme perlindungan akun.
Risiko Infrastruktur dan Rantai Pasokan On-Chain serta Off-Chain
Infrastruktur yang mendukung layanan aset kripto jauh melampaui smart contract. Infrastruktur tersebut juga mencakup node, layanan RPC, antarmuka trading, oracle, bridge lintas rantai, server cloud, dan ketergantungan pihak ketiga. AI dapat membantu tim keamanan mengorganisasi inventaris aset, menganalisis log, dan mengidentifikasi pola akses anomali. Pelaku serangan juga dapat menggunakan informasi yang tersedia untuk umum untuk meneliti layanan yang terekspos atau cacat perangkat lunak yang telah diketahui.
Bridge lintas rantai, oracle, dan layanan eksternal biasanya melibatkan hubungan kepercayaan di antara beberapa komponen. Jika komponen utama memiliki kesalahan konfigurasi izin, masalah sumber data, atau kerentanan ketergantungan perangkat lunak, hal tersebut dapat memengaruhi keamanan aplikasi yang dibangun di atasnya. Tim proyek perlu memasukkan infrastruktur dan rantai pasokan ke dalam penilaian keamanan secara menyeluruh, bukan hanya memeriksa apakah kode smart contract telah lulus audit.
Bagaimana Tim Proyek Dapat Membangun Sistem Pertahanan terhadap Serangan yang Didukung AI?
Mulai dengan Mengidentifikasi Permukaan Serangan Melalui Inventaris Aset dan Sistem
Tim proyek terlebih dahulu perlu memahami komponen yang membentuk sistem mereka, komponen mana yang memiliki izin penting, dan bagaimana berbagai layanan saling bergantung. Penilaian keamanan tidak boleh terbatas pada smart contract. Penilaian juga harus mencakup proses koneksi wallet, autentikasi akun, antarmuka pihak ketiga, layanan node, infrastruktur cloud, dan rantai pasokan perangkat lunak.
Saat membuat inventaris aset, tim dapat mengklasifikasikan kontrak penting, akun administratif, sistem manajemen kunci, data pengguna, dan layanan eksternal berdasarkan tingkat kepentingannya bagi bisnis. Untuk setiap jenis aset, tim harus menentukan izin akses, ketergantungan, dan dampak potensialnya. Hal ini diperlukan untuk menentukan masalah mana yang dapat langsung memengaruhi keamanan dana atau kelangsungan layanan.
Integrasikan AI ke Dalam Proses Peninjauan Keamanan, Bukan untuk Menggantikan Audit
AI dapat membantu pengembang memahami kode, merangkum logika yang mencurigakan, dan mengorganisasi gagasan pengujian, tetapi tidak boleh dianggap sebagai mekanisme audit keamanan yang berdiri sendiri. Tim proyek dapat menggabungkan analisis berbantuan model dengan analisis kode statis, pengujian dinamis, audit independen, dan verifikasi formal yang diperlukan. Setiap metode kemudian dapat menangani pengorganisasian informasi, identifikasi masalah, dan validasi hasil secara masing-masing.
Laporan kerentanan yang dihasilkan model harus ditinjau lebih lanjut berdasarkan kondisi pemicunya, cakupan dampaknya, dan hasil eksekusi sebenarnya. Analisis yang belum diverifikasi tidak boleh digunakan secara langsung untuk melakukan perubahan sistem berisiko tinggi, maupun digunakan sebagai satu-satunya dasar untuk menentukan bahwa suatu sistem aman atau memiliki kerentanan serius. AI dapat meningkatkan efisiensi peninjauan, tetapi tanggung jawab keamanan tetap harus ditangani oleh tim yang memiliki kualifikasi profesional.
Perkuat Manajemen Kunci dan Isolasi Izin
Private key, seed phrase, access token, dan kredensial administratif merupakan informasi bernilai tinggi dalam sistem aset digital. Tim proyek harus membatasi akses terhadap kredensial sensitif dan menghindari penyimpanannya dalam log biasa, dokumen bersama, atau alat AI yang tidak disetujui. Operasi dengan hak akses tinggi dapat dikombinasikan dengan persetujuan multipihak, pemisahan tugas, dan catatan yang dapat diaudit untuk mengurangi dampak kesalahan yang melibatkan satu akun atau proses.
Untuk agen AI dengan kemampuan pemanggilan alat, tim juga perlu mendefinisikan dengan jelas data yang dapat diakses dan operasi yang dapat dilakukan. Model tidak boleh memperoleh kunci, izin pengelolaan dana, atau kemampuan lingkungan produksi berisiko tinggi tanpa otorisasi yang eksplisit. Memasukkan sistem AI ke dalam manajemen izin dan peninjauan keamanan merupakan langkah penting untuk mencegah alat baru menimbulkan risiko tambahan.
Bangun Mekanisme Pemantauan Berkelanjutan dan Respons Insiden
Peninjauan keamanan tidak boleh hanya dilakukan sebelum produk diluncurkan. Tim proyek perlu terus memantau akses anomali, perubahan izin, perubahan konfigurasi sistem, dan status layanan penting. Mereka juga harus membangun proses klasifikasi peringatan dan penanganan insiden yang jelas. Untuk aset penting dan sistem kritis, tim harus menentukan pihak yang bertanggung jawab mengonfirmasi risiko, pihak yang berwenang mengambil tindakan pembatasan, cara menyimpan bukti investigasi, dan cara melakukan pemulihan selanjutnya.
AI dapat membantu mengorganisasi peringatan, menganalisis log, dan merangkum petunjuk insiden, tetapi tidak dapat menggantikan tanggung jawab respons yang didefinisikan dengan jelas. Organisasi harus melakukan latihan keamanan secara berkala untuk memverifikasi efektivitas deteksi anomali, isolasi risiko, komunikasi dan koordinasi, serta proses pemulihan. Hanya dengan menggabungkan alat teknis dengan sistem operasional, organisasi dapat membangun sistem pertahanan yang berfungsi secara berkelanjutan.
Bagaimana Pengguna Aset Kripto Dapat Mengurangi Risiko Serangan yang Didukung AI?
Pengguna harus mengakses layanan aset digital melalui situs web dan aplikasi resmi yang telah diverifikasi. Pengguna tidak boleh menentukan keaslian informasi hanya berdasarkan pesan langsung media sosial, notifikasi grup, atau tautan iklan dalam hasil pencarian. Untuk pesan mengenai anomali akun, hadiah promosi, klaim airdrop, atau bantuan dukungan pelanggan, pengguna harus secara aktif memverifikasi informasi melalui saluran resmi, bukan langsung mengikuti tautan atau detail kontak yang diberikan dalam pesan.
Lindungi Private Key, Seed Phrase, dan Kredensial Akun
Pengguna harus menyimpan private key dan seed phrase sendiri serta tidak boleh memberikannya kepada perwakilan layanan pelanggan, personel proyek, alat pihak ketiga, atau layanan AI. Kata sandi dan kode verifikasi tidak boleh dikirimkan melalui jendela chat atau halaman web yang tidak dikenal. Untuk alat yang mengklaim dapat mengelola wallet, memulihkan akun, atau mengotomatiskan trading atas nama pengguna, pengguna harus terlebih dahulu memverifikasi sumber layanan dan persyaratan izinnya. Pengguna harus sangat waspada terhadap permintaan untuk mengimpor seed phrase.
Periksa Izin dan Detail Transaksi Sebelum Menandatangani
Tanda tangan wallet dan otorisasi on-chain dapat menimbulkan tingkat risiko aset yang berbeda. Pengguna harus memeriksa alamat kontrak, jumlah aset, cakupan otorisasi, dan operasi sebenarnya yang terlibat dalam transaksi. Pengguna tidak boleh terburu-buru mengonfirmasi transaksi ketika tidak memahami maknanya. Untuk otorisasi yang tidak lagi diperlukan, pengguna dapat meninjau dan mencabut izin yang tidak diperlukan berdasarkan kebutuhan sebenarnya.
Kurangi Risiko dari Perangkat Endpoint dan Sumber Perangkat Lunak
Wallet dan aplikasi terkait harus diunduh dari sumber tepercaya, serta sistem dan perangkat lunak harus selalu diperbarui. Pengguna harus berhati-hati saat memasang ekstensi peramban, alat kendali jarak jauh, dan asisten trading pihak ketiga, serta harus menghindari pemberian izin perangkat atau akun yang berlebihan kepada program tidak dikenal. Untuk perangkat yang digunakan mengoperasikan aset, pengguna harus meminimalkan pemasangan perangkat lunak yang tidak diperlukan dan paparan informasi sensitif.
Tinjau Izin untuk Alat Trading AI
Asisten trading AI, alat strategi otomatis, dan agen dapat memerlukan akses untuk membaca data pasar, menghubungkan akun, atau memanggil layanan eksternal. Sebelum menggunakan alat tersebut, pengguna harus memverifikasi penyedia layanan, praktik pemrosesan data, cakupan izin API, dan izin operasi dana. Izin untuk membaca data pasar tidak sama dengan izin untuk memulai perdagangan atau menarik aset. Pengguna harus mengikuti prinsip hak akses minimum bila memungkinkan dan menghindari pemberian izin tingkat tinggi yang tidak diperlukan.
Peran AI dalam Pertahanan Keamanan Aset Kripto
AI tidak hanya dapat digunakan untuk membantu serangan, tetapi juga sebagai bagian dari sistem pertahanan. Dalam pengembangan smart contract, model dapat membantu peninjauan kode dan desain kasus uji, sehingga membantu tim mengidentifikasi logika yang memerlukan validasi lebih lanjut. Dalam operasi infrastruktur, AI dapat membantu mengklasifikasikan log, merangkum pola akses anomali, dan mengorganisasi peringatan yang tersebar menjadi materi investigasi yang lebih mudah dipahami.
Pada lapisan perlindungan pengguna, AI juga dapat digunakan untuk mengidentifikasi upaya penyamaran, menganalisis tautan mencurigakan, dan mendeteksi pola perilaku anomali. Bagi platform dan tim proyek yang perlu memproses banyak informasi keamanan, model dapat membantu mengurangi pekerjaan pengorganisasian informasi yang berulang dan memungkinkan tim lebih berfokus pada konfirmasi risiko serta respons insiden. Namun, efektivitas nyata dari kemampuan ini bergantung pada kualitas data, desain model, integrasi sistem, dan mekanisme verifikasi manusia.
Alat pertahanan AI sendiri juga dapat mengalami positif palsu, negatif palsu, dan pemahaman konteks yang tidak memadai. Jika tim keamanan sepenuhnya mengandalkan penilaian model, mereka mungkin keliru mengabaikan ancaman nyata atau menurunkan efisiensi respons akibat banyaknya positif palsu. Keputusan penting yang melibatkan transfer aset, perubahan izin, dan operasi kunci tetap memerlukan batasan izin yang jelas, peninjauan manusia, dan catatan yang dapat diaudit.
Pendekatan yang lebih tepat adalah menggunakan AI sebagai lapisan pendukung dalam operasi keamanan, bukan memberikan kontrol sistem tanpa batas kepada model. Model dapat meningkatkan efisiensi analisis, alat keamanan tradisional dapat menjalankan deteksi dan kontrol yang deterministik, sementara profesional dapat memvalidasi keputusan berisiko tinggi. Pembagian tanggung jawab ini membantu mengendalikan risiko akibat kesalahan penilaian model dan penyalahgunaan izin, sambil memanfaatkan kemampuan AI.
Bagi platform trading aset digital, sistem keamanan perlu mencakup berbagai area, termasuk akun, trading, pengelolaan aset, dan interaksi pengguna. Risiko yang terkait dengan serangan yang didukung AI mengingatkan pelaku industri bahwa sekalipun blockchain dasar memiliki fitur seperti keterverifikasian publik dan sifat tidak dapat diubah, pengguna tetap dapat terdampak oleh phishing, pencurian kredensial, malware, dan risiko layanan pihak ketiga. Keamanan platform tidak dapat hanya bergantung pada karakteristik jaringan dasar. Keamanan juga memerlukan perhatian berkelanjutan terhadap perlindungan akun, verifikasi identitas, izin sistem, dan edukasi risiko bagi pengguna.
Sebagai platform trading aset digital, skenario bisnis Gate juga berkaitan erat dengan masalah keamanan ini. Saat menggunakan layanan platform, pengguna harus mengakses akun melalui saluran resmi, melindungi kredensial login dan informasi verifikasi dengan baik, serta berhati-hati terhadap permintaan tidak biasa yang mengaku berasal dari layanan pelanggan platform, tim proyek, atau alat AI pihak ketiga. Setiap permintaan untuk kata sandi, kode verifikasi, private key, atau seed phrase tidak boleh dianggap sebagai bagian dari proses dukungan akun yang normal.
Dari perspektif industri, teknologi AI juga menyediakan alat baru untuk operasi keamanan. Analisis risiko, deteksi perilaku anomali, dan pengorganisasian informasi keamanan dapat menjadi komponen teknis dalam upaya berkelanjutan platform untuk meningkatkan kemampuan keamanan. Namun, sistem AI spesifik yang digunakan oleh suatu platform, area bisnis tempat sistem tersebut diterapkan, dan kemampuan pertahanan yang disediakannya harus ditentukan berdasarkan informasi yang diungkapkan secara publik oleh platform. Hal tersebut tidak boleh disimpulkan hanya berdasarkan tren industri.
Bagi pengguna, keamanan platform dan praktik keamanan pribadi selalu saling melengkapi. Memilih platform layanan tepercaya, menggunakan langkah perlindungan akun yang sesuai, memverifikasi informasi transaksi, dan menghindari pengungkapan kredensial sensitif dapat mengurangi banyak risiko yang tidak perlu. Bagi industri, tantangan nyata yang ditimbulkan AI bukanlah satu alat serangan baru tertentu. Sebaliknya, kemampuan serangan dan pertahanan sama-sama berubah, sehingga sistem keamanan harus terus beradaptasi dengan lingkungan teknologi yang berkembang.
FAQ
Apakah Serangan yang Didukung AI Membuat Aset Kripto Lebih Mudah Dicuri?
AI dapat meningkatkan efisiensi pemrosesan informasi dan pembuatan konten untuk aktivitas serangan tertentu. Namun, apakah aset terdampak tetap bergantung pada apakah sistem target memiliki kerentanan, apakah akun dan izin dilindungi, serta apakah pelaku serangan dapat memenuhi kondisi yang diperlukan untuk eksploitasi nyata. AI tidak berarti serangan pasti berhasil.
Apa Risiko Aset Kripto yang Paling Umum Terkait dengan Serangan yang Didukung AI?
Risiko utama mencakup bantuan dalam menemukan kerentanan smart contract dan infrastruktur, menghasilkan pesan phishing yang lebih menipu, mendukung pengembangan malware, serta menggunakan informasi publik untuk menganalisis pengguna dan lingkungan proyek. Risiko yang berbeda melibatkan titik masuk serangan dan langkah perlindungan yang berbeda.
Apakah AI Dapat Menemukan Semua Kerentanan dalam Smart Contract?
Tidak. AI dapat membantu pemahaman kode dan identifikasi logika yang mencurigakan, tetapi model dapat salah menilai atau mengabaikan kondisi eksekusi yang kompleks. Keamanan smart contract tetap memerlukan analisis statis, pengujian dinamis, audit independen, dan verifikasi formal yang diperlukan.
Bagaimana Pengguna Aset Kripto Dapat Melindungi Diri dari Phishing yang Didukung AI?
Pengguna harus mengakses layanan melalui saluran resmi, memverifikasi nama domain dan sumber informasi, tidak pernah memberikan private key atau seed phrase kepada siapa pun, serta memeriksa penerima transaksi dan cakupan otorisasi sebelum menandatangani transaksi. Untuk informasi mengenai agen trading AI, layanan pelanggan, dan airdrop, pengguna tidak boleh menilai kredibilitas hanya karena kontennya tampak profesional.
Ya. AI dapat membantu mengorganisasi intelijen ancaman, menganalisis perilaku anomali, dan memproses peringatan keamanan. Namun, AI harus dikombinasikan dengan kontrol keamanan tradisional, manajemen izin, peninjauan manusia, dan mekanisme respons insiden. AI tidak boleh menjadi satu-satunya dasar untuk keputusan keamanan.