DeFi umumnya digambarkan sebagai sistem keuangan yang didukung oleh smart contract dan jaringan blockchain. Dibandingkan dengan layanan keuangan tradisional, transaksi on-chain dapat diverifikasi secara publik, aset dapat dikomposisikan, dan eksekusi dapat diotomatiskan oleh program. Namun, karakteristik ini tidak berarti bahwa risiko hanya ada dalam smart contract. Akun pengguna, kunci API, sistem trading otomatis, izin penandatanganan wallet, dan aliran dana lintas protokol semuanya dapat menjadi titik masuk risiko keamanan.
Ketika pelaku pasar menggunakan berbagai platform trading, protokol on-chain, dan alat otomatis, dana serta izin mereka sering kali tersebar di berbagai sistem. Kunci akun yang disusupi dapat menyebabkan transaksi atau transfer aset yang tidak normal. Pergerakan dana yang dihasilkan dapat mendorong institusi untuk menilai kembali posisi mereka, mengurangi eksposur risiko, atau menarik likuiditas. Dampak ini dapat meluas melampaui akun tempat insiden keamanan awal terjadi.
Insiden kunci API Lighter pada November 2026 dan reaksi pasar setelahnya memberikan studi kasus untuk mengamati jenis transmisi risiko ini. Insiden tersebut melibatkan kebocoran kunci API akun trading, yang diikuti oleh transfer dana on-chain dan penyesuaian posisi institusional. Saat menganalisis kasus ini, penting untuk membedakan antara insiden keamanan awal, aliran dana on-chain yang dapat diverifikasi, tindakan manajemen risiko yang dilakukan pelaku pasar, serta dampak tidak langsung yang mungkin ditimbulkan tindakan tersebut terhadap pasar lain.
Poin Penting
-
Risiko DeFi tidak hanya berasal dari smart contract. Kunci akun, izin API, dan sistem otomatis juga dapat menjadi vektor serangan.
-
Risiko akun dan risiko protokol harus dibedakan. Protokol yang beroperasi secara normal tidak berarti kunci akun tidak dapat disalahgunakan.
-
Aliran dana on-chain dapat memberikan petunjuk investigasi, tetapi transfer on-chain saja tidak dapat sepenuhnya membuktikan identitas atau niat pihak yang mengoperasikan alamat tersebut.
-
Penyesuaian posisi institusional dapat memperbesar dampak pasar. Penutupan posisi dalam skala besar, transfer margin, dan permintaan penebusan dapat mengubah distribusi dana, tetapi tidak selalu menunjukkan kegagalan pasar yang sistemik.
-
Manajemen risiko memerlukan pendekatan lintas lapisan. Akun, wallet, sistem trading, smart contract, dan manajemen likuiditas harus membentuk garis pertahanan yang berkesinambungan.
Mengapa Risiko Keamanan DeFi Tidak Dapat Dievaluasi Hanya Berdasarkan Smart Contract?
Smart contract merupakan inti dari cara protokol DeFi menjalankan aturannya, tetapi masih terdapat beberapa lapisan interaksi antara pengguna dan protokol. Pengguna dapat menandatangani transaksi melalui wallet, menghubungkan program otomatis melalui API, mengakses protokol melalui antarmuka pihak ketiga, atau menyetorkan aset ke kontrak lain untuk pinjaman dan manajemen likuiditas. Setiap titik interaksi dapat menimbulkan jenis risiko yang berbeda.
Kerentanan smart contract dapat menyebabkan aset ditransfer secara keliru atau izin dilewati. Risiko penandatanganan wallet dapat menyebabkan pengguna mengotorisasi transaksi berbahaya. Kebocoran kunci API dapat memungkinkan penyerang menggunakan izin yang sudah diberikan kepada suatu akun. Masalah pada front end pihak ketiga atau layanan dependensi juga dapat memengaruhi akses pengguna dan keamanan transaksi. Risiko-risiko ini melibatkan mekanisme teknis yang berbeda dan tidak seharusnya semuanya secara umum dikategorikan sebagai "peretasan smart contract".
Oleh karena itu, penilaian keamanan DeFi perlu mencakup seluruh rantai pengoperasian pengguna. Selain meninjau kode kontrak dan laporan audit, pengguna harus memahami bagaimana otorisasi diberikan, bagaimana kunci disimpan, bagaimana transaksi ditandatangani, bagaimana aset masuk ke protokol, serta apakah operasi tidak normal dapat dideteksi dan dihentikan dengan cepat.
Bagaimana Kebocoran Kunci API Dapat Menjadi Titik Awal Transmisi Risiko?
Kunci API menghubungkan akun trading dengan sistem otomatis. Kunci ini memungkinkan program menjalankan tugas seperti mengambil data pasar, mengirimkan order, dan mengelola posisi, sehingga menjadi bagian penting dari manajemen izin akun. Jika sebuah kunci bocor, penyerang dapat menjalankan operasi tanpa otorisasi dalam cakupan izin yang diberikan kepada kunci tersebut.
Pada 16 November 2026, Lighter merilis pernyataan insiden keamanan yang menunjukkan bahwa insiden tersebut melibatkan kebocoran kunci API pengguna trading dan menyatakan bahwa protokol serta smart contract tidak terdampak. Bitquery kemudian melacak aliran dana on-chain dan mencatat sekitar 10,39 juta USDC yang ditransfer keluar dari kontrak terkait. Laporan oleh CoinDesk juga menyatakan bahwa Lighter mengaitkan insiden tersebut dengan kebocoran kunci API akun trading, bukan kerentanan protokol atau smart contract.
Pentingnya jenis insiden ini terletak pada bagaimana insiden tersebut menunjukkan perbedaan antara keamanan kunci akun dan keamanan protokol. Penyerang tidak harus memodifikasi kode kontrak atau menembus konsensus blockchain. Memperoleh kunci yang valid dan menggunakan izin akun yang ada mungkin sudah cukup untuk menyebabkan kerugian aset nyata. Oleh karena itu, bagi institusi trading, penyimpanan, alokasi izin, dan lingkungan penggunaan kunci API patut memperoleh tingkat perhatian yang sama seperti manajemen kunci privat wallet.
Apa yang Dapat Ditunjukkan oleh Pelacakan Dana On-Chain, dan Apa yang Tidak Dapat Ditunjukkannya?
Sifat publik buku besar blockchain memungkinkan peneliti melacak transfer aset antaralamat tertentu dan menganalisis apakah dana melewati protokol trading, bridge lintas chain, atau layanan on-chain lainnya. Dengan menggunakan hash transaksi, kontrak token, dan data kronologis, penyelidik dapat merekonstruksi sebagian aliran dana serta memberikan bukti yang dapat diverifikasi untuk suatu insiden keamanan.
Namun, data on-chain tidak secara otomatis mengungkap identitas nyata di balik alamat. Jika suatu alamat menerima dana, hal ini hanya menunjukkan bahwa transfer on-chain yang bersesuaian telah terjadi. Data tersebut sendiri tidak dapat mengonfirmasi identitas pengendali, motivasi di balik transaksi, atau hubungan hukum antara alamat dan institusi tertentu. Atribusi dapat menjadi lebih kompleks setelah dana melewati beberapa alamat dan protokol.
Dalam insiden Lighter, investigasi Bitquery mencatat USDC yang ditransfer dari kontrak terkait, diikuti oleh konversi dan transfer yang tersebar. Laporan penelitian tersebut juga dengan jelas membedakan data on-chain yang diamati secara langsung dari estimasi kerugian akun yang diperoleh dari media sosial. Perbedaan ini penting bagi pembaca: jumlah on-chain yang dapat diverifikasi, potensi kerugian yang dilaporkan media, dan spekulasi pelaku pasar harus diberi label secara terpisah dan tidak boleh digabungkan menjadi satu angka definitif.
Mengapa Insiden Keamanan Dapat Memicu Penyesuaian Posisi dalam Skala Besar?
Institusi trading besar umumnya mengelola aset, margin, dan eksposur risiko di berbagai pasar dan protokol. Setelah insiden keamanan, suatu institusi dapat menilai kembali izin akun, keamanan dana, dan risiko pihak lawan, serta dapat menutup posisi, mentransfer margin, menebus aset yang di-stake, atau menangguhkan strategi tertentu.
Pada November 2026, aktivitas on-chain yang terkait dengan Abraxas Capital menarik perhatian pasar. Menurut pemantauan on-chain dan laporan media, institusi tersebut menutup sekitar $200JT posisi terkait setelah insiden kunci API, mentransfer sekitar 109 juta USDC dalam bentuk margin ke platform lain, dan mengajukan permintaan untuk menebus sekitar 219.000 HYPE. Angka-angka ini masing-masing menggambarkan ukuran posisi, transfer margin, dan permintaan penebusan, serta bukan merupakan kerugian langsung yang disebabkan oleh insiden keamanan awal. Permintaan penebusan juga tidak berarti bahwa aset tersebut sudah diterima.
Tindakan manajemen risiko institusional dapat memengaruhi likuiditas pasar dan ekspektasi trading. Penutupan posisi besar dapat mengubah struktur long-short pasar derivatif. Transfer dana dapat memengaruhi distribusi margin antarplatform. Penebusan staking dapat mengubah pasokan beredar dan yang di-stake dari token terkait. Namun, tindakan ini juga dapat sekadar mencerminkan keputusan institusi untuk mengurangi risiko. Perubahan posisi saja tidak dapat membuktikan bahwa suatu protokol memiliki kerentanan baru atau bahwa pasar akan mengalami keruntuhan berantai.
Mengapa Komposabilitas DeFi Dapat Memperbesar Risiko?
Protokol DeFi dapat saling terhubung melalui token, agunan, pool likuiditas, dan pasar pinjaman. Pengguna dapat menyetorkan satu aset ke protokol pinjaman, lalu menggunakan aset yang dipinjam untuk trading atau penyediaan likuiditas. Mereka juga dapat menggunakan token liquid staking sebagai agunan untuk strategi keuangan tambahan. Komposabilitas ini meningkatkan efisiensi modal, tetapi juga menciptakan ketergantungan risiko di antara berbagai protokol.
Ketika harga aset dasar turun dengan cepat atau likuiditas tiba-tiba menurun, protokol pinjaman yang bergantung pada aset tersebut dapat menghadapi rasio agunan yang lebih rendah dan tekanan likuidasi yang meningkat. Jika beberapa protokol menggunakan aset yang sama sebagai agunan, risiko dapat menyebar ke berbagai aplikasi. Bridge lintas chain dan oracle eksternal juga dapat menjadi titik ketergantungan tambahan, ketika satu kegagalan dapat memengaruhi beberapa protokol hilir.
Oleh karena itu, penilaian risiko DeFi harus memetakan ketergantungan dana dan aset, bukan sekadar memeriksa TVL suatu protokol individual. Penting untuk memahami dari mana aset berasal, protokol mana yang menerimanya sebagai agunan, bagaimana harganya ditentukan, serta apakah pengguna dapat melakukan penebusan atau keluar dengan lancar saat pasar mengalami tekanan.
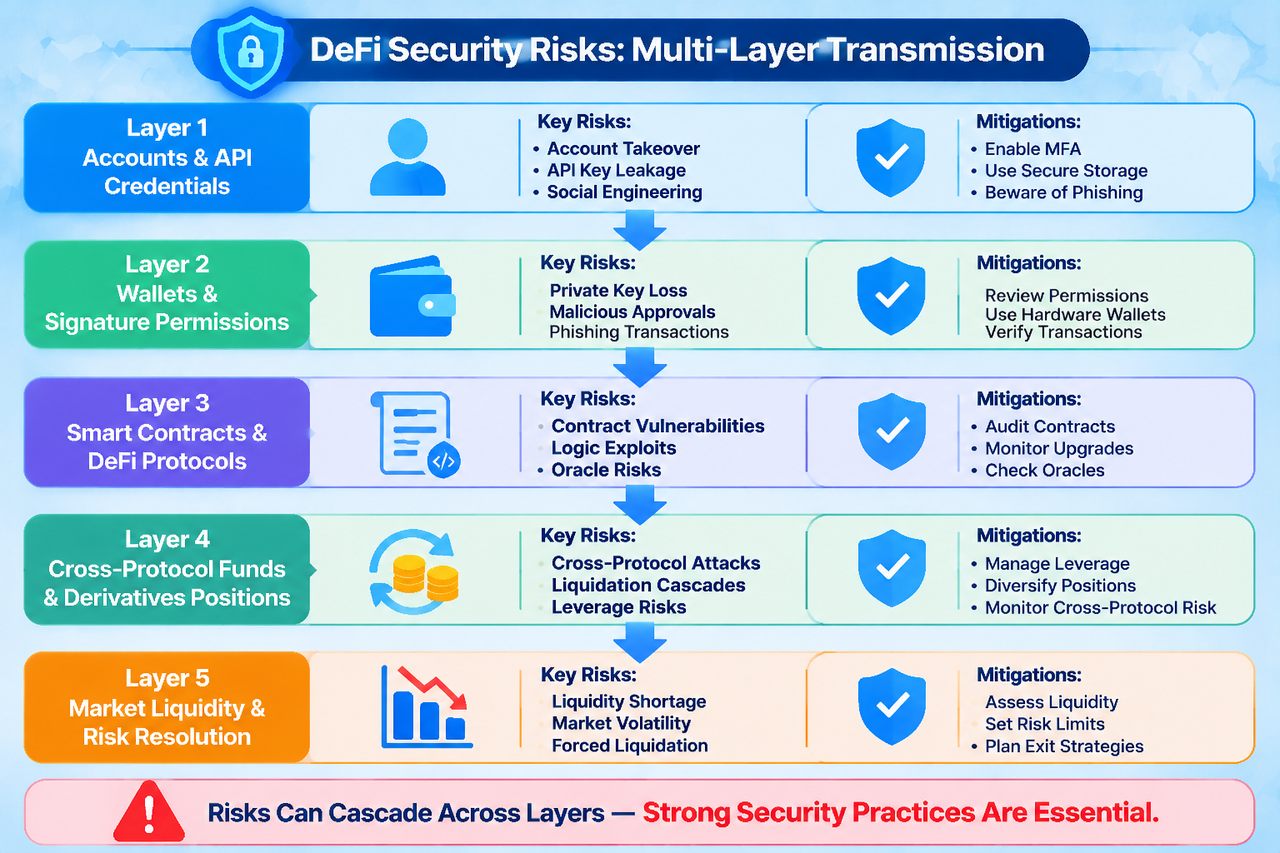
Bagaimana Kerangka Keamanan DeFi Lintas Lapisan Dapat Dibangun?
Lapisan pertama adalah keamanan akun dan kunci. Pengguna serta institusi harus mengikuti prinsip hak istimewa minimum, membatasi cakupan operasi kunci API, menggunakan allowlist IP dan subakun terpisah, serta merotasi kunci secara rutin. Untuk operasi berisiko tinggi, mereka dapat menambahkan persetujuan manual dan batas transaksi guna mencegah satu kunci mengendalikan seluruh dana secara langsung.
Lapisan kedua adalah keamanan wallet dan penandatanganan. Pengguna harus memverifikasi detail transaksi, alamat kontrak, dan cakupan otorisasi, serta menghindari pemberian allowance tanpa batas kepada kontrak yang tidak dikenal. Akun institusional dapat menggunakan mekanisme multisignature dan persetujuan berjenjang untuk memisahkan inisiasi transaksi, peninjauan, dan eksekusi, sehingga mengurangi dampak dari satu titik kegagalan.
Lapisan ketiga adalah risiko ketergantungan protokol dan aset. Pengguna perlu memahami apakah suatu protokol telah menjalani audit, bagaimana izin administrator dikonfigurasi, apakah mekanisme peningkatannya transparan, serta apakah sistem agunan dan oracle-nya memiliki ketergantungan yang terkonsentrasi. Strategi lintas protokol juga memerlukan penilaian terhadap likuiditas penebusan dan kondisi likuidasi. Pengguna tidak boleh menganggap strategi imbal hasil berlapis sebagai diversifikasi risiko.
Lapisan keempat adalah pemantauan dan respons insiden. Institusi harus terus memantau login tidak normal, sumber permintaan API, ukuran transaksi, transfer dana on-chain, dan perubahan posisi. Institusi juga harus menetapkan prosedur untuk pencabutan kunci, pembekuan akun, pengurangan eksposur risiko, dan pengungkapan insiden. Kapabilitas keamanan tidak hanya bergantung pada apakah serangan dapat dicegah, tetapi juga pada apakah kerugian dapat dibatasi dengan cepat setelah insiden terjadi.
Bagaimana Pengguna Gate Dapat Memantau Risiko Platform Trading dan DeFi?
Bagi pengguna platform trading seperti Gate, analisis keamanan harus mempertimbangkan akun platform, alat API, dan wallet on-chain secara bersamaan. Akun platform trading terpusat dan wallet self-custodial dikendalikan dengan cara yang berbeda, dan kunci API tidak sama dengan kunci privat on-chain. Pengguna harus mengonfigurasi izin berdasarkan kebutuhan penggunaan aktual mereka dan tidak boleh memberikan izin akun yang tidak diperlukan kepada bot trading.
Gate menyediakan layanan trading seperti spot dan futures. Trading spot terutama melibatkan pembelian dan penjualan token serta penyimpanan aset. Trading futures melibatkan margin, leverage, funding rate, dan mekanisme likuidasi. Saat menggunakan API untuk trading otomatis, pengguna juga harus mempertimbangkan apakah program mereka memiliki kontrol izin, mekanisme penghentian darurat, dan batas risiko yang memadai. Pengguna dapat merujuk pada dokumentasi API resmi Gate untuk detail API dan petunjuk terkait.
Pengguna yang ingin menggabungkan trading terpusat dengan DeFi on-chain harus memberikan perhatian khusus pada lokasi kustodi aset, cakupan otorisasi akun, dan jalur transfer dana. Keamanan akun platform trading, keamanan penandatanganan wallet on-chain, dan keamanan kontrak protokol DeFi berada pada lapisan yang berbeda. Perlindungan pada satu lapisan tidak dapat menggantikan perlindungan pada lapisan lainnya.
Kesimpulan
Risiko keamanan DeFi sering kali tidak terjadi secara terpisah. Kunci akun, izin API, penandatanganan wallet, smart contract, dan aliran dana lintas protokol secara bersama-sama membentuk rantai penggunaan aset digital. Masalah pada titik mana pun dapat memengaruhi manajemen dana dan perilaku pasar pada titik lainnya.
Memahami suatu insiden keamanan memerlukan pembedaan antara kerugian langsung, aliran dana on-chain, dan tindakan manajemen risiko berikutnya. Hal ini juga memerlukan penghindaran asumsi bahwa insiden yang melibatkan akun individual selalu menunjukkan masalah sistemik pada seluruh protokol atau industri. Bagi pengguna dan institusi, membangun kerangka manajemen keamanan lintas lapisan lebih penting daripada mengandalkan satu audit atau fitur keamanan.
FAQ
Apakah Risiko Keamanan DeFi Terutama Berasal dari Kerentanan Smart Contract?
Tidak. Risiko juga dapat berasal dari kebocoran kunci API, otorisasi penandatanganan wallet, front end pihak ketiga, bridge lintas chain, oracle, dan tindakan pengguna. Keamanan smart contract hanyalah salah satu bagian dari kerangka keamanan secara keseluruhan.
Mengapa Kebocoran Kunci API Dapat Memengaruhi Dana On-Chain?
Jika sebuah kunci API dapat mengendalikan akun trading, penyerang dapat menggunakan izin akun tersebut untuk mengeksekusi trading atau operasi lainnya, yang berpotensi menyebabkan transfer dana dan perubahan eksposur risiko. Dampak spesifiknya bergantung pada izin kunci dan konfigurasi akun.
Dapatkah Pelacakan Dana On-Chain Mengonfirmasi Identitas Penyerang?
Biasanya tidak. Catatan on-chain dapat memverifikasi transfer aset antaralamat, tetapi bukti lain diperlukan untuk menetapkan pengendali sebenarnya di balik suatu alamat dan motivasi suatu transaksi.
Apakah Penutupan Posisi Besar Berarti Protokol Terkait Memiliki Kerentanan Keamanan?
Belum tentu. Suatu institusi dapat menutup posisi karena manajemen risiko, kebutuhan likuiditas, atau penyesuaian strategi. Insiden keamanan itu sendiri, tindakan manajemen risiko institusi, dan status operasional protokol harus dibedakan.
Bagaimana Risiko DeFi Lintas Protokol Dapat Dikurangi?
Pengguna harus memahami hubungan agunan, sumber oracle, mekanisme penebusan, izin kontrak, dan ketergantungan likuiditas. Pengguna juga harus menghindari penggunaan beberapa bentuk leverage atau strategi kompleks secara berlapis tanpa memahami bagaimana risiko dapat ditransmisikan.