Pada 3 November 2026, Binance merilis Pernyataan Investigasi Awal terkait insiden keamanan pada 29 Oktober. Pernyataan tersebut mengungkapkan bahwa penyerang mengompromikan perangkat engineer dengan malware dan menggunakan alat AI internal untuk memperluas akses mereka lebih lanjut. Menurut pernyataan tersebut, serangan pada akhirnya melibatkan akses tidak sah ke layanan penandatanganan dompet internal, yang memengaruhi sekitar $6,34JT dalam aset digital. Namun, pernyataan tersebut tidak mengungkapkan arsitektur lengkap alat AI internal maupun mengonfirmasi bahwa serangan mengeksploitasi kerentanan pada model bahasa besar itu sendiri atau melibatkan prompt injection.
Insiden ini menimbulkan pertanyaan penting terkait keamanan perusahaan: Ketika AI Agent dapat mengakses lebih banyak alat internal dan sistem sensitif, bagaimana perusahaan seharusnya membedakan antara izin pemrosesan informasi dan izin operasional yang sebenarnya? Dengan memulai dari cara AI Agent memanggil alat, artikel ini menjelaskan batasan izin, prompt injection, pengelolaan kredensial, serta risiko pergerakan lateral, dan menganalisis kontrol keamanan yang dapat diterapkan perusahaan.
Poin Utama
-
AI Agent dapat melakukan lebih dari sekadar menghasilkan teks. AI Agent juga dapat mengeksekusi kode, membaca file, mengakses API, atau mengoperasikan sistem internal perusahaan melalui pemanggilan alat.
-
Pernyataan investigasi awal Binance yang dirilis pada 3 November 2026 menyatakan bahwa penyerang menggunakan perangkat engineer yang telah dikompromikan dan alat AI internal untuk memperoleh akses lebih lanjut ke perangkat dan izin engineer lain.
-
Salah satu risiko keamanan utama AI Agent adalah mengubah informasi dari lingkungan eksternal atau lingkungan berkepercayaan rendah menjadi tindakan dengan hak eksekusi nyata.
-
Prompt injection, keluaran alat yang berbahaya, izin berlebihan, dan kebocoran kredensial dapat saling memperparah. Namun, tidak setiap serangan yang melibatkan alat AI merupakan serangan prompt injection.
-
Perusahaan perlu memperlakukan AI Agent sebagai entitas eksekusi perangkat lunak dengan identitas dan izin tertentu, serta mengendalikan risiko melalui prinsip hak istimewa minimum, isolasi alat, persetujuan operasi, dan mekanisme audit.
Apa Perbedaan AI Agent dengan Chatbot AI Tradisional?
Chatbot AI tradisional terutama menyelesaikan tugas dengan menerima masukan pengguna dan menghasilkan respons teks. Bahkan jika sebuah model dapat menyediakan kode, menganalisis file, atau menjelaskan langkah operasional, model tersebut umumnya tidak dapat secara langsung mengubah basis data perusahaan, menerapkan aplikasi, atau memanggil layanan internal tanpa terhubung ke lingkungan eksekusi nyata.
Perbedaan AI Agent adalah kemampuannya untuk menghubungkan keputusan yang dihasilkan model dengan alat eksternal. Sebagai contoh, pengembang dapat mengonfigurasi Agent dengan alat pencarian kode, eksekusi terminal, kueri basis data, dan pengelolaan repositori Git. Ketika pengguna mengirimkan tugas, Agent dapat terlebih dahulu mengambil file yang relevan, kemudian memanggil alat untuk memperoleh informasi, lalu menentukan tindakan berikutnya berdasarkan hasil tersebut. Dengan izin yang sesuai, Agent bahkan dapat membuat commit kode, memicu pengujian, atau menjalankan proses deployment.
Model ini mengubah AI Agent dari alat pembuat informasi sederhana menjadi sistem perangkat lunak dengan kemampuan operasional tertentu. Agent itu sendiri mungkin tidak memiliki hak administrator independen, tetapi dapat memperoleh kemampuan untuk mengakses sistem eksternal melalui otorisasi pengguna, akun layanan, API Token, atau kredensial identitas lainnya.
Oleh karena itu, keamanan AI Agent tidak dapat dinilai hanya berdasarkan akurasi respons model. Bahkan jika konten yang dihasilkan model tidak mengandung kesalahan yang jelas, Agent tetap dapat melakukan operasi di luar ekspektasi pengguna jika izin alatnya dikonfigurasi secara tidak tepat. Perusahaan perlu berfokus bukan hanya pada apa yang dihasilkan AI, tetapi juga pada apa yang dapat dibaca AI, apa yang dapat dipanggilnya, dan operasi mana yang benar-benar dapat mengubah keadaan sistem.
Bagaimana AI Agent Memanggil Alat?
Pemanggilan alat merupakan mekanisme penting yang memungkinkan AI Agent berinteraksi dengan sistem eksternal. Pengembang biasanya menyediakan nama, deskripsi fungsi, dan struktur parameter dari alat yang tersedia kepada model. Model kemudian menentukan apakah akan memanggil alat tertentu berdasarkan tugas saat ini. Eksekusi sebenarnya umumnya dilakukan oleh lingkungan runtime atau aplikasi Agent, lalu hasil dari alat tersebut diberikan kepada model untuk diproses lebih lanjut.
Sebagai contoh, Agent pengembangan internal perusahaan mungkin dapat membaca repositori kode, mengkueri log kesalahan, dan menjalankan pengujian. Ketika pengguna memintanya menyelidiki masalah pada suatu layanan, Agent dapat memanggil alat kueri log untuk menemukan masalah, membaca kode yang relevan, lalu menghasilkan rekomendasi modifikasi. Jika perusahaan juga memberikan izin penulisan kode atau deployment, Agent dapat beralih dari menyediakan bantuan analisis menjadi menjalankan operasi aktual.
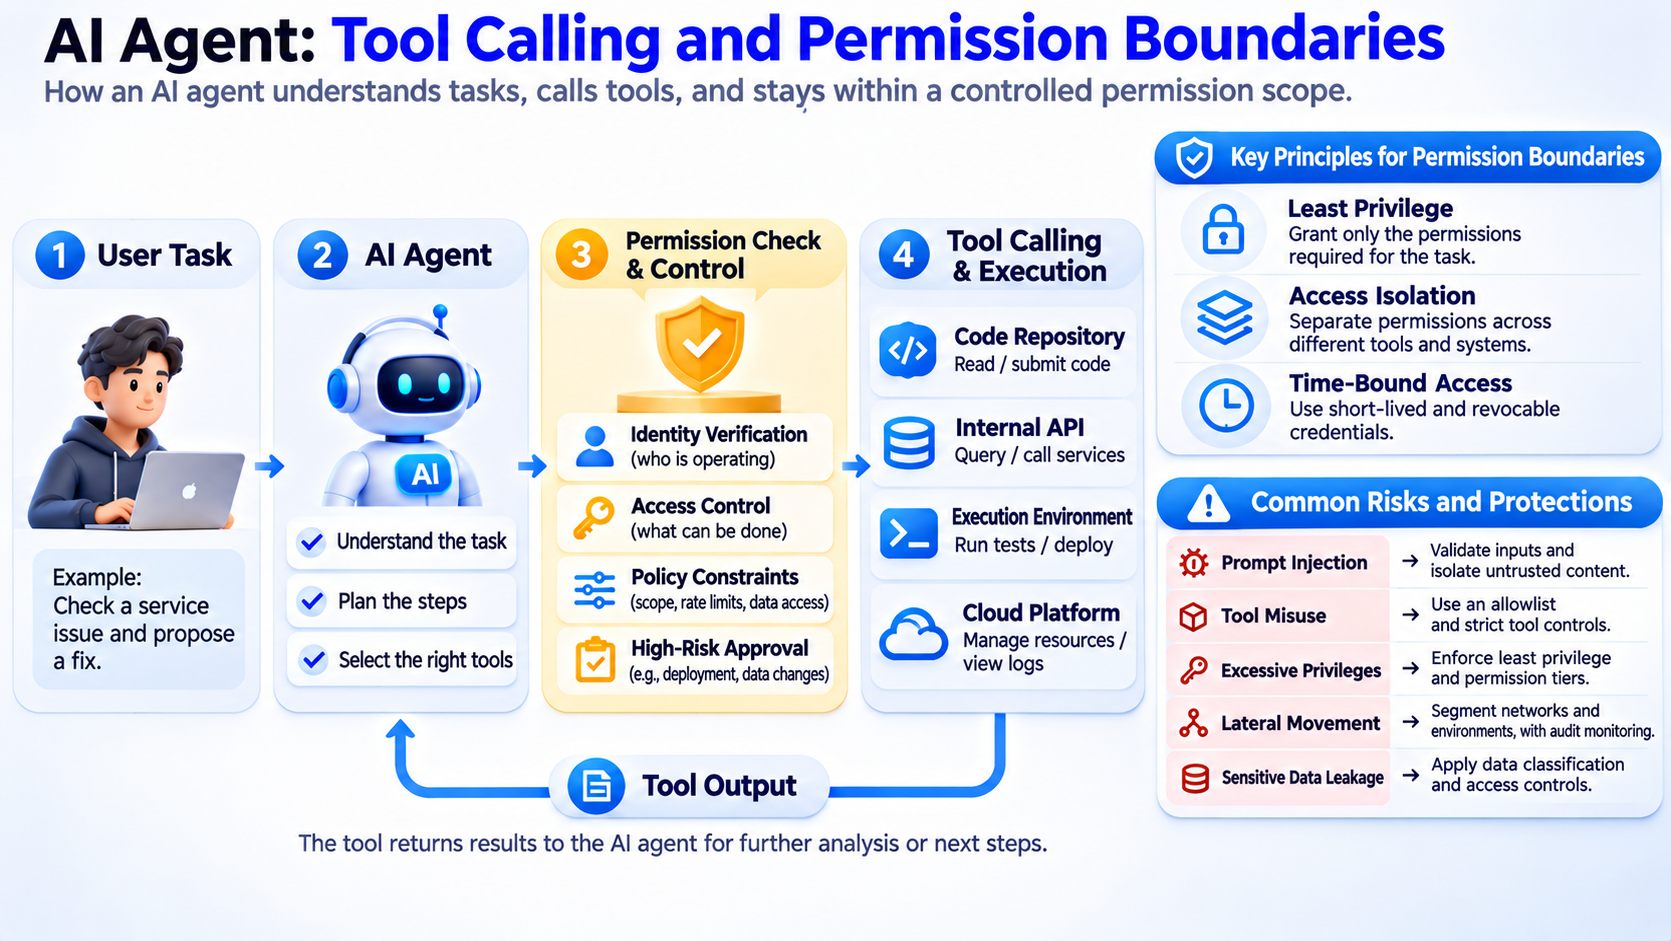
Risiko pemanggilan alat terutama berasal dari dua area.
-
Agent dapat menerima izin eksekusi yang berlebihan. Sebagai contoh, Agent mungkin hanya perlu membaca log, tetapi juga memiliki kemampuan untuk mengubah konfigurasi lingkungan produksi.
-
Agent dapat memproses konten tidak tepercaya dari halaman web eksternal, komentar kode, email, atau keluaran alat. Jika sistem gagal membedakan konten tersebut secara tepat dari otorisasi pengguna yang sebenarnya, informasi eksternal dapat memengaruhi pemanggilan alat berikutnya.
Artinya, perusahaan tidak dapat sekadar memperlakukan pemanggilan alat yang dihasilkan model sebagai operasi tepercaya. Setiap pemanggilan alat yang melibatkan data sensitif atau perubahan sistem memerlukan verifikasi izin independen. Model dapat mengajukan permintaan eksekusi, tetapi keputusan mengenai apakah permintaan tersebut diizinkan harus ditentukan oleh kebijakan keamanan yang eksplisit.
Mengapa AI Agent Dapat Memperluas Permukaan Serangan Perusahaan?
Sistem keamanan perusahaan tradisional umumnya menetapkan kontrol akses berdasarkan identitas karyawan, server, aplikasi, dan batas jaringan. Karyawan yang berbeda memiliki izin sistem yang berbeda, sedangkan layanan kritis dapat membatasi akses melalui kredensial dan aturan jaringan terpisah. Ketika AI Agent terhubung ke sistem perusahaan, AI Agent secara efektif menciptakan jalur akses otomatis baru.
Sebagai contoh, Agent pengembangan dapat terhubung secara bersamaan ke repositori Git, basis pengetahuan internal, platform cloud, dan sistem manajemen tugas. Untuk menyelesaikan tugas lintas sistem, pengembang dapat mengonfigurasi beberapa API Token atau akun layanan. Jika kredensial ini tidak dibatasi secara ketat, penyerang yang memperoleh kendali atas lingkungan runtime Agent atau identitas terkait dapat menggunakan kemampuan akses tersebut untuk menjangkau lebih banyak sistem.
Masalah lainnya adalah kecepatan operasional. Karyawan biasanya perlu masuk secara manual ke beberapa platform untuk menyelesaikan serangkaian operasi, sedangkan AI Agent dapat memanggil alat secara berkelanjutan dalam waktu singkat. Otomatisasi pada dasarnya tidak tidak aman. Namun, tanpa pembatasan laju, deteksi anomali, dan persetujuan untuk operasi berisiko tinggi, instruksi yang salah atau berbahaya dapat dieksekusi dengan cepat.
Oleh karena itu, AI Agent tidak hanya memperluas jumlah antarmuka perangkat lunak, tetapi juga hubungan izin yang menghubungkan berbagai sistem. Perusahaan perlu menilai sumber daya apa saja yang dapat diakses setiap Agent, apakah Agent dapat melintasi domain keamanan yang berbeda, dan apakah terdapat jalur dari alat berisiko rendah menuju sistem berisiko tinggi.
Mengapa Prompt Injection Dapat Memengaruhi Pemanggilan Alat oleh AI Agent?
Prompt injection mengacu pada serangan ketika penyerang menempatkan konten menyerupai instruksi dalam data yang dapat dibaca model, dengan tujuan mengubah tugas yang seharusnya dilakukan model. Untuk chatbot biasa, serangan semacam ini dapat mengakibatkan respons yang salah atau pengungkapan informasi. Untuk AI Agent dengan kemampuan pemanggilan alat, serangan ini juga dapat memengaruhi operasi aktual.
Sebagai contoh, sebuah perusahaan dapat menggunakan AI Agent untuk secara otomatis mengorganisasi laporan masalah dalam repositori kode. Jika penyerang dapat mengendalikan isi laporan, mereka dapat menyisipkan instruksi yang disamarkan sebagai persyaratan pemeliharaan sistem, sehingga mendorong Agent untuk membaca file tambahan atau memanggil alat yang tidak terkait. Risiko sebenarnya bukanlah bahwa Agent membaca laporan tersebut, melainkan apakah Agent memperlakukan konten tidak tepercaya dalam laporan sebagai instruksi yang memiliki otoritas eksekusi.
Serangan ini umumnya dikenal sebagai prompt injection tidak langsung. Penyerang tidak perlu mengirim perintah langsung kepada pengguna Agent. Sebaliknya, penyerang dapat memengaruhi Agent melalui halaman web, dokumen, komentar kode, hasil pencarian, atau keluaran alat. OWASP mencantumkan prompt injection, penyalahgunaan alat, eskalasi hak istimewa, dan pengungkapan informasi sensitif sebagai risiko keamanan penting bagi AI Agent.
Namun, prompt injection harus dibedakan dari serangan malware tradisional. Jika penyerang telah mengambil alih komputer engineer melalui kode berbahaya dan kemudian menggunakan kredensial yang ada untuk mengakses sistem internal, keterlibatan alat AI dalam jalur serangan tidak serta-merta berarti telah terjadi prompt injection. Kedua mekanisme tersebut dapat muncul bersamaan, tetapi secara teknis keduanya berbeda.
Risiko Apa terhadap Alat AI dan Pengelolaan Izin yang Diungkap oleh Insiden Keamanan Binance?
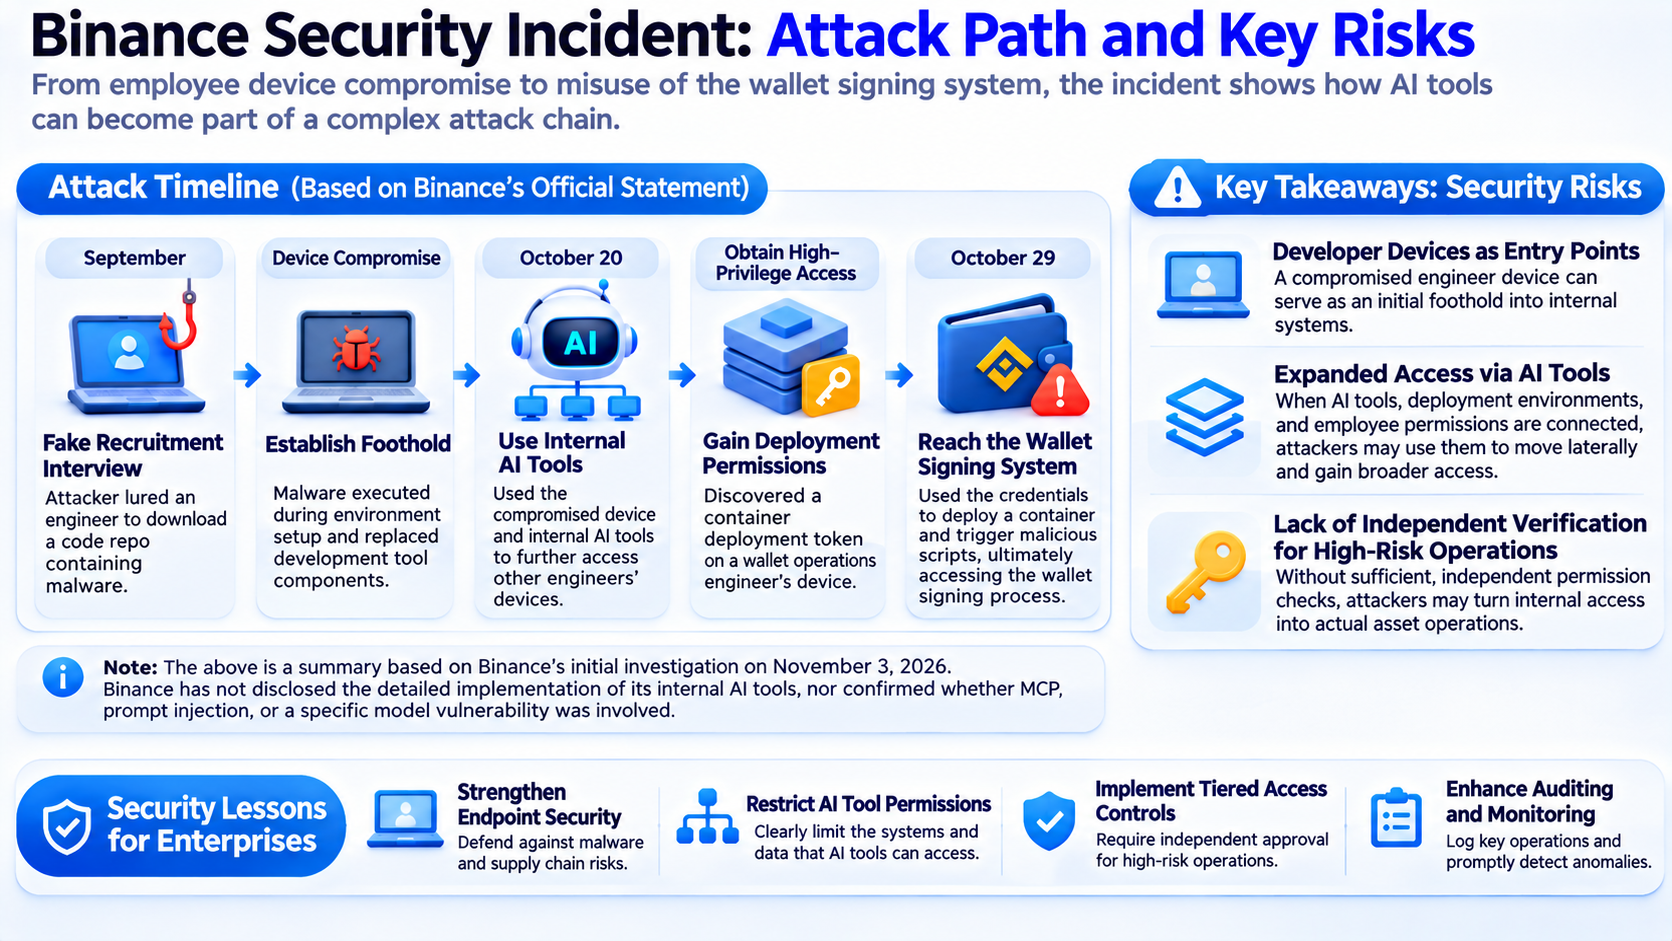
Dalam pernyataan investigasi awalnya yang dirilis pada 3 November 2026, Binance mengungkapkan serangan multistage yang berkembang dari pengambilalihan perangkat karyawan hingga penyalahgunaan sistem penandatanganan dompet internal. Menurut pernyataan tersebut, pada September, penyerang membujuk seorang software engineer untuk mengunduh repositori yang berisi kode berbahaya melalui wawancara kerja palsu. Kode berbahaya tersebut dieksekusi selama konfigurasi lingkungan dan membangun saluran komunikasi yang dikendalikan penyerang dengan mengganti komponen alat pengembangan serta menggunakan metode lainnya.
Pada 20 Oktober, penyerang menggunakan komputer engineer yang telah dikompromikan dan alat AI internal untuk mengambil alih perangkat engineer tambahan. Mereka juga menemukan Token izin deployment kontainer pada perangkat seorang engineer operasi dompet. Pada 29 Oktober, penyerang menggunakan kredensial terkait untuk melakukan deployment kontainer dan memicu skrip berbahaya, yang pada akhirnya mencapai proses operasi penandatanganan dompet.
Dari perspektif arsitektur keamanan, insiden ini mencerminkan setidaknya tiga isu yang layak dikaji. Pertama, perangkat pengembang dapat menjadi titik masuk ke sistem internal bernilai tinggi. Kedua, ketika alat AI internal, lingkungan deployment, dan izin karyawan saling terhubung, penyerang dapat memanfaatkan koneksi ini untuk memperluas akses mereka. Terakhir, jika operasi berisiko tinggi tidak memiliki verifikasi izin independen yang memadai, penyerang dapat mengubah izin internal yang mereka peroleh menjadi kemampuan untuk melakukan operasi aset secara nyata.
Penting untuk ditekankan bahwa Binance belum mengungkapkan implementasi spesifik alat AI internalnya. Oleh karena itu, tidak mungkin untuk mengonfirmasi apakah alat tersebut merupakan AI Agent dengan kemampuan perencanaan otonom, atau menyimpulkan bahwa serangan tersebut melibatkan MCP, prompt injection, atau kerentanan pada model tertentu. Insiden ini menunjukkan bahwa alat AI dapat menjadi bagian dari jalur serangan yang kompleks, tetapi tidak dengan sendirinya membuktikan bahwa AI Agent merupakan penyebab utama serangan.
Apa Batasan Izin AI Agent? Mengapa Prinsip Hak Istimewa Minimum Sangat Penting?
Batasan izin menentukan sumber daya yang dapat diakses oleh suatu entitas perangkat lunak, operasi yang dapat dilakukannya, dan kondisi yang memungkinkannya memperoleh izin tambahan. Untuk AI Agent, batasan izin tidak hanya mencakup model itu sendiri, tetapi juga lingkungan runtime Agent, antarmuka alat, identitas pengguna, akun layanan, dan sistem eksternal.
Prinsip hak istimewa minimum mengharuskan sistem memberikan hanya izin yang diperlukan untuk menyelesaikan tugas saat ini. Sebagai contoh, Agent yang bertanggung jawab menganalisis log server biasanya hanya memerlukan akses ke data log tertentu. Agent tersebut tidak seharusnya secara otomatis dapat menghapus basis data, mengubah lingkungan produksi, atau mentransfer aset digital. Jika suatu tugas benar-benar memerlukan operasi berisiko tinggi, Agent harus memperoleh izin sementara melalui mekanisme otorisasi independen.
OWASP mencantumkan excessive agency sebagai risiko penting dalam aplikasi model bahasa besar. Masalah utamanya bukanlah bahwa model memiliki kemampuan pemanggilan alat, melainkan bahwa sistem telah memberikan model fungsi yang tidak diperlukan, izin berlebihan, atau kemampuan operasi otonom tanpa batasan. Ketika model dipengaruhi oleh masukan yang salah, prompt injection, atau hasil alat yang berbahaya, izin tersebut dapat meningkatkan potensi kerusakan.
Oleh karena itu, perusahaan perlu menempatkan pemeriksaan izin dalam lingkungan eksekusi tepercaya, alih-alih sekadar memberi tahu Agent melalui system prompt untuk tidak melakukan operasi berbahaya. Bahkan jika model salah meminta akses ke alat sensitif, layanan backend harus dapat menolak permintaan tidak sah berdasarkan identitas, cakupan sumber daya, dan jenis operasi.
Tantangan Keamanan Baru Apa yang Dapat Ditimbulkan oleh Protokol Koneksi Alat seperti MCP?
Model Context Protocol (MCP) adalah protokol terbuka untuk menghubungkan aplikasi AI dengan alat eksternal dan sumber daya data. Melalui MCP, pengembang dapat menghubungkan AI Agent ke sistem file, basis data, repositori kode, dan layanan lainnya tanpa harus merancang metode integrasi yang sepenuhnya berbeda untuk setiap alat.
Metode koneksi yang terstandardisasi ini dapat meningkatkan efisiensi pengembangan, tetapi juga berarti bahwa Agent dapat lebih mudah mengakses beberapa sistem eksternal. Jika perusahaan tidak mengelola MCP Servers, definisi alat, dan izin akses, perusahaan dapat menghadapi masalah seperti izin alat berlebihan, deskripsi alat berbahaya, layanan pihak ketiga yang dikompromikan, atau terpaparnya informasi sensitif secara tidak sengaja.
Sebagai contoh, Agent pengembangan mungkin perlu membaca repositori kode, tetapi tidak perlu mengakses sistem pembayaran perusahaan. Jika kedua jenis alat tersebut dikonfigurasi dalam lingkungan runtime yang sama dan menggunakan kredensial bersama dengan izin tingkat tinggi, Agent yang awalnya dimaksudkan untuk membantu pengembangan dapat memperoleh kemampuan operasional yang tidak terkait dengan tugasnya.
OWASP merekomendasikan penerapan mekanisme audit untuk MCP Servers yang terhubung dengan alat coding AI, membatasi alat yang dapat dipanggil, dan memeriksa apakah definisi alat mengandung instruksi berbahaya. Agent yang mengeksekusi kode juga harus menggunakan langkah-langkah seperti sandboxing, pembatasan akses jaringan, dan pengelolaan kredensial independen.
MCP sendiri bukan merupakan kerentanan keamanan. Hal yang perlu dinilai adalah implementasi alat, autentikasi, konfigurasi izin, serta cara konten eksternal memengaruhi perilaku Agent setelah protokol terhubung.
Bagaimana Perusahaan Seharusnya Melindungi Identitas dan Izin Akses AI Agent?
Perusahaan harus terlebih dahulu membangun sistem identitas yang dapat diidentifikasi dan diaudit untuk AI Agent. Aplikasi tradisional biasanya menggunakan akun layanan atau API Keys untuk mengakses sistem lain. Namun, operasi AI Agent dapat melibatkan otorisasi pengguna, tugas otomatis, dan beberapa alat secara bersamaan. Oleh karena itu, perusahaan perlu membedakan secara jelas antara identitas pengguna, identitas Agent, dan izin eksekusi aktual.
Sebagai contoh, karyawan yang meminta Agent mengambil laporan internal tidak berarti Agent dapat menggunakan akun layanannya untuk membaca file lain yang tidak diizinkan untuk diakses oleh karyawan tersebut. Desain otorisasi yang tepat harus memverifikasi apakah pengguna yang mengajukan permintaan berwenang mengakses sumber daya target dan apakah Agent diizinkan melakukan operasi yang sesuai. Hal ini membantu mencegah Agent melewati kontrol akses yang ada karena layanan proksinya memiliki hak istimewa lebih tinggi.
Pada Februari 2026, National Cybersecurity Center of Excellence (NCCoE) di bawah National Institute of Standards and Technology (NIST) menerbitkan makalah konsep tentang identitas dan otorisasi perangkat lunak serta AI Agent. Makalah tersebut membahas isu-isu termasuk pengenalan identitas Agent, autentikasi, otorisasi, kredensial sementara, izin yang didelegasikan, dan audit. Hal ini mencerminkan bagaimana keamanan AI Agent berkembang dari kontrol keluaran model menjadi kerangka kerja pengelolaan identitas dan akses yang lengkap.
Dalam deployment aktual, perusahaan dapat menggunakan kredensial akses berumur pendek dan membatasi izin untuk tugas, sumber daya, serta periode waktu tertentu. Persetujuan independen dan verifikasi sekunder juga harus diwajibkan untuk aktivitas berisiko tinggi seperti deployment produksi, operasi keuangan, dan perubahan izin. Dengan demikian, bahkan jika lingkungan runtime Agent dikompromikan, penyerang mungkin tidak dapat langsung memperoleh kredensial berhak istimewa tinggi dengan masa berlaku panjang.
Bagaimana Perusahaan Dapat Mengurangi Risiko Keamanan Pemanggilan Alat AI Agent?
Perusahaan dapat menerapkan perlindungan di empat area: izin alat, lingkungan eksekusi, operasi sensitif, dan pemantauan perilaku.
-
Perusahaan harus membatasi alat yang dapat digunakan Agent berdasarkan kebutuhan bisnis. Agent yang hanya mengambil informasi tidak memerlukan kemampuan eksekusi kode secara bebas, dan Agent yang digunakan untuk peninjauan kode tidak seharusnya otomatis menerima izin deployment produksi. Untuk alat dengan kemampuan menulis, perusahaan dapat lebih lanjut membatasi jalur file, tabel basis data, jenis operasi API, dan cakupan akses.
-
Alat berisiko tinggi harus berjalan dalam lingkungan terisolasi. Eksekusi kode, pemasangan paket pihak ketiga, dan pemrosesan halaman web eksternal dapat memasukkan konten tidak tepercaya. Oleh karena itu, perusahaan dapat menggunakan kontainer atau teknologi sandbox lainnya untuk membatasi akses ke sistem file, jaringan, dan sumber daya sistem. Isolasi mengurangi kemungkinan serangan terhadap satu alat memengaruhi sistem lain.
-
Perusahaan harus mewajibkan persetujuan manusia untuk operasi yang tidak dapat dibatalkan. Operasi seperti menghapus data penting, mengubah izin, melakukan deployment layanan produksi, atau mentransfer aset tidak boleh diselesaikan secara otomatis hanya karena Agent menentukan bahwa tugas tersebut masuk akal. Panduan keamanan Agent Framework dari Microsoft juga merekomendasikan penentuan apakah konfirmasi manusia diperlukan berdasarkan dampak, sensitivitas data, dan kemungkinan operasi untuk dibatalkan.
-
Terakhir, perusahaan perlu membangun mekanisme audit berkelanjutan yang mencatat alat mana yang digunakan Agent, sumber daya mana yang diaksesnya, apakah terjadi permintaan izin yang tidak normal, dan apakah hasil eksekusi aktual sesuai dengan tugas yang diotorisasi. Untuk pemanggilan alat yang berulang kali gagal, akses data yang tidak normal, dan operasi dalam jumlah besar dalam waktu singkat, perusahaan dapat menggabungkan deteksi berbasis aturan dengan analisis perilaku untuk mengidentifikasi potensi risiko.
| Langkah Keamanan |
Fungsi Utama |
| Hak istimewa minimum |
Membatasi alat dan sumber daya yang dapat diakses Agent |
| Persetujuan pemanggilan alat |
Mencegah operasi berisiko tinggi dilakukan tanpa konfirmasi |
| Isolasi sandbox |
Mengurangi dampak kode berbahaya atau penyalahgunaan alat |
| Kredensial akses sementara |
Mengurangi risiko paparan kredensial jangka panjang |
| Validasi masukan dan keluaran |
Mengurangi risiko konten berbahaya memengaruhi eksekusi alat |
| Audit perilaku |
Mendeteksi pemanggilan dan penggunaan izin yang tidak normal |
Langkah-langkah ini tidak dapat menjamin penghapusan sepenuhnya risiko keamanan AI Agent. Namun, langkah-langkah tersebut dapat mengurangi cakupan dampak setelah serangan berhasil dan meningkatkan kemungkinan perilaku tidak normal dapat dideteksi serta ditangani.
Mengapa Keamanan AI Agent Menjadi Isu Penting bagi Infrastruktur Web3?
Kombinasi AI Agent dan infrastruktur blockchain memberikan implikasi yang lebih langsung terhadap keamanan aset dalam pemanggilan alat dan pengelolaan izin. Dalam skenario perusahaan tradisional, Agent dapat mengeksekusi kode, mengirim email, atau mengubah basis data. Dalam skenario Web3, Agent juga dapat terhubung ke dompet, mengkueri aset on-chain, memanggil smart contract, atau memulai permintaan transaksi.
Sebagai contoh, Agent yang digunakan untuk mengelola aset on-chain secara otomatis mungkin perlu mengkueri saldo, menganalisis pasar, dan memberikan rekomendasi perdagangan berdasarkan pengaturan pengguna. Jika Agent tersebut juga menerima kemampuan penandatanganan transaksi atau pemanggilan smart contract, perusahaan harus menetapkan dengan jelas operasi mana yang dapat dieksekusi secara otomatis, operasi mana yang memerlukan konfirmasi pengguna, serta cara membatasi jumlah per transaksi, cakupan aset, dan periode validitas otorisasi.
Dalam proses ini, Session Keys, smart account, dan mekanisme otorisasi terperinci dapat menyediakan berbagai bentuk pengelolaan izin. Namun, keamanan spesifiknya bergantung pada cara implementasinya. Session Keys dapat membatasi izin operasional tertentu pada periode atau cakupan tertentu, sedangkan smart account dapat membatasi perilaku transaksi melalui aturan kontrak. Meskipun demikian, risiko keamanan tetap dapat muncul jika kondisi otorisasi terlalu luas, logika validasi mengandung cacat, atau lingkungan eksekusi dikompromikan.
Oleh karena itu, pengembangan AI Agent Web3 tidak dapat berfokus hanya pada efisiensi perdagangan otomatis atau pembayaran on-chain. Pengembangan tersebut juga harus menangani verifikasi identitas, delegasi izin, persetujuan transaksi, dan pencabutan otorisasi. Untuk sistem AI yang terhubung dengan aset nyata, batasan keamanan harus mencakup keseluruhan proses, mulai dari keputusan model hingga pemanggilan alat, pembuatan transaksi, verifikasi tanda tangan, dan eksekusi on-chain.
Kesimpulan
AI Agent mengubah cara perusahaan menggunakan kecerdasan buatan. Seiring model terhubung dengan repositori kode, API internal, basis data, dan alat otomatisasi, sistem AI tidak lagi sekadar menjadi titik masuk untuk pemrosesan informasi. Sistem tersebut semakin menjadi entitas eksekusi perangkat lunak dengan kemampuan operasional nyata.
Investigasi awal Binance terhadap insiden keamanan yang diungkapkan pada 3 November 2026 menunjukkan bahwa alat AI internal mungkin muncul dalam jalur serangan yang kompleks. Namun, informasi yang tersedia tidak cukup untuk membuktikan bahwa insiden tersebut secara langsung disebabkan oleh kerentanan AI Agent atau prompt injection. Pelajaran yang lebih penting adalah perusahaan perlu menilai kembali hubungan akses antara lingkungan pengembangan, alat otomatisasi, dan sistem dengan hak istimewa tinggi.
Di masa depan, keamanan AI Agent tidak hanya akan bergantung pada apakah model dapat mengidentifikasi instruksi berbahaya, tetapi juga pada apakah perusahaan dapat membangun autentikasi identitas yang andal, hak istimewa minimum, isolasi alat, dan mekanisme persetujuan independen. Hanya dengan memisahkan secara tepat kemampuan pengambilan keputusan AI dari izin eksekusi aktual, perusahaan dapat mengendalikan potensi risiko sambil meningkatkan efisiensi otomatisasi.
FAQ
Mengapa AI Agent Memiliki Risiko Keamanan Lebih Besar daripada Chatbot Biasa?
AI Agent dapat mengakses data perusahaan, mengeksekusi kode, atau mengubah sistem melalui pemanggilan alat. Dibandingkan chatbot yang hanya menghasilkan teks, kesalahan atau perilaku yang dimanipulasi pada AI Agent dapat menimbulkan konsekuensi operasional nyata.
Apa Itu Pemanggilan Alat AI Agent?
Pemanggilan alat mengacu pada AI Agent yang meminta program atau layanan eksternal untuk melakukan suatu operasi berdasarkan kebutuhan tugas, seperti mengkueri basis data, membaca file, memanggil API, atau menjalankan kode.
Apakah Prompt Injection Selalu Dapat Mengendalikan AI Agent?
Belum tentu. Keberhasilan prompt injection bergantung pada desain sistem, perilaku model, dan kontrol keamanan. Bahkan jika penyerang memengaruhi keluaran model, verifikasi izin independen dapat mencegah operasi alat yang tidak sah.
Apakah Insiden Keamanan Binance Membuktikan bahwa AI Agent Memiliki Kerentanan?
Tidak. Investigasi awal Binance mengonfirmasi bahwa jalur serangan melibatkan alat AI internal, tetapi tidak mengungkapkan bukti teknis yang cukup untuk membuktikan adanya kerentanan AI Agent atau prompt injection.
Apakah MCP Meningkatkan Risiko Keamanan AI Agent?
MCP dapat membantu aplikasi AI terhubung dengan alat eksternal, tetapi risiko keamanan utama berasal dari implementasi alat, izin akses, dan penanganan konten tidak tepercaya. Autentikasi yang tepat, audit alat, dan pembatasan izin dapat mengurangi risiko ini.
Bagaimana Perusahaan Seharusnya Membatasi Izin AI Agent?
Perusahaan dapat menggunakan prinsip hak istimewa minimum, kredensial sementara khusus tugas, persetujuan operasi independen, isolasi sandbox, dan audit pemanggilan alat untuk memastikan bahwa Agent hanya dapat melakukan operasi yang secara eksplisit diotorisasi.







