Este es el problema fundamental para exchanges, custodios, gestores de carteras y otras CASP o firmas de servicios financieros que operan actualmente en Mónaco. El análisis se centra en lo que regula aún la ley vigente de 2022, cómo el marco de reemplazo propuesto —identificado a veces como Proyecto de Ley n.° 1131— podría desplazar la concesión de licencias y la supervisión hacia un enfoque más alineado con MiCA, y qué implica en la práctica para el cumplimiento de transición, mejoras AML/CFT, protección de activos, supervisión multiagencia, proveedores extranjeros y cómo afecta los costes y el modelo de negocio para mantenerse activo en el Principado.
Puntos clave:
- El marco jurídico de Mónaco de julio de 2022 sigue siendo la base legal actual para actividades cripto y de activos digitales.
- Una transición hacia regulaciones cripto más estrictas obligaría a los proveedores existentes a revisar el alcance de sus autorizaciones, en lugar de asumir que un registro o aprobación antigua sigue vigente automáticamente.
- Gobernanza, controles AML/CFT, protección, ciberseguridad y resiliencia operativa se convierten en áreas prioritarias de transición bajo un modelo MiCA.
- Mónaco está bajo el monitoreo intensificado de FATF desde junio de 2024, lo que ejerce presión regulatoria para fortalecer la efectividad AML/CFT. Mónaco permanece en la lista de monitoreo intensificado en junio de 2026.
- No hay un plazo de grandfathering confirmado en Mónaco hasta la publicación oficial de la nueva legislación y medidas de implementación.
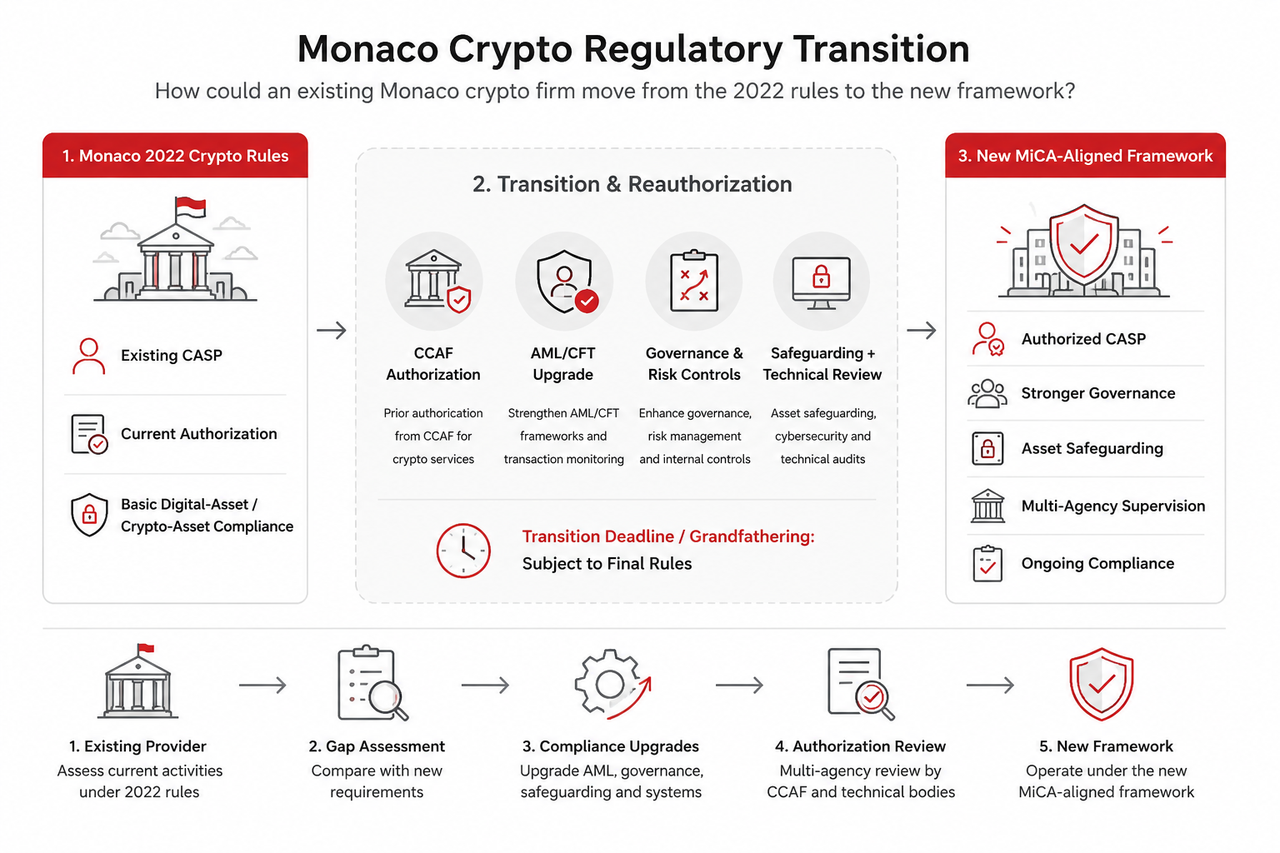
¿Cómo pueden las criptoempresas existentes pasar de las reglas de Mónaco de 2022 al nuevo marco?
Para un proveedor actual, la forma más segura de afrontar la transición regulatoria cripto de Mónaco es considerar el proceso como un ejercicio de rehabilitación de permisos.
La empresa debería mapear cada actividad actual frente a las categorías de servicios reconocidas por el nuevo marco, identificar qué servicios requieren autorización previa, qué autoridad los supervisa, y si la entidad legal, la estructura de gestión y los sistemas de cumplimiento cumplen los nuevos estándares.
Eso parece administrativo, pero en la práctica puede transformar el modelo de negocio completo.
Una compañía puede decir que es una plataforma de activos digitales, pero realmente realizar servicios de custodia, exchange, ejecución de órdenes, gestión de cartera, transferencias o recepción y transmisión de órdenes de cliente. Un marco más granular exige autorización expresa para cada actividad.
Este principio existe en otras regulaciones cripto europeas. Bajo MiCA, la autorización se aplica a servicios específicos de criptoactivos, no a la actividad cripto en general. La aplicación de MiCA por ESMA muestra cómo Europa avanza hacia licencias, gobernanza y supervisión por servicio.
Mónaco sigue una dirección similar, ya que el marco propuesto en el Proyecto de Ley n.° 1131 busca alinear la regulación de activos digitales con MiCA y los estándares FATF, aunque Mónaco no sea miembro de la UE y las reglas finales deban evaluarse bajo la ley local y no asumiendo la aplicación directa de MiCA.
La relación entre estos sistemas es relevante porque la alineación de Mónaco con MiCA y FATF se integra en un panorama regulatorio mucho más amplio, que abarca no solo la regulación de mercados sino también controles contra el crimen financiero.
Criptoactivos y activos digitales bajo la ley cripto de Mónaco de 2022
La Ley n.° 1.528 introdujo y modificó varias definiciones en la legislación digital de Mónaco. Entre otras cosas, define activo digital como representación digital de valor, propiedad o derecho patrimonial; y criptoactivo como un término más amplio, que incluye activos digitales y tokens financieros.
Estas definiciones son claves en la transición, ya que el catálogo de productos de una empresa puede dejar de encajar en la misma categoría regulatoria tras la entrada en vigor de las nuevas normas.
Por ejemplo, un proveedor podría ofrecer custodia de tokens, intercambios cripto a cripto y estrategias de inversión gestionada desde una interfaz única, aportando también servicios cubiertos en varias funciones. Los reguladores pueden ver las diferentes actividades como independientes y sujetas a requisitos legales y de control por separado.
Por ello, la revisión interna de transición debe empezar por productos, no por licencias.
Para cada servicio, la empresa debe preguntarse:
- ¿Qué activo está involucrado?
- ¿Qué servicios cubiertos u operativos realiza la empresa para el cliente bajo el nuevo marco?
- ¿Posee o controla los activos de los clientes?
- ¿Transmite, ejecuta u organiza órdenes?
- ¿Ejercita discreción sobre la inversión?
- ¿La actividad queda dentro del nuevo perímetro de autorización?
Este proceso distingue la transición del problema general de la concesión de licencias cripto en Mónaco, especialmente para empresas que operan servicios de activos digitales. Un proveedor existente parte de permisos heredados y sistemas operacionales, mientras que uno nuevo empieza sin ellos.
La autorización previa puede reemplazar los supuestos sobre grandfathering
El gran error de las empresas existentes sería asumir que cumplir con las reglas cripto anteriores garantiza el derecho permanente a operar bajo las nuevas.
Las reglas transitorias pueden funcionar de varias formas: el gobierno puede reconocer permisos antiguos temporalmente, exigir solicitudes antes de un plazo, convertir licencias automáticamente si se cumplen ciertas condiciones, o permitir operaciones solo mientras se evalúa una nueva solicitud.
Hasta que Mónaco publique disposiciones transitorias finales, ningún resultado debe considerarse confirmado.
Una referencia europea útil es el sistema de grandfathering de MiCA. Los proveedores que operaban legalmente antes del 30 de diciembre de 2024 podían, si la ley nacional lo permitía, seguir durante un periodo de transición, pero ESMA especificó que no se consideraban autorizados por MiCA solo por continuar operando, y que esas disposiciones no pueden durar más allá del 1 de julio de 2026.
Esa distinción es crucial para Mónaco: la autorización temporal para seguir operando no equivale a autorización bajo el nuevo marco.
Las empresas deberían preparar un paquete de autorización aunque el grandfathering sea generoso, limitado o inexistente, pues seguir operando puede requerir aprobación formal, no solo el estatus heredado.
Un marco alineado con MiCA puede requerir revisión del gobierno corporativo
La legislación propuesta a través del Proyecto de Ley n.° 1131 probablemente reemplazará el simple registro de empresa y notificación de actividad por un marco alineado con MiCA con requisitos de licencia más estrictos.
La autorización tipo MiCA enfatiza el control sobre la empresa, la idoneidad de la dirección, la gobernanza de riesgos y si las empresas demuestran gobernanza corporativa, conducta profesional, protección al cliente y salvaguardas prudenciales. Los CASP europeos deben operar bajo rangos y obligaciones de gobernanza claramente definidos.
La preparación para la transición podría implicar revisar:
- Responsabilidades del consejo y la alta dirección;
- Independencia en cumplimiento;
- Políticas de gestión de riesgos;
- Controles de conflictos de interés;
- Registro documental;
- Acuerdos de outsourcing;
- Escalada de incidentes;
- Planes de continuidad de negocio;
- Gestión de reclamaciones de clientes;
- Protección de activos y salvaguardas financieras;
- Gobernanza de ciberseguridad y controles operativos.
Las empresas existentes suelen contar ya con muchos de estos controles, pero lo difícil es demostrar que cumplen el nuevo estándar regulatorio y están bien documentadas.
La diferencia entre la regulación general y el problema específico de transición queda clara en el contexto del marco regulatorio global de Mónaco: el cumplimiento de transición verifica si los procedimientos actuales sobrevivirán al cambio legal, incluyendo los futuros requisitos técnicos estrictos fijados en regulaciones secundarias.
Los requisitos podrían involucrar múltiples organismos supervisores
Un modelo de autorización nuevo podría implicar más de un órgano supervisor.
La CCAF supervisa las actividades financieras en el Principado, equivalente a una autoridad de mercados en los marcos donde MiCA define la supervisión de valores y criptoactivos. Ya exige autorización para actividades financieras reguladas y señala que cambios materiales en capital, objeto social y gestión requieren aprobación previa.
Si la autorización cripto se integra más directamente en el ámbito de la CCAF según la nueva legislación, los reguladores podrán examinar la estructura total de operación y no solo la tecnología.
Revisiones técnicas pueden incluir a agencias de seguridad financiera, digital o AML, y si el diseño legal lo requiere, coordinación con reguladores bancarios u otras instituciones. Así, un proceso limitado se convierte en una evaluación multiagencia de controles financieros y tecnológicos; como sucedió tras MiCA, con 300 empresas añadidas al registro ESMA en julio de 2025.
La empresa debe poder ofrecer la misma respuesta a diferentes reguladores para preguntas similares: ¿cómo funciona el servicio, quién lo controla, qué falla y qué prueba cumplimiento para evitar daño al cliente o al sistema financiero?
AML/CFT podría ser el área de transición más relevante
La reforma regulatoria de Mónaco está ligada a la lucha contra el lavado de dinero y el posicionamiento AML/CFT, especialmente a medida que las autoridades endurecen expectativas.
El Financial Action Task Force puso a Mónaco bajo monitoreo intensificado en junio de 2024. El FATF enfatizó sanciones por infracciones AML/CFT, reportes de transacciones sospechosas, efectividad judicial y decomiso de activos.
Aunque hubo avances, Mónaco sigue bajo monitoreo en la actualización del FATF de 19 de junio de 2026; la reforma busca corregir deficiencias estratégicas, mejorar la clasificación y salir de la lista gris.
Para empresas cripto: se espera que refuercen controles contra lavado y un marco efectivo para prevención de financiamiento al terrorismo, no tratar el cumplimiento como una función auxiliar.
El CASP existente debe revisar:
- Identificación y verificación de clientes;
- Verificación de beneficiario final;
- Diligencia reforzada con jurisdicciones de riesgo elevado;
- Monitoreo de transacciones;
- Análisis de billeteras;
- Controles de sanciones;
- Categorización de riesgo del cliente;
- Reporte de operaciones sospechosas;
- Procedimientos de origen de fondos;
- Retención de registros;
- Personal de cumplimiento.
La transición será exigente para compañías que crecieron con procesos menos estrictos y sumaron controles sólo al aumentar el volumen, especialmente porque la comisión europea y otros exigen controles robustos con países de alto riesgo.
Un régimen de licencias maduro espera controles diseñados alrededor del negocio antes de la autorización, no reparados tras el problema, sobre todo si las deficiencias históricas han provocado escrutinio.
La protección de activos puede alterar las operaciones diarias
La custodia es otro ámbito donde la brecha entre antiguos y nuevos modelos de cumplimiento salta a la vista, especialmente cuando la custodia cripto requiere autorización.
Una empresa que protege criptoactivos de clientes debe poder demostrar segregación de activos, controles sobre claves privadas, procedimientos de conciliación, autorización de retiros, respuesta a incidentes, gestión ante insolvencia o disrupción operativa y vigilancia de proveedores terceros cuando la infraestructura está subcontratada.
No son solo cuestiones de política sobre activos virtuales.
Supongamos que un exchange custodia BTC en billeteras de tesorería propias. El regulador puede exigir evidencia de que los activos de clientes están separados de los de la empresa, que la autorización de retiros no recaiga en una sola persona y que los registros sean conciliables con seguridad.
Para ver cómo los servicios de exchange regulado pueden dividirse en actividades específicas, la autorización europea de Gate Technology Ltd muestra cómo los proveedores de servicios criptoactivos están autorizados bajo MiCA para funciones como custodia, operación de plataforma, intercambio cripto-fiat, cripto-cripto, ejecución y transferencias.
Un usuario puede ver cómo funciona la actividad de exchange en el producto mercado spot BTC/USDT en Gate.com, pero la cuestión regulatoria es: ¿qué entidad legal presta el servicio, bajo qué permiso y con qué controles?
CASP existente en Mónaco: secuencia práctica para la transición
Un CASP en Mónaco no debe esperar al plazo para arrancar la preparación y las empresas cripto deben ver esto como planificación de transición para participantes del mercado ya supervisados.
La secuencia sería:
- Inventariar los servicios actuales. Mapear cada producto y el recorrido de cliente a la actividad regulada realmente realizada.
- Comparar permisos heredados con el alcance propuesto. Identificar qué actividades de proveedores de activos digitales o servicios de activos requieren nueva o mayor autorización.
- Revisar la brecha de gobernanza. Evaluar supervisión, idoneidad de la dirección, propiedad de cumplimiento, conflictos y externalizaciones.
- Reforzar controles AML/CFT. Probar KYC, análisis de sanciones, monitoreo y escalada de actividad sospechosa, según los nuevos estándares.
- Documentar controles de custodia y tecnología. Que los procesos de custodia, arquitectura de billetera, ciberseguridad, gestión de acceso y respuesta a incidentes sean aptos para auditoría regulatoria.
- Preparar el expediente de evidencias para la autorización. Las políticas no bastan. Se necesitan procedimientos, responsables, descripción de sistemas, evaluación de riesgos y pruebas de funcionamiento, sobre todo si el nuevo marco exige autorización previa de CCAF.
- Monitorizar la fecha límite de cumplimiento cripto en Mónaco. Solo la ley promulgada, reglamentación secundaria y el texto aprobado por el Consejo Nacional confirman si una empresa recibe grandfathering, cuánto dura y cuándo operar sin nueva autorización es ilegal.
Este enfoque exige mayor inversión inicial, pero reduce el riesgo de tener que rediseñar el negocio cuando el plazo de autorización ya está corriendo.
Las empresas extranjeras no deben asumir que el régimen transitorio local elimina los requisitos de presencia local para proveedores externos o que otorga la misma protección que a firmas establecidas y autorizadas en Mónaco.
Incluso bajo el marco actual, la CCAF afirma que empresas no autorizadas en el Principado normalmente no pueden comercializar servicios, instrumentos o productos financieros a residentes privados de Mónaco y podrían necesitar cumplir requisitos de presencia local antes de prestar servicios cubiertos, sujetos a excepciones limitadas. La comercialización remota no solicitada también está restringida según reglas específicas.
Un futuro marco cripto podría regular de forma igualmente rígida el territorio y el marketing.
Esto tiene repercusiones para exchanges extranjeros que utilizan sitios web, apps, afiliados o publicidad dirigida. La empresa puede no tener oficina física en Mónaco, pero crear exposición regulatoria por servicios cripto remotos, ya que los requisitos de presencia local pueden aplicar según cómo se aborda a los clientes en Mónaco.
¿Qué ocurre si Mónaco no ofrece grandfathering?
El escenario más exigente es un periodo corto de transición sin reconocimiento automático de permisos previos.
Las empresas se enfrentan a tres opciones: autorización antes del plazo, limitar servicios fuera de su autorización, o dejar de prestar actividades reguladas hasta tener autorización.
La planificación operativa debe contemplar esa opción ahora.
Las comunicaciones con clientes, onboarding, órdenes pendientes, custodia y acceso a retiros requieren planes de contingencia. Apagar un servicio regulado el último día puede conllevar riesgos de conducta y operativos.
Por eso un plazo de cumplimiento cripto en Mónaco, una vez formalmente publicado, tiene impacto más allá del departamento legal.
Los costes de cumplimiento probablemente aumentarán
Una autorización más estricta implica mayores costes fijos.
Los proveedores existentes pueden requerir más personal de cumplimiento, revisión legal externa, test de ciberseguridad, cambios de gobernanza, apoyo de auditoría y reporting interno formalizado. Los pequeños sienten más el impacto porque la infraestructura es necesaria sin importar el número de clientes.
La transición MiCA europea ofrece una referencia. Antes de la implementación completa, miles de empresas cripto estaban bajo sistemas nacionales de registro, solo 194 empresas lograron autorización MiCA en mayo de 2026. Gate, por ejemplo, pasó de estructuras autorizadas previas a un ámbito CASP MiCA definido antes del final de transición UE, reflejando cómo el régimen de [markets in crypto assets] elevó el estándar dentro del marco [eu].
Mónaco no está obligado a seguir la experiencia de la UE. Pero la tendencia es clara: licencias más estrictas desplazan el cumplimiento de ejercicio de registro a requisito operativo constante.
Conclusión
El camino previsto de la normativa de Mónaco de 2022 hacia un marco cripto nuevo no es simplemente “la licencia antigua se convierte en nueva”.
Las empresas existentes deben mapear sus servicios al nuevo perímetro, reforzar gobernanza, actualizar controles AML/CFT, documentar procesos de custodia y ciberseguridad y prepararse para revisión supervisora más profunda. El marco final puede ofrecer grandfathering o ventana de reautorización, pero ningún plazo de transición debe considerarse definitivo hasta que la legislación oficial lo confirme.
Para las empresas ya operando en el Principado, la estrategia más prudente es estar listas para la autorización antes de que el reloj legal empiece a correr.
La dirección regulatoria de Mónaco se define cada vez más por las preocupaciones que impulsan la implantación europea de MiCA y el control FATF: responsabilidad clara, controles reforzados, límites transparentes y exigencia de rendición de cuentas a los proveedores de activos digitales. La transición podría aumentar los costes operativos, pero también genera una cuestión esencial para cada proveedor: ¿puede la empresa demostrar que sus operaciones cumplen los estándares del nuevo marco regulatorio?
Preguntas frecuentes
¿La ley cripto de Mónaco de 2022 sigue vigente?
Sí. La Ley n.° 1.528 del 7 de julio de 2022 está registrada por Legimonaco como vigente al 26 de julio de 2026. Las reglas futuras pueden modificar o reemplazar partes del marco actual.
¿Las empresas cripto de Mónaco recibirán automáticamente una nueva licencia?
No debe asumirse. La conversión automática, grandfathering y reautorización dependen de las disposiciones transitorias que Mónaco adopte, si las aprueba el Consejo Nacional.
¿Mónaco ha anunciado una fecha definitiva de cumplimiento cripto?
No se puede verificar un plazo definitivo de marco sustituto en la legislación oficial al 18 de agosto de 2026. Las empresas deben evitar tratar fechas no oficiales como vinculantes hasta que la ley promulgada y los reglamentos secundarios, tras revisión del Consejo Nacional, lo confirmen.
¿Por qué el FATF es relevante para la regulación cripto en Mónaco?
Mónaco entró en monitoreo intensificado de FATF en junio de 2024 y permanece allí en junio de 2026. El plan de acción del FATF se centra en la eficacia del sistema AML/CFT de Mónaco, haciendo que los controles financieros sean fundamentales en la reforma regulatoria cripto.
¿Las empresas existentes pueden necesitar autorización de CCAF?
Depende de la legislación final y los servicios realizados. La CCAF ya supervisa actividades financieras reguladas en Mónaco y requiere aprobación previa para nuevas actividades o cambios materiales, puede autorizar servicios de inversión y operaciones con activos digitales, supervisar de forma continua y ejercer potestad sancionadora.
¿Mónaco debe copiar MiCA exactamente?
No. Mónaco no es Estado miembro de la UE, por lo que su marco se establece por ley local. El modelo europeo de Markets in Crypto-Assets sirve como referente clave para estándares de autorización, gobernanza, salvaguarda y compliance en los mercados de la UE, aunque Mónaco solo puede alinear proveedores de servicios de activos digitales y entidades no bancarias con ese modelo a través de su ley nacional, no mediante aplicación directa de la UE.
Aviso legal: Este contenido es solo para fines educativos y no constituye asesoría legal, regulatoria, de inversión ni de cumplimiento. La regulación cripto puede cambiar rápidamente; las empresas deben consultar los requisitos vigentes con las autoridades oficiales de Mónaco y asesores legales calificados antes de tomar decisiones regulatorias.