هذه المقارنة مخصصة لقراء المنتجات والمخاطر الذين يختارون بين حقول الصفحات الخاصة والخلاصات العامة. تُشرح الآلية نفسها في zkTLS؛ ويُدرج المصطلح الشامل لجسور البيانات خارج السلسلة ضمن أوراكل البلوكشين. تقارن الأقسام التالية بين المصدر والخصوصية والثقة وزمن الاستجابة، وتوضح الحد الفاصل بين لقطات الشاشة/ملفات PDF والإثباتات التشفيرية للمصدر.
تلي ذلك الأبعاد وقائمة «اختر إذا»، بما في ذلك موضع انتهاء دور لقطات الشاشة أو ملفات PDF وبدء الإثباتات التشفيرية للمصدر. تشمل الأغلفة ذات البنية البروتوكولية أوراكل zkPass zkTLS؛ وتظهر سرديات خلاصات المعرفة الصفرية بجانب zkOracle وzkCoprocessor.
النقاط الرئيسية
- يحسّن zkTLS إثبات المجال الذي جاء منه حقل ضمن جلسة HTTPS مرتبطة به؛ بينما تحسّن الأوراكل التقليدية الكتابة المستمرة للحقائق العامة على السلسلة مع مقاومة التلاعب.
- تناسب zkTLS صفحات ما بعد تسجيل الدخول الخاصة التي لا تتضمن واجهات API عامة موقعة؛ بينما تناسب شبكات الأوراكل الناضجة أسعار السوق المستمرة وتجميع البيانات من مصادر متعددة.
- يُعد الإفصاح الانتقائي ميزة شائعة في zkTLS؛ بينما تنشر الخلاصات التقليدية عادةً القيم المجمعة لجميع المراقبين على السلسلة.
- يمكن أن تدعم لقطات الشاشة وعمليات رفع ملفات PDF العمليات التشغيلية، لكنها تفتقر إلى مصدر جلسة قابل للتحقق؛ وتثبت المطالبات التشفيرية المصدر والتكامل، لا صحة الحقائق في المصدر.
- اختر باستخدام قائمة «اختر إذا»، وأدرج مخاطر الكاتب بالعدل/مجموعة العقد وأخطاء المصدر في نموذج التهديدات.
| الميزة |
zkTLS |
الأوراكل التقليدية |
| مصدر البيانات |
جلسة HTTPS للمستخدم مع المصدر الأصلي (صفحات تسجيل الدخول / واجهات API الخاصة) |
تجلب عقد المشغّلين المصادر العامة أو منصات التداول أو واجهات API المخصصة |
| مسار الوصول |
يحتفظ المستخدم بالجلسة؛ ويشهد الكاتب بالعدل / Proxy / TEE عليها أو يفوضه المستخدم |
تسحب مجموعة العقد البيانات وتجمعها؛ وتقرأ العقود الخلاصة |
| الخصوصية |
يدعم غالبًا الإفصاح الانتقائي على مستوى الشرط |
تكون قيم الخلاصة عامة عادةً للمراقبين على السلسلة |
| جذور الثقة |
ربط المجال/الشهادة بالإضافة إلى مسار الكاتب بالعدل أو Proxy أو TEE |
مجموعة العقد، وتجميع المصادر المتعددة، والحوافز الاقتصادية |
| زمن الاستجابة والتكلفة |
مسار إثبات لكل جلسة؛ زمن استجابة وتكلفة إثبات أعلى |
تحديثات مستمرة؛ مناسب لبيانات السوق منخفضة زمن الاستجابة |
| أنواع البيانات المعتادة |
حدود الرصيد، ومستويات العضوية، وحقول التوظيف/السمعة |
الأسعار، والمعدلات، والرياضة، ونتائج الأحداث العامة |
| أنماط الفشل |
فساد/توقف الكاتب بالعدل؛ قد تبقى صفحة المصدر الخاطئة صالحة رسميًا؛ تعطل DOM/المسار |
التلاعب بالمصادر، وتواطؤ العقد، والخلاصات المتقادمة أو المتحيزة |
| لقطات الشاشة / ملفات PDF |
مصدر جلسة قابل للتحقق؛ أقوى من تقارير لقطات الشاشة الذاتية |
لا يحل محل لقطات الشاشة؛ ويركز على استيعاب الحقائق العامة |
يختصر الجدول الاختيار في أبعاد سهلة المسح: يحدد المصدر ومسار الوصول من يمكنه رؤية البيانات؛ وتحدد الخصوصية وجذور الثقة تكلفة القبولات الخاطئة؛ ويحدد زمن الاستجابة ونوع البيانات أي المسارات أقل تكلفة من ناحية الهندسة. تحصل لقطات الشاشة على صف خاص بها لأن العمليات التشغيلية تتعامل مع الصور غالبًا باعتبارها «إثباتًا»، إلا أن ذلك ليس فئة الأدلة نفسها التي تمثلها الإثباتات التشفيرية للمصدر.
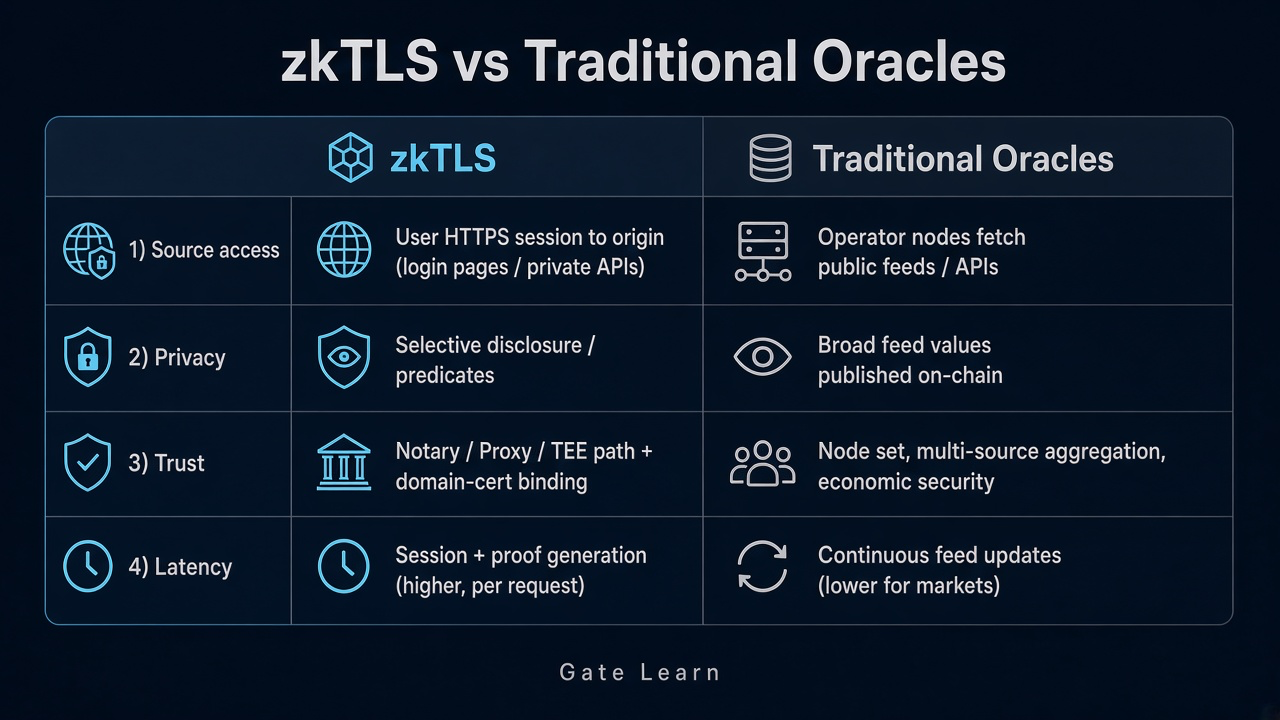
الشكل 1. عرض جنبًا إلى جنب لـ zkTLS والأوراكل التقليدية عبر الوصول إلى المصدر والخصوصية وافتراضات الثقة وزمن الاستجابة.
ما هو zkTLS؟
zkTLS، بصفته عائلة من التقنيات، يحوّل الحقول الموجودة داخل جلسة TLS/HTTPS إلى مطالبات يمكن لطرف ثالث التحقق منها: يربط المجال والشهادة، ويمكنه اختياريًا الإفصاح عن نتيجة شرط فقط، مثل أن الرصيد يتجاوز حدًا معينًا، من دون تسليم النص الصريح بالكامل.
لا يحل zkTLS محل HTTPS ولا يقرر تلقائيًا ما إذا كانت الحقائق التجارية للمصدر صحيحة؛ بل يقدم أدلة على المصدر والتكامل، مع كون أمن طبقة النقل هو بروتوكول HTTPS الذي يتيح تبادل البيانات الآمن بين العميل والخادم. تستخدم الفرق MPC أو مسار Proxy أو TEE بوصفها مسارات التكامل الشائعة؛ وغالبًا ما تكون «zk» تسمية شاملة، وقد لا تنفذ مصافحة TLS دائرة معرفة صفرية مطلقًا، حتى إن كان إثبات المعرفة الصفرية طبقة اختيارية ضمن عائلة البروتوكولات الأوسع.
عمليًا، يفتح العميل جلسة TLS مع خادم المصدر. ونظرًا إلى أن مفتاح الجلسة مشترك بين العميل والخادم، يمكن للعميل المنفرد تشفير بايتات عشوائية ثم «فك تشفيرها» لاحقًا، ولذلك لا تستطيع الأطراف الأخرى اعتبار النص المنقول الخام ناتجًا صادقًا من الخادم. لهذا السبب تضيف تصاميم zkTLS شاهدًا: كاتب عدل MPC ينفذ البروتوكول بالاشتراك مع العميل، أو Proxy يشهد على اتجاه النص المشفر، أو TEE يحتفظ بالمفتاح داخل بيئة حوسبة مختومة. يتيح الإثبات الناتج للمتحققين استخدام المطالبة دون معرفة الصفحة الكاملة أو مفتاح الجلسة.
ما هي الأوراكل التقليدية؟
تكتب الأوراكل التقليدية الحقائق خارج السلسلة في حالة على السلسلة لكي يتمكن العقد الذكي من الوصول إلى البيانات الخارجية من مصادر بيانات خارج السلسلة أو من العالم الحقيقي. وتشمل المخرجات المعتادة خلاصات الأسعار والمعدلات ونتائج الرياضة أو الأحداث العامة، وتكون هذه الشبكات أقوى مع البيانات العامة أو البيانات المتاحة علنًا بدلًا من سجلات المستخدمين الخاصة. ويركز التصميم عادةً على تجميع البيانات من مصادر متعددة، وتوافر العقد، ومقاومة التلاعب، لا على إثبات الحقل الذي ظهر في جلسة مستخدم مسجل الدخول.
تقرأ العقود تحديثات الخلاصة، لا النصوص المنقولة من المتصفح. وتلائم بيانات الأسواق العامة المستمرة هذا المسار بطبيعتها؛ بينما تفتقر حقول صفحات تسجيل الدخول الخاصة غالبًا إلى واجهة API عامة موقعة، ولا تعيد شبكات الخلاصات افتراضيًا تشغيل جلسة HTTPS الخاصة بكل مستخدم، ولهذا تستخدم التطبيقات اللامركزية الأوراكل عادةً للبيانات الخارجية المشتركة، لا لأدلة الجلسات الشخصية. تشغّل أطراف الأوراكل عادةً خوادم تسحب نقاط نهاية عامة؛ وهي لا تقع داخل قناة TLS الخاصة بعميل المستخدم، ولذلك لا يمكنها استخدام صفحة مصرفية خاصة بسهولة بالطريقة التي يمكن لبروتوكول zkTLS القائم على العميل والشاهد استخدامها بها.
كيف تختلف مصادر البيانات ومسارات الوصول؟
الانقسام الأساسي هو التالي: يتبع zkTLS الجلسات التي يمكن للمستخدم فتحها بالفعل مع مصدر؛ بينما تتبع الأوراكل التقليدية المصادر العامة التي تستطيع عقد المشغلين جلبها.
في مسار zkTLS، يكمل العميل HTTPS إلى خادم المجال المستهدف، ويمكن إنشاء الإثبات من أي موقع HTTPS دون الحاجة إلى وصول مسبق إلى API. تستخدم بعض التصاميم نموذج Proxy، حيث يشهد وسيط على تبادل العميل والخادم أو يعيد توجيهه بدلًا من استخدام معالجة جلسة بأسلوب MPC. وتنفذ أساليب أخرى قائمة على MPC مصافحة TLS بشكل مشترك، وهي خطوة البروتوكول التي تنشئ مفتاح الجلسة الآمن، بحيث لا يستطيع أي طرف منفرد تزوير النص المشفر للخادم. ويترك الكاتب بالعدل أو Proxy أو TEE دليلًا قابلًا للتحقق، ثم يُبنى إثبات المطالبة. وفي مسار الأوراكل التقليدية، تجلب العقد بيانات منصات التداول أو المؤشرات أو واجهات API العامة، وتجمعها في خلاصة، ثم تقرأ العقود تلك الخلاصة. وهذا يجعل zkTLS مفيدًا للتحقق من بيانات ويب2 من الأنظمة القائمة عندما لا تتوفر خلاصة عامة سهلة. بخلاف ذلك، سيتطلب التحقق التقليدي من البيانات أو عملية تأكيد أخرى طرفًا منفصلًا لجلب المصدر نفسه مباشرةً. ومن دون جلسة مستخدم، لا يمكن لـ zkTLS أن يحل محل خلاصة عامة؛ ومن دون مصادر عامة قابلة للجلب، لا تستطيع العقد استهلاك الحقول الخاصة بعد تسجيل الدخول بأمان. وتعتمد الأساليب المدعومة من الخادم أيضًا على سماح خوادم المصدر بالتصدير، لذا يمكن للمشغلين تقييد ما تتم مشاركته. ولذلك تعامل المنتجات التي تستخدم Web Proofs العميل والخادم وأطراف الشاهد بوصفها مسار بروتوكول واحدًا. وتوضح كتابات الآلية العامة، مثل شرح Oasis لـ zkTLS وصفحة نمط zk-TLS لدى EthSystems، مسار الجلسة إلى الإثبات نفسه.
كيف تختلف الخصوصية والبيانات الخاصة والإفصاح الانتقائي؟
تتمثل قدرة شائعة لـ zkTLS في الإفصاح الانتقائي: إثبات استيفاء حد معين من دون نشر المبلغ الدقيق، أو استخراج حقل واحد مع إخفاء بقية الحقول. ويمكنه أيضًا إثبات مطالبات بشأن تلك البيانات من دون كشف محتواها الكامل. وهذا يجعل zkTLS مفيدًا عندما يجب إثبات البيانات الخاصة أو الحساسة من دون كشف السجل كاملًا. وبمجرد أن تصبح خلاصة أوراكل تقليدية على السلسلة، تكون القيمة المجمعة مرئية عادةً لكل مراقب؛ وغالبًا ما تتعارض أهداف الخصوصية مع خلاصة قابلة للقراءة بالكامل.
إذا كان المنتج يحتاج إلى بوابات أهلية من دون كشوفات كاملة، فإن zkTLS يناسب الهدف. ويكون ذلك مناسبًا بصورة خاصة عند إثبات بيانات شخصية أو حساسة، مثل الهوية القانونية أو السجلات المالية، مع الإفصاح الانتقائي. وإذا كان المنتج يحتاج إلى أن تسوي جميع الأطراف على السعر العام نفسه، فإن الخلاصات التقليدية تناسب الهدف. ويمكن أيضًا دمج الاثنين: أسعار عامة عبر الأوراكل، وسمات مستخدمين خاصة عبر مطالبات zkTLS، مما يساعد على إدخال بيانات الإنترنت الخاصة إلى السلسلة دون إفصاح واسع؛ وتصف بعض الأنظمة هذا بأنه نموذج يتيح التحقق من بيانات الإنترنت الخاصة على السلسلة من مواقع HTTPS من دون كشف السجل كاملًا.
يوضع الإفصاح الانتقائي عادةً فوق إثبات النص المنقول عبر TLS. وما زال العميل يتواصل مع خادم المصدر؛ وتساعد أطراف الشاهد في ربط الاستجابة؛ ثم تنتج دائرة أو بروتوكول تنقيح إثباتًا أصغر يمكن للأطراف الأخرى استخدامه. وفي تصميم MPC، قد يُقسّم مفتاح الجلسة بحيث لا يستطيع طرف واحد إساءة استخدامه. وفي تصميم Proxy، يشهد Proxy على النص المشفر، بينما يحتفظ العميل بمفتاح فك التشفير ويثبت معرفته بالنص الصريح داخل عملية حوسبة. وفي كلتا الحالتين، الهدف هو استخدام الحقول الخاصة دون إرسالها إلى كل خادم متحقق.
كيف تختلف افتراضات الثقة وتكامل البيانات وأنماط الفشل؟
تستند ثقة zkTLS إلى ربط المجال/الشهادة وإلى ما إذا كان مسار الكاتب بالعدل أو Proxy أو TEE صادقًا ومتاحًا. فإذا أعاد خادم المصدر حقلًا خاطئًا، فقد يُقبل إثبات صالح رسميًا رغم ذلك؛ فالمصدر ليس صحة المحتوى. وعندما يُنفذ الإفصاح بالمعرفة الصفرية بشكل صحيح، يبقى المتحقق غير مطلع على المعلومات الشخصية للمثبت. وينبغي للمراجعين مع ذلك أن يسألوا عن الأطراف التي تحتفظ بمواد المفاتيح، والأطراف التي تنفذ بروتوكول MPC أو Proxy، وشهادة الخادم التي تثبت نقطة نهاية TLS.
تستند ثقة الأوراكل التقليدية إلى تكوين مجموعة العقد، وقواعد المصادر المتعددة، والحوافز الاقتصادية. وغالبًا ما تبدو حالات الفشل على هيئة تلاعب بالمصادر أو تواطؤ العقد أو خلاصات متقادمة/متحيزة. كما تثير السجلات الخاصة مخاطر أمنية إضافية ومخاوف بشأن تسرب البيانات إذا اضطر متحقق أو مشغل إلى فحصها مباشرة. وتختلف قوائم التحقق: يركز zkTLS على الربط والشرط وأصالة البيانات وتكامل البيانات وفحوصات جذر الثقة؛ بينما تركز الأوراكل على الحداثة وعتبات الانحراف ومصادر التجميع. ويحوّل تجاوز فحوصات أي من الجانبين عبارة «يبدو قابلًا للاستخدام» إلى شعور زائف بالتحقق. ويبقى التزوير من جانب العميل نمط فشل رئيسيًا إذا لم يوجد شاهد؛ ويبقى الشاهد الفاسد نمط فشل رئيسيًا إذا تواطأت أطراف البروتوكول.
كيف ينبغي الموازنة بين زمن الاستجابة والتكلفة وأنواع البيانات؟
ثلاث قواعد عملية: تناسب الأوراكل التقليدية بيانات السوق العامة المستمرة؛ وتناسب zkTLS الإثباتات لمرة واحدة أو منخفضة التكرار للبيانات الخاصة بالمستخدم أو البيانات المالية؛ وتناسب لقطات الشاشة وملفات PDF السجلات التشغيلية، لا الإثباتات التشفيرية للمصدر.
يتحمل zkTLS تكلفة لكل جلسة ولكل إثبات، وعادةً ما يكون زمن استجابته أعلى من مسار الخلاصة النشطة، ويناسب حدود الرصيد ومستويات العضوية وحقول التوظيف أو السمعة. ويتضمن ذلك إثبات أن حسابًا مصرفيًا أو رصيد حساب مصرفي يتجاوز حدًا مطلوبًا دون كشف بيانات الاعتماد الأساسية أو الكشف الكامل. وقد يكون مسار MPC TLS كثيفًا من ناحية الاتصالات؛ ويمكن لمسار Proxy استخدام حوسبة تفاعلية أقل، لكنه لا يزال يحتاج إلى خادم شاهد مباشر؛ وتنقل مسارات TEE معالجة المفاتيح إلى أجهزة مختومة. تحافظ الأوراكل التقليدية على تحديثات مستمرة وتناسب الأسعار والمعدلات والأحداث العامة، وهي مصممة لبيانات السوق منخفضة زمن الاستجابة التي تستخدمها العديد من تطبيقات العملاء في كل كتلة.
يمكن أن تعرض لقطات الشاشة أو ملفات PDF أو عمليات الرفع اليدوية «شيئًا يشبه الصفحة»، لكن لا يستطيع طرف ثالث التحقق تشفيريًا من أن جلسة TLS وصلت إلى خادم المجال المستهدف أو أن الحقول لم يعدلها العميل. ويمكن للمطالبات بأسلوب zkTLS ضمان أصالة البيانات والحفاظ على مصدر البيانات لهذا النوع من المدخلات الخاصة، لكنها لا تثبت مع ذلك صحة الحقائق التجارية للمصدر. وحتى في هذه الحالة، يمكن أن تؤدي صفحات المصدر الخاطئة وتعطل DOM وتوقف الكاتب بالعدل إلى تعطل الصحة أو التوافر. إن التعامل مع لقطات الشاشة باعتبارها البوابة الوحيدة يعني الثقة بالرافع والمراجع؛ والتعامل مع الإثباتات بوصفها «حقيقة» يتجاهل أن أخطاء المصدر قد تبقى صالحة رسميًا. وينبغي للفرق التي تستخدم لقطات الشاشة والإثباتات التشفيرية معًا أن تضع تسمية لفئة الأدلة التي تقبلها كل بوابة.
هل ينبغي اختيار zkTLS أم أوراكل تقليدية؟
فضّل zkTLS إذا: كانت البيانات موجودة خلف صفحة HTTPS تتطلب تسجيل الدخول أو واجهة API خاصة يستطيع العميل فتحها مع خادم المصدر؛ وكان الإفصاح الأدنى على مستوى الشرط مطلوبًا؛ ولم تتوفر خلاصة عامة جاهزة متعددة المصادر؛ وكان زمن استجابة الإثبات لكل طلب وجذر الثقة المتمثل في كاتب عدل أو Proxy أو TEE مقبولين؛ وغالبًا ما يكون هذا المسار أفضل للتحقق من الهوية أو الإثباتات الأخرى لسجلات المستخدمين الخاصة عندما يكون الإفصاح الكامل غير مقبول. اختر MPC عندما تكون الحوسبة المشتركة بين الأطراف أهم من سهولة المتصفح؛ واختر Proxy عندما تريد استخدام ميزات Proxy الموجودة لدى العميل؛ واختر TEE عندما تكون حيازة المفاتيح المختومة هي عنصر التحكم الأساسي.
فضّل أوراكل تقليدية إذا: كانت أسعار السوق العامة المستمرة أو نتائج الأحداث مطلوبة؛ وكان يجب أن تسوي العقود على خلاصة قابلة للقراءة عبر الشبكة؛ وكان تجميع البيانات الناضج من مصادر متعددة ومراقبة الانحراف متوفرين بالفعل؛ ولم تكن الخصوصية القيد الأساسي للحقل، وكانت هذه الخلاصات تقود عادةً قرارات العقود الذكية استنادًا إلى أنظمة خارجية مشتركة لا سجلات شخصية. تُبنى شبكات الأوراكل لكي تستخدم عقود عملاء عديدة الخلاصة العامة نفسها من دون أن يفتح كل مستخدم جلسة TLS خاصة.
استخدم الاثنين معًا إذا: كانت الأسعار العامة تمر عبر أوراكل وسمات المستخدمين الخاصة تمر عبر zkTLS. وهذا المزيج شائع عندما تحتاج التطبيقات إلى خلاصات عامة إلى جانب مطالبات خاصة لسير عمل الأصول الواقعية أو المنطق التجاري الحساس. وفي كلتا الحالتين، اكتب «المصدر ≠ الحقيقة» ضمن القواعد: أخطاء خادم المصدر، وتواطؤ العقد، وفساد الكاتب بالعدل، وضعف معالجة المفاتيح، وإعادة تصميم الصفحات، كلها مخاطر أساسية وليست حواشي. وينبغي أن يحدد اختيار البروتوكول الأطراف التي يجب أن تبقى صادقة لكي يظل الإثبات ذا معنى.
الملخص
يجيب zkTLS والأوراكل التقليدية عن أسئلة مختلفة على السلسلة: تخدم الأوراكل التقليدية أساسًا البيانات الخارجية المشتركة، بينما يساعد zkTLS على جعل سجلات الويب الخاصة قابلة للتحقق مع الحفاظ على الخصوصية. وقد عنى هذا الفرق تاريخيًا أن استخدام الخلاصات العامة كان أسهل، مما جعل البيانات الخاصة أقل استخدامًا بالمقارنة. وبعد مقارنة الوصول إلى المصدر والخصوصية وجذور الثقة وزمن الاستجابة، نادرًا ما تحل حقول صفحات تسجيل الدخول الخاصة والخلاصات العامة محل بعضها بعضًا.
باختصار: استخدم أوراكل تقليدية عندما تحتاج عقود عديدة إلى الخلاصة العامة نفسها؛ واستخدم zkTLS عندما يتعين على العميل إثبات استجابة TLS خاصة من خادم مصدر مع إثبات إفصاح انتقائي. وتظل MPC وProxy وTEE أنماط الشاهد الرئيسية لمسار البروتوكول هذا، ويغير كل منها الأطراف التي تحتفظ بمواد المفاتيح ومقدار الحوسبة التفاعلية التي يجب على العميل تنفيذها. لا يمكن للقطات الشاشة وملفات PDF سد فجوة الإثباتات التشفيرية للمصدر؛ كما لا يمكن لإثبات TLS أن يضمن تلقائيًا صحة محتوى المصدر. إن الاختيار باستخدام قائمة «اختر إذا» وإدراج أنماط فشل الكاتب بالعدل/العقد والمصدر في نموذج التهديدات أفضل من الجدال حول التسميات.
الأسئلة الشائعة
ما الفرق بين zkTLS والأوراكل التقليدية؟
تقدم الأوراكل التقليدية البيانات العامة أساسًا إلى عقد ذكي، بينما تستخدم المنتجات zkTLS عندما يجب إثبات أصالة البيانات لجلسة HTTPS يحتفظ بها المستخدم؛ ويؤثر ذلك أيضًا في ما إذا كان المتحقق يرى السجل الأساسي أو إثباتًا بشأنه فقط. يثبت zkTLS أن الحقول في جلسة TLS جاءت من خادم مرتبط بمجال وشهادة، وتستخدم بعض التصاميم MPC، أي الحوسبة الآمنة متعددة الأطراف، خلال مصافحة TLS بين العميل وأطراف الكاتب بالعدل، بينما تعتمد تصاميم أخرى على شهود قائمين على Proxy أو TEE؛ وتكتب الأوراكل التقليدية باستمرار الحقائق العامة خارج السلسلة، مثل الأسعار، إلى العقود عبر مجموعات العقد وتجميع المصادر المتعددة. أحدهما يحسن مصدر الجلسة؛ والآخر يحسن توافر الخلاصة ومقاومة التلاعب. وفي التصاميم القائمة على Proxy أو الشاهد، لا يحتاج خادم المصدر نفسه عادةً إلى التغيير، ويظل العميل محتفظًا بمفتاح الجلسة أو مشاركًا له بموجب قواعد البروتوكول.
متى ينبغي استخدام zkTLS بدلًا من أوراكل تقليدية؟
استخدم zkTLS للحقول الخاصة بعد تسجيل الدخول التي تحتاج إلى إفصاح أدنى ولا تتضمن واجهة API عامة موقعة، خصوصًا عندما يحتاج المنتج إلى مشاركة بيانات قابلة للتحقق من مصدر خاص باستخدام رمز وصول أو بيانات اعتماد الجلسة لكي يتمكن العميل من المصادقة مباشرةً مع خادم المصدر بدلًا من تسليم السجلات الخام إلى وسيط. تنفذ بعض التطبيقات حوسبة إثبات المعرفة الصفرية محليًا لكي يمكن إثبات السمات المختارة دون رفع السجل كاملًا. استخدم الأوراكل التقليدية لأسعار السوق العامة المستمرة أو نتائج الأحداث التي تحتاج إلى تسوية قابلة للقراءة عبر الشبكة؛ ويمكن لذلك أن يبقي السجلات الخاصة خارج خلاصة أوراكل عامة مع إتاحة استخدام العقود للأسعار المشتركة. ويمكن أن تتكامل الخلاصات العامة والسمات الخاصة في منتج واحد عندما تحتاج أطراف مختلفة إلى فئات أدلة مختلفة.
هل يمكن أن تحل لقطات الشاشة أو عمليات رفع ملفات PDF محل إثبات zkTLS؟
ليس بصورة موثوقة. قد تبدو لقطات الشاشة وملفات PDF من صفحة ويب مقنعة من ناحية تشغيلية، لكنها تفتقر إلى مصدر جلسة TLS قابل للتحقق ولا تحمل إثباتًا تشفيريًا لمصدر الجلسة أو تكاملها، ولذلك لا يستطيع طرف ثالث استبعاد الصور المعدلة أو الصفحات الخاطئة بسهولة. في المقابل، يمكن لشاهد HTTP Proxy مراقبة التبادل أو توجيهه للحفاظ على مصدر قابل للتحقق بطريقة لا تستطيع لقطة الشاشة أو ملف PDF توفيرها. وتوفر المطالبات بأسلوب zkTLS ربط المجال ومسارات فحص التكامل، لكن إذا أعاد المصدر بيانات سيئة، فقد يبقى الإثبات صالحًا رسميًا.
هل يعني اجتياز تحقق zkTLS أن بيانات المصدر صحيحة؟
لا. يعني الاجتياز عادةً أن المطالبة تستوفي المصدر والتكامل في ظل افتراضات الثقة المعلنة، وقد يتضمن الإثبات فحوصات تكامل مثل رمز مصادقة الرسالة على بيانات الاستجابة؛ وقد يثبت المصدر والتكامل بينما قد تعكس المعلومات الحساسة الأساسية حقلًا خاطئًا أو إدخالًا سيئًا من جهة المصدر، كما يمكن أن تنتج أخطاء إدخال البيانات في المصدر أو الصفحات التي تم العبث بها أو حقول API الخاطئة إثباتات صالحة رسميًا. وتستمد بعض التصاميم أيضًا مفتاح تشفير خلال الجلسة كي يتمكن المستخدم من فك تشفير الاستجابة مع عدم قدرة المتحقق على رؤية السجل الأساسي. ويشكل مصدر قابل للتحقق وصحة المحتوى طبقتين منفصلتين.
هل يمكن للأوراكل التقليدية استهلاك حقول صفحة الويب الخاصة بالمستخدم بعد تسجيل الدخول مباشرةً؟
ليس عادةً بوصفها جلسة HTTPS شخصية. تجلب العقد التقليدية عادةً المصادر العامة من واجهات API أو نقاط نهاية عامة أخرى، لا النص المنقول لجلسة المستخدم الخاصة بعد تسجيل الدخول أو Web Proofs؛ وتقوم بعض تصاميم الأوراكل الأحدث الخاصة إلى الخاصة بدلًا من ذلك بإرسال بيانات TLS المصادق عليها إلى خوادم حوسبة عمياء بدلًا من نشرها كخلاصة معيارية. ويركز هذا النموذج على تقديم مصدر البيانات للمدخلات الخاصة، ويمكنه إبقاء البيانات المشفرة خاصةً للامتثال التنظيمي، ويمكنه دمج البيانات من عدة عملاء لإجراء عمليات حوسبة مشتركة؛ وتستخدم منصات مثل Private-to-Private Oracles من Nillion الحوسبة العمياء للخصوصية، بينما يعد Reclaim Protocol مثالًا بأسلوب Proxy يختلف عن هذا النهج. ويمكن لذلك أيضًا تعزيز الأمان عبر نقل بيانات الجلسة الحساسة إلى حوسبة خاصة بدلًا من كشف محتويات الصفحة الخام؛ وعندما تفتقر الصفحات الخاصة بعد تسجيل الدخول إلى واجهة API مفتوحة وموقعة، تناسب Web Proofs بأسلوب zkTLS أو شراكات البيانات المخصصة هذا الغرض بصورة أفضل من وظيفة خلاصة افتراضية.







