يُوصَف DeFi عادةً بأنه نظام مالي مدعوم بالعقود الذكية وشبكات البلوكشين. وبالمقارنة مع الخدمات المالية التقليدية، يمكن التحقق علنًا من المعاملات على السلسلة، وتكون الأصول قابلة للتركيب، ويمكن للبرامج أتمتة التنفيذ. ومع ذلك، لا تعني هذه الخصائص أن المخاطر تقتصر على العقود الذكية. إذ يمكن أن تصبح حسابات المستخدمين ومفاتيح API وأنظمة التداول الآلي وأذونات توقيع المحافظ وتدفقات الأموال عبر البروتوكولات نقاط دخول لمخاطر أمنية.
عندما يستخدم المشاركون في السوق منصات تداول متعددة وبروتوكولات على السلسلة وأدوات آلية، غالبًا ما تتوزع أموالهم وأذوناتهم عبر أنظمة مختلفة. وقد يؤدي اختراق مفتاح حساب إلى معاملات غير اعتيادية أو تحويلات للأصول. وقد تدفع تحركات الأموال الناتجة المؤسسات إلى إعادة تقييم مراكزها أو خفض تعرضها للمخاطر أو سحب السيولة. وقد تمتد هذه التأثيرات إلى ما هو أبعد من الحساب الذي وقع فيه الحادث الأمني الأولي.
يوفر حادث مفتاح API الخاص بـ Lighter في نوفمبر 2026 ورد فعل السوق اللاحق دراسة حالة لمراقبة هذا النوع من انتقال المخاطر. وقد تضمن الحادث نفسه تسرب مفتاح API لحساب تداول، أعقبه تحويل أموال على السلسلة وتعديلات على مراكز المؤسسات. وعند تحليل هذه الحالة، من المهم التمييز بين الحادث الأمني الأولي، وتدفقات الأموال القابلة للتحقق على السلسلة، وإجراءات إدارة المخاطر التي اتخذها المشاركون في السوق، والآثار غير المباشرة التي قد تترتب على هذه الإجراءات في الأسواق الأخرى.
النقاط الرئيسية
-
لا تنشأ مخاطر DeFi من العقود الذكية فقط. فقد تصبح مفاتيح الحسابات وأذونات API والأنظمة الآلية أيضًا نواقل للهجوم.
-
يجب التمييز بين مخاطر الحساب ومخاطر البروتوكول. فعمل البروتوكول بصورة طبيعية لا يعني استحالة إساءة استخدام مفاتيح الحسابات.
-
يمكن أن توفر تدفقات الأموال على السلسلة أدلة للتحقيق، لكن التحويلات على السلسلة وحدها لا تستطيع إثبات هوية الشخص الذي يدير العناوين أو نيته بشكل كامل.
-
قد تؤدي تعديلات مراكز المؤسسات إلى تضخيم آثار السوق. إذ يمكن لإغلاقات المراكز واسعة النطاق وتحويلات الهامش وطلبات الاسترداد أن تغير توزيع الأموال، لكنها لا تشير بالضرورة إلى فشل منهجي في السوق.
-
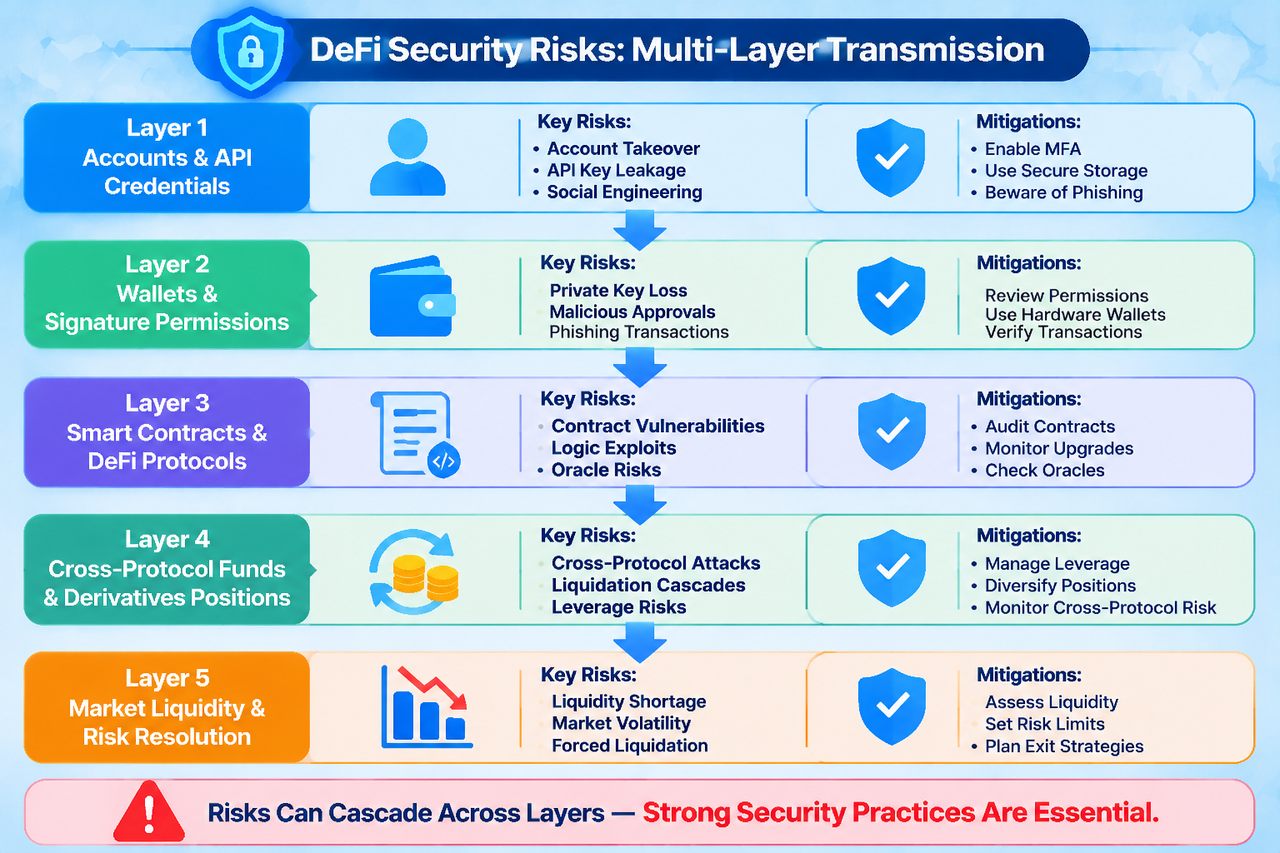
تتطلب إدارة المخاطر نهجًا متعدد الطبقات. وينبغي أن تشكل الحسابات والمحافظ وأنظمة التداول والعقود الذكية وإدارة السيولة خط دفاع متصلًا.
لماذا لا يمكن تقييم المخاطر الأمنية في DeFi بالاستناد إلى العقود الذكية فقط؟
تُعد العقود الذكية محورية في كيفية تنفيذ بروتوكولات DeFi لقواعدها، لكن تظل هناك طبقات متعددة من التفاعل بين المستخدمين والبروتوكولات. فقد يوقع المستخدمون المعاملات عبر المحافظ، أو يربطون البرامج الآلية عبر API، أو يصلون إلى البروتوكولات من خلال واجهات خارجية، أو يودعون الأصول في عقود أخرى للإقراض وإدارة السيولة. ويمكن لكل نقطة تفاعل أن تُدخل أنواعًا مختلفة من المخاطر.
قد تتسبب ثغرات العقود الذكية في تحويل الأصول بصورة غير صحيحة أو تجاوز الأذونات. وقد تؤدي مخاطر توقيع المحفظة إلى تفويض المستخدمين معاملات ضارة. وقد تسمح تسريبات مفاتيح API للمهاجمين باستخدام الأذونات الممنوحة للحساب مسبقًا. كما قد تؤثر مشكلات الواجهات الأمامية الخارجية أو خدمات التبعية في وصول المستخدمين وأمن المعاملات. وتنطوي هذه المخاطر على آليات تقنية مختلفة، ولا ينبغي تصنيفها جميعًا بشكل عام على أنها «اختراقات للعقود الذكية».
لذلك، ينبغي أن تغطي التقييمات الأمنية لـ DeFi سلسلة عمليات المستخدم الكاملة. وإلى جانب مراجعة كود العقود وتقارير التدقيق، ينبغي للمستخدمين فهم كيفية منح التفويضات، وكيفية تخزين المفاتيح، وكيفية توقيع المعاملات، وكيفية دخول الأصول إلى البروتوكولات، وما إذا كان يمكن اكتشاف العمليات غير الاعتيادية وإيقافها بسرعة.
كيف يمكن أن يصبح تسرب مفتاح API نقطة بداية لانتقال المخاطر؟
تربط مفاتيح API حسابات التداول بالأنظمة الآلية. فهي تتيح للبرامج أداء مهام مثل استرجاع بيانات السوق وإرسال الأوامر وإدارة المراكز، ما يجعلها جزءًا مهمًا من إدارة أذونات الحسابات. وإذا تسرب مفتاح، فقد يتمكن مهاجم من إجراء عمليات غير مصرح بها ضمن نطاق الأذونات الممنوحة لذلك المفتاح.
في 16 نوفمبر 2026، أصدرت Lighter بيانًا بشأن حادث أمني يشير إلى أن الحادث تضمن تسرب مفتاح API لمستخدم تداول، وأن البروتوكول والعقود الذكية لم يتأثرا. وتتبع Bitquery لاحقًا تدفقات الأموال على السلسلة وسجلت تحويل نحو 10.39 مليون USDC خارج العقود ذات الصلة. كما ذكر تقرير صادر عن CoinDesk أن Lighter عزت الحادث إلى تسرب مفتاح API لحساب تداول، وليس إلى ثغرة في البروتوكول أو العقد الذكي.
تكمن أهمية هذا النوع من الحوادث في أنه يوضح الفرق بين أمن مفاتيح الحسابات وأمن البروتوكولات. فلا يحتاج المهاجم بالضرورة إلى تعديل كود العقد أو اختراق إجماع البلوكشين. وقد يكون الحصول على مفتاح صالح واستخدام أذونات الحساب القائمة كافيًا للتسبب في خسائر فعلية في الأصول. ولذلك، تستحق بيئة تخزين مفاتيح API وتخصيص أذوناتها واستخدامها لدى مؤسسات التداول المستوى نفسه من الاهتمام الذي تحظى به إدارة المفاتيح الخاصة للمحافظ.
ماذا يمكن لتتبع الأموال على السلسلة أن يُظهر، وماذا لا يمكنه أن يُظهر؟
تتيح الطبيعة العامة لسجلات البلوكشين للباحثين تتبع تحويلات الأصول بين عناوين محددة وتحليل ما إذا كانت الأموال قد مرت عبر بروتوكولات تداول أو جسور عبر السلاسل أو خدمات أخرى على السلسلة. وباستخدام تجزئات المعاملات وعقود الرموز والبيانات الزمنية، يمكن للمحققين إعادة بناء جزء من تدفق الأموال وتقديم أدلة قابلة للتحقق بشأن حادث أمني.
لكن بيانات السلسلة لا تكشف تلقائيًا الهويات الحقيقية وراء العناوين. فإذا تلقى عنوان أموالًا، فإن ذلك يثبت فقط وقوع تحويل مماثل على السلسلة. ولا يمكنه وحده تأكيد هوية المتحكم أو الدافع وراء المعاملة أو العلاقة القانونية بين العنوان ومؤسسة محددة. وقد يصبح الإسناد أكثر تعقيدًا بعد مرور الأموال عبر عناوين وبروتوكولات متعددة.
في حادث Lighter، سجل تحقيق Bitquery تحويل USDC من العقود ذات الصلة، تلاه تحويلات وتوزيعات متفرقة. كما ميّز التقرير البحثي بوضوح بين البيانات المرصودة مباشرة على السلسلة وتقديرات خسائر الحسابات المستمدة من وسائل التواصل الاجتماعي. وهذا التمييز مهم للقراء: إذ ينبغي تصنيف المبالغ القابلة للتحقق على السلسلة، والخسائر المحتملة التي أبلغت عنها وسائل الإعلام، وتكهنات المشاركين في السوق بشكل منفصل، وألا تُدمج في رقم واحد حاسم.
لماذا قد يؤدي حادث أمني إلى تعديلات واسعة النطاق على المراكز؟
تدير مؤسسات التداول الكبيرة عادةً الأصول والهامش والتعرض للمخاطر عبر أسواق وبروتوكولات متعددة. وبعد وقوع حادث أمني، قد تعيد المؤسسة تقييم أذونات الحساب وأمن الأموال ومخاطر الطرف المقابل، وقد تغلق المراكز أو تحول الهامش أو تسترد الأصول المخزنة أو توقف بعض الاستراتيجيات.
في نوفمبر 2026، جذب النشاط على السلسلة المرتبط بـ Abraxas Capital اهتمام السوق. ووفقًا لمراقبة السلسلة وتقارير وسائل الإعلام، أغلقت المؤسسة مراكز ذات صلة بقيمة تقارب $200 مليون بعد حادث مفتاح API، وحولت نحو 109 مليون USDC من الهامش إلى منصات أخرى، وقدمت طلبًا لاسترداد نحو 219,000 HYPE. تصف هذه الأرقام حجم المراكز وتحويلات الهامش وطلبات الاسترداد على التوالي، ولا تمثل الخسائر المباشرة الناجمة عن الحادث الأمني الأولي. كما أن طلب الاسترداد لا يعني أن الأصول قد تم استلامها بالفعل.
قد تؤثر إجراءات إدارة المخاطر التي تتخذها المؤسسات في سيولة السوق وتوقعات التداول. فقد تغير إغلاقات المراكز الكبيرة هيكل المراكز الطويلة والقصيرة في أسواق المشتقات. وقد تؤثر تحويلات الأموال في توزيع الهامش بين المنصات. وقد تؤدي استردادات التخزين إلى تغيير العرض المتداول والمخزن للرمز ذي الصلة. ومع ذلك، قد تعكس هذه الإجراءات ببساطة قرار المؤسسة بخفض المخاطر. ولا يمكن لتغيرات المراكز وحدها أن تثبت وجود ثغرة جديدة في بروتوكول أو أن السوق على وشك التعرض لانهيار متسلسل.
لماذا يمكن لقابلية التركيب في DeFi أن تضخم المخاطر؟
يمكن لبروتوكولات DeFi الاتصال ببعضها عبر الرموز والضمانات ومجمعات السيولة وأسواق الإقراض. فقد يودع المستخدمون أصلًا في بروتوكول إقراض ثم يستخدمون الأصول المقترضة للتداول أو توفير السيولة. ويمكنهم أيضًا استخدام رموز التخزين السائلة كضمانات لاستراتيجيات مالية إضافية. وتحسن قابلية التركيب هذه كفاءة رأس المال، لكنها تنشئ أيضًا تبعيات بين المخاطر عبر بروتوكولات مختلفة.
عندما ينخفض سعر أصل أساسي بسرعة أو تتراجع السيولة فجأة، قد تواجه بروتوكولات الإقراض التي تعتمد على ذلك الأصل نسب ضمان أقل وضغوط تصفية متزايدة. وإذا استخدمت بروتوكولات متعددة الأصل نفسه كضمان، فقد تنتشر المخاطر عبر تطبيقات مختلفة. وقد تصبح الجسور عبر السلاسل والأوراكل الخارجية أيضًا نقاط تبعية إضافية، حيث يمكن لفشل واحد أن يؤثر في عدة بروتوكولات لاحقة.
لذلك، ينبغي أن ترسم تقييمات المخاطر في DeFi خريطة لتبعيات الأموال والأصول بدلًا من الاكتفاء بفحص TVL لبروتوكول منفرد. ومن المهم فهم مصدر الأصول، والبروتوكولات التي تقبلها كضمانات، وكيفية تحديد أسعارها، وما إذا كان يمكن للمستخدمين الاسترداد أو الخروج بسلاسة تحت ضغط السوق.
كيف يمكن إنشاء إطار أمني متعدد الطبقات لـ DeFi؟
تتمثل الطبقة الأولى في أمن الحسابات والمفاتيح. ينبغي للمستخدمين والمؤسسات اتباع مبدأ الحد الأدنى من الامتيازات، وتقييد نطاق عمليات مفاتيح API، واستخدام قوائم سماح IP وحسابات فرعية منفصلة، وتدوير المفاتيح بانتظام. وبالنسبة للعمليات عالية المخاطر، يمكنهم إضافة موافقة يدوية وحدود للمعاملات لمنع مفتاح واحد من التحكم المباشر في جميع الأموال.
وتتمثل الطبقة الثانية في أمن المحافظ والتوقيع. ينبغي للمستخدمين التحقق من تفاصيل المعاملات وعناوين العقود ونطاقات التفويض، وتجنب منح سماحات غير محدودة لعقود غير معروفة. ويمكن للحسابات المؤسسية استخدام آليات التوقيع المتعدد والموافقة متعددة المستويات لفصل بدء المعاملات ومراجعتها وتنفيذها، ما يقلل أثر نقطة الفشل الواحدة.
أما الطبقة الثالثة فهي مخاطر تبعية البروتوكولات والأصول. يحتاج المستخدمون إلى فهم ما إذا كان البروتوكول قد خضع لتدقيق، وكيفية إعداد أذونات المسؤول، وما إذا كانت آلية الترقية شفافة، وما إذا كانت أنظمة الضمانات والأوراكل لديه تعتمد على تبعيات مركزة. كما تتطلب الاستراتيجيات عبر البروتوكولات تقييم سيولة الاسترداد وظروف التصفية. ولا ينبغي للمستخدمين اعتبار استراتيجيات العائد متعددة الطبقات تنويعًا للمخاطر.
وتتمثل الطبقة الرابعة في المراقبة والاستجابة للحوادث. ينبغي للمؤسسات مراقبة عمليات تسجيل الدخول غير الاعتيادية ومصادر طلبات API وأحجام المعاملات وتحويلات الأموال على السلسلة وتغيرات المراكز باستمرار. كما ينبغي لها وضع إجراءات لإلغاء المفاتيح وتجميد الحسابات وخفض التعرض للمخاطر والإفصاح عن الحوادث. ولا تعتمد القدرة الأمنية فقط على إمكانية منع الهجوم، بل أيضًا على إمكانية احتواء الخسائر بسرعة بعد وقوع الحادث.
كيف يمكن لمستخدمي Gate مراقبة مخاطر منصات التداول وDeFi؟
بالنسبة إلى مستخدمي منصات التداول مثل Gate، ينبغي أن يأخذ التحليل الأمني في الاعتبار حسابات المنصة وأدوات API والمحافظ على السلسلة في الوقت نفسه. إذ تُدار حسابات منصات التداول المركزية والمحافظ ذاتية الحفظ بطرق مختلفة، ومفتاح API ليس مماثلًا لمفتاح خاص على السلسلة. وينبغي للمستخدمين ضبط الأذونات وفقًا لحالات الاستخدام الفعلية وألا يمنحوا روبوتات التداول أذونات حساب غير ضرورية.
توفر Gate خدمات تداول مثل التداول الفوري وتداول العقود الآجلة. وينطوي التداول الفوري أساسًا على شراء الرموز وبيعها والاحتفاظ بالأصول. أما تداول العقود الآجلة فينطوي على الهامش والرافعة المالية ومعدلات التمويل وآليات التصفية. وعند استخدام API للتداول الآلي، ينبغي للمستخدمين أيضًا النظر فيما إذا كانت برامجهم تتضمن ضوابط كافية للأذونات وآليات إيقاف طارئ وحدودًا للمخاطر. ويمكن للمستخدمين الرجوع إلى وثائق API الرسمية لـ Gate للاطلاع على تفاصيل API والتعليمات ذات الصلة.
ينبغي للمستخدمين الذين يرغبون في الجمع بين التداول المركزي وDeFi على السلسلة أن يولوا اهتمامًا خاصًا لموقع حفظ الأصول ونطاق تفويضات الحساب ومسار تحويل الأموال. فأمن حساب منصة التداول وأمن توقيع المحفظة على السلسلة وأمن عقود بروتوكول DeFi تنتمي إلى طبقات مختلفة. ولا يمكن للحماية في أي طبقة منفردة أن تحل محل الحماية في الطبقات الأخرى.
الخلاصة
غالبًا لا تحدث المخاطر الأمنية في DeFi بصورة معزولة. إذ تشكل مفاتيح الحسابات وأذونات API وتوقيع المحافظ والعقود الذكية وتدفقات الأموال عبر البروتوكولات معًا سلسلة استخدام الأصول الرقمية. وقد تؤثر مشكلة في أي نقطة في إدارة الأموال وسلوك السوق في نقاط أخرى.
يتطلب فهم حادث أمني التمييز بين الخسائر المباشرة وتدفقات الأموال على السلسلة وإجراءات إدارة المخاطر اللاحقة. كما يتطلب تجنب افتراض أن حادثًا يتعلق بحساب فردي يمثل بالضرورة مشكلة منهجية في بروتوكول أو قطاع كامل. وبالنسبة إلى المستخدمين والمؤسسات، فإن إنشاء إطار لإدارة الأمن متعدد الطبقات أهم من الاعتماد على تدقيق واحد أو ميزة أمنية واحدة.
الأسئلة الشائعة
هل تأتي المخاطر الأمنية في DeFi أساسًا من ثغرات العقود الذكية؟
لا. فقد تنشأ المخاطر أيضًا من تسريبات مفاتيح API، وتفويضات توقيع المحافظ، والواجهات الأمامية الخارجية، والجسور عبر السلاسل، والأوراكل، وإجراءات المستخدمين. وأمن العقود الذكية ليس سوى جزء واحد من إطار الأمان الشامل.
لماذا يمكن لتسرب مفتاح API أن يؤثر في الأموال على السلسلة؟
إذا كان مفتاح API قادرًا على التحكم في حساب تداول، فقد يستخدم المهاجم أذونات الحساب لتنفيذ صفقات أو عمليات أخرى، ما قد يتسبب في تحويلات للأموال وتغيرات في التعرض للمخاطر. ويعتمد الأثر المحدد على أذونات المفتاح وإعدادات الحساب.
هل يمكن لتتبع الأموال على السلسلة تأكيد هوية المهاجم؟
ليس عادةً. إذ يمكن للسجلات على السلسلة التحقق من تحويلات الأصول بين العناوين، لكن يلزم وجود أدلة أخرى لإثبات المتحكم الحقيقي وراء العنوان والدافع وراء المعاملة.
هل يعني إغلاق مركز كبير أن البروتوكول ذي الصلة يحتوي على ثغرة أمنية؟
ليس بالضرورة. فقد تغلق المؤسسة المراكز بسبب إدارة المخاطر أو احتياجات السيولة أو تعديلات الاستراتيجية. ويجب التمييز بين الحادث الأمني نفسه وإجراءات إدارة المخاطر التي تتخذها المؤسسة وحالة تشغيل البروتوكول.
كيف يمكن تقليل مخاطر DeFi عبر البروتوكولات؟
ينبغي للمستخدمين فهم علاقات الضمانات ومصادر الأوراكل وآليات الاسترداد وأذونات العقود وتبعيات السيولة. كما ينبغي لهم تجنب تراكب أشكال متعددة من الرافعة المالية أو الاستراتيجيات المعقدة من دون فهم كيفية انتقال المخاطر.