تُعد منصة تداول العملات الرقمية بنية تحتية أساسية تربط بين تداول الأصول الرقمية وحفظها وشبكات البلوكشين. بالنسبة لمستخدمي المنصات المركزية، لا ينبغي للمنصة أن توفر خدمات مطابقة الأوامر والسيولة فحسب، بل يجب عليها أيضًا إدارة المفاتيح الخاصة المستخدمة لتحويل الأصول بأمان، ومعالجة عمليات الإيداع والسحب اليومية، والحفاظ على سجلات دقيقة للأصول عبر شبكات البلوكشين المختلفة.
بخلاف الحسابات المالية التقليدية، لا يمكن التراجع عن معاملات البلوكشين عمومًا. فبمجرد تحويل الأصول باستخدام توقيع صالح، يعتمد استردادها غالبًا على تعاون المستلم، أو القيود التي يفرضها مُصدر العملة المستقرة، أو تدخل جهات إنفاذ القانون. لذلك، تُعد السيطرة على صلاحيات تحويل الأصول، والتحقق من صحة المعاملات، وتحديد النشاط غير الطبيعي بسرعة من الاهتمامات الأساسية في إطار أمان المنصة.
في السنوات الأخيرة، سلطت عدة حوادث أمنية في قطاع العملات الرقمية الضوء بصورة أكبر على أهمية برمجيات المحافظ، وحفظ المفاتيح، وعمليات اعتماد المعاملات. تستعرض هذه المقالة كيفية بناء المنصات لأنظمة أمان متعددة الطبقات للأصول عبر المحافظ الساخنة والباردة، وتقنية التوقيع المتعدد، والحوسبة متعددة الأطراف (MPC)، وإدارة دورة حياة المفتاح الخاص، ومراقبة المخاطر. كما تشرح الأهمية العملية لهذه الآليات من خلال حوادث نموذجية.
ما المكونات التي يتألف منها إطار أمان الأصول في منصة تداول العملات الرقمية؟
تستخدم منصات تداول العملات الرقمية المركزية عمومًا نموذجًا لإدارة الأصول بالحفظ. بعد إيداع المستخدمين الأصول الرقمية على المنصة، تسجل المنصة أرصدتهم من خلال نظام حسابات داخلي، وتستخدم محافظ خاضعة لإدارتها لاستلام الأموال وإرسالها على السلسلة. وعندما يجري المستخدمون تداولات فورية على المنصة، لا يلزم عادةً تسوية كل معاملة بصورة منفصلة على البلوكشين. إلا أن عمليات الإيداع والسحب وتحويلات الأصول بين محافظ المنصة تظل تتضمن معاملات فعلية على السلسلة.
لذلك، تحتاج المنصات إلى إدارة نظامين مترابطين في الوقت نفسه: دفتر أستاذ داخلي يسجل استحقاقات المستخدمين من الأصول وأنشطة التداول، وبنية تحتية للمحافظ مسؤولة عن الاحتفاظ الفعلي بالأصول على السلسلة وتحويلها. ولا يمكن للمنصة دعم تسوية الأموال المعتادة، ومطابقة الأصول، والتحكم في المخاطر إلا عندما يظل النظامان متوافقين باستمرار.
من المنظورين التقني والتشغيلي، يتضمن أمان أصول المنصة عمومًا الطبقات التالية:
| طبقة الأمان |
الآليات الأساسية |
الغرض الرئيسي |
| تخزين الأصول |
المحافظ الساخنة، والمحافظ الباردة، ومستويات المحافظ |
التحكم في مستوى التعرض عبر الإنترنت للأصول المختلفة |
| إدارة المفاتيح |
HSM، وMPC، ونسخ المفاتيح الاحتياطية، والتدوير |
تقليل مخاطر تسرب المفاتيح ونقاط الفشل الفردية |
| اعتماد المعاملات |
التوقيع المتعدد، وصلاحيات الاعتماد، والتحقق من المعاملات |
منع تحويلات الأصول غير المصرح بها |
| مراقبة المخاطر |
تحديد العناوين المشبوهة، والحدود، والتنبيهات الفورية |
اكتشاف نشاط المعاملات غير الطبيعي والحد منه |
| مطابقة الأصول |
دفاتر الأستاذ الداخلية، ومطابقة الأرصدة على السلسلة، وإثبات الاحتياطيات |
تحسين دقة سجلات الأصول وشفافيتها |
| الاستجابة للحوادث |
تعليق عمليات السحب، وترحيل المحافظ، والتحقيق في الحوادث |
احتواء انتشار المخاطر ودعم استعادة الأعمال |
لا تعمل هذه الآليات بصورة مستقلة. فحتى إذا كانت المفاتيح الخاصة للمحافظ محمية بشكل مناسب، قد تؤدي العيوب في عملية اعتماد المعاملات إلى تفويضات غير سليمة. وبالمقابل، حتى لو كانت اعتمادات المعاملات صارمة للغاية، قد تؤدي إدارة النسخ الاحتياطية للمفاتيح بصورة غير كافية إلى تعذر الوصول إلى الأصول أو تعرض المفاتيح للتسرب.
لذلك، يركز إطار أمان الأصول الناضج على الدفاع المتعمق، وفصل المهام، والتحقق المستمر، بدلًا من الاعتماد على تقنية واحدة لتوفير حماية مطلقة.
ما الفرق بين المحافظ الساخنة والباردة؟ ولماذا تستخدم المنصات كليهما؟
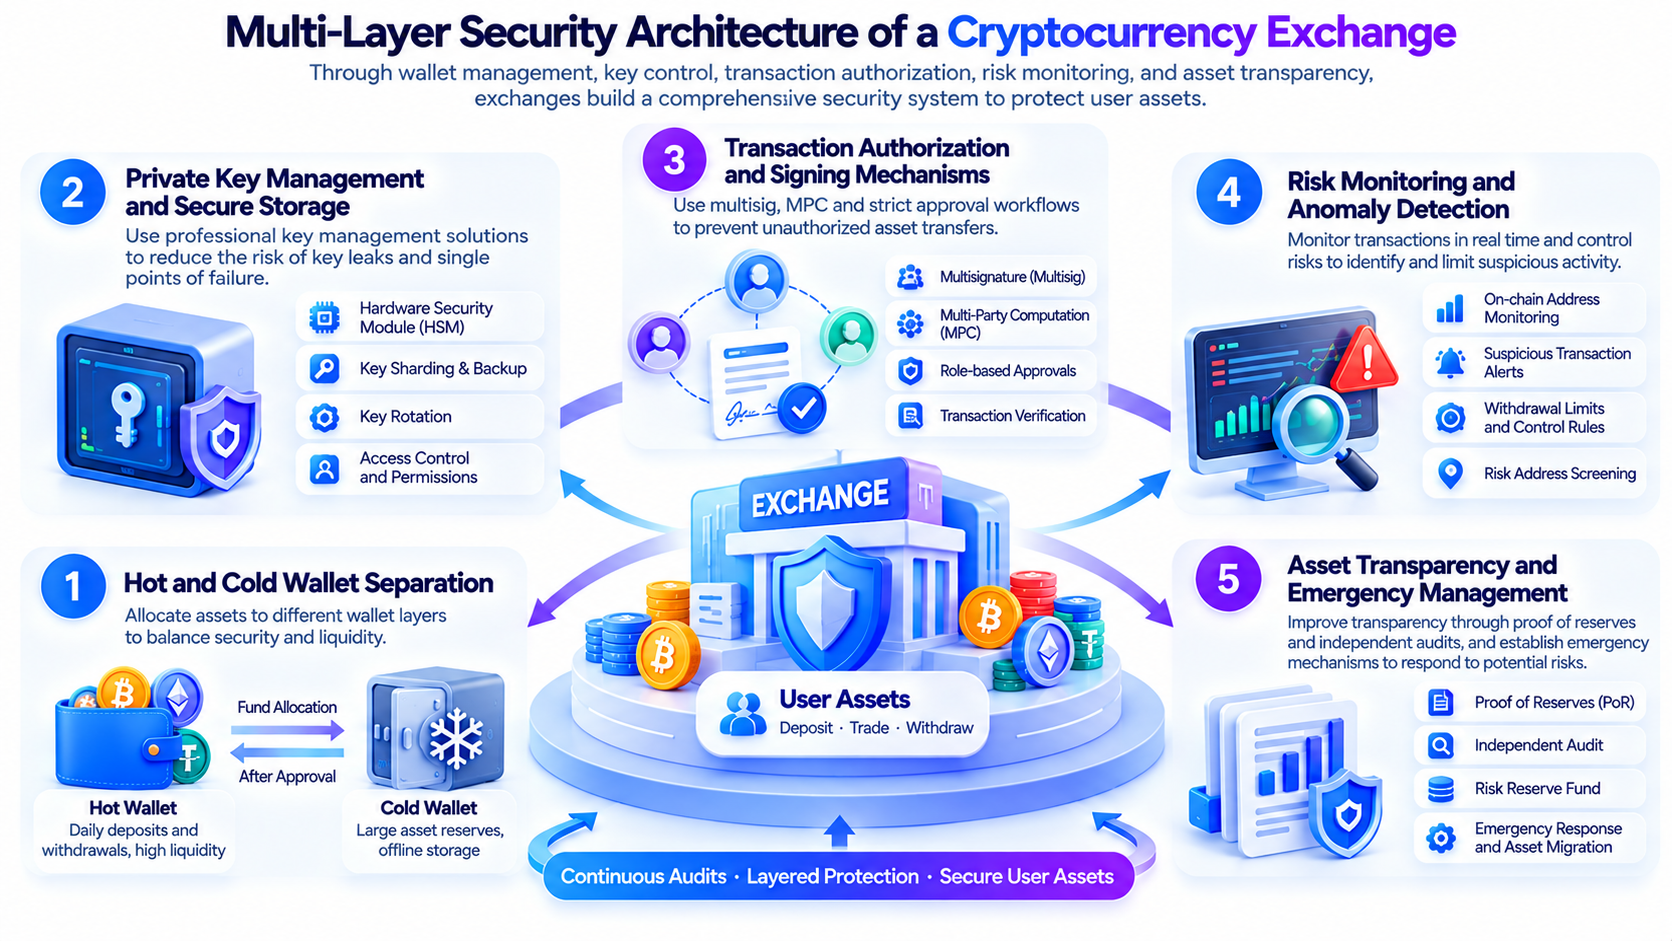
المحفظة الساخنة هي محفظة تكون بيئة توقيعها أو عملية استخدام مفتاحها متصلة بنظام عبر الإنترنت. ويمكنها عمومًا معالجة تجميع الإيداعات، وسحوبات المستخدمين، وتحويلات الأموال اليومية بسرعة، ما يجعلها مناسبة لسيناريوهات الأعمال التي تتطلب عمليات متكررة.
أما المحفظة الباردة، فتُصمم لعزل مواد التوقيع الحساسة عن البيئات المتصلة بالإنترنت، مما يقلل فرص وصول المهاجمين عن بُعد إلى المفاتيح الخاصة مباشرةً. وتُستخدم المحافظ الباردة عمومًا للاحتفاظ بكميات كبيرة من الأصول التي لا تحتاج إلى النقل المتكرر. ومع ذلك، قد تكون إجراءات تشغيلها أكثر تعقيدًا، وقد تُنقل الأموال بوتيرة أبطأ.
تتعلق الفروق الرئيسية بين نوعي المحافظ بالاتصال، وتكرار الاستخدام، ونطاق التعرض للمخاطر.
| بُعد المقارنة |
المحفظة الساخنة |
المحفظة الباردة |
| الاتصال بالشبكة |
تكون بيئة التوقيع متصلة عمومًا بالأنظمة عبر الإنترنت |
تكون بيئة التوقيع الحساسة معزولة عمومًا دون اتصال بالإنترنت |
| الاستخدامات الرئيسية |
الإيداعات والسحوبات وتحويلات الأموال اليومية |
احتياطيات الأصول الكبيرة والحفظ طويل الأجل |
| كفاءة المعاملات |
أعلى؛ ومناسبة للمعالجة الآلية |
تتطلب عمومًا مزيدًا من العمليات اليدوية أو دون اتصال بالإنترنت |
| المخاطر الرئيسية |
اختراق الأنظمة المتصلة بالإنترنت، وتسرب المفاتيح، والتوقيع الضار |
تلف الأجهزة، والأخطاء التشغيلية، ومخاطر سلسلة التوريد، ومخاطر عملية التوقيع |
| وسائل التحكم الشائعة |
الحدود، والقوائم البيضاء للعناوين، ومراقبة الحالات الشاذة |
اعتماد عدة أشخاص، والتحقق دون اتصال بالإنترنت، وإدارة الأمان المادي |
بالنسبة إلى منصة التداول، قد يؤدي الاحتفاظ بجميع الأصول في محافظ ساخنة إلى تحسين كفاءة السحب، لكنه قد يوسع أيضًا التأثير المحتمل لهجوم عبر الإنترنت. ومن ناحية أخرى، قد يؤثر الاحتفاظ بجميع الأصول في محافظ باردة في قدرة المستخدمين على سحب الأموال بصورة طبيعية.
لذلك، تخصص المنصات الأموال عمومًا عبر مستويات مختلفة من المحافظ وفقًا لاحتياجات السيولة واستراتيجيات إدارة المخاطر. فعلى سبيل المثال، قد تحتفظ المنصة بقدر معين من السيولة عبر الإنترنت لمعالجة السحوبات اليومية، بينما تدير الأصول المتبقية عبر إجراءات حفظ أكثر صرامة، وتجري تحويلات أموال معتمدة عند الحاجة.
ومن المهم ملاحظة أن المحفظة الباردة لا تعني أمانًا مطلقًا. إذ يمكن للتخزين البارد تقليل خطر تعرض المفاتيح الخاصة عبر الإنترنت، لكنه لا يمكنه تحديد ما إذا كانت المعاملة الموقعة تعكس النية التجارية الفعلية تلقائيًا. وتظل إجراءات مراجعة المعاملات واعتمادها ضرورية.
كيف يمنع التوقيع المتعدد مفتاحًا خاصًا واحدًا من التحكم في كميات كبيرة من الأصول؟
التوقيع المتعدد، الذي يُختصر عادةً إلى multisig، هو آلية تحكم تتطلب عدة تفويضات مستقلة لإتمام المعاملة. ويتمثل هدفه الأساسي في منع حامل مفتاح واحد من اتخاذ قرار مستقل بتحويل الأصول المهمة.
باستخدام ترتيب شائع للتوقيع المتعدد 2 من 3 كمثال، ينشئ النظام ثلاث صلاحيات توقيع مستقلة، وتتطلب المعاملة تفويضين صالحين على الأقل لتنفيذها. وحتى إذا تعرض أحد المفاتيح للاختراق، لا يمكن للمهاجم عمومًا إتمام التحويل باستخدام ذلك المفتاح وحده.
في إدارة أصول المنصات، يمكن دمج التوقيع المتعدد مع فصل المهام داخل المؤسسة. فعلى سبيل المثال، يمكن أن يكون أفراد أو أنظمة مختلفة مسؤولين عن بدء المعاملة ومراجعتها واعتمادها النهائي، بحيث يتطلب تحويل الأصول الكبيرة المرور عبر مراحل تحكم متعددة.
ومع ذلك، لا يعني التوقيع المتعدد أن كل موقّع يستطيع تلقائيًا تحديد معاملة ضارة. فإذا اعتمد عدة موقّعين على الواجهة نفسها التي تعرضت للاختراق، أو لم يتحققوا بصورة مستقلة من عنوان الوجهة ومبلغ المعاملة وتفاصيل استدعاء العقد الذكي، فقد يعتمدون معاملة لا تعكس النية الأصلية حتى عند بلوغ العدد المطلوب من التوقيعات.
لذلك، لا يعتمد أمان التوقيع المتعدد على حد التوقيع فقط، بل يعتمد أيضًا على استقلالية الموقّعين، واكتمال معلومات المعاملة المعروضة، وما إذا كانت العمليات الحساسة تتحقق عبر قنوات موثوقة.
بالنسبة إلى المحافظ التي تتضمن عقودًا ذكية، ينبغي أن تتضمن عملية الاعتماد أيضًا مراجعة تغييرات صلاحيات العقود، وترقيات العقود الوكيلة، واستدعاءات المعاملات المعقدة. فقد لا تبدو بعض المعاملات تحويلات مباشرة، لكنها قد تغير صلاحيات التحكم في الأصول. ولذلك تتطلب تحققًا تقنيًا أكثر صرامة.
كيف تختلف MPC عن التوقيع المتعدد التقليدي؟
الحوسبة متعددة الأطراف (MPC) هي فئة من تقنيات التشفير التي تمكّن عدة مشاركين من إجراء عمليات حسابية بصورة مشتركة دون الكشف المباشر عن معلوماتهم السرية الخاصة. وفي حفظ الأصول الرقمية، غالبًا ما تُدمج MPC مع تقنية التوقيع بالعتبة لتوزيع التحكم في المفتاح.
بخلاف التوقيع المتعدد التقليدي، يمكن لنظام توقيع العتبة القائم على MPC توزيع قدرات التوقيع عبر عدة مشاركين أو أجهزة. ويستخدم كل طرف حصة مفتاح مستقلة للمشاركة في عملية التوقيع، دون إعادة بناء المفتاح الخاص الكامل أثناء العمليات المعتادة.
فعلى سبيل المثال، قد تتطلب محفظة التوقيع بالعتبة من أي اثنين من ثلاثة مشاركين إكمال توقيع بصورة مشتركة. وحتى إذا تعرضت حصة مفتاح أحد المشاركين للكشف، فقد لا تكون كافية لإنشاء توقيع صالح بصورة مستقلة.
يمكن لكلتا الآليتين تقليل خطر نقطة الفشل الفردية، لكن يختلف تنفيذهما التقني.
| بُعد المقارنة |
التوقيع المتعدد |
توقيع العتبة باستخدام MPC |
| المبدأ الأساسي |
تعتمد عدة تفويضات مستقلة معاملة بصورة مشتركة |
تتعاون عدة حصص مفاتيح لإنشاء توقيع |
| التمثيل على السلسلة |
يعتمد على السلسلة وتنفيذ المحفظة، وقد يتضمن عقد توقيع متعدد |
يمكنه إنشاء توقيعات متوافقة مع تنسيقات التوقيع القياسية |
| التحكم في الصلاحيات |
تحكمه قواعد التوقيع المتعدد ومنطق المحفظة |
تتحكم به بروتوكولات العتبة والسياسات الداعمة |
| الميزة الرئيسية |
قواعد اعتماد واضحة وسهلة التدقيق |
قدرات توقيع موزعة تدعم هياكل حفظ متنوعة |
| القيد الرئيسي |
يعتمد على الموقّعين وعملية التحقق من المعاملات |
يعتمد على تنفيذ البروتوكول، وإدارة الحصص، وأمان المشاركين |
ليست MPC بالضرورة أكثر أمانًا من كل حلول التوقيع المتعدد. ويتمثل تحدٍ مشترك لكلا الآليتين في ضمان اعتماد المشاركين للمعاملة الصحيحة ومنع الهجمات التي تستهدف بيانات اعتماد الهوية، وأجهزة نقاط النهاية، والصلاحيات الإدارية.
عمليًا، يمكن للمنصات أيضًا دمج HSM والتحقق المستقل من الأجهزة، وضوابط الصلاحيات القائمة على الأدوار، وتدقيق سجلات التشغيل لتحسين موثوقية عملية التوقيع الشاملة.
لماذا تقع إدارة المفاتيح الخاصة في صميم أمان أصول المنصة؟
المفاتيح الخاصة مواد تشفيرية بالغة الأهمية في أنظمة التحكم في أصول البلوكشين. وعلى سلاسل البلوكشين التي تستخدم نماذج الحسابات الشائعة، يمكن للطرف الذي يمتلك صلاحية التوقيع المقابلة بدء تحويلات أصول تتوافق مع قواعد البروتوكول. لذلك، لا تقتصر حماية المفاتيح الخاصة على منع تسرب البيانات؛ بل ترتبط مباشرةً بالتحكم في الأصول.
تغطي إدارة المفاتيح الخاصة الشاملة عمومًا مراحل متعددة، تشمل إنشاء المفتاح وتخزينه واستخدامه ونسخه احتياطيًا وتدويره وإيقافه.
-
ينبغي أن يستخدم إنشاء المفاتيح مصادر موثوقة للعشوائية وتنفيذات تشفيرية تم التحقق من صحتها. فإذا وُجد خلل في عملية إنشاء المفتاح، فقد لا تمنع حتى بيئة التخزين شديدة الأمان المخاطر الناتجة.
-
ينبغي تخزين المفاتيح الخاصة وحصص المفاتيح ذات الصلة في بيئات خاضعة للتحكم ذات صلاحيات وصول مقيدة. يمكن لوحدة HSM تنفيذ عمليات تشفيرية معينة في بيئة أجهزة محمية، مما يقلل فرصة تعرض مواد المفاتيح مباشرةً للتطبيقات العادية. ومع ذلك، تظل فعاليتها تعتمد على إعدادات النشر والصلاحيات المحددة.
-
تحتاج المنصات إلى وضع سياسات صارمة لاستخدام المفاتيح، بما في ذلك تحديد الأفراد أو الأنظمة التي يمكنها بدء التوقيعات، وتحويلات الأصول التي تتطلب اعتمادًا إضافيًا، وكيفية حظر العمليات عند اكتشاف نشاط غير طبيعي.
-
تُعد آليات النسخ الاحتياطي والاسترداد مهمة بالقدر نفسه. فقد يؤدي غياب النسخ الاحتياطية إلى تعذر الوصول إلى الأصول بعد تلف الجهاز، في حين قد تزيد النسخ الاحتياطية المفرطة أو الحفظ الموزع أو ضوابط الوصول غير الكافية من خطر التعرض.
يجب أن يأخذ تدوير المفاتيح أيضًا في الاعتبار الخصائص العملية للبلوكشين. فبالنسبة إلى بعض أنظمة العناوين، لا يكون التدوير بسيطًا مثل استبدال كلمة المرور. وقد يتطلب إنشاء عناوين محافظ جديدة وترحيل الأصول عبر إجراءات آمنة.
ونتيجة لذلك، لا يقتصر أمان المفتاح الخاص على أن يقوم الفريق التقني بتخزين كلمة مرور. بل هو مسألة إدارة شاملة تشمل التشفير والبنية التحتية وصلاحيات الأفراد وعمليات الأعمال.
ما الدروس التي قدمتها حوادث أمان المنصات الأخيرة؟
منذ عام 2025، شهدت البنية التحتية لحفظ الأصول الرقمية وتداولها عدة حوادث أمنية بارزة. وتضمنت هذه الحالات هياكل تقنية وبيئات أعمال مختلفة. ولا يمكن عزوها ببساطة إلى عيوب في تقنية محفظة معينة، كما لا يصح الحكم على الأمان الكلي لمنصة ما استنادًا فقط إلى وقوع حادث.
ومن منظور البحث الأمني، تكمن قيمة هذه الحوادث في مساعدتها القطاع على فهم مسارات الهجوم المختلفة ومراقبة كيفية تعامل المنصات مع مراقبة الحالات الشاذة وعزل الأصول واستعادة العمليات بعد الحوادث.
Bybit: حادث أمان محفظة التوقيع المتعدد في فبراير 2025
في 21 فبراير 2025، تعرضت Bybit لحادث أمني شمل أصولًا رقمية بقيمة تقارب $1.5 مليار. وركزت التحقيقات اللاحقة على بيئة التوقيع وسلسلة توريد البرمجيات ذات الصلة. واستغل المهاجمون عملية عرض المعاملات والتفويض المتأثرة، مما جعل عملية التوقيع لا تعكس بدقة المعاملة التي نُفذت فعليًا. وعزا مكتب التحقيقات الفيدرالي لاحقًا الهجوم إلى نشاط تهديد مرتبط بكوريا الشمالية.
توضح هذه الحالة أن التوقيع المتعدد والمحافظ الباردة يمكن أن يوفرا حماية مهمة للأصول، لكن المنصات تحتاج أيضًا إلى التحقق المستقل من تفاصيل المعاملات، والتحكم في موثوقية واجهات التوقيع، وتعزيز إدارة أمان برمجيات الجهات الخارجية والاعتماديات الحساسة.
Phemex: نشاط غير طبيعي للمحفظة الساخنة في يناير 2025
في 23 يناير 2025، اكتشفت Phemex نشاطًا غير طبيعي يتعلق بمحافظها الساخنة. ثم بدأت الاستجابة للحادث، وعلقت وظائف الإيداع والسحب ذات الصلة، وعزلت الأجهزة المتأثرة، وعملت مع شركات أمنية خارجية على التحقيق. وبعد إكمال الفحوصات وتعديلات النظام، أعادت المنصة تدريجيًا خدمات السحب لشبكات مختلفة.
يسلط هذا الحادث الضوء على جانبين رئيسيين من إدارة مخاطر المحافظ الساخنة: التحكم في تعرض المحافظ المتصلة بالإنترنت للمخاطر، وعزل الأنظمة المتأثرة بسرعة، وتعليق العمليات ذات الصلة، وإجراء مراجعات أمنية عند اكتشاف نشاط غير طبيعي.
CoinDCX: حادث أمان حساب تشغيلي في يوليو 2025
في 19 يوليو 2025، كشفت CoinDCX عن تعرض حساب تشغيلي داخلي يُستخدم لتوفير خدمات السيولة لمنصات الشركاء للاختراق، وشمل ذلك أصولًا بقيمة تقارب $44 مليون. وذكرت المنصة أن الحساب المتأثر كان معزولًا عن محافظ أصول العملاء، وأن الخسائر ذات الصلة ستغطيها احتياطيات الشركة الخاصة، وأن محافظ العملاء لم تتأثر مباشرةً.
توضح هذه الحالة أن عزل حسابات الأعمال عن أصول العملاء المحفوظة لا يقل أهمية عن حماية مفاتيح المحافظ. ويمكن لتقييد الأموال التي يمكن لأنظمة الأعمال المختلفة الوصول إليها تقليل تأثير حادث أمني في بيئة تشغيلية واحدة.
Upbit: تحويل غير مصرح به لأصول Solana في نوفمبر 2025
في 27 نوفمبر 2025، اكتشفت Upbit تحويلات غير مصرح بها تتعلق بأصول معينة على شبكة Solana. وأشارت الإفصاحات الأولية إلى أن الحادث شمل ما يقارب KRW 5.4 تريليون. وعلقت المنصة لاحقًا عمليات الإيداع والسحب ذات الصلة، ونقلت الأصول إلى محافظ باردة، وأجرت مراجعة أمنية. وحددت مراجعة لاحقة مشكلة محتملة في أمان المفاتيح ضمن نظام المحافظ، إلا أن المشكلة لم تكن مؤكدة في ذلك الوقت باعتبارها السبب المباشر للحادث.
توضح هذه الحالة أكثر أن أمان المحافظ يتجاوز تخزين المفاتيح. فهو يعتمد أيضًا على التنفيذ الصحيح لخوارزميات التوقيع، واختبار البرمجيات، وعمليات التدقيق الأمني المستمرة. ويمكن لإجراء مراجعة منهجية بعد اكتشاف نشاط غير طبيعي أن يساعد في تحديد المخاطر المحتملة الأخرى.
التحقيقات في الحوادث الأمنية لعام 2026 والتنسيق داخل القطاع
في 29 أكتوبر 2026، لفتت تحويلات أموال غير طبيعية واسعة النطاق تتعلق بمحافظ Binance الساخنة الانتباه إلى أمان أصول المنصات. وتباينت تقديرات شركات تحليلات السلسلة والباحثين، ووصلت بعض التقديرات إلى عدة مليارات من الدولارات. ونظرًا إلى أن طرق الحساب المختلفة قد تتضمن عناوين محافظ متعددة وتحويلات لاحقة للأموال، فإن هذه الأرقام لا تمثل خسائر نهائية مؤكدة للأصول. ويظل التأثير المحدد خاضعًا لمزيد من التحقق.
بعد الحادث، صرحت Binance بأنها تحقق في مشكلات أمنية محتملة وأكدت سلامة أموال المستخدمين. وعلقت المنصة مؤقتًا عمليات الإيداع والسحب لإجراء فحوصات أمنية، وتتبع الأموال غير الطبيعية، والتعاون مع التحقيقات ذات الصلة. وفي الوقت نفسه، جمد مُصدرا العملات المستقرة Tether وCircle ما يقارب $1.57 مليار من USDT وأكثر من $800 مليون من USDC، على التوالي. كما شاركت مؤسسات أخرى ذات صلة في تتبع الأصول والتحكم في المخاطر. واعتبارًا من 30 أكتوبر، كشفت Binance أن قيمة الأصول المجمدة التي تحققت منها قد بلغت عدة مليارات من الدولارات. ومع ذلك، لا تزال قيمة الخسارة النهائية ومسار الهجوم المحدد يتطلبان مزيدًا من التحقيق.
يوضح هذا الحادث مدى تعقيد الاستجابة الطارئة لأمن المنصات. فإلى جانب حماية المفاتيح الخاصة وتحديد المعاملات غير الطبيعية، تحتاج منصات التداول إلى التنسيق مع شركات تحليلات البلوكشين، ومصدري العملات المستقرة، ومقدمي خدمات التداول الآخرين، وجهات إنفاذ القانون. ويمكن لتتبع الأموال، وتجميد الأصول، وفحص الأنظمة، واستعادة العمليات أن تساعد جميعها في تقليل المخاطر المحتملة.
وبصورة عامة، تُظهر الحوادث الأمنية الأخيرة أن حماية أصول المنصات الحديثة لم تعد تقتصر على المحافظ الساخنة والباردة وإدارة المفاتيح الخاصة. بل إنها تتطور إلى إطار حماية متعدد الطبقات يغطي التحقق من التوقيع، وعزل أنظمة الأعمال، ومراقبة الحالات الشاذة، والاستجابة للحوادث عبر المؤسسات.
كيف يمكن للمنصات تقليل خسائر الأصول من خلال مراقبة الحالات الشاذة وضوابط المخاطر؟
حتى عندما تستخدم المنصة الفصل بين المحافظ الساخنة والباردة، والتوقيع المتعدد، وMPC، فإنها لا تزال بحاجة إلى مراقبة تدفقات الأموال الفعلية باستمرار. ويرجع ذلك إلى أن هدف نظام الأمان لا يقتصر على منع الوصول غير المصرح به، بل يشمل أيضًا تحديد المخاطر والحد منها بسرعة بعد وقوع نشاط غير طبيعي.
-
يمكن للمنصات وضع حدود للمعاملات بناءً على الأصول والمحافظ وسيناريوهات الأعمال المختلفة. فعلى سبيل المثال، يمكن ضبط أرصدة وحدود تحويل محفظة السحب اليومية وفقًا لاحتياجات التمويل المعتادة. وعندما ينحرف مبلغ المعاملات أو تكرارها بصورة كبيرة عن الأنماط التاريخية، يمكن للنظام تشغيل تحقق إضافي أو مراجعة يدوية.
-
يمكن لمراقبة العناوين على السلسلة أن تساعد في تحديد تدفقات الأموال عالية المخاطر. ومن خلال تحليل سجل العناوين ومسارات المعاملات وعلامات المخاطر ذات الصلة، يمكن للمنصات إجراء مراجعات إضافية للمعاملات المشبوهة. ومع ذلك، توجد قيود على تحليل السلسلة. فالارتباط بين العناوين لا يعني بالضرورة أنها تخضع لسيطرة الشخص أو الكيان نفسه.
-
تحتاج المنصات إلى إنشاء قدرات لاكتشاف الحالات الشاذة عبر الأنظمة. فإذا بدت معاملة طبيعية على السلسلة لكنها لا تتسق مع طلب الأعمال الداخلي المقابل، أو سجل الاعتماد، أو نشاط حساب المستخدم، فقد يشير ذلك مع ذلك إلى وجود حالة شاذة في عملية المعاملة.
عند وقوع حادث أمني كبير، يمكن للمنصة اتخاذ تدابير بناءً على نطاق المخاطر، مثل تعليق بعض عمليات السحب، وتقييد العمليات التي تشمل المحافظ المتأثرة، وترحيل الأصول غير المتأثرة، وإعادة نشر البنية التحتية للمحافظ. وبالنسبة إلى رموز معينة تدعم وظائف يتحكم بها المُصدر، قد تنسق المنصة أيضًا تجميد الأصول من خلال إجراءات الامتثال.
ينبغي أن توازن هذه التدابير بين أمان الأصول، ووصول المستخدمين المعتاد، واستمرارية الأعمال. إذ يمكن لتعليق عمليات السحب أن يوفر وقتًا للتحقيق والتحكم في المخاطر، لكنه يؤثر أيضًا في وصول المستخدمين إلى أموالهم. ولذلك، تُعد شروط التشغيل الواضحة والإفصاحات وإجراءات الاستعادة ضرورية.
هل يمكن لإثبات الاحتياطيات واحتياطيات المخاطر ضمان أمان أصول المستخدمين؟
إثبات الاحتياطيات (PoR) هو آلية تحقق مصممة لتحسين شفافية أصول منصات التداول. ويستخدم عمومًا معلومات أصول المحافظ المُفصح عنها علنًا، أو إثباتات تشفيرية، أو تحققًا من طرف ثالث، أو أساليب أخرى لمساعدة المراقبين الخارجيين على فهم الأصول التي تحتفظ بها المنصة في نقطة زمنية محددة وعلاقتها بأرصدة المستخدمين.
في الحلول التي تستخدم تقنيات مثل أشجار Merkle، يمكن للمستخدمين التحقق مما إذا كانت أرصدة حساباتهم قد أُدرجت في مجموعة محددة من بيانات الأصول والالتزامات. ومع ذلك، يعتمد نطاق التحقق على التنفيذ التقني للمنصة وممارسات الإفصاح لديها. ولا يُعادل إثبات الاحتياطيات تدقيقًا ماليًا كاملًا.
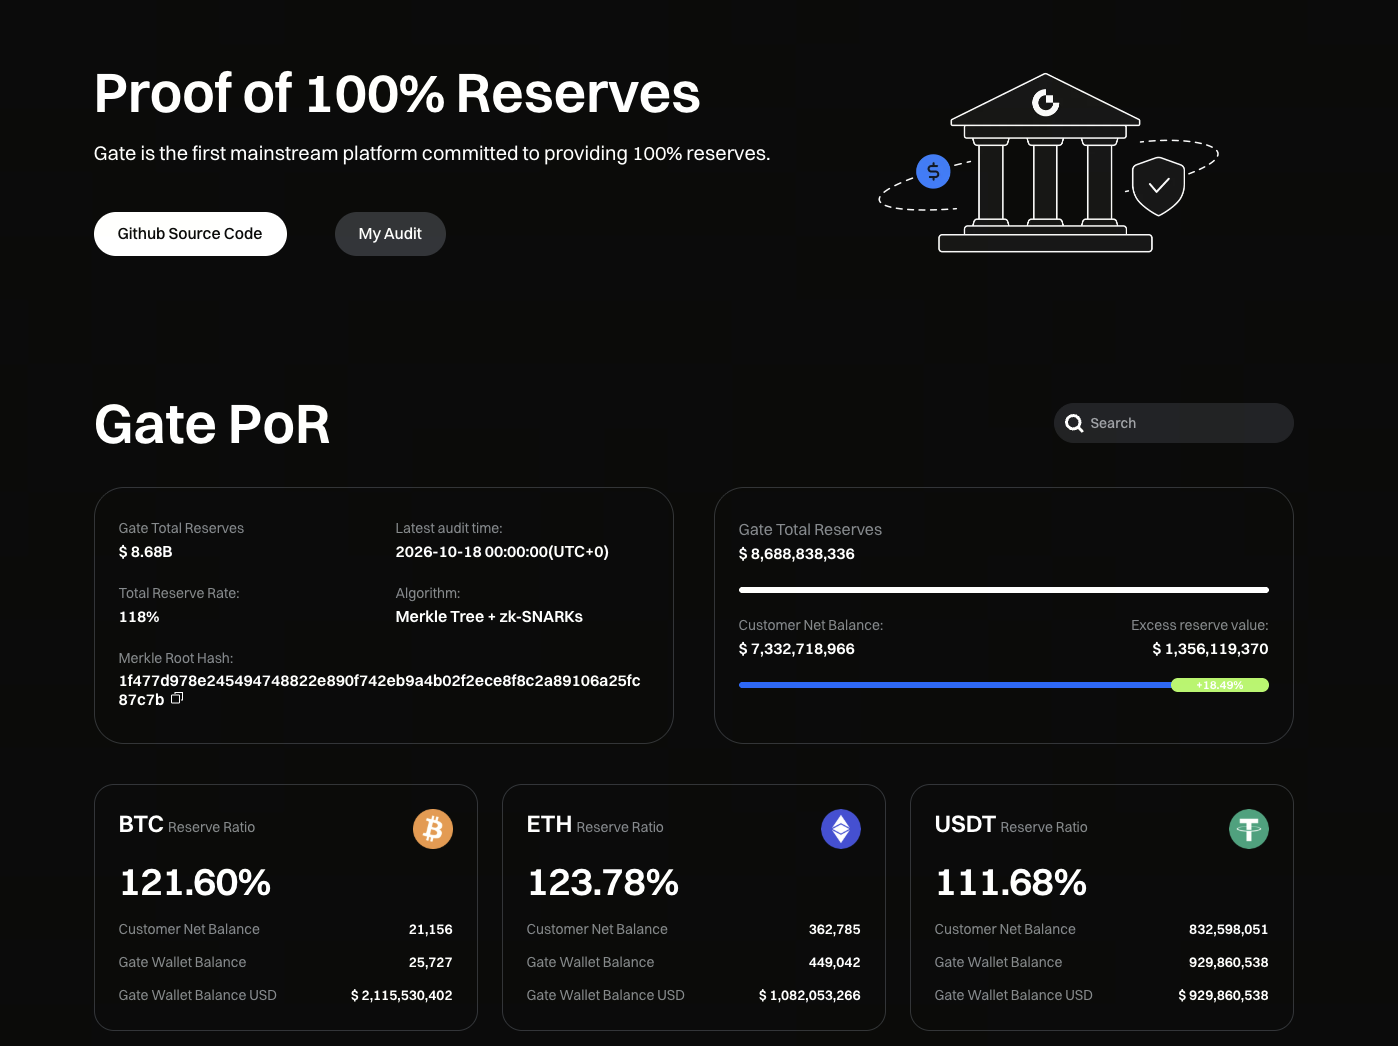
تستخدم Gate، على سبيل المثال، آلية التحقق من إثبات الاحتياطيات التي تجمع بين أشجار Merkle وإثباتات المعرفة الصفرية (zk-SNARKs). وهي تدمج أرصدة حسابات المستخدمين في إطار تحقق تشفيري وتوفر قناة تحقق مستقلة. ويمكن للمستخدمين الاطلاع على احتياطيات الأصول المختلفة في صفحة إثبات الاحتياطيات، والتحقق مما إذا كانت أرصدة حساباتهم قد أُدرجت في لقطة البيانات المقابلة، والحد من تعرض المعلومات الخاصة للمستخدمين الآخرين.
اعتبارًا من 18 أكتوبر 2026، أفصحت Gate عن إجمالي احتياطيات يبلغ ما يقارب $8.688 مليار، وصافي أرصدة أصول المستخدمين البالغ ما يقارب $7.332 مليار، ما نتج عنه نسبة احتياطي إجمالية قدرها %118.49، وتغطية ما يقارب 500 أصل رقمي. وبلغت نسب الاحتياطي لـ BTC وETH %121.60 و%123.78 على التوالي. وتعكس هذه الأرقام تغطية أصول المنصة في تلك اللقطة، وتوفر للمستخدمين معلومات مرجعية لتقييم شفافية أصول المنصة.
من المهم التأكيد على أن إثبات الاحتياطيات يعكس في المقام الأول تغطية الأصول ضمن نطاق إفصاح محدد وفي نقطة زمنية محددة. ولا يمكنه أن يثبت بصورة مستقلة عدم وجود التزامات أخرى أو قيود على حقوق الأصول أو مخاطر تشغيلية لدى المنصة. ولذلك، من الأفضل استخدام PoR كأداة للشفافية إلى جانب التحقق من الالتزامات، وعمليات التدقيق المستقلة، والإفصاحات المستمرة عن المخاطر.
تخدم احتياطيات المخاطر غرضًا مختلفًا. إذ تنشئ بعض المنصات صناديق مخاطر مخصصة لتقديم دعم مالي في الحوادث الأمنية المؤهلة أو الحالات القصوى الأخرى. ومع ذلك، يعتمد نطاق تغطيتها وحجم الصندوق وشروط الاستخدام على ترتيبات المنصة المحددة. ولا تعادل احتياطيات المخاطر تأمين الودائع المحمي قانونًا.
بصورة عامة، يركز إثبات الاحتياطيات على شفافية الأصول وقابليتها للتحقق، بينما تركز احتياطيات المخاطر على الدعم المالي بعد وقوع مخاطر معينة. ويوفر الفصل بين المحافظ الساخنة والباردة، والتوقيع المتعدد، وإدارة المفاتيح الخاصة حماية وقائية في المقام الأول. وتكمل هذه الآليات بعضها بعضًا، وتشكل معًا مكونات مهمة لإدارة أمان أصول المنصة.
كيف يمكن للمستخدمين العاديين تحسين أمان أصول حساباتهم على المنصات؟
تدير المنصات المحافظ على مستوى المنصة والبنية التحتية للحفظ، لكن حسابات المستخدمين قد تظل تواجه مخاطر مثل التصيد الاحتيالي، وتسرب بيانات الاعتماد، والتفويضات الضارة، واختراق الأجهزة. ولذلك، يحتاج المستخدمون أيضًا إلى وضع ممارسات لأمان الحساب تناسب ظروفهم.
-
ينبغي للمستخدمين تفعيل مفاتيح المرور، أو مفاتيح الأمان، أو غيرها من أساليب المصادقة القوية كلما أمكن، وتعيين كلمة مرور فريدة لحساباتهم على المنصة. وبالمقارنة مع الاعتماد فقط على رموز التحقق عبر الرسائل النصية القصيرة، توفر آليات المصادقة المقاومة للتصيد الاحتيالي حماية أقوى عمومًا.
-
ينبغي للمستخدمين التحقق من نطاقات تسجيل الدخول ومصادر التطبيقات الرسمية، وتجنب إدخال كلمات المرور أو رموز التحقق أو غيرها من المعلومات الحساسة عبر روابط غير مألوفة. ويجب التحقق عبر قناة مستقلة من الرسائل التي تدعي أنه يجب على المستخدمين تحويل الأصول على وجه السرعة، أو إزالة ضوابط المخاطر، أو إعادة التحقق من هوياتهم.
-
يمكن للقوائم البيضاء لعناوين السحب، وتأكيدات السحب، وإشعارات نشاط الحساب تقليل التأثير المحتمل للاستخدام غير المصرح به للحساب. وإذا كانت المنصة تدعم فترة انتظار بعد إضافة عنوان سحب جديد، فيمكن للمستخدمين تفعيلها وفقًا لاحتياجاتهم.
ينبغي للمستخدمين الذين يستخدمون API للتداول الآلي اتباع مبدأ الحد الأدنى من الصلاحيات. وينبغي لهم تجنب منح صلاحيات تحويل الأصول للبرامج التي لا تحتاج إلى وظيفة السحب، وحذف مفاتيح API التي لم تعد مستخدمة بسرعة.
ينبغي للمستخدمين أيضًا الاختيار بين الحفظ المركزي والحفظ الذاتي بناءً على وتيرة تداولهم، والاستخدام المقصود للأموال، وقدرتهم على إدارة مفاتيحهم الخاصة. ويمكن للحفظ الذاتي تقليل الاعتماد على منصات الطرف الثالث، لكنه يعني أيضًا أن المستخدمين مسؤولون عن تأمين عبارات الاسترداد الخاصة بهم، وحماية أجهزتهم، وإدارة خطر فقدان المفاتيح.
لا يوجد حل واحد لأمان الأصول يناسب الجميع. وفهم حدود المخاطر لطرق الحفظ المختلفة أهم من مجرد اختيار نوع واحد من المحافظ.
الخلاصة
يتمثل جوهر حماية أصول المستخدمين في منصة تداول العملات الرقمية في إطار أمان متعدد الطبقات يغطي تخزين الأصول، وإدارة المفاتيح، واعتماد المعاملات، ومراقبة الحالات الشاذة، والاستعادة بعد الحوادث. توفر المحافظ الساخنة السيولة اليومية، وتقلل المحافظ الباردة من التعرض عبر الإنترنت، ويوزع التوقيع المتعدد وMPC التحكم في الأصول، ويساعد التحقق المستقل من المعاملات وإدارة الصلاحيات على ضمان أن تعكس تحويلات الأصول النية التجارية الفعلية.
تُظهر الحوادث الأمنية في المنصات منذ عام 2025 أنه مع زيادة نطاق حفظ الأصول وتعقيد الأنظمة، لم تعد المخاطر الأمنية تقتصر على مسألة تخزين المفاتيح الخاصة عبر الإنترنت. إذ يمكن لسلاسل توريد البرمجيات، وواجهات التوقيع، وعزل حسابات الأعمال، والاستجابة للحوادث عبر المؤسسات أن تؤثر جميعها في النتائج الأمنية الفعلية.
بالنسبة إلى منصات التداول، تُعد عمليات التدقيق المستمرة، والضوابط الداخلية الأقوى، وشفافية الأصول الأكبر أسسًا مهمة لبناء الثقة على المدى الطويل. وبالنسبة إلى المستخدمين، يمكن أن يساعدهم فهم بنية المحافظ وآليات حفظ الأصول واتخاذ تدابير حماية الحساب اللازمة على تقييم مخاطر الأصول الرقمية وإدارتها بصورة أكثر شمولًا.
الأسئلة الشائعة
هل تكون المحفظة الساخنة دائمًا أقل أمانًا من المحفظة الباردة؟
تتعرض المحافظ الساخنة عمومًا لمخاطر هجمات عبر الإنترنت أكبر، لكن أمنها الفعلي يعتمد أيضًا على إدارة المفاتيح وحدود المعاملات وآليات المراقبة. وتقلل المحافظ الباردة من التعرض عبر الإنترنت، لكنها قد تظل تواجه مخاطر تشغيلية ومخاطر الأجهزة وسلسلة التوريد.
هل يمكن أن تُسرق الأصول بعد اعتماد منصة ما للتوقيع المتعدد؟
نعم. يقلل التوقيع المتعدد خطر تحكم مفتاح واحد في الأصول، لكن قد تظل تحويلات الأصول غير المصرح بها أو غير المقصودة تحدث إذا جرى تضليل الموقّعين، أو تعديل تفاصيل المعاملة، أو اختراق مراحل تفويض متعددة في الوقت نفسه.
هل يمكن لـ MPC منع تسرب المفاتيح الخاصة بالكامل؟
لا. يمكن لتوقيعات العتبة باستخدام MPC توزيع قدرات التوقيع وتقليل خطر تسرب مفتاح واحد، لكنها لا تستطيع منع تفويض المعاملات الضارة، أو اختراق أجهزة المشاركين، أو إساءة استخدام صلاحيات الأعمال تلقائيًا.
هل يمكن لإثبات الاحتياطيات إثبات أن منصة التداول آمنة بالكامل؟
لا. يمكن لإثبات الاحتياطيات تحسين شفافية الأصول ضمن نطاق محدد، لكنه لا يستطيع إثبات عدم وجود التزامات أخرى لدى المنصة بصورة مستقلة. كما أنه لا يمكن أن يحل محل عمليات التدقيق الأمني للمحافظ أو إدارة المخاطر الداخلية.
هل ستتأثر أصول المستخدمين بالضرورة بعد تعرض منصة تداول لحادث أمني؟
ليس بالضرورة. يعتمد التأثير الفعلي على نطاق الأصول المتأثرة، وتدابير عزل المحافظ، واحتياطيات المنصة، وجهود استرداد الأصول، وترتيبات الاستجابة اللاحقة. وقد تؤثر بعض الحوادث في حسابات تشغيلية محددة فقط. ويجب تحديد ما إذا كانت أصول المستخدمين قد تكبدت خسائر بناءً على الوقائع المحددة.