本对比面向需要在「私有网页字段」与「公开喂价」之间选型的产品与风控读者。机制本身在 zkTLS 中展开;链外数据入口的通称则归入 blockchain oracles。下文按来源、隐私、信任、时延四维对照,并吸收截图/PDF 上传与密码学出处的边界。
对照维度与选型清单如下,并单独处理截图/PDF 与密码学出处的边界。协议侧封装可参考 zkPass zkTLS oracle;零知识喂价一侧则与 zkOracle 和 zkCoprocessor 相邻。
核心要点
- zkTLS 优化「某次 HTTPS 会话字段来自哪一域名绑定服务器」;传统预言机优化「公开事实如何持续、抗操纵地上链」。
- 登录后私有页、无签名开放 API 的字段,更贴近 zkTLS;连续市场价格与多源聚合,更贴近成熟预言机网络。
- 选择性披露是 zkTLS 常见优势;传统喂价通常把聚合值公开写给所有观察者。
- 截图与 PDF 上传可作运营材料,但缺少可核验的会话出处;密码学声明证明出处与完整性,仍不等于源站内容真实。
- 选型应用「Choose if」清单,并把公证/节点集与源站错误一并写入威胁模型。
| 特征 | zkTLS | 传统预言机 |
|---|---|---|
| 数据来源 | 用户对目标站的 HTTPS 会话(登录页 / 私有 API) | 运营商节点抓取公开源、交易所或专用 API |
| 访问方式 | 用户持有会话;公证/Proxy/TEE 共同见证或代执行 | 节点集主动拉取并聚合,合约读喂价 |
| 隐私 | 常支持谓词级选择性披露 | 喂价值通常对链上观察者公开 |
| 信任根 | 域名/证书绑定 + 公证、代理或 TEE 路径 | 节点集、多源聚合、经济激励与惩罚 |
| 时延与成本 | 按次会话与证明生成,时延与证明开销更高 | 持续更新,适合低时延市场数据 |
| 典型数据类型 | 余额阈值、会员等级、就业/信誉字段 | 价格、利率、赛事与公开事件结果 |
| 失败模式 | 公证腐败/掉线、源站错页仍可形式上有效、页面结构变更 | 源操纵、节点合谋、喂价延迟或偏差 |
| 与截图/PDF | 可检查会话出处;强于截图自报 | 不替代截图;侧重公开事实喂入 |
上表把选型压成可扫读维度:来源与访问决定「谁能看见数据」;隐私与信任根决定「错误接受代价」;时延与数据类型决定「哪条路径更省工程」。截图一行单独列出,是因为运营侧常把图片当「证明」,却与密码学出处不是同一类证据。
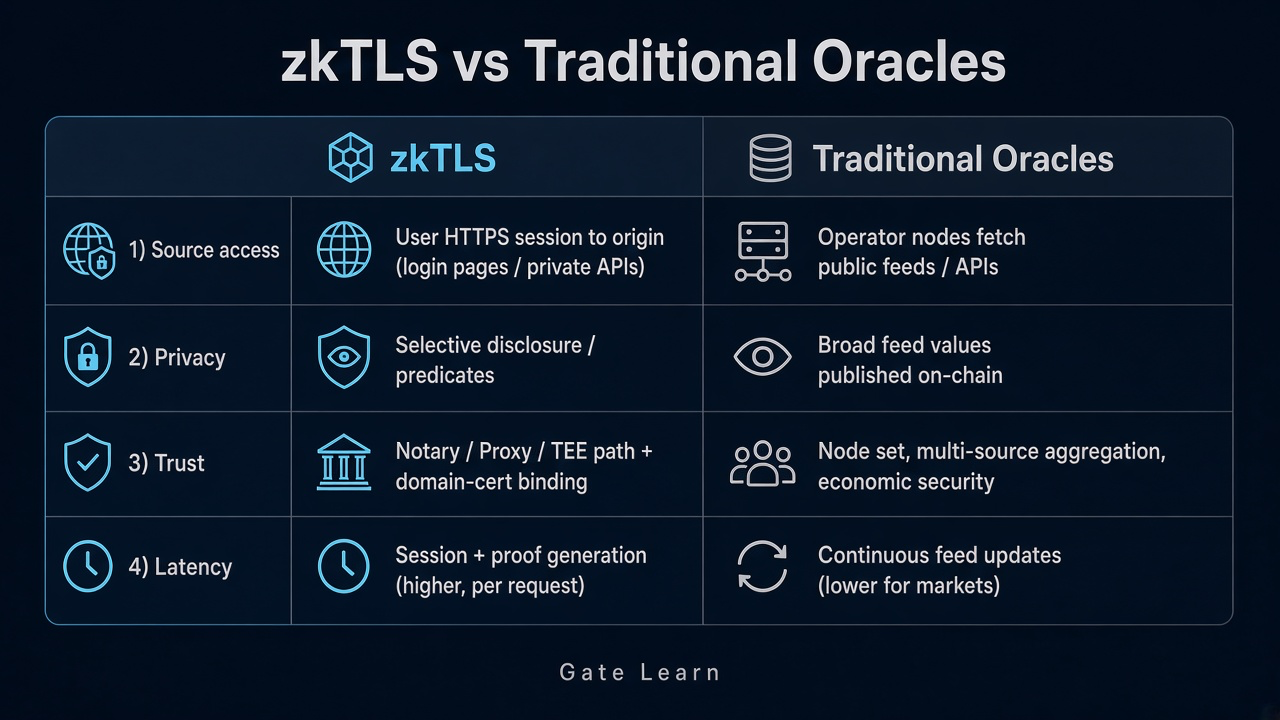
图 1. zkTLS 与传统预言机在数据来源访问、隐私披露、信任假设与时延四维上的对照。
zkTLS 是什么?
zkTLS 作为一类技术模式,把 TLS/HTTPS 会话中的字段变成第三人可检查的声明:绑定域名与证书,并可只披露谓词结果(例如余额高于阈值),而不必交出完整明文。
zkTLS 并不替换 HTTPS,也不自动裁定源站业务事实是否正确;它交付的是出处与完整性证据,而传输层安全正是客户端与服务器之间安全交换数据的 HTTPS 协议基础。团队常用 MPC、Proxy 或 TEE 作为完整性路径;「zk」多为统称,TLS 握手层未必运行零知识电路,即便零知识证明可作为更广协议族中的可选一层。
实务上,客户端对源站打开 TLS 会话。由于会话密钥由客户端与服务器共享,单独客户端可以加密任意字节再「解密」表演,其他方无法把原始会话记录直接当成诚实的服务器输出。这正是 zkTLS 设计加入见证者的原因:与客户端共同跑协议的 MPC 公证、对密文方向作见证的 Proxy,或把密钥留在密封计算环境里的 TEE。由此生成的证明让验证方在不必获知整页或会话密钥的前提下使用声明。
传统预言机是什么?
传统预言机把链外事实写入链上状态,使智能合约能消费来自链外或现实世界数据源的外部数据。典型输出是价格喂价、利率、赛事结果或公开事件结果;这类网络在公开数据或可公开获取数据上最强,而非私有用户记录。设计重点通常是多源聚合、节点可用性与抗操纵,而非证明某次用户登录会话里某一 HTML 字段的出处。
合约侧读的是喂价更新,而不是浏览器会话记录。公开市场连续数据天然适合这一路径;私有登录页字段往往缺少可签名开放 API,喂价网络也不会默认替每个用户复现其 HTTPS 会话——去中心化应用因此更常把预言机用于共享外部数据,而非个人会话证据。预言机参与方通常运营拉取公开端点的服务器,并不坐在用户客户端的 TLS 通道内,因而无法像 zkTLS 的「客户端 + 见证」协议那样自然消费私有银行页。
数据来源与访问路径有何不同?
核心差异在于:zkTLS 跟着用户已能对源站打开的会话走;传统预言机跟着运营商节点可拉取的公开源走。
在 zkTLS 路径上,客户端完成对目标域服务器的 HTTPS,证明可从任意 HTTPS 网站生成,而不必先有 API 访问权限。部分设计走 Proxy 模型:由中间方见证或转发客户端–服务器交换,而不是 MPC 式会话处理。其他基于 MPC 的路径则共同执行 TLS 握手——建立安全会话密钥的协议步骤——使任一方无法单独伪造服务器密文。公证、Proxy 或 TEE 留下可检查证据后,再构建声明证明。在传统预言机路径上,节点抓取交易所、指数或公开 API,聚合成喂价,合约再读该喂价。因此当没有现成公开喂价时,zkTLS 适合对来自既有系统的 Web2 数据做数据核验;否则传统数据校验或另一套确认流程往往要另请一方直接拉同一源。没有用户会话,zkTLS 无法替代公开喂价;没有可拉取的公开源,节点也难安全消费登录后私有字段。依赖服务器侧导出的路径还受源站是否允许导出约束。使用 Web Proofs 的产品因此把客户端、服务器与见证方视为同一协议路径。公开机制说明可对照 Oasis 对 zkTLS 的说明 与 EthSystems 的 zk-TLS 模式页。
隐私、私有数据与选择性披露有何不同?
zkTLS 常见能力是选择性披露:证明「满足门槛」而不公开精确金额,或只抽出单一字段并隐藏其余内容;也可在不暴露完整记录的前提下证明关于此类数据的声明。当必须证明私有数据或敏感数据又不想交出全文时,这一能力很贴意图。传统预言机喂价一旦上链,聚合值通常对所有观察者可见——隐私目标与「全网可读喂价」往往冲突。
若产品需要资格门槛而不想泄露完整对账单,zkTLS 更贴意图;在需对个人数据或敏感财务记录、法定身份等做选择性披露时尤其如此。若产品需要所有人按同一公开价格结算,传统喂价更贴意图。二者也可组合:公开价格走预言机,用户私有属性走 zkTLS 声明,从而在不大范围披露的前提下把私有互联网数据带到链上;部分系统把这一模式描述为:从 HTTPS 网站核验私有互联网数据,却不必暴露完整记录。
选择性披露通常叠在 TLS 会话记录证明之上。客户端仍与源站通信;见证方帮助绑定响应;再由电路或脱敏协议产出更小的、其他方可使用的证明。在 MPC 设计中,会话密钥可被分割,使任一方无法单独滥用。在 Proxy 设计中,代理见证密文,客户端保留解密密钥并在计算中证明明文知识。无论哪条路径,目标都是使用私有字段,而不把它们运送给每一个验证服务器。
信任假设、数据完整性与失败模式有何不同?
zkTLS 的信任落在域名/证书绑定,以及公证、Proxy 或 TEE 路径是否诚实、在线。若源站返回错误字段,形式上有效的证明仍可能被接受——出处可验证不等于内容真实。当零知识披露实现正确时,验证方仍可不获知证明者的个人信息。审阅方仍应追问:哪些参与方持有密钥材料、哪些参与方运行 MPC 或 Proxy 协议、哪张服务器证书钉住了 TLS 端点。
传统预言机的信任落在节点集构成、多源规则与经济激励;失败多见源操纵、节点合谋、延迟或偏差喂价。若验证方或运营商必须直接检视私有记录,还会额外引入安全风险与数据泄露顾虑。验证清单不同:zkTLS 侧重绑定、谓词、数据真实性、数据完整性与信任根检查;预言机侧重新鲜度、偏差阈值与聚合来源。跳过任一侧检查,都会把「看起来可用」误当成「已完成核验」。若无见证者,客户端侧伪造仍是关键失败模式;若协议参与方合谋,被腐蚀的见证者同样是关键失败模式。
时延、成本与数据类型应如何取舍?
取舍可写成三条:连续公开市场数据优先传统预言机;一次性或低频、面向用户专属数据或财务数据的证明优先 zkTLS;截图与 PDF 适合运营留痕,不适合充当密码学出处。
zkTLS 按次产生会话与证明开销,时延通常高于热路径上的喂价更新,适合余额阈值、会员等级、就业或信誉类字段;也包括在不暴露底层凭证或完整对账单的前提下,证明银行账户或余额满足门槛。MPC TLS 路径可能通信密集;Proxy 路径交互计算更少,但仍需在线见证服务器;TEE 路径把密钥处理移入密封硬件。传统预言机维持持续更新,适合价格、利率与公开事件——工程上为许多客户端应用每块都要用的低时延市场数据优化。
截图、PDF 或人工上传可展示「看起来像某站页面」,但第三人无法密码学核验 TLS 会话是否打到目标域服务器、字段是否被客户端改过。zkTLS 类声明可保障此类私有输入的数据真实性与出处,但仍然不能证明源站业务事实为真。即便如此,源站错页、DOM/路径断裂、公证掉线仍会破坏正确性或可用性。把截图当唯一门禁,等于把信任交给上传者与审核员;把证明当「真理」,等于忽略源站错误仍可形式上有效。同时使用截图与密码学证明的团队,应标明每道门禁接受的是哪一类证据。
该选 zkTLS 还是传统预言机?
优先选 zkTLS,若: 数据位于登录后 HTTPS 页或客户端可对源站打开的私有 API;需要谓词级最小披露;没有现成多源公开喂价;可接受按次证明时延与公证/Proxy/TEE 信任根——当身份核验或其他私有用户记录证明不能接受完整披露时,往往更贴这条路径。更看重多方联合计算而非浏览器便利时选 MPC;想复用既有客户端代理能力时选 Proxy;以密封密钥托管为主要控制点时选 TEE。
优先选传统预言机,若: 需要连续公开市场价格或事件结果;合约必须按全网可读喂价结算;已有成熟多源聚合与偏差监控;隐私不是该字段的主约束——这类喂价通常驱动来自共享外部系统的智能合约决策,而非个人记录。预言机网络的设计目标,是让许多客户端合约共用同一公开喂价,而不必每个用户各自打开私有 TLS 会话。
组合使用,若: 公开价格走预言机,用户私有属性走 zkTLS。当应用同时需要公开喂价与私有声明以支撑现实世界资产流程或敏感业务逻辑时,这种组合很常见。无论选哪条,都须把「出处 ≠ 真理」写入规则:源站错误、节点合谋、公证腐败、薄弱密钥处理与页面改版都是一等风险,而不是脚注。协议选型应点明:证明要保持有意义,哪些参与方必须保持诚实。
总结
zkTLS 与传统预言机回答不同上链问题:传统预言机主要服务共享外部数据,zkTLS 则帮助在保留隐私的前提下让私有 Web 记录可核验。这一缺口历史上意味着公开喂价更容易用,私有数据相对被低估。来源访问、隐私、信任根与时延四维对照后,私有登录页字段与公开喂价很少能互相替代。
简言之:许多合约需要同一公开喂价时,用传统预言机;客户端必须用选择性披露证明源站私有 TLS 响应时,用 zkTLS。MPC、Proxy 与 TEE 仍是该协议路径的主要见证形态,各自改变谁持有密钥材料、客户端须跑多少交互计算。截图与 PDF 不能填补密码学出处缺口;TLS 证明也不能自动担保源站内容正确。按「Choose if」选型,并把公证/节点与源站失败模式写进威胁模型,比争论标签名称更有用。
FAQ
zkTLS 和传统预言机有什么区别?
传统预言机主要把公开数据交付给智能合约;产品在需要为用户持有的 HTTPS 会话证明数据真实性时使用 zkTLS——这也决定验证方看到的是底层记录,还是仅关于记录的证明。zkTLS 证明 TLS 会话中的字段来自绑定域名与证书的服务器;部分设计在客户端与公证方之间于 TLS 握手中使用 MPC(安全多方计算),另一些依赖 Proxy 或基于 TEE 的见证;传统预言机则经节点集与多源聚合,持续把价格等公开链外事实写入合约。一个优化会话出处,一个优化喂价可用性与抗操纵。在基于 Proxy 或见证的设计中,源站本身通常不必改动,客户端仍按协议规则持有或共享会话密钥。
什么时候该用 zkTLS,什么时候该用传统预言机?
登录后私有字段、需要最小披露且无公开签名 API 时,用 zkTLS——尤其当产品需要从私有源做可核验数据共享,并借助访问令牌或会话凭证让客户端直接向源站认证,而不是把原始记录交给中间方时。部分实现在本地跑零知识证明计算,以便在不上传完整记录的前提下证明所选属性。连续公开市场价格或事件结果、需要全网可读结算时,用传统预言机;这样可把私有记录留在公开预言机喂价之外,同时仍让合约使用共享价格。当不同参与方需要不同证据类别时,公开喂价与私有属性可在同一产品中组合。
截图或 PDF 上传能代替 zkTLS 证明吗?
不能可靠代替。来自网页的截图与 PDF 在运营上可能很有说服力,但缺少可核验的 TLS 会话出处,也不携带会话来源或完整性的密码学证明,第三人难以排除改图或错页。相比之下,HTTP 代理见证可以观察或路由交换以保留可检查出处,这是截图或 PDF 做不到的。zkTLS 类声明提供域名绑定与完整性检查路径——但若源站返回错误数据,证明仍可能形式上有效。
zkTLS 验证通过是否等于源站数据真实?
不等于。验证通过通常表示声明在既定信任假设下关于出处与完整性成立;证明可含对响应数据的消息认证码等完整性检查,即便如此,底层敏感信息仍可能反映错误字段或源站侧坏录入——源站录入错误、被篡改页面或错误 API 字段仍可生成形式上有效的证明。部分设计还会在会话中导出加密密钥,使用户可解密响应,而验证方仍看不到底层记录。出处可验证与内容真实是两层问题。
传统预言机能否直接消费用户的登录后网页字段?
通常不能按「用户个人 HTTPS 会话」直接消费。传统节点通常从 API 或其他公开端点拉取公开源,而不是用户的私有登录后会话记录或 Web Proofs;一些较新的私有到私有预言机设计则把经认证的 TLS 数据送入盲计算服务器,而不是作为标准喂价发布。该模型围绕为私有输入提供数据出处,可在合规要求下保持加密数据私密,并可合并多客户端数据做联合计算;如 Nillion 的 Private-to-Private Oracles 使用盲计算保护隐私,而 Reclaim Protocol 是与之不同的 Proxy 风格示例。把敏感会话数据移入私有计算而非暴露原始页面内容,也可增强安全;当登录后私有页缺少可签名开放 API 时,zkTLS 风格 Web Proofs 或专用数据合作比默认喂价任务更贴。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章
不可不知的比特币减半及其重要性
如何选择比特币钱包?
Master Protocol:激活 BTC 生息潜力