前言
區塊鏈的安全性建立在多種密碼學和協議機制的共同作用之上。用戶通過錢包授權交易,網絡按照規則執行交易,密碼學證明幫助驗證計算結果,而共識和數據可用性機制則決定網絡狀態如何被接受、傳播和恢復。由於這些機制承擔不同任務,理解某項技術的安全屬性時,必須明確它保護的是哪一層,以及它沒有解決哪些問題。
量子計算為這一問題增加了長期技術變數。當前廣泛使用的部分公鑰密碼體系,在足夠強大的容錯量子計算機出現後,可能面臨與經典計算環境不同的攻擊風險。但量子威脅的實際時間表仍有不確定性,不能把理論攻擊能力直接等同於現實中的即時破解能力。對區塊鏈而言,更可操作的問題是:哪些密碼學組件可能受到影響,協議能否更換這些組件,用戶是否能安全遷移,以及整個生態是否有足夠時間完成升級。
Starknet 的技術路線提供了一個分析案例,因為它使用 STARK 證明體系,同時擁有以智能合約賬戶為基礎的賬戶模型。研究時需要把「證明系統的屬性」和「賬戶簽名的屬性」分開看待,再進一步檢查協議升級、錢包支持和跨鏈依賴。本文將圍繞這些環節建立基礎框架,幫助讀者理解抗量子路線的技術意義及其現實限制。
核心要點
-
數字簽名用於證明交易授權,哈希函數用於生成數據摘要,STARK 證明用於支持計算正確性的驗證
-
證明系統具有某些抗量子研究優勢,不代表網絡所有賬戶簽名與協議組件都已具備相同屬性
-
Starknet 的智能賬戶模型為更換簽名驗證邏輯提供了設計空間,但實際安全性取決於具體實現與遷移過程
-
抗量子升級不僅需要密碼學算法,還涉及錢包、賬戶合約、跨鏈機制、協議權限和用戶體驗
-
實驗性技術演示可以驗證某種路徑的可行性,但不能替代生產環境審計、廣泛部署和長期安全評估
-
評估相關主張時,應區分理論安全屬性、實驗結果、測試部署和已在生產環境中驗證的功能
區塊鏈中的三類密碼學機制
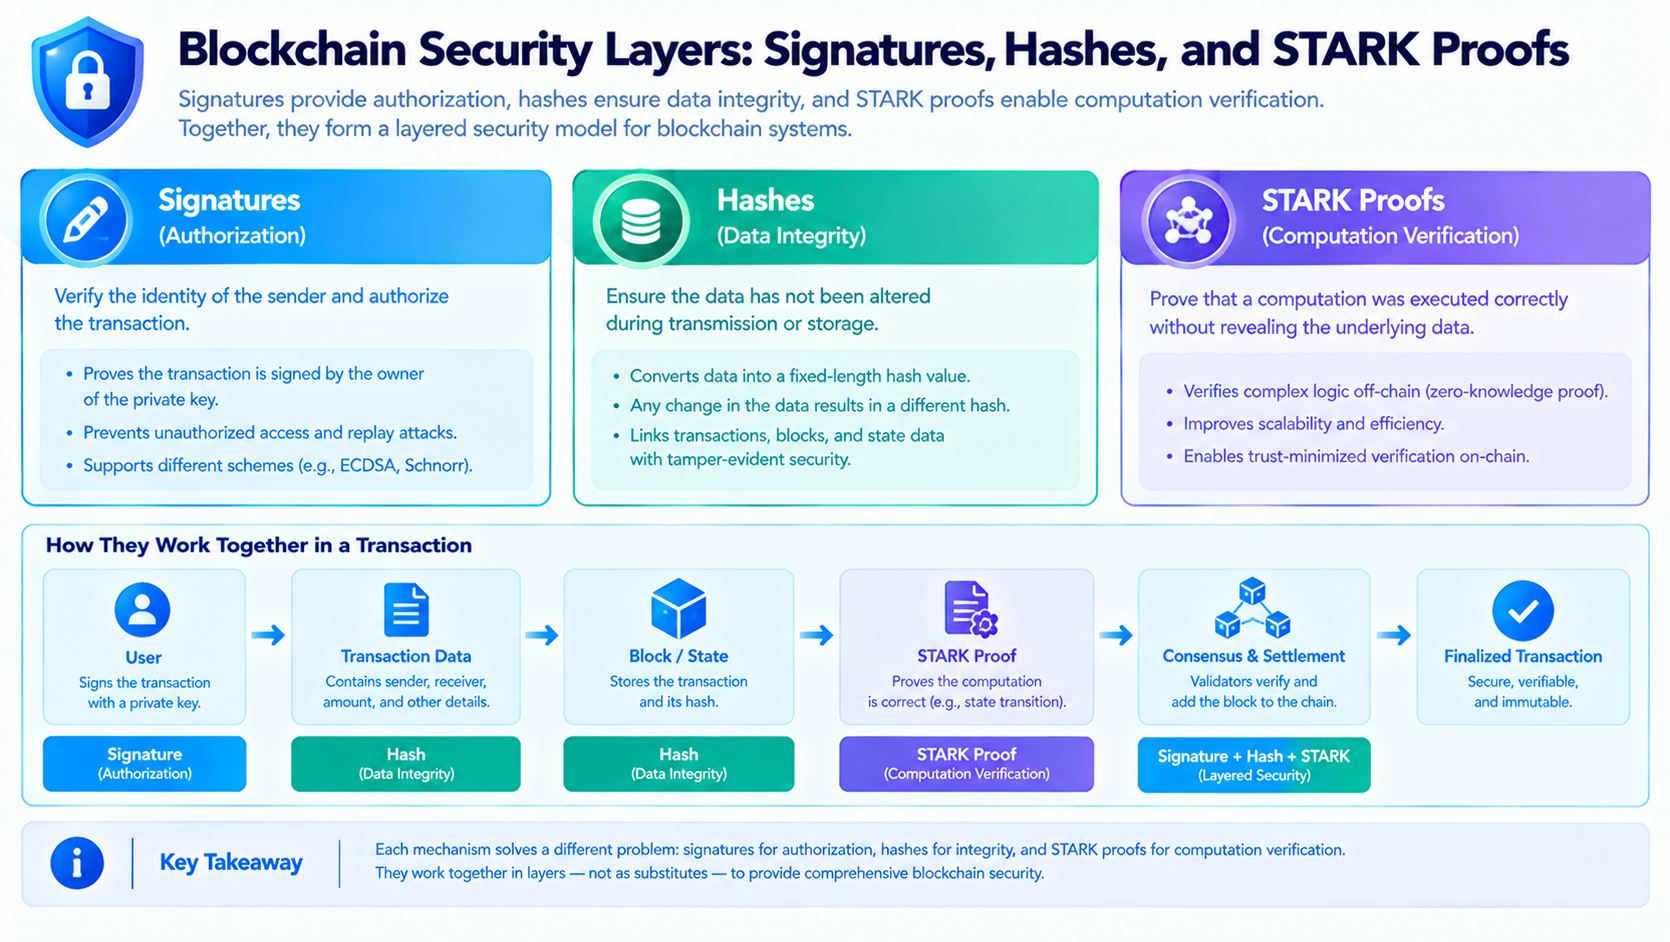
數字簽名解決的是授權問題。當用戶發起轉賬或調用智能合約時,系統需要判斷這項操作是否獲得賬戶控制者授權。錢包通常使用私鑰生成簽名,驗證方則根據相應的公鑰或賬戶規則檢查簽名是否有效。簽名本身並不證明交易在經濟上合理,也不保證合約沒有漏洞;它主要回答的是,這項操作是否符合系統認可的授權條件。
哈希函數承擔另一類工作。它將輸入數據映射為固定長度的摘要,常用於數據完整性校驗、承諾結構、默克爾樹以及其他密碼學構造。哈希函數不等同於加密算法,也不直接完成賬戶授權。哈希函數的安全性通常需要從碰撞抗性、原像抗性和相關構造的安全假設等方面分析。即使某個哈希函數具有良好的安全屬性,實際系統仍可能因為實現錯誤、協議設計不當或密鑰管理問題而失效。
STARK 證明則用於證明某項計算遵循指定規則,而不要求驗證方重新執行全部計算。概念上,證明者提供計算過程的證明,驗證者檢查證明是否滿足協議要求。STARK 的安全設計通常利用哈希函數等構造,並採用透明設置等特點,因此在抗量子密碼學研究中具有重要地位。但它並不自動替代賬戶簽名,也不能獨立決定交易順序、確保所有數據可用或消除智能合約漏洞。要理解一個網絡的完整安全性,必須同時檢查簽名、證明、共識和數據處理等組件。
這三類機制之間存在協作關係,卻不能互相替代。用戶簽名可以授權一筆交易,執行環境按照協議運行交易,證明系統可以支持驗證計算結果,而基礎鏈或網絡共識機制決定狀態如何被確認。若只關注其中一個組件,就可能遺漏真正的風險入口。例如,計算證明沒有問題,並不意味著惡意賬戶簽名無法被接受;簽名算法安全,也不代表跨鏈橋不會因為驗證邏輯錯誤而釋放錯誤資產。
量子計算會挑戰哪些安全假設
傳統區塊鏈賬戶常使用橢圓曲線數字簽名等公鑰密碼技術。經典計算環境下,這些方案依賴某些數學問題在現實計算資源下難以求解。足夠強大的容錯量子計算機若能運行相關算法,理論上可能改變部分問題的計算難度,從而影響一些現有公鑰密碼方案。風險程度會受到算法類型、密鑰結構、實現方式以及攻擊者可用計算能力等因素影響,因此不能將所有密碼學系統一概而論。
量子計算對哈希函數的影響則需要採用不同的分析方式。量子算法可能改變搜索問題的複雜度,但並不意味著所有哈希函數會像某些公鑰密碼體系那樣受到相同類型的結構性攻擊。對於 STARK 等系統,研究重點通常包括哈希函數選擇、參數設定、證明系統構造以及安全裕度。所謂「具有抗量子設計優勢」,應理解為基於特定假設和構造的安全判斷,而不是對未來所有攻擊方式作出絕對保證。
從工程角度看,密碼學遷移需要比單純替換算法更完整的規劃。協議必須確定新舊簽名如何共存、舊賬戶是否可以更新、用戶如何證明對原賬戶的控制權,以及遷移期間如何防止攻擊者利用兼容邏輯。還需要考慮錢包恢復流程、硬體簽名設備、智能賬戶的驗證代碼、跨鏈消息和交易平台的技術支持。任何一個關鍵組件若長期保留舊有依賴,都可能使整體升級無法達到預期的安全目標。
因此,量子風險研究更適合採用分層威脅模型。首先識別系統中使用了哪些密碼學組件,再判斷每個組件承擔的安全職責及其潛在攻擊面;其次分析替代方案是否成熟、是否可部署,以及遷移過程中會產生哪些兼容性問題;最後檢查項目是否給出明確的測試、審計和升級計劃。這樣的框架比單純以「量子安全」或「量子不安全」標籤判斷網絡,更能反映真實系統的複雜性。
Starknet 的賬戶模型與簽名升級
在傳統賬戶設計中,賬戶地址和簽名驗證規則可能緊密綁定於特定密碼學方案。如果未來需要更換簽名算法,就可能涉及賬戶格式、錢包實現和協議兼容性的同步調整。智能賬戶則允許開發者通過賬戶合約定義交易驗證邏輯,為更靈活的授權機制提供空間。理論上,賬戶可以支持不同簽名者、不同驗證方式或逐步遷移的規則,但能否實現取決於具體合約設計,而不是「智能賬戶」這一名稱本身。
Starknet 的賬戶模型值得研究之處,在於賬戶驗證邏輯可以由合約執行。若賬戶實現允許更新或組合簽名驗證方式,就有機會在不完全依賴單一固定簽名方案的情況下,探索新密碼學組件的集成。不過,賬戶是否能夠更新、更新權限由誰掌握、升級是否需要用戶主動操作,以及新驗證邏輯是否經過充分審計,都屬於必須單獨確認的問題。不同賬戶可能採用不同實現,不能假設所有賬戶都支持相同的遷移路徑。
從用戶體驗看,抗量子升級需要盡可能減少遷移過程中的操作風險。用戶可能不了解公鑰、簽名格式和賬戶合約之間的區別,因此錢包需要清楚說明升級內容、授權範圍、潛在費用以及失敗後的恢復方式。如果遷移要求用戶執行特殊交易,系統還應防止釣魚網站借機誘導用戶簽署惡意消息。安全升級不僅是密碼學團隊的工作,也是錢包產品設計、風險提示和用戶教育的一部分。
評估 Starknet 的實際進展時,應分別記錄研究論文、開發者工具、實驗賬戶、測試網和主網部署的狀態。某種簽名方案能夠在實驗環境中完成交易,是有價值的工程證據,但仍需要確認其是否經過獨立審計、是否適用於一般用戶、是否支持主流錢包,以及相關驗證邏輯在真實網絡環境中是否可靠。只有把這些階段區分清楚,才能準確理解技術演示所證明的範圍。
STARK 證明與賬戶簽名的協同關係
在區塊鏈系統中,賬戶簽名和 STARK 證明可能出現在同一條交易處理流程中,但兩者解決的問題不同。簽名用於表達賬戶授權,證明系統用於支持驗證計算過程或狀態轉換是否符合規則。一個系統可以採用 STARK 證明來驗證大量計算,同時使用另一種密碼學方案驗證賬戶簽名。因此,不能僅憑網絡使用 STARK 證明,就推斷交易授權環節也已經全面轉向抗量子方案。
如果系統希望提高整體抗量子能力,需要從端到端角度梳理安全依賴。除賬戶簽名外,還要考慮協議升級權限、驗證者或排序機制、跨鏈橋使用的簽名和消息驗證、預言機、托管服務及相關基礎設施。即使核心證明系統使用了具有抗量子研究優勢的構造,周邊組件仍可能採用其他密碼學方案。安全評估的目標不是找到一個「最安全」的組件,而是確保系統關鍵環節之間不存在明顯的安全短板。
另一個需要注意的方面是實現複雜度。密碼學方案的理論安全性並不能自動保證代碼實現正確。參數選擇、隨機數生成、序列化規則、邊界條件和升級權限都可能影響最終安全性。新的證明系統或簽名方案還可能增加計算開銷、交易費用、錢包兼容成本或開發複雜度。協議設計需要在安全性、效率、可部署性和用戶體驗之間進行權衡,並通過審計、測試和持續維護來控制風險。
如何判斷抗量子路線是否真正落地
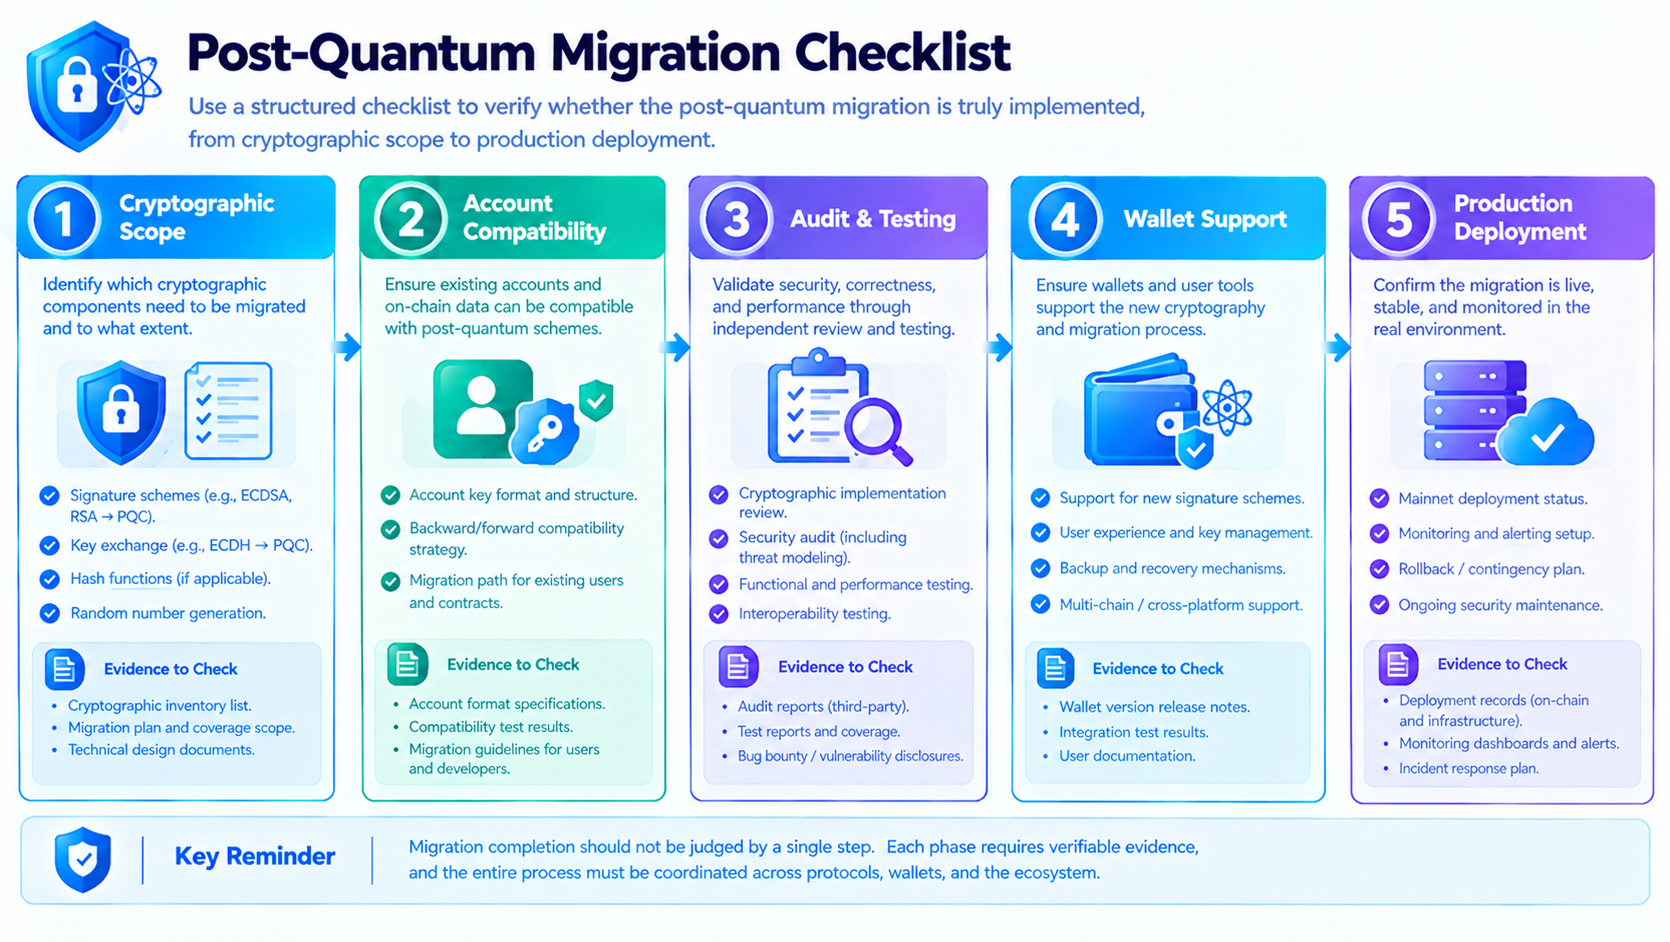
第一項檢查是技術範圍。項目是否明確說明哪些組件已經完成升級,哪些仍在研究或計劃階段?如果只提到證明系統,卻沒有說明賬戶簽名、錢包、協議權限和跨鏈依賴,就不能把該信息視為完整的系統級安全聲明。技術文件應盡量明確安全目標、威脅模型、依賴假設和不在範圍內的風險。
第二項檢查是部署狀態。研究報告、概念驗證、測試網和主網部署屬於不同階段。應查找可複核的技術文檔、代碼變更、測試結果和審計報告,確認功能是否真實運行、由哪些賬戶或合約支持,以及是否存在已知限制。對於實驗性演示,還應檢查是否有明確說明其適用範圍和生產環境風險,避免將研究成果誤讀為面向所有用戶的成熟功能。
第三項檢查是遷移機制。抗量子路線能否落地,最終取決於用戶與生態是否能夠採用新機制。需要關注賬戶升級是否要求用戶主動操作、舊賬戶如何處理、錢包是否支持、資產能否安全轉移,以及升級過程中是否存在長期兼容的舊簽名路徑。技術方案如果無法在真實用戶群體中安全部署,即使理論設計合理,也難以形成完整的系統性防護。
第四項檢查是長期維護。密碼學研究不斷發展,協議需要保留修復漏洞和更新參數的能力。與此同時,過於頻繁或權限過於集中的升級也可能帶來治理風險。項目應在安全響應效率、透明度、審計程序和社區參與之間建立適當平衡。抗量子能力不是一次發布即可永久完成的標籤,而是需要隨著密碼學進展持續評估的系統屬性。
FAQ
STARK 證明和數字簽名有什麼區別?
數字簽名主要用於證明某項操作獲得了相應密鑰或賬戶規則的授權;STARK 證明用於支持驗證某項計算是否符合指定規則。兩者可以在同一系統中協作,但不能互相替代。
使用 STARK 證明是否就代表區塊鏈完全抗量子?
不代表。整體安全性還取決於賬戶簽名、協議升級權限、跨鏈驗證、基礎設施和具體實現。評估時需要檢查整個系統,而不是只檢查證明系統。
Starknet 的智能賬戶能否更換簽名方案?
智能賬戶的可編程驗證邏輯為多種簽名方式提供了設計空間,但具體能力取決於賬戶合約實現、升級權限、錢包支持和遷移流程。不能假設所有賬戶都可以自動升級。
量子計算現在就能破解常見區塊鏈錢包嗎?
不能據此作出這樣的判斷。量子計算對現有密碼體系的潛在影響是長期研究和工程準備的重要議題,但理論威脅、可用攻擊能力和現實部署條件需要區分。
如何驗證項目的抗量子功能是否已經部署?
應核對官方技術文檔、代碼變更、審計報告、測試結果和實際網絡狀態,並明確區分研究、實驗、測試網和主網部署。單篇新聞或宣傳性描述不足以證明所有安全組件都已完成升級。
* 投資有風險,入市須謹慎。本文不作為 Gate 提供的投資理財建議或其他任何類型的建議。
* 在未提及 Gate 的情況下,複製、傳播或抄襲本文將違反《版權法》,Gate 有權追究其法律責任。


相關文章
Jito 與 Marinade:Solana 流動性質押協議全面比較
JTO 代幣經濟學深入解析:分配結構、用途及長期價值
Cardano vs 以太坊:兩大主流智能合約平台的本質差異
Sentio vs The Graph:實時索引與子圖索引機制比較
ST 代幣有哪些用途?Sentio 生態激勵機制全面解析