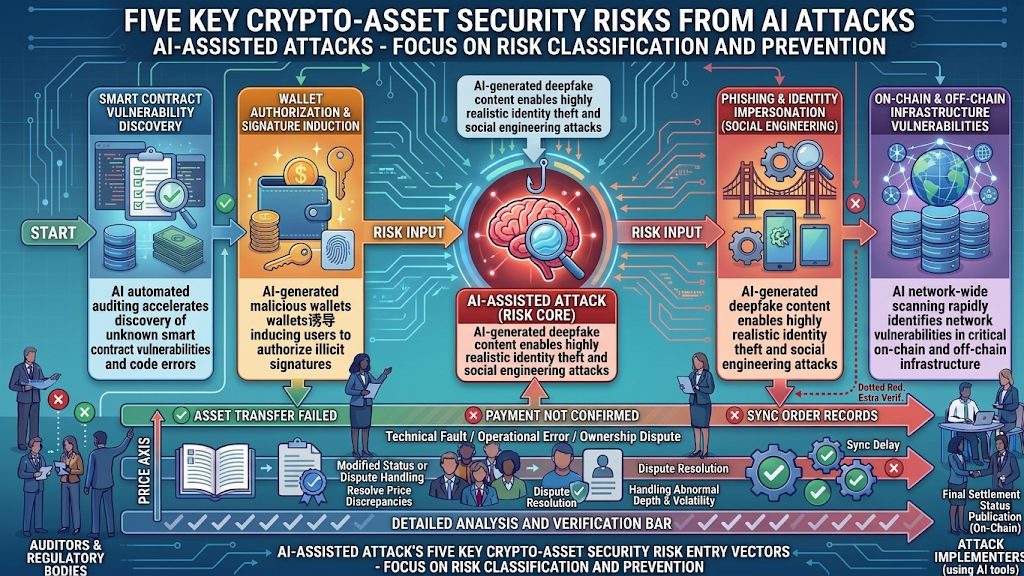
加密資產安全並不只取決於區塊鏈網路和智慧合約本身,還涉及錢包、帳戶憑證、終端裝置、交易介面及各類鏈上與鏈下基礎設施。隨著人工智慧在程式碼分析、資訊生成和自動化任務處理方面的能力不斷發展,攻擊者可能利用這些工具提高漏洞研究和攻擊準備效率,也可能生成更具迷惑性的釣魚資訊,使部分傳統安全風險呈現新的變化。
不過,AI 不會自動突破系統防護,也不會讓所有攻擊都變得容易。對加密資產產業而言,更重要的是識別人工智慧可能影響的具體風險入口,並根據不同情境建立相應的安全控制。本文將從智慧合約、錢包互動、帳戶憑證、終端裝置和基礎設施五個方面整理主要風險,同時介紹專案方、數位資產平台和一般使用者可以採取的防護措施,進一步分析 AI 在安全監控和風險管理中的應用價值。
核心要點
-
AI 正在改變加密資產領域的攻擊準備方式。資訊分析、程式碼理解和內容生成能力可能提高部分攻擊活動的效率,但不代表攻擊必然成功。
-
智慧合約、錢包和基礎設施構成多層風險入口。安全問題可能來自程式碼邏輯、交易授權、帳戶憑證、終端裝置或第三方依賴。
-
專案方需要建立持續性的安全管理體系。資產盤點、程式碼稽核、漏洞管理、金鑰保護、權限隔離和事件回應應形成完整流程。
-
使用者防護應圍繞身分驗證和最小權限展開。透過官方管道存取服務、保護私鑰和助記詞、檢查交易授權,並審慎使用第三方 AI 工具。
-
AI 既可能協助攻擊,也能支援安全防禦。異常偵測、程式碼審查和威脅情報分析可以提高安全營運效率,但仍需要傳統安全控制和人工複核。
為何 AI 輔助攻擊值得加密資產產業關注?
加密資產產業的安全問題具有明顯的多層結構。一個數位資產應用程式可能同時依賴區塊鏈網路、智慧合約、錢包軟體、瀏覽器外掛、API 服務、雲端基礎設施和使用者終端。任何一個環節出現權限設定錯誤、程式碼缺陷或身分驗證問題,都可能影響整個系統的安全性。區塊鏈交易的公開可驗證性和部分操作的不可逆性,也使安全問題可能直接影響資產。
AI 的發展正在改變攻擊者和防禦者處理這些問題的方式。程式碼分析、資訊整理、內容生成和自動化任務編排等能力,可以協助安全研究人員更快理解複雜系統,也可能被惡意行為者用來提高攻擊準備效率。攻擊者不一定需要開發全新的攻擊技術,只要能利用 AI 更有效率地識別既有弱點、生成欺騙內容或組織攻擊流程,就可能改變某些攻擊活動的成本和規模。
但 AI 並不代表攻擊必然成功,也不代表所有加密資產專案都面臨相同風險。不同專案的技術架構、權限設計、資產規模和安全營運能力存在差異。更有效的風險管理方式,是先識別 AI 可能影響的主要攻擊入口,再根據資產和業務的重要程度建立分層防護措施。
加密資產領域需要關注的五類 AI 輔助攻擊風險
智慧合約程式碼與業務邏輯風險
智慧合約承載代幣轉帳、資產託管、借貸、交易和治理等重要功能。AI 可以協助開發者和安全研究人員理解合約程式碼、整理函式之間的呼叫關係,並識別需要進一步審查的邏輯。攻擊者也可能利用類似能力分析公開合約程式碼、研究已揭露漏洞的成因,並尋找其他專案中是否存在相似的設計問題。
常見的智慧合約風險包括權限控制不當、輸入驗證不足、重入問題、價格預言機使用錯誤和業務邏輯缺陷。AI 可以協助定位可疑程式碼,但實際風險仍取決於呼叫順序、狀態變化、外部合約互動和權限條件。模型發現的問題必須經過測試和專業審查,不能直接視為可利用的漏洞。
錢包互動與交易授權風險
錢包是使用者管理金鑰並與區塊鏈應用程式互動的重要入口。使用者可能透過錢包連接去中心化應用程式、簽署交易或授予代幣使用權限。攻擊者不一定需要直接取得使用者私鑰,也可能透過誘導使用者簽署危險授權,或確認未充分理解的交易,造成資產損失。
AI 可以協助生成更自然的仿冒通知、客服溝通內容和專案公告,使部分欺騙內容更貼近使用者熟悉的語言和情境。使用者需要區分錢包連接、訊息簽名、交易簽名和代幣授權等不同操作,並在確認前檢查交易對象、資產變化和權限範圍。任何看似正常的操作請求,都不應因為表達專業或來自熟悉的溝通管道,就預設其可信。
釣魚資訊與身分冒充風險
AI 的內容生成能力可能讓網路釣魚更容易進行客製化。攻擊者可以調整文字語氣、語言版本和溝通情境,製作仿冒交易平台、錢包服務、專案團隊或客服人員的訊息。相較於明顯存在文法錯誤的傳統釣魚範本,這類內容可能更難僅透過表面語言判斷真偽。
加密資產使用者尤其需要警惕虛假空投、帳戶異常通知、活動獎勵、投資機會和技術支援請求。攻擊者可能利用公開社群資訊了解使用者關注的專案,再生成更具針對性的誘導內容。防護重點不是尋找某一種固定的釣魚話術,而是透過官方管道核實資訊來源,不隨意開啟不明連結,也不向任何人提供密碼、驗證碼、私鑰或助記詞。
惡意軟體與終端裝置風險
使用者的私鑰和帳戶憑證可能受到終端裝置安全狀況的影響。惡意軟體、偽裝成錢包的應用程式、不明瀏覽器外掛和遭竄改的下載檔案,都可能成為攻擊入口。AI 可能協助攻擊者理解既有惡意程式碼、調整內容或整理攻擊資訊,但惡意軟體是否能產生實際影響,仍受到系統權限、終端防護和執行環境等因素限制。
使用者應從可信來源下載錢包和相關軟體,及時更新作業系統與安全元件,避免安裝來源不明的外掛或程式。對於需要存取錢包、讀取帳戶資訊或執行交易操作的工具,應仔細確認其權限範圍。專案方和平台則需要關注終端安全教育、異常登入識別和帳戶保護機制。
鏈上與鏈下基礎設施及供應鏈風險
加密資產服務所依賴的基礎設施遠不只智慧合約,還包括節點、RPC 服務、交易介面、預言機、跨鏈橋、雲端伺服器和第三方依賴元件。AI 可以協助安全團隊整理資產清單、分析日誌和識別異常存取模式;攻擊者也可能利用公開資料研究暴露服務或已知軟體缺陷。
跨鏈橋、預言機和外部服務通常涉及多個元件之間的信任關係。如果關鍵元件存在權限設定錯誤、資料來源問題或軟體依賴漏洞,就可能影響上層應用程式的安全性。專案方需要將基礎設施和供應鏈納入整體安全評估,而不是只檢查智慧合約程式碼是否通過稽核。
專案方如何建立 AI 輔助攻擊防護體系?
從資產與系統清單開始識別攻擊面
專案方首先需要了解自身系統由哪些元件構成、哪些元件擁有關鍵權限,以及不同服務之間如何相互依賴。安全評估不應侷限於智慧合約,還需要涵蓋錢包連接流程、帳戶驗證、第三方介面、節點服務、雲端基礎設施和軟體供應鏈。
建立資產清單時,可以按照業務重要程度區分關鍵合約、管理帳戶、金鑰系統、使用者資料和外部服務。對於每一類資產,需要明確其存取權限、依賴關係和潛在影響範圍。如此才能判斷哪些環節一旦出現問題,會直接影響資金安全或服務持續性。
將 AI 納入安全審查流程,而不是取代稽核
AI 可以協助開發者理解程式碼、歸納可疑邏輯和整理測試思路,但不應被視為獨立的安全稽核機制。專案方可以將模型輔助分析與靜態程式碼分析、動態測試、獨立稽核和必要的形式化驗證結合,讓不同方法分別負責資訊整理、問題識別和結果驗證。
對於模型生成的漏洞報告,應進一步檢查其觸發條件、影響範圍和實際執行結果。未經驗證的分析結論不應直接用於高風險系統變更,也不應作為系統已經安全或存在嚴重漏洞的唯一依據。AI 能夠提高審查效率,但安全責任仍需要由具備專業能力的團隊承擔。
強化金鑰管理與權限隔離
私鑰、助記詞、存取權杖和管理憑證是數位資產系統中的高價值資訊。專案方應限制敏感憑證的存取範圍,避免將其放入一般日誌、共用文件或未經核准的 AI 工具。高權限操作可以結合多重審批、權限分離和可追溯紀錄,降低單一帳戶或單一環節失誤造成的影響。
對於具備工具呼叫能力的 AI 智能體,也需要明確其可存取的資料和可執行的操作。模型不應在未獲得明確授權的情況下取得金鑰、資金管理權限或生產環境中的高風險操作能力。將 AI 系統本身納入權限管理和安全審查,是防止新工具引入額外風險的重要步驟。
建立持續監控與事件回應機制
安全審查不應只發生在產品上線前。專案方需要持續關注異常存取、權限變更、系統設定變化和關鍵服務狀態,並建立清晰的告警分級與事件處理流程。對於重要資產和關鍵系統,應明確誰負責確認風險、誰有權採取限制措施,以及如何保存調查證據和進行後續復原。
AI 可以協助整理告警、分析日誌和歸納事件線索,但不能取代明確的回應責任。組織應定期進行安全演練,檢驗異常發現、風險隔離、溝通協調和復原流程是否有效。只有將技術工具與營運制度結合,才能形成持續運作的防護體系。
加密資產使用者如何降低 AI 輔助攻擊風險?
透過官方管道核實資訊來源
使用者應透過經過確認的官方網站和應用程式存取數位資產服務,不要僅憑社群媒體私訊、群組通知或搜尋結果中的廣告連結判斷資訊真實性。對於帳戶異常、活動獎勵、空投領取和客服協助等訊息,應主動透過官方管道核實,而不是直接按照訊息中的連結或聯絡方式操作。
保護私鑰、助記詞與帳戶憑證
私鑰和助記詞應由使用者自行保管,不應提供給任何客服、專案人員、第三方工具或 AI 服務。密碼和驗證碼也不應透過聊天視窗或不明網頁提交。對於聲稱可以代為管理錢包、復原帳戶或自動化交易的工具,使用者應先核實服務來源和權限要求,尤其要警惕要求匯入助記詞的行為。
簽署交易前檢查權限與內容
錢包簽名和鏈上授權可能帶來不同程度的資產風險。使用者應檢查交易涉及的合約地址、資產數量、授權範圍和實際操作內容,無法理解交易含義時,不應匆忙確認。對於長期不再使用的授權,可以根據實際需求檢查並撤銷不必要的權限。
降低終端裝置與軟體來源風險
錢包和相關應用程式應從可信來源下載,並保持系統和軟體更新。使用者需要謹慎安裝瀏覽器外掛、遠端控制工具和第三方交易輔助軟體,避免讓不明程式取得過多裝置或帳戶權限。對於涉及資產操作的裝置,應盡量減少不必要的軟體安裝和敏感資訊暴露。
審查 AI 交易工具的權限
AI 交易助手、自動化策略工具和智能體可能需要讀取市場資料、連接帳戶或呼叫外部服務。使用者在使用這些工具前,應確認服務提供者、資料處理方式、API 權限範圍和資金操作權限。能夠讀取行情的權限,與能夠發起交易或提取資產的權限並不相同。使用者應盡量遵循最小權限原則,避免授予不必要的高權限。
AI 在加密資產安全防禦中的作用
AI 不僅可能被用於輔助攻擊,也可以成為防禦體系的一部分。在智慧合約開發過程中,模型可以協助程式碼審查和測試案例設計,幫助團隊識別需要進一步驗證的邏輯;在基礎設施營運中,AI 可以協助歸類日誌、總結異常存取模式,並將分散的告警整理成更容易理解的調查資料。
在使用者保護層面,AI 也可能用於識別仿冒資訊、分析可疑連結和發現異常行為模式。對於需要處理大量安全資訊的平台和專案方而言,模型能夠協助團隊減少重複性的資訊整理工作,將更多精力投入風險確認和事件回應。不過,這類能力的實際效果取決於資料品質、模型設計、系統整合和人工驗證機制。
AI 防禦工具本身也存在誤報、漏報和上下文理解不足的問題。如果安全團隊完全依賴模型判斷,可能錯誤忽略真正的威脅,也可能因為大量誤報而降低回應效率。涉及資產轉移、權限變更和金鑰操作的關鍵決策,仍然需要明確的權限界線、人工複核和可追溯紀錄。
更合理的方式是將 AI 放在安全營運流程中作為輔助層,而不是讓模型直接擁有不受限制的系統控制權。模型負責提高分析效率,傳統安全工具負責執行確定性的偵測與控制,專業人員則對高風險決策進行驗證。這樣的分工有助於在運用 AI 能力的同時,控制模型誤判和權限濫用帶來的風險。
Gate 與數位資產平台的安全責任
對於數位資產交易平台而言,安全體系需要同時涵蓋帳戶、交易、資產管理和使用者互動等多個環節。AI 輔助攻擊帶來的風險提醒產業參與者:即使底層區塊鏈具備公開驗證和不可竄改等特性,使用者仍可能受到釣魚、憑證竊取、惡意軟體和第三方服務風險的影響。平台安全不能只依賴底層網路特性,還需要持續關注帳戶保護、身分驗證、系統權限和使用者風險教育。
Gate 作為數位資產交易平台,其業務情境也與這些安全議題密切相關。使用者在使用平台服務時,應透過官方管道存取帳戶,妥善保護登入憑證和驗證資訊,並謹慎對待聲稱來自平台客服、專案團隊或第三方 AI 工具的異常請求。任何要求提供密碼、驗證碼、私鑰或助記詞的行為,都不應被視為正常的帳戶協助流程。
從產業角度來看,AI 技術也為安全營運提供了新的工具選擇。風險分析、異常行為識別和安全資訊整理等方向,都可能成為平台持續提升安全能力的技術組成部分。但具體平台採用何種 AI 系統、部署在哪些業務環節,以及具備哪些防禦能力,應以平台公開披露的資訊為準,不能僅憑產業趨勢推斷具體產品能力。
對使用者而言,平台安全與個人安全習慣始終是相互補充的關係。選擇可信賴的服務平台、使用合理的帳戶保護措施、核實交易資訊並避免洩露敏感憑證,可以減少許多不必要的風險。對產業而言,AI 帶來的真正挑戰並不是某一種新型攻擊工具,而是攻擊與防禦能力都在變化,安全體系必須持續適應新的技術環境。
FAQ
AI 輔助攻擊會讓加密資產更容易被竊取嗎?
AI 可能提高部分攻擊活動的資訊處理和內容生成效率,但資產是否會受到影響,仍取決於目標系統是否存在漏洞、帳戶和權限是否受到保護,以及攻擊者能否滿足實際利用條件。AI 並不代表攻擊必然成功。
AI 輔助攻擊最常見的加密資產風險有哪些?
主要風險包括協助發現智慧合約和基礎設施漏洞、生成更具迷惑性的釣魚資訊、協助開發惡意軟體,以及利用公開資訊分析使用者和專案環境。不同風險對應的攻擊入口和防護措施並不相同。
AI 能否發現智慧合約中的所有漏洞?
不能。AI 可以協助理解程式碼和識別可疑邏輯,但模型可能誤判或遺漏複雜的執行條件。智慧合約安全仍需要靜態分析、動態測試、獨立稽核和必要的形式化驗證。
加密資產使用者如何防範 AI 輔助釣魚?
使用者應透過官方管道存取服務,核實網域和資訊來源,不向任何人提供私鑰或助記詞,並在簽署交易前檢查交易對象和授權範圍。對於 AI 交易代理、客服和空投等資訊,應避免僅憑內容看起來專業,就判斷其可信度。
AI 可以協助交易平台提升安全性嗎?
可以。AI 能夠協助整理威脅情報、分析異常行為和處理安全告警,但應與傳統安全控制、權限管理、人工複核和緊急回應機制結合。AI 不應成為唯一的安全判斷依據。
* 投資有風險,入市須謹慎。本文不作為 Gate 提供的投資理財建議或其他任何類型的建議。
* 在未提及 Gate 的情況下,複製、傳播或抄襲本文將違反《版權法》,Gate 有權追究其法律責任。
分享
目錄


相關文章

Cardano vs 以太坊:兩大主流智能合約平台的本質差異
錯誤的鉻擴展程式竊取分析
Sonne Finance攻擊分析
什麼是江恩四方圖?
主流加密貨幣卡類型:虛擬卡、實體卡與預付卡解析