加密市場的交易活動日益依賴自動化工具。做市商、量化團隊和專業交易者會透過 API 將交易系統與交易帳戶連接,以便執行訂單、管理倉位、取得行情及調整風險曝險。API 提高交易效率,也讓帳戶權限從人工操作延伸至程式化環境。
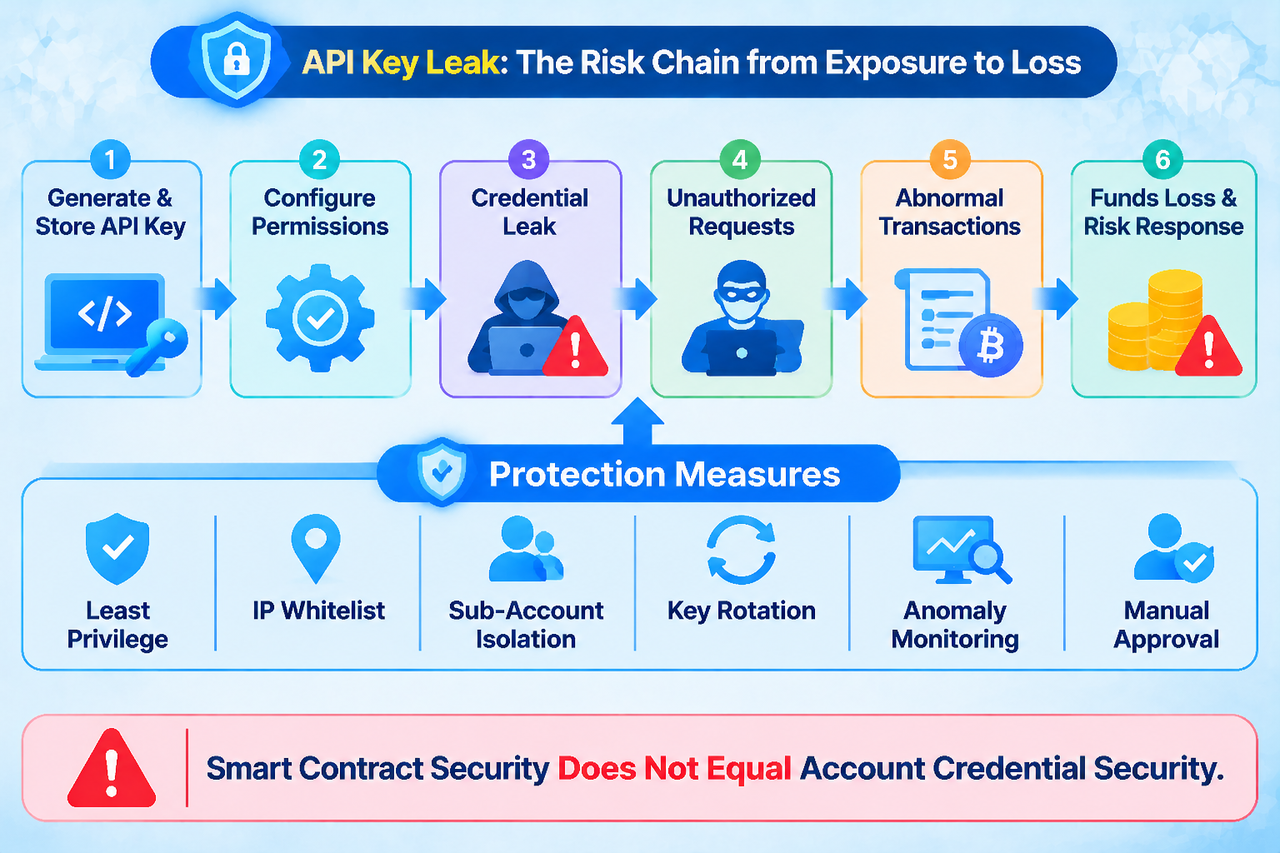
這種連接方式帶來一項容易被忽略的問題:API 金鑰本身就是帳戶權限的一部分。如果金鑰儲存不當、外洩或遭未經授權的人員取得,攻擊者可能不需要掌握使用者的登入密碼或錢包私鑰,就能利用金鑰允許的功能進行操作。風險範圍取決於金鑰設定,可能從讀取行情和帳戶資訊,擴大至下單、撤單,甚至其他敏感操作。
2026 年 11 月發生的 Lighter API 金鑰安全事件,再次讓市場關注交易帳戶憑證的保護問題。根據 Lighter 對事件的說明,事故涉及某交易者帳戶的 API 金鑰外洩,協議和智慧合約本身未受到影響;鏈上研究則追蹤到約 1,039 萬 USDC 從相關合約轉出。該事件顯示,協議合約沒有被直接攻破,並不代表使用者帳戶和交易權限不存在安全風險。
核心要點
-
API 金鑰是帳戶授權憑證:外洩後,攻擊者可能在金鑰權限範圍內執行操作。
-
權限範圍決定潛在損失:唯讀權限與交易權限、提現權限的風險差異很大。
-
帳戶級安全與協議級安全不同:智慧合約沒有被利用,不代表使用者帳戶沒有遭受損失。
-
異常交易可能放大風險:自動化交易、流動性操作和批量資金轉移可能使損失迅速擴大。
-
安全防護應多層部署:最小權限、IP 白名單、金鑰輪換、子帳戶隔離和即時監控需要共同發揮作用。
API 金鑰為何具有如此高的安全價值?
API 是應用程式之間進行資料交換和功能呼叫的介面。在加密交易情境中,API 金鑰通常用於識別帳戶,並授權程式執行特定操作。交易機器人可以透過 API 取得行情、讀取帳戶餘額、提交訂單和管理倉位,而不必每次都由使用者手動操作。
API 金鑰的安全風險來自其授權能力。若金鑰僅具有行情讀取權限,即使外洩,攻擊者通常能執行的操作相對有限;若金鑰允許下單、撤單或其他帳戶操作,攻擊者就可能透過異常交易影響帳戶資產。不同平台對 API 權限的劃分和支援能力有所不同,使用者必須在建立金鑰時確認各項權限的具體含義。
API 金鑰也可能儲存在伺服器設定檔、程式碼儲存庫、自動化指令碼、日誌系統或第三方交易工具中。如果這些環境缺乏存取控制,金鑰可能在不知情的情況下曝光。安全管理不能只關注交易平台本身,也需要涵蓋使用者自身的開發環境、雲端伺服器和第三方服務。
API 金鑰外洩如何轉化為實際損失?
金鑰外洩不一定會導致資金被直接轉出。攻擊者可能先利用交易權限發起異常訂單,改變帳戶倉位或造成不利成交;如果帳戶存在較高槓桿,價格衝擊和保證金變化可能進一步放大損失。具體風險取決於帳戶權限、交易規則和資金管理方式。
在自動化交易環境中,交易系統可能持續運作並執行預設策略。如果攻擊者能夠利用外洩的權限更改交易參數、提交異常訂單或操控帳戶行為,系統可能在短時間內連續執行多筆操作。對於做市帳戶而言,異常交易還可能影響報價、庫存管理和流動性配置,使帳戶損失超出單筆訂單的範圍。
2026 年 11 月 Lighter 事件提供了一個具體案例。Lighter 表示,事件由某交易者帳戶的 API 金鑰外洩引起,並稱協議及智慧合約未受影響。Bitquery 的鏈上調查記錄到約 10,393,057 USDC 從 Lighter 相關合約轉出,隨後資金被兌換為 ETH 並透過多個地址轉移。不同報導對潛在受影響帳戶和總損失的估算並不完全一致,因此應將鏈上已觀察到的轉帳金額,與尚未獲得完整確認的帳戶損失區分開來。
為何協議沒有被攻破,使用者仍可能損失資金?
區塊鏈協議安全和帳戶授權安全屬於不同層面。智慧合約漏洞通常涉及合約程式碼、權限控制或資產轉移邏輯本身;API 金鑰外洩則可能發生於使用者帳戶、交易程式或第三方服務的憑證管理環節。即使協議依照設計執行交易,也可能因帳戶授權遭濫用而發生損失。
這項區分在 DeFi 和鏈上交易情境中特別重要。鏈上協議能夠驗證交易是否符合合約規則,但通常無法判斷發起操作的人是否確實獲得帳戶所有者的主觀授權。如果攻擊者持有有效 API 憑證,並透過協議允許的流程執行操作,鏈上記錄可能顯示為一系列在技術上有效的交易。
因此,安全評估不能只檢查智慧合約是否經過稽核,還需要關注帳戶金鑰如何產生、儲存和使用,授權是否受到限制,以及異常行為能否被及時識別。帳戶安全、終端安全、API 管理和智慧合約安全必須共同構成完整的防護體系。
如何透過最小權限原則降低 API 風險?
最小權限原則是 API 安全管理的重要原則。使用者應只為 API 金鑰開放完成特定任務所必需的權限。例如,行情監測程式通常只需要讀取市場資料;交易機器人可能需要下單和撤單權限,但不一定需要提現權限。若某個應用程式不需要存取帳戶資金轉出功能,就不應向其開放相應權限。
對需要執行交易的程式,可透過獨立子帳戶限制其可接觸的資產規模。將策略帳戶與主要資金帳戶分開,有助於降低單一憑證外洩造成的影響範圍。對於做市或量化團隊,還可依據策略類型、資金規模和交易頻率設定不同的帳戶和權限邊界。
IP 白名單也是常見的安全措施。透過限制 API 請求只能來自指定伺服器位址,可降低金鑰在其他環境中遭濫用的可能性。但 IP 白名單無法取代金鑰保護。如果攻擊者已控制獲允許的伺服器,或交易程式本身存在漏洞,仍可能透過合法網路路徑執行異常操作。
金鑰輪換與異常監測為何重要?
API 金鑰不應被視為永久有效的靜態憑證。使用者和機構可依據業務風險設定輪換週期,在人員異動、伺服器遷移、第三方服務更換或發現異常存取時,及時撤銷舊金鑰並建立新金鑰。金鑰輪換能夠縮短外洩憑證的有效時間,但必須確保更新過程不會導致生產系統出現未經規劃的中斷。
異常監測則用於發現憑證可能遭濫用的跡象。例如,來自未知 IP 的請求、非正常交易頻率、異常訂單規模、帳戶權限變更、短時間內大量撤單或資金操作,都可以觸發警示。對於機構帳戶,還可建立交易限額和人工審核機制,使高風險操作無法僅憑單一 API 請求完成。
日誌管理也很重要。系統應記錄金鑰使用時間、請求來源、操作類型和執行結果,但不得將完整金鑰寫入一般日誌。日誌本身也需要存取控制和防竄改保護,否則攻擊者可能在造成損失後清除或修改關鍵證據。
API 風險如何與 DeFi 資金管理相互影響?
在 DeFi 生態系中,交易帳戶、鏈上錢包和協議合約可能透過自動化程式連接起來。交易機器人可以監控鏈上價格並執行交易,做市系統可以依據市場變化調整資金配置,資金管理工具也可能透過 API 或簽名服務執行鏈上操作。連接越多,權限邊界和憑證管理就越重要。
如果一個交易帳戶擁有較大資金規模,或能夠管理多個策略帳戶,API 金鑰外洩可能導致更廣泛的風險曝險。機構在其他市場持有的倉位也可能因安全事件而被重新評估。2026 年 11 月,市場監測資訊顯示,Abraxas Capital 在相關 API 金鑰事件後調整其鏈上倉位,並被報導平掉約 $2 億的相關倉位、轉移約 1.09 億 USDC 保證金,並申請贖回約 21.9 萬枚 HYPE。這裡的倉位清理和贖回申請屬於後續風險處置行動,不應與最初的 API 金鑰外洩損失混為一談。
這類事件顯示,安全事故可能透過資金管理和風險控制決策影響多個市場。但不能僅憑時間先後關係推斷所有後續倉位調整都是直接損失,也不能將某個機構的風險處置行為視為整個 DeFi 市場發生系統性故障的證據。
Gate 使用者如何理解 API 與帳戶安全?
對於使用 Gate 等交易平台的使用者而言,API 安全同樣需要納入帳戶管理。若使用者使用 API 連接交易機器人、行情工具或量化程式,應先確認應用程式來源和權限需求,並依據平台實際提供的安全設定限制金鑰權限。不要將 API 金鑰傳送給陌生人,也不要將金鑰寫入公開程式碼儲存庫或未受保護的設定檔。
使用者還應定期檢查 API 金鑰清單,撤銷不再使用的金鑰,並為不同應用程式建立獨立憑證。若平台支援 IP 白名單、子帳戶、權限分離或其他安全功能,應根據具體業務情境合理設定。對於高頻或自動化交易,建議設定訂單規模限制、異常警示和人工暫停機制。
Gate 提供現貨和合約等交易服務,使用者在使用自動化交易工具時,還應區分現貨帳戶與合約帳戶的風險。合約交易涉及保證金、槓桿和強制平倉機制,API 權限遭濫用時可能帶來更複雜的倉位風險。具體可用的 API 權限和帳戶安全設定,應以 Gate 官方 API 文件及平台安全頁面的最新說明為準。
結語
API 金鑰是自動化交易和帳戶管理的重要工具,但也構成交易帳戶與外部程式之間的安全邊界。一旦憑證外洩,攻擊者可能利用帳戶原有權限執行異常操作,即使底層協議和智慧合約沒有被攻破,使用者仍可能遭受實際損失。
因此,API 安全不能只依賴單一措施。最小權限、帳戶隔離、金鑰輪換、IP 限制和異常監測需要形成完整體系。對於機構和個人使用者而言,真正有效的安全管理,是讓每個憑證只能完成必要任務,並在異常發生時盡可能限制損失範圍。
常見問題
API 金鑰外洩一定會導致資金被盜嗎?
不一定。實際風險取決於金鑰權限、帳戶設定和平台限制。唯讀金鑰與具有交易或提現權限的金鑰,其潛在影響範圍不同。
API 金鑰和錢包私鑰有何區別?
API 金鑰通常用於授權程式存取交易帳戶或執行特定操作;錢包私鑰則用於控制鏈上地址並簽署交易。兩者都需要嚴格保護,但權限和使用情境不同。
為何智慧合約沒有漏洞,帳戶仍可能發生損失?
因為攻擊者可能利用有效的帳戶憑證執行協議允許的操作。合約驗證的是交易是否符合規則,並不一定能夠判斷操作者是否確實獲得帳戶所有者授權。
如何降低 API 金鑰外洩風險?
可採用最小權限、IP 白名單、獨立子帳戶、金鑰輪換、安全儲存和異常交易監測等措施,並撤銷不再使用的金鑰。
API 金鑰是否應該開啟提現權限?
只有在業務確實需要且具備額外安全控制時,才應考慮開放相關權限。多數交易機器人並不需要提現權限,避免不必要的授權能夠減少潛在損失範圍。
* 投資有風險,入市須謹慎。本文不作為 Gate 提供的投資理財建議或其他任何類型的建議。
* 在未提及 Gate 的情況下,複製、傳播或抄襲本文將違反《版權法》,Gate 有權追究其法律責任。
分享
目錄
Anthropic 共同創辦人在首次公開募股中套現 19.6 億美元,各自出售價值 $280M 的股票
銅價因 AI 支出疑慮跌至 3 月以來最低點;11 月 20 日下跌逾 3%
台灣金管會與 Toronto Centre 舉辦第三屆區域數位資產監理交流會,吸引 13 國 36 位官員參與
ING 預測韓元和台幣將於 2027 年領先亞洲貨幣,並預估美元兌韓元匯率為 1,275、美元兌台幣匯率為 31.5
輝達執行長黃仁勳於 11 月 10 日卸任,引發對全球網絡的疑問


相關文章

Cardano vs 以太坊:兩大主流智能合約平台的本質差異
錯誤的鉻擴展程式竊取分析
Sonne Finance攻擊分析
什麼是江恩四方圖?
主流加密貨幣卡類型:虛擬卡、實體卡與預付卡解析