Що таке доступність даних: суть і значення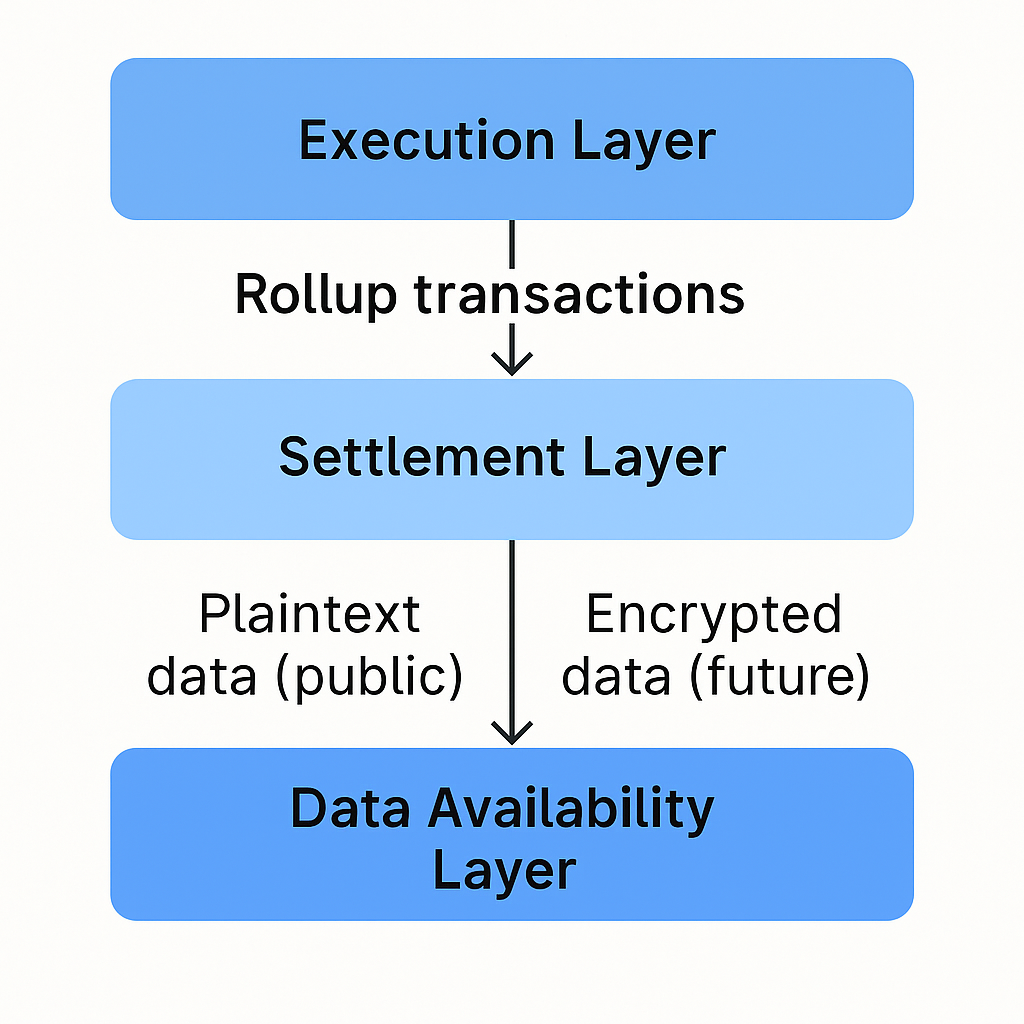
Доступність даних — це ключовий принцип, на якому базуються сучасні модульні блокчейни та архітектури rollup. Простіше кажучи, це гарантія того, що всі дані, потрібні для перевірки зміни стану блокчейну, відкриті кожному, хто бажає валідувати мережу. Якщо дані недоступні, користувачі та валідатори не можуть відновити стан системи, виявити шахрайство або переконатися у доброчесності дій секвенсерів. Для rollup, де виконання транзакцій винесено на додатковий рівень, а безпеку забезпечує базовий шар, доступність даних є критичною. Якщо транзакційні дані на базовому шарі будуть приховані, користувачі втрачають можливість вивести активи чи довести права власності, і довіра до rollup порушується.
У класичних монолітних блокчейнах — наприклад, Bitcoin чи Ethereum — доступність даних забезпечується безпосередньо механізмом консенсусу: кожен вузол зберігає та розповсюджує всі транзакції. Модульні блокчейн-рішення виносять цю функцію в окремий шар, впроваджуючи спеціалізовані платформи доступності даних, такі як Celestia, Avail і EigenDA. Вони пропонують оптимізовані за пропускною здатністю сервіси для публікації великих масивів транзакційних даних, використовуючи криптографічні методи, зокрема кодування з виправленням стирань і семплінг доступності даних. Завдяки цим підходам навіть легкі клієнти можуть впевнитися, що дані опубліковано, не завантажуючи їх повністю. Це дало змогу масштабувати екосистему rollup, знизити витрати та підвищити ефективність порівняно зі зберіганням даних у базовому шарі Ethereum.
Втім, відкритість сучасних рішень доступності даних має суттєве обмеження: уся розміщена інформація доступна кожному. Це прийнятно для публічних rollup і продуктів для масового споживача, але стає проблемою для бізнесу, регульованих установ і галузей із високими вимогами до приватності. Конфіденційні відомості, бізнес-логіка чи дані користувачів не повинні опинятися у публічному реєстрі, оскільки це суперечить політикам конфіденційності та нормативним вимогам. Саме цей конфлікт між верифікованістю та приватністю стимулює появу рішень для шифрованої доступності даних.
Проблема приватності у сучасних шарах доступності данихБільшість платформ доступності даних виходять із презумпції, що прозорість є і обов’язковою, і бажаною. Такий підхід справді сприяє децентралізації й аудиту, але водночас робить нешифровані транзакційні дані доступними для будь-якого спостерігача мережі. Навіть якщо застосунок шифрує частину інформації на своєму рівні, метадані — порядок транзакцій, частота, розміри — лишаються відкритими, і по них можна легко відстежити динаміку дій користувачів чи корпоративних структур. Наприклад, фінансова установа, що використовує rollup для внутрішніх розрахунків, мимоволі може відкрити час чи обсяги своїх операцій, просто розміщуючи дані в мережі.
Проблема приватності особливо критична для сфер із жорстким регулюванням. Медичні сервіси, що ведуть облік пацієнтів, ідентифікаційні системи, які зберігають особисту інформацію клієнтів, або корпоративні ПЗ для управління ланцюгами постачання не можуть допустити навіть мінімальних витоків. Розміщення таких даних у відкритому вигляді, навіть якщо вони псевдонімізовані, суперечить вимогам HIPAA, GDPR чи іншим нормам захисту персональних даних. Саме через відсутність надійних гарантій приватності на рівні доступності даних, незважаючи на переваги масштабування, багато індустрій досі утримуються від застосування rollup і модульних DA-рішень.
Модульні блокчейни й поява приватних rollupМодульна архітектура блокчейну радикально переосмислила шляхи до масштабування та розширення функціональності. Тут три ключові функції — виконання, фіналізація (settlement) і доступність даних — відокремлені між різними шарами. Rollup формують середовище виконання, агрегують транзакції та надсилають стислі докази до шару фіналізації, а окремі DA-платформи забезпечують наявність первинних даних для перевірки транзакцій. Такий розподіл дозволяє кожному рівню спеціалізуватись, підвищуючи пропускну здатність і знижуючи операційні витрати порівняно з монолітними системами.
У такій структурі з’явилися нові фреймворки — OP Stack (Optimism), Arbitrum Orbit, Chain Development Kit (Polygon), ZK Stack (zkSync) — які дозволяють швидко запускати індивідуальні rollup для різних сфер: від геймінгу й масових застосунків до інституційних фінансових сервісів. Але більшість із них за замовчуванням передбачають публічну доступність даних, створюючи критичну прогалину для проєктів із високими вимогами до конфіденційності.
Так виникла концепція приватних rollup. Приватний rollup діє подібно до звичайного rollup щодо виконання й фіналізації, але забезпечує приватність на всіх рівнях: у даних транзакцій, комітментах стану і — найважливіше — на рівні доступності даних. У приватних rollup дані перед публікацією на DA-платформі шифруються, і лише авторизовані сторони можуть відновити повну транзакційну історію. Так бізнес отримує ті самі переваги масштабування й взаємодії, що й у публічних rollup, але із збереженням конкурентної конфіденційності для своєї операційної діяльності.
Чому конфіденційність у доступності даних актуальна сьогодніПерехід до шифрованої доступності даних — не гіпотетична дослідницька мета, а пряма відповідь на реальні бар’єри впровадження. За останні два роки провідні банки, медичні й державні структури тестували блокчейн-рішення. Учасники оцінили гнучкість і прозорість децентралізованої інфраструктури, але наштовхнулися на регуляторні бар’єри, коли чутлива інформація стала відкритою. Часто пілотні проєкти обмежували тестовим середовищем або взагалі припиняли через невідповідність практик обробки даних внутрішнім стандартам.
Паралельно вся екосистема рухається до модульності. Виокремлення шару доступності даних дає змогу гарантувати приватність уже на цьому базовому рівні, не покладаючись лише на шифрування на рівні застосунку. Шифрована доступність даних дозволяє зберігати механізми безпеки та захисту від шахрайства у rollup, водночас забезпечуючи селективний доступ до інформації для аудитора, регулятора чи контрагента. Такий вибірковий доступ є принциповим для гібридних публічно-приватних сценаріїв, коли одним гравцям потрібно бачити все, а іншим — лише частину даних.
Настав вдалий момент для впровадження, оскільки лідери ринку DA вже готують відповідні оновлення. Зокрема, оновлення Enigma від Avail запроваджує шифровані блоки даних із верифікованими доказами доступності, що вперше у світі пропонує готове виробниче рішення. Схожі можливості впроваджують EigenDA та Walacor, створюючи конкурентне середовище, де захист приватності на рівні DA скоро стане ринковим стандартом, а не додатковою опцією. Зі зростанням модульних екосистем і виходом ринку за межі криптовалютної спільноти шифрована доступність даних може стати обов’язковою умовою для впровадження rollup у корпоративних і державних проєктах.


