З розвитком технологій квантових обчислень традиційні механізми підпису на основі криптографії еліптичних кривих стикаються з потенційними довгостроковими викликами безпеки. Поступово важливим напрямом досліджень безпеки блокчейнів стає питання, як оновити криптографічну інфраструктуру, не порушуючи роботу наявних систем акаунтів і транзакцій.
Спільнота XRPL запропонувала впровадити ML-DSA-44 — алгоритм цифрового підпису, стійкий до квантових обчислень, — і досліджує способи забезпечити підтримку нового методу підпису для акаунтів, транзакцій, валідаторів і пов’язаних компонентів мережі. ML-DSA-44 — це криптографічний алгоритм, стійкий до квантових обчислень, стандартизований Національним інститутом стандартів і технологій США (NIST). Він призначений для протидії атакам, які в майбутньому можуть здійснювати квантові комп’ютери з достатньою обчислювальною потужністю.
Водночас оновлення квантової безпеки не означає, що XRP наразі зазнає реальної квантової атаки, а заміна одного алгоритму підпису не розв’язує всі проблеми безпеки. Від розкриття відкритих ключів і перевірки транзакцій до сумісності гаманців і міграції ключів — XRPL має врахувати, як усю систему акаунтів можна поступово перевести на архітектуру безпеки, стійку до квантових обчислень. У цій статті розглянуто ці ключові питання, технічні принципи ML-DSA-44, потенційні ризики для XRPL і виклики, з якими можуть зіткнутися майбутні оновлення.
Основні висновки
-
Наявні алгоритми підпису XRPL мають довгострокові ризики, пов’язані з квантовими обчисленнями. secp256k1 і Ed25519 використовують криптографію еліптичних кривих і теоретично можуть зазнати атак із боку достатньо потужних відмовостійких квантових комп’ютерів.
-
ML-DSA-44 — стандартизований алгоритм цифрового підпису, стійкий до квантових обчислень. Він базується на криптографії на основі решіток, що використовує іншу математичну основу безпеки, ніж традиційні підписи еліптичних кривих.
-
Особливої уваги під час майбутньої міграції потребують акаунти, які розкрили свої відкриті ключі. Потенційною ціллю квантової атаки є отримання закритого ключа з відкритого, а не безпосередній злам активів XRP.
-
Підписи, стійкі до квантових обчислень, збільшують обсяг даних. Відкриті ключі та підписи ML-DSA-44 значно більші за наявні, що може вплинути на розмір транзакцій, зберігання даних і продуктивність мережі.
-
Важливою частиною оновлення є міграція ключів гаманців. Новий механізм підпису потрібно розробляти разом із механізмами контролю акаунтів, оновлення ключів, авторизації транзакцій і сумісності гаманців.
-
Підтримка тестової мережі не означає повної активації в основній мережі. Статус оновлення потрібно визначати на основі офіційних поправок XRPL, підтримки валідаторів і активації в основній мережі.
Чому XRPL потрібно заздалегідь враховувати безпеку квантових обчислень?
Основна проблема безпеки в контексті квантових обчислень полягає в тому, що деякі майбутні квантові алгоритми можуть зруйнувати математичні припущення безпеки, на яких базується чинна криптографія з відкритим ключем.
Алгоритми secp256k1 і Ed25519, які наразі підтримує XRPL, належать до сімейства криптографії еліптичних кривих. Вони спираються на математичні задачі, які класичним комп’ютерам складно ефективно розв’язувати. Тому навіть якщо зловмисник отримає відкритий ключ акаунта, він не зможе вивести відповідний закритий ключ за практично здійсненних обчислювальних витрат.
Однак алгоритм Шора показує, що достатньо потужний квантовий комп’ютер теоретично міг би ефективно розв’язувати ці математичні задачі. Це означає, що якщо в майбутньому з’являться пристрої, здатні до масштабних відмовостійких квантових обчислень, традиційні підписи еліптичних кривих можуть більше не забезпечувати нинішній рівень безпеки.
Цей ризик не обмежується XRPL. Bitcoin, Ethereum та інші блокчейни, що використовують підписи еліптичних кривих, також мають досліджувати довгострокову криптографічну міграцію.
Водночас між теоретичним ризиком і реальними можливостями атаки існує суттєва різниця. Наразі немає публічних надійних доказів того, що квантові комп’ютери можуть масштабно зламувати реальні закриті ключі еліптичних кривих у блокчейнах.
XRPL заздалегідь досліджує підписи, стійкі до квантових обчислень, переважно тому, що оновлення блокчейн-інфраструктури може вимагати тривалого циклу.
На відміну від звичайних інтернет-сервісів, публічні блокчейни повинні враховувати сумісність великої кількості чинних акаунтів, застосунків гаманців, валідаторів і застосунків для транзакцій. Навіть після стандартизації нового криптографічного алгоритму його впровадження в основній мережі все одно потребує технічної розробки, перевірок безпеки, тестування продуктивності та мережевого управління.
Крім того, деякі акаунти можуть залишатися неактивними протягом тривалого часу. Якщо в майбутньому користувачам доведеться самостійно мігрувати ключі, важливим питанням також стане визначення способу роботи з акаунтами, які давно неактивні.
Отже, мета підготовки до безпеки, стійкої до квантових обчислень, полягає не в прогнозуванні неминучої квантової атаки. Вона полягає в тому, щоб забезпечити достатньо часу для оновлення системи, якщо в майбутньому виникнуть нові криптографічні ризики.
Що таке ML-DSA-44 і чому він підходить для підписів, стійких до квантових обчислень?
ML-DSA-44 — це алгоритм цифрового підпису на основі криптографії решіток. Він є частиною стандарту FIPS 204, опублікованого NIST у 2024 році. Алгоритм походить від криптографічної схеми CRYSTALS-Dilithium і переважно використовується для створення та перевірки цифрових підписів.
Основна функція традиційного цифрового підпису — підтвердити, що транзакцію авторизував власник відповідного закритого ключа, а також забезпечити, щоб дані, охоплені підписом, не були змінені без дозволу.
Наприклад, коли користувач ініціює переказ через гаманець XRP, він має підписати дані транзакції закритим ключем. Потім валідатори XRPL використовують відповідний відкритий ключ для перевірки підпису та підтвердження того, чи відповідає транзакція правилам авторизації акаунта.
ML-DSA-44 не змінює базового призначення цифрових підписів. Натомість він використовує іншу математичну структуру для забезпечення безпеки підписів.
Його безпека переважно базується на обчислювальній складності математичних задач, пов’язаних із решітками. Наразі не відомо класичних або квантових алгоритмів, які могли б ефективно зламати ML-DSA-44 зі стандартними параметрами безпеки за практично здійсненних витрат.
Однак стійкість до квантових обчислень не означає абсолютної безпеки. Алгоритм усе одно потрібно правильно реалізувати, а пов’язане програмне забезпечення може зазнавати атак через побічні канали, дефекти генерації випадкових чисел або інші інженерні вразливості.
Стандарт ML-DSA містить різні рівні параметрів безпеки. ML-DSA-44 відповідає категорії безпеки NIST 2 і призначений для забезпечення рівня постквантової безпеки, що відповідає цій категорії. Порівняно з традиційними підписами еліптичних кривих, основною вартістю ML-DSA-44 є більший розмір ключів і підписів.
| Параметр порівняння |
Наявні підписи XRPL |
ML-DSA-44 |
| Репрезентативні алгоритми |
secp256k1, Ed25519 |
ML-DSA-44 |
| Криптографічна основа |
Криптографія еліптичних кривих |
Криптографія на основі решіток |
| Ризик квантових обчислень |
Теоретично вразливі до достатньо потужних атак з використанням алгоритму Шора |
Розроблений для протидії відомим методам квантових атак |
| Розмір відкритого ключа |
Зазвичай близько 32–33 байтів |
1 312 байтів |
| Розмір підпису |
Зазвичай близько 64–72 байтів |
2 420 байтів |
| Основна перевага |
Компактні дані та зріла екосистема |
Конструкція безпеки, стійка до квантових обчислень |
| Основний виклик |
Довгостроковий квантовий ризик |
Розмір даних, продуктивність і сумісність |
Наведені вище розміри відображають важливі відмінності між двома типами алгоритмів. Водночас на розмір фактичної ончейн-транзакції також впливають формат кодування та інші поля. Для XRPL значення впровадження ML-DSA-44 полягає в наданні варіанта підпису для майбутньої авторизації акаунтів, який не залежить від традиційних припущень безпеки криптографії еліптичних кривих. Він не призначений для негайної заміни всіх наявних гаманців.
Чому розкриття відкритого ключа гаманця XRPL може стати точкою входу для квантових атак?
Цифрові підписи зазвичай передбачають відкритий і закритий ключі. Закритий ключ використовується для створення підписів транзакцій, а відкритий — для перевірки дійсності підписів. За звичайних умов, навіть якщо зловмисник отримає відкритий ключ, він не зможе вивести закритий ключ за практично здійсненний час за допомогою класичного комп’ютера.
Однак це припущення безпеки може бути порушене, якщо в майбутньому з’явиться достатньо потужний квантовий комп’ютер.
У XRPL адреса акаунта не є еквівалентом повного відкритого ключа. Для акаунта, який ще не розкрив публічно свій відкритий ключ підпису, зловмисник не може отримати відповідний відкритий ключ еліптичної кривої лише з адреси акаунта.
Однак коли акаунт використовує ключ для підписання транзакції, відповідний відкритий ключ може бути розкрито в інформації про транзакцію. Ончейн-записи зберігаються протягом тривалого часу й можуть бути публічно перевірені. Унаслідок цього розкритий відкритий ключ може стати ціллю майбутніх квантових атак.
Це не означає, що всі акаунти XRP, які будь-коли здійснювали транзакції, наразі перебувають під загрозою. Це означає, що традиційні механізми підпису несуть довгострокові ризики, які потрібно планувати заздалегідь.
Особливо важливо зазначити, що зміна ключа підпису акаунта не те саме, що усунення ризиків, пов’язаних зі старим ключем. Якщо старий ключ зберігає дійсні повноваження на авторизацію транзакцій, зловмисник усе ще може використовувати його для несанкціонованих операцій навіть після додавання ключа, стійкого до квантових обчислень.
Наявна система акаунтів XRPL підтримує механізми Master Key, Regular Key і мультипідписної авторизації. Вони створюють технічну основу для майбутньої міграції ключів, але план оновлення також має чітко визначати, які чинні авторизації потрібно вимкнути та як буде збережено контроль над акаунтом.
Тому суть міграції до безпеки, стійкої до квантових обчислень, полягає не лише у створенні нових ключів ML-DSA-44. Вона також потребує гарантії того, що застарілі шляхи підпису більше не зможуть контролювати акаунт.
Як XRPL може оновити механізм підпису транзакцій за допомогою ML-DSA-44?
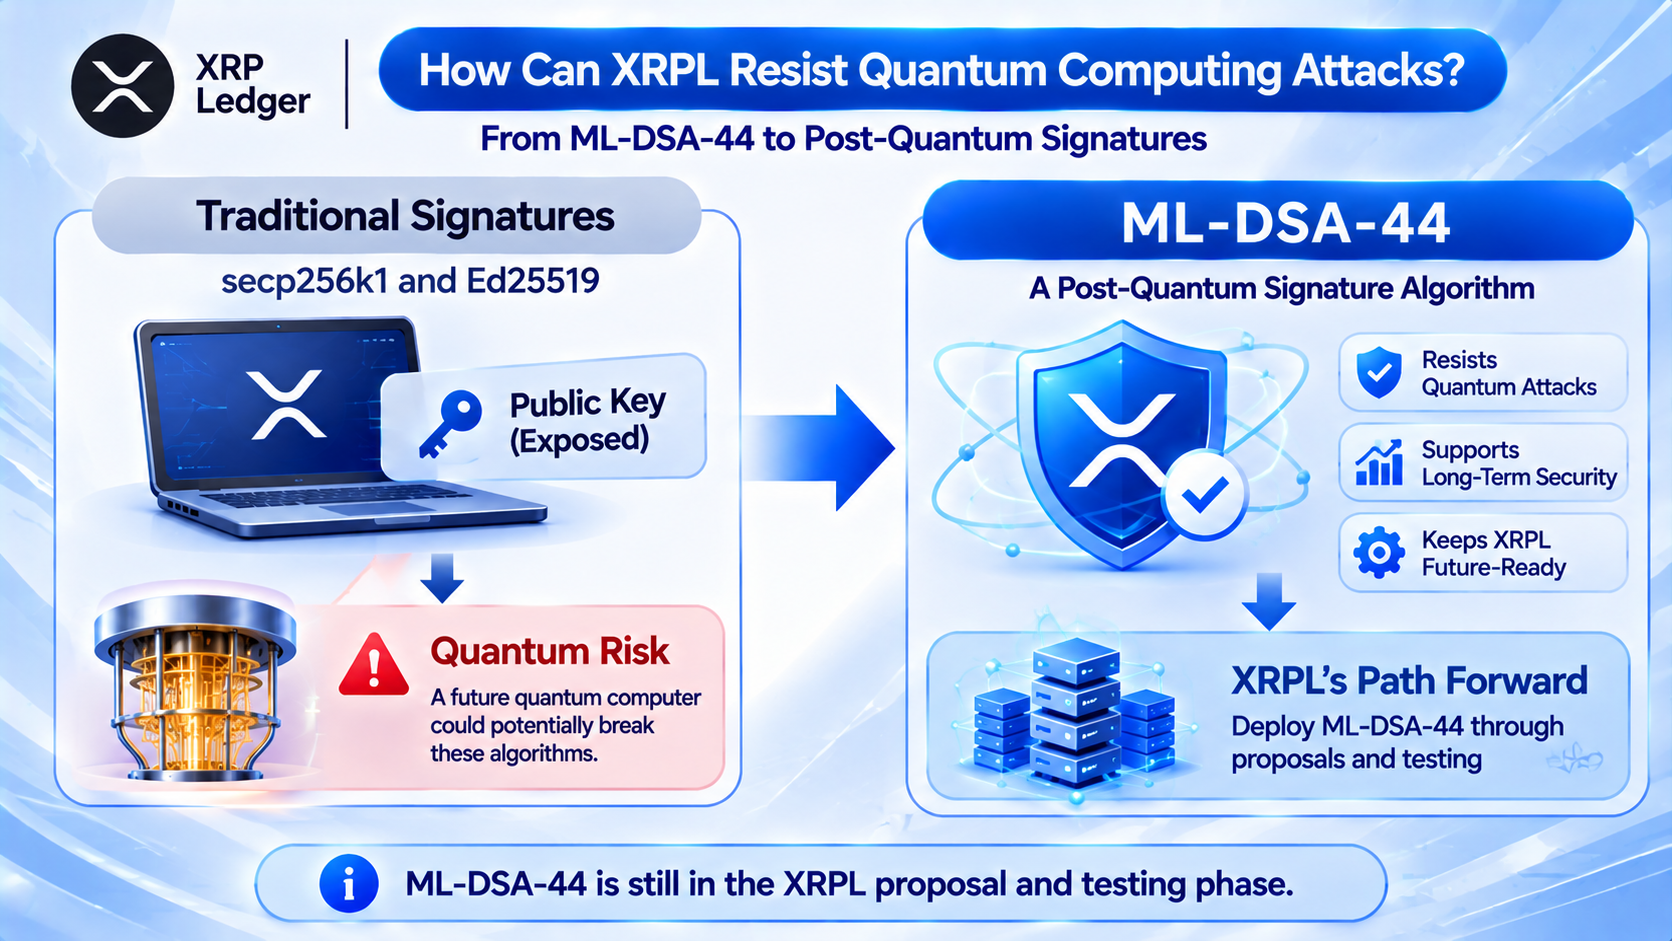
План підписів XRPL, стійких до квантових обчислень, передбачає додавання нових типів ключів поряд із чинними secp256k1 і Ed25519, щоб мережа могла розпізнавати та перевіряти підписи ML-DSA-44.
Цей план не передбачає перероблення переказів XRP. Натомість він оновлює криптографічну основу, яка використовується для авторизації транзакцій і перевірки підписів. Для звичайних транзакцій базовий процес, як і раніше, включатиме створення транзакції, її підписання закритим ключем, надсилання до мережі та перевірку валідаторами даних авторизації.
Відмінність полягає в тому, що акаунти, які використовують ключі, стійкі до квантових обчислень, створюватимуть підписи за допомогою ML-DSA-44, а валідатори також повинні будуть уміти розпізнавати та перевіряти цей алгоритм.
У дорожній карті протоколу XRPL Foundation на 2027 рік цей напрям зазначено як дослідницький проєкт, що охоплює звичайні акаунти, валідаторів і суб’єктів, які публікують списки валідаторів. Відповідну серверну реалізацію протестовано в AlphaNet, але ще потрібно розв’язати питання узгодженості виведення ключів між різними мовами програмування, підтримки гаманців і тестових векторів.
Щодо обсягу реалізації оновлення переважно охоплює три напрями:
-
Підписи акаунтів. Гаманці повинні вміти генерувати ключі ML-DSA-44 і керувати ними, а мережа повинна вміти перевіряти відповідні підписи транзакцій.
-
Підписи валідаторів. Процес консенсусу XRPL залежить від того, що валідатори підписують і перевіряють відповідні повідомлення. Якщо в майбутньому мережі потрібно буде суттєво зменшити залежність від традиційної криптографії, ідентифікатори валідаторів і повідомлення консенсусу також потрібно буде відповідно оновити.
-
Сумісність інфраструктури. SDK гаманців, апаратні гаманці, кастодіальні системи бірж і програмне забезпечення вузлів повинні вміти коректно обробляти більші відкриті ключі та дані підписів.
Отже, впровадження ML-DSA-44 не зводиться лише до додавання бібліотеки алгоритмів. Це системне оновлення, що охоплює різні сценарії підпису в XRPL.
Як власники XRP зможуть у майбутньому перейти на гаманці, стійкі до квантових обчислень?
Міграція ключів гаманців є частиною оновлення XRPL до постквантової безпеки, яка найбезпосередніше вплине на звичайних користувачів.
Згідно з поточною технічною пропозицією, наявні акаунти XRPL можуть поступово передавати контроль над акаунтом системі ключів із підтримкою ML-DSA-44 шляхом налаштування нового ключа підпису, без обов’язкового створення нової адреси та переказу всіх XRP.
Цей підхід використовує чинні механізми авторизації акаунтів XRPL. Наприклад, якщо відповідна функціональність підтримуватиметься, користувач може встановити новий Regular Key, стійкий до квантових обчислень, для чинного акаунта, а потім вимкнути Master Key, який більше не вважається безпечним, відповідно до вимог протоколу. Це дасть змогу зберегти наявну адресу акаунта та водночас зменшити ризик того, що старий алгоритм підпису продовжить контролювати акаунт.
Однак цей процес має відповідати важливій передумові: новий ключ повинен належно працювати, а користувач має бути здатним безпечно зберігати та відновлювати відповідний закритий ключ. Якщо користувач вимкне старий ключ, не перевіривши роботу нового, акаунт може стати непридатним для використання. І навпаки, якщо користувач лише встановить новий ключ, не усунувши чинні старі авторизації, міграція може не забезпечити очікуваного рівня квантової безпеки.
Для мультипідписних акаунтів користувачі також повинні перевірити, чи залишаються традиційні ключі еліптичних кривих у списку підписантів. Оновлення лише одного підписанта не обов’язково означає, що весь акаунт завершив міграцію до постквантової безпеки.
Різні типи користувачів матимуть різні обов’язки щодо міграції.
| Тип акаунта |
Основні майбутні завдання міграції |
| Гаманець із самостійним зберіганням |
Оновити програмне забезпечення гаманця, створити нові ключі та скоригувати авторизацію акаунта |
| Гаманець із кастодіальним зберіганням на біржі |
Забезпечити оновлення системи керування ключами та систем підпису біржею |
| Кастодіальний акаунт установи |
Координувати кастодіальні системи, апаратні пристрої та внутрішні процедури авторизації |
| Мультипідписний акаунт |
Переглянути та мігрувати ключі відповідних підписантів |
Важливо наголосити, що звичайним власникам XRP не потрібно негайно замінювати гаманці або переказувати активи через цю пропозицію. Процес міграції ще не було офіційно відкрито як загальну операцію в основній мережі. Конкретні процедури залежатимуть від майбутньої розробки протоколу, аудитів і підтримки гаманців.
На цьому етапі важливішими кроками для користувачів є захист чинних закритих ключів і пильність щодо фальшивих сайтів для міграції, сторінок збору сід-фраз та неперевірених інструментів гаманців, представлених як частина оновлення квантової безпеки.
Чому підписи, стійкі до квантових обчислень, можуть збільшити витрати XRPL на зберігання даних і мережу?
Хоча ML-DSA-44 може підвищити довгострокову криптографічну безпеку, він також створює значно більші дані підписів. Відкриті ключі та підписи, що використовуються в традиційних транзакціях XRPL, відносно компактні, тоді як ML-DSA-44 має довжину відкритого ключа 1 312 байтів і довжину підпису 2 420 байтів.
Це означає, що мережа повинна обробляти більше даних під час перевірки та зберігання відповідних транзакцій.
Згідно з технічними дослідженнями XRPL Foundation, платіжна транзакція з постквантовим підписом може потребувати приблизно 5 331 байт з урахуванням пов’язаних накладних витрат на зберігання, порівняно з орієнтовним значенням близько 1 704 байтів для звичайної платіжної транзакції. Перше значення приблизно у 3,13 раза більше за друге.
Ця зміна може вплинути на кілька аспектів роботи блокчейну:
-
Зберігання реєстру. Зі збільшенням кількості транзакцій більші дані підписів можуть підвищити обсяг сховища, необхідний валідаторам для довгострокового збереження історії транзакцій.
-
Пропускна здатність мережі. Валідатори мають поширювати й отримувати транзакції та повідомлення консенсусу. Більші обсяги даних можуть підвищити вимоги до мережевого передавання.
-
Продуктивність перевірки підписів. Різні криптографічні алгоритми мають різні обчислювальні витрати. Валідаторам потрібно протестувати ефективність створення та перевірки підписів ML-DSA-44 у реальних робочих середовищах.
-
Гаманці та кастодіальні системи. Апаратні гаманці, мобільні застосунки й інституційні пристрої підпису повинні підтримувати нові формати ключів і структури даних підписів.
Варто зазначити, що поточна пропозиція не передбачає збільшення базових комісій за транзакції XRPL лише через використання ML-DSA-44. Однак це не означає, що більші дані транзакцій не створюватимуть витрат на інфраструктуру, і не гарантує, що всі правила щодо комісій залишаться незмінними в майбутньому. Тому оновлення постквантових підписів має збалансувати безпеку, продуктивність транзакцій і споживання мережевих ресурсів.
Наскільки просунулося оновлення XRPL до постквантової безпеки?
Оновлення квантової безпеки XRPL усе ще перебуває на поступовому етапі досліджень, розробки й тестування. Це не завершена міграція основної мережі. У квітні 2026 року Ripple запропонувала поетапну дорожню карту постквантової безпеки, що охоплює реагування на екстрені ризики, експерименти з алгоритмами, тестування в мережі розробки та майбутню міграцію протоколу. Її довгострокова мета — підготуватися до широкого впровадження системи постквантових підписів приблизно у 2028 році.
Дорожня карта протоколу XRPL Foundation, оновлена в листопаді 2026 року, додатково уточнила технічний обсяг, обсяг робіт із розробки та подальші плани досліджень ML-DSA-44.
Дорожня карта постквантової безпеки XRPL
-
2026 рік: технічні дослідження та раннє тестування
-
Дослідження реалізації ML-DSA-44 в акаунтах і валідаторах XRPL та оцінка її здійсненності в тестових середовищах.
-
Перша половина 2027 року: дослідження плану міграції
-
Зосередження на способах міграції чинних акаунтів, адаптації гаманців і підтримання узгодженості між різними реалізаціями програмного забезпечення.
-
Друга половина 2027 року — 2028 рік: розробка, перевірка та аудит
-
На основі результатів досліджень просування реалізації протоколу, перевірки коду, аудитів безпеки й тестування продуктивності мережі.
-
Ціль на 2028 рік: просування переходу на постквантові підписи
-
Можливість активації функції в основній мережі й надалі залежатиме від технічної зрілості, схвалення поправки та сумісності екосистеми.
Наведений вище графік складається з цілей дорожньої карти, а не підтверджених дат активації в основній мережі.
XRPL використовує механізм поправок для координації оновлень функцій протоколу. Зміни до правил перевірки транзакцій мають пройти відповідні процеси мережевого управління та отримати підтримку валідаторів, перш ніж їх можна буде активувати в основній мережі.
Тому навіть якщо розробники завершили тестову реалізацію ML-DSA-44, це не означає, що основна мережа XRPL уже має комплексний захист, стійкий до квантових обчислень.
Крім того, міграція до постквантової безпеки стосується не лише звичайних гаманців користувачів. Біржі, кастодіальні установи, валідатори та пов’язана інфраструктура також повинні узгоджено оновити програмне забезпечення й системи керування ключами. Якщо деякі критично важливі учасники не зможуть вчасно підтримати новий механізм підпису, оновлення може бути відкладено. З цієї точки зору план постквантової безпеки XRPL більше схожий на довгостроковий інженерний проєкт протоколу, ніж на просте оновлення програмного забезпечення.
Чи може оновлення, стійке до квантових обчислень, усунути всі ризики безпеки XRP?
ML-DSA-44 може забезпечити нову основу безпеки проти потенційної загрози, яку майбутні квантові обчислення створюють для традиційних цифрових підписів, але він не може усунути всі ризики, з якими стикаються акаунти XRP.
-
Постквантові підписи переважно забезпечують безпеку алгоритмів цифрових підписів. Якщо сід-фразу або закритий ключ користувача викрадено через фішинговий сайт, зловмисник усе одно може безпосередньо контролювати відповідний акаунт, навіть якщо в ньому використовується ML-DSA-44.
-
Програмне забезпечення гаманців і апаратні пристрої все ще можуть містити вразливості. Генерація ключів, обробка випадкових чисел, реалізація підписів і безпечне зберігання потребують ретельного тестування.
-
Конфігурація дозволів акаунта залишається важливою. Якщо користувач налаштував ключ підпису, стійкий до квантових обчислень, але старий Master Key або інший небезпечний шлях авторизації залишається дійсним, акаунт може й надалі стикатися з потенційними ризиками.
-
Постквантова криптографія також потребує постійного криптоаналізу та інженерного перегляду. Стандартизація означає, що алгоритм пройшов сувору оцінку, але не означає, що в майбутньому ніколи не можуть бути виявлені нові методи атак або недоліки реалізації.
-
Екосистема XRPL також містить гаманці, біржі, кросчейн-сервіси й інші застосунки. Навіть якщо базовий реєстр завершить оновлення підписів, це не гарантує автоматично, що всі сторонні системи забезпечуватимуть той самий рівень безпеки.
Отже, оновлення, стійке до квантових обчислень, слід розуміти як довгострокове поліпшення безпеки криптографічної інфраструктури, а не як абсолютну гарантію безпеки активів XRP.
Для звичайних користувачів захист сід-фраз, перевірка авторизації транзакцій, використання надійних гаманців і уникнення підозрілих посилань залишаються найбільш безпосередніми заходами безпеки наразі.
Висновок
XRPL досліджує використання ML-DSA-44 — алгоритму цифрового підпису, стійкого до квантових обчислень, — для підвищення безпеки наявних акаунтів і валідаторів у майбутньому середовищі квантових обчислень. На відміну від традиційних підписів еліптичних кривих, таких як secp256k1 та Ed25519, ML-DSA-44 базується на криптографії решіток і розроблений для протидії відомим методам квантових атак.
Основний виклик цього оновлення полягає не лише у впровадженні нового алгоритму підпису. Він також передбачає визначення способу роботи з відкритими ключами акаунтів, які вже були розкриті, міграцію ключів чинних гаманців і забезпечення спільної підтримки нового криптографічного механізму валідаторами, кастодіальними установами та програмним забезпеченням гаманців.
За поточного технічного напряму XRPL може використовувати чинні механізми авторизації акаунтів для заміни ключів підпису зі збереженням адрес акаунтів. Однак завершення міграції до квантової безпеки також вимагатиме вимкнення чинних авторизацій традиційного підпису та підтвердження можливості безпечного використання нових ключів.
Крім того, більші відкриті ключі та підписи ML-DSA-44 можуть збільшити витрати на мережеве зберігання, пропускну здатність і перевірку. Оновлення має збалансувати безпеку, продуктивність і сумісність екосистеми.
2028 рік є важливим цільовим роком у дорожній карті постквантової безпеки XRPL, але не є підтвердженою датою оновлення основної мережі. Для власників XRP наразі немає доказів того, що квантові комп’ютери масштабно зламали реальні ключі еліптичних кривих у блокчейнах, і через технічну пропозицію немає потреби негайно переказувати активи.
У довгостроковій перспективі дослідження квантової безпеки XRPL відображають спільний виклик для блокчейн-інфраструктури: підготовку до потенційних змін в обчислювальних можливостях, поки чинна криптографія залишається ефективною.
Поширені запитання
Що таке ML-DSA-44 у XRPL?
ML-DSA-44 — це алгоритм цифрового підпису, стійкий до квантових обчислень, на основі криптографії решіток, який включено до стандарту NIST FIPS 204. XRPL досліджує його використання для транзакцій акаунтів, валідаторів та інших сценаріїв підпису.
Чи можуть квантові комп’ютери вже зараз зламати гаманці XRP?
Наразі немає публічних надійних доказів того, що квантові комп’ютери можуть масштабно зламувати реальні закриті ключі еліптичних кривих у гаманцях XRP. Відповідний ризик переважно стосується високопродуктивних відмовостійких квантових комп’ютерів, які можуть з’явитися в майбутньому.
Чому акаунти XRP, які розкрили свої відкриті ключі, можуть зазнати ризиків?
У майбутньому достатньо потужний квантовий комп’ютер потенційно може вивести закритий ключ із традиційного відкритого ключа еліптичної кривої. Тому акаунти, відкриті ключі яких уже розкрито, мають враховувати довгострокову безпеку ключів.
Чи потребуватиме оновлення до ML-DSA-44 нової адреси XRP?
За поточним напрямом розробки користувачі можуть мати змогу здійснити міграцію зі збереженням наявних адрес акаунтів, установивши новий ключ підпису та вимкнувши старий Master Key. Однак конкретний процес залежатиме від підтримки протоколу та гаманців, яку буде офіційно активовано в майбутньому.
Чи XRPL уже активував ML-DSA-44 в основній мережі?
Станом на 12 листопада 2026 року відповідна функціональність усе ще перебуває на етапах пропозиції, розробки й тестування. Її ще не слід вважати механізмом підпису, повністю активованим в основній мережі XRPL.
Чи збільшить ML-DSA-44 комісії за транзакції XRP?
Поточна пропозиція не передбачає підвищення базових комісій за транзакції лише через впровадження ML-DSA-44. Однак більші дані підписів можуть збільшити витрати на мережеве зберігання, пропускну здатність та іншу інфраструктуру.
Чи завершить XRPL оновлення квантової безпеки у 2028 році?
2028 рік є важливою ціллю у відповідній дорожній карті, але остаточний графік залежатиме від технічної розробки, аудитів безпеки, сумісності гаманців і схвалення поправки для основної мережі.