zkAPI — це технологічне рішення для захисту конфіденційності, яке застосовує докази з нульовим розголошенням (Zero-Knowledge Proof, ZKP) для контролю доступу до API та перевірки платежів. Його мета — зменшити безпосереднє розкриття даних про особу користувачів, їхні акаунти й платіжні записи під час доступу до онлайнсервісів, зокрема моделей ШІ. На відміну від традиційних моделей доступу, які спираються на верифіковані акаунти, ключі API та централізовані системи білінгу, zkAPI прагне дати користувачам змогу криптографічно підтверджувати чинні права доступу або платіжні підтвердження, не розкриваючи постачальнику послуг повні відомості про свою особу.
З розвитком агентів ШІ, автоматизованих застосунків і сервісів моделей з оплатою за використання платежі через API стають важливою інфраструктурою цифрової економіки. Хоча традиційні моделі білінгу вже зрілі, вони зазвичай вимагають від постачальників послуг тривалого зберігання записів про акаунти, запити та платежі. Це полегшує встановлення зв’язків між діями користувачів. Докази з нульовим розголошенням пропонують новий технічний підхід до цієї проблеми: певною мірою відокремлювати платіжні підтвердження від фактичного використання сервісу, зберігаючи необхідну перевірку авторизації та можливості протидії зловживанням.
Ця стаття починається з пояснення концепції zkAPI та описує, як докази з нульовим розголошенням можна використовувати для авторизації доступу до API ШІ, перевірки платіжних підтверджень і керування квотами використання. Вона також аналізує потенційну роль смартконтрактів Ethereum, ончейн-платежів і технологій захисту конфіденційності. Крім того, стаття розглядає різницю між анонімними платежами та повною анонімністю, а також технічні й комерційні обмеження, з якими zkAPI стикається під час практичного впровадження.
Ключові висновки
-
zkAPI — це технічне рішення, яке досліджує застосування доказів з нульовим розголошенням для доступу до API, перевірки особи та авторизації платежів. Воно має на меті зменшити розкриття даних про особу та платежі користувачів під час використання сервісів ШІ.
-
Традиційні API ШІ зазвичай спираються на акаунти, ключі API та централізовані системи білінгу, що дає постачальникам послуг змогу пов’язувати записи запитів із конкретними акаунтами.
-
Докази з нульовим розголошенням дають користувачам змогу довести, що вони мають право доступу до сервісу або достатньо коштів для оплати, не розкриваючи всю вихідну інформацію, яку використовують для перевірки.
-
Ethereum і його мережі рівня 2 можуть забезпечувати інфраструктуру платежів, смартконтрактів і перевірки підтверджень для відповідних рішень. Однак це не означає, що запити на інференс ШІ або всі відомості про транзакції автоматично отримують захист конфіденційності.
-
Практичні застосування zkAPI ще мають розв’язати такі проблеми, як повторне використання підтверджень, керування квотами, зловживання запитами, витрати на генерування доказів і білінг на стороні сервера.
Що таке zkAPI? Чому Ethereum представив рішення для анонімної оплати сервісів ШІ?
zkAPI — це орієнтований на конфіденційність протокол платежів за використання API, який спільно розробили Open Anonymity Project і Фонд Ethereum. Він покликаний дати користувачам змогу оплачувати моделі ШІ та інші сервіси з оплатою за використання за допомогою доказів з нульовим розголошенням, не пов’язуючи кожен запит до API безпосередньо з їхньою реальною особою чи ончейн-адресою, з якої надійшли кошти. 1 жовтня 2026 року Фонд Ethereum оголосив про запуск zkAPI в основній мережі Ethereum та опублікував реалізації клієнта, сервера й смартконтракту. Проєкт виник на основі концепції ZK API Usage Credits, яку раніше запропонували Віталік Бутерін і Давіде Крапіс, керівник команди dAI Фонду Ethereum.
Традиційні сервіси API ШІ зазвичай використовують ключі API, щоб пов’язувати запити користувачів з акаунтами, а ці акаунти — з банківськими картками чи іншими способами оплати. У міру використання моделей постачальники послуг можуть об’єднувати історію промптів, час використання, суми витрат і відомості про акаунти в довгострокові записи. Навіть якщо користувачі не вказують свої імена в промптах, постійний зв’язок із даними акаунта все одно може сформувати досить повний профіль використання. Для застосунків ШІ, що працюють із корпоративними дослідженнями й розробками, аналізом особистих фінансів або іншою чутливою інформацією, таке пов’язування даних може створювати додаткові ризики для конфіденційності.
zkAPI намагається змінити не самі моделі ШІ, а спосіб авторизації платежів, який використовують сервіси моделей. Користувачі спочатку вносять кошти до смартконтракту Ethereum, а потім за допомогою доказу з нульовим розголошенням показують платіжному серверу, що мають достатній доступний залишок. Сервер може підтвердити можливість оплати, не знаючи, яке саме внесення коштів забезпечує поточний запит. Водночас постачальник сервісу ШІ може обробляти надіслані користувачем промпти, не знаючи пов’язаних із запитом ончейн-даних про джерело коштів.
Отже, основна мета zkAPI — унеможливити пов’язування платіжної ідентичності із записами використання API, а не автоматично шифрувати чи повністю анонімізувати всі запити до ШІ. Ця відмінність є основою для розуміння технічної цінності протоколу.
Як докази з нульовим розголошенням забезпечують конфіденційні платежі за використання API ШІ?
Доказ з нульовим розголошенням — це криптографічна технологія, яка дає стороні, що доводить, змогу продемонструвати стороні, що перевіряє, істинність твердження, не розкриваючи всю секретну інформацію, використану для генерування доказу. Наприклад, користувач може довести, що має достатньо коштів для оплати сервісу, не розкриваючи, з якого саме приватного підтвердження балансу походять ці кошти.
У zkAPI після внесення користувачами ETH або інших підтримуваних активів до смартконтракту сховища в Ethereum система представляє доступний баланс у вигляді приватної ноти. Ноту можна розуміти як цифрове платіжне підтвердження, яким користувач керує за допомогою своєї секретної інформації. Протокол використовує криптографічні зобов’язання для фіксації чинних підтверджень і впорядковує ці зобов’язання за допомогою дерева Меркла. Це дає користувачам змогу довести, що їхні підтвердження належать до множини чинних підтверджень, не розкриваючи, яким саме з них вони володіють.
Коли користувачеві потрібно викликати API ШІ, локальний клієнт генерує доказ з нульовим розголошенням. Він показує, що відповідна нота є чинною, забезпечує достатньо коштів для оплати та відповідає умовам використання, визначеним протоколом. Після перевірки доказу платіжний сервер може видати користувачеві тимчасовий ключ API. Цей процес не вимагає, щоб сервер отримував вихідну секретну інформацію користувача або безпосередньо пов’язував кожен запит із публічною адресою, з якої надійшли кошти.
Щоб запобігти повторному використанню того самого балансу, zkAPI запроваджує механізм нуліфікатора. Нуліфікатор — це унікальний ідентифікатор, згенерований із секретної інформації. Його використовують, щоб виявляти повторне використання того самого доступного залишку. Якщо система виявляє повторний нуліфікатор, вона може визначити потенційне подвійне витрачання, не розкриваючи повні відомості про особу користувача чи записи внесення коштів. Офіційна реалізація використовує такі технічні компоненти, як докази з нульовим розголошенням Groth16, крива BN254, хешування Poseidon і дерева Меркла.
Як zkAPI обробляє платежі — від внесення коштів в Ethereum до викликів моделей ШІ?
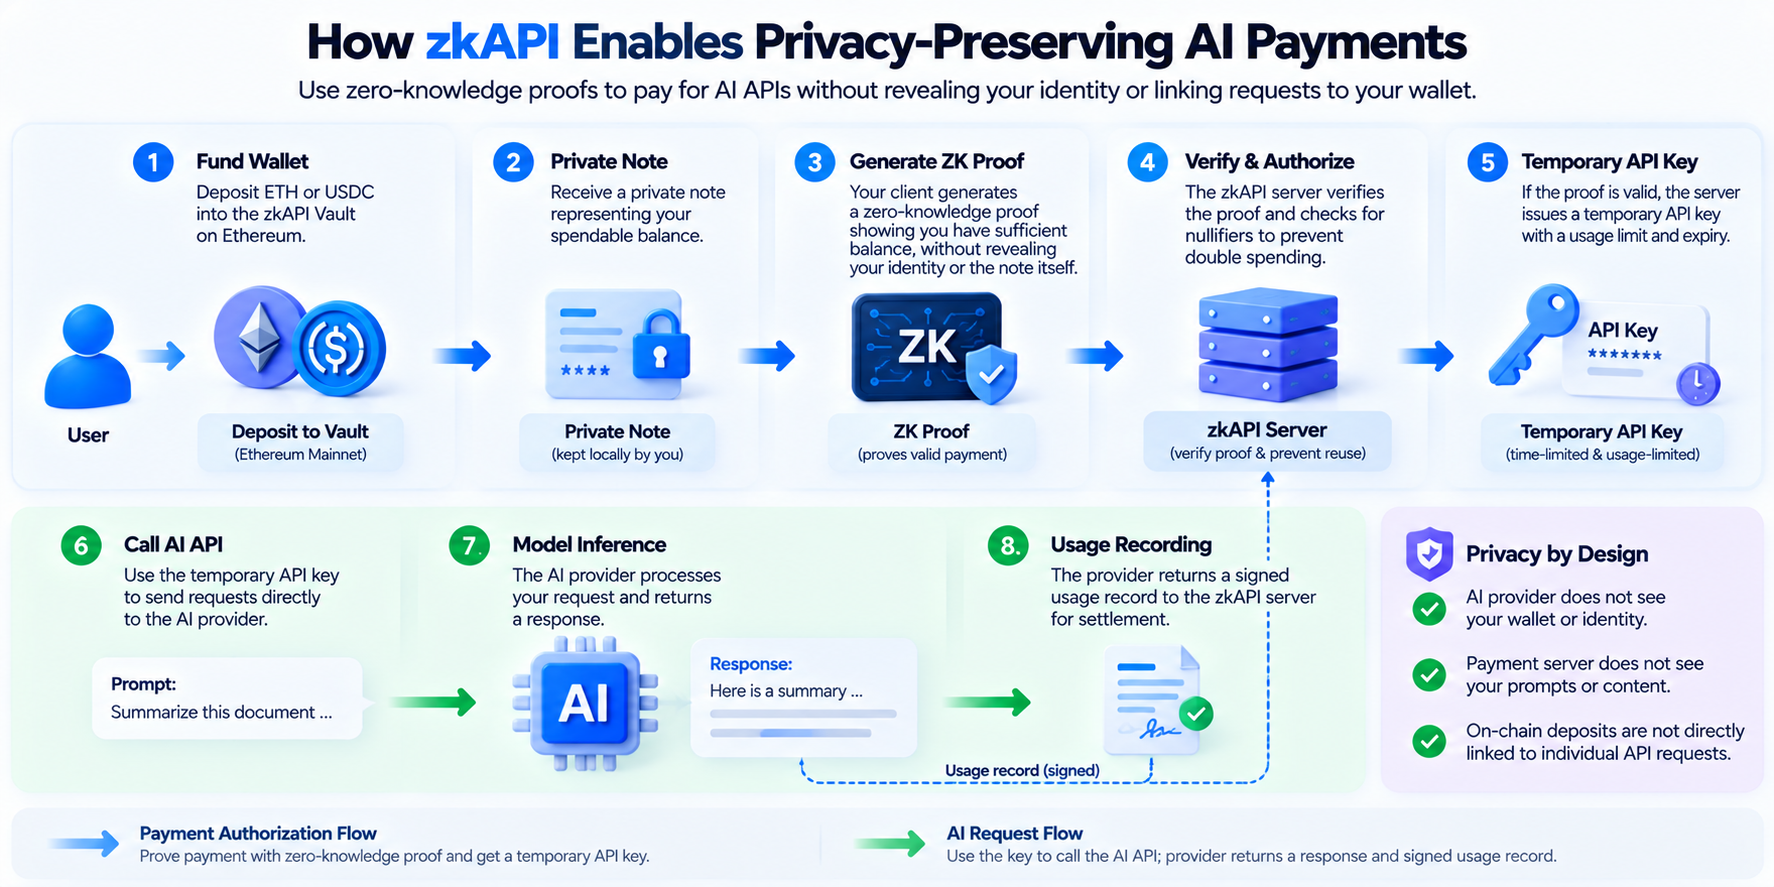
Процес zkAPI можна поділити на п’ять етапів: внесення коштів, доказ оплати, тимчасова авторизація, виклик моделі та остаточний розрахунок. На відміну від систем, які ініціюють ончейн-транзакцію для кожного запиту до API, zkAPI дає користувачам змогу заздалегідь внести кошти в Ethereum, а потім виконувати багато авторизацій доступу до API за допомогою офчейн-доказів. Це усуває потребу чекати підтвердження блокчейну під час кожного виклику моделі.
Спочатку користувач вносить кошти до контракту сховища в Ethereum та отримує доступний баланс, представлений приватною нотою. Коли користувачеві потрібно викликати модель ШІ, локальний клієнт генерує доказ оплати й надсилає його серверу zkAPI. Перевіривши чинність доказу, сервер генерує тимчасовий ключ API для поточного сеансу з визначеним строком дії та лімітом витрат. Користувач може застосовувати цей ключ для доступу до підтримуваних сервісів ШІ, не використовуючи безпосередньо ключ API, постійно пов’язаний із його особистим платіжним рахунком.
У моделі Runtime-Key, описаній в офіційних матеріалах, промпт користувача надходить безпосередньо до постачальника сервісу моделі ШІ, а не через платіжний сервер zkAPI. Платіжний сервер перевіряє можливість оплати та виконує білінг, а постачальник сервісу ШІ здійснює інференс моделі. Після завершення сеансу система розраховує фактичну плату на основі підписаних записів використання та списує відповідну суму з приватного балансу користувача. Ліміт витрат тимчасового ключа — це зарезервована сума. Він не означає, що з користувача обов’язково стягнуть усю зарезервовану суму.
zkAPI також пропонує відносно простий режим проксі, у якому запити передає проксі-сервер. Цей підхід може бути простішим для інтеграції, але проксі-сервер має доступ до трафіку запитів. Тому межі конфіденційності тут відрізняються від моделі Runtime-Key. Отже, аналізуючи можливості zkAPI щодо захисту конфіденційності, потрібно розрізняти конкретні режими роботи, а не вважати, що всі способи розгортання забезпечують однаковий рівень ізоляції даних.
Яку роль відіграють сховище, приватна нота та нуліфікатор?
Сховище — це інфраструктура смартконтрактів, яку zkAPI використовує для керування коштами користувачів в Ethereum. Користувачі вносять активи до сховища через публічні ончейн-транзакції, а потім можуть використовувати свої приватні баланси для оплати сервісів API за правилами протоколу. На відміну від прямого переказу коштів на рахунок централізованого постачальника послуг, правила керування коштами сховища та їхнього виведення реалізовано через смартконтракти. Офіційна концепція дає користувачам змогу вивести залишок коштів через відповідний ончейн-процес виходу. Це зменшує залежність від безперервної доступності одного платіжного сервера.
Приватна нота представляє приватний баланс, яким може керувати користувач. Це не нова криптовалюта, а криптографічне підтвердження, яке використовують для керування можливістю оплати та її доведення. За допомогою ноти й дерева Меркла користувачі можуть довести, що мають чинний баланс, не розкриваючи відповідні записи внесення коштів для кожного платежу. Це означає, що прямий взаємно однозначний зв’язок між публічним ончейн-внесенням коштів і конкретним використанням сервісу ШІ більше не потрібен.
Нуліфікатор запобігає подвійному витрачанню. Якщо система конфіденційних платежів приховує підтвердження балансу, але не може виявити повторне використання, користувач потенційно може витратити ті самі кошти кілька разів. Тому zkAPI використовує нуліфікатори, щоб виконувати необхідні перевірки унікальності та водночас захищати конфіденційність підтверджень. Ці три компоненти відповідають, відповідно, за керування коштами, приватні докази можливості оплати та виявлення подвійного витрачання. Разом вони формують базовий платіжний механізм протоколу.
Важливо зазначити, що внесення коштів до сховища та їхнє виведення залишаються публічними транзакціями в Ethereum. zkAPI переважно приховує зв’язок між конкретними транзакціями внесення коштів і подальшим використанням API, а не робить адреси джерел коштів, суми транзакцій чи всю ончейн-активність повністю невидимими.
Чим zkAPI відрізняється від традиційних способів оплати API ШІ?
Традиційні API ШІ зазвичай використовують баланс рахунку або білінг із післяплатою. Після реєстрації акаунта розробники отримують ключ API, а система використовує його, щоб визначати джерело запитів, відстежувати використання токенів і розраховувати плату. Ця модель пропонує зрілі інструменти для розробників, керування білінгом і системи підтримки клієнтів. Водночас постачальники послуг можуть тривалий час пов’язувати записи використання API з відомостями про акаунти.
zkAPI використовує приватні підтвердження балансу та докази з нульовим розголошенням для перевірки можливості оплати, намагаючись відокремити особу користувача, джерело платежу й конкретні запити. Його головна відмінність полягає не в тому, чи використовує він ETH для оплати, а в тому, чи може постачальник послуг безпосередньо встановити зв’язок між платіжним рахунком і запитами до моделі.
| Критерій порівняння |
Традиційний API ШІ |
zkAPI |
| Платіжна ідентичність |
Зазвичай пов’язана із зареєстрованим акаунтом |
Використовує приватні платіжні підтвердження |
| Авторизація API |
Довгостроковий ключ API або токен акаунта |
Доказ з нульовим розголошенням і тимчасовий ключ API |
| Спосіб білінгу |
Баланс рахунку або періодичне виставлення рахунків |
Приватний залишок і записи фактичного використання |
| Пов’язування платіжної інформації |
Постачальники послуг зазвичай можуть пов’язувати акаунти й запити |
Покликаний відокремлювати джерела платежів від запитів |
| Залежність від блокчейну |
Зазвичай не потрібен |
Використовує контракт внесення коштів в Ethereum |
| Конфіденційність вмісту запитів |
Зазвичай видимий постачальнику сервісу моделі |
Залишається видимим постачальнику сервісу моделі |
| Основні обмеження |
Централізація даних акаунтів і зв’язок з особою |
Витрати на докази, складність протоколу та межі конфіденційності |
Отже, zkAPI не призначений для повної заміни традиційних ключів API. Натомість він використовує тимчасову авторизацію та приватні платіжні підтвердження, щоб змінити зв’язок між ключами API й довгостроковими платіжними ідентичностями. Для застосунків, яким потрібні лише стандартний білінг і керування доступом, традиційна модель може залишатися простішою. Для користувачів або застосунків, які прагнуть зменшити розкриття платіжної ідентичності, zkAPI пропонує інший технічний варіант.
Чи справді zkAPI може забезпечити повністю анонімні розмови із ШІ?
zkAPI може зменшити прямий зв’язок між платіжними ідентичностями та запитами до API, але не може гарантувати повністю анонімні розмови із ШІ. Фонд Ethereum чітко зазначив в офіційному оголошенні, що постачальники сервісів ШІ все одно можуть читати промпти користувачів і відповіді моделей, оскільки інференс моделі потребує обробки цього вмісту. Інакше кажучи, zkAPI захищає конфіденційність зв’язків із платежами, але не забезпечує автоматично інференс ШІ з наскрізним шифруванням.
Мережеві метадані також становлять потенційний ризик для конфіденційності. Якщо користувач постійно звертається до сервісу з незмінної IP-адреси, платіжний шлюз або постачальник моделі все одно може аналізувати його поведінку за часом з’єднань, частотою запитів та іншими мережевими характеристиками. Навіть якщо саме платіжне підтвердження неможливо безпосередньо пов’язати з користувачем, повторювані закономірності на мережевому рівні можуть знизити анонімність. Тому офіційні матеріали розглядають мережеву анонімність як питання, що потребує додаткових технічних заходів, а не як можливість, яку zkAPI вже повністю забезпечив.
Крім того, самі промпти можуть розкривати особу. Наприклад, якщо користувач неодноразово надає ті самі відомості про себе, назву корпоративного проєкту або вміст попередніх розмов у різних сеансах, постачальник сервісу моделі може повторно пов’язати ці запити за характеристиками вмісту. Навіть без назви акаунта характерний стиль письма та послідовна контекстна інформація можуть містити ознаки для ідентифікації.
Отже, точніше розуміння полягає в тому, що zkAPI може зменшити зв’язок між платіжними ідентичностями та записами використання API на рівні архітектури протоколу. Однак комплексний захист конфіденційності ШІ все ще потребує інших технологій, зокрема мережевої анонімності, мінімізації даних і обчислень зі збереженням конфіденційності.
Чому zkAPI підходить для агентів ШІ та міжмашинних платежів?
Агенти ШІ в деяких аспектах використовують API інакше, ніж звичайні користувачі. Звичайні користувачі переважно купують підписки вручну через вебсайти або застосунки, тоді як агентам ШІ може знадобитися автоматично викликати кілька моделей, баз даних чи обчислювальних сервісів залежно від завдання. Якщо кожен сервіс потребує окремого акаунта, способу оплати та довгострокового ключа API, керування платежами й дозволами в автоматизованих системах може ускладнитися.
Механізми приватного залишку та тимчасової авторизації, які пропонує zkAPI, є одним із технічних підходів до міжмашинних сервісів з оплатою за використання. Агент ШІ може отримати доступ до API в межах заздалегідь визначеної суми фінансування та ліміту витрат, а потім викликати відповідні сервіси згідно з фактичним завданням. За допомогою доказів з нульовим розголошенням платіжний сервер може перевірити авторизований залишок, не вимагаючи безпосереднього зв’язку кожного виклику з довгостроковим платіжним рахунком.
Крім інференсу моделей ШІ, Фонд Ethereum назвав серед потенційних сценаріїв використання RPC-запити до блокчейну, генерування зображень і відео, послуги пропускної здатності VPN та інші види міжмашинного білінгу. Ці сервіси мають спільні характеристики: плату зазвичай нараховують за виклик, обчислювальне завдання, час або обсяг трафіку. Тому вони можуть використовувати подібні механізми авторизації залишку та розрахунків за записами використання.
Однак автоматизовані платежі агентів ШІ також потребують суворого контролю коштів і дозволів. Навіть якщо платіжну ідентичність захищено, неправильні налаштування завдань, аномальні виклики API або зловмисні вхідні дані можуть призвести до швидкого вичерпання коштів. Тому під час практичного розгортання потрібно встановлювати ліміти на кожен виклик, бюджети сеансів, списки дозволених сервісів і моніторинг аномального використання. Конфіденційні платежі не слід ототожнювати з безпекою автоматизованих платежів.
З якими технічними обмеженнями та ризиками безпеки стикається zkAPI?
Перша категорія викликів пов’язана з криптографічними доказами та складністю системи. Хоча докази з нульовим розголошенням можуть приховувати частину вихідної інформації, генерування й перевірка доказів та керування підтвердженнями все одно збільшують витрати на розробку й експлуатацію. Протокол має забезпечувати правильне оновлення приватних балансів користувачів і запобігати подвійному витрачанню. Водночас він має обробляти завершення строку дії тимчасових ключів, розрахунки за записами використання, нештатні виходи та інші ситуації. Порівняно з традиційною централізованою базою даних білінгу ця архітектура потребує спільної роботи більшої кількості криптографічних компонентів і смартконтрактів.
Друга категорія стосується безпеки смартконтрактів і платіжних сервісів. Контракт сховища керує ончейн-коштами. Вразливості в контракті, логіці перевірки доказів або реалізації клієнта можуть вплинути на безпеку коштів користувачів. Хоча офіційний проєкт опублікував вихідний код і розгорнув відповідні компоненти в основній мережі Ethereum, його репозиторій на GitHub досі позначає протокол як експериментальну реалізацію. Це означає, що користувачам і розробникам не слід вважати протокол настільки ж захищеним, як зріла комерційна платіжна система, лише тому, що він працює в основній мережі.
Третя категорія — це баланс між захистом конфіденційності та реальною експлуатацією сервісів. Постачальникам сервісів ШІ все ще потрібно виявляти зловживання, застосовувати обмеження частоти запитів і розв’язувати спори щодо нарахувань. Водночас механізми анонімних платежів можуть ускладнити пряме застосування традиційних засобів контролю ризиків на основі акаунтів. zkAPI зберігає необхідні обмеження білінгу за допомогою тимчасових ключів, лімітів витрат і підписаних записів використання. Проте постачальникам послуг усе ще потрібно розробляти механізми протидії зловживанням, придатні для середовища конфіденційних платежів.
Крім того, протокол не розв’язує автоматично питання мережевої анонімності чи витоку вмісту промптів. Для застосунків ШІ, які обробляють особливо чутливу інформацію, самого zkAPI недостатньо для комплексної конфіденційності даних. Також потрібно оцінювати політики обробки даних постачальника моделі, способи мережевого підключення та додаткові технології обчислень зі збереженням конфіденційності.
Що zkAPI означає для Ethereum та платіжної інфраструктури ШІ?
Запуск zkAPI показує, як дослідження застосувань ШІ в Ethereum розширюються від платежів активами до конфіденційної авторизації та білінгу сервісів. Традиційні блокчейн-платежі зазвичай зосереджені на можливості переказувати активи між різними адресами. zkAPI йде далі та досліджує, як здійснювати платежі, зменшуючи інформаційний зв’язок між платіжними ідентичностями й фактичним використанням сервісу. Це означає, що смартконтракти Ethereum можуть бути не лише інфраструктурою платіжних переказів, а й частиною контролю доступу та керування коштами для цифрових сервісів.
З погляду технічної архітектури zkAPI поєднує ончейн-керування коштами з офчейн-авторизацією API. Ethereum забезпечує роботу контракту керування коштами й необхідної логіки перевірки, докази з нульовим розголошенням приховують зв’язок між платіжними підтвердженнями та конкретними діями під час використання, а постачальники сервісів ШІ й далі виконують інференс моделей. Такий розподіл дає змогу не записувати кожен виклик API безпосередньо в блокчейн і пропонує зразок архітектури для майбутніх сервісів з оплатою за використання.
Однак zkAPI залишається на ранньому етапі практичного впровадження. Його довгостроковий розвиток залежатиме не лише від зрілості технології доказів з нульовим розголошенням, а й від готовності постачальників сервісів ШІ інтегрувати його, зручності інтеграції для розробників і реальної потреби користувачів відокремлювати платіжні ідентичності від записів використання моделей. Для Ethereum важливіше значення zkAPI полягає в демонстрації працездатної архітектури конфіденційних платежів, а не в тому, що всі сервіси API ШІ перейдуть на ончейн-платежі.
Висновок
zkAPI — це орієнтований на конфіденційність протокол платежів за використання API, запущений у співпраці Фонду Ethereum та Open Anonymity Project. За допомогою смартконтрактів сховища, приватних нот, доказів з нульовим розголошенням і тимчасових ключів API він відокремлює платіжні ідентичності користувачів від записів використання ними сервісів ШІ. Користувачі можуть заздалегідь внести кошти в Ethereum, а потім отримувати доступ до API через криптографічні докази, не розкриваючи джерело відповідних коштів для кожного запиту.
Порівняно з традиційними способами оплати API ШІ основна новація zkAPI полягає не просто у використанні ETH або стейблкоїнів для придбання послуг моделей. Натомість він намагається розв’язати проблему довгострокового зв’язку між платіжними рахунками та вмістом запитів. Поєднуючи ончейн-керування коштами з офчейн-білінгом використання, протокол може зберігати перевірку квот і виявлення подвійного витрачання, водночас поліпшуючи захист конфіденційності на платіжному рівні.
Однак zkAPI не означає, що сервіси ШІ стають повністю анонімними. Постачальники моделей усе ще можуть читати промпти, а мережеві метадані та характеристики вмісту також можуть розкривати інформацію про користувачів. Можливість широкого застосування такої технології для агентів ШІ, інференсу моделей та інших сервісів з оплатою за використання потребує подальшої перевірки її безпеки, масштабованості та комерційної життєздатності.
Поширені запитання
1. Що таке zkAPI?
zkAPI — це орієнтований на конфіденційність протокол платежів за використання API на основі доказів з нульовим розголошенням. Він дає користувачам змогу за допомогою приватних платіжних підтверджень довести, що вони мають достатній залишок для оплати сервісу, не розкриваючи платіжному серверу конкретне джерело коштів чи довгострокову платіжну ідентичність.
2. Чи Ethereum офіційно запустив zkAPI?
zkAPI спільно розробили Open Anonymity Project і Фонд Ethereum. Про його запуск в основній мережі Ethereum оголосили 1 жовтня 2026 року. Це експериментальна технічна реалізація, створена в межах співпраці, а не обов’язковий протокол базового рівня мережі Ethereum.
3. Чи можна використовувати zkAPI для оплати в ETH або USDC?
В офіційних матеріалах Фонду Ethereum зазначено, що такі активи, як ETH і USDC, можна використовувати у відповідних сценаріях внесення коштів та оплати. Однак конкретні активи, які підтримують клієнт, контракт сховища та версія розгортання, слід визначати за актуальною документацією відповідної реалізації.
4. Чи може zkAPI приховати промпти, які користувачі надсилають ШІ?
Ні. zkAPI переважно приховує зв’язок між платіжними ідентичностями та записами використання API. Постачальникам сервісів моделей ШІ все ще потрібно читати промпти, щоб генерувати відповіді. Тому вміст промптів не шифрується автоматично лише через використання zkAPI.
5. Навіщо zkAPI потрібні нуліфікатори?
Нуліфікатори використовують, щоб виявляти повторне витрачання приватних підтверджень балансу. Перевіряючи унікальні ідентифікатори, система може запобігати повторному використанню того самого залишку, не розкриваючи безпосередньо всю секретну інформацію підтверджень.
6. Чи підходить zkAPI для автоматизованих платежів агентів ШІ?
zkAPI може забезпечити агентам ШІ білінг з оплатою за використання, тимчасову авторизацію та приватні платіжні підтвердження. Однак практичні розгортання все ще потребують бюджетних лімітів, дозволів доступу та контролю аномального використання, щоб зменшити фінансові ризики, пов’язані з автоматизованими викликами.