PHP2Shell — це нещодавно досліджувана тема безпеки, пов’язана з ризиком віддаленого виконання коду на PHP-серверах. Переважно цей термін означає експлуатацію зловмисниками вразливих середовищ виконання PHP або пов’язаних компонентів застосунків для несанкціонованого виконання серверного коду. PHP широко використовується для вебсайтів, систем керування контентом і різноманітних бекендсервісів. Тому вразливості, що впливають на пов’язані з інтернетом сервіси, можуть також загрожувати безпеці даних користувачів, автентифікації особи та бізнес-систем.
Для криптовалютної індустрії ризики PHP-вразливостей не обмежуються традиційними вебсайтами. Криптовалютні торгові платформи, вебсайти проєктів, сервіси, пов’язані з гаманцями, і Web3-застосунки також використовують сервери, бази даних та API для керування рахунками, надання ринкових даних і торгових взаємодій. Якщо ці системи містять серйозні вади безпеки, зловмисники можуть через злам вебсервісу отримати доступ до конфіденційних облікових даних або маніпулювати взаємодіями користувачів, розширюючи потенційний вплив інциденту безпеки.
Водночас ризики безпеки сервера та безпека блокчейнпротоколу — це не одне й те саме. PHP-вразливість не дає змоги автоматично зламати приватні ключі гаманця, а самого лише скомпрометованого сервера недостатньо, щоб стверджувати про викрадення активів користувачів. У цій статті розглянуто базові поняття PHP2Shell, технічні принципи віддаленого виконання коду, потенційні шляхи впливу вразливостей на криптовалютні акаунти, а також способи, за допомогою яких платформи, розробники та звичайні користувачі можуть побудувати ефективніший захист.
Основні висновки
-
PHP2Shell — це нещодавно досліджувана назва, пов’язана з ризиками безпеки віддаленого виконання коду в PHP. Основна проблема полягає в тому, що зловмисники можуть виконувати несанкціонований код через вразливі серверні середовища.
-
Віддалене виконання коду (RCE) відрізняється від звичайних вебвразливостей. У серйозних випадках воно може впливати на привілеї сервера, доступ до баз даних і бекендбізнес-логіку.
-
Компрометація PHP-сервера не означає зламу блокчейнмережі або приватних ключів користувачів. Те, чи будуть порушені криптоактиви, залежить від зв’язків дозволів між сервером і системами автентифікації акаунтів, підписання транзакцій та зберігання активів.
-
Для централізованих торгових платформ потенційні ризики можуть стосуватися сесій користувачів, облікових даних API, даних акаунтів і бізнесінтерфейсів. Користувачам некастодіальних гаманців варто передусім стежити за шкідливими вебсторінками, фішинговими взаємодіями та небезпечними підписами транзакцій.
-
Своєчасне встановлення патчів безпеки, обмеження серверних дозволів, ізоляція конфіденційних облікових даних, увімкнення багатофакторної автентифікації та незалежна перевірка підписів транзакцій є важливими заходами для зниження пов’язаних ризиків.
Що таке вразливість PHP2Shell і чому це критична проблема безпеки?
PHP2Shell — це не окрема PHP-функція чи сторонній плагін. Це узагальнений термін для двох вразливостей безпеки в ядрі PHP: CVE-2026-109618 і CVE-2026-109619. Обидві вразливості було розкрито 21 жовтня 2026 року. Вони пов’язані з потенційними проблемами безпеки в обробці PHP виняткових запитів і станів пам’яті та обидві отримали оцінку 9,2 за CVSS v4.0, що відносить їх до категорії критичної серйозності.
На відміну від традиційних вразливостей PHP-застосунків, PHP2Shell виникає в середовищі виконання PHP. Це означає, що навіть якщо розробники вебсайту застосували стандартну фільтрацію введених користувачем даних, а сам застосунок не має очевидних вад SQL-ін’єкцій або завантаження файлів, базові компоненти PHP все одно можуть бути відкритими для атак через ці вразливості.
Основна небезпека PHP2Shell полягає в тому, що зловмисникам може не знадобитися попередньо входити на цільовий вебсайт. Вони можуть отримати можливість викликати аномальні операції з пам’яттю за допомогою спеціально сформованих запитів і надалі досягти віддаленого виконання коду. Фактичні умови експлуатації залежать від версії PHP, режиму роботи сервера та конфігурації розгортання. Не всі вебсайти на PHP мають однакову поверхню атаки.
| Ідентифікатор вразливості |
Основна проблема |
Потенційний вплив на безпеку |
| CVE-2026-109618 |
Помилка стану пам’яті під час обробки винятків через нестачу пам’яті (OOM) |
Віддалене виконання коду |
| CVE-2026-109619 |
Використання недійсних посилань на пам’ять під час обробки та очищення запитів |
Віддалене виконання коду, розкриття інформації з пам’яті |
PHP офіційно випустив виправлені версії та чітко рекомендує постраждалим користувачам оновитися якомога швидше.
Як PHP2Shell спричиняє віддалене виконання коду?
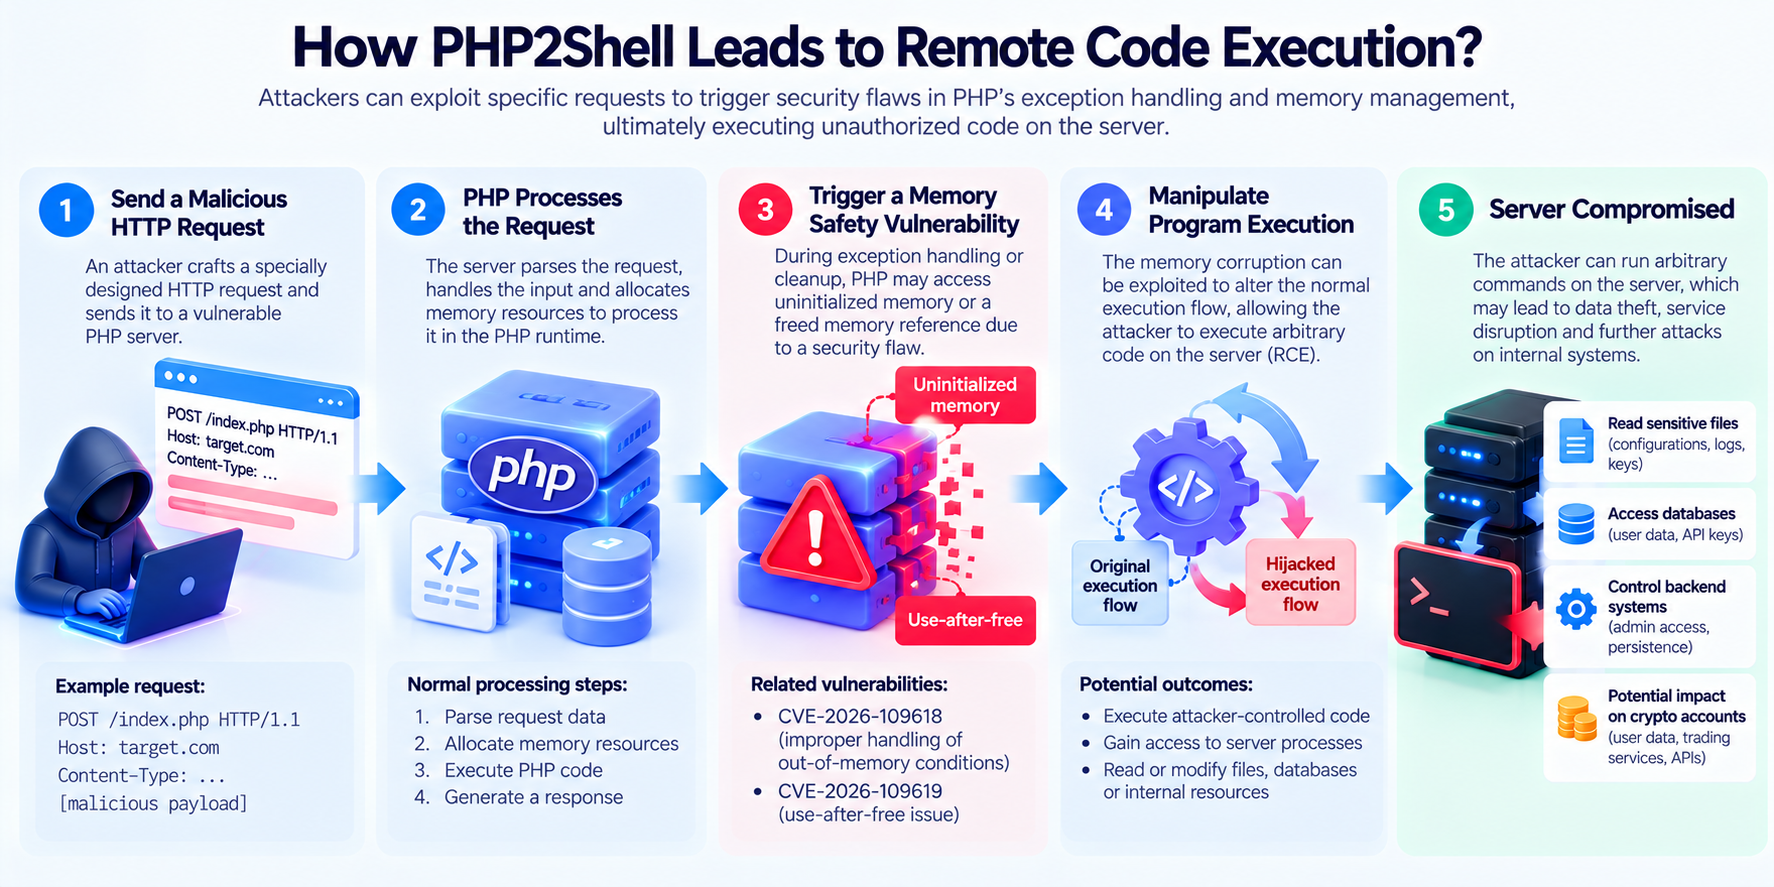
Щоб зрозуміти ризики PHP2Shell, спершу потрібно зрозуміти, як PHP-сервери обробляють запити користувачів.
Коли користувач відвідує вебсайт, надсилає форму або викликає API, вебсервер передає відповідний запит до середовища виконання PHP для обробки. PHP аналізує дані запиту, виконує код застосунку та повертає результат користувачу. У цьому процесі сервер має виділяти пам’ять, зберігати стан запиту та вивільняти пов’язані ресурси після завершення запиту.
За звичайних обставин PHP має безпечно очищати виділені ресурси, навіть якщо обробка запиту завершилася помилкою. Однак дві вразливості, пов’язані з PHP2Shell, виникають саме під час обробки винятків і очищення пам’яті.
CVE-2026-109618 пов’язана з обробкою нестачі пам’яті. Коли під час аналізу запиту PHP виникає помилка виділення пам’яті, деякі внутрішні дані можуть ще не бути повністю ініціалізованими. Якщо подальша процедура очищення помилково розцінить ці дані як дійсний стан, може виникнути пошкодження пам’яті.
CVE-2026-109619 передбачає недійсні посилання на пам’ять під час обробки запиту. Коли певні ресурси вже вивільнено, але пов’язані з ними вказівники або стани зберігаються, подальші операції можуть помилково отримати доступ до ділянок пам’яті, які вже не є дійсними. Такий тип проблеми зазвичай називають use-after-free.
За виконання конкретних умов експлуатації зловмисники можуть використати ці помилки пам’яті, щоб змінити звичайний потік виконання програми та змусити сервер запустити несанкціонований код. Привілеї виконання зазвичай обмежуються дозволами облікового запису робочого процесу PHP. Проте за неправильно налаштованих серверних дозволів зловмисники все одно можуть отримати доступ до конфіденційних файлів або спробувати розширити свій контроль.
Важливо зазначити, що фактичні ризики різняться залежно від режимів розгортання. Наприклад, було підтверджено деякі шляхи експлуатації з Apache mod_php, тоді як умови спрацювання та можливість експлуатації в інших середовищах, таких як PHP-FPM, не є цілком однаковими.
Які версії PHP і серверні середовища вразливі до PHP2Shell?
PHP2Shell впливає на кілька версій PHP, які все ще використовуються. 21 жовтня 2026 року PHP випустив відповідні оновлення безпеки для виправлення двох критичних вразливостей.
Станом на 27 жовтня 2026 року основні вразливі та виправлені версії такі:
| Гілка PHP |
Уразливі версії |
Виправлена версія |
| PHP 8.2 |
До 8.2.35 |
8.2.35 |
| PHP 8.3 |
До 8.3.36 |
8.3.36 |
| PHP 8.4 |
До 8.4.27 |
8.4.27 |
| PHP 8.5 |
До 8.5.12 |
8.5.12 |
Старіші версії PHP також можуть бути вразливими до пов’язаних проблем. Для версій, які більше не мають офіційної підтримки, розробникам потрібно перевірити, чи надають дистриб’ютори операційних систем або комерційні служби підтримки патчі безпеки, а не покладатися лише на номери версій для оцінки ризику.
Крім того, деякі дистрибутиви Linux можуть виправляти вразливості через бекпорт патчів безпеки, застосовуючи виправлення зі збереженням початкового номера версії. Тому для визначення безпеки сервера необхідно перевіряти як фактичну версію зібраного пакета, так і бюлетені безпеки постачальника.
Щодо методів розгортання, PHP2Shell може стосуватися Apache mod_php, PHP-FPM, php-cgi, FrankenPHP та інших середовищ виконання PHP. Проте умови експлуатації відрізняються залежно від режиму. Адміністраторам серверів необхідно оцінювати вплив з урахуванням власного технологічного стеку, а не припускати, що кожен вебсайт, який використовує PHP, можна скомпрометувати однаковим методом атаки.
Чому PHP2Shell може загрожувати безпеці криптовалютних торгових акаунтів?
Криптовалютні торгові платформи зазвичай складаються з кількох незалежних систем, зокрема входу користувачів, верифікації особи, зіставлення ордерів, керування рахунками, зберігання активів, схвалення виведення коштів і контролю ризиків.
PHP2Shell безпосередньо впливає на вразливі PHP-сервери, а не на саму блокчейнмережу. Якщо публічний вебсайт або бекендсервіс платформи використовує уразливу версію PHP, зловмисники можуть спробувати отримати доступ до відповідного сервера через цю вразливість.
Після компрометації сервера зловмисники можуть шукати інформацію для підключення до бази даних, дані користувацьких сесій, облікові дані API або інші конфіденційні конфігурації. Якщо ця інформація надає доступ до системи керування акаунтами, це може підвищити ризик розкриття інформації про акаунти або видавання себе за іншу особу.
Наприклад, криптовалютна сервісна платформа може використовувати PHP для розробки інтерфейсів керування акаунтами та зберігати на сервері внутрішні облікові дані API з високими привілеями. Якщо зловмисник отримає доступ до сервера через віддалене виконання коду, він може спробувати прочитати ці облікові дані й використати їх для виклику бізнесінтерфейсів, які не мають бути загальнодоступними.
Однак це не означає, що зловмисники можуть безпосередньо вивести всі активи користувачів. Зрілі торгові платформи зазвичай ізолюють критичні можливості, як-от зберігання коштів, підписання транзакцій, схвалення виведення коштів і автентифікацію акаунтів, від публічних вебсервісів. Вони також використовують незалежний контроль дозволів і перевірку ризиків.
Отже, фактичний вплив PHP2Shell на криптовалютні акаунти залежить від серверних дозволів, ізоляції внутрішньої мережі, керування конфіденційними обліковими даними та механізмів схвалення операцій з активами. Вразливість на публічному вебсайті не означає, що основну систему зберігання активів уже зламано.
Чи може PHP2Shell безпосередньо розкрити приватні ключі Web3-гаманців?
PHP2Shell сам по собі не може безпосередньо зламати приватні ключі блокчейнгаманців або змінити криптографічні механізми безпеки блокчейну.
У некастодіальних гаманцях, таких як MetaMask, приватні ключі зазвичай керуються локальним програмним забезпеченням гаманця або апаратними пристроями. Якщо приватний ключ ніколи не завантажувався на вразливий PHP-сервер, віддалене виконання коду на такому сервері зазвичай не може безпосередньо отримати цей ключ.
Однак злам сервера все одно може впливати на користувачів гаманців іншими способами.
Наприклад, після отримання контролю над офіційним вебсайтом Web3-проєкту зловмисник може змінити фронтендсторінку, щоб спонукати користувачів підключити гаманці та підписати шкідливі транзакції. Якщо користувачі не перевіряють уважно деталі транзакції, вони можуть несвідомо надати дозвіл на переказ токенів або виконати небезпечні операції.
Ще один ризик пов’язаний із сервісами для гаманців. Деякі Web3-застосунки використовують сервери для надання даних транзакцій, запитів на підписання, конфігурацій користувачів або інформації про міжмережеві операції. Якщо ці дані буде змінено після зламу сервера, користувачі можуть отримати неправильні параметри транзакцій або шкідливі запити на взаємодію.
Тому необхідно розрізняти два типи проблем безпеки:
Розкриття приватного ключа означає, що зловмисник безпосередньо отримує ключовий матеріал, потрібний для контролю активів гаманця. Шкідливе підписання може відбутися без розкриття приватного ключа, коли користувач самостійно схвалює транзакцію з небезпечними дозволами.
Для користувачів некастодіальних гаманців другий варіант часто є важливішим непрямим ризиком, на який слід зважати.
Чим PHP2Shell відрізняється від традиційних вебвразливостей?
PHP2Shell, SQL-ін’єкції, міжсайтовий скриптинг (XSS) і вразливості завантаження файлів можуть загрожувати безпеці вебсайтів, але їхні технічні причини та методи атак суттєво відрізняються.
SQL-ін’єкції зазвичай виникають, коли застосунок неналежно обробляє параметри запитів до бази даних. Зловмисники можуть використати шкідливе введення, щоб змінити логіку запиту до бази даних. XSS переважно пов’язаний із неналежною обробкою виводу вебсторінки, що може призвести до запуску шкідливих скриптів у браузері користувача.
Особливість PHP2Shell полягає в тому, що вразливість виникає в основному середовищі виконання PHP. Навіть якщо застосунок використовує відносно комплексну фільтрацію введення та перевірку дозволів, вади безпеки пам’яті в базових компонентах усе одно можуть створити точку входу для атак.
| Параметр порівняння |
PHP2Shell |
SQL-ін’єкція |
XSS |
| Розташування вразливості |
Середовище виконання PHP |
Взаємодія між застосунком і базою даних |
Обробка вебконтенту |
| Основний ризик |
Віддалене виконання коду, розкриття даних із пам’яті |
Розкриття та підробка даних |
Виконання шкідливих скриптів у браузері |
| Чи може вплинути на сервер? |
Так |
Залежить від дозволів бази даних і системи |
Зазвичай впливає на браузер |
| Основні заходи захисту |
Оновлення PHP, ізоляція безпеки |
Параметризовані запити, мінімальні привілеї |
Кодування виводу, політика безпеки контенту |
| Вплив на криптокористувачів |
Непрямий вплив на безпеку акаунтів і сервісів |
Може розкрити дані акаунтів |
Може спонукати до небезпечних операцій із гаманцем |
Це також показує, що безпека вебсайту не може покладатися лише на перевірку коду на рівні застосунку. Середовища виконання серверів, залежності та конфігурації систем також потребують постійного обслуговування.
Як криптовалютним торговим платформам і Web3-проєктам захиститися від PHP2Shell?
Для криптоплатформ і Web3-проєктів, що використовують PHP, основним заходом для запобігання PHP2Shell є своєчасне встановлення офіційних патчів безпеки та підтвердження оновлення всіх PHP-сервісів, що наразі працюють.
Оскільки вразливості виникають в основному середовищі виконання PHP, просту зміну бізнес-коду вебсайту, додавання фільтрації введення або розгортання звичайних правил фаєрвола не можна вважати повним виправленням. PHP чітко зазначив, що оновлення до виправленої версії є надійним рішенням. Крім оновлення версій, платформам слід зосередитися на таких напрямах.
-
Проведіть комплексну перевірку PHP-сервісів. Крім публічних вебсайтів, перевірте адміністративні бекенди, внутрішні API, тестові середовища, застарілі проєкти та сторонні компоненти. Деякі сервіси з недостатньою підтримкою можуть і далі працювати на старих версіях PHP і стати точками входу до внутрішньої мережі.
-
Застосовуйте принцип мінімальних привілеїв. Робочі процеси PHP не повинні мати непотрібних прав системного адміністратора або прямого доступу до приватних ключів гаманців, основних систем підписання чи облікових записів баз даних із високими привілеями. Навіть якщо зловмисник отримає доступ до вебсервісу, ресурси, до яких він може отримати доступ, мають залишатися обмеженими.
-
Ізолюйте критичні системи операцій з активами. Сервіси акаунтів, зберігання коштів, схвалення виведення та підписання транзакцій мають мати незалежні межі дозволів. Для операцій, пов’язаних із переказом активів, також слід використовувати багатофакторну автентифікацію, ліміти транзакцій, виявлення аномальної поведінки та незалежне схвалення, щоб знизити ризик.
-
Посильте керування обліковими даними та журналами. API-ключі, паролі баз даних та інші конфіденційні конфігурації слід зберігати через спеціалізовані механізми керування ключами та регулярно змінювати. Для серверів із підозрою на компрометацію перевіряйте аномальні процеси, зміни файлів, мережеві з’єднання та записи операцій акаунтів.
-
Створіть механізм постійного оновлення. PHP2Shell демонструє, що серйозні проблеми безпеки можуть за короткий період виникнути в базових середовищах виконання. Командам проєктів потрібно постійно відстежувати бюлетені безпеки та створити процеси класифікації вразливостей, тестування патчів і термінових оновлень.
Для систем, які неможливо оновити негайно, такі заходи, як обмеження доступу та ізоляція сервісів, можуть зменшити вплив. Однак ці заходи не можуть замінити патчі безпеки.
Як звичайні криптокористувачі можуть захистити свої акаунти та гаманці?
Для звичайних користувачів PHP2Shell — це серверна вразливість, яку зазвичай неможливо виправити діями на особистому пристрої. Тому користувачам слід приділяти більше уваги безпеці постачальників послуг і зменшувати непрямі ризики, які може створити злам сервера.
-
Обирайте торгові платформи та сервіси гаманців із комплексними механізмами безпеки та увімкніть багатофакторну автентифікацію для торгових акаунтів. Для операцій із великими обсягами активів такі функції, як списки дозволених адрес виведення, незалежна перевірка та сповіщення безпеки, можуть допомогти зменшити потенційні втрати після видавання себе за іншу особу.
-
Не вводьте сідфразу або приватний ключ гаманця на вебсайті проєкту. Навіть якщо вебсайт тривалий час працював нормально, після зламу сервера його все одно можуть шкідливо змінити.
-
Під час підключення до Web3-застосунку перевіряйте домен вебсайту, отримувача транзакції та деталі авторизації. Не схвалюйте незнайомі запити на підписання лише на основі підказок вебсторінки або назви проєкту.
-
Мінімізуйте використання API-ключів із високими привілеями. Якщо вам потрібно керувати торговим акаунтом через API, налаштуйте мінімальні дозволи, необхідні для запланованого використання, і не вмикайте дозволи на виведення коштів, якщо вони не потрібні.
-
Коли торгова платформа або Web3-проєкт публікує повідомлення про інцидент безпеки, спершу підтвердьте масштаби впливу через його надійні канали. Не переходьте за незнайомими посиланнями, які нібито пропонують термінову міграцію активів, верифікацію гаманця або компенсацію безпеки.
Ці заходи не можуть усунути всі серверні ризики, але можуть зменшити ймовірність того, що зловмисники надалі вплинуть на активи користувачів через видавання себе за іншу особу, фішингові сторінки або шкідливі підписи.
Чи вже відбувалися реальні атаки, пов’язані з PHP2Shell?
Після розкриття PHP2Shell 21 жовтня 2026 року установи з дослідження безпеки та постачальники інфраструктурних послуг послідовно опублікували аналізи ризиків і рекомендації щодо усунення проблеми. Станом на 27 жовтня 2026 року деякі організації з безпеки повідомили про спроби атак, спрямовані на пов’язані вразливості. Однак для деяких імовірно успішних проникнень зв’язок між вектором атаки та конкретними CVE залишається невизначеним.
Наприклад, Unit 42 компанії Palo Alto Networks повідомив про кампанію проникнення, імовірно пов’язану з PHP2Shell. Однак після подальшого розслідування 25 жовтня він відкликав свою попередню оцінку щодо зв’язку між початковим проникненням і конкретною вразливістю, заявивши, що не може підтвердити, чи використовували зловмисники PHP2Shell для отримання початкового доступу.
Цей розвиток подій показує необхідність розрізняти технічну можливість експлуатації вразливості, реальні спроби атак і підтверджені успішні проникнення. Ці три ситуації не є тотожними.
Для криптовалютної індустрії самої лише серйозності PHP2Shell недостатньо, щоб зробити висновок про атаку на велику торгову платформу. Також не кожен випадок викрадення акаунта, про який повідомляють на ринку, можна пов’язувати з цією вразливістю.
Проте PHP2Shell стосується широко використовуваної серверної технології та несе серйозний ризик віддаленого виконання коду. Тому розробникам і постачальникам послуг усе одно слід своєчасно вживати заходів для усунення проблеми.
Висновок
PHP2Shell — це узагальнений термін для двох критичних вразливостей безпеки ядра PHP, розкритих у жовтні 2026 року: CVE-2026-109618 і CVE-2026-109619. Основні ризики виникають через потенційні вади безпеки в обробці PHP виняткових запитів та очищенні пам’яті. За певних умов зловмисники можуть досягти несанкціонованого віддаленого виконання коду.
Для криптовалютної індустрії вплив PHP2Shell переважно зосереджений на рівнях вебсервісів, систем акаунтів і бекендінфраструктури. Після компрометації сервера зловмисники можуть спробувати отримати доступ до конфіденційних облікових даних, маніпулювати бізнесінтерфейсами або змінити сторінки, які бачать користувачі. Однак це не означає, що блокчейнпротокол було зламано або що приватні ключі в некастодіальних гаманцях буде розкрито автоматично.
Цей інцидент додатково демонструє, що безпека криптоактивів залежить не лише від блокчейнів і смартконтрактів, а й від надійності традиційної інтернетінфраструктури. Керування серверними патчами, ізоляція дозволів, автентифікація акаунтів і перевірка підписів транзакцій є важливими компонентами комплексної системи безпеки.
Для розробників найвищим пріоритетом є своєчасне оновлення вразливих версій PHP. Для звичайних користувачів захист облікових даних акаунта, уважне надання дозволів для транзакцій гаманця та відстеження надійних повідомлень безпеки залишаються базовими заходами для зниження ризику.
Поширені запитання
Що таке PHP2Shell?
PHP2Shell — це узагальнений термін для двох вразливостей ядра PHP CVE-2026-109618 і CVE-2026-109619. Вони пов’язані з обробкою виняткових запитів і проблемами безпеки пам’яті, які можуть призвести до віддаленого виконання коду.
Наскільки серйозний PHP2Shell?
Обидві вразливості мають оцінку 9,2 за CVSS v4.0, що відносить їх до категорії критичної серйозності. За певних умов розгортання неавтентифіковані зловмисники можуть експлуатувати вразливості для виконання серверного коду.
Чи призведе PHP2Shell до безпосереднього викрадення активів із криптогаманців?
Це не призведе до автоматичного викрадення активів гаманця. Фактичний вплив залежить від того, чи має сервер доступ до конфіденційних облікових даних, приватних ключів або систем підписання транзакцій, а також від того, чи може зловмисник обійти пов’язані засоби контролю безпеки.
Які версії PHP уразливі до PHP2Shell?
Основні уразливі версії включають версії до PHP 8.2.35, 8.3.36, 8.4.27 та 8.5.12 відповідно. Старіші гілки PHP також можуть бути уразливими, тому їх слід перевірити щодо оновлень безпеки, наданих відповідними дистриб’юторами.
Чим PHP2Shell відрізняється від вразливостей смартконтрактів?
PHP2Shell впливає на серверне середовище виконання PHP, тоді як вразливості смартконтрактів виникають у коді контракту або бізнес-логіці, розгорнутих у блокчейні. Обидва типи можуть непрямо впливати на безпеку криптоактивів, але їхні технічні причини різні.
Чи потрібно користувачу входити в систему, щоб PHP2Shell міг спрацювати?
Деякі підтверджені шляхи атак не вимагають від зловмисника попереднього входу на вебсайт. Однак конкретні умови експлуатації залежать від версії PHP, режиму роботи сервера та конфігурації розгортання.
Якщо приватний ключ гаманця зберігається лише локально у користувача, PHP2Shell зазвичай не може отримати його безпосередньо. Однак скомпрометований Web3-вебсайт може спонукати користувачів виконувати шкідливі транзакції, тому запити на підписання все одно слід ретельно перевіряти.
Як усунути PHP2Shell?
Установіть патчі безпеки, надані PHP або дистриб’ютором операційної системи, і підтвердьте, що відповідні PHP-сервіси перезавантажили оновлене середовище виконання. Самих лише фаєрволів або фільтрації введення недостатньо для заміни усунення вразливості.
Чи вже вплинув PHP2Shell на криптовалютні торгові платформи?
Станом на 27 жовтня 2026 року недостатньо надійних публічних доказів того, що будь-яку велику криптовалютну торгову платформу було успішно скомпрометовано через PHP2Shell. Наявність вразливості не можна безпосередньо ототожнювати з фактичними втратами активів.
Як звичайні користувачі можуть захиститися від ризиків, пов’язаних із PHP2Shell?
Увімкніть багатофакторну автентифікацію, захищайте облікові дані API акаунта, не надавайте вебсайтам сідфрази гаманців, перевіряйте підписи Web3-транзакцій і відстежуйте повідомлення безпеки платформ через надійні канали.