Підходить для читачів, які вперше користуються самостійним зберіганням, або вже використовують розширення браузера й апаратні гаманці, але все ще плутають безпеку акаунта із безпекою ключів. Безпека криптогаманця стосується захисту криптоактивів: перше зосереджене на повноваженнях підпису та поверхні атаки, тоді як друге більше стосується зберігання активів і захисних механізмів платформи. Щоденні заходи починаються з резервного копіювання сід-фрази і перед підписанням продовжуються перевірками фішингу гаманця.
Основні висновки
- Безпека гаманця полягає в контролі повноважень підпису; безпека акаунта біржі переважно захищає канали входу та виведення коштів — це не взаємозамінні поняття.
- Щойно сід-фраза або приватний ключ стають відомими стороннім особам, не існує «скидання пароля», як на вебсайті; активи необхідно перемістити на адреси, похідні від абсолютно нової сід-фрази.
- Гарячі, холодні та кастодіальні гаманці мають різні поверхні атаки; онлайн-, офлайн-ризики та ризики контрагента слід оцінювати окремо.
- Поширені шляхи атак включають фішингові сайти, шкідливі дозволи для токенів, отруєння схожими адресами та запити на сліпе підписання.
- Зберігання всього балансу в гарячому гаманці максимізує втрати, якщо спрацює хоча б один вектор атаки; багаторівневе зберігання відокремлює щоденні витрати від довгострокових активів.
Що таке безпека криптогаманця і що вона захищає?
Безпека криптогаманця захищає того, хто може підписувати ончейн-транзакції, а не сеанс входу в застосунок. Криптовалютний гаманець керує публічними та приватними ключами, а не зберігає монети безпосередньо. Ончейн-активи належать адресам; публічна адреса, похідна від публічного ключа, використовується іншими для надсилання коштів, тоді як приватний ключ застосовується для авторизації транзакцій або витрачання коштів з цієї адреси. Програмне забезпечення гаманця є лише інтерфейсом зберігання та підписання для пар ключів — напрямок руху активів визначає те, чи зберігаються повноваження підпису виключно у власника.
Чітко відрізняйте це від безпеки акаунта біржі: захисні механізми біржі зазвичай охоплюють паролі, двофакторну автентифікацію, білі списки для виведення коштів і керування пристроями, щоб знизити ризик захоплення акаунта та несанкціонованого виведення коштів. У разі самостійного зберігання, щойно зловмисник отримує сід-фразу або приватний ключ — або схиляє власника до підпису з високими повноваженнями, — активи часто можна перемістити ончейн, і служба підтримки не зможе заморозити чи скасувати переказ. Отже, безпека криптогаманця означає контроль повноважень підпису, а не безпеку акаунта біржі. Типи гаманців і основи роботи з ключами узгоджуються з тим, як криптогаманець розділяє кастодіальні та некастодіальні моделі.
Які ризики створюють гарячі, холодні та кастодіальні гаманці?
Три типи гаманців несуть різні ризики, тому їх не слід об’єднувати розмитим уявленням про «безпеку».
| Тип гаманця |
Де приблизно зберігаються ключі |
Основні ризики |
Типове використання |
| Гарячий гаманець |
Онлайн на телефоні чи ПК, у розширенні браузера або іншому програмному гаманці, підключеному до інтернету |
Шкідливе ПЗ, фішингові сторінки, шкідливі дозволи, перехоплення даних буфера обміну |
Невеликі щоденні операції та часте підписання |
| Холодний гаманець |
Офлайн-апаратний гаманець або інший офлайн-носій ключів; фізичний пристрій для безпечного зберігання приватних ключів |
Фізична втрата, підробки в ланцюгу постачання, помилки резервного копіювання, соціальна інженерія для отримання сід-фрази |
Середньо- та довгострокове зберігання, великі баланси, які рідко переміщуються |
| Кастодіальний гаманець |
Ключі зберігає провайдер, а не самі користувачі |
Ризик контрагента платформи, захоплення акаунта, заморожування виведення коштів і через комплаєнс |
Торгівля, поповнення та виведення коштів |
Гарячі гаманці зручні, оскільки можуть підписувати операції будь-коли, але це також означає, що середовище підписання залишається в мережевій поверхні атаки. Рекомендації Bitcoin.org щодо безпеки гаманців наголошують на резервному копіюванні та офлайн-зберіганні: великі довгострокові баланси не слід тримати в системах підписання, які постійно підключені до інтернету. Холодні гаманці зменшують ризик активного зараження та миттєвого фішингового підписання, але не усувають ризик підглядання сід-фрази, резервних копій у вигляді фото в хмарі чи підміни пристроїв. Кастодіальні рішення обмінюють контроль ризиків платформи на вищі ризики контрагента та рівня акаунта.
Надійніша модель — поєднання: невеликий гарячий гаманець для взаємодії, холодний гаманець з незалежною сід-фразою для зберігання активів і торговий баланс, яким керують за правилами безпеки акаунта платформи, замість накопичення всіх ризиків в одному типі гаманця.
Чому не можна «скинути пароль» після витоку сід-фрази або приватного ключа?
Блокчейни не «пам’ятають» акаунти вебсайтів; вони лише перевіряють, чи відповідає криптографічний підпис адресі. BIP-39 перетворює мнемонічну фразу, зрозумілу людині, на сід, з якого потім виводяться приватні ключі та дерева адрес; сід є кореневим ключовим матеріалом. Не існує централізованого механізму, який міг би анулювати старий пароль і примусово встановити новий.
Це призводить до наслідків, відмінних від банківського рахунку: після витоку сід-фрази або приватного ключа зловмисник може відновити контроль над тією самою адресою в будь-якому сумісному гаманці; екрани блокування застосунку та PIN-коди лише обмежують доступ до пристрою й не можуть зробити «старий сід» недійсним ончейн. Правильна відповідь — перемістити активи, поки ви ще контролюєте їх, на адреси з новоствореного сіду та вивести з використання всі резервні копії старого сіду. «Змініть пароль — і ви в безпеці» — це звичка централізованих акаунтів; витік сіду неможливо виправити скиданням пароля, лише переходом на новий сід.
Які атаки на гаманець є поширеними: фішинг, шкідливі дозволи, отруєння адрес?
Поширені загрози не завжди передбачають пряме викрадення приватного ключа; частіше вони спонукають користувача надати один дійсний підпис або спрямовують переказ на адресу зловмисника.
Фішинг: Підроблені офіційні сайти, чати підтримки, сторінки ейрдропів або запити «синхронізувати гаманець» спонукають ввести сід-фразу чи завантажити фальшивий клієнт. Сід-фрази використовуються лише в контексті офлайн-резервного копіювання; будь-який вебсайт або працівник підтримки, який запитує сід-фразу, діє нетипово.
Шкідливий дозвіл: У моделях на кшталт ERC-20 користувачі можуть дозволяти контракту витрачати певний ліміт токенів. Зловмисники маскують інтерфейси мінтингу або отримання токенів, щоб запитувати необмежені ліміти чи підозрілих отримувачів дозволу, а потім переміщують токени без повторного викрадення приватного ключа. Перед підписанням перевіряйте контракт, ліміт, домен і ID мережі.
Отруєння адрес: Незначні вхідні перекази або схожі адреси, додані до історії, спонукають скопіювати неправильну адресу з розділу «останні перекази». Адреси для отримання слід брати з надійної адресної книги або додатково перевіряти їхній початок і кінець.
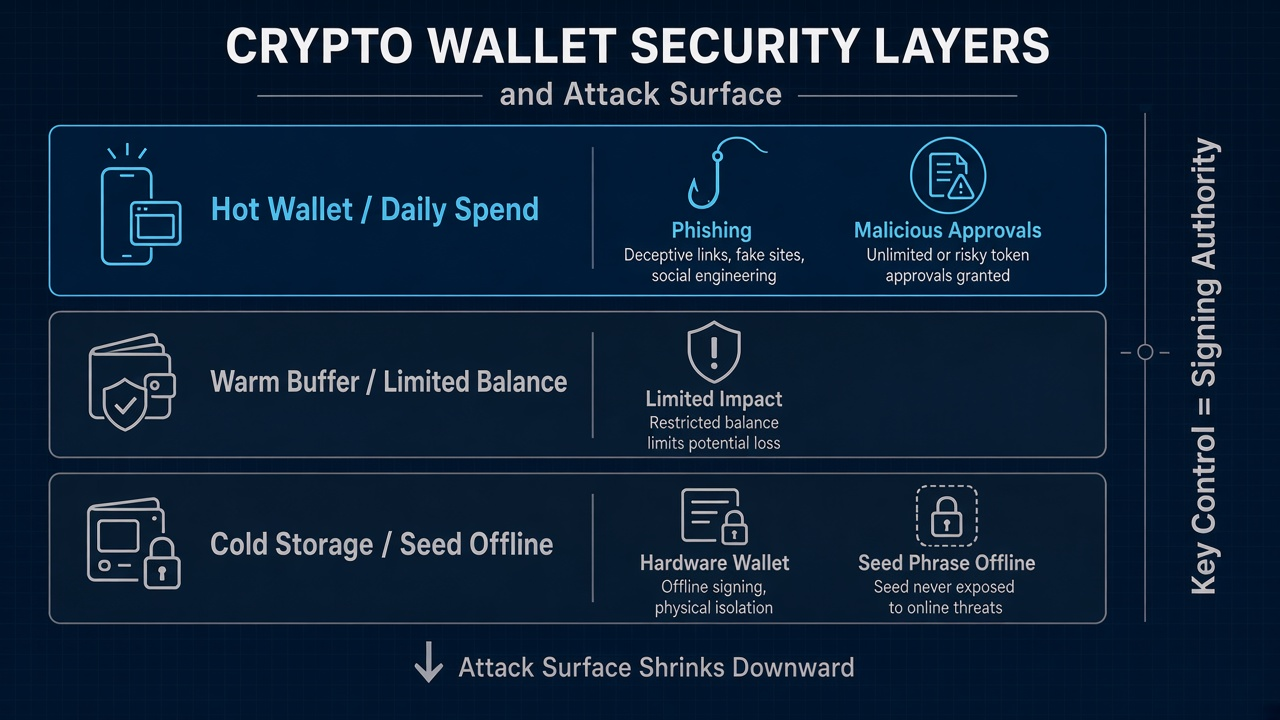 Рисунок 1. Поверхня атаки гаманця та рівні контролю ключів: гарячі гаманці мають найвищий рівень ризику; холодне зберігання та офлайн-сіди ізолюють повноваження підпису.
Сліпе підписання є не менш небезпечним: коли запит показує лише «невідомі дані» або довгий шістнадцятковий рядок, власник передає повноваження підпису з невідомими наслідками. Контрольний список безпеки гаманця від Ledger Academy розглядає оновлення програмного забезпечення, розпізнавання підроблених застосунків і офлайн-зберігання сіду як базові засоби захисту.
Як багаторівневе зберігання та щоденні звички зменшують поверхню втрат?
Багаторівневе зберігання не усуває всі ризики, але обмежує суму, яку може коштувати один злам.
-
Щоденний гарячий рівень: Зберігайте лише невеликі баланси, потрібні для взаємодії та оплати газу; припускайте, що пристрій може стати ціллю фішингу.
-
Буферний рівень: Середні баланси на адресах, які використовуються для підписання рідше; ізолюйте їх від мнемонічної фрази гарячого гаманця, щоб одна сід-фраза не охоплювала весь обсяг активів.
-
Рівень холодного зберігання: Великі довгострокові активи на незалежній сід-фразі, бажано створеній і збереженій офлайн; використовуйте BIP-39, щоб зрозуміти список слів і контрольну суму, та не зберігайте фото сіду в хмарних альбомах і історії чатів.
Щоденні звички також визначають, чи буде атака успішною: не тримайте весь обсяг активів у гарячому гаманці заради зручності — «усі кошти в гарячому гаманці» максимізують втрати від фішингу, шкідливого ПЗ і шкідливих дозволів; за замовчуванням вважайте незнайомі dApp високоризиковими; апаратні гаманці все одно вимагають читати те, що підписується; перевіряйте резервні копії до переміщення коштів.
Які переваги та обмеження мають гаманці для самостійного зберігання?
Самостійне зберігання означає, що користувачі безпосередньо володіють своїми ключами, а не покладаються на провайдера, тому вони самі контролюють і захищають цифрові активи: ризики не обов’язково повністю прив’язані до одного кастодіального контрагента, а це є стандартною точкою входу до DeFi, NFT і мультичейн-застосунків. Для груп або організацій мультипідписні гаманці можуть зменшити ризик єдиної точки відмови, оскільки кілька сторін використовують окремі підтвердження для підписання транзакцій до переміщення коштів. Обмеження також очевидні: помилкові перекази, неправильні дозволи та витоки сіду зазвичай неможливо скасувати через службу підтримки; безпечне резервне копіювання та керування дозволами потребують мінімального процесу безпеки; втрата єдиної резервної копії означає втрату контролю.
Кастодіальне зберігання підходить для торгового балансу та простіших операцій, але це не «просунуте самостійне зберігання». Розділяйте за призначенням: торговий баланс — у системах безпеки акаунта платформи, довгострокове самостійне зберігання — у системах контролю ключів.
Підсумок
Основний принцип безпеки криптогаманця полягає в тому, що активи слідують за повноваженнями підпису. Гарячі, холодні та кастодіальні рішення мають різні поверхні атаки; після компрометації сід-фрази або приватного ключа не існує скидання пароля — лише перехід на новий сід; фішинг, шкідливі дозволи та отруєння адрес зазвичай дають зловмисникам один дійсний підпис або помилково введений переказ. Багаторівневе зберігання та перевірки перед підписанням зменшують поверхню втрат.
FAQ
Що таке безпека криптогаманця?
Безпека криптогаманця означає контроль і захист приватних ключів, сід-фраз і ончейн-повноважень підпису, які вони створюють. Гаманець керує приватними та публічними ключами, а не самими активами, що залишаються в блокчейні; той, хто може підписати транзакцію, може перемістити активи з відповідної адреси, а пара публічного й приватного ключів включає публічну адресу, яка використовується для отримання криптовалюти. Вона захищає ключовий матеріал і межі дозволів, а не паролі для входу на біржу.
Як захистити криптогаманець?
Зберігайте сід-фрази та приватні ключі офлайн і ізольовано, використовуйте надійний пароль для застосунків гаманця або пов’язаних онлайн-сервісів і застосовуйте різні методи захисту доступу; розділяйте баланси за призначенням, щоб увесь обсяг активів ніколи не зберігався в гарячому гаманці; перед підписанням перевіряйте домен, мережу, розмір ліміту та адресу отримання; встановлюйте й оновлюйте клієнти лише з джерел, які можна незалежно перевірити, а на підтримуваному мобільному телефоні біометричні методи автентифікації, як-от розпізнавання обличчя, можуть додати додатковий рівень захисту.
Чи можна скинути пароль після витоку сід-фрази?
Ні. Сід-фраза відповідає кореневому матеріалу, з якого можуть виводитися всі пов’язані приватні ключі; блокчейни не мають централізованого механізму «анулювати старий сід і примусово створити новий». Якщо сід-фраза стала відомою стороннім особам, якомога швидше перемістіть активи на адреси з новоствореного сіду та виведіть з використання всі резервні копії й екземпляри гаманців, пов’язані зі старим сідом.
Чи слід зберігати активи на біржі чи в гаманці для самостійного зберігання?
Це залежить від призначення: часта торгівля, поповнення та виведення коштів часто здійснюються через системи акаунта біржі, тоді як онлайн-гаманці або цифрові гаманці зручні, а самостійне зберігання забезпечує сильніший контроль над ключами; сценарії децентралізованих фінансів зазвичай потребують самостійного зберігання, а не доступу лише через біржу. Якщо ви зберігаєте криптовалюту довгостроково, багато користувачів віддають перевагу апаратному пристрою, такому як Ledger Nano, для офлайн-захисту від онлайн-загроз. Захоплення акаунта та витік ключів — це різні типи подій, тому розподіляйте активи за сумою та частотою необхідних переказів.
Що слід перевірити перед підписанням?
Перед підписанням перевірте дані транзакції, які показує гаманець: переконайтеся, що сайт або клієнт є потрібним, ID мережі правильний, початок і кінець адреси отримання збігаються, отримувач дозволу для токенів і його ліміт є необхідними, а запит не містить незрозумілих даних для сліпого підписання. Якщо запит неможливо пояснити, відхиліть підпис і почніть знову з надійної точки входу, оскільки дійсні криптовалютні транзакції залежать від того, що гаманець використовує приватний ключ для підписання точно тих даних, які показано.