Штучний інтелект змінює способи обробки інформації та проведення технологічних досліджень у сфері кібербезпеки. Від аналізу коду й виявлення вразливостей до автоматизованої координації завдань — ШІ може допомагати дослідникам ефективніше працювати зі складною інформацією, водночас надаючи зловмисникам нові інструменти. Коли ці можливості використовують зі зловмисною метою, виникає явище безпеки, відоме як експлойт із застосуванням ШІ. Це не цілком самостійний метод атаки, а посилення можливостей, що виникає внаслідок залучення ШІ до традиційних процесів кібератак.
Для розуміння експлойту із застосуванням ШІ недостатньо оцінювати лише завдання, які може виконувати модель. Також необхідно розрізняти конкретну роль ШІ в ланцюгу атаки, фактичні межі його можливостей і потенційний вплив на безпеку. У цій статті наведено базове визначення, пояснено, як ШІ може брати участь у зборі інформації, дослідженні вразливостей і підготовці атак, розглянуто поширені застосування, а також обговорено технічні обмеження та наслідки для безпеки сектору криптоактивів.
Основні висновки
-
Суть експлойту із застосуванням ШІ полягає в посиленні можливостей. ШІ може допомагати зловмисникам обробляти інформацію, аналізувати код і готувати матеріали для атак, але це не означає, що атаку повністю виконує штучний інтелект.
-
ШІ може бути задіяний на кількох етапах кібератаки. Від збору інформації та дослідження вразливостей до підготовки атаки й аналізу результатів — ШІ може надавати допомогу різного рівня.
-
Поширені застосування охоплюють дослідження вразливостей, фішинг і розробку шкідливого програмного забезпечення за підтримки ШІ. Ці підходи зазвичай поєднуються з традиційними методами атак, а не повністю їх замінюють.
-
Результати роботи ШІ мають обмеження щодо точності та виконання. Моделі можуть неправильно інтерпретувати код або не враховувати контекст, а можливість експлуатації вразливості все одно потребує практичної перевірки.
-
ШІ впливає як на атаки, так і на захист. Такі застосування, як перевірка коду, аналіз розвідданих про загрози та виявлення аномалій, також надають нові технічні можливості для захисту криптоактивів.
Базове визначення експлойту із застосуванням ШІ
Експлойт із застосуванням ШІ означає використання зловмисниками штучного інтелекту в діяльності, пов’язаній із кібератаками, для підвищення ефективності обробки інформації, дослідження вразливостей, підготовки або виконання атак. ШІ може брати участь у розумінні коду, упорядкуванні публічної інформації, аналізі аномалій, створенні контенту та автоматизації окремих завдань. Проте зазвичай він є лише допоміжним інструментом у ланцюгу атаки й не означає, що атаку самостійно виконує штучний інтелект.
Традиційні кібератаки часто вимагають від зловмисників витрачати час на дослідження цільових систем, розуміння архітектури програмного забезпечення, виявлення потенційних вразливостей, підготовку матеріалів для атак і коригування підходу відповідно до цільового середовища. Із розвитком великих мовних моделей, моделей аналізу коду та автоматизованих агентів деякі завдання, які раніше залежали від ручної роботи, тепер можуть виконуватися за підтримки ШІ. Наприклад, ШІ може допомогти дослідникам читати складний код, узагальнювати публічно розкриту інформацію про вразливості, пояснювати аномальні журнали подій або пропонувати напрями для подальшого тестування на основі відомих проблем. Якщо ці можливості застосовують зі зловмисною метою, зловмисники також можуть використовувати їх для скорочення часу на попереднє дослідження та зниження порогу входу для певних технічних завдань.
Важливо зазначити, що експлойт із застосуванням ШІ не є окремою категорією атак із фіксованим технічним шляхом. Натомість це загальний опис того, як ШІ бере участь в атакувальній діяльності. Його можна поєднувати з традиційними методами атак, такими як експлуатація вразливостей, фішинг, шкідливе програмне забезпечення, видавання себе за іншу особу та атаки на ланцюг постачання. Для визначення того, чи є певна діяльність експлойтом із застосуванням ШІ, ключовим є питання, чи брав ШІ суттєву участь у підготовці, аналізі або виконанні атаки, а не те, чи просто зловмисник використовував інструмент ШІ.
Як працює експлойт із застосуванням ШІ
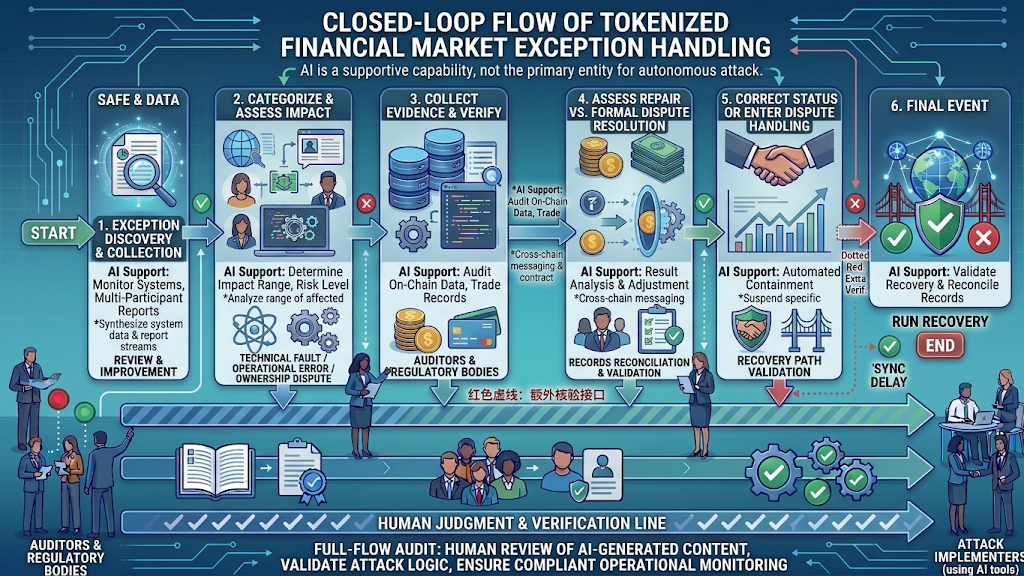
ШІ може брати участь у різних етапах життєвого циклу кібератаки. Він здатний обробляти великі обсяги тексту та коду й за певних умов викликати зовнішні інструменти та впорядковувати результати виконання. Тому роль ШІ може обмежуватися одним кроком або поєднуватися з іншими автоматизованими інструментами для створення відносно цілісного робочого процесу.
На етапі збору інформації ШІ може допомагати впорядковувати публічні матеріали, технічну документацію, відомості про версії програмного забезпечення та взаємозв’язки між компонентами системи. Зловмисники можуть використовувати ці можливості, щоб швидше зрозуміти цільове середовище та відфільтрувати технічну інформацію, що потребує подальшого дослідження. Однак аналіз публічних матеріалів не означає отримання доступу до системи й не доводить, що ціль містить вразливість, придатну для експлуатації.
На етапі дослідження вразливостей ШІ може допомагати читати вихідний код, пояснювати логіку функцій, виявляти підозрілі методи обробки даних і пропонувати ділянки, що потребують подальшої перевірки. Наприклад, предметом перевірки безпеки можуть бути перевірки дозволів, валідація введених даних, межі даних і логіка зовнішніх викликів. Результати роботи ШІ все одно потребують перевірки, оскільки модель може неправильно зрозуміти контекст коду, помилково сприйняти нормальну логіку як вразливість або не помітити проблему, що виникає лише за певних умов виконання.
На етапі підготовки атаки ШІ може використовуватися для створення або коригування текстового контенту, упорядкування технічної інформації, допомоги в написанні матеріалів для тестування або аналізу результатів попередніх операцій. У соціоінженерних атаках моделі можуть допомагати зловмисникам створювати повідомлення, адаптовані до конкретних сценаріїв. У технічних атаках моделі можуть допомагати впорядковувати публічну інформацію про вразливості або пояснювати складні повідомлення про помилки. Можливість фактичного завершення атаки надалі залежить від таких чинників, як середовище цільової системи, дозволи, умови виникнення вразливості та засоби контролю безпеки.
На етапі виконання та зворотного зв’язку деякі автоматизовані системи можуть поєднувати моделі зі скриптами, інструментами сканування або іншим програмним забезпеченням і продовжувати обробку інформації на основі результатів завдань. Таке поєднання може підвищити ефективність повторюваної роботи, але межі його можливостей обмежені дозволами інструментів, надійністю моделі та робочим середовищем. ШІ не може завдяки своїм можливостям генерування тексту обійти всі механізми автентифікації, контролю доступу або захисту системи.
Поширені форми експлойту із застосуванням ШІ
Дослідження вразливостей і підготовка до їх експлуатації за підтримки ШІ
Вразливості програмного забезпечення можуть виникати через недостатню валідацію введених даних, неправильний контроль доступу, помилки в логіці коду, проблеми із залежностями або неналежні конфігурації системи. ШІ може допомагати дослідникам розуміти структуру коду, узагальнювати потенційні проблеми та відбирати ділянки, що потребують подальшого тестування. Якщо зловмисники використовують подібні можливості зі зловмисною метою, вони можуть швидше аналізувати публічний код, досліджувати розкриті вразливості та виявляти потенційно схожі недоліки в різних системах.
Однак виявлення підозрілого коду не означає виявлення реальної вразливості. Можливість експлуатації проблеми зазвичай також залежить від робочого середовища, умов дозволів, зовнішніх залежностей, конфігурації системи та конкретного шляху виконання. Навіть якщо ШІ допомагає зловмисникам швидше знаходити підозрілі ділянки, це безпосередньо не підтверджує успішність атаки.
Фішинг і соціальна інженерія за підтримки ШІ
Фішинг ґрунтується на введенні користувачів в оману з метою отримання інформації про акаунт, облікових даних або дозволів на авторизацію. ШІ може допомагати створювати природніший текст, коригувати мовний стиль, перекладати контент у різні версії та адаптувати повідомлення до конкретних сценаріїв. Унаслідок цього деякий фішинговий контент більше не обмежується традиційними шаблонами з очевидними орфографічними помилками чи незграбними формулюваннями.
У секторі криптоактивів сценаріями атак можуть бути підроблені торгові платформи, сервіси гаманців, оголошення проєктів, кампанії airdrop і повідомлення служби підтримки. Зловмисники можуть використовувати ШІ для створення на перший погляд професійних технічних пояснень або сервісних сповіщень, змушуючи користувачів вважати, що вони спілкуються з надійною організацією. Користувачам слід розуміти, що вільне володіння мовою, стандартизоване форматування чи використання професійної термінології не підтверджують автентичність повідомлення.
Шкідливе програмне забезпечення та автоматизовані завдання за підтримки ШІ
ШІ також може використовуватися для допомоги в дослідженні шкідливого програмного забезпечення, розумінні коду, модифікації контенту та керуванні завданнями атак. Зловмисники можуть використовувати моделі для пояснення наявного коду, упорядкування технічних матеріалів або коригування зловмисних повідомлень. Коли ШІ поєднують з автоматизованими інструментами, деякі повторювані операції можуть виконуватися ефективніше.
Однак код, згенерований ШІ, може не працювати належним чином, а створений контент не обов’язково здатний обходити засоби виявлення загроз. Фактичний вплив шкідливого програмного забезпечення все ще залежить від таких чинників, як операційна система, налаштування дозволів, захист кінцевих пристроїв, мережеве середовище та правила виявлення. Опис ШІ як інструменту, здатного автоматично створювати невиявлюване шкідливе програмне забезпечення, перебільшував би його реальні можливості та приховував би технічні умови, які справді мають значення для атакувальної діяльності.
Відмінності між експлойтом із застосуванням ШІ та традиційними кібератаками
Експлойт із застосуванням ШІ не змінює фундаментальних цілей кібератак. Незалежно від використаних інструментів зловмисникам зазвичай усе одно потрібно виявити слабкі місця цілі, обійти певну форму контролю безпеки та досягти таких цілей, як викрадення інформації, контроль над системами, порушення роботи сервісів або переказ активів. Основні зміни стосуються способів обробки інформації, ефективності підготовки атак і витрат на виконання окремих завдань.
У традиційній атакувальній діяльності читання коду, фільтрування інформації, написання текстів і аналіз журналів подій часто потребують значних ручних зусиль. ШІ може допомагати з цими завданнями, полегшуючи зловмисникам обробку великих обсягів інформації та потенційно знижуючи поріг підготовки для окремих видів атакувальної діяльності. Однак складні системи все ще передбачають залежність від середовища, обмеження дозволів і кілька рівнів захисту, а експлуатація вразливостей усе ще потребує практичної перевірки. ШІ може прискорювати деякі завдання, але це не означає, що зловмисники здатні обійти всі технічні обмеження.
Ще одна важлива відмінність полягає в тому, що поліпшення можливостей завдяки ШІ доступні не лише зловмисникам. Дослідники безпеки також можуть використовувати моделі для перевірки коду, виявлення вразливостей, аналізу розвідданих про загрози та впорядкування інформації про інциденти безпеки. Отже, ШІ може підвищувати як ефективність підготовки атак, так і ефективність захисного реагування. Зрештою, результати у сфері безпеки все ще залежать від технічних можливостей, вкладених ресурсів, управління дозволами та операційної діяльності з безпеки обох сторін.
Технічні обмеження та межі ризику експлойту із застосуванням ШІ
Для розуміння експлойту із застосуванням ШІ необхідно розрізняти те, що модель може створити, і те, чи є створений контент точним або придатним до виконання в реальному середовищі. Модель може робити неправильні висновки або не враховувати критично важливий контекст у коді. У дослідженні безпеки неперевірений результат роботи моделі може слугувати лише аналітичним орієнтиром. Його не можна безпосередньо використовувати як висновок про вразливість або доказ успішності атаки.
Інструменти ШІ самі по собі також можуть стати новим джерелом ризиків для безпеки. Якщо розробники або команди безпеки надають моделям чутливий код, ключі, внутрішні журнали подій або дані користувачів, їм необхідно враховувати витік даних, контроль доступу та правила обробки даних сторонніми сервісами. Агенти ШІ з дозволами на виклик інструментів також можуть зазнавати впливу зловмисних введених даних, маніпулювання інструкціями або неналежних налаштувань дозволів. Тому під час використання організаціями ШІ для аналізу безпеки їм також необхідно встановлювати чіткі межі безпеки для самих систем ШІ.
З погляду управління уваги заслуговує не те, чи здатна конкретна модель самостійно виконати складну атаку. Важливішими є питання, чи полегшує вона масштабування роботи, що раніше вимагала значних ручних зусиль, і чи можуть організації своєчасно виявляти та усувати базові слабкі місця безпеки. Оновлення програмного забезпечення, контроль дозволів доступу, захист чутливих облікових даних, моніторинг журналів подій і безперервне тестування безпеки залишаються важливими заходами для зниження ризиків.
Експлойт із застосуванням ШІ та безпека криптоактивів
Екосистема криптоактивів складається з блокчейн-мереж, смартконтрактів, гаманців, торгових платформ, міжмережевих сервісів і різноманітних застосунків. Безпека активів користувачів залежить не лише від ончейн-протоколів, а й від таких чинників, як автентифікація акаунта, кінцеві пристрої, розширення браузера, інтерфейси третіх сторін і дії людей. Така багаторівнева структура означає, що зловмисники можуть шукати слабкі місця через різні точки входу, а можливості за підтримки ШІ також можуть впливати на кілька частин екосистеми.
У сценаріях зі смартконтрактами ШІ може допомагати розробникам перевіряти логіку коду, упорядковувати механізми контролю доступу й аналізувати аномальну поведінку. У сценаріях із гаманцями ШІ може використовуватися для створення підроблених повідомлень служби підтримки або переконливішого фішингового контенту. В інфраструктурних сценаріях ШІ також може допомагати командам безпеки впорядковувати інформацію про ризики, пов’язані з вузлами, API та залежностями. Умови атак відрізняються залежно від сценарію, тому не слід просто пов’язувати всі ризики з вразливостями смартконтрактів.
Для користувачів криптоактивів найпрямішими заходами захисту залишаються безпечне зберігання приватних ключів і сід-фраз, перевірка офіційних доменів, обережне опрацювання запитів на підписання, а також перевірка дозволів контрактів і деталей транзакцій перед наданням авторизації. Команди проєктів і постачальники послуг мають поєднувати аудит коду, керування залежностями, ізоляцію дозволів, керування ключами та безперервний моніторинг. ШІ може бути частиною набору інструментів безпеки, але не може замінити незалежні аудити та суворий контроль доступу.
Gate та обізнаність щодо безпеки криптоактивів
Під час торгівлі цифровими активами та керування ними ризики для безпеки виникають не лише через блокчейн-протоколи або смартконтракти. Вони також можуть виникати в таких сферах, як вхід до акаунта, підтвердження особи, безпека пристроїв, фішингові посилання та авторизація користувачів. Для користувачів сервісів цифрових активів, таких як Gate, розуміння експлойту із застосуванням ШІ допомагає виявляти переконливіші спроби видавання себе за іншу особу та підтримувати належні звички перевірки під час керування своїми акаунтами й активами.
Користувачам слід отримувати доступ до платформи через офіційні канали, належним чином захищати облікові дані свого акаунта та інформацію для підтвердження, а також нікому не розкривати паролі, коди підтвердження, приватні ключі чи сід-фрази. У разі використання сторонніх інструментів, які заявляють про надання торгових агентів ШІ, автоматизованого доходу або допомоги з акаунтом, користувачам слід насамперед перевірити джерело, обсяг дозволів і практики обробки даних. Зокрема, варто обережно ставитися до запитів на встановлення невідомого програмного забезпечення, імпорт сід-фраз гаманця або виконання незвичних авторизацій.
З погляду галузі ШІ змінює як методи атак, так і операційну діяльність із безпеки в секторі цифрових активів. Такі сфери, як аналіз ризиків, виявлення аномальної поведінки та впорядкування інформації про безпеку, надають платформам і постачальникам послуг нові технічні можливості. Однак конкретні системи ШІ, які використовує платформа, бізнес-процеси, у яких вони застосовуються, і захисні можливості, які вони забезпечують, слід визначати на основі публічних розкриттів платформи. Для користувачів розуміння базових механізмів експлойту із застосуванням ШІ може сприяти більш раціональній оцінці інформації про безпеку та допомагати учасникам галузі усвідомлювати, що поліпшення технічних можливостей не призводить автоматично до підвищення безпеки. Системи безпеки все ще потребують безперервного розвитку.
Поширені запитання
Що таке експлойт із застосуванням ШІ?
Експлойт із застосуванням ШІ зазвичай означає використання зловмисниками штучного інтелекту для допомоги у виявленні, аналізі або експлуатації слабких місць у програмному забезпеченні та системах. ШІ може брати участь у зборі інформації, аналізі коду, створенні контенту для атак та оцінюванні результатів, але це не означає, що ШІ виконує атаку автономно.
Чи є експлойт із застосуванням ШІ тим самим, що й автоматизовані кібератаки?
Це не зовсім те саме. Автоматизовані атаки акцентують використання програм для виконання повторюваних завдань, тоді як експлойт із застосуванням ШІ підкреслює використання аналітичних, генеративних і логічних можливостей моделей для посилення процесу атаки. Їх можна поєднувати, але експлойт із застосуванням ШІ також може відбуватися лише на одному конкретному етапі.
Чи може ШІ автоматично виявляти й експлуатувати всі вразливості програмного забезпечення?
Ні. ШІ може допомагати виявляти підозрілий код і потенційні слабкі місця, але результати роботи моделей можуть бути неточними. Практична можливість експлуатації вразливості також залежить від робочого середовища, умов дозволів, конфігурації системи та інших технічних чинників.
Як експлойт із застосуванням ШІ впливає на користувачів криптоактивів?
Він може підвищувати рівень персоналізації фішингових повідомлень, допомагати в розробці підроблених вебсайтів і шкідливого програмного забезпечення, а також прискорювати виконання деяких завдань із дослідження вразливостей. Користувачам слід зосередитися на захисті облікових даних акаунта, приватних ключів і сід-фраз, перевірці джерел вебсайтів, а також уважному перегляді запитів на підписання та авторизацію в гаманці.
Чи можна також використовувати ШІ для захисту криптоактивів?
Так. ШІ може допомагати з перевіркою коду, виявленням аномальних транзакцій, аналізом розвідданих про загрози та впорядкуванням інформації про інциденти безпеки. Однак ці можливості все одно потребують професійної перевірки та мають використовуватися разом із контролем доступу, незалежними аудитами та механізмами реагування на інциденти.