Web3-застосунки для роботи використовують багаторівневий технологічний стек. Блокчейни можуть фіксувати стан, виконувати смартконтракти та керувати цифровими активами, але масштабна обробка даних, виконання моделей і доставка контенту все одно потребують підтримки іншої інфраструктури. AIOZ Network прагне інтегрувати обчислення для ШІ, сховище, закріплення контенту та доставку медіа через розподілені вузли, надаючи розробникам низку інфраструктурних сервісів. У цій статті, починаючи з архітектури застосунків, розглянуто, як ці сервіси можуть працювати разом, практичну цінність децентралізованих мереж ресурсів і їхні обмеження щодо продуктивності, безпеки, досвіду розробників і комерційного впровадження.
Основні висновки
-
Web3-застосунки зазвичай мають поєднувати ончейн-правила з офчейн-обчисленнями, сховищем і доставкою контенту
-
AIOZ Network прагне об’єднати обчислення для ШІ, сховище та медіасервіси в межах єдиної розподіленої інфраструктури
-
Інтеграція кількох сервісів може зменшити певні витрати на розробку та координацію, але не гарантує автоматично вищої продуктивності або нижчих цін
-
Впровадження з боку розробників залежить від надійності сервісів, сумісності інтерфейсів, безпеки даних, витрат і можливостей міграції
-
Довгострокову цінність інфраструктури Web3 необхідно підтвердити реальними застосунками, стабільним використанням і сталою операційною діяльністю
Чому Web3-застосункам потрібна інфраструктура поза блокчейнами
Блокчейни є важливою складовою Web3-застосунків, але не становлять повноцінного середовища виконання застосунків. Смартконтракти можуть виконувати операції за заздалегідь визначеними правилами, фіксувати стан активів і обробляти транзакції, але вони не підходять для кожного типу зберігання даних або ресурсоємних обчислювальних завдань. Великі зображення, відео, файли користувачів, моделі ШІ та набори даних зазвичай потребують значних обсягів даних або обчислювальних ресурсів. Обробка всього цього контенту безпосередньо ончейн може створювати обмеження щодо вартості, пропускної здатності та ефективності. Тому реальні застосунки мають поєднувати блокчейни з іншою інфраструктурою, зважаючи на характеристики кожного завдання.
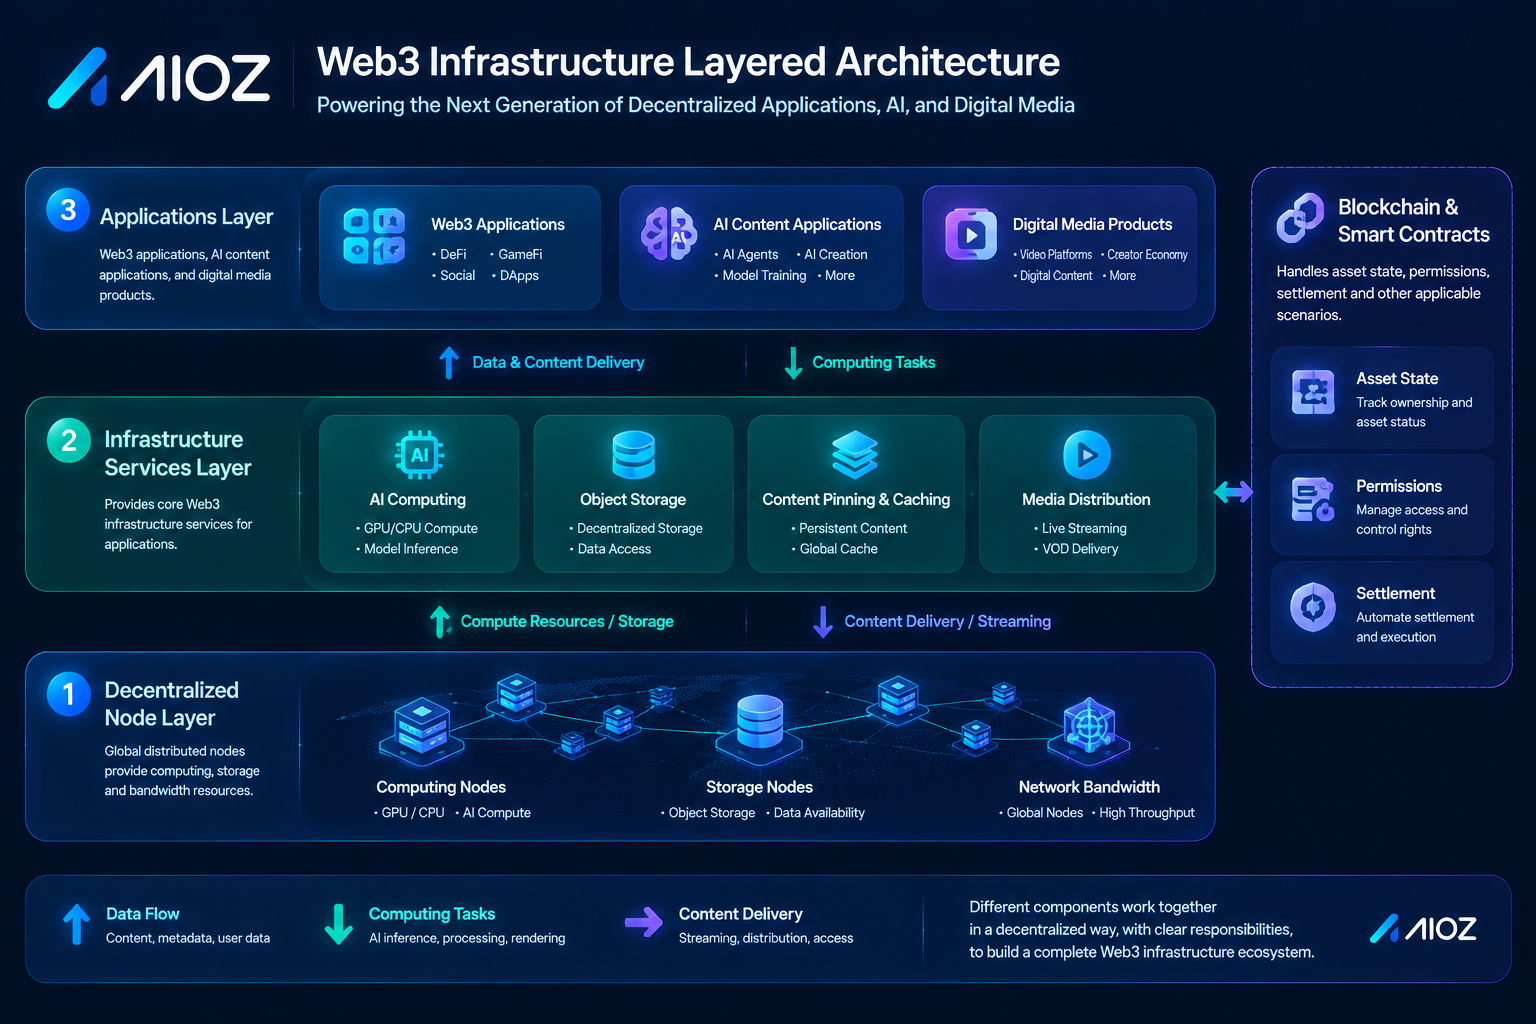
У типовій архітектурі смартконтракти відповідають за правила та стани, придатні для ончейн-виконання, системи зберігання утримують файли, обчислювальні сервіси виконують завдання, а механізми розподілу контенту доставляють дані користувачам. Кожен компонент має мати чітко визначені обов’язки. Наприклад, блокчейн може фіксувати хеш файлу або право власності на актив, однак сам ончейн-запис не може гарантувати, що відповідний файл залишатиметься доступним. Так само смартконтракт може фіксувати платежі за послуги ШІ або результати викликів сервісів, але не здатен самостійно довести правильність результатів моделі, надійність джерел даних чи відповідність обчислень очікуваному процесу. Для вирішення цих питань потрібні інші технічні механізми.
Інфраструктура Web2 надає розробникам зрілі сервіси хмарних обчислень, об’єктного зберігання, баз даних і доставки контенту, які зазвичай підтримуються професійними операційними командами та єдиними інтерфейсами керування. Web3 не означає, що кожен застосунок має відмовитися від цих сервісів. Натомість він дає розробникам змогу обрати відповідну архітектуру відповідно до вимог щодо децентралізації, вартості, продуктивності та контролю над даними. Деякі застосунки можуть надавати пріоритет надійності та можливостям підтримки традиційних хмарних сервісів, тоді як інші можуть прагнути зменшити залежність від одного постачальника або зробити внески ресурсів і фінансові розрахунки більш відкритими.
AIOZ Network досліджує використання розподілених вузлів і механізмів координації мережі для надання можливостей обчислень, зберігання та доставки контенту. Її зв’язок з інфраструктурою Web3 полягає в спробі організувати ці сервіси в мережу ресурсів, якою можуть користуватися застосунки, а не просто запропонувати ончейн-актив або один інструмент. Проте практичні переваги децентралізованої архітектури потребують перевірки на конкретних застосунках. Дизайн інфраструктури перетворюється на практичну цінність для застосунків лише тоді, коли сервіси відповідають вимогам щодо продуктивності, безпеки та вартості, а розробники готові й надалі ними користуватися.
Багатосервісна архітектура AIOZ: як ШІ, сховище та доставка контенту працюють разом
В офіційних матеріалах AIOZ описано кілька інфраструктурних пропозицій, зокрема AIOZ AI, AIOZ Storage, AIOZ Pin і AIOZ Stream. Вони відповідають потребам в обчисленнях для ШІ, об’єктному зберіганні, закріпленні й кешуванні контенту та доставці медіа відповідно. Таке поєднання сервісів створює певний потенціал для координації, оскільки сучасним застосункам часто потрібно одночасно обробляти зберігання даних, виконання завдань і доставку результатів, а не покладатися лише на один тип інфраструктури.
Наприклад, застосунку для ШІ-контенту може бути потрібно зберігати завантажені користувачами матеріали та файли моделей, залучати обчислювальні ресурси для виконання завдань, а потім зберігати й доставляти користувачам згенеровані результати. Якщо застосунок також передбачає цифрові активи, платний доступ або ліцензування контенту, смартконтракти можуть фіксувати стани та забезпечувати виконання відповідних правил на належних етапах. У цій архітектурі обчислення, зберігання та доставка контенту мають різні обов’язки, і кожен компонент охоплює частину робочого процесу застосунку. Якщо ці сервіси можуть взаємодіяти через стабільні інтерфейси, розробники можуть зменшити витрати на координацію між різними системами.
Проте поєднання сервісів не означає, що вони вже безперешкодно працюють разом. Обчислення для ШІ залежать від продуктивності обладнання, планування завдань, середовищ виконання та перевірки результатів. Сервіси зберігання мають забезпечувати доступ до даних, довговічність зберігання, дозволи та відновлення. Доставка контенту має враховувати затримку мережі, коливання пропускної здатності, регіональне покриття та піковий трафік. Різні сервіси мають різні стандарти якості й витрати ресурсів. Навіть якщо вони належать до однієї мережі, їхні можливості та обмеження потрібно оцінювати окремо, щоб визначити, чи відповідають вони потребам конкретного застосунку.
Для розробників цінна інтеграція означає більше, ніж ширший каталог сервісів. Вона означає можливість керувати потоками даних, контролем доступу, збоями та витратами через зрозумілі інтерфейси. Якщо розробникам і надалі потрібно писати значний обсяг спеціального коду для кожного сервісу або вони не можуть надійно обробляти перебої в роботі сервісів, практична користь інтеграції може бути обмеженою. Тому конкурентоспроможність інфраструктурної пропозиції AIOZ слід оцінювати за координацією між продуктами, витратами на інтеграцію для розробників і продуктивністю реальних застосунків.
Децентралізований ШІ: нові виклики, коли обчислювальні ресурси стають доступнішими
Зростання кількості застосунків ШІ зробило обчислювальні ресурси важливою складовою конкуренції в інфраструктурі. Інференс моделей, генерування контенту та інші навантаження ШІ мають різні вимоги до обчислювальної потужності, пам’яті, середовищ виконання та планування завдань. Традиційні хмарні обчислення зазвичай задовольняють ці потреби завдяки централізованому керуванню обладнанням, оптимізації планування та наданню стандартизованих інтерфейсів. Децентралізований ШІ прагне організувати обчислювальні ресурси, що надаються багатьма учасниками, досліджуючи більш відкритий підхід до забезпечення ресурсами.
В офіційних матеріалах AIOZ AI позиціонується як децентралізована інфраструктура обчислень для ШІ та описуються розподілене виконання завдань, інтерфейси сервісів ШІ й розвиток екосистеми, пов’язаної з моделями. Такий дизайн може надати розробникам альтернативу організації ресурсів на традиційних централізованих платформах, але його практична придатність усе ще залежить від типу завдань. Деякі завдання можна розділити й призначити різним вузлам, тоді як інші потребують спеціального обладнання, стабільних середовищ виконання або суворих строків виконання. Пристрої також можуть відрізнятися за продуктивністю та доступністю. Тому мережа має ефективно зіставляти завдання з ресурсами та належним чином перевіряти результати виконання.
Безпека даних і конфіденційність є ще одним важливим викликом для децентралізованого ШІ. Навантаження ШІ можуть охоплювати файли користувачів, бізнес-дані або інші конфіденційні вхідні дані. Під час призначення завдань розподіленим вузлам система має чітко визначити, до яких даних можуть отримувати доступ вузли, як виконуються завдання, як повертаються результати та який захист застосовується до даних під час передавання й обробки. Розподілені обчислення не забезпечують конфіденційність даних автоматично, а більша кількість вузлів не обов’язково підвищує безпеку. Фактична безпека залежить від контролю доступу, методів шифрування, середовищ виконання та конкретного дизайну протоколу.
Сервіси ШІ також мають вирішувати питання оцінювання якості та економічних стимулів. Користувачам важливо не лише те, чи виконано завдання, а й те, чи відповідають їхнім очікуванням якість результату, час виконання та витрати. Мережам потрібні надійні механізми перевірки завдань, обробки збоїв і оцінювання сервісів, щоб учасники не надавали пріоритет кількості завдань на шкоду якості результатів. Якщо розробники не можуть надійно передбачати результати виконання або обробляти збої, сервіс може бути непридатним для критично важливих операцій навіть за привабливих витрат на ресурси. Отже, довгостроковий розвиток децентралізованого ШІ залежить від балансу між відкритим доступом до ресурсів, якістю виконання, безпекою та досвідом розробників.
Розподілене зберігання та доставка контенту: баланс між доступністю даних і досвідом користувачів
Зберігання та доставка контенту вирішують різні, але взаємопов’язані проблеми. Системи зберігання утримують дані та надають відповідні можливості доступу й керування, тоді як системи доставки контенту зосереджені на ефективному передаванні цих даних користувачам. Для Web3-застосунків файли можуть стосуватися метаданих NFT, інтерфейсів застосунків, медіаконтенту або ресурсів, завантажених користувачами. Навіть після запису даних до системи зберігання користувачі все ще можуть стикатися з недоступним контентом або повільним завантаженням, якщо відсутні надійні шляхи доступу, гарантії довговічності зберігання або відповідні можливості доставки.
В офіційних матеріалах AIOZ Storage описано сервіси об’єктного зберігання, орієнтовані на застосунки, і сумісність із S3. AIOZ Pin зосереджується на закріпленні контенту IPFS та сервісах доступу, тоді як AIOZ Stream охоплює випадки використання для доставки й потокового передавання медіа. Це поєднання відображає практичну потребу: застосунки мають не лише зберігати дані, а й забезпечувати можливість їх отримання та доставки за потреби. Однак розподілене зберігання не означає автоматичної постійної доступності. На результат впливають репліки даних, надійність вузлів, стратегії відновлення, дозволи на доступ і фактичні умови експлуатації.
Доставка контенту має особливо помітний вплив на досвід користувачів. Відео, інтерактивні медіа та контент, згенерований ШІ, зазвичай потребують швидкого доступу й відносно стабільної продуктивності передавання. Розподілені вузли можуть надавати більше маршрутів для доставки ресурсів, але їхня ефективність залежить від розташування вузлів, пропускної здатності, стратегій кешування та розподілу запитів користувачів. Якщо користувачі зосереджені в одному регіоні, тоді як вузли ресурсів переважно розташовані в інших місцях, мережа все одно може стикатися з проблемами затримки та витрат на передавання. Зміни в моделях доступу до контенту також можуть впливати на ефективність кешу та використання ресурсів.
Розробникам також потрібно враховувати контроль над даними та можливості міграції. Якщо застосунок зберігає критично важливі файли в певному сервісі зберігання, розробники мають розуміти, як експортувати дані, керувати дозволами на доступ і відновлюватися після перебоїв у роботі сервісу. Застосунки, що працюють із персональними даними або конфіденційною комерційною інформацією, також потребують чітких вимог щодо шифрування, авторизації та видалення даних. Відкритість Web3 не означає, що всі дані мають бути публічними або що збережені дані більше не потребують керування. Надійна інфраструктура має одночасно забезпечувати доступність, контроль і безпеку.
Впровадження розробниками: інфраструктура має зменшувати фактичні інженерні витрати
Для інфраструктурних проєктів впровадження розробниками є важливим кроком у перетворенні технічних можливостей на довгостроковий попит. Розробники зазвичай враховують складність інтеграції, повноту документації, стабільність інтерфейсів, сумісність інструментів, прозорість витрат і можливості усунення несправностей. Навіть якщо сервіс є інноваційним, команди застосунків можуть обирати зрілі альтернативи, коли він потребує значної індивідуальної розробки або ускладнює прогнозування операційних витрат. Тому інфраструктурні продукти мають інкапсулювати складне планування ресурсів і керування сервісами в зрозумілі, придатні для тестування та підтримки інтерфейси розробки.
Багатосервісна архітектура AIOZ створює потенційні можливості інтеграції для застосунків, але кожен продукт потребує чітких функціональних меж і технічної документації. Розробникам потрібно розуміти, які навантаження підтримує сервіс, які обмеження доступу застосовуються, як він обробляє ідентифікацію та дозволи, а також які заходи відновлення доступні в разі збою сервісу. Якщо сервіси ШІ, зберігання та медіа з’єднуються через відносно узгоджені інтерфейси й методи керування, вони можуть зменшити складність інтеграції застосунків. Проте фактичний досвід розробки та операційні результати мають підтвердити ці переваги; їх не можна припускати лише тому, що продукти належать до одного проєкту.
Впровадження розробниками також залежить від витрат на міграцію. У процесі довгострокової роботи застосункам може знадобитися змінити постачальників інфраструктури, перенести дані або змінити обчислювальну архітектуру. Якщо інтерфейси сервісів і формати даних надто пропрієтарні, міграція може вимагати значного обсягу розробки та створювати нові залежності. Для Web3-застосунків, що підкреслюють відкритість, особливо важливими є портативність інфраструктури, прозорість інтерфейсів і контроль над даними. Розробникам потрібно розуміти обмеження сервісів і зберігати альтернативи за потреби, а не перетворювати децентралізовану архітектуру на нову єдину точку залежності.
Впровадження не слід вимірювати лише кількістю зареєстрованих розробників, тестових проєктів або партнерів екосистеми. Більш значущими сигналами є те, чи застосунки продовжують працювати, чи повертаються користувачі, чи готові розробники розгортати критично важливі функції в цих сервісах і чи залишаються сервіси стабільними за тривалих навантажень. Короткострокове тестування може допомогти проєктам виявити проблеми, але розробники з більшою ймовірністю продовжуватимуть інвестувати в підтримку та інтеграцію лише тоді, коли інфраструктура задовольняє реальні інженерні потреби. Для AIOZ таке реальне впровадження є вагомішим доказом основи для розвитку екосистеми, ніж просте розширення спектра сервісів.
Безпека, надійність і управління: децентралізація не усуває ризики
Децентралізована інфраструктура зазвичай залучає ресурси від кількох незалежних учасників. Така структура може зменшити залежність від одного оператора, але водночас створює нові виклики координації. Вузли можуть переходити в офлайн, можливості обладнання можуть відрізнятися, а якість сервісів може бути нерівномірною. Мережі також мають протидіяти зловмисній поведінці, збоям завдань і проблемам доступу до даних. Тому системам потрібні чіткі вимоги щодо участі ресурсів, правила перевірки завдань, процедури обробки збоїв і обов’язки учасників. Без цих механізмів відкритий доступ до ресурсів може супроводжуватися невизначеною якістю сервісів.
Безпеку даних потрібно оцінювати на рівні окремих сервісів. Сервіси зберігання мають пояснювати, як вони шифрують дані, хто може отримувати до них доступ, як вони керують дозволами та відновлюють дані. Сервіси ШІ мають розглядати безпеку вхідних даних завдань, середовищ виконання моделей і результатів. Сервіси доставки медіа мають враховувати контроль доступу до контенту, передавання даних і процедури на випадок перебоїв у роботі. Блокчейни можуть допомагати фіксувати певні операції та стани, але не можуть автоматично вирішити питання захисту офчейн-даних, безпеки пристроїв або всі питання юридичної відповідальності. Безпека потребує конкретних технічних рішень і перевірюваних операційних механізмів.
Надійність також передбачає більше, ніж час безвідмовної роботи вузлів. Для користувачів важливо, чи здатен сервіс відповідати вимогам до продуктивності за реальних запитів, відновлюватися після збоїв і давати застосункам змогу обґрунтовано прогнозувати якість сервісу. Розподілені мережі можуть підвищувати стійкість завдяки резервуванню, повторним спробам виконання завдань і плануванню ресурсів, але ці механізми мають працювати на практиці та можуть збільшувати витрати. Розробникам слід обирати стратегії відмовостійкості на основі важливості їхніх операцій, а не припускати, що розподілені архітектури за своєю природою є надійнішими.
Управління та чітко визначена відповідальність також впливають на готовність компаній і розробників упроваджувати сервіси. Традиційні постачальники зазвичай можуть визначити певні обов’язки через контракти, угоди про рівень обслуговування та процедури підтримки. Розподілені мережі мають пояснювати обов’язки різних учасників, порядок обробки збоїв сервісів і способи вирішення спорів. Для критично важливих операцій технічна здійсненність є лише основою; операційна підтримка та передбачувана відповідальність не менш важливі. AIOZ та інші проєкти децентралізованої інфраструктури мають постійно демонструвати, що можуть підтримувати відкрите залучення учасників, водночас надаючи гарантії сервісів, які користувачі можуть зрозуміти та на які можуть покладатися.
Як інфраструктура Web3 може побудувати сталу екосистему
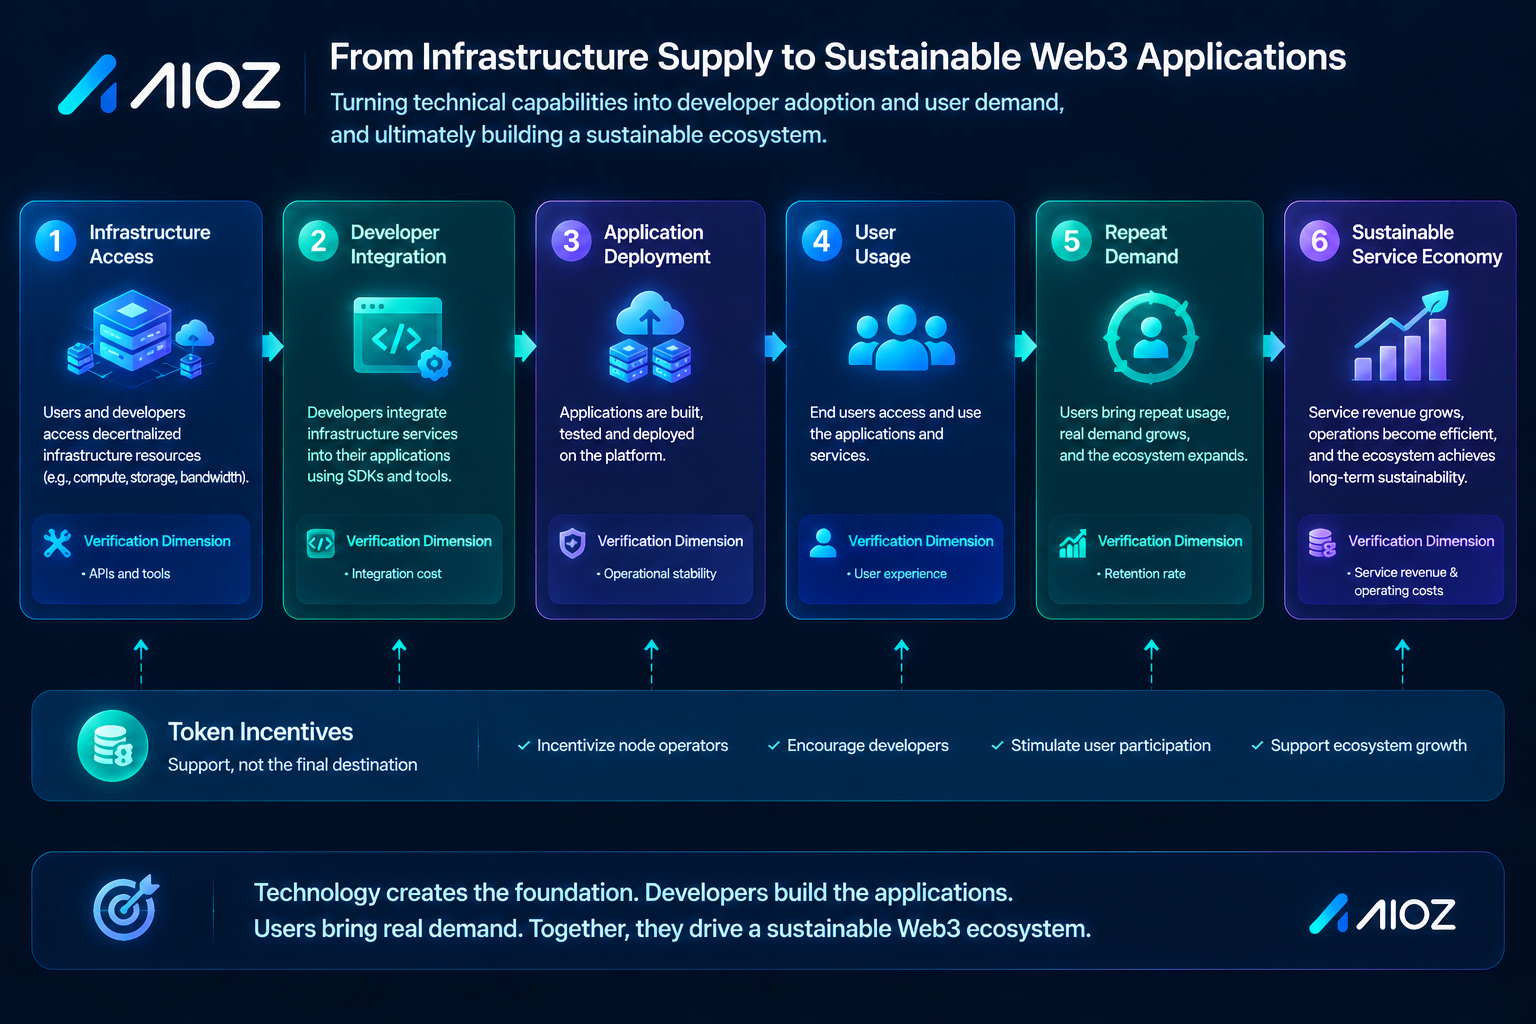
Довгострокова цінність інфраструктурної екосистеми залежить від того, чи взаємно посилюють одне одного технологічна пропозиція та попит на застосунки. Мережі ресурсів можуть розширювати пропозицію завдяки відкритій участі, розробники можуть використовувати інфраструктуру для створення застосунків, а попит користувачів може генерувати більше викликів сервісів і операційного доходу. Якщо сервіси конкурентоспроможні, ширше використання застосунків може покращити використання ресурсів і забезпечити стабільнішу винагороду для операторів вузлів. Однак цей процес не відбувається автоматично: застосунки мають відповідати потребам користувачів, інфраструктура має забезпечувати прийнятні продуктивність і витрати, а економічні механізми мають підтримувати безперервну діяльність.
Багатосервісна пропозиція AIOZ створює потенційні можливості для застосунків, які використовують кілька сервісів, але координація екосистеми все ще потребує перевірки на конкретних застосунках. Ключові питання полягають у тому, чи можуть розробники легше розгортати застосунки, чи можуть сервіси надійно працювати разом, чи можуть користувачі отримувати кращий досвід і чи є загальні витрати конкурентоспроможними. Якщо сервіси розвиваються незалежно без значущого міжсервісного використання, широта екосистеми може не перетворитися на синергію. І навпаки, якщо кілька сервісів справді працюють разом для вирішення критично важливих проблем застосунків, вони можуть надати розробникам чіткіші причини для їх упровадження.
Стійкість також охоплює взаємозв’язок між стимулами та реальним попитом. Початкові винагороди можуть залучати вузли, розробників і користувачів, але довгострокова екосистема не може нескінченно покладатися на субсидії для підтримки активності. Сервіси мають поступово формувати реальне використання та сталі джерела фінансування, що дасть постачальникам ресурсів змогу отримувати обґрунтовану винагороду, зберігаючи прийнятні витрати для користувачів. Для децентралізованої інфраструктури дизайн винагород має підтримувати надійні сервіси, а не лише збільшувати кількість учасників.
Отже, цінність AIOZ як інфраструктури Web3 слід оцінювати через реальні застосунки: чи продовжують працювати сервіси, чи готові розробники їх упроваджувати, чи повертаються користувачі та чи може мережа підтримувати постачання ресурсів за обґрунтованих витрат. Технічна архітектура та дорожні карти продуктів можуть показувати напрям проєкту, але продуктивність реальних застосунків усе одно має демонструвати довгострокову конкурентоспроможність. Лише коли інфраструктура послідовно вирішує проблеми користувачів, децентралізовані мережі ресурсів можуть поступово перейти від технічного дослідження до зрілої основи для застосунків.
AIOZ і Gate: від доступу до ринку до дослідження інфраструктури
Взаємозв’язок між AIOZ Network і Gate можна розглядати з погляду доступу до ринків криптоактивів. На публічній торговій сторінці Gate наразі вказано спотову торгову пару AIOZ/USDT, а користувачі можуть перевірити поточну сторінку, щоб підтвердити статус торгівлі та отримати ринкову інформацію. Це надає канал для спостереження за ринком токена AIOZ, але доступ до ринку й технічна продуктивність інфраструктурних сервісів є окремими аспектами.
Дослідження AIOZ з позиції Web3-застосунків потребує зосередження на архітектурі його сервісів, інструментах для розробників, безпеці даних, продуктивності, портативності та реальному впровадженні. Дослідження з позиції токена потребує додаткового аналізу фактичних випадків використання токена, механізмів пропозиції та ринкової ліквідності. Впровадження сервісів проєкту не обов’язково призводить до вищої ціни токена, а зміни ринкової ціни безпосередньо не доводять, що розробники розширюють використання або що дохід інфраструктури зростає.
Тому ринкова інформація Gate може доповнювати офіційні технічні матеріали AIOZ, але жодне з них не має замінювати інше. Торгова платформа надає канали для торгівлі активами та ринкові дані, тоді як матеріали проєкту допомагають дослідникам зрозуміти дизайн продукту та механізми протоколу. Будь-яке торгове рішення потребує незалежної оцінки волатильності ринку, ліквідності та особистої толерантності до ризику. Статус лістингу не слід тлумачити як гарантію фундаментальних показників проєкту або майбутніх цін.
Інфраструктурна спрямованість AIOZ відображає важливе питання, яке індустрія Web3 продовжує досліджувати: як зробити так, щоб розподілені ресурси справді обслуговували реальні застосунки. Майбутній розвиток залежить не лише від наявності технічних модулів, а й від того, чи можуть розробники легко їх упроваджувати, чи можуть сервіси надійно працювати та чи підтримують економічні механізми довгострокову діяльність. Спостереження за цими умовами з часом дає краще розуміння довгострокової цінності, ніж зосередження лише на популярності проєкту або кількості продуктів.
Поширені запитання
Чому Web3-застосункам потрібна інфраструктура поза блокчейнами?
Блокчейни добре підходять для фіксації стану, виконання смартконтрактів і керування цифровими активами, але масштабне зберігання файлів, обчислення для ШІ та доставка медіа зазвичай потребують підтримки інших систем. Застосунки мають поєднувати ончейн-правила із сервісами обчислень, зберігання та доставки контенту відповідно до вимог кожного завдання.
Які типи інфраструктури надає AIOZ Network?
В офіційних матеріалах AIOZ описано такі напрями, як обчислення для ШІ, об’єктне зберігання, закріплення та кешування контенту, потокове передавання медіа й доставка контенту. Кожен сервіс має різні технічні вимоги та випадки використання. Конкретні можливості слід перевіряти за актуальною документацією продукту та фактичним станом сервісу.
Чи завжди децентралізована інфраструктура краща за традиційні хмарні сервіси?
Не обов’язково. Децентралізована інфраструктура може пропонувати більш відкритий підхід до надання ресурсів і відмінні структури витрат, але вона також має вирішувати питання відмінностей між вузлами, продуктивності, надійності, безпеки та чітко визначеної відповідальності. Вибір архітектури має залежати від фактичних потреб застосунку та продуктивності сервісу.