Вступ
Безпека блокчейну ґрунтується на спільній дії різних криптографічних та протокольних механізмів. Користувачі авторизують транзакції через гаманці, мережа виконує транзакції відповідно до правил, а криптографічні докази допомагають перевірити результати обчислень, тоді як механізми консенсусу та доступності даних визначають, як стан мережі приймається, поширюється та відновлюється. Оскільки ці механізми виконують різні завдання, при розумінні безпекових властивостей певної технології важливо чітко визначити, який рівень вона захищає, а також які проблеми не вирішуються.
Квантові обчислення додають до цієї проблеми довгострокові технічні змінні. Частина широко використовуваних публічних ключових криптосистем може зіткнутися з ризиками атак, які відрізняються від класичного обчислювального середовища, коли з'являться достатньо потужні квантові комп'ютери з корекцією помилок. Проте реальний графік загроз з боку квантових обчислень залишається невизначеним, і не можна безпосередньо прирівнювати теоретичні можливості атак до реальних можливостей зламу. Для блокчейну більш практичним питанням є: які криптографічні компоненти можуть бути під загрозою, чи можна замінити ці компоненти в протоколі, чи можуть користувачі безпечно мігрувати, і чи має вся екосистема достатньо часу для завершення оновлення.
Технічний шлях Starknet надає приклад для аналізу, оскільки він використовує систему доказів STARK, а також має модель облікового запису на основі смарт-контрактів. Під час дослідження необхідно розглядати "властивості системи доказів" та "властивості підпису облікового запису" окремо, а потім детально перевірити оновлення протоколу, підтримку гаманців та міжланцюгові залежності. Ця стаття створить базову структуру навколо цих аспектів, щоб допомогти читачам зрозуміти технічне значення антиквантового шляху та його реальні обмеження.
Основні моменти
-
Цифрові підписи використовуються для підтвердження авторизації транзакцій, хеш-функції — для генерації підсумків даних, а STARK-докази — для підтримки перевірки правильності обчислень.
-
Хоча система доказів має певні переваги в антиквантових дослідженнях, це не означає, що всі підписи облікових записів та компоненти протоколу мають однакові властивості.
-
Модель смарт-облікових записів Starknet надає простір для зміни логіки перевірки підписів, але фактична безпека залежить від конкретної реалізації та процесу міграції.
-
Антиквантове оновлення потребує не лише криптографічних алгоритмів, але й включає гаманці, контракти облікових записів, міжланцюгові механізми, права протоколу та користувацький досвід.
-
Експериментальні технічні демонстрації можуть підтвердити життєздатність певного шляху, але не можуть замінити аудит виробничого середовища, широке впровадження та довгострокову оцінку безпеки.
-
При оцінці відповідних тверджень слід розрізняти теоретичні безпекові властивості, експериментальні результати, тестові впровадження та функції, які вже перевірені в виробничому середовищі.
Три типи криптографічних механізмів у блокчейні
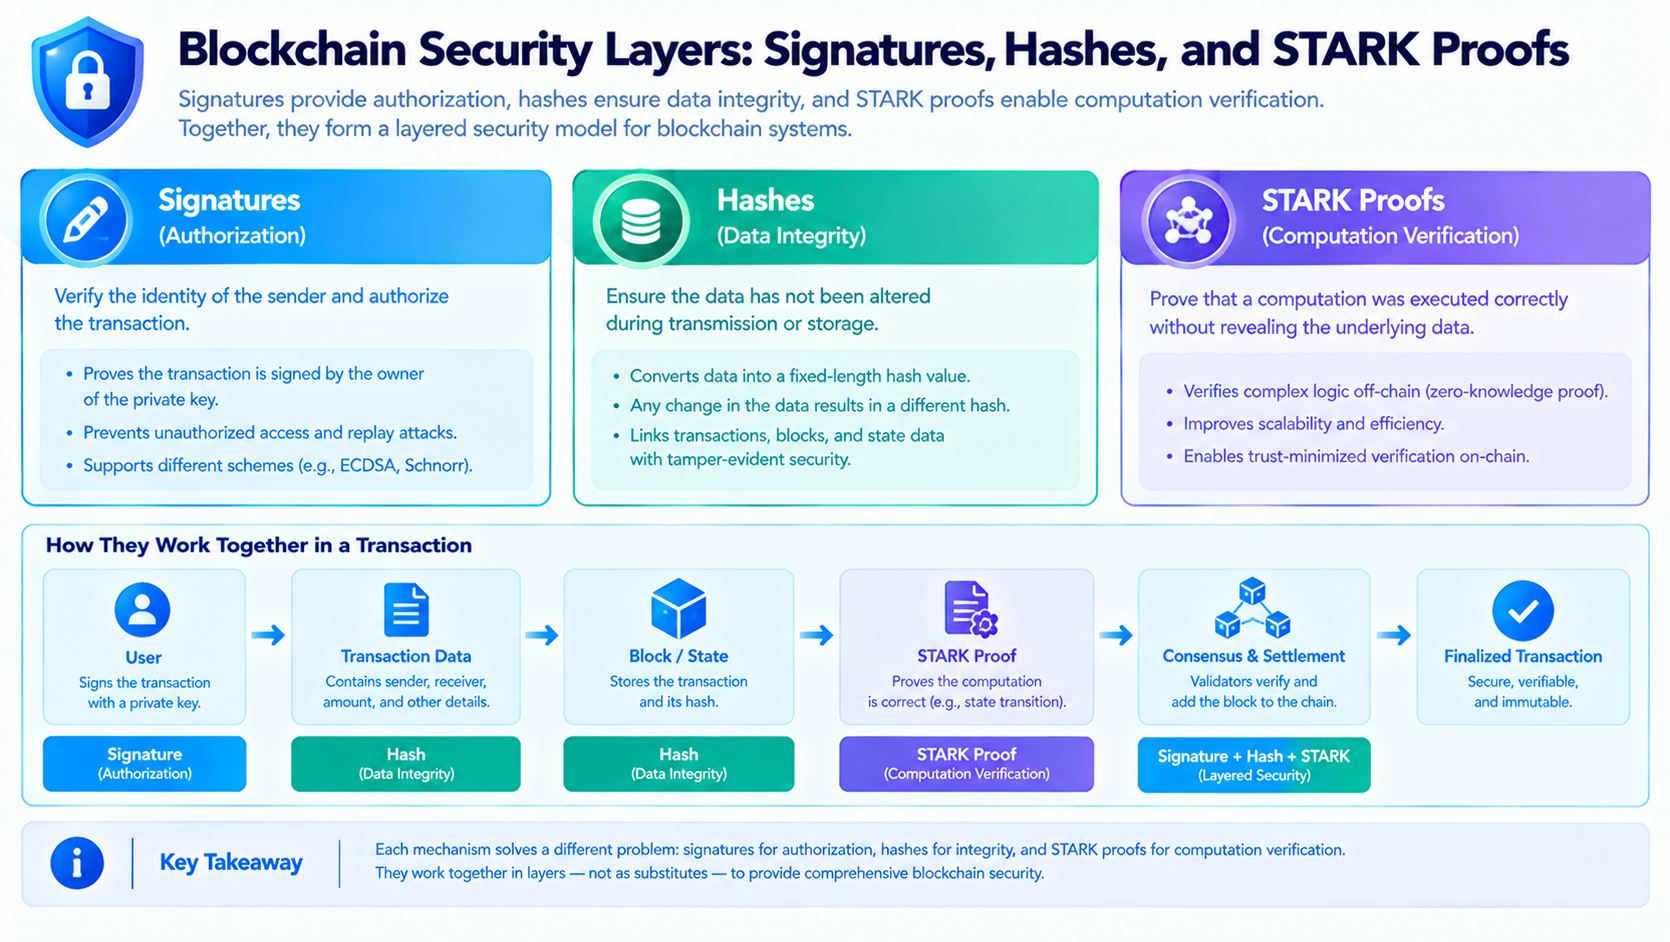
Цифрові підписи вирішують питання авторизації. Коли користувач ініціює переказ або викликає смарт-контракт, система повинна визначити, чи отримала ця операція авторизацію від контролера облікового запису. Гаманці зазвичай використовують приватний ключ для генерації підпису, а перевіряюча сторона перевіряє дійсність підпису на основі відповідного публічного ключа або правил облікового запису. Сам підпис не доводить економічну доцільність транзакції і не гарантує, що контракт не має вразливостей; він головним чином відповідає на питання, чи відповідає ця операція умовам авторизації, визнаним системою.
Хеш-функції виконують іншу роботу. Вони відображають вхідні дані у підсумок фіксованої довжини, часто використовуються для перевірки цілісності даних, структур зобов'язань, дерев Меркла та інших криптографічних конструкцій. Хеш-функції не є криптографічними алгоритмами і не виконують безпосередньо авторизацію облікового запису. Безпека хеш-функцій зазвичай аналізується з точки зору стійкості до колізій, стійкості до прообразів та безпекових припущень, пов'язаних з конструкціями. Навіть якщо певна хеш-функція має хороші безпекові властивості, фактична система може зазнати невдачі через помилки реалізації, неналежний дизайн протоколу або проблеми з управлінням ключами.
STARK-докази використовуються для підтвердження того, що певне обчислення відповідає заданим правилам, без вимоги до перевіряючої сторони повторно виконувати всі обчислення. Концептуально, доказувач надає доказ процесу обчислення, а перевіряючий перевіряє, чи відповідає доказ вимогам протоколу. Безпека STARK зазвичай використовує конструкції, такі як хеш-функції, і має такі характеристики, як прозорі налаштування, тому вона займає важливе місце в дослідженнях антиквантової криптографії. Але вона не автоматично замінює підпис облікового запису і не може самостійно визначити порядок транзакцій, забезпечити доступність усіх даних або усунути вразливості смарт-контрактів. Щоб зрозуміти повну безпеку мережі, необхідно одночасно перевірити підписи, докази, консенсус та обробку даних.
Ці три типи механізмів взаємодіють, але не можуть замінювати один одного. Користувацький підпис може авторизувати транзакцію, середовище виконання виконує транзакцію відповідно до протоколу, а система доказів може підтримувати перевірку результатів обчислень, тоді як основний ланцюг або механізм консенсусу визначає, як стан підтверджується. Якщо зосередитися лише на одному компоненті, можна пропустити справжні ризики. Наприклад, якщо обчислювальні докази не мають проблем, це не означає, що зловмисні підписи облікових записів не можуть бути прийняті; безпека алгоритму підпису не означає, що міжланцюговий міст не звільнить помилкові активи через помилку в логіці перевірки.
Які безпекові припущення під загрозою з боку квантових обчислень
Традиційні облікові записи блокчейну часто використовують криптографічні технології публічних ключів, такі як цифрові підписи на основі еліптичних кривих. У класичному обчислювальному середовищі ці рішення залежать від певних математичних задач, які важко розв'язати за наявності реальних обчислювальних ресурсів. Якщо достатньо потужний квантовий комп'ютер з корекцією помилок зможе виконати відповідні алгоритми, теоретично це може змінити складність обчислень деяких задач, що вплине на деякі існуючі публічні ключові криптосистеми. Рівень ризику залежатиме від типу алгоритму, структури ключів, способу реалізації та доступних обчислювальних потужностей зловмисника, тому не можна узагальнювати всі криптографічні системи.
Вплив квантових обчислень на хеш-функції потребує іншого підходу до аналізу. Квантові алгоритми можуть змінити складність пошукових задач, але це не означає, що всі хеш-функції підлягають однаковим структурним атакам, як деякі публічні ключові криптосистеми. Для систем, таких як STARK, дослідження зазвичай зосереджуються на виборі хеш-функцій, налаштуванні параметрів, конструкції системи доказів та запасі безпеки. Термін "антиквантова проектна перевага" слід розуміти як безпекове судження, засноване на певних припущеннях і конструкціях, а не як абсолютну гарантію проти всіх можливих атак у майбутньому.
З інженерної точки зору, міграція криптографії потребує більш комплексного планування, ніж просто заміна алгоритмів. Протокол повинен визначити, як нові та старі підписи можуть співіснувати, чи можна оновити старі облікові записи, як користувачі можуть підтвердити контроль над оригінальним обліковим записом, а також як запобігти атакам під час міграції, використовуючи логіку сумісності. Також потрібно врахувати процес відновлення гаманців, апаратні пристрої для підпису, код перевірки смарт-облікових записів, міжланцюгові повідомлення та технічну підтримку торгових платформ. Якщо будь-який ключовий компонент тривалий час зберігатиме старі залежності, це може завадити досягненню очікуваних цілей безпеки під час оновлення.
Отже, дослідження ризиків з боку квантових обчислень краще проводити за допомогою багаторівневої моделі загроз. Спочатку потрібно визначити, які криптографічні компоненти використовуються в системі, а потім оцінити, які безпекові обов'язки несе кожен компонент і які потенційні вразливості існують; далі слід проаналізувати, чи є альтернативні рішення зрілими, чи їх можна впровадити, а також які проблеми сумісності можуть виникнути під час міграції; нарешті, потрібно перевірити, чи надано чіткий план тестування, аудиту та оновлення проекту. Така структура краще відображає складність реальних систем, ніж просте оцінювання мережі за ярликами "квантово-безпечна" або "квантово-небезпечна".
Модель облікового запису Starknet та оновлення підписів
У традиційному дизайні облікових записів адреса облікового запису та правила перевірки підписів можуть бути тісно пов'язані з певною криптографічною схемою. Якщо в майбутньому потрібно буде змінити алгоритм підпису, це може вимагати синхронізації коригувань формату облікового запису, реалізації гаманця та сумісності протоколу. Смарт-облікові записи дозволяють розробникам визначати логіку перевірки транзакцій через контракти облікових записів, що надає простір для більш гнучких механізмів авторизації. Теоретично обліковий запис може підтримувати різних підписувачів, різні способи перевірки або правила поступової міграції, але можливість реалізації залежить від конкретного дизайну контракту, а не від самої назви "смарт-обліковий запис".
Модель облікового запису Starknet заслуговує на увагу, оскільки логіка перевірки облікового запису може виконуватися контрактом. Якщо реалізація облікового запису дозволяє оновлювати або комбінувати способи перевірки підписів, це відкриває можливості для інтеграції нових криптографічних компонентів без повної залежності від єдиної фіксованої схеми підпису. Проте питання, чи може обліковий запис бути оновлений, хто контролює права на оновлення, чи потрібно користувачеві активно діяти для оновлення, а також чи пройшла нова логіка перевірки достатній аудит, є питаннями, які потрібно підтвердити окремо. Різні облікові записи можуть використовувати різні реалізації, тому не можна припускати, що всі облікові записи підтримують однакові шляхи міграції.
З точки зору користувацького досвіду, антиквантове оновлення повинно максимально зменшити ризики під час процесу міграції. Користувачі можуть не знати різниці між публічними ключами, форматами підписів та контрактами облікових записів, тому гаманець повинен чітко пояснити зміст оновлення, обсяг авторизації, потенційні витрати та способи відновлення у разі невдачі. Якщо міграція вимагає від користувачів виконання спеціальних транзакцій, система також повинна запобігти фішинговим сайтам, які можуть спробувати спонукати користувачів підписати зловмисні повідомлення. Безпечне оновлення — це не лише завдання криптографічної команди, але й частина дизайну продукту гаманця, ризикових попереджень та освіти користувачів.
Оцінюючи фактичний прогрес Starknet, слід окремо зафіксувати статус наукових статей, інструментів для розробників, експериментальних облікових записів, тестових мереж та впровадження в основну мережу. Той факт, що певна схема підпису може виконувати транзакції в експериментальному середовищі, є цінним інженерним доказом, але все ще потрібно підтвердити, чи пройшла вона незалежний аудит, чи підходить для загальних користувачів, чи підтримує основні гаманці, а також чи є відповідна логіка перевірки надійною в реальному мережевому середовищі. Лише чітке розмежування цих етапів дозволить точно зрозуміти обсяг, підтверджений технічними демонстраціями.
Взаємозв'язок STARK-доказів та підписів облікових записів
У системах блокчейну підписи облікових записів та STARK-докази можуть з'являтися в одному процесі обробки транзакцій, але вони вирішують різні проблеми. Підпис використовується для вираження авторизації облікового запису, а система доказів підтримує перевірку того, чи відповідає процес обчислення або перетворення стану правилам. Система може використовувати STARK-докази для перевірки великої кількості обчислень, одночасно використовуючи іншу криптографічну схему для перевірки підписів облікових записів. Тому не можна робити висновок, що якщо мережа використовує STARK-докази, то етап авторизації транзакцій також повністю перейшов на антиквантову схему.
Якщо система прагне підвищити загальну антиквантову здатність, потрібно розглянути безпекові залежності з точки зору "від кінця до кінця". Окрім підписів облікових записів, слід врахувати права на оновлення протоколу, механізми перевірки або сортування, підписи та перевірку повідомлень, що використовуються міжланцюговими мостами, оракулами, послугами зберігання та відповідною інфраструктурою. Навіть якщо основна система доказів використовує конструкції з антиквантовими перевагами, периферійні компоненти можуть використовувати інші криптографічні схеми. Мета оцінки безпеки полягає не в тому, щоб знайти "найбезпечніший" компонент, а в тому, щоб забезпечити відсутність очевидних безпекових слабкостей між ключовими етапами системи.
Ще один важливий аспект — це складність реалізації. Теоретична безпека криптографічних схем не гарантує автоматично правильність реалізації коду. Вибір параметрів, генерація випадкових чисел, правила серіалізації, граничні умови та права на оновлення можуть вплинути на кінцеву безпеку. Нові системи доказів або схеми підписів можуть також збільшити обчислювальні витрати, витрати на транзакції, витрати на сумісність гаманців або складність розробки. Дизайн протоколу повинен балансувати між безпекою, ефективністю, можливістю впровадження та користувацьким досвідом, а ризики контролювати через аудит, тестування та постійне обслуговування.
Як оцінити, чи дійсно антиквантовий шлях реалізується
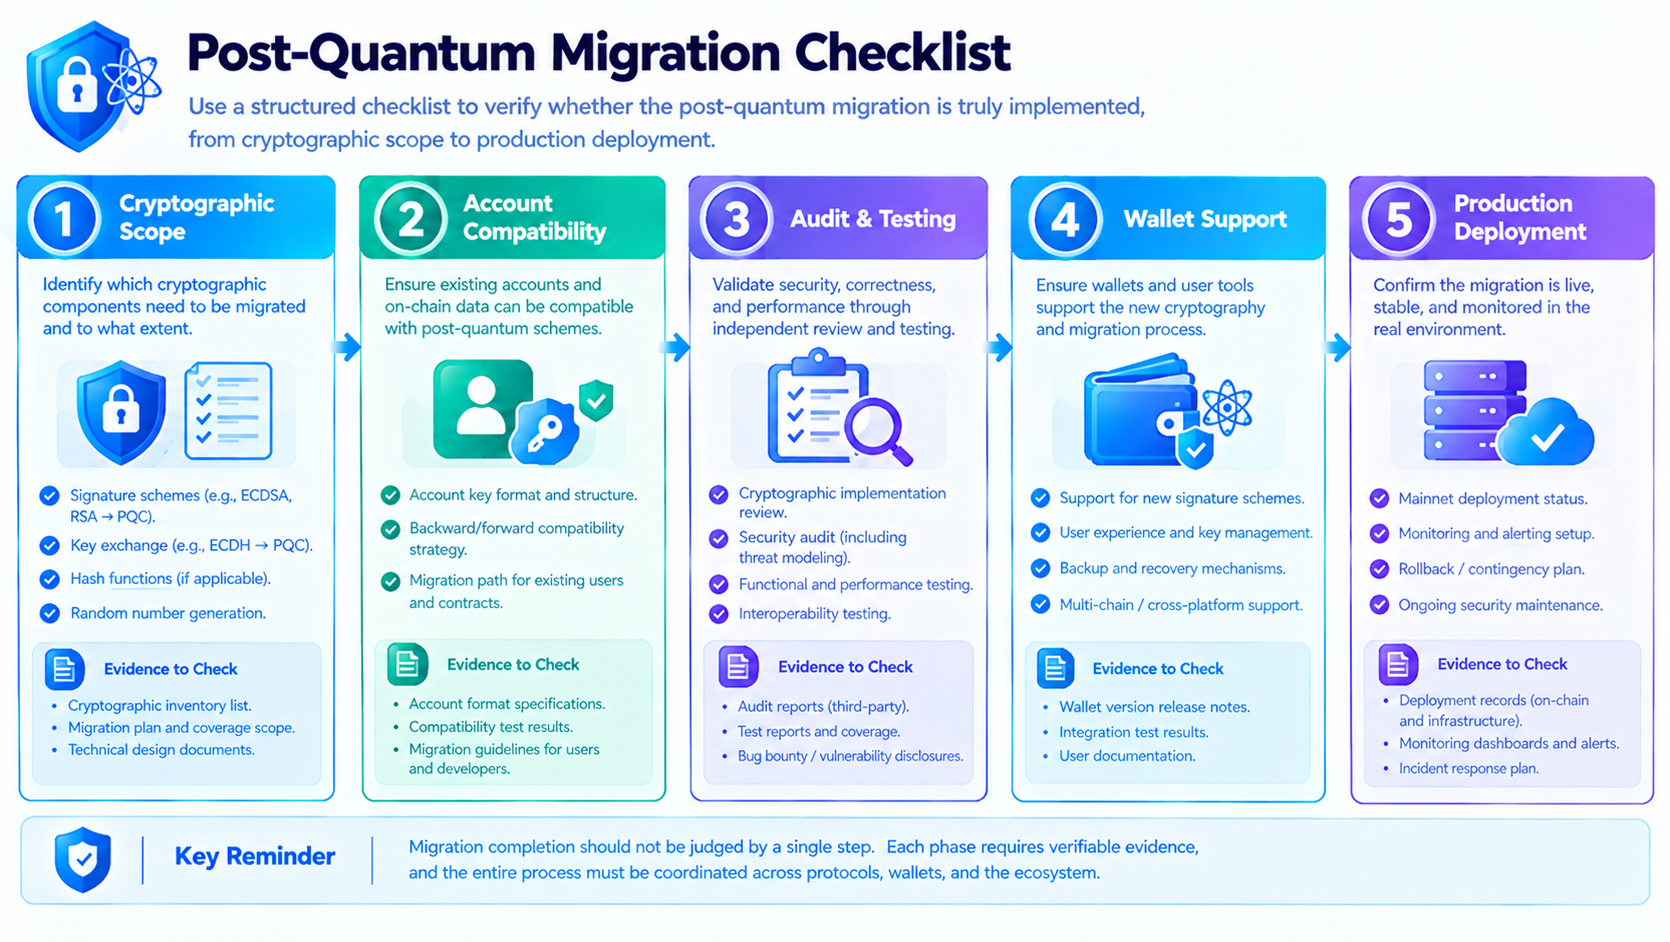
Перший пункт перевірки — це технічний обсяг. Чи чітко вказано, які компоненти вже завершили оновлення, а які ще перебувають на стадії дослідження або планування? Якщо згадується лише система доказів, але не вказуються підписи облікових записів, гаманці, права протоколу та міжланцюгові залежності, цю інформацію не можна вважати повною системною безпековою заявою. Технічні документи повинні якомога чіткіше визначати цілі безпеки, моделі загроз, залежні припущення та ризики, які не входять до обсягу.
Другий пункт перевірки — це статус впровадження. Наукові звіти, концептуальні перевірки, тестові мережі та впровадження в основну мережу належать до різних етапів. Слід шукати перевіряємий технічний документ, зміни в коді, результати тестування та аудиторські звіти, щоб підтвердити, чи функція дійсно працює, які облікові записи або контракти її підтримують, а також чи існують відомі обмеження. Для експериментальних демонстрацій також слід перевірити, чи є чітке пояснення їхнього обсягу застосування та ризиків у виробничому середовищі, щоб уникнути неправильного тлумачення результатів дослідження як зрілих функцій для всіх користувачів.
Третій пункт перевірки — це механізм міграції. Чи може антиквантовий шлях реалізуватися, зрештою залежить від того, чи можуть користувачі та екосистема прийняти нові механізми. Слід звернути увагу на те, чи вимагає оновлення облікових записів активних дій користувачів, як обробляються старі облікові записи, чи підтримує це гаманець, чи можна безпечно перенести активи, а також чи існує тривалий сумісний шлях для старих підписів під час оновлення. Якщо технічне рішення не може бути безпечно впроваджене в реальній групі користувачів, навіть якщо теоретичний дизайн є обґрунтованим, воно навряд чи зможе сформувати повноцінний системний захист.
Четвертий пункт перевірки — це довгострокове обслуговування. Дослідження в галузі криптографії постійно розвиваються, протокол повинен зберігати можливість виправлення вразливостей та оновлення параметрів. Водночас надто часті або централізовані оновлення можуть також призвести до ризиків управління. Проект повинен встановити належний баланс між ефективністю реагування на безпеку, прозорістю, процедурами аудиту та участю громади. Антиквантова здатність не є міткою, яку можна назавжди закріпити після одного випуску, а є системною властивістю, яку потрібно постійно оцінювати в міру розвитку криптографії.
Питання та відповіді
Яка різниця між STARK-доказами та цифровими підписами?
Цифрові підписи в основному використовуються для підтвердження того, що певна операція отримала авторизацію відповідного ключа або правил облікового запису; STARK-докази використовуються для підтримки перевірки того, чи відповідає певне обчислення заданим правилам. Обидва можуть співпрацювати в одній системі, але не можуть замінювати один одного.
Чи означає використання STARK-доказів, що блокчейн повністю антиквантовий?
Це не так. Загальна безпека також залежить від підписів облікових записів, прав на оновлення протоколу, міжланцюгової перевірки, інфраструктури та конкретної реалізації. При оцінці потрібно перевіряти всю систему, а не лише систему доказів.
Чи може смарт-обліковий запис Starknet змінити схему підпису?
Програмована логіка перевірки смарт-облікових записів надає простір для різних способів підпису, але конкретні можливості залежать від реалізації контракту облікового запису, прав на оновлення, підтримки гаманців та процесу міграції. Не можна припускати, що всі облікові записи можуть автоматично оновлюватися.
Чи може квантове обчислення вже зламати звичайні гаманці блокчейну?
Не можна робити таких висновків. Потенційний вплив квантових обчислень на існуючі криптосистеми є важливою темою для довгострокових досліджень та інженерної підготовки, але теоретичні загрози, доступні можливості атак та умови реального впровадження потрібно розрізняти.
Як перевірити, чи функції антиквантового проекту вже впроваджені?
Слід перевірити офіційні технічні документи, зміни в коді, аудиторські звіти, результати тестування та фактичний стан мережі, чітко розрізняючи дослідження, експерименти, тестові мережі та впровадження в основну мережу. Одна новина або рекламний опис недостатні для підтвердження того, що всі безпекові компоненти були оновлені.