Безпека криптоактивів залежить не лише від самих блокчейн-мереж і смартконтрактів, а й від гаманців, облікових даних акаунтів, кінцевих пристроїв, торгових інтерфейсів і різноманітної ончейн- та офчейн-інфраструктури. Оскільки штучний інтелект продовжує розвиватися в аналізі коду, генеруванні інформації та автоматизованій обробці завдань, зловмисники можуть використовувати ці інструменти для підвищення ефективності пошуку вразливостей і підготовки атак. Вони також можуть створювати переконливіші фішингові повідомлення, через що певні традиційні ризики безпеки можуть еволюціонувати.
Однак ШІ не обходить захист систем автоматично й не робить кожну атаку легкою. Для індустрії криптоактивів важливіше визначити конкретні точки входу ризиків, на які може впливати ШІ, і запровадити відповідні заходи безпеки для різних сценаріїв. У цій статті розглянуто основні ризики у п’яти сферах: смартконтракти, взаємодія з гаманцями, облікові дані акаунтів, кінцеві пристрої та інфраструктура. Також описано захисні заходи, які можуть застосовувати команди проєктів, платформи цифрових активів та окремі користувачі, і проаналізовано цінність застосування ШІ для моніторингу безпеки та управління ризиками.
Основні висновки
-
ШІ змінює підготовку атак в індустрії криптоактивів. Аналіз інформації, розуміння коду та генерування контенту можуть підвищити ефективність певних атакувальних дій, але не означають, що атака обов’язково буде успішною.
-
Смартконтракти, гаманці та інфраструктура утворюють численні точки входу ризиків. Проблеми безпеки можуть виникати через логіку коду, авторизацію транзакцій, облікові дані акаунтів, кінцеві пристрої або залежності від третіх сторін.
-
Командам проєктів потрібно створювати системи безперервного управління безпекою. Інвентаризація активів, аудит коду, управління вразливостями, захист ключів, ізоляція дозволів і реагування на інциденти мають утворювати цілісний процес.
-
Захист користувачів має зосереджуватися на перевірці особи та принципі найменших привілеїв. Користуйтеся послугами через офіційні канали, захищайте приватні ключі та сід-фрази, перевіряйте авторизації транзакцій і обережно використовуйте сторонні інструменти ШІ.
-
ШІ може підтримувати як атаки, так і захист. Виявлення аномалій, перевірка коду й аналіз розвідувальної інформації про загрози можуть підвищити ефективність операцій із безпеки, але традиційні засоби захисту та перевірка фахівцями все одно необхідні.
Чому атаки за підтримки ШІ заслуговують на увагу індустрії криптоактивів?
Проблеми безпеки в індустрії криптоактивів мають чітку багаторівневу структуру. Застосунок цифрових активів може одночасно залежати від блокчейн-мереж, смартконтрактів, програмного забезпечення гаманців, розширень браузера, API-сервісів, хмарної інфраструктури та користувацьких кінцевих пристроїв. Неправильне налаштування дозволів, дефект коду або проблема з перевіркою особи в будь-якій із цих сфер можуть вплинути на безпеку всієї системи. Публічна перевірюваність блокчейн-транзакцій і незворотність певних операцій також можуть призвести до того, що проблеми безпеки безпосередньо впливатимуть на активи.
Розвиток ШІ змінює підхід зловмисників і захисників до цих питань. Такі можливості, як аналіз коду, систематизація інформації, генерування контенту та автоматизована координація завдань, можуть допомагати дослідникам безпеки швидше розуміти складні системи. Водночас зловмисники також можуть використовувати їх для підвищення ефективності підготовки атак. Зловмисникам не обов’язково розробляти цілком нові техніки атак. Якщо вони можуть ефективніше виявляти наявні слабкі місця за допомогою ШІ, створювати оманливий контент або організовувати процеси атак, вартість і масштаб певних атак можуть змінитися.
Однак ШІ не означає, що атака обов’язково буде успішною, і не означає, що всі криптопроєкти мають однакові ризики. Проєкти відрізняються технічною архітектурою, дизайном дозволів, обсягами активів і можливостями забезпечення безпеки. Ефективніший підхід до управління ризиками полягає в тому, щоб спочатку визначити основні точки входу атак, на які може впливати ШІ, а потім запровадити багаторівневі захисні заходи з урахуванням важливості активів і операційної діяльності.
П’ять типів ризиків атак за підтримки ШІ в індустрії криптоактивів
Ризики коду смартконтрактів і бізнес-логіки
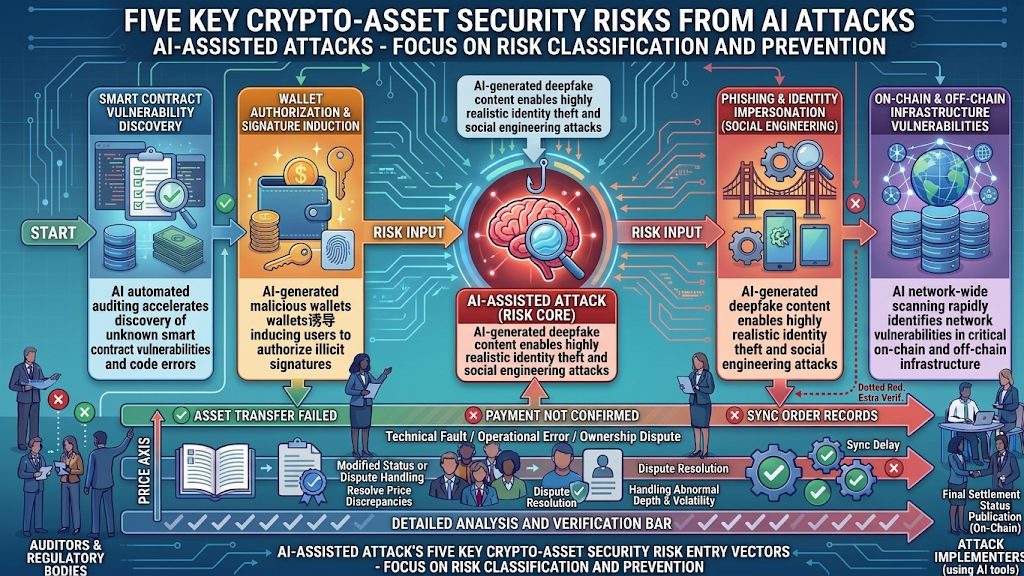
Смартконтракти підтримують важливі функції, зокрема перекази токенів, зберігання активів, кредитування, торгівлю та управління. ШІ може допомагати розробникам і дослідникам безпеки розуміти код контрактів, відображати зв’язки між викликами функцій і виявляти логіку, що потребує додаткової перевірки. Зловмисники також можуть використовувати подібні можливості для аналізу публічно доступного коду контрактів, вивчення причин розкритих вразливостей і визначення того, чи існують подібні проблеми дизайну в інших проєктах.
Поширені ризики смартконтрактів охоплюють неналежний контроль доступу, недостатню перевірку вхідних даних, проблеми повторного входу, неправильне використання цінових оракулів і дефекти бізнес-логіки. ШІ може допомогти знайти підозрілий код, але фактичний ризик усе одно залежить від послідовностей викликів, змін стану, взаємодії із зовнішніми контрактами та умов доступу. Проблеми, виявлені моделлю, потрібно тестувати та професійно перевіряти. Їх не слід безпосередньо вважати вразливостями, придатними для експлуатації.
Ризики взаємодії з гаманцями та авторизації транзакцій
Гаманці є важливими точками входу для керування ключами та взаємодії з блокчейн-застосунками. Користувачі можуть підключати гаманці до децентралізованих застосунків, підписувати транзакції або надавати дозволи на використання токенів. Зловмисникам не обов’язково безпосередньо отримувати приватні ключі користувачів. Натомість вони можуть спонукати користувачів підписати небезпечні авторизації або підтвердити транзакції, зміст яких вони не повністю розуміють, що призводить до втрати активів.
ШІ може допомагати створювати природніші підроблені сповіщення, повідомлення від служби підтримки та оголошення проєктів, завдяки чому деякий оманливий контент більше нагадує формулювання та сценарії, знайомі користувачам. Користувачам потрібно розрізняти підключення гаманця, підписання повідомлень, підписання транзакцій і авторизації токенів. Перед підтвердженням операції слід перевіряти одержувача транзакції, зміни активів і обсяг дозволів. Будь-який запит на операцію, що видається звичайним, не слід вважати надійним лише через професійне формулювання або надходження через знайомий канал зв’язку.
Ризики фішингу та підміни особи
Можливості ШІ з генерування контенту можуть полегшити персоналізацію фішингу. Зловмисники можуть коригувати тон, мову та сценарій комунікації для створення повідомлень, що імітують торгові платформи, сервіси гаманців, команди проєктів або представників служби підтримки. На відміну від традиційних фішингових шаблонів із очевидними граматичними помилками, автентичність такого контенту може бути складніше оцінити лише за поверхневими мовними ознаками.
Користувачам криптоактивів слід особливо обережно ставитися до фальшивих аірдропів, сповіщень про аномалії в акаунті, рекламних винагород, інвестиційних пропозицій і запитів на технічну підтримку. Зловмисники можуть використовувати загальнодоступну інформацію із соціальних мереж, щоб дізнатися, за якими проєктами стежать користувачі, а потім створювати точніший оманливий контент. Захист не залежить від розпізнавання одного фіксованого типу фішингових формулювань. Натомість користувачам слід перевіряти джерела інформації через офіційні канали, не відкривати невідомі посилання та нікому не надавати паролі, коди підтвердження, приватні ключі або сід-фрази.
Ризики шкідливого ПЗ і кінцевих пристроїв
Стан безпеки кінцевого пристрою користувача може впливати на захищеність приватних ключів і облікових даних акаунта. Шкідливе ПЗ, застосунки, замасковані під гаманці, невідомі розширення браузера та змінені файли для завантаження можуть бути точками входу атак. ШІ може допомагати зловмисникам розуміти наявний шкідливий код, змінювати контент або систематизувати інформацію для атак. Однак фактичний вплив шкідливого ПЗ усе одно залежить від таких факторів, як системні дозволи, захист кінцевого пристрою та робоче середовище.
Користувачам слід завантажувати гаманці та пов’язане програмне забезпечення з надійних джерел, своєчасно оновлювати операційні системи й компоненти безпеки та не встановлювати розширення чи програми з невідомих джерел. Щодо інструментів, яким потрібно отримувати доступ до гаманців, читати інформацію акаунта або виконувати транзакції, користувачам слід ретельно перевіряти обсяг їхніх дозволів. Командам проєктів і платформам також варто приділяти увагу навчанню щодо безпеки кінцевих пристроїв, виявленню аномальних входів і механізмам захисту акаунтів.
Ризики ончейн- і офчейн-інфраструктури та ланцюга постачання
Інфраструктура, що підтримує сервіси криптоактивів, значно ширша за смартконтракти. Вона також містить вузли, RPC-сервіси, торгові інтерфейси, оракули, кросчейн-мости, хмарні сервери та залежності від третіх сторін. ШІ може допомагати командам безпеки систематизувати реєстри активів, аналізувати журнали та виявляти аномальні моделі доступу. Зловмисники також можуть використовувати загальнодоступну інформацію для дослідження відкритих сервісів або відомих дефектів програмного забезпечення.
Кросчейн-мости, оракули та зовнішні сервіси зазвичай передбачають відносини довіри між багатьма компонентами. Якщо ключовий компонент має неправильне налаштування дозволів, проблему з джерелом даних або вразливість залежності програмного забезпечення, це може вплинути на безпеку застосунків, побудованих на його основі. Команди проєктів мають включати інфраструктуру та ланцюг постачання до загальної оцінки безпеки, а не перевіряти лише те, чи пройшов код смартконтракту аудит.
Як команди проєктів можуть створити систему захисту від атак за підтримки ШІ?
Почніть із визначення поверхні атак за допомогою інвентаризації активів і систем
Команди проєктів передусім мають розуміти, з яких компонентів складаються їхні системи, які компоненти мають критичні дозволи та як різні сервіси залежать один від одного. Оцінки безпеки не повинні обмежуватися смартконтрактами. Вони також мають охоплювати процеси підключення гаманців, автентифікацію акаунтів, інтерфейси третіх сторін, вузлові сервіси, хмарну інфраструктуру та ланцюг постачання програмного забезпечення.
Під час створення реєстру активів команди можуть класифікувати критичні контракти, адміністративні акаунти, системи керування ключами, дані користувачів і зовнішні сервіси відповідно до їхньої важливості для бізнесу. Для кожного типу активів слід визначити права доступу, залежності та можливий вплив. Це необхідно для розуміння того, які проблеми можуть безпосередньо впливати на безпеку коштів або безперервність роботи сервісу.
Інтегруйте ШІ в процес перевірки безпеки, а не замінюйте ним аудит
ШІ може допомагати розробникам розуміти код, підсумовувати підозрілу логіку та систематизувати ідеї для тестування, але його не слід вважати самостійним механізмом аудиту безпеки. Команди проєктів можуть поєднувати аналіз за підтримки моделей зі статичним аналізом коду, динамічним тестуванням, незалежними аудитами та необхідною формальною верифікацією. Тоді кожен метод відповідатиме відповідно за систематизацію інформації, виявлення проблем і перевірку результатів.
Звіти про вразливості, згенеровані моделями, слід додатково перевіряти щодо умов їх виникнення, масштабу впливу та фактичних результатів виконання. Неперевірений аналіз не слід безпосередньо використовувати для внесення високоризикових змін до системи або як єдину підставу для висновку, що система є безпечною чи має серйозну вразливість. ШІ може підвищити ефективність перевірки, але відповідальність за безпеку все одно має нести професійно кваліфікована команда.
Посильте керування ключами та ізоляцію дозволів
Приватні ключі, сід-фрази, токени доступу й адміністративні облікові дані є інформацією високої цінності в системах цифрових активів. Команди проєктів повинні обмежувати доступ до конфіденційних облікових даних і не розміщувати їх у звичайних журналах, спільних документах або не затверджених інструментах ШІ. Операції з високими привілеями можна поєднувати з багаторівневим погодженням, розподілом обов’язків і записами, придатними для аудиту, щоб зменшити вплив помилок, пов’язаних з одним акаунтом або процесом.
Для агентів ШІ з можливостями виклику інструментів командам також потрібно чітко визначати, до яких даних вони можуть отримувати доступ і які операції можуть виконувати. Моделі не повинні отримувати ключі, дозволи на керування коштами або можливості роботи у високоризиковому виробничому середовищі без явної авторизації. Включення систем ШІ до управління дозволами та перевірок безпеки є важливим кроком для запобігання додатковим ризикам, пов’язаним із новими інструментами.
Створіть механізми безперервного моніторингу та реагування на інциденти
Перевірки безпеки не повинні проводитися лише перед запуском продукту. Командам проєктів потрібно постійно відстежувати аномальний доступ, зміни дозволів, зміни конфігурації системи та стан критичних сервісів. Їм також слід створити чіткі процеси класифікації попереджень і обробки інцидентів. Для важливих активів і критичних систем команди мають визначити, хто відповідає за підтвердження ризиків, хто уповноважений застосовувати обмежувальні заходи, як слід зберігати докази для розслідування та як проводити подальше відновлення.
ШІ може допомагати систематизувати попередження, аналізувати журнали та узагальнювати відомості про інциденти, але він не може замінити чітко визначену відповідальність за реагування. Організаціям слід регулярно проводити навчання з безпеки, щоб перевіряти ефективність процесів виявлення аномалій, ізоляції ризиків, комунікації, координації та відновлення. Лише поєднання технічних інструментів з операційними системами дає змогу створити безперервно функціонуючу систему захисту.
Як користувачі криптоактивів можуть зменшити ризики атак за підтримки ШІ?
Перевіряйте джерела інформації через офіційні канали
Користувачам слід користуватися сервісами цифрових активів через перевірені офіційні вебсайти та застосунки. Не слід визначати достовірність інформації лише на основі прямих повідомлень у соціальних мережах, групових сповіщень або рекламних посилань у результатах пошуку. Щодо повідомлень про аномалії в акаунті, рекламні винагороди, отримання аірдропів чи допомогу служби підтримки користувачам слід самостійно перевіряти інформацію через офіційні канали, а не одразу переходити за посиланнями або використовувати контактні дані з повідомлення.
Захищайте приватні ключі, сід-фрази й облікові дані акаунта
Користувачі повинні зберігати свої приватні ключі та сід-фрази самостійно й не надавати їх представникам служби підтримки, працівникам проєкту, стороннім інструментам або сервісам ШІ. Паролі та коди підтвердження не слід надсилати через вікна чату або невідомі вебсторінки. Щодо інструментів, які заявляють, що можуть керувати гаманцями, відновлювати акаунти або автоматизувати торгівлю від імені користувачів, спочатку слід перевірити джерело сервісу та вимоги до дозволів. Особливо уважно ставтеся до запитів на імпорт сід-фраз.
Перевіряйте дозволи та деталі транзакцій перед підписанням
Підписи в гаманцях і ончейн-авторизації можуть створювати різні рівні ризику для активів. Користувачам слід перевіряти адресу контракту, суму активів, обсяг авторизації та фактичну операцію, що виконується в транзакції. Не підтверджуйте транзакцію поспіхом, якщо не розумієте її змісту. Щодо авторизацій, які більше не потрібні, користувачі можуть переглядати та скасовувати непотрібні дозволи відповідно до фактичних потреб.
Зменшуйте ризики, пов’язані з кінцевими пристроями та джерелами програмного забезпечення
Гаманці та пов’язані застосунки слід завантажувати з надійних джерел, а системи й програмне забезпечення потрібно підтримувати в актуальному стані. Користувачам слід бути обережними під час встановлення розширень браузера, інструментів віддаленого керування та сторонніх торгових помічників і не дозволяти невідомим програмам отримувати надмірні дозволи до пристрою або акаунта. На пристроях, що використовуються для операцій з активами, слід мінімізувати встановлення непотрібного програмного забезпечення та розкриття конфіденційної інформації.
Перевіряйте дозволи для інструментів торгівлі на основі ШІ
Помічникам для торгівлі на основі ШІ, інструментам автоматизованих стратегій і агентам може знадобитися читати ринкові дані, підключатися до акаунтів або викликати зовнішні сервіси. Перед використанням цих інструментів користувачам слід перевірити постачальника послуг, практики обробки даних, обсяг дозволів API та дозволи на операції з коштами. Дозвіл на читання ринкових даних не дорівнює дозволу на ініціювання угод або виведення активів. За можливості користувачам слід дотримуватися принципу найменших привілеїв і не надавати непотрібні дозволи високого рівня.
Роль ШІ в захисті криптоактивів
ШІ можна використовувати не лише для сприяння атакам, а й як частину системи захисту. Під час розробки смартконтрактів моделі можуть допомагати з перевіркою коду та проєктуванням тестових сценаріїв, допомагаючи командам виявляти логіку, що потребує додаткової валідації. В операціях з інфраструктурою ШІ може допомагати класифікувати журнали, узагальнювати моделі аномального доступу та перетворювати розрізнені попередження на матеріали для розслідування, які легше зрозуміти.
На рівні захисту користувачів ШІ також може використовуватися для виявлення спроб підміни особи, аналізу підозрілих посилань і виявлення моделей аномальної поведінки. Для платформ і команд проєктів, яким потрібно обробляти великі обсяги інформації про безпеку, моделі можуть допомогти зменшити обсяг повторюваної роботи із систематизації інформації та дозволити командам більше зосередитися на підтвердженні ризиків і реагуванні на інциденти. Однак фактична ефективність цих можливостей залежить від якості даних, дизайну моделі, інтеграції систем і механізмів перевірки людьми.
Інструменти захисту на основі ШІ також можуть створювати хибнопозитивні та хибнонегативні результати й недостатньо розуміти контекст. Якщо команди безпеки повністю покладаються на судження моделей, вони можуть помилково не помітити реальні загрози або знизити ефективність реагування через велику кількість хибнопозитивних спрацьовувань. Ключові рішення щодо переказу активів, зміни дозволів і важливих операцій усе одно потребують чітких меж повноважень, перевірки людиною та записів, придатних для аудиту.
Доцільніший підхід полягає у використанні ШІ як допоміжного рівня в операціях із безпеки, а не в наданні моделям необмеженого контролю над системою. Моделі можуть підвищувати ефективність аналізу, традиційні інструменти безпеки можуть виконувати детерміноване виявлення та контроль, а фахівці можуть перевіряти високоризикові рішення. Такий розподіл відповідальності допомагає контролювати ризики, спричинені помилковими судженнями моделей і зловживанням дозволами, водночас використовуючи можливості ШІ.
Gate і відповідальність платформ цифрових активів за безпеку
Для платформ торгівлі цифровими активами системи безпеки мають охоплювати багато сфер, зокрема акаунти, торгівлю, керування активами та взаємодію з користувачами. Ризики, пов’язані з атаками за підтримки ШІ, нагадують учасникам індустрії, що навіть коли базовий блокчейн має такі властивості, як публічна перевірюваність і незмінність, користувачі все одно можуть зазнати впливу фішингу, викрадення облікових даних, шкідливого ПЗ і ризиків сторонніх сервісів. Безпека платформи не може покладатися лише на характеристики базової мережі. Вона також потребує постійної уваги до захисту акаунтів, перевірки особи, системних дозволів і навчання користувачів щодо ризиків.
Як платформа торгівлі цифровими активами, Gate також має бізнес-сценарії, тісно пов’язані з цими питаннями безпеки. Під час користування сервісами платформи користувачам слід входити до своїх акаунтів через офіційні канали, належно захищати дані для входу та інформацію для підтвердження, а також обережно ставитися до незвичних запитів, які нібито надходять від служби підтримки платформи, команд проєктів або сторонніх інструментів ШІ. Будь-який запит на пароль, код підтвердження, приватний ключ або сід-фразу не слід вважати частиною звичайного процесу підтримки акаунта.
З погляду індустрії технологія ШІ також надає нові інструменти для операцій із безпеки. Аналіз ризиків, виявлення аномальної поведінки та систематизація інформації про безпеку можуть стати технічними складовими постійних зусиль платформи з удосконалення можливостей безпеки. Однак конкретні системи ШІ, які використовує платформа, бізнес-сфери їх застосування та захисні можливості, які вони забезпечують, слід визначати на основі інформації, публічно розкритої платформою. Не слід робити висновки про них лише на підставі галузевих тенденцій.
Для користувачів безпека платформи та особисті практики безпеки завжди доповнювали одна одну. Вибір надійної сервісної платформи, використання належних заходів захисту акаунта, перевірка інформації про транзакції та уникнення розкриття конфіденційних облікових даних можуть зменшити багато непотрібних ризиків. Для індустрії справжній виклик, створений ШІ, полягає не в якомусь конкретному новому інструменті атак. Натомість змінюються як можливості атак, так і захисту, а системи безпеки мають постійно адаптуватися до технологічного середовища, що розвивається.
Поширені запитання
Чи полегшать атаки за підтримки ШІ викрадення криптоактивів?
ШІ може підвищити ефективність обробки інформації та генерування контенту для певних атакувальних дій. Однак те, чи постраждають активи, усе одно залежить від наявності вразливостей у цільовій системі, захищеності акаунтів і дозволів, а також від того, чи може зловмисник виконати умови, необхідні для фактичної експлуатації. ШІ не означає, що атака обов’язково буде успішною.
Які ризики криптоактивів, пов’язані з атаками за підтримки ШІ, трапляються найчастіше?
Основні ризики включають сприяння виявленню вразливостей смартконтрактів та інфраструктури, створення переконливіших фішингових повідомлень, підтримку розробки шкідливого ПЗ і використання публічної інформації для аналізу користувачів та середовищ проєктів. Різні ризики передбачають різні точки входу атак і захисні заходи.
Чи може ШІ знайти всі вразливості у смартконтрактах?
Ні. ШІ може допомагати з розумінням коду та виявленням підозрілої логіки, але моделі можуть помилятися або не враховувати складні умови виконання. Безпека смартконтрактів усе одно потребує статичного аналізу, динамічного тестування, незалежних аудитів і необхідної формальної верифікації.
Як користувачі криптоактивів можуть захиститися від фішингу за підтримки ШІ?
Користувачам слід користуватися сервісами через офіційні канали, перевіряти доменні імена та джерела інформації, нікому не надавати приватні ключі або сід-фрази, а перед підписанням транзакції перевіряти її одержувача та обсяг авторизації. Щодо інформації про торгових агентів ШІ, службу підтримки та аірдропи користувачам не слід оцінювати надійність лише тому, що контент виглядає професійно.
Чи може ШІ допомогти торговим платформам підвищити безпеку?
Так. ШІ може допомагати систематизувати розвідувальну інформацію про загрози, аналізувати аномальну поведінку та обробляти попередження безпеки. Однак його слід поєднувати з традиційними засобами контролю безпеки, управлінням дозволами, перевіркою людиною та механізмами реагування на інциденти. ШІ не повинен бути єдиною підставою для ухвалення рішень щодо безпеки.