Розвиток генеративного ШІ зазнає важливих змін. Ранні застосунки переважно зосереджувалися на генеруванні тексту, відповідях на запитання на основі знань і обробці контенту. Проте AI-агенти нового покоління починають виконувати складніші завдання: звертатися до зовнішніх баз даних, викликати бізнес-системи, аналізувати інформацію в реальному часі, виконувати робочі процеси та здійснювати конкретні дії з дозволу користувача. Ця зміна означає, що конкуренція між застосунками ШІ більше не залежить лише від того, чи можуть моделі генерувати точні відповіді. Вона також залежить від того, чи можуть вони ефективно отримувати доступ до зовнішньої інформації та перетворювати свої можливості міркування на виконувані дії.
Однак між можливостями моделей і зовнішніми системами вже давно існують бар’єри підключення. Різні застосунки зазвичай мають власні інтерфейси даних, способи виклику інструментів, механізми автентифікації та системи керування дозволами. Якщо розробники хочуть, щоб ШІ-помічник одночасно підключався до кількох джерел даних і бізнес-систем, їм часто потрібно писати окремий код інтеграції та постійно підтримувати сумісність із різними інтерфейсами. Оскільки кількість інструментів і застосунків моделей продовжує зростати, такий підхід інтеграції «один до одного» створює значні витрати на розробку й обслуговування. Він також ускладнює повторне використання можливостей AI-агентів на різних платформах.
У цьому контексті увагу привернув Model Context Protocol (MCP). Це відкритий протокол, призначений для стандартизації способу підключення застосунків ШІ до зовнішніх джерел даних, інструментів і контексту. MCP не навчає моделі та не визначає, як застосунки ШІ мають міркувати. Натомість він надає відносно уніфікований механізм комунікації, що дає змогу застосункам ШІ виявляти та використовувати можливості, які надають зовнішні системи. Його значення полягає в наданні екосистемі Agent спільного рівня підключення, що дає моделям змогу переходити з відносно закритих середовищ для діалогів до прикладних середовищ, де вони можуть взаємодіяти з реальними програмними системами.
Основні висновки
-
MCP вирішує завдання стандартизації підключення: він зменшує потребу поетапно розробляти спеціалізовані інтерфейси між застосунками ШІ та різними зовнішніми інструментами, але не відповідає за міркування моделей або бізнес-рішення
-
MCP використовує архітектуру Host, Client і Server: застосунок ШІ координує підключення, Client забезпечує протокольну комунікацію, а Server надає застосунку дані, інструменти або шаблони промптів
-
Інструменти, ресурси та промпти формують його основні можливості: вони відповідно підтримують виклики зовнішніх операцій, доступ до контекстних даних і багаторазові шаблони взаємодії
-
MCP полегшує перехід Agent від обробки інформації до виконання завдань: однак те, чи можуть інструменти безпечно й точно виконувати завдання, усе ще залежить від проєктування дозволів, якості даних і робочих процесів виконання
-
Стандартизоване підключення не встановлює довіру автоматично: автентифікація, авторизація, підтвердження користувачем, журналювання та контроль ризиків залишаються важливими складовими реальних розгортань
Навіщо AI-агентам стандартизований протокол підключення?
Моделі ШІ не мають вбудованої можливості отримувати доступ до зовнішніх програмних систем. Модель може генерувати аналіз на основі своїх навчальних даних і поточного контексту. Однак, якщо їй потрібно перевірити баланс рахунку в реальному часі, прочитати останні записи в базі даних або надіслати операцію до зовнішнього сервісу, вона має робити це через інтерфейси, що надаються на рівні застосунку. Модель відповідає за розуміння завдання та формування наміру здійснити виклик, тоді як зовнішні інструменти отримують дані або виконують операції. Між ними потрібен чіткий механізм комунікації.
Без єдиного стандарту підключення кожен застосунок ШІ може використовувати інший метод інтеграції. Один застосунок може підключатися до бази даних через користувацькі виклики функцій, тоді як інший — до бізнес-системи через спеціалізований API. Для деяких застосунків можуть знадобитися додаткові плагіни або проміжне програмне забезпечення. Навіть коли різні застосунки зрештою викликають той самий зовнішній сервіс, їм усе одно може знадобитися підтримувати кілька наборів логіки інтеграції інтерфейсів. Така фрагментована структура ускладнює інтеграцію інструментів і збільшує навантаження щодо сумісності під час оновлення систем.
Цінність MCP полягає в перенесенні підключення зі специфічної для застосунку реалізації на універсальніший протокольний рівень. Зовнішні сервіси можуть надавати свої дані або функціональність через MCP Servers, тоді як застосунки ШІ з підтримкою MCP можуть підключатися до цих сервісів через Clients. Розробникам не потрібно створювати повністю незалежний механізм підключення для кожного застосунку моделі. Натомість вони можуть повторно використовувати наявні реалізації Server на основі специфікацій протоколу.
Така стандартизація може створювати мережеві ефекти. Що більше застосунків ШІ підтримують той самий протокол, то ширшого кола прикладних середовищ можуть досягати зовнішні сервіси. Що більше сервісів надають інтерфейси MCP, то до ширшого набору інструментів і джерел даних можуть отримувати доступ застосунки ШІ. Отже, розробники інструментів, платформи моделей і кінцеві користувачі можуть формувати екосистему, учасники якої взаємно посилюють одне одного. Однак стандартизація може лише знизити витрати на підключення. Вона не може гарантувати, що всі інструменти матимуть однаковий рівень якості даних, стабільності чи безпеки.
Також слід розрізняти MCP і самі AI-агенти. MCP не є фреймворком Agent або механізмом автономного ухвалення рішень. Він переважно визначає, як контекст та інструменти передаються між різними програмними компонентами. Те, як Agent розуміє цілі, розбиває завдання, обирає інструменти, оцінює результати та вирішує, чи продовжувати виконання, усе ще залежить від можливостей моделі, проєктування застосунку та механізмів контролю робочого процесу. MCP надає Agent можливості підключення, але не замінює їхню логіку планування та виконання.
Архітектура MCP: як взаємодіють Hosts, Clients і Servers?
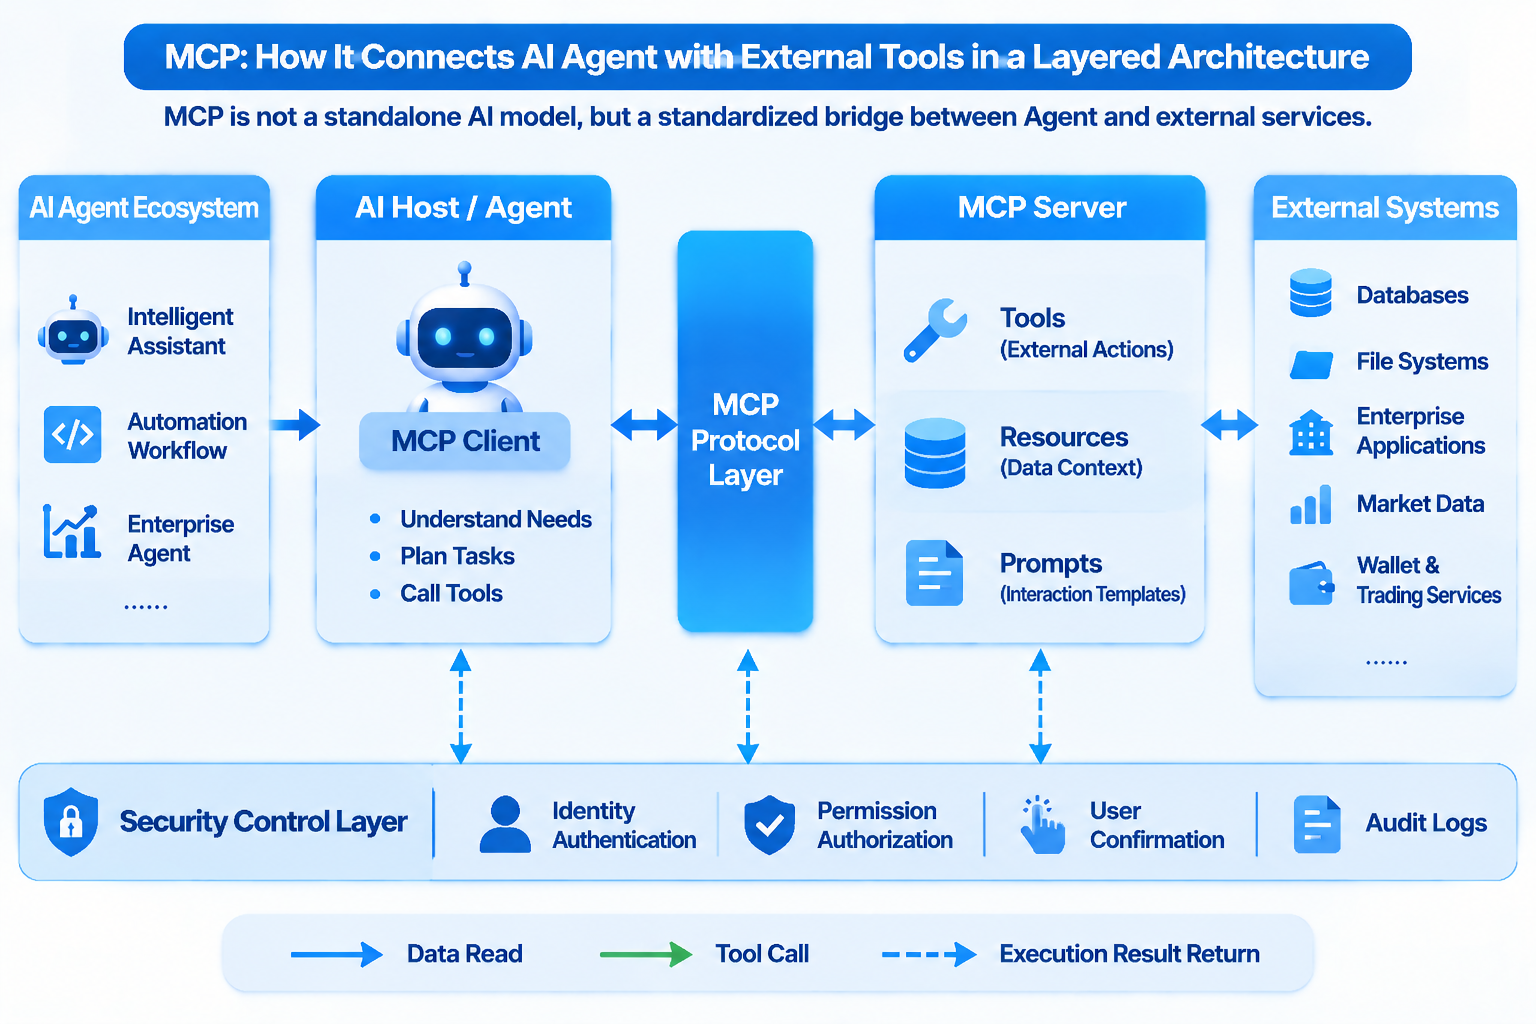
MCP використовує архітектуру, що поєднує Clients і Servers. Її основними учасниками є Hosts, Clients і Servers. Host — це застосунок, що надає можливості ШІ, наприклад настільний помічник, середовище розробки або інший застосунок Agent. Client — це компонент усередині Host, який встановлює підключення до MCP Servers. Server надає Client зовнішні дані, інструменти або шаблони взаємодії. Разом ці три компоненти формують шлях підключення між застосунками ШІ та зовнішніми системами.
Host зазвичай координує весь процес. Він отримує введення користувача, надає моделі відповідний контекст і керує одним або кількома MCP Clients залежно від потреб моделі. Застосунок ШІ може одночасно підключатися до кількох MCP Servers, наприклад до файлових систем, репозиторіїв коду, баз даних і сервісів ринкових даних. Кожне підключення підтримується відповідним компонентом Client, що дає застосунку змогу використовувати можливості різних сервісів у межах уніфікованого середовища взаємодії.
Client відповідає за протокольну комунікацію та керування підключеннями. Він має розуміти можливості, які надає Server, надсилати запити відповідно до структур повідомлень, визначених MCP, і отримувати відповідні результати. Client — це не те саме, що модель. Це компонент усередині Host, який забезпечує протокольне підключення. Модель може вирішити використати певний інструмент на основі контексту, але фактична протокольна взаємодія здійснюється Client і Server.
Server надає зовнішні можливості. Він може підключатися до бази даних, інкапсулювати набір API або надавати єдину точку доступу до певної бізнес-системи. Server не обов’язково має потребувати складних можливостей міркування ШІ. Його основне завдання — надавати функціональність зовнішніх систем відповідно до вимог протоколу, щоб сумісні Clients могли виявляти та використовувати ці можливості.
Така архітектура відокремлює міркування моделі, координацію застосунку та доступ до зовнішньої системи. Моделі не потрібно розуміти внутрішню реалізацію кожної бази даних або бізнес-API, а Host не потрібно проєктувати повністю інший спосіб комунікації для кожного сервісу. Якщо всі учасники дотримуються вимог протоколу, інструменти легше повторно використовувати та обслуговувати.
З технічного погляду рівень даних MCP використовує JSON-RPC для обміну повідомленнями та визначає запити, відповіді, сповіщення й відповідні описи можливостей. Транспортний рівень встановлює канали зв’язку та передає повідомлення. Різні середовища розгортання можуть використовувати методи транспортування, що відповідають їхнім сценаріям, наприклад локальний міжпроцесний зв’язок або віддалені HTTP-підключення. Для корпоративних розгортань способи підключення, механізми автентифікації та авторизації є не менш важливими, оскільки зовнішні інструменти можуть отримувати доступ до конфіденційних даних або навіть мати дозвіл на виконання реальних бізнес-операцій.
Інструменти, ресурси та промпти: три основні можливості MCP
Однією з найважливіших особливостей проєктування MCP є поділ можливостей, що надаються зовнішніми системами, на різні типи. Інструменти, ресурси та промпти — це не три різні типи моделей. Це три типи контекстних і функціональних інтерфейсів. Вони відповідають за виконання операцій, доступ до даних і шаблони взаємодії, даючи застосункам ШІ змогу обирати відповідні можливості залежно від завдання.
Інструменти: надання моделям можливості викликати зовнішні операції
Інструменти — це можливості MCP, найбільш тісно пов’язані з виконанням завдань. Server може надавати конкретні функції через інтерфейси інструментів, наприклад запити до баз даних, виклики зовнішніх API, обчислення даних, пошук записів або надсилання операції. Інструменти зазвичай мають чіткі назви, описи призначення та структури вхідних параметрів. Clients можуть виявляти доступні інструменти та ініціювати виклики за потреби.
Наприклад, Agent для фінансових досліджень може потребувати запиту ринкових даних щодо активу, отримання історичних цін або читання записів транзакцій зазначеного рахунку. Відповідний сервіс може пакувати ці можливості як різні інструменти. Модель обирає відповідний виклик залежно від завдання користувача, а MCP Client надсилає запит відповідному Server. Після виконання операції Server повертає результат, а застосунок надає його моделі для подальшого аналізу.
Значення інструментів не обмежується наданням моделям доступу до ширшої функціональності. Що важливіше, інструменти надають викликам відносно чітку структуру. Порівняно з повною залежністю від генерування моделями інструкцій природною мовою, структуровані інтерфейси інструментів можуть визначати типи параметрів і межі викликів, зменшуючи кількість окремих видів неоднозначних операцій. Однак правильно сформатовані параметри не означають, що операція обов’язково є безпечною. Виконання інструментів усе ще потребує перевірки дозволів, валідації введення та необхідного підтвердження користувачем.
Ресурси: надання моделям зовнішнього контексту
Ресурси переважно використовуються для надання застосункам ШІ даних або контенту, придатних для читання. Вони можуть представляти файли, записи баз даних, документи, бізнес-інформацію або інші зовнішні ресурси. Якщо інструменти зосереджені на виконанні операцій, ресурси спрямовані на надання контексту, потрібного моделям для виконання завдань.
Наприклад, Agent для розробки може читати файли проєкту та структури коду, корпоративний помічник може отримувати доступ до документів у внутрішній базі знань, а інструмент фінансового дослідження може читати авторизовані записи даних. Модель використовує цей контент, щоб зрозуміти поточне завдання та сформувати аналіз на основі запиту користувача.
Ресурси можуть зменшити залежність моделі від статичних навчальних знань і дати їй змогу працювати із зовнішніми даними. Однак доступ до даних не означає, що вони є достовірними за своєю природою. Зовнішній контент може бути застарілим, містити помилки або шкідливі інструкції. Застосунки мають визначати, як обробляти контент, з огляду на його джерело, дозволи на доступ і характер. Не слід вважати весь отриманий текст надійними інструкціями.
Промпти: надання багаторазових шаблонів взаємодії
Промпти — ще один тип можливостей, який підтримує MCP. Вони переважно використовуються для надання багаторазових шаблонів промптів і структур взаємодії. Server може надавати шаблони для конкретних бізнес-сценаріїв, допомагаючи застосункам ШІ послідовніше організовувати введення та контекст завдання.
Наприклад, корпоративна система може надавати шаблон для створення підсумків зустрічей, а сервіс аналізу даних — структуру промпту для пояснення результатів запиту. За потреби застосунок отримує шаблон і поєднує його з введенням користувача та фактичними даними для організації завдання. Це зменшує потребу неодноразово писати вміст промптів і спрощує повторне використання способів взаємодії для конкретних бізнес-сценаріїв.
Однак промпти не є повними робочими процесами. Вони можуть допомогти організувати введення моделі, але не можуть самостійно гарантувати точність результату моделі або замінити бізнес-правила та контроль дозволів. У разі спільного використання трьох можливостей MCP може комплексніше підтримувати процес від отримання контексту до виклику зовнішніх інструментів.
Як MCP змінює спосіб роботи AI-агентів?
Традиційні ШІ-помічники зазвичай зосереджені на введенні користувача та результаті моделі, а більшість взаємодій відбувається у вікні чату. Agents можуть викликати зовнішні інструменти на додаток до міркувань моделі та виконувати багатокрокові завдання на основі цілей користувача. MCP надає стандартизований спосіб підключення цих інструментів, спрощуючи для Agents включення різних сервісів в один робочий процес завдання.
Типовий робочий процес Agent можна поділити на кілька етапів. Спочатку застосунок отримує ціль користувача й передає її моделі для інтерпретації. Потім модель визначає дані або інструменти, необхідні для завдання. Host надсилає запит про доступні можливості через відповідний MCP Client і надає моделі належну інформацію про інструменти. Модель генерує запит на виклик, а Client надсилає його Server. Server виконує операцію та повертає результат. Зрештою модель продовжує аналіз на основі даних, повернутих інструментом, і за потреби здійснює інший виклик, доки завдання не буде завершено або не знадобиться втручання користувача.
Ця модель дає Agents змогу розбивати складні завдання на кілька виконуваних кроків. Наприклад, коли користувач просить проаналізувати проєкт, Agent може спочатку запитати інформацію про проєкт, потім отримати ринкові дані, викликати інструмент обчислення для порівняння та зрештою створити структурований звіт. Кожен крок може підтримуватися окремим зовнішнім сервісом, тоді як MCP забезпечує відносно послідовний спосіб підключення цих сервісів до застосунків ШІ.
MCP також може змінити спосіб продуктування програмних сервісів. У минулому постачальники сервісів зазвичай проєктували вебінтерфейси, операційні процедури та API для користувачів-людей. Оскільки Agents поступово стають новою точкою входу для використання програмного забезпечення, можливості сервісів також мають бути зрозумілими та придатними для виклику машинами. MCP Server може слугувати інтерфейсом можливостей для застосунків ШІ, даючи зовнішнім сервісам змогу структуровано надавати функціональність Agents.
Однак можливість викликати інструменти не означає, що Agent може автономно виконувати завдання без обмежень. Для операцій із низьким ризиком, таких як читання публічних даних або впорядкування файлів, рівень автоматизації може бути відносно високим. Для операцій, що стосуються коштів на рахунку, переказів активів, надсилання ордерів або конфіденційної інформації, потрібні суворіші механізми проєктування дозволів і підтвердження. Рівень автономності Agent має відповідати ризику завдання, а не просто бути спрямованим на зменшення участі людини.
Межі безпеки MCP: що ширше підключення, то важливішим стає керування дозволами
MCP знижує бар’єр для підключення застосунків ШІ до зовнішніх сервісів, але також надає моделям доступ до більшого обсягу даних та інтерфейсів операцій. З розширенням підключення системи стикаються з ризиками, що виходять за межі неправильного результату моделі, зокрема несанкціонованим доступом до даних, ненавмисними викликами інструментів, впровадженням шкідливого контенту, витоком облікових даних і зловживанням зовнішніми сервісами.
Автентифікація та керування дозволами потребують особливої уваги. Коли MCP Client встановлює підключення до Server, він має перевіряти ціль підключення та свої дозволи на доступ. Для віддалених сервісів особливо важливими є автентифікація, обсяг авторизації та керування обліковими даними. Застосунки не повинні за замовчуванням надавати моделі всі інструменти. Натомість їм слід налаштовувати доступні можливості відповідно до особи користувача, вимог завдання та рівня ризику. Дозволи лише для читання та дозволи на виконання фінансових операцій мають бути чітко розділені, а конфіденційні операції не повинні покладатися лише на рішення моделі щодо їх виконання.
Також слід враховувати ін’єкції промптів і шкідливий контекст. Agent може читати контент із вебсторінок, документів, записів баз даних або сторонніх сервісів. Цей контент може містити шкідливі інструкції, призначені для зміни поведінки моделі. Якщо система не може відрізнити зовнішні дані від надійних інструкцій, ненадійний контент може спонукати її викликати інструменти або розкривати інформацію. Тому застосунки мають ізолювати та позначати зовнішній контент, а також уникати безпосереднього підвищення пріоритету тексту з джерел даних до рівня високопріоритетних інструкцій.
Самі інструменти також можуть стати векторами атак. Шкідливий або неправильно налаштований Server може надавати інструменти з надмірними дозволами або отримувати доступ до ресурсів поза очікуваним обсягом під час виконання операції. Розробникам потрібно перевіряти джерело Server, реалізацію коду, обсяг дозволів і практики обробки даних, а також створювати механізми оновлення та моніторингу під час розгортання. Для сторонніх MCP Servers самої відповідності протоколу недостатньо, щоб вважати їх безпечними та надійними.
Для застосунків, що працюють із фінансовими активами, контроль ризиків також має охоплювати підтвердження транзакцій, дозволи щодо коштів і аудит операцій. Моделі можуть допомагати користувачам запитувати ринкову інформацію, упорядковувати дані про активи або генерувати торгові плани. Однак перед надсиланням ордера, переказом коштів або виконанням незворотної операції система має встановити механізми підтвердження на основі бізнес-ризику. Система повинна чітко фіксувати, хто ініціював операцію, які інструменти викликала модель, які параметри вона використала та яким був остаточний результат виконання.
Отже, безпека MCP не може гарантуватися лише протоколом. Специфікації протоколу, реалізація Client, надійність Server, авторизація особи та контроль ризиків на рівні застосунку спільно визначають остаточний рівень безпеки. Стандартизоване підключення забезпечує чіткіші технічні межі, але реальні розгортання все одно потребують постійних перевірок безпеки та керування відповідальністю.
Довгострокова цінність MCP: від стандарту інтерфейсу до інфраструктури екосистеми Agent
Довгострокова цінність MCP полягає не лише у зменшенні обсягу коду інтеграції інтерфейсів, який мають писати розробники. Він також може допомогти сформувати нові форми взаємодії між застосунками ШІ та програмними сервісами. Оскільки дедалі більше інструментів і джерел даних надають можливості через уніфікований протокол, Agents можуть отримати змогу виконувати завдання в різних застосунках і бізнес-системах замість обмеження функціональністю одного продукту.
Ця зміна також може вплинути на конкуренцію між постачальниками програмних сервісів. У минулому постачальники сервісів переважно залучали клієнтів через інтерфейси користувача, проєктування функцій та екосистеми API. У майбутньому здатність бути надійно виявленим, зрозумілим і викликаним AI-агентами також може стати важливою частиною можливостей сервісу. Постачальникам сервісів потрібно розглянути, як описувати функціональність інструментів, обмежувати дозволи на доступ, надавати надійні структури даних і забезпечувати безпечну роботу інструментів в автоматизованих сценаріях.
Для розробників MCP може знизити витрати на інтеграцію між різними застосунками моделей, але не зробить усі інструменти автоматично сумісними. Версії протоколу, підтримувані можливості, методи транспортування, механізми автентифікації та якість реалізації все ще можуть відрізнятися. Подальший розвиток екосистеми залежатиме від стабільності специфікацій, якості інструментів, впровадження розробниками та сумісності між різними платформами.
Для підприємств цінність MCP залежить від того, чи може він вирішувати реальні бізнес-проблеми. Підключення внутрішніх баз знань, систем керування клієнтами, аналітичних платформ і бізнес-інструментів до Agents може покращити пошук інформації та взаємодію між системами. Однак підприємства також мають вирішувати питання дозволів на дані, захисту конфіденційності, вимог щодо відповідності та відповідальності за аудит. Що зручнішим стає технічне підключення, то важливіше чітко визначати, до яких даних можна отримувати доступ, які операції можна виконувати та хто несе відповідальність у разі помилок.
З ширшої галузевої перспективи MCP відображає тенденцію, за якої застосунки ШІ переходять від можливостей окремої моделі до співпраці на рівні систем. Моделі забезпечують розуміння та міркування, інструменти надають можливості зовнішніх дій, протоколи забезпечують підключення, а застосунки виконують координацію та контроль. У майбутньому конкуренція в екосистемі Agent може відбуватися не лише на рівні моделей, а й у сферах якості інструментів, інфраструктури, механізмів безпеки, сервісних мереж та інших напрямках.
Зв’язок між MCP та екосистемою Gate AI
Основна цінність MCP полягає в наданні стандартизованого способу підключення застосунків ШІ до зовнішніх інструментів і сервісів. Криптоіндустрія сама значною мірою залежить від інструментів і даних. Ринкові дані, інформація про активи, гаманці, ончейн-дані, торгові сервіси та платіжна функціональність розподілені між різними системами. Якщо AI-агенти мають брати участь у цих сценаріях, їм потрібні стабільний доступ до даних і можливості виклику інструментів. Тому поєднання MCP і криптоіндустрії є одним із напрямів, у якому AI-агенти можуть розвиватися від інформаційних помічників до координаційних рівнів для фінансових інструментів.
Gate for AI Agent є одним із конкретних застосувань цього напряму. Згідно з офіційною інформацією Gate, його архітектура поєднує Gate Skills, CLI, MCP та інші інструменти, щоб надавати AI-агентам можливості, пов’язані з торгівлею, ринковими даними, гаманцями, новинами та ончейн-аналізом. Його архітектура розділяє рівні застосунку, можливостей, протоколу та інфраструктури. MCP і CLI розміщені на рівні протокольного підключення, тоді як Skills використовуються для організації та оркестрації пов’язаних можливостей. Такий багаторівневий підхід допомагає пояснити, як Agents можуть підключатися до криптосервісів через стандартизовані інтерфейси та як різні інструменти можуть працювати разом для підтримки складніших завдань.
Gate.AI надає орієнтовану на користувача точку входу для взаємодії зі ШІ, а MCP і Skills входять до його базових можливостей. Користувачі можуть надсилати запитання або завдання природною мовою, а застосунок ШІ може обробляти відповідні запити за допомогою доступних можливостей. Для користувачів значення цих продуктів полягає не просто в додаванні ще одного інтерфейсу чату. Натомість вони спрощують доступ до ринкової інформації, аналізу активів і певних бізнес-функцій через уніфікований спосіб взаємодії.
Однак підключення AI-агентів до торгових можливостей і можливостей гаманців також означає, що до меж дозволів слід ставитися серйозно. Користувачам потрібно розуміти, до яких даних Agent може отримувати доступ, які операції він може виконувати, як керується авторизація та чи потребують завдання, пов’язані з коштами й торгівлею, додаткового підтвердження. Взаємодія природною мовою знижує бар’єр для використання цих функцій, але не може замінити судження користувача щодо торгових умов, ризиків і остаточних результатів виконання.
Важливо уточнити, що MCP є відкритим протоколом, тоді як використання MCP та інструментів Agent у Gate є конкретною реалізацією в межах екосистеми. Дозволи інструментів, обсяг сервісів і механізми виконання на різних платформах не однакові. Використовуючи відповідні функції, користувачам слід керуватися можливостями, які фактично підтримує продукт, інструкціями щодо авторизації та розкриттям ризиків.
У довгостроковій перспективі розвиток AI-агентів залежатиме не лише від можливостей міркування моделей, а й від того, чи можуть вони надійно підключатися до зовнішніх сервісів і виконувати завдання в межах чітко визначених дозволів. MCP надає стандартизовану основу для такого підключення, тоді як Gate for AI Agent демонструє потенційні застосування цього технічного напряму в інструментах крипторинку, даних і торгових сценаріях.
Поширені запитання
Що таке MCP?
MCP (Model Context Protocol) — це відкритий протокол, який використовується для стандартизації підключень між застосунками ШІ та зовнішніми джерелами даних, інструментами й контекстом. Він допомагає застосункам ШІ відносно послідовно виявляти та використовувати зовнішні сервіси, але не відповідає за навчання моделей або автономне ухвалення рішень.
Чим MCP відрізняється від API?
API зазвичай визначає інтерфейс, який конкретний сервіс надає зовнішнім користувачам, тоді як MCP додатково стандартизує спосіб підключення та взаємодії застосунків ШІ з можливостями зовнішніх сервісів. MCP Server може внутрішньо викликати наявні API, а потім надавати інструменти або дані застосункам ШІ через уніфікований протокол.
Які обов’язки Host, Client і Server у MCP?
Host — це застосунок, який надає можливості ШІ та координує завдання. Client встановлює протокольне підключення до MCP Server. Server надає Client інструменти, ресурси або шаблони промптів. Разом вони забезпечують комунікацію між застосунком ШІ та зовнішніми сервісами.
У чому різниця між інструментами, ресурсами та промптами?
Інструменти використовуються для виклику зовнішніх операцій, ресурси надають дані та контекст, а промпти забезпечують багаторазові шаблони промптів. Вони відповідно підтримують виконання, отримання інформації та організацію взаємодії.
Чи означає MCP, що AI-агенти можуть повністю автономно виконувати завдання?
Ні. MCP надає підключення до інструментів, але рівень автономності Agent залежить від моделі, проєктування застосунку, налаштування дозволів і контролю ризиків. Для операцій, пов’язаних із коштами, торгівлею та конфіденційними даними, усе одно слід установлювати належні механізми авторизації та підтвердження.
Чи доступний MCP лише для Claude від Anthropic?
Ні. MCP — це відкритий протокол, призначений для стандартизації підключень між різними застосунками ШІ та зовнішніми інструментами. Підтримка MCP залежить від реалізації конкретного застосунку та інструменту.
Що MCP означає для криптоіндустрії?
Криптоіндустрія охоплює широкий спектр сервісів, зокрема ринкові дані, гаманці, торгівлю, ончейн-аналіз і платежі. MCP може забезпечити стандартизований спосіб підключення AI-агентів до цих зовнішніх можливостей, спрощуючи виконання міжінструментальних запитів інформації та бізнес-процесів.