Торгова активність на крипторинку дедалі більше залежить від автоматизованих інструментів. Маркетмейкери, кількісні команди та професійні трейдери підключають свої торгові системи до торгових рахунків через API для виконання ордерів, керування позиціями, отримання ринкових даних і коригування ризик-експозиції. API підвищують ефективність торгівлі та розширюють доступ до рахунків — від ручних операцій до програмних середовищ.
Такий тип підключення створює проблему, яку легко не помітити: API-ключі самі по собі є частиною прав доступу до рахунку. Якщо ключ зберігається неналежним чином, розкритий або потрапляє до неавторизованої особи, зловмисник може використовувати функції, дозволені цим ключем, не знаючи пароль користувача для входу чи приватний ключ гаманця. Масштаб ризику залежить від конфігурації ключа. Він може варіюватися від читання ринкової інформації та даних рахунку до розміщення й скасування ордерів або навіть виконання інших конфіденційних операцій.
Інцидент із безпекою API-ключа Lighter у листопаді 2026 року знову привернув увагу ринку до захисту облікових даних торгових рахунків. Згідно з поясненням Lighter щодо інциденту, подія стосувалася розкриття API-ключа, що належав рахунку трейдера, тоді як сам протокол і смартконтракти не постраждали. Ончейн-дослідження відстежило приблизно 10,39 млн USDC, виведених із пов’язаних контрактів. Інцидент показує, що відсутність прямої компрометації контрактів протоколу не означає відсутності ризиків для безпеки акаунтів користувачів і торгових дозволів.
Основні висновки
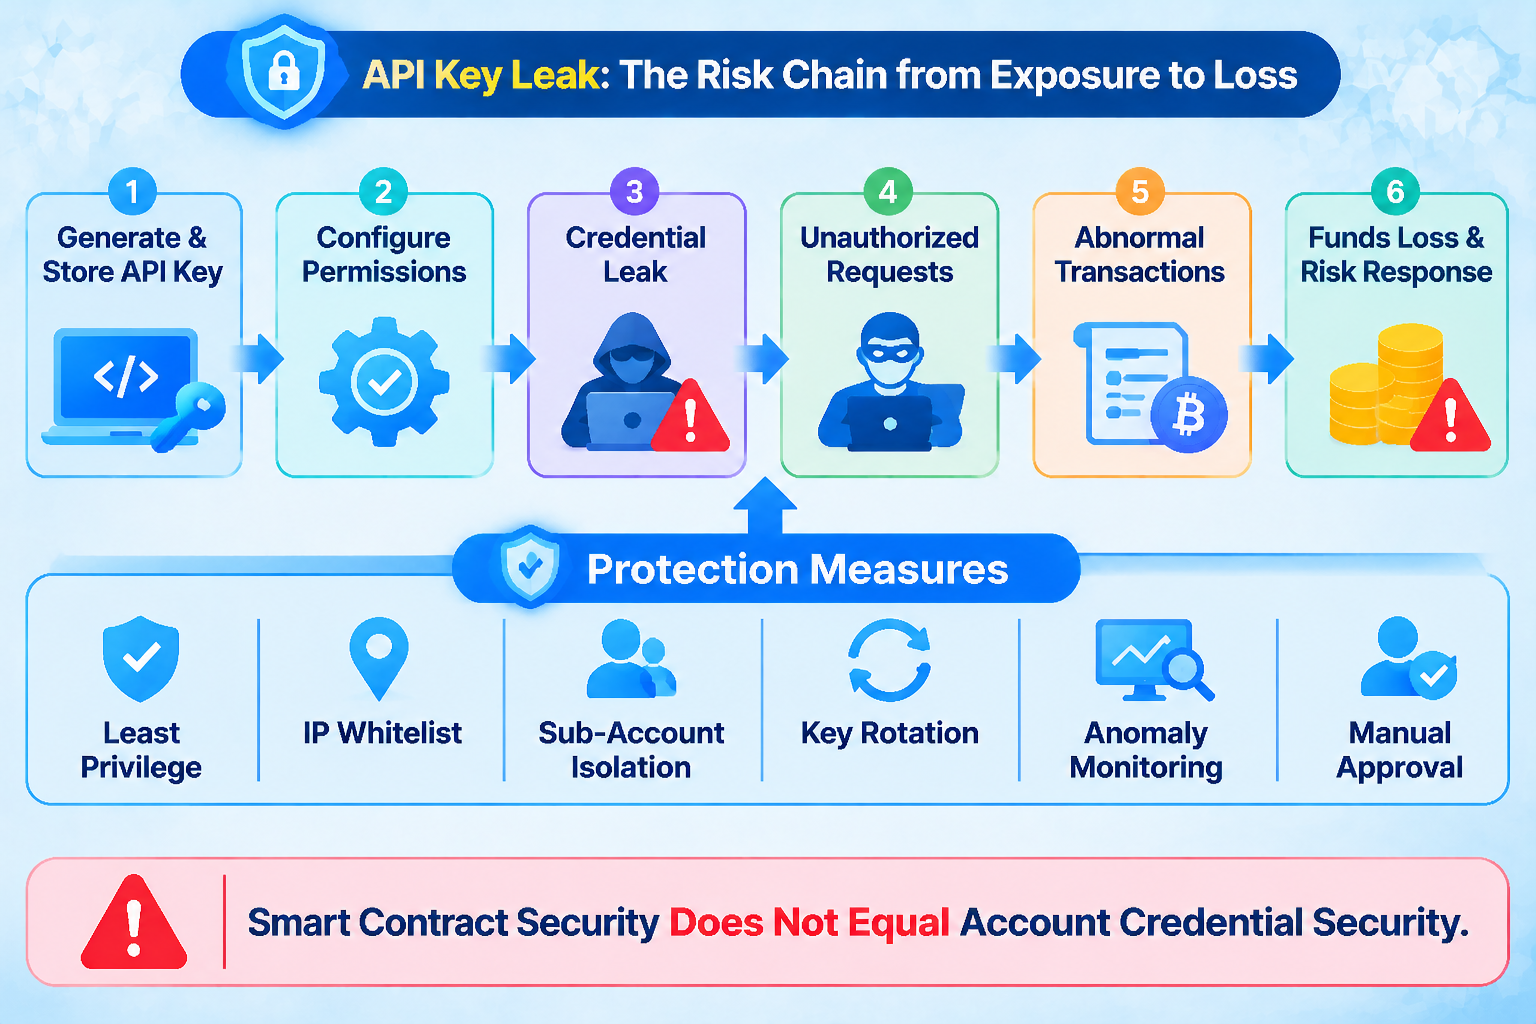
- API-ключі є обліковими даними для авторизації доступу до рахунку: у разі розкриття вони можуть дозволити зловмисникам виконувати операції в межах дозволів ключа.
- Обсяг дозволів визначає потенційні збитки: ризики, пов’язані з дозволами лише на читання, суттєво відрізняються від ризиків, пов’язаних із дозволами на торгівлю чи виведення коштів.
- Безпека на рівні рахунку відрізняється від безпеки на рівні протоколу: те, що смартконтракт не було використано внаслідок експлойту, не означає, що користувацькі рахунки не зазнали збитків.
- Аномальна торгівля може посилювати ризик: автоматизована торгівля, операції з ліквідністю та масштабні перекази коштів можуть спричинити швидке зростання збитків.
- Заходи безпеки слід впроваджувати на кількох рівнях: доступ за принципом найменших привілеїв, IP-списки дозволених адрес, ротація ключів, ізоляція субакаунтів і моніторинг у реальному часі мають працювати разом.
Чому API-ключі мають таку високу цінність з погляду безпеки?
API — це інтерфейс, який забезпечує обмін даними та виклики функцій між застосунками. У криптоторгівлі API-ключі зазвичай використовують для ідентифікації рахунків і надання програмам дозволу на виконання конкретних операцій. Торгові боти можуть використовувати API для отримання ринкових даних, перегляду балансів рахунків, подання ордерів і керування позиціями без необхідності виконувати кожну дію вручну.
Ризик для безпеки API-ключа пов’язаний із його можливостями авторизації. Якщо ключ має лише дозвіл на читання ринкових даних, доступні зловмиснику дії зазвичай залишаються відносно обмеженими, навіть якщо ключ було розкрито. Якщо ключ дозволяє розміщувати або скасовувати ордери чи виконувати інші операції з рахунком, зловмисник може вплинути на активи рахунку через аномальну торгівлю. Різні платформи по-різному розподіляють і підтримують дозволи API, тому під час створення ключа користувачам потрібно підтвердити конкретне значення кожного дозволу.
API-ключі також можуть зберігатися у файлах конфігурації серверів, репозиторіях коду, скриптах автоматизації, системах журналів або сторонніх торгових інструментах. Якщо в цих середовищах немає контролю доступу, ключі можуть бути розкриті без відома користувача. Управління безпекою не може зосереджуватися лише на торговій платформі. Воно також має охоплювати власне середовище розробки користувача, хмарні сервери та сторонні сервіси.
Як розкритий API-ключ може призвести до фактичних збитків?
Розкриття ключа не обов’язково призводить до прямого переказу коштів. Зловмисник може спочатку використати торгові дозволи для розміщення аномальних ордерів, зміни позицій на рахунку або створення невигідного виконання угод. Якщо на рахунку використовується високе кредитне плече, вплив на ціну та зміни маржі можуть ще більше посилити збитки. Конкретні ризики залежать від дозволів рахунку, правил торгівлі та практик управління коштами.
В автоматизованому торговому середовищі торгова система може продовжувати працювати та виконувати заздалегідь визначені стратегії. Якщо зловмисник може використовувати розкриті дозволи для зміни торгових параметрів, подання аномальних ордерів або маніпулювання активністю рахунку, система може послідовно виконати кілька операцій протягом короткого часу. Для рахунків маркетмейкерів аномальна торгівля також може вплинути на котирування, управління запасами активів і розподіл ліквідності, спричиняючи збитки, що виходять за межі одного ордера.
Інцидент із Lighter у листопаді 2026 року надає конкретний приклад. Lighter повідомила, що інцидент був спричинений розкриттям API-ключа, який належав рахунку трейдера, і заявила, що протокол та смартконтракти не постраждали. Ончейн-розслідування Bitquery зафіксувало приблизно 10 393 057 USDC, виведених із контрактів, пов’язаних із Lighter. Згодом ці кошти було обміняно на ETH і переказано через кілька адрес. Оцінки потенційно постраждалих рахунків і загальних збитків відрізнялися в різних звітах. Тому обсяг переказів, зафіксований ончейн, слід відрізняти від збитків на рахунках, які ще не були повністю підтверджені.
Чому користувачі все ще можуть втратити кошти, якщо протокол не було скомпрометовано?
Безпека блокчейн-протоколу та безпека авторизації на рівні рахунку діють на різних рівнях. Уразливості смартконтрактів зазвичай пов’язані з кодом контракту, контролем доступу або логікою переказу активів. Натомість розкриття API-ключа може бути наслідком проблем з управлінням обліковими даними, що стосуються користувацького акаунта, торгової програми або стороннього сервісу. Навіть коли протокол виконує транзакції відповідно до задуму, збитки все одно можуть виникнути через зловживання авторизацією рахунку.
Це розмежування особливо важливе в DeFi та ончейн-торгівлі. Ончейн-протоколи можуть перевіряти, чи відповідає транзакція правилам контракту, але зазвичай не можуть визначити, чи дійсно особа, яка ініціює операцію, отримала авторизацію власника рахунку. Якщо зловмисник має дійсні облікові дані API та виконує операції через процеси, дозволені протоколом, ончейн-запис може відображати низку технічно дійсних транзакцій.
Тому оцінки безпеки не можуть зосереджуватися лише на тому, чи пройшов смартконтракт аудит. Вони також мають враховувати спосіб створення, зберігання та використання ключів рахунку, наявність обмежень авторизації та можливість своєчасного виявлення аномальної поведінки. Безпека рахунку, безпека кінцевих точок, управління API та безпека смартконтрактів мають працювати разом як цілісна система захисту.
Як доступ за принципом найменших привілеїв може зменшити ризики API?
Доступ за принципом найменших привілеїв — важливий принцип управління безпекою API. Користувачам слід увімкнути лише ті дозволи, які потрібні API-ключу для виконання конкретного завдання. Наприклад, програмі для моніторингу ринку зазвичай потрібен лише дозвіл на читання ринкових даних. Торговому боту може бути потрібен дозвіл на розміщення та скасування ордерів, але не обов’язково дозвіл на виведення коштів. Якщо застосунку не потрібен доступ для переказу коштів із рахунку, йому не слід надавати відповідний дозвіл.
Для програм, яким потрібно виконувати угоди, користувачі можуть обмежити доступні їм активи, розмістивши їх на незалежному субакаунті. Відокремлення рахунків для стратегій від основних рахунків фінансування може допомогти зменшити вплив розкриття одних облікових даних. Маркетмейкери та кількісні команди також можуть встановлювати різні межі між рахунками й дозволами залежно від типу стратегії, обсягу коштів і частоти торгівлі.
IP-списки дозволених адрес — ще один поширений захід безпеки. Обмеження API-запитів визначеними адресами серверів може знизити ймовірність зловживання ключем в інших середовищах. Однак IP-список дозволених адрес не може замінити належний захист ключа. Якщо зловмисник уже скомпрометував дозволений сервер або сама торгова програма містить уразливість, він усе ще може виконувати аномальні операції через легітимний мережевий шлях.
Чому важливі ротація ключів і моніторинг аномальної активності?
API-ключі не слід розглядати як статичні облікові дані, що залишаються дійсними необмежений час. Користувачі та установи можуть встановлювати графіки ротації залежно від бізнес-ризиків і своєчасно відкликати старі ключі та створювати нові в разі кадрових змін, міграції серверів, заміни сторонніх сервісів або виявлення аномального доступу. Ротація ключів може скоротити період, протягом якого розкриті облікові дані залишаються чинними, але процес оновлення не повинен спричиняти незапланованих перебоїв у роботі виробничих систем.
Моніторинг аномальної активності допомагає виявляти ознаки можливого зловживання обліковими даними. Запити з невідомих IP-адрес, незвична частота торгівлі, аномальні розміри ордерів, зміни дозволів рахунку та велика кількість скасувань або операцій із коштами протягом короткого часу можуть спричинити сповіщення. Інституційні рахунки також можуть встановлювати торгові ліміти та механізми ручного підтвердження, щоб операції з високим рівнем ризику не можна було завершити одним API-запитом.
Управління журналами також важливе. Системи мають фіксувати час використання ключів, джерела запитів, типи операцій і результати виконання, але не повинні записувати повні ключі до звичайних журналів. Самі журнали також потребують контролю доступу та захисту від підроблення. Інакше зловмисники можуть видалити або змінити критично важливі докази після завдання збитків.
Як ризики API взаємодіють з управлінням коштами в DeFi?
В екосистемі DeFi торгові рахунки, ончейн-гаманці та контракти протоколів можуть бути пов’язані через автоматизовані програми. Торгові боти можуть відстежувати ончейн-ціни та виконувати угоди, системи маркетмейкінгу можуть коригувати розподіл коштів залежно від ринкових умов, а інструменти управління коштами можуть виконувати ончейн-операції через API або сервіси підписання. Що більше таких підключень, то важливішими стають межі дозволів і управління обліковими даними.
Якщо торговий рахунок містить значні кошти або може керувати кількома рахунками для стратегій, розкритий API-ключ може створити ширші ризики. Позиції установи на інших ринках також можуть бути переоцінені після інциденту з безпекою. У листопаді 2026 року інформація з ринкового моніторингу вказувала, що Abraxas Capital скоригувала свої ончейн-позиції після пов’язаного інциденту з API-ключем. Повідомлялося, що компанія закрила пов’язані позиції на суму приблизно 200 млн дол. США, переказала приблизно 109 млн USDC як забезпечення та подала запит на викуп приблизно 219 000 HYPE. Скорочення позицій і запит на викуп були подальшими діями з реагування на ризик, і їх не слід ототожнювати зі збитками від початкового розкриття API-ключа.
Ці події демонструють, що інциденти з безпекою можуть впливати на кілька ринків через рішення щодо управління коштами та контролю ризиків. Однак сама лише послідовність подій недостатня для висновку, що всі подальші коригування позицій були прямими збитками. Також не слід розглядати дії з реагування на ризик однієї установи як доказ системного збою на всьому ринку DeFi.
Як користувачам Gate слід розуміти безпеку API та акаунта?
Для користувачів торгових платформ, таких як Gate, безпека API також має бути частиною управління акаунтом. Якщо ви використовуєте API для підключення торгового бота, інструменту ринкових даних або кількісної програми, спочатку перевірте джерело застосунку та вимоги до дозволів. Потім обмежте дозволи ключа відповідно до налаштувань безпеки, які фактично надає платформа. Не надсилайте API-ключі незнайомцям і не записуйте їх у публічні репозиторії коду або незахищені файли конфігурації.
Користувачам також слід регулярно перевіряти списки своїх API-ключів, відкликати ключі, які більше не використовуються, і створювати окремі облікові дані для різних застосунків. Якщо платформа підтримує IP-списки дозволених адрес, субакаунти, розділення дозволів або інші функції безпеки, налаштуйте їх відповідно до конкретного сценарію використання. Для високочастотної або автоматизованої торгівлі розгляньте встановлення лімітів розміру ордерів, сповіщень про аномальну активність і механізмів ручного призупинення.
Gate надає торгові послуги, зокрема спотову торгівлю та торгівлю ф’ючерсами. Використовуючи автоматизовані торгові інструменти, користувачам також слід розрізняти ризики спотових і ф’ючерсних рахунків. Торгівля ф’ючерсами передбачає використання маржі, кредитного плеча та механізмів ліквідації. У разі зловживання дозволами API це може створити складніші ризики, пов’язані з позиціями. Доступні конкретні дозволи API та налаштування безпеки рахунку слід визначати за найновішою інформацією в офіційній документації Gate API і на сторінках безпеки платформи.
Висновок
API-ключі є важливими інструментами для автоматизованої торгівлі та управління рахунками, але вони також формують межу безпеки між торговими рахунками та зовнішніми програмами. Щойно облікові дані розкрито, зловмисники можуть використовувати наявні дозволи рахунку для виконання аномальних операцій. Користувачі можуть зазнати фактичних збитків навіть тоді, коли базовий протокол і смартконтракти не були скомпрометовані.
Тому безпека API не може залежати від одного заходу. Доступ за принципом найменших привілеїв, ізоляція рахунків, ротація ключів, IP-обмеження та моніторинг аномальної активності мають утворювати цілісну систему. Для інституційних та індивідуальних користувачів ефективне управління безпекою означає забезпечення того, щоб кожні облікові дані могли виконувати лише необхідні завдання, а потенційний вплив інциденту був максимально обмежений.
Поширені запитання
Чи завжди розкриття API-ключа призводить до викрадення коштів?
Не обов’язково. Фактичний ризик залежить від дозволів ключа, налаштувань рахунку та обмежень платформи. Ключ лише для читання має інший потенційний вплив, ніж ключ із дозволами на торгівлю або виведення коштів.
Чим API-ключ відрізняється від приватного ключа гаманця?
API-ключ зазвичай використовується для надання програмі дозволу на доступ до торгового рахунку або виконання конкретних операцій. Приватний ключ гаманця використовується для контролю ончейн-адреси та підписання транзакцій. Обидва потребують суворого захисту, але їхні дозволи та сценарії використання відрізняються.
Чому рахунок може зазнати збитків, якщо смартконтракт не має уразливостей?
Зловмисник може використовувати дійсні облікові дані рахунку для виконання операцій, дозволених протоколом. Контракт перевіряє, чи відповідає транзакція його правилам, але може не бути здатним визначити, чи дійсно виконавець отримав авторизацію від власника рахунку.
Як зменшити ризик розкриття API-ключа?
Ви можете застосовувати такі заходи, як доступ за принципом найменших привілеїв, IP-списки дозволених адрес, незалежні субакаунти, ротація ключів, безпечне зберігання та моніторинг аномальної торгівлі. Вам також слід відкликати ключі, які більше не використовуються.
Чи слід увімкнути для API-ключів дозволи на виведення коштів?
Цей дозвіл слід розглядати лише тоді, коли він дійсно потрібен для діяльності та наявні додаткові механізми контролю безпеки. Більшості торгових ботів не потрібні дозволи на виведення коштів. Уникнення непотрібної авторизації може зменшити потенційний масштаб збитків.