Ончейн-ідентичність для ШІ-агентів означає використання доступних для запитів записів у блокчейні для створення цифрових ідентифікаторів, які дають змогу розпізнавати, пов’язувати та керувати агентами штучного інтелекту в різних застосунках. Оскільки ШІ-агенти еволюціонують від простих розмовних помічників до автономних систем, здатних викликати інструменти, отримувати доступ до даних, виконувати завдання та брати участь в економічній діяльності, ідентичність агента стає важливою інфраструктурою для відкритих мереж співпраці. ERC-8004 — це запропонований стандарт Ethereum, покликаний задовольнити цю потребу шляхом створення спільних інтерфейсів для даних про ідентичність, репутацію та валідацію агентів через ончейн-реєстри.
У традиційних програмних системах ідентичність сервісів зазвичай базується на акаунтах платформ, ключах API та внутрішньому корпоративному керуванні дозволами. Такі підходи можуть задовольняти більшість потреб агентів, що працюють у межах однієї організації або платформи. Однак коли кілька ШІ-агентів створені різними розробниками, працюють на різній інфраструктурі та мають делегувати завдання один одному, пошук сервісів, підтвердження відносин контролю, оцінювання попередньої ефективності та валідація результатів виконання стають новими технічними викликами.
ERC-8004, MCP (Model Context Protocol) і A2A (Agent2Agent) розв’язують ці проблеми з різних позицій. MCP дає агентам змогу підключатися до інструментів і даних, A2A забезпечує комунікацію та співпрацю між агентами, а ERC-8004 надає механізми пошуку ідентичності та сигнали довіри між платформами. Розуміння їхніх технічних меж і принципів спільної роботи допомагає пояснити, як відкриті мережі ШІ-агентів можуть еволюціонувати від окремих викликів інструментів до компонованих багатоагентних систем.
Основні висновки
-
Ключова цінність ончейн-ідентичності для ШІ-агентів полягає в можливості пошуку, перевірки та міжплатформної співпраці. Вона допомагає агентам, створеним різними розробниками та платформами, формувати доступні для запитів зв’язки ідентичності без повної залежності від єдиного централізованого каталогу сервісів.
-
ERC-8004 забезпечує інфраструктуру ідентичності та довіри через реєстр ідентичностей, реєстр репутації та реєстр валідації, підтримуючи реєстрацію агентів, відгуки про репутацію та валідацію завдань.
-
MCP насамперед визначає, як агенти використовують інструменти, підключаючи бази даних, пошукові сервіси, файлові системи та зовнішні API через стандартизовані інтерфейси.
-
A2A насамперед визначає, як агенти співпрацюють з іншими агентами, підтримуючи пошук можливостей, делегування завдань, обмін повідомленнями та керування статусом завдань.
-
ERC-8004, MCP і A2A не є конкуруючими рішеннями. Вони можуть відповідати відповідно за ідентичність і довіру, доступ до інструментів і комунікацію між агентами. Водночас лише ончейн-реєстрація не є перевіркою ідентичності в реальному світі та не гарантує надійних результатів виконання завдань.
Навіщо ШІ-агентам ончейн-ідентичність? Які обмеження мають традиційні акаунти платформ?
Проблема ідентичності ШІ-агентів не зводиться лише до надання програмі назви. Вона вимагає створення зв’язків ідентичності, які інші системи можуть розпізнати та перевірити.
На централізованих платформах агентів зазвичай ідентифікують за допомогою акаунтів платформи, ключів API або адрес сервісів, наданих розробниками. Платформи можуть керувати дозволами користувачів, підтримувати каталоги сервісів і обмежувати порушення. Ця модель добре працює для операцій у межах однієї платформи. Однак коли агентам потрібно співпрацювати між організаціями, інформація про ідентичність може бути недоступною для спільного використання, історичні відгуки може бути складно перенести, а надійність сервісу може залежати від конкретної платформи.
Наприклад, агент для аналізу ринку, розроблений компанією, може накопичити значний обсяг записів про послуги на одній платформі. Коли він приєднується до іншої мережі агентів, нова платформа може не мати змоги безпосередньо перевірити ці записи, через що розробнику доведеться повторно встановлювати ідентичність і репутацію агента.
Ончейн-ідентичність прагне зменшити таку фрагментацію. Фіксуючи ідентифікатори, права контролю та певні сигнали довіри у публічному блокчейні, різні застосунки можуть запитувати однакову реєстраційну інформацію та будувати на її основі власні системи пошуку сервісів і оцінювання ризиків.
Водночас ончейн-ідентичність не вимагає, щоб сама ШІ-модель працювала в блокчейні. Фактичне виконання висновків моделі, доступ до баз даних і виклики інструментів можуть і надалі відбуватися поза блокчейном. Блокчейн переважно забезпечує спільну реєстрацію, перевірювані записи та координацію довіри.
Це також означає, що ончейн-ідентичність не може замінити традиційну перевірку ідентичності. Адреса може доводити, що певний ключ має дозвіл виконувати конкретні операції, але не обов’язково підтверджує, що розробник за цією адресою має належну кваліфікацію. Для сценаріїв із високим ризиком, зокрема у фінансах та охороні здоров’я, усе ще потрібні додаткова юридична перевірка ідентичності та дозвіл на ведення діяльності.
Що таке ERC-8004? Як він створює переносну ідентичність для ШІ-агентів?
ERC-8004, офіційна назва якого Trustless Agents, — це стандарт, запропонований в екосистемі Ethereum для відкритих мереж агентів. Його мета — забезпечити інфраструктуру пошуку та довіри між організаціями для агентів без потреби в попередньо встановлених відносинах довіри.
Механізм реєстрації ідентичності ERC-8004 базується на ERC-721. Після реєстрації агента розробник може отримати agentId і використовувати відповідну реєстраційну інформацію для пов’язування імені агента, опису функцій, кінцевих точок сервісу та підтримуваних протоколів комунікації.
Ця конструкція відокремлює ідентичність агента від його конкретної адреси сервісу. Наприклад, агент може змінити сервери або оновити свій інтерфейс A2A, зберігаючи зареєстровану ідентичність. Іншим застосункам достатньо запитати відповідну реєстраційну інформацію, щоб отримати оновлену кінцеву точку сервісу.
ERC-8004 також дає змогу пов’язувати реєстраційну інформацію з різними типами кінцевих точок, зокрема MCP, A2A, ENS, DID та адресами гаманців, поєднуючи ончейн-ідентичність із наявною інфраструктурою Web3 і ШІ.
Його основу становлять три реєстри:
| Реєстр |
Основна функція |
Практична цінність |
| Реєстр ідентичностей |
Реєструє ідентичності агентів і пов’язує метадані |
Підтримує пошук ідентичності між платформами |
| Реєстр репутації |
Надає стандартизований інтерфейс для записів відгуків |
Допомагає оцінювати історичну ефективність сервісу |
| Реєстр валідації |
Фіксує незалежні запити на валідацію завдань і їхні результати |
Надає додаткові сигнали довіри для високоцінних завдань |
Реєстр репутації не визначає автоматично, які відгуки є автентичними або надійними. Натомість він надає доступні для запитів записи відгуків. Різні застосунки можуть розробляти власні алгоритми оцінювання, фільтрації та аналізу ризиків.
Реєстр валідації дає стороннім валідаторам змогу перевіряти результати конкретних завдань. Методи валідації можуть включати повторне виконання, довірені середовища виконання (TEE) або машинне навчання з нульовим розголошенням (zkML).
Важливо, що ERC-8004 досі має статус Draft на сторінці EIP Ethereum. Це не заважає розробникам розгортати та тестувати його, але статус специфікації слід відрізняти від фактичного рівня впровадження.
Що таке MCP? Як він підключає ШІ-агентів до зовнішніх інструментів і даних?
MCP (Model Context Protocol) — це відкритий протокол для підключення ШІ-застосунків до зовнішніх інструментів, даних і контекстних ресурсів.
Без уніфікованого інтерфейсу розробникам може знадобитися створювати окрему логіку інтеграції для кожної бази даних, файлової системи або API. Що більше інструментів використовують агенти, то частіше такий підхід призводить до дублювання розробки та вищих витрат на обслуговування.
MCP зменшує складність підключення різних ШІ-застосунків до зовнішніх можливостей завдяки стандартизованій комунікації між клієнтами та серверами.
В архітектурі MCP сервери можуть надавати клієнтам три основні типи можливостей:
-
Інструменти: виконувані функції, як-от запити до баз даних, пошук інформації або виклики корпоративних API.
-
Ресурси: доступні для читання контекстні дані, як-от документи, записи баз даних і вміст файлів.
-
Промпти: повторно використовувані шаблони промптів для структурування взаємодій у конкретних завданнях.
Наприклад, криптодослідницький агент може використовувати MCP для підключення до бази даних ринкових даних, інтерфейсів ончейн-даних і сховища досліджень. Коли користувач запитує аналіз, агент може викликати відповідні інструменти, отримати дані, а потім сформувати результати дослідження.
MCP зосереджується на стандартизації доступу до інструментів, а не на створенні публічної ончейн-ідентичності.
MCP також може працювати з традиційними механізмами авторизації для захисту обмежених сервісів. Для транспортування через HTTP відповідні специфікації підтримують потоки авторизації на основі OAuth. Тому MCP не слід розуміти як протокол, що повністю не має можливостей ідентифікації або контролю доступу.
Відмінність від ERC-8004 полягає в тому, що авторизація MCP переважно підтримує конкретні підключення інструментів і доступ до ресурсів, тоді як ERC-8004 зосереджується на ідентичностях агентів і записах довіри, якими можна ділитися між платформами.
Що таке A2A? Як він підтримує співпрацю ШІ-агентів над завданнями?
A2A (Agent2Agent) — це відкритий протокол комунікації для різних систем агентів. Спочатку його розробку очолювала Google, а згодом він став частиною екосистеми Linux Foundation.
На відміну від MCP, який переважно підключає інструменти, A2A має на меті дати ШІ-агентам, створеним різними розробниками з використанням різних фреймворків, змогу знаходити можливості один одного, обмінюватися повідомленнями, делегувати завдання та стандартизовано керувати статусом виконання.
Одним із важливих механізмів A2A є Agent Card. Це машиночитний документ метаданих, який описує ім’я агента, його можливості, навички, адресу сервісу та вимоги до автентифікації.
Коли агенту потрібно делегувати завдання, він може спочатку прочитати Agent Card іншого агента, визначити, чи має той потрібні можливості, а потім ініціювати запит відповідно до протоколу.
A2A також підтримує керування життєвим циклом завдань. Наприклад, для виконання складного дослідницького завдання може знадобитися значний час. Агент-ініціатор може перевіряти його статус, отримувати оновлення про перебіг виконання та отримувати результати після завершення.
Це відрізняється від звичайних API-запитів. Традиційні API часто призначені для окремих операцій, тоді як A2A більше зосереджується на безперервній взаємодії між агентами щодо завдань.
Водночас A2A також містить механізми пошуку можливостей і автентифікації. Отже, ERC-8004 не заповнює повну відсутність функцій ідентичності в A2A. Натомість він додає ончейн-дані про ідентичність, репутацію та валідацію, якими можна ділитися між платформами.
A2A забезпечує комунікацію та співпрацю над завданнями, а ERC-8004 може допомогти ініціаторам оцінити історичну ефективність постачальника послуг і відповідні сигнали довіри до встановлення робочих відносин.
Чим відрізняються ERC-8004, MCP і A2A?
ERC-8004, MCP і A2A розв’язують різні завдання в системах агентів. Усі три можуть використовуватися в одному робочому процесі, але не кожному ШІ-агенту потрібно застосовувати їх усі.
| Параметр порівняння |
ERC-8004 |
MCP |
A2A |
| Основний фокус |
Ончейн-ідентичність і довіра |
Підключення інструментів і даних |
Комунікація та співпраця агентів |
| Основна проблема |
Як знаходити й оцінювати агентів |
Як викликати зовнішні можливості |
Як виконувати завдання з іншими агентами |
| Основні механізми |
Реєстри ідентичності, репутації та валідації |
Інструменти, ресурси, промпти |
Agent Card, повідомлення, завдання |
| Залежність від блокчейну |
Так |
Ні |
Ні |
| Підтримка, пов’язана з ідентичністю |
Ончейн-реєстрація і пов’язування ідентичності |
Механізми ідентифікації та авторизації для конкретних підключень |
Agent Card і автентифікація комунікації |
| Механізм репутації |
Надає стандартизований інтерфейс відгуків |
Не надає універсальної ончейн-системи репутації |
Не надає універсальної ончейн-системи репутації |
| Типові застосування |
Пошук сервісів, запити репутації, валідація результатів |
Запити даних, виклики інструментів, доступ до ресурсів |
Розподіл роботи між агентами, делегування завдань, керування статусом |
Ці три рішення можна розглядати як три рівні відкритої мережі агентів.
ERC-8004 надає ідентичності та сигнали довіри, доступні для запитів між платформами, MCP підключає агентів до інструментів, потрібних для виконання завдань, а A2A допомагає кільком агентам обмінюватися завданнями та результатами.
Такий розподіл також означає, що ERC-8004 не замінює можливості MCP для виклику інструментів, MCP не замінює механізми співпраці над завданнями в A2A, а A2A не потребує блокчейну для комунікації.
Їхня цінність полягає в можливості комбінування відповідно до потреб бізнесу, а не у вимозі використовувати фіксований набір технічних залежностей.
Як ERC-8004, MCP і A2A забезпечують багатоагентний робочий процес?
Припустімо, що установа хоче використовувати ШІ-агентів для автоматичного створення дослідницького звіту про криптоактив. Загальне завдання може включати ринкові дані, ончейн-дані, новини та аналіз ризиків, що потребує співпраці кількох агентів.
Спочатку провідний дослідницький агент має знайти спеціалізованого агента, який надає послуги ончейн-аналізу. Він може запитати відповідну реєстраційну інформацію через реєстр ідентичностей ERC-8004, щоб отримати описи сервісів і кінцеві точки A2A.
Далі провідний дослідницький агент може прочитати історичні відгуки в реєстрі репутації, щоб оцінити, чи мають потенційні постачальники послуг відповідний досвід. Для складніших аналітичних завдань він також може звернутися до незалежних записів валідації.
Після відбору кандидатів провідний дослідницький агент ініціює завдання з вибраним агентом через A2A, запитуючи аналіз нещодавніх ончейн-потоків коштів для певного активу.
Після отримання завдання делегований агент використовує MCP для виклику інструментів блокчейн-даних, баз даних або зовнішніх API, отримує потрібну інформацію та виконує аналіз.
Після завершення завдання делегований агент повертає результати дослідження через A2A. Потім провідний дослідницький агент може інтегрувати іншу інформацію та сформувати остаточний звіт.
Якщо застосунок інтегрував механізм відгуків ERC-8004, він також може записати оцінку якості сервісу після завершення завдання, щоб майбутні учасники співпраці могли з нею ознайомитися.
Приклад міжпротокольної співпраці ШІ-агентів
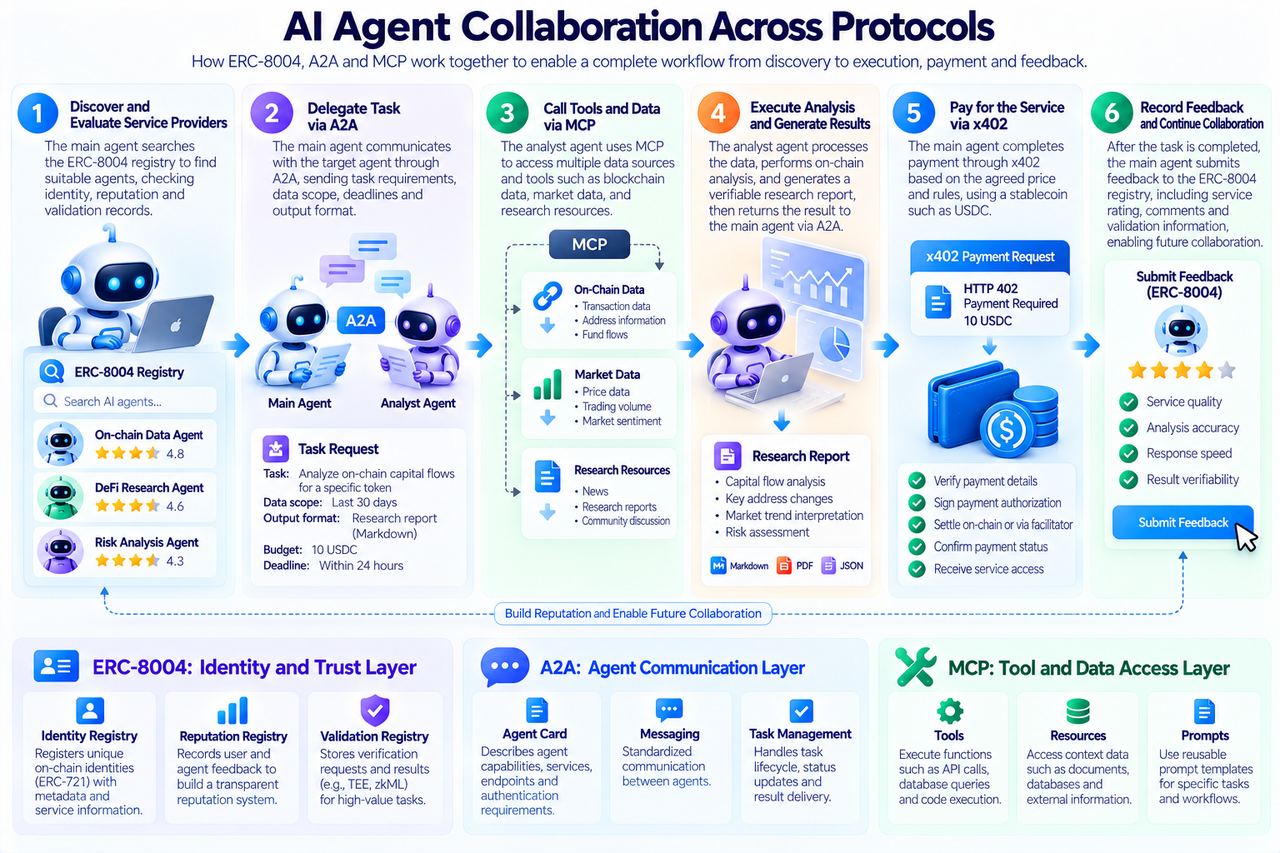
Ключовим у цьому сценарії є не запис усіх даних у блокчейн, а розподіл різних функцій між відповідною інфраструктурою.
Ідентичність і сигнали довіри можуть поширюватися через ончейн-реєстри, A2A забезпечує комунікацію для складних завдань, а MCP відповідає за доступ до даних і виконання інструментів.
Така багаторівнева конструкція зберігає ефективність виконання традиційних інтернет-систем і водночас дає змогу використовувати публічну інфраструктуру довіри для співпраці між організаціями.
Як ERC-8004 розв’язує питання репутації та валідації для міжплатформних агентів?
Важливе завдання відкритих мереж агентів — дати агентам змогу повторно використовувати записи про ефективність сервісів, накопичені на різних платформах.
Якщо репутацією повністю керує централізована платформа, агент може втратити доступ до наявних записів відгуків після виходу з неї. Новій платформі також може бути складно самостійно перевірити джерело історичних даних.
Реєстр репутації ERC-8004 надає стандартизований інтерфейс для цього завдання, даючи змогу пов’язувати відгуки клієнтів із відповідною ончейн-ідентичністю.
Однак публічні записи не роблять відгуки автоматично надійними. Зловмисні розробники можуть створювати велику кількість пов’язаних акаунтів, щоб залишати неправдиві відгуки про агентів, яких вони контролюють. Конкуренти також можуть намагатися маніпулювати оцінками.
Тому застосункам усе ще потрібно фільтрувати та зважувати сигнали репутації з урахуванням джерел відгуків, історичної поведінки та аномальних моделей.
Для важливіших завдань самої репутації може бути недостатньо для формування довіри. Наприклад, коли агент надає аналіз ризиків смартконтракту, клієнти можуть хотіти не лише знати його минулі оцінки, а й підтвердити, чи були його методи виявлення та результати аналізу незалежно перевірені.
Реєстр валідації дає відповідним системам змогу фіксувати запити та результати валідації й пов’язувати їх із конкретними ідентичностями агентів.
Водночас якість валідації залежить від використаних методів і самих валідаторів. TEE підтверджує властивості конкретного середовища виконання, тоді як zkML підтверджує, що конкретний обчислювальний процес відповідає заданим умовам. Жоден із цих механізмів не означає, що остаточне бізнес-рішення обов’язково є правильним.
Отже, сильна сторона ERC-8004 полягає в підтримці поєднань механізмів довіри, а не в наданні єдиної оцінки, яка автоматично визначає безпечність кожного агента.
Чому ERC-8004 використовує блокчейн замість централізованого каталогу агентів?
Централізовані каталоги агентів справді мають цінність. Для внутрішніх корпоративних систем єдина платформа керування зазвичай спрощує контроль доступу, перевірку сервісів і підтримання безпеки.
Однак між організаціями різні платформи можуть використовувати різні стандарти реєстрації та системи відгуків. Інформація про ідентичність і репутаційні дані, якими володіє одна платформа, можуть бути недоступними для безпосередніх запитів або повторного використання іншою.
Блокчейн надає спільний підхід до ведення записів, що дає різним застосункам змогу створювати сервіси на основі однакової публічної реєстраційної інформації.
ERC-8004 використовує ERC-721 як основу для реєстрації ідентичності, пов’язуючи ідентичності агентів із ончейн-відносинами власності та контролю. Реєстраційна інформація також може посилатися на офчейн-метадані, що усуває потребу зберігати всі описи та дані сервісів безпосередньо в блокчейні.
Такий підхід пропонує певний рівень компонованості. Наприклад, сторонні розробники можуть створювати пошукові системи агентів, платформи аналізу репутації або сервіси валідації завдань без повної залежності від початкової платформи реєстрації.
Водночас блокчейн створює нові витрати та підвищує складність, зокрема через комісії за транзакції, координацію ідентичності між мережами та проблеми конфіденційності, пов’язані з публічними записами.
Крім того, хоча ончейн-ідентичності доступні для запитів, пов’язані з ними кінцеві точки сервісів усе ще можуть не працювати, а метадані можуть містити помилки або оманливий вміст. Публічний реєстр не може замінити постійний моніторинг сервісів.
Тому блокчейн краще підходить для обміну інформацією та координації довіри між організаціями, але не обов’язково для керування кожним аспектом роботи та адміністрування агентів.
Чим ERC-8004 відрізняється від ENS і DID?
ENS (Ethereum Name Service) і DID (Decentralized Identifier) також пов’язані з цифровою ідентичністю, тому їх легко сплутати з ERC-8004.
ENS переважно надає зрозумілі людині імена та механізми розв’язання пов’язаних записів. Наприклад, адресу Ethereum можна пов’язати з легко впізнаваним ім’ям ENS, що зменшує складність використання комплексних адрес.
DID — це категорія специфікацій децентралізованих ідентифікаторів, які можна поєднувати з різними методами DID і механізмами перевірки для створення систем цифрової ідентичності.
ERC-8004 більш вузько зосереджується на потребах ШІ-агентів. Окрім ідентифікаторів, він має пов’язувати можливості сервісів, кінцеві точки комунікації, історичні відгуки та інформацію про валідацію завдань.
| Стандарт |
Основний фокус |
Основне використання |
| ENS |
Розв’язання імен і записів |
Пов’язує зрозумілі імена з адресами або іншою інформацією |
| DID |
Фреймворк децентралізованих ідентифікаторів |
Створює перевірювані зв’язки цифрової ідентичності |
| ERC-8004 |
Реєстрація ідентичності та довіри агентів |
Пошук агентів, запити репутації та валідація завдань |
Ці механізми не є взаємовиключними.
Агент може одночасно мати ідентичність ERC-8004, ім’я ENS та ідентифікатор DID, а відповідні дані можуть бути пов’язані в його реєстраційній інформації.
Відмінність полягає в тому, що ENS і DID не надають спеціально реєстри репутації агентів і валідації завдань, визначені ERC-8004.
Які виклики для безпеки та конфіденційності створює ончейн-ідентичність для ШІ-агентів?
Ончейн-ідентичність може спростити доступ до записів для запитів, але сама по собі не розв’язує проблем безпеки у відкритих мережах.
Перший ризик — зловживання ідентичністю. Створення ончейн-ідентичності не обов’язково вимагає суворої перевірки ідентичності в реальному світі, тому зловмисники можуть реєструвати велику кількість агентів для створення фальшивих мереж сервісів або репутаційних записів.
Другий ризик стосується контролю над ідентичністю. Якщо ключ контролю агента буде викрадено, зловмисник може змінити його реєстраційну інформацію або виконати несанкціоновані операції. Розробникам високоцінних агентів потрібне суворіше керування ключами та розмежування дозволів.
Третій ризик — безпека метаданих. Реєстраційна інформація ERC-8004 може посилатися на зовнішні кінцеві точки сервісів, але ці кінцеві точки можуть бути атаковані, замінені або вимкнені. Клієнтам не слід довіряти отриманому вмісту лише тому, що адреса вказана в реєстрі.
Четверта проблема — конфіденційність. Ончейн-відгуки та записи валідації можуть залишатися публічними протягом тривалого часу. Якщо розробники записують ідентичності клієнтів, конфіденційні деталі завдань або бізнес-дані безпосередньо в блокчейн, це може спричинити незворотне розкриття інформації.
Тому доречнішим є підхід, за якого в блокчейні фіксуються необхідні ідентифікатори, хеші та сигнали довіри, а конфіденційні бізнес-дані зберігаються в офчейн-системах із належним контролем доступу.
Нарешті, сама модель довіри має обмеження. Агент, який добре працює з простими запитами даних, може бути не здатним безпечно виконувати складні фінансові операції. Застосункам потрібно обирати різні рівні валідації з огляду на цінність завдання, наслідки помилок і чутливість даних.
Агенти, які беруть участь у переказі активів або виконанні угод, також повинні мати окремі дозволи для гаманців, ліміти коштів та умови схвалення людиною. Ончейн-ідентичність не слід вважати дозволом на переміщення коштів.
Як ERC-8004, MCP і A2A вплинуть на Web3 та економіку ШІ-агентів?
Розвиток ERC-8004, MCP і A2A відображає поступове розширення інфраструктури ШІ-агентів: від викликів інструментів у межах окремих застосунків до мереж співпраці між платформами та організаціями.
MCP зменшує складність підключення агентів до зовнішніх даних та інструментів, A2A надає спільний підхід до взаємодії агентів щодо завдань, а ERC-8004 прагне зменшити повну залежність від однієї платформи в питаннях ідентичності та інформації про довіру.
Для екосистеми Web3 така архітектура може уможливити нові застосування, зокрема децентралізовані каталоги агентів, ончейн-аналіз репутації, валідацію завдань агентів, а також платіжні та розрахункові системи для машинних сервісів.
У поєднанні з платіжними протоколами, такими як x402, агенти також можуть оплачувати дані, обчислення та інші цифрові послуги після отримання авторизації, створюючи повніший робочий процес — від пошуку сервісу через виконання завдання й оплату до зворотного зв’язку.
Водночас впровадження цих стандартів не означає, що кожен ШІ-агент має випускати токен або що вся діяльність агентів повинна працювати в блокчейні.
Застосунки, які створюють справжню цінність, усе одно мають демонструвати переваги над наявними рішеннями за вартістю, ефективністю, безпекою та міжплатформною сумісністю.
У довгостроковій перспективі розвиток відкритих мереж агентів може розширити роль блокчейну за межі обліку активів і розрахункової інфраструктури до ідентичності машин та координації довіри.
Підсумок
ШІ-агентам потрібна ончейн-ідентичність насамперед тому, що відкриті мережі агентів стикаються з проблемами пошуку ідентичності між платформами, переносимості репутації та валідації завдань.
Традиційні акаунти платформ і ключі API можуть задовольняти потреби в ідентифікації та авторизації в конкретних системах, але пов’язану з ними інформацію часто складно поширювати між організаціями. Через ончейн-реєстри ідентичності, репутації та валідації ERC-8004 створює компоновану інфраструктуру довіри для різних платформ.
MCP і A2A стосуються відповідно підключення інструментів агентів та співпраці між системами. MCP дає агентам змогу отримувати доступ до даних і виконувати операції за допомогою інструментів, тоді як A2A дає різним агентам змогу знаходити можливості, делегувати завдання та обмінюватися результатами.
Ці три рішення не замінюють одне одного. Їх можна поєднувати відповідно до практичних потреб.
Оскільки ШІ-агенти дедалі частіше беруть участь у отриманні даних, фінансових дослідженнях, корпоративних операціях та автоматизованих послугах, ідентичність, довіра, комунікація та платежі можуть сформувати повнішу технічну систему. Водночас ончейн-ідентичність не встановлює надійність у реальному світі, а публічна репутація не гарантує якості сервісу. Практичне застосування все ще потребує надійної перевірки безпеки, керування дозволами та контролю ризиків.
ERC-8004 відповідає за координацію ідентичності та довіри у відкритих мережах, MCP підключає інструменти й дані, а A2A поєднує різних агентів. Разом вони створюють основу для міжплатформної співпраці ШІ-агентів.
Поширені запитання
Навіщо ШІ-агентам ончейн-ідентичність?
Ончейн-ідентичність надає агентам ідентифікатори, доступні для запитів між платформами та пов’язані з інформацією про сервіс, історичними відгуками й записами валідації, зменшуючи залежність від єдиного централізованого каталогу.
Що таке ERC-8004?
ERC-8004 — це пропозиція стандарту Ethereum для ШІ-агентів, яка підтримує пошук агентів і оцінювання довіри через реєстри ідентичності, репутації та валідації.
У чому головна відмінність між ERC-8004 і MCP?
ERC-8004 переважно працює з міжплатформною інформацією про ідентичність і довіру, тоді як MCP насамперед визначає, як ШІ-застосунки підключаються до зовнішніх інструментів, даних і контекстних ресурсів.
Чим відрізняються MCP і A2A?
MCP зосереджується на взаємодії між агентами та інструментами, тоді як A2A зосереджується на комунікації, делегуванні завдань і співпраці між різними агентами.
Навіщо потрібен ERC-8004, якщо A2A вже підтримує Agent Card?
Agent Card може описувати можливості агента та кінцеві точки сервісу, тоді як ERC-8004 додатково надає інтерфейси для міжплатформного поширення ончейн-ідентичності, відгуків про репутацію та валідації завдань.
Чи вимагає ERC-8004, щоб ШІ-агенти працювали в блокчейні?
Ні. Виконання висновків ШІ-моделей і робота інструментів можуть і надалі відбуватися поза блокчейном. Блокчейн переважно використовується для реєстрації ідентичності та пов’язаних записів довіри.
Чи означає наявність ідентичності ERC-8004, що ШІ-агент є безпечним і надійним?
Ні. Ончейн-реєстрація лише підтверджує зв’язок між конкретною ідентичністю та її реєстраційними записами. Оцінювання ризиків усе ще потребує перевірки сервісу, аналізу репутації та контролю безпеки.
Чи можна використовувати ERC-8004, MCP і A2A разом із x402?
Так. ERC-8004 надає ідентичність і сигнали довіри, MCP та A2A забезпечують доступ до інструментів і співпрацю над завданнями, а x402 може надавати платіжні можливості для платних послуг.