Os utilizadores que concluíram o KYC 2, alcançaram uma pontuação de segurança igual ou superior a 80 e mantêm uma conta em estado normal podem seguir os passos de ativação na aplicação e na Web para aderir gratuitamente. A ativação não coloca o plano diretamente em Proteção ativa; primeiro decorre um Período de reforço de segurança de 30 dias. Posteriormente, o estado pode alternar entre Proteção ativa, Plano suspenso e Plano terminado, consoante a alteração da pontuação de segurança. As secções abaixo abordam os limites da cobertura, o fluxo de estados, os requisitos de ativação, as diferenças entre o Gate Guard e o Gate SAFU, bem como os aspetos a verificar antes de solicitar um reembolso.
Pontos principais
- Gate Guard e o Plano de proteção da conta Gate referem-se ao mesmo mecanismo; a cobertura destina-se a perdas diretas verificáveis resultantes de transferências não autorizadas. A elegibilidade para solicitar um reembolso não significa que o reembolso esteja confirmado.
- Não é um produto de seguros: não estabelece um contrato de seguro, um acordo de seguro nem uma promessa de reembolso; a análise segue as Regras do plano e a investigação da Gate.
- Após a ativação, o plano entra no Período de reforço de segurança; a Proteção ativa só começa depois de a pontuação de segurança se manter igual ou superior a 80 durante 30 dias consecutivos.
- Se a pontuação descer abaixo de 80, o plano passa a Plano suspenso; restabelecer uma pontuação igual ou superior a 80 no prazo de 48 horas reinicia o reforço de segurança, enquanto não a restabelecer termina o plano.
- Os limites máximos de reembolso por evento seguem o nível VIP no momento do evento; um limite máximo não é um montante garantido. A cobertura cumulativa vitalícia é de 2× o limite máximo por evento, partilhada pela conta principal e pelas subcontas abrangidas pelo mesmo KYC.
O que é o Gate Guard?
O Gate Guard é o mecanismo de proteção de contas da Gate. As páginas do produto e das regras utilizam a designação formal Plano de proteção da conta Gate. Gate Guard é a designação comum do produto; Plano de proteção da conta Gate é a designação formal utilizada nas regras e nos acordos — ambos se referem ao mesmo plano.
O tipo de perda abrangido é a perda direta quando outra parte transfere ativos de uma conta Gate sem autorização. Os incidentes de segurança elegíveis podem ser submetidos para análise de reembolso; a possibilidade de apresentar um pedido não confirma o pagamento. Os anúncios e a página do produto também salientam a ativação gratuita para utilizadores elegíveis, bem como os pré-requisitos relativos à pontuação de segurança, KYC e estado da conta, pelo que o plano não deve ser entendido como uma apólice paga ou um pagamento automático.
O Gate Guard é uma camada complementar aos controlos diários da conta: chaves de acesso, autenticadores e limites de levantamento reduzem primeiro o risco de roubo e, depois, o estado do plano determina quais os eventos que podem ser analisados. As definições diárias seguem a lista de verificação das definições de segurança da conta; o texto integral das regras encontra-se nas Regras do Plano de proteção da conta Gate.
O que abrange? Aplicável vs. não aplicável
O limite de aplicabilidade centra-se no controlo da conta por outra parte e na transferência de ativos para fora da mesma — e não no facto de o utilizador simplesmente “se sentir enganado”. Os exemplos da página do produto incluem phishing, malware ou controlo remoto que comprometa informações da conta, bem como a perda de um telemóvel, roubo de SIM ou substituição fraudulenta de SIM que permita a outra pessoa controlar a conta. A página das regras acrescenta que as transferências relacionadas podem ocorrer através de levantamentos on-chain, GatePush ou GateCode, e que as perdas devem ser perdas diretas de ativos verificáveis.
Os casos não aplicáveis são igualmente explícitos: transferências iniciadas, autorizadas ou confirmadas pelo utilizador; transferências autorizadas após engano ou aliciamento; erros operacionais; e perdas decorrentes de flutuações do mercado. A página das regras também exclui levantamentos através de lista branca ou sem palavra-passe, ativos em carteiras Web3 ou contas noutras bolsas, levantamentos ou negociações por API ou Agent, envelopes vermelhos, gorjetas, C2C (P2P) e canais semelhantes, bem como casos em que ocorre apenas negociação, conversão ou alteração de preço sem que os ativos saiam da plataforma.
| Dimensão |
Normalmente incluído na análise |
Normalmente não aplicável |
| Controlo |
Outra parte inicia sessão ou controla a conta sem autorização e transfere ativos |
Transferências iniciadas, autorizadas, confirmadas ou com participação ativa do utilizador |
| Cenários comuns |
Phishing, malware ou controlo remoto; perda de telemóvel, roubo de SIM ou substituição fraudulenta de SIM |
Confirmação pelo utilizador após engenharia social; erros operacionais; volatilidade do mercado |
| Tipo de perda |
Perda líquida direta de ativos verificável |
Perda indireta, lucro esperado ou custo de oportunidade |
| Estado do plano |
Proteção ativa quando ocorre o evento |
Período de reforço de segurança, Plano suspenso, Plano terminado ou ainda não efetivo |
A tabela serve apenas como apoio de consulta; a aplicabilidade final segue o acordo de serviço, as Regras do plano e a análise da Gate. Se o utilizador ainda concluir OTP, verificação facial ou outra confirmação após ter sido induzido, a página das regras trata isso como atividade autorizada pelo utilizador, e não como controlo não autorizado por terceiros.
Porque é que a proteção não fica ativa imediatamente? Como muda o estado do plano
Uma ativação bem-sucedida não significa que a proteção já esteja ativa. Os anúncios e a página do produto indicam que a ativação inicia o Período de reforço de segurança, durante o qual a proteção ainda não está em vigor. Antes da Proteção ativa, a pontuação de segurança tem de se manter igual ou superior a 80 durante 30 dias consecutivos e as condições relacionadas têm de ser cumpridas. Apenas os eventos que ocorram durante a Proteção ativa e que cumpram as regras podem ser submetidos; os eventos ocorridos durante o Período de reforço de segurança, Plano suspenso ou Plano terminado não podem ser submetidos.
Os quatro estados formam uma sequência clara: Ativar → Reforço de segurança → Proteção ativa; uma pontuação inferior a 80 move o plano para Plano suspenso; se a pontuação continuar abaixo de 80 após 48 horas, o plano passa a Plano terminado. Restabelecer uma pontuação igual ou superior a 80 no prazo de 48 horas permite reentrar no Reforço de segurança e repõe a zero os dias consecutivos elegíveis. As alterações que enfraquecem as proteções de segurança repõem o contador de dias consecutivos; as alterações que reforçam as proteções não o repõem.
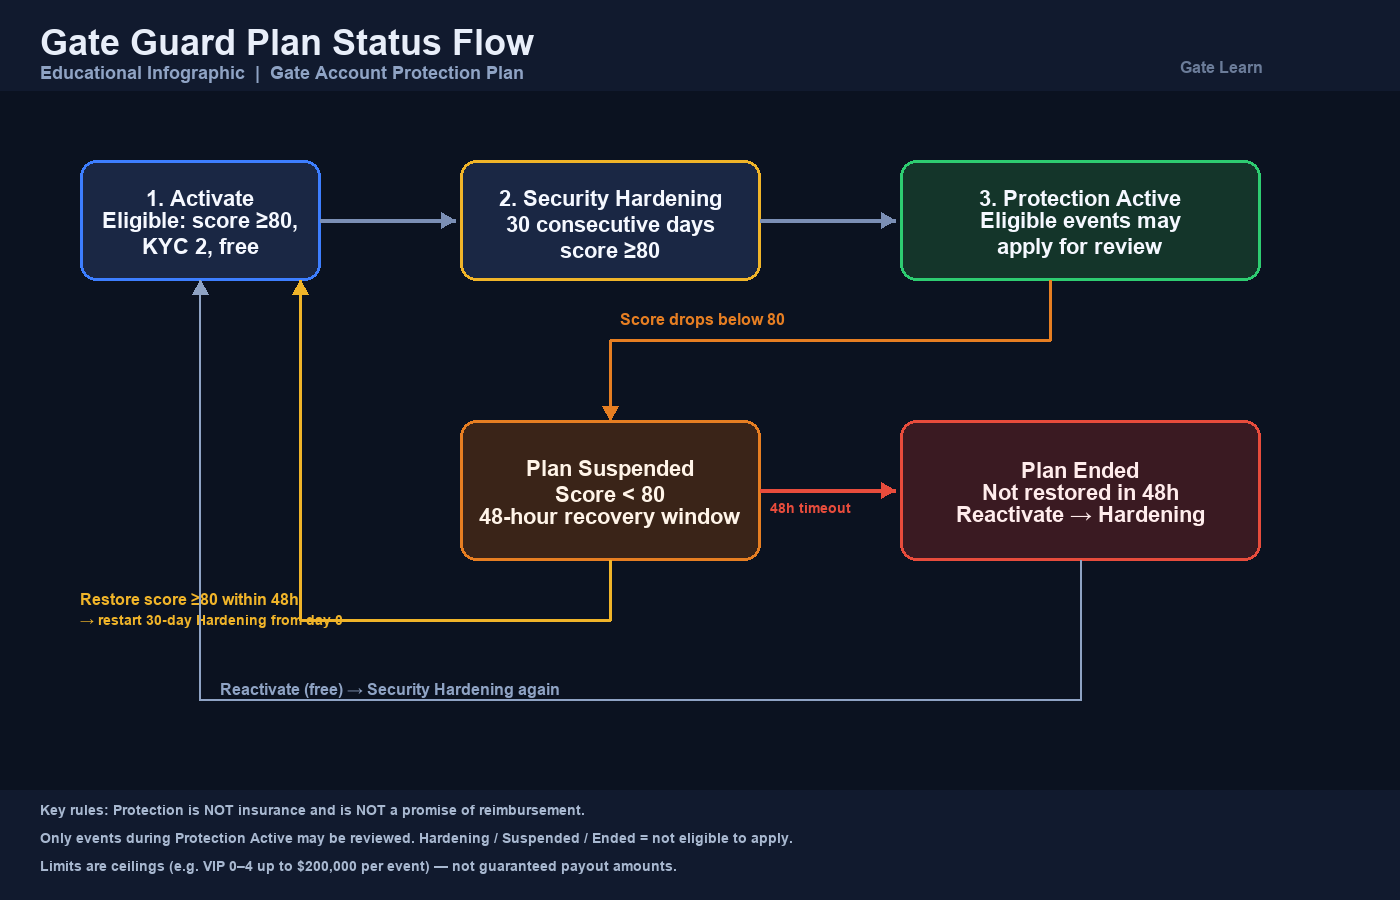
Figura 1. Fluxo de estados do plano Gate Guard: Ativar → Reforço de segurança → Proteção ativa; uma descida da pontuação suspende o plano; restabelecer a pontuação no prazo de 48 horas reinicia o reforço ou, caso contrário, o plano termina.
Na prática, é necessário manter a pontuação de segurança e as definições essenciais intactas, em vez de considerar um único clique de ativação como cobertura permanente. O plano não tem um prazo de calendário fixo; a continuidade depende de a pontuação se manter igual ou superior a 80, aplicando-se as regras de suspensão e término quando esta desce. A página do produto Gate Guard apresenta o estado atual do plano.
Quais são os requisitos para ativar?
Os requisitos de ativação coincidem nas páginas de anúncios e regras: uma pontuação de segurança igual ou superior a 80; verificação de identidade KYC 2 concluída; verificações de segurança obrigatórias com estado normal da conta; e outras condições de controlo de risco, regionais e de elegibilidade da plataforma. Se a pontuação for inferior a 80, é possível melhorar as definições no Centro de segurança e apresentar o pedido assim que o limite for atingido.
Os utilizadores elegíveis podem ativar gratuitamente na aplicação ou na Web da Gate — não é necessária qualquer compra paga. Os pontos de entrada na aplicação/Web e os percursos de “aumentar a pontuação de segurança” constituem detalhes operacionais; este artigo estabelece a elegibilidade e o limite segundo o qual a ativação não corresponde a Proteção ativa imediata.
As contas principais e subcontas são avaliadas separadamente para ativação e estado do plano: uma conta principal em Proteção ativa não ativa automaticamente uma subconta. A conta que efetivamente transferiu ativos tem de estar em Proteção ativa quando o evento ocorrer. Os limites máximos de reembolso são partilhados pela conta principal e por todas as subcontas abrangidas pelo mesmo KYC, conforme indicado na tabela de limites abaixo.
Em que difere o Gate Guard do Gate SAFU?
O Gate SAFU (Secure Asset Fund for Users) é um fundo de segurança de ativos dos utilizadores ao nível da plataforma, funcionando sobretudo como uma reserva financeira adicional para cenários graves ou extremos, como ciberataques ou crises de liquidez; geralmente, os utilizadores não precisam de “comprar” o próprio fundo. O Gate Guard é um mecanismo de proteção ao nível da conta para transferências não autorizadas elegíveis. Os utilizadores elegíveis têm de o ativar, e a cobertura segue a pontuação de segurança, o período de reforço e o estado do plano.
| Comparação |
Gate Guard (Plano de proteção da conta) |
Gate SAFU |
| Nível |
Mecanismo de proteção ao nível da conta |
Fundo de segurança ao nível da plataforma |
| Cenários principais |
Transferências não autorizadas elegíveis de contas |
Grandes incidentes de segurança da plataforma ou eventos extremos |
| Ativação |
Ativação gratuita para utilizadores elegíveis |
O fundo em si normalmente não exige uma compra separada |
| Lógica de efetividade |
Proteção ativa após um Período de reforço de segurança de 30 dias |
Segue as divulgações do SAFU e a análise do incidente |
| Seguro |
Explicitamente não é um seguro nem uma promessa de reembolso |
Também não deve ser entendido como uma apólice de seguro tradicional |
Os dois podem coexistir na estrutura de segurança mais ampla da Gate, mas não se substituem mutuamente. Para reservas destinadas a eventos extremos ao nível da plataforma, consulte o SAFU; para acesso à análise individual de transferências não autorizadas, consulte o Gate Guard. Os passos na aplicação e na Web seguem o Guia de ativação do Gate Guard.
O que deve saber antes de solicitar um reembolso?
Antes de apresentar um pedido, verifique os pontos de elegibilidade — não considere a tabela de limites máximos como um pagamento prometido. Quando o evento ocorrer, a conta tem de estar em Proteção ativa; durante os 30 dias consecutivos anteriores, a pontuação de segurança tem de se manter igual ou superior a 80 e as definições essenciais têm de continuar a cumprir os requisitos; o evento tem de estar abrangido; a perda tem de ser uma perda direta de ativos verificável; o pedido tem de ser apresentado no prazo de 45 dias; e, no prazo de 45 dias, o utilizador tem de apresentar uma participação à polícia local e fornecer à Gate uma cópia em inglês. A página das regras também exige uma identidade KYC verdadeira, estado normal da conta, materiais exatos e cooperação com a investigação, bem como a adoção atempada de medidas após anomalias para limitar perdas adicionais.
Os limites máximos de reembolso por evento seguem o nível VIP no momento do evento (excluem-se os níveis VIP de cartões de experiência). Os valores abaixo são limites máximos e não significam que o utilizador vai receber esse montante:
| Nível VIP |
Limite máximo de reembolso por evento |
| VIP 0–4 |
Até 200 000 $ |
| VIP 5–10 |
Até 300 000 $ |
| VIP 11–14 |
Até 500 000 $ |
| VIP 15–16 |
Até 1 000 000 $ |
A conta principal e todas as subcontas abrangidas pelo mesmo KYC partilham o limite máximo por evento; o limite máximo cumulativo vitalício é de 2× o limite máximo por evento. Várias transferências anómalas decorrentes da mesma causa, cadeia de ataque ou atividade relacionada podem ser combinadas como um único evento. O reembolso efetivo corresponde ao menor valor entre a perda líquida direta de ativos verificada, a margem restante do limite por evento e a margem restante do limite vitalício; os ativos recuperados, congelados, devolvidos ou passíveis de recuperação são excluídos da perda líquida. A apresentação de um pedido não garante o pagamento; a análise final da Gate determina o resultado.
Resumo
O Gate Guard é o Plano de proteção da conta Gate: um mecanismo ao nível da conta que abre uma via de análise para perdas diretas decorrentes de transferências não autorizadas, indicando claramente que não é um seguro nem uma promessa de reembolso. A ativação é gratuita para utilizadores que cumpram os requisitos de pontuação de segurança, KYC 2 e estado da conta, mas a Proteção ativa só começa após um Período de reforço de segurança de 30 dias. Uma pontuação inferior a 80 suspende o plano; o período de 48 horas determina se o reforço é reiniciado ou se o plano termina. Os limites de cobertura, as tabelas de limites VIP e os prazos de 45 dias para pedido e participação à polícia constituem a lista de verificação antes da reivindicação. O Gate Guard e o Gate SAFU situam-se nos níveis de conta e de fundo da plataforma e não devem ser tratados como o mesmo produto.
Perguntas frequentes
O que é o Gate Guard e é o mesmo que o Plano de proteção da conta?
Sim. Gate Guard é o nome comum do produto, e Plano de proteção da conta Gate é o nome formal utilizado nas regras e nos acordos. Ambos se referem ao mecanismo de proteção de contas da Gate.
O Gate Guard é um seguro? A ativação garante um reembolso?
Não. O Gate Guard não é um produto de seguros e não constitui um contrato de seguro, qualquer forma de acordo de seguro ou uma promessa de reembolso. Os eventos elegíveis podem ser submetidos para análise; a concessão de reembolso e o respetivo montante dependem da análise final da Gate. O direito de apresentar um pedido não é uma garantia de pagamento.
A proteção fica ativa imediatamente após a ativação? É possível reivindicar perdas durante o Reforço de segurança?
Não. Após a ativação, o plano entra no Período de reforço de segurança; a Proteção ativa exige que a pontuação de segurança se mantenha igual ou superior a 80 durante 30 dias consecutivos. Os eventos ocorridos durante o Período de reforço de segurança, Plano suspenso ou Plano terminado não podem ser submetidos para reembolso.
Em que difere o Gate Guard do Gate SAFU?
O Gate Guard proporciona cobertura ao nível da conta para transferências não autorizadas elegíveis e exige que os utilizadores elegíveis o ativem e concluam o reforço. O SAFU é um fundo de segurança ao nível da plataforma, destinado principalmente a cenários graves ou extremos de segurança da plataforma, e geralmente não exige uma compra separada do fundo. Os dois não devem gerar as mesmas expectativas.
Se alguém for enganado para confirmar uma transferência, ou se o plano ainda estiver em Reforço de segurança, pode receber um reembolso?
As transferências que o utilizador inicia, autoriza ou confirma — incluindo após engano ou aliciamento — estão fora do controlo não autorizado por terceiros e não são aplicáveis. Os eventos que ocorram enquanto o plano estiver no Período de reforço de segurança, Plano suspenso ou Plano terminado também não podem ser submetidos; apenas os eventos ocorridos durante a Proteção ativa que cumpram as regras podem avançar para a via de pedido.