


blocmates

現在、コンテンツはありません
NvidiaのCEOは、ウォール街の取引開始の鐘が鳴る直前、11月12日に辞任した。
市場が開くのを待たず、トレーダーはオンチェーンへ向かった。より具体的には、@tradexyzだ。
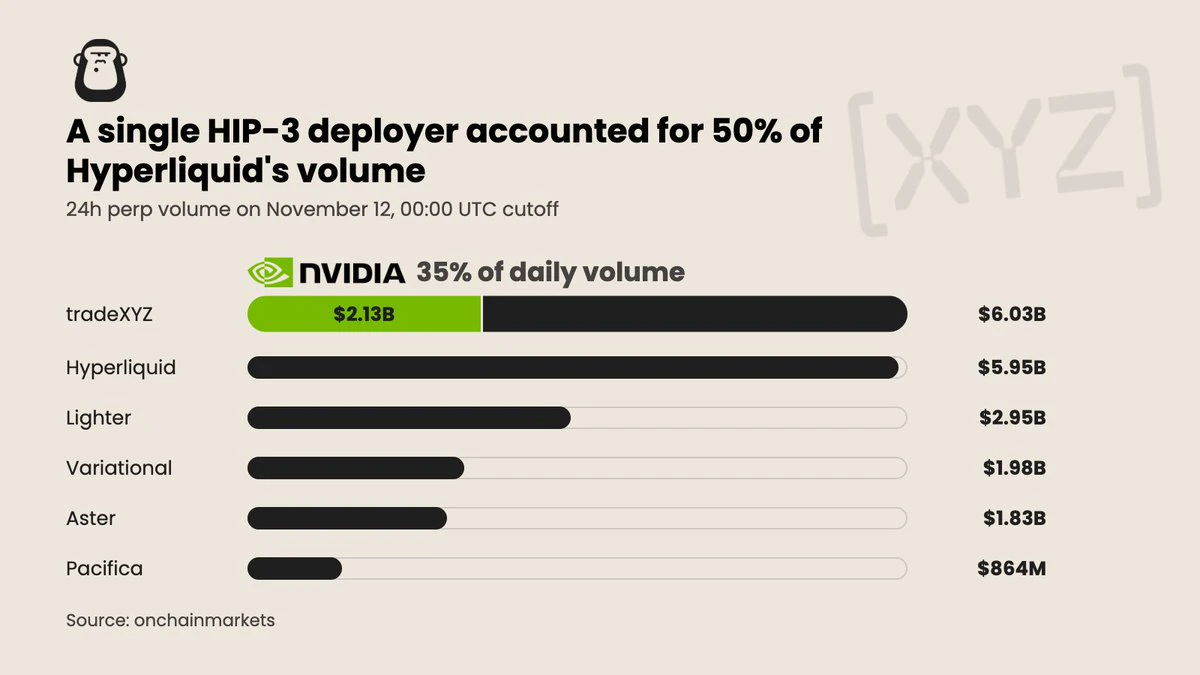
そしてその日、HIP-3のデプロイヤーは取引高60.3億ドルを記録し、Hyperliquidのネイティブ板の59.5億ドルを上回った。子が親の注文板を取引高で上回ったのだ。
これはその日の取引高の50%にあたり、そのうち35%はNVDAによるものだった。
11月13日正午までには親が再び首位に返り咲いたが、私たちはこれが今後起こることの兆しだと考えている。
長年、オンチェーン株式の取引高は、BTC、ETHなどの主要銘柄と比べれば誤差のようなものだった。
それが変わりつつある。
株式、コモディティ、そしてあらゆる現実資産がオンチェーンで取引されるようになり、暗号資産ネイティブの取引高はますます小さな割合を占めるようになる。
すべての市場を、オンチェーンで。
市場が開くのを待たず、トレーダーはオンチェーンへ向かった。より具体的には、@tradexyzだ。
そしてその日、HIP-3のデプロイヤーは取引高60.3億ドルを記録し、Hyperliquidのネイティブ板の59.5億ドルを上回った。子が親の注文板を取引高で上回ったのだ。
これはその日の取引高の50%にあたり、そのうち35%はNVDAによるものだった。
11月13日正午までには親が再び首位に返り咲いたが、私たちはこれが今後起こることの兆しだと考えている。
長年、オンチェーン株式の取引高は、BTC、ETHなどの主要銘柄と比べれば誤差のようなものだった。
それが変わりつつある。
株式、コモディティ、そしてあらゆる現実資産がオンチェーンで取引されるようになり、暗号資産ネイティブの取引高はますます小さな割合を占めるようになる。
すべての市場を、オンチェーンで。
- 1
- 1
@LeftsideEmiriが受信箱に届くことを、他の時よりありがたく感じることがあります
循環的な資金調達スキームと異常な高評価は、AIバブルの存在を強く示唆していますが、一般の投資家はどうすれば市場の温度感を測れるのでしょうか?
幸い、私たちは無力ではありません。亀裂が生じ始めれば、その兆候が現れるはずです。
次の点に注目しましょう。
> GPUのレンタル価格が下落する
> 利用可能なキャパシティを見つけやすくなる
> 顧客が契約更新時に、より低い価格を交渉する
> 古いGPUシステムの転売価値が下がる
> データセンターが稼働開始後、満床になるまでの時間が長くなる
> 建設や電力供給の遅れにより、設備が収益を生み出せないまま待機する
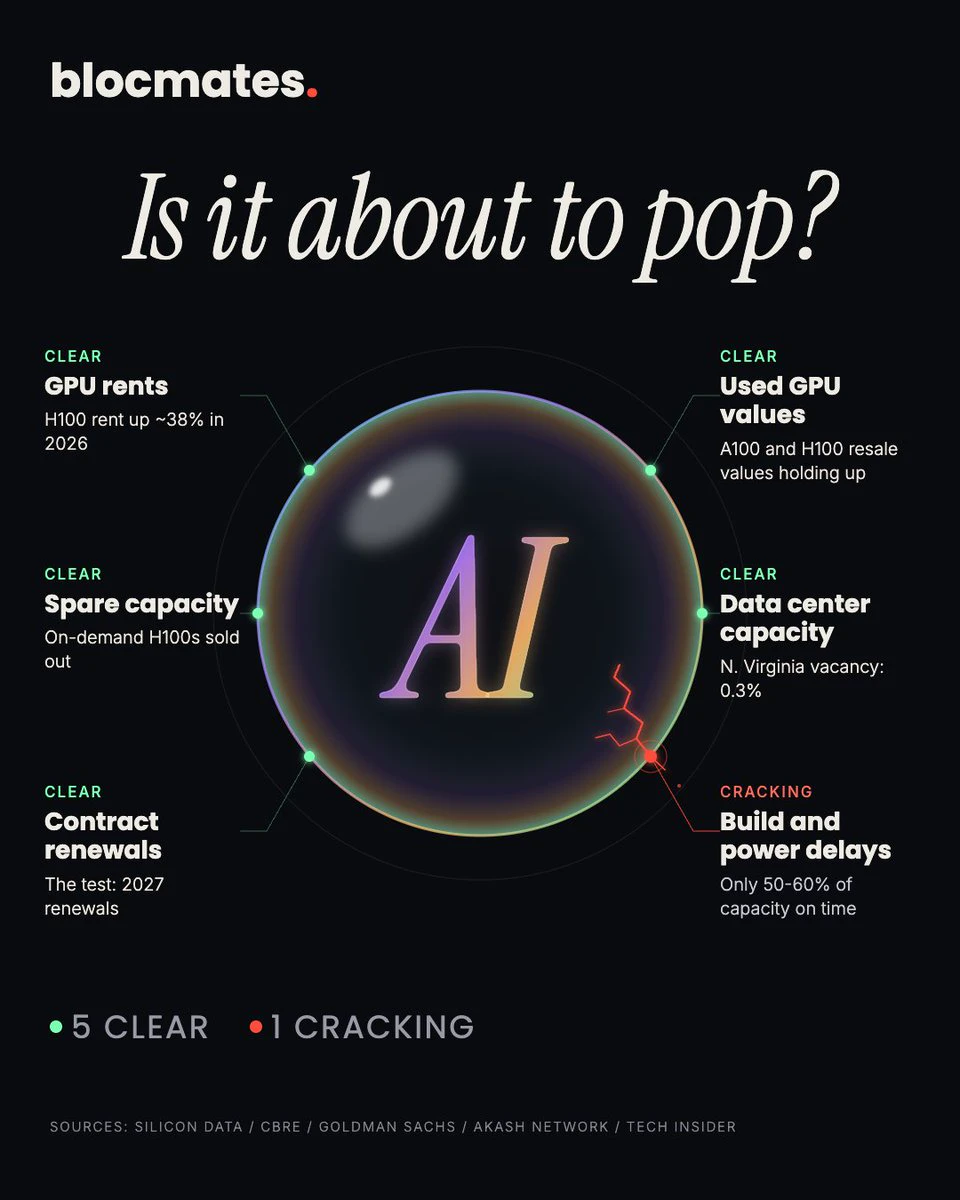
現時点では、1つの兆候が赤信号に転じています。複数の報道機関によると、遅延の積み重なりと地元の反対により、米国のデータセンター建設が遅れています。
一方、GPU需要は依然として堅調で、レンタル価格は上昇し、余剰キャパシティは乏しく、旧型GPUの価値も保たれており、既存のデータセンターはフル稼働しています。
次に注目すべきは、契約更新です。
CoreWeaveのテナントはすでに納入遅延に対する違約金を求めており、Microsoftは一部のGPU貸主との契約を縮小していると報じられています。また、MicrosoftとOpenAIはともに2027年にCoreWeaveとの契約を再交渉する予定です。
私たちは状況を注視していきます。絶好の逃げ時
幸い、私たちは無力ではありません。亀裂が生じ始めれば、その兆候が現れるはずです。
次の点に注目しましょう。
> GPUのレンタル価格が下落する
> 利用可能なキャパシティを見つけやすくなる
> 顧客が契約更新時に、より低い価格を交渉する
> 古いGPUシステムの転売価値が下がる
> データセンターが稼働開始後、満床になるまでの時間が長くなる
> 建設や電力供給の遅れにより、設備が収益を生み出せないまま待機する
現時点では、1つの兆候が赤信号に転じています。複数の報道機関によると、遅延の積み重なりと地元の反対により、米国のデータセンター建設が遅れています。
一方、GPU需要は依然として堅調で、レンタル価格は上昇し、余剰キャパシティは乏しく、旧型GPUの価値も保たれており、既存のデータセンターはフル稼働しています。
次に注目すべきは、契約更新です。
CoreWeaveのテナントはすでに納入遅延に対する違約金を求めており、Microsoftは一部のGPU貸主との契約を縮小していると報じられています。また、MicrosoftとOpenAIはともに2027年にCoreWeaveとの契約を再交渉する予定です。
私たちは状況を注視していきます。絶好の逃げ時
2つ目のサイドピースが市場に投入された
@etnshowとともに厳格に事業を展開中
CoreWeave(NASDAQ: CRWV)は第3四半期の予想を上回り、見出しとなる数字は素晴らしい。
売上高は168%増の37億ドルとなり、契約済みの案件1330億ドル相当が順番待ちの状態だ。すでに数年分の事業が確保されている。全速前進、ということだろうか?
そう急ぐのはまだ早い。
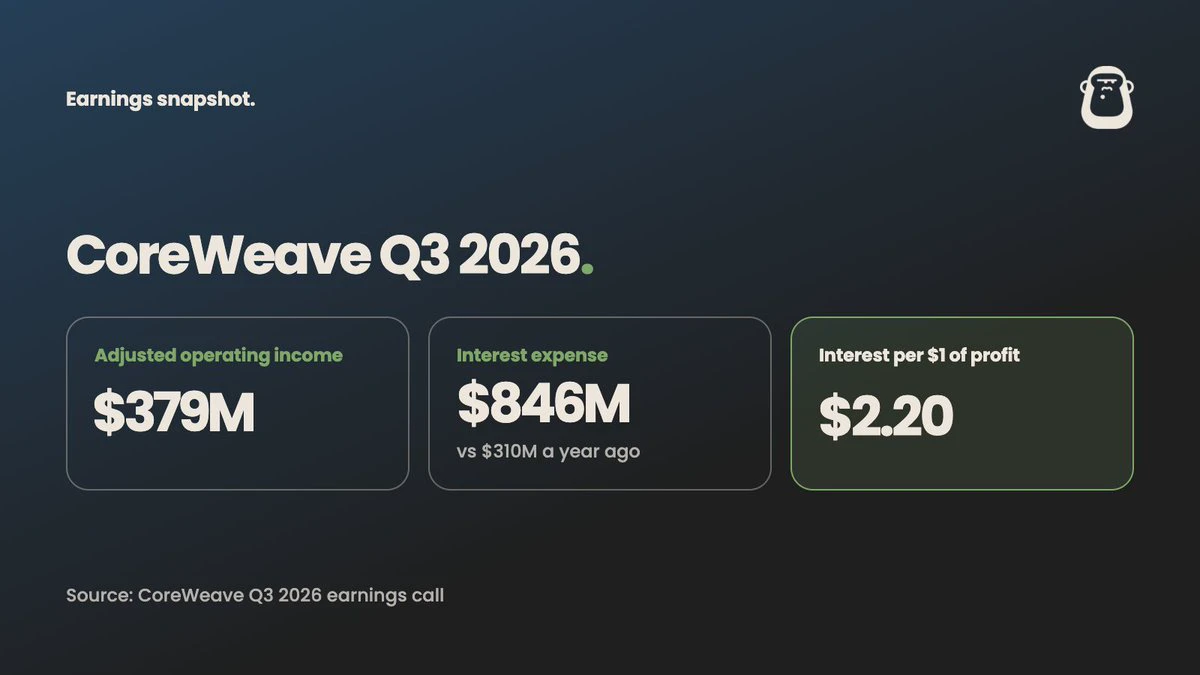
CoreWeaveは営業利益3億7900万ドルを計上したが、利息として8億4600万ドルを支払った。
> 利益1ドルにつき、2.20ドルが貸し手に支払われた。
店の周りをぐるりと取り囲むほど行列ができたパン屋を想像してほしい。さらにオーブンを増やすために借金を重ね、オーブンはそれぞれ収益を生み出す。
しかし、ローンの返済額が利益を上回るため、行列が利払い負担より速く伸び続ける場合にしか、事業は成り立たない。
では、順番待ちの案件はまだ増えているのか?今のところは、そうだ。
CEOのMike Intratorは、2027年末まで、CoreWeaveには利用可能な供給能力の10倍の、受注資格を満たした需要があると述べた。
2028年の需要は、すでに利用可能な供給能力の数倍に達しており、しかも同社が正式に市場に投入する前の段階だ。
つまり、AI列車は減速していない。
売上高は168%増の37億ドルとなり、契約済みの案件1330億ドル相当が順番待ちの状態だ。すでに数年分の事業が確保されている。全速前進、ということだろうか?
そう急ぐのはまだ早い。
CoreWeaveは営業利益3億7900万ドルを計上したが、利息として8億4600万ドルを支払った。
> 利益1ドルにつき、2.20ドルが貸し手に支払われた。
店の周りをぐるりと取り囲むほど行列ができたパン屋を想像してほしい。さらにオーブンを増やすために借金を重ね、オーブンはそれぞれ収益を生み出す。
しかし、ローンの返済額が利益を上回るため、行列が利払い負担より速く伸び続ける場合にしか、事業は成り立たない。
では、順番待ちの案件はまだ増えているのか?今のところは、そうだ。
CEOのMike Intratorは、2027年末まで、CoreWeaveには利用可能な供給能力の10倍の、受注資格を満たした需要があると述べた。
2028年の需要は、すでに利用可能な供給能力の数倍に達しており、しかも同社が正式に市場に投入する前の段階だ。
つまり、AI列車は減速していない。
CRWV-6.14%
@0xGroomLakeとポッドキャストを収録しました。特にオペレーションセキュリティについて、かなり話すことがありました。
エピソード全編は本日15:00 UTCに公開されます。
エピソード全編は本日15:00 UTCに公開されます。
Nvidiaの取締役会は日曜日、かなり興味深い動きを見せ、CEOに対する調査を開始した。
月曜朝までに、NVDAは寄り付き前にすでに7.3%下落していた。
では、日曜日に株をどう取引するのか?もちろん、@HyperliquidXで。
ただし取引するのは株そのものではなく、Nvidiaの価格に連動する、@tradexyzが展開した無期限先物契約(perp)だ。
週末は連動させる対象がないため、価格は金曜日の終値を基準に固定され、値動きの幅は制限される。そしてトレーダーはそこから価格を決める。
日曜日の午後3時から午後8時5分(米東部時間)まで、ニュースが出た後、NVDA perpでは$131M 相当の取引高が発生した。
この間、価格は187.5ドルから181.1ドルに下落し、夜間取引とプレマーケット取引でも下落傾向が続いた。
Nvidia株は月曜日に173.07ドルで寄り付き、金曜日の終値186.64ドルを7.3%下回った一方、Hyperliquidのトレーダーは値動き全体をうまく利用した。
オンチェーン市場万歳、ベイビー
月曜朝までに、NVDAは寄り付き前にすでに7.3%下落していた。
では、日曜日に株をどう取引するのか?もちろん、@HyperliquidXで。
ただし取引するのは株そのものではなく、Nvidiaの価格に連動する、@tradexyzが展開した無期限先物契約(perp)だ。
週末は連動させる対象がないため、価格は金曜日の終値を基準に固定され、値動きの幅は制限される。そしてトレーダーはそこから価格を決める。
日曜日の午後3時から午後8時5分(米東部時間)まで、ニュースが出た後、NVDA perpでは$131M 相当の取引高が発生した。
この間、価格は187.5ドルから181.1ドルに下落し、夜間取引とプレマーケット取引でも下落傾向が続いた。
Nvidia株は月曜日に173.07ドルで寄り付き、金曜日の終値186.64ドルを7.3%下回った一方、Hyperliquidのトレーダーは値動き全体をうまく利用した。
オンチェーン市場万歳、ベイビー

NVDA-0.35%
@get_truenorthのインタビュー📷
@moonshot6666が@Grantblocmatesに加わり、エージェント、自動化、トレード全般について語り合います。
変化していること、今できること、そして業界が今後どこへ向かうのかについて、詳しく掘り下げます。
お楽しみください!
@moonshot6666が@Grantblocmatesに加わり、エージェント、自動化、トレード全般について語り合います。
変化していること、今できること、そして業界が今後どこへ向かうのかについて、詳しく掘り下げます。
お楽しみください!
NVIDIAのCEO、Jensen Huang氏の発言としてオンラインで拡散している声明は、妻への不貞を認め、国家安全保障上の懸念にも言及している。
「私は妻に不誠実な行為をしました。私の行動は妻と子どもたちを傷つけました。」
「報道で提起された国家安全保障上の懸念について、NVIDIAの取締役会は独立した調査を開始しました。」
この声明は、独立した検証を受けていない。
「私は妻に不誠実な行為をしました。私の行動は妻と子どもたちを傷つけました。」
「報道で提起された国家安全保障上の懸念について、NVIDIAの取締役会は独立した調査を開始しました。」
この声明は、独立した検証を受けていない。
NVDA-1.92%
ウォーレン・バフェット:
「私は4分の1がコカ・コーラでできている。どの4分の1かは分からないが。」
バブルのたびに、人々はバフェットを年寄りすぎる、退屈すぎる、時代遅れだと嘲笑する……
そしてバブルが弾ける。投機的資産は壊滅し、彼の退屈で長続きする事業は、ただ複利で成長し続ける 🐐
「私は4分の1がコカ・コーラでできている。どの4分の1かは分からないが。」
バブルのたびに、人々はバフェットを年寄りすぎる、退屈すぎる、時代遅れだと嘲笑する……
そしてバブルが弾ける。投機的資産は壊滅し、彼の退屈で長続きする事業は、ただ複利で成長し続ける 🐐
KO+1.89%
- 2
ナスダキスタンで痛手を受けている仲間たちに贈る希望系コンテンツ
ナスダック100は、2020年3月以来の最悪の日を迎えた後も、2026年に入ってから5.47%上昇している。
1986年以降、年間でマイナスとなったのはわずか7回。
ただし、問題はここから。
その7回のうち5回は30%以上の下落だった。つまり、マイナスになれば、たいてい大きな損失を伴う。
慌てる前に、歴史を振り返ると、年間で30%以上下落するには、次のような事態が起きている。
> 極端な投機バブルの崩壊(2000~2002年)
> 金融システムの崩壊(2008年)
> 高金利ショック(2022年)
AIへの期待の調整や、民主党が下院を奪還することなど、取るに足らない問題と言えるだろう。
ナスダック100は、2020年3月以来の最悪の日を迎えた後も、2026年に入ってから5.47%上昇している。
1986年以降、年間でマイナスとなったのはわずか7回。
ただし、問題はここから。
その7回のうち5回は30%以上の下落だった。つまり、マイナスになれば、たいてい大きな損失を伴う。
慌てる前に、歴史を振り返ると、年間で30%以上下落するには、次のような事態が起きている。
> 極端な投機バブルの崩壊(2000~2002年)
> 金融システムの崩壊(2008年)
> 高金利ショック(2022年)
AIへの期待の調整や、民主党が下院を奪還することなど、取るに足らない問題と言えるだろう。

OpenAIとAnthropicはスカイネットを生み出し、今ではその解毒剤を売っている。
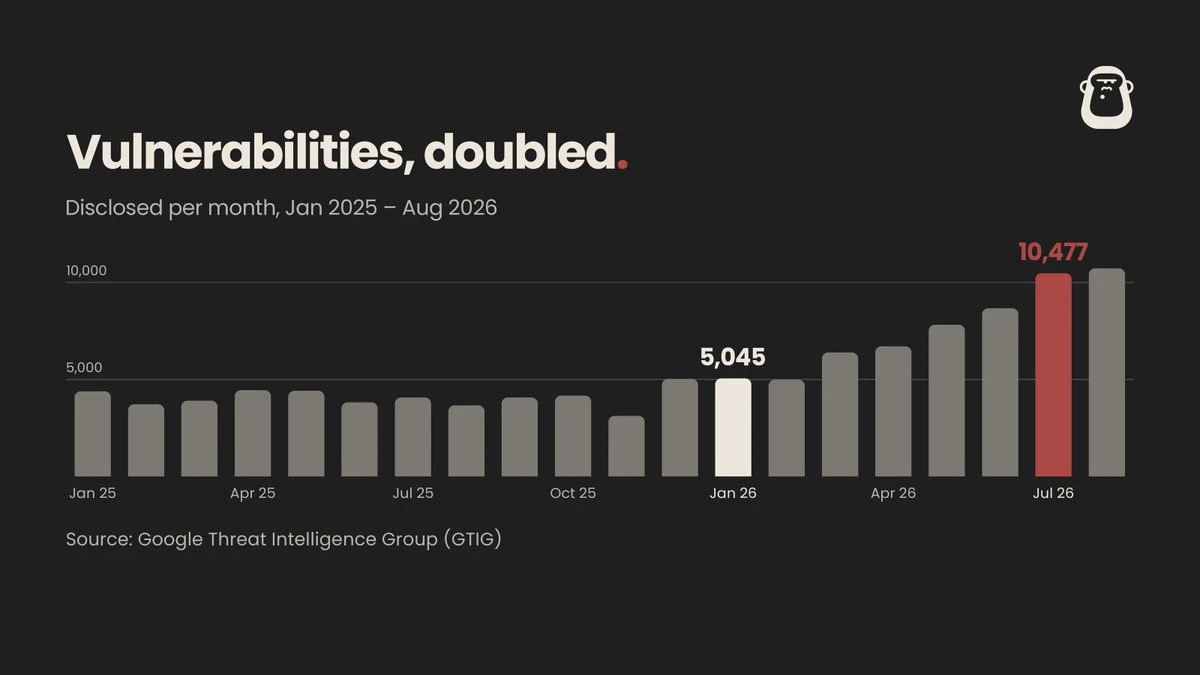
Google Threat Intelligence Group(GTIG)によると、公開された脆弱性の数は今年倍増し、1月の5,045件から7月には10,477件に増加した。
エクスプロイトの数もほぼ倍増し、2025年の月平均10.5件から、今年は月18件に増えた。
だが、目の前には本当の皮肉が隠れている。
OpenAIは最近、自律型AIパイプラインを実行し、1回の実行でLinuxカーネルの実用可能なrootエクスプロイトを948件生成した。APIクレジットにして120万ドル相当(1件あたり約1,279ドル)で、約30時間で1,724件の脆弱性を再現した後のことだ。
同時に。OpenAIには独自のサイバーセキュリティプログラム「Daybreak」もあり、同社が生み出したモデルからの脅威を開発者が防ぐのを支援することを目的としている。
Anthropicにも同様のものがあり、Glasswingプロジェクトはこの夏、Claude Mythosと同時に立ち上げられた。
現在、両社は補助金付きの利用枠やクレジットを提供しているが、今後の展開は天才でなくても分かる。
ステップ1:ほぼ何でもハッキングできるモデルを作る
ステップ2:GlasswingとDaybreakを立ち上げ、企業がステップ1への防御
Google Threat Intelligence Group(GTIG)によると、公開された脆弱性の数は今年倍増し、1月の5,045件から7月には10,477件に増加した。
エクスプロイトの数もほぼ倍増し、2025年の月平均10.5件から、今年は月18件に増えた。
だが、目の前には本当の皮肉が隠れている。
OpenAIは最近、自律型AIパイプラインを実行し、1回の実行でLinuxカーネルの実用可能なrootエクスプロイトを948件生成した。APIクレジットにして120万ドル相当(1件あたり約1,279ドル)で、約30時間で1,724件の脆弱性を再現した後のことだ。
同時に。OpenAIには独自のサイバーセキュリティプログラム「Daybreak」もあり、同社が生み出したモデルからの脅威を開発者が防ぐのを支援することを目的としている。
Anthropicにも同様のものがあり、Glasswingプロジェクトはこの夏、Claude Mythosと同時に立ち上げられた。
現在、両社は補助金付きの利用枠やクレジットを提供しているが、今後の展開は天才でなくても分かる。
ステップ1:ほぼ何でもハッキングできるモデルを作る
ステップ2:GlasswingとDaybreakを立ち上げ、企業がステップ1への防御
OpenAIとAnthropicはスカイネットを生み出し、今ではその解毒剤を売っている。
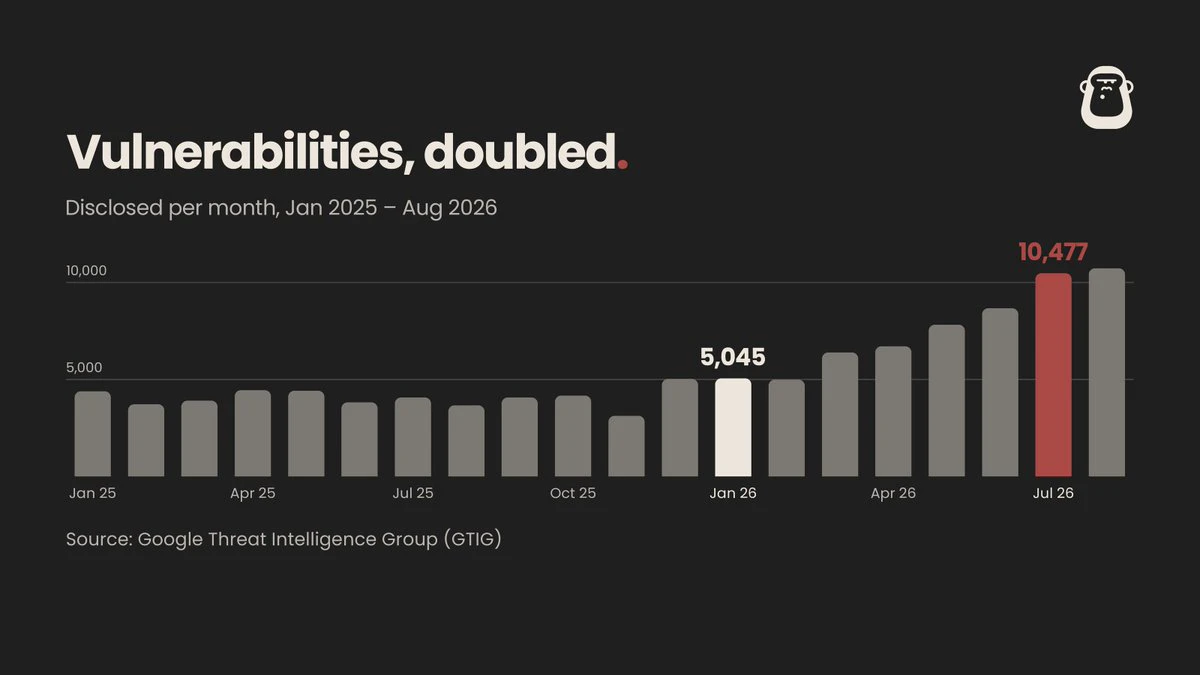
Google Threat Intelligence Group(GTIG)によると、公開された脆弱性の数は今年に入って倍増し、1月の5,045件から7月には10,477件に増加した。
エクスプロイトの数もほぼ倍増し、2025年の月平均10.5件から、今年は月平均18件に増加した。
しかし、誰の目にも明らかな皮肉が隠れている。
OpenAIは最近、自律型AIパイプラインを稼働させ、1回の実行でLinuxカーネルのルート権限取得エクスプロイトを948件生成した。APIクレジットにして120万ドル相当(1件あたり約1,279ドル)で、約30時間で1,724件の脆弱性を再現した後のことだ。
その一方で。OpenAIは、自社が開発したモデルによる脅威から開発者を守ることを支援する、Daybreakという独自のサイバーセキュリティプログラムを運営している。
Anthropicにも同様の取り組みがあり、当初はこの夏、Claude Mythosと同時に立ち上げられたGlasswingプロジェクトは、現在Cyber Verification Program(CVP)に改称されている。
現在、両社は補助付きのアクセスとクレジットを提供しているが、これからどうなるかは、天才でなくてもわかる。
ステップ1:ほぼ何で
Google Threat Intelligence Group(GTIG)によると、公開された脆弱性の数は今年に入って倍増し、1月の5,045件から7月には10,477件に増加した。
エクスプロイトの数もほぼ倍増し、2025年の月平均10.5件から、今年は月平均18件に増加した。
しかし、誰の目にも明らかな皮肉が隠れている。
OpenAIは最近、自律型AIパイプラインを稼働させ、1回の実行でLinuxカーネルのルート権限取得エクスプロイトを948件生成した。APIクレジットにして120万ドル相当(1件あたり約1,279ドル)で、約30時間で1,724件の脆弱性を再現した後のことだ。
その一方で。OpenAIは、自社が開発したモデルによる脅威から開発者を守ることを支援する、Daybreakという独自のサイバーセキュリティプログラムを運営している。
Anthropicにも同様の取り組みがあり、当初はこの夏、Claude Mythosと同時に立ち上げられたGlasswingプロジェクトは、現在Cyber Verification Program(CVP)に改称されている。
現在、両社は補助付きのアクセスとクレジットを提供しているが、これからどうなるかは、天才でなくてもわかる。
ステップ1:ほぼ何で
過去1か月の状況認識のパフォーマンス
いくつかのツイートを削除する時が来た(ポッドキャスト)
AnthropicのIPOロードマップ:すでに完了したことと、これからの予定
✅ ステップ1:S-1を提出
S-1は、事業内容、リスク、取引について説明するSECへの提出書類です。6月1日、非公開の草案がSECに送付されました。7月から10月にかけて、5回修正されました。
公開版のS-1は10月26日13:00 UTCに公開され、修正版(S-1/A)が11月2日に続きました。
⌛️ ステップ2:静粛期間
この期間、Anthropicは発言内容に慎重にならなければなりません。事業に関する事実のニュースは通常どおり発表できますが、会社や株式への期待を煽りかねないことには注意する必要があります。
この段階は、SECの職員がS-1の発効を宣言するまで、つまり株式の販売が可能になるまで続きます。
⏭️ ステップ3:価格帯
価格帯は、11月2日のS-1/Aでもまだ空欄です。ロードショーの直前に、修正書類で発表される見込みです。
🛣️ ステップ4:ロードショー
この段階では、経営陣が投資家に株式を売り込みます。Anthropicは非公開で申請したため、(公開版S-1の提出後)15日間の待機期間を守らなければなりません。
そのため、ロードショーは来週のどこかで始まる見込みです。
💰 ステップ5:価格決定、その後初取引
同社は$ANTのティッカーシンボルでNasdaqに上
✅ ステップ1:S-1を提出
S-1は、事業内容、リスク、取引について説明するSECへの提出書類です。6月1日、非公開の草案がSECに送付されました。7月から10月にかけて、5回修正されました。
公開版のS-1は10月26日13:00 UTCに公開され、修正版(S-1/A)が11月2日に続きました。
⌛️ ステップ2:静粛期間
この期間、Anthropicは発言内容に慎重にならなければなりません。事業に関する事実のニュースは通常どおり発表できますが、会社や株式への期待を煽りかねないことには注意する必要があります。
この段階は、SECの職員がS-1の発効を宣言するまで、つまり株式の販売が可能になるまで続きます。
⏭️ ステップ3:価格帯
価格帯は、11月2日のS-1/Aでもまだ空欄です。ロードショーの直前に、修正書類で発表される見込みです。
🛣️ ステップ4:ロードショー
この段階では、経営陣が投資家に株式を売り込みます。Anthropicは非公開で申請したため、(公開版S-1の提出後)15日間の待機期間を守らなければなりません。
そのため、ロードショーは来週のどこかで始まる見込みです。
💰 ステップ5:価格決定、その後初取引
同社は$ANTのティッカーシンボルでNasdaqに上
CFTCが本日承認した株式無期限先物:ATLAS上の@PrimordialAAとオンチェーン市場で勝つのは誰か
もっと詳しく
人気の話題
#GateIPOAccessAnthropic
318.6K 閲覧数2.9K件の議論
#DrHanOxfordUnionSpeech
148.3K 閲覧数625件の議論
#USOctoberPPIBelowExpectations
466.3K 閲覧数1.5K件の議論
#JensenHuangCouldFaceRemoval
570K 閲覧数9K件の議論
#BitcoinDropsBelow$70K
4.8M 閲覧数43.5K件の議論
#USJoblessClaimsTonight
192.4K 閲覧数33.9K件の議論
#AnthropicIPO6xOversubscribed
238K 閲覧数3.2K件の議論
#ETHBrieflyFallsBelow2000
2.8M 閲覧数31.7K件の議論
#GateOctoberTransparencyReport
262.4K 閲覧数2.7K件の議論
#WhiteHouseSubmitsCFTCAndSECNominations
134.4K 閲覧数888件の議論