


Sunway

ピーク時のランク 1
期間 4.4年
現在、コンテンツはありません
取引所のサイトは本物でも、入金先アドレスは偽物。ハッカーは取引所のサイト上で暗号資産アドレスを直接すり替える手口を身につけた。SlowMistの専門家は、暗号資産取引所が自社サイトに導入しているサードパーティ製カスタマーサポートシステムUdeskに、悪意のあるJavaScriptコードを発見した。このコードは、ページ上やクリップボード内の入金用暗号資産アドレスを気づかれないようにすり替え、資金を攻撃者に送金させるほか、Cookie、認証情報、フォームに入力された情報を盗み出す可能性がある。最大の危険は、ハッカーが取引所自体を侵害する必要はなく、連携されたサードパーティサービスのUdeskを侵害するだけで、ユーザーが取引所のサイト上で偽のアドレスを目にする可能性があることだ。その結果、ユーザーは見慣れたインターフェースからアドレスをコピーするが、送金先は攻撃者になる可能性がある。 #CreatorComeback
- 3
カナダは、米国のGENIUS Actを考慮し、ステーブルコイン規制に関する協議を開始しました。この協議は、イノベーションを促進しつつ、ユーザーのリスクを低減するため、準備金、透明性、発行者の監督に関する要件の策定を支援することを目的としています。
#WTICrudeFallsBelow90Dollars 石油価格は、金利の高騰による世界経済の減速のため、今後数ヶ月で下落すると予想されている。年末までに、WTIは\(\$70\)–\(\$89\)の範囲に、ブレントは\(\$75\)–\(\$96\)に下がる見込みだ。しかし、私の意見では、状況は劇的に変わる可能性がある。私はこれをイラン紛争の新たな波に起因していると考えている。
#CelebratingNewYearOnGateSquare. 私たちの新しい馬の年がやってきました!大きな変化をもたらします!強く、自由で、力強く、美しく、愛に満ちています。馬はいつも時代を超えて人類を助けてきました。だからこそ、今この時が訪れました!皆さんに幸せを、良い人々に幸運を!
#TrumpAnnouncesNewTariffs 「原油が月間高値をテスト」価格の動きを予測しましょう。ブレント原油とWTI原油は確かに上昇傾向を示しており、局所的なピークに近づいています。エネルギー市場の状況は、現在、地政学的リスクと経済の基本的要因の組み合わせにより非常に緊迫しています。以下は成長の主な要因です: 1. 中東の緊張の高まりが引き続き主要な要因です。紅海での航行に対する脅威や大規模生産国のインフラに対する直接的なリスクは、自動的に価格を押し上げます。 2. 産油国の協力は生産制限を継続しています。自主的な削減の継続に関する最近の声明は、市場に供給不足をもたらしています。 3. 中国要因:中国経済の全体的な減速にもかかわらず、中国政府からの最新のインセンティブは、工業用原油の消費増加への希望を与えています。 4. 米国の在庫減少:APIとEIAのデータは、商業用原油在庫の減少速度が予想よりも速いことを示しており、高い国内需要を示しています。 上昇シナリオ:原油が(例えばブレント)の重要な抵抗レベルを上回って安定した場合、90-92ドル/バレルへの道が開かれます。これは、軍事衝突がさらに激化するか、米連邦準備制度理事会(FRB)が突然金利を引き下げる場合に限ります。これによりドルが弱まり、他通貨の保有者にとって原油が安くなります。 下落シナリオ:地政学的緊張が少し
- 1

#CelebratingNewYearOnGateSquare 馬年の新年を迎えるGateコミュニティの皆さま、おめでとうございます! 今年が皆さまにとって多くの成功と夢の実現の年となりますように! 深い知識と高い利益をお祈りします!
- 2
#PENGU (Pudgy Penguins) は、KASTと共同で、デジタル資産を日常の金融に統合することに焦点を当てたVisa暗号通貨カードを開始します。世界中の1億5000万以上の場所での受け入れが期待されており、最大12%のキャッシュバックと暗号通貨での報酬が得られます。これは、NFTブランドと実際の支払いを組み合わせることで、プロジェクトのエコシステムを拡大します。このステップにより、Pudgy Penguinsは純粋なNFTプロジェクトから、一般消費者を対象とした金融商品へと変貌します。チャート上で蓄積と取引量の増加を見ました。資産はまだ少し沈むかもしれませんが、グラフの曲線の軌道は上向きに向かっているような気がします。資産への徐々な注入を見ています。観察します。
PENGU+0.40%
- 1

#WeekendMarketAnalysis #BTC
今週末は終わり、売り手からの圧力がやや緩和されているのを実感しましたが、過去2日間で売り手が強く押し続け、その結果を皆さんも目の当たりにしました。火曜日に私のショート注文は成功し、満足しています。お気に入りの資産については、私のお気に入りのコインはDogecoinとBERAです。
今週末は終わり、売り手からの圧力がやや緩和されているのを実感しましたが、過去2日間で売り手が強く押し続け、その結果を皆さんも目の当たりにしました。火曜日に私のショート注文は成功し、満足しています。お気に入りの資産については、私のお気に入りのコインはDogecoinとBERAです。
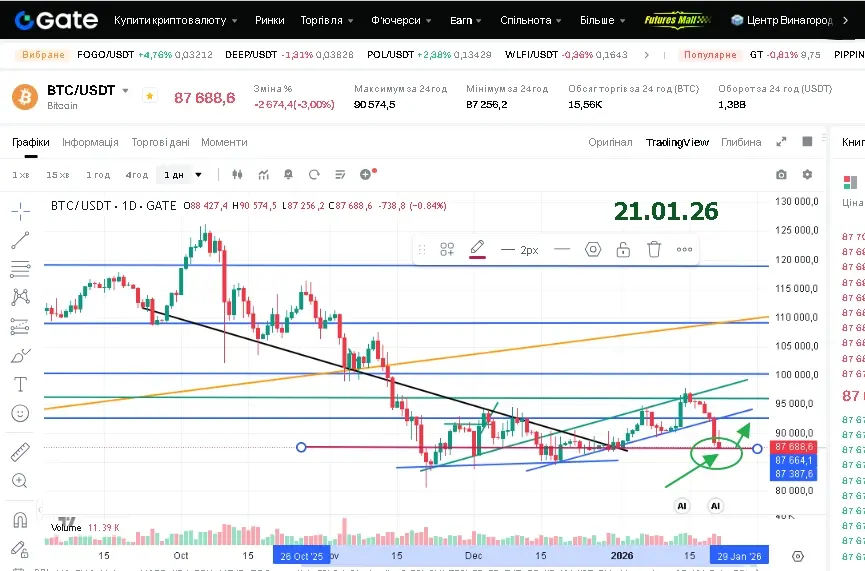
- 2
- 5
私のGateの2025年最終レポートはすでにここにあります!今年の私の成果。
リンクをクリックして、限定レポート #ПідсумковийзвітGateза2025рік を閲覧し、20 USDTのポジションバウチャーを獲得してください。 https://www.gate.com/uk/competition/your-year-in-review-2025?ref=BVVEAwoK&ref_type=126&shareUid=VlBMVVlaAgUO0O0O
リンクをクリックして、限定レポート #ПідсумковийзвітGateза2025рік を閲覧し、20 USDTのポジションバウチャーを獲得してください。 https://www.gate.com/uk/competition/your-year-in-review-2025?ref=BVVEAwoK&ref_type=126&shareUid=VlBMVVlaAgUO0O0O

- 2
#My2026FirstPostHappy 新年およびメリークリスマスを皆さんに!新しい年があなたにポジティブな変化をもたらし、夢を叶えますように!この世界はすべてがとても速く変わるので、ただ自分らしくいてください。きっと成功します!今持っているすべてに感謝することが、あなたの未来に起こるすべての良いことの鍵です。
- 1
#MyFirstPostOnSquare やあ、しばらくここに来ていませんでした。そして何かが起こりました!自分自身でも、ここで書いたことや予測したことに興味を持つようになりました。そして、私が価格や資産について予測したすべてが実現したことをとても嬉しく思います。私は自分の戦略、たったひとつの戦略を引き続き実行しています。誰もが必要なのはたったひとつの戦略だけで、それをよく理解し、細部まで自分で研究したものです。今年は単純に「何でも可能だ」ということを示すために、180日間の私の計画をシェアすることにしました――たとえ市場が崩壊しているときでも。皆さんが素晴らしい休日を過ごせますように、そして常に必要なものがすべて手に入りますように!皆さんの幸せと、すべてが望みどおりにうまくいくという確信をお祈りしています。

- 1
#MyGateSquareUpgradeExperience このプラットフォームの更新されたインターフェースが好きです。すべてが美しく仕上げられています。すべてが明確で、シンプルで、興味深いです。暗号通貨の世界について何か意見を表明できるのは素晴らしいし、他の人の経験を読むことができるのも素晴らしいです。私たちの取引所は、常に競技会や賞で楽しませてくれますし、ここに来るのがいつも興味深いのは素晴らしいです。このプラットフォームに心から感謝します。
- 2
もっと詳しく
人気の話題
#美国中期选举
9.28k 閲覧数492件の議論
#MicrosoftGoogleEarnings
433k 閲覧数3.19k件の議論
#AppleQ3EarningsInFocus
6.82k 閲覧数544件の議論
#GateUSDTYieldUpTo9%
4.13k 閲覧数2.48k件の議論
#GateSOLStakingHitsNewHigh
14.47k 閲覧数4.6k件の議論
#CLARITYActExpandsCryptoInformationSharing
8.2k 閲覧数2.62k件の議論
#IntelBeatsEarningsButStockPlunges
69.77k 閲覧数1.21k件の議論
#VidaPlans20MChinaStockDipBuy
2.43k 閲覧数97件の議論
#SaylorHintsAtMoreBitcoinBuying
5.76k 閲覧数2.05k件の議論
#StandXDUSDAirdropClaimsOpen
1.28k 閲覧数65件の議論