
#WCTCS9 #币圈观察员 1011 暴落190億ドルから1周年!
1年前の10月11日、暗号資産市場では業界史に刻まれる1日単位の清算が発生し、全ネットワークでの清算額は190億ドルを超え、ビットコインは30分で12.7%下落した。
多くの市場参加者はいまも、ある問題について考え続けている。ブラックスワンが発生する前、市場には往々にして明確な警告シグナルがない。現在、ハードウェアウォレットから相次いでセキュリティ脆弱性が発覚し、偽サイトによるユーザーの資産収奪が続いているが、このようなセキュリティ事件が再び市場パニックを引き起こし、急落後に急速に上昇する相場を形成するのだろうか。この問いに答えるには、1011暴落の根本的なロジックを振り返り、2種類のリスク事象が市場に与える異なる影響を区別し、市場を支える要因と潜在的リスクを客観的に整理する必要がある。値上がり・値下がりの予測は行わず、いかなる投資助言も提供しない。
一、1011暴落の振り返り:外部ニュース、レバレッジ、流動性が共に生み出した極端な相場
2025年10月7日、ビットコインは126080ドルの史上最高値を更新したばかりで、市場心理は高揚し、先物市場には大量のロングレバレッジが積み上がっていた。それからわずか4日後、つまり10月11日北京時間16時50分頃、ビットコインは約116900ドルから30分以内に102000ドルまで急落し、30分間の下落率は12.7%に達した。当日の全ネットワークの清算額は190億ドルを突破し、当時の過去最高記録を更新した。
今回の暴落は、単一の要因によって生じたものではない。
第一に、外部のマクロニュースがリスク資産全体の売りを誘発し、市場心理が急速にリスク回避へと転じた。
第二に、市場内の大量のロングポジションが強制清算され、清算による売り注文が相場を継続的に押し下げ、投げ売りの連鎖を形成した。複数の取引プラットフォームでは極端な価格のヒゲが発生した。ATOMはbnで最低0.001ドルまで下落し、Coinbでは同一銘柄の最低価格が3.56ドルとなった。wBETH、BNSOLでは極端な安値が発生し、ステーブルコインUSDeは一時的にペッグを失い、最低0.65ドルまで下落した。
事件終了後、bnは価格のヒゲの影響を受けたユーザーに対し、合計約2.83億ドルの補償金を支払った。
第三に、オンチェーンデータによると、Hyperliquid上のある巨額保有者が、関税に関するニュースが発表される前に、約4億ドル相当のビットコインのショートポジションを事前に構築していた。この取引によって、業界ではインサイダー取引ではないかとの憶測が広がり、Arkhamはこのアドレスを「トランプ内部関係者の巨額保有者」としてタグ付けした。しかし、当該アドレスに関連する人物であるGarrett Jinは関係を否定しており、インサイダー取引の疑いはいまも確認されていない。相場の推移から見ると、1011暴落は外部マクロニュースの衝撃に、高レバレッジ市場の構造が重なって生じた短期的な流動性の投げ売り連鎖だった。この種の事件の特徴は、下落速度が非常に速い一方、レバレッジが十分に清算された後は売り圧力が急速に解消され、市場が短期的に回復する可能性があることだ。これは市場参加者が言う「急落後の急反発」に当たる。
ただし、この相場構造にはいくつかの前提条件が必要となる。市場に大量の高レバレッジのロングポジションが存在すること、突発的なニュースが市場の予想を直接的に揺さぶること、短期的に流動性が急速に枯渇することだ。いずれか1つでも欠ければ、同程度の値動きを再現するのは難しい。
二、現在のハードウェアウォレットセキュリティ事件に関する事実の全体整理
最近、ハードウェアウォレット関連のセキュリティ事件が相次いで発生しており、これが市場で新たなパニック売りへの懸念を生む主な要因となっている。
セキュリティ研究者のcyberscrillaは、Googleの検索結果上部に偽のLedger公式サイトと偽アプリが表示されていることを発見した。目的はユーザーを誘導して24語のリカバリーフレーズを渡させることだ。Googleのバックエンドデータによると、この偽サイトの30日間のアクセス数は100万回を超えていた。これ以前にも、Zscalerは9月の時点で、Ledger公式の入口を装い、偽のウォレット認証ページへ誘導してユーザーのリカバリーフレーズを盗み取る悪意あるGoogle広告を検知していた。それ以外にも、Ledgerは東南アジアの販売代理店CryptoBilisに関連する暗号資産盗難事件を調査しており、被害額は推定8600万ドルに上る。Ledger公式は、同販売代理店から購入された一部の端末に、許可されていないハードウェアの埋め込みが存在すると確認した。被害を受けたユーザーはCryptoBilis経由でハードウェアウォレットを購入しており、初期化を完了した後に資産を盗まれた。Ledgerの調査結果は明確であり、Ledger自身のインフラ、バックエンドシステム、公式サービスがハッキングされたことを示す証拠はなく、リスクは第三者販売代理店の流通段階に集中している。事件発生後、販売代理店CryptoBilisは調査完了を待つため、すべてのハードウェアウォレット在庫の販売を停止した。Ledgerはユーザーに対して具体的な操作指針を示している。まだ初期化していない同販売経路の端末は設定を開始してはならない。すでに初期化を完了したユーザーには、新しいリカバリーフレーズを使用する新品のLedger署名デバイスへ資産を移行することを推奨している。Ledgerは同時に、いかなる経路でもユーザーに24語のリカバリーフレーズを要求することはないと注意喚起している。リカバリーフレーズを要求する情報はすべて詐欺であり、ユーザーは公式経路からのみ事件の進展を確認すべきだ。
ハードウェアウォレットの盗難事件と1011暴落では、発生のロジックに本質的な違いがある。
1011事件はマクロニュースが暗号資産全体の評価予想に衝撃を与え、市場全体の取引ポジションを直接的に揺さぶった。一方、ハードウェアウォレットによる暗号資産盗難事件は、資産保管の安全性に関する単一点のリスクであり、主な影響対象は現物を保有し、ハードウェアウォレットを使用しているユーザーである。先物市場で大規模な連鎖的清算を直接引き起こすものではない。
三、現在の市場に存在する支援要因
第一に、テクニカル面では市場のコンセンサスとなっている重要なサポート水準が存在する。
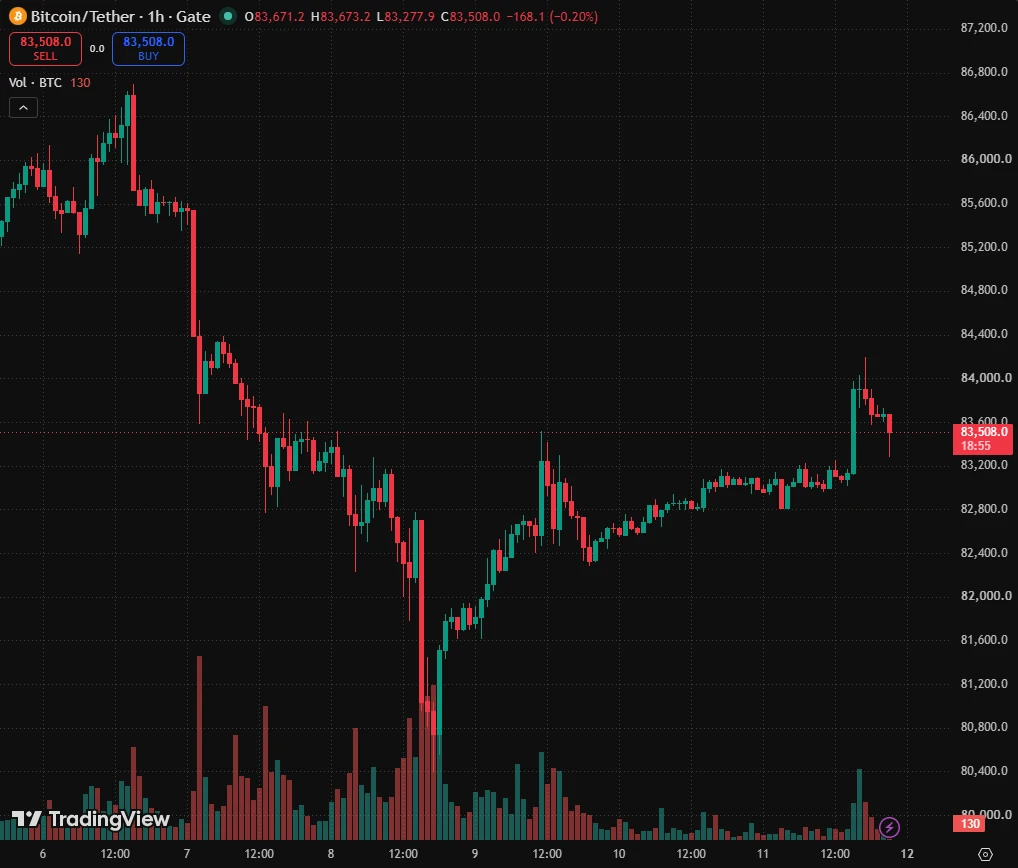
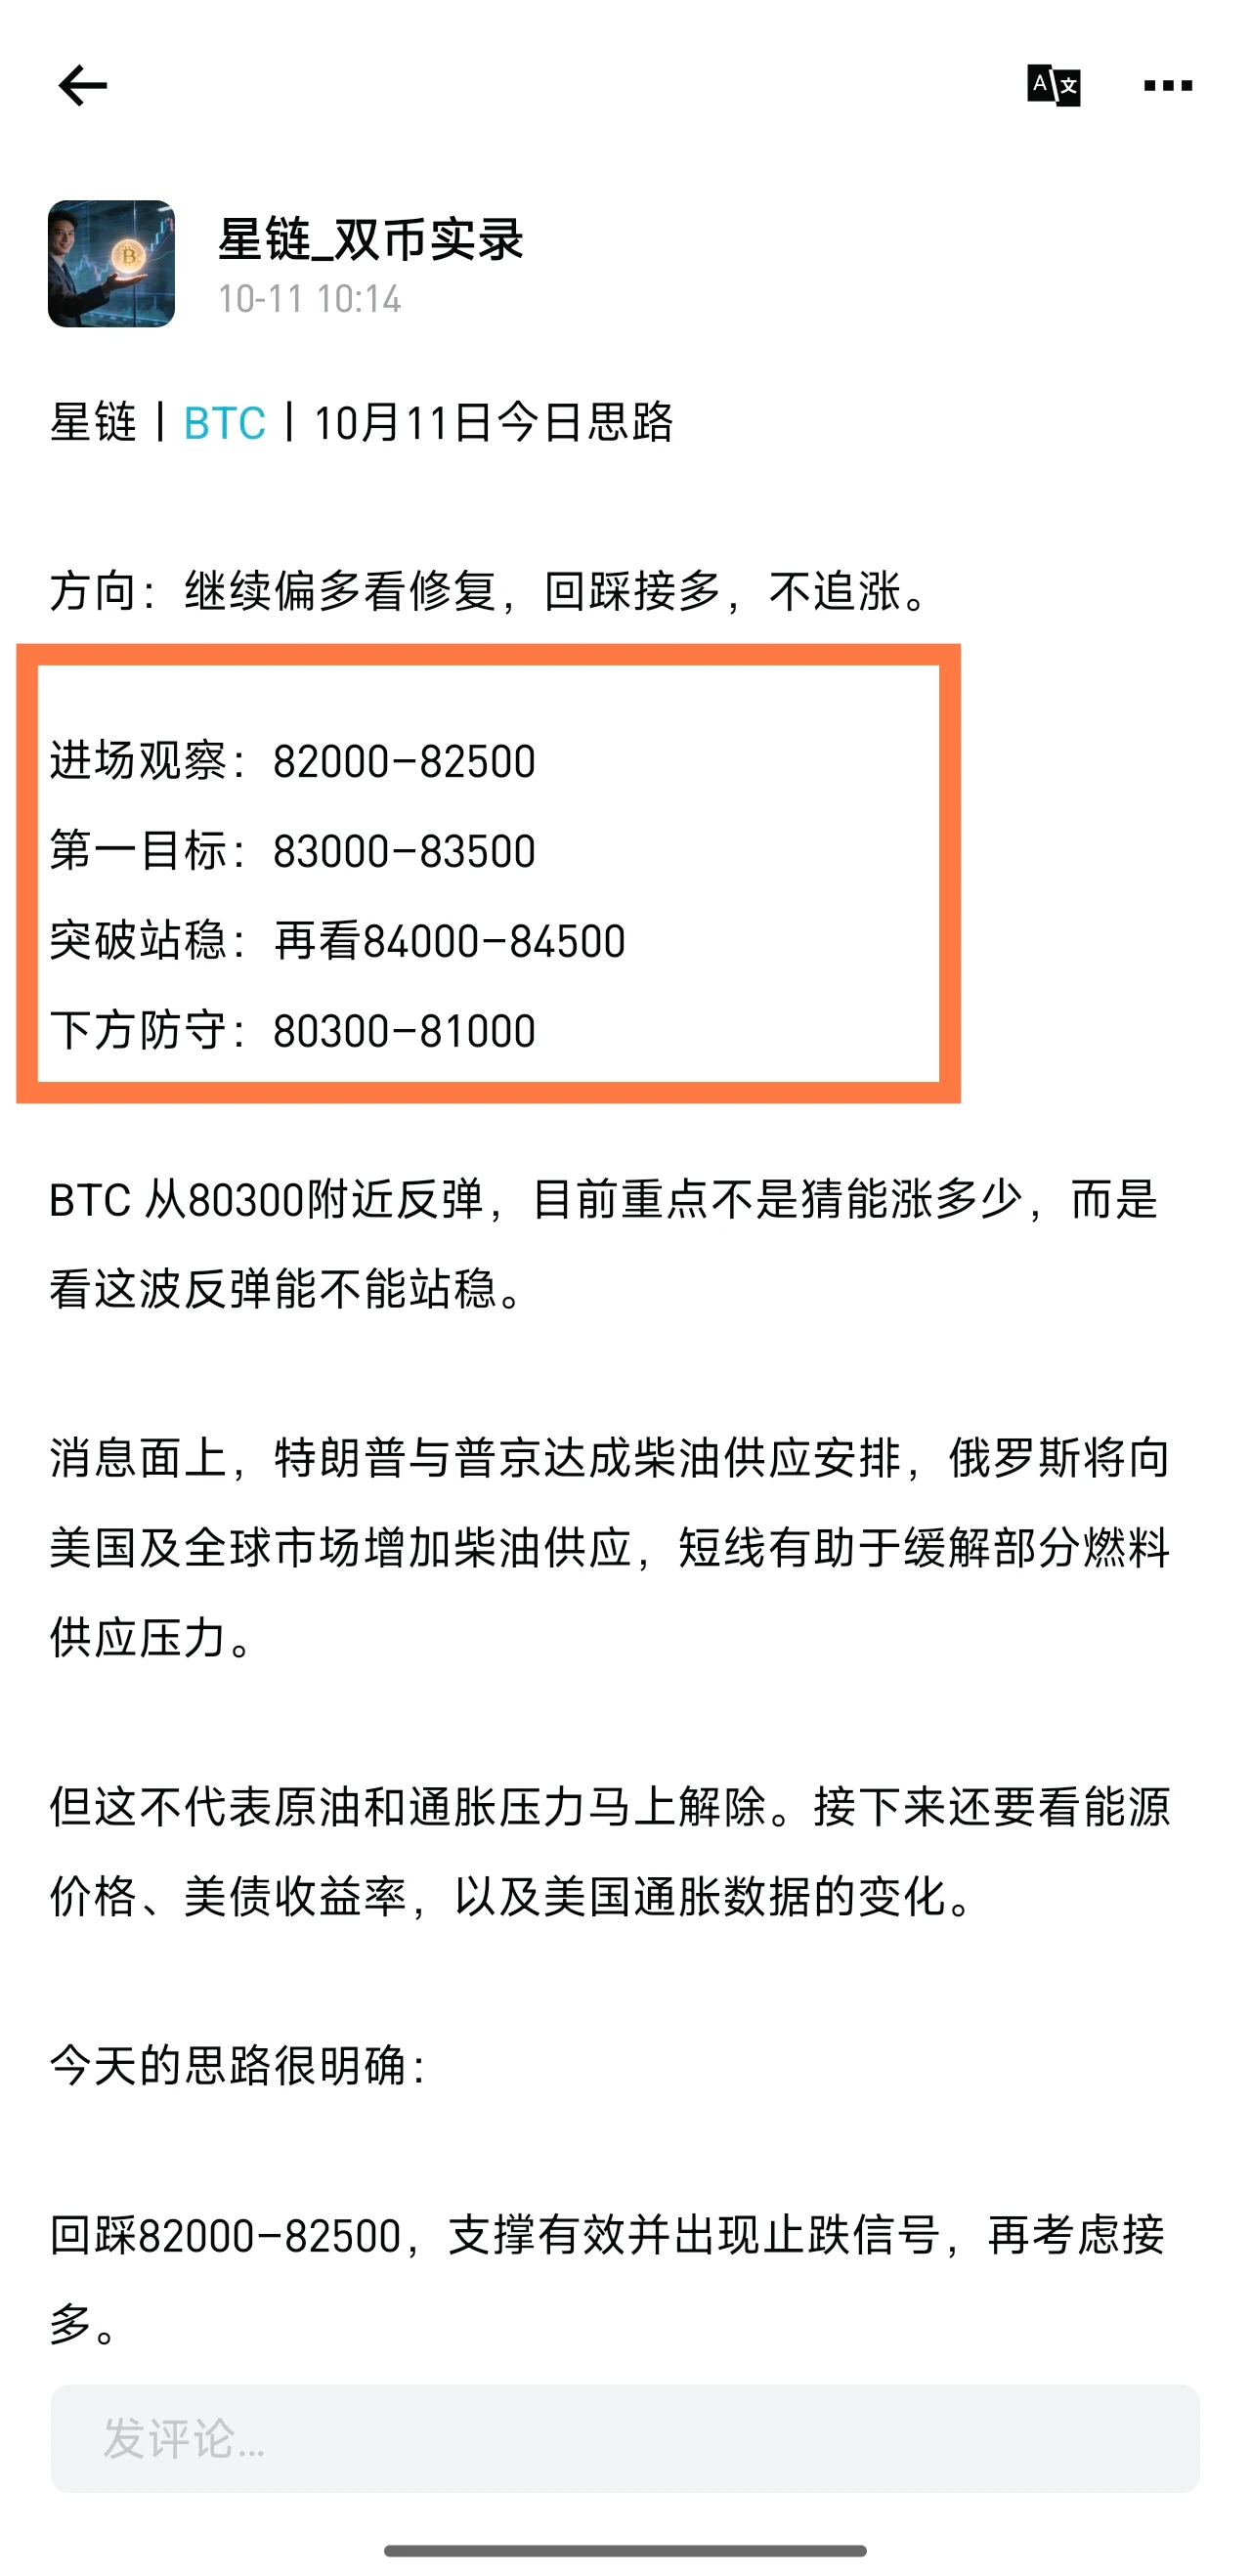
複数のアナリストは過去の相場と比較し、現在のビットコインの値動きは2025年末から2026年初めの動きに近く、8.05万ドルが短期的な重要サポートだと考えている。価格が重要なサポート水準に近づくと、市場では一部の資金による買い支えが入り、一方向の下落の勢いを緩和する可能性がある。
第二に、ハードウェアウォレット事件はサプライチェーン上の単一点の問題であり、メーカーはすでに積極的に対策を講じている。販売代理店は販売を停止し、公式側は被害者に自発的に連絡し、法執行機関と連携して攻撃者を追跡するとともに、ユーザーに資産移行の方法を公表している。事件発生後、メーカーはリスクの範囲を速やかに公表し、ユーザーが危険な端末を見分けられるよう支援することで、パニックの拡大を抑えている。このような公開対応は、「業界全体のハードウェアウォレットが一斉に機能しなくなった」という市場の過度な恐怖を和らげることができる。
第三に、市場のセキュリティ事件に対する認識はすでに向上している。
過去数年にわたって複数のセキュリティ事件を経験したことで、市場は取引所のリスク、プロトコルの脆弱性、サプライチェーンの改ざん、フィッシングサイト詐欺など、異なる種類のリスクを区別できるようになっている。
ユーザーは、特定の販売代理店経由の端末にのみハードウェア改ざんリスクが存在し、すべてのLedgerウォレットが危険なわけではないことを区別できる。
四、今回のハードウェアウォレット事件に対応する潜在的な悪材料とリスク
第一に、信頼面への短期的な衝撃がある。
ハードウェアウォレットは長年、オフラインで資産を保管する安全な手段だと業界で定義されてきた。サプライチェーンを通じたハードウェア埋め込み攻撃は、「オフラインなら絶対に安全」という固定観念を打ち破った。一部の現物保有者はパニックに陥り、リスクを回避するために資産を売却することを選び、短期的な売り圧力を生む可能性がある。メディアが関連事件を継続的に拡散すれば、パニック心理が増幅され、短期的に価格が調整する可能性がある。第二に、派生的な詐欺リスクも同時に高まる。
暗号資産盗難事件が広がる段階では、ハッカーが人々の不安を利用し、大量の偽情報を発信したり、公式通知や偽の資産移行リンクを偽造したりして、ユーザーのリカバリーフレーズをさらにだまし取ろうとする。このような二次的な詐欺は業界への信頼を継続的に損ない、ネガティブな感情をさらに増幅させる。
第三に、リスクが拡散する可能性を無視できない。
今後の調査で被害ユーザーがさらに増えたり、関係金額が拡大し続けたり、他のハードウェアウォレットメーカーにも同様のサプライチェーン脆弱性が存在することが判明した場合、市場のパニックは拡大し、より広範な現物売りを引き起こす可能性がある。
第四に、外部のマクロ変数も無視できない。1011暴落の核心的な引き金は外部のマクロニュースであり、ハードウェアウォレット事件は多くても副次的な触媒にとどまる。ハードウェアウォレット事件に外部のマクロ悪材料が重なれば、2種類の悪材料が共鳴し、市場の変動幅は大幅に拡大する可能性がある。
五、2種類のブラックスワン事件の比較、相場再現の核心的な境界
1011暴落は、マクロニュースと高レバレッジ先物の投げ売り連鎖によるものであり、市場全体の評価に対する衝撃だった。下落が非常に速く、レバレッジが一度に清算された後は売り圧力が急速に解消されるため、V字回復の可能性がある。
ハードウェアウォレットによる暗号資産盗難事件は、資産保管に関する単一点のセキュリティ事件であり、影響範囲は現物保有者に集中している。先物の連鎖的清算を直接引き起こす根本的な条件は存在しない。
ハードウェアウォレットのセキュリティ事件だけで、30分で12.7%下落し、全ネットワークで数百億ドル規模の清算が発生した相場を再現するのは難しい。以下の複数の条件が同時に満たされた場合にのみ、急落後に急速に上昇する相場が発生する可能性がある。
第一に、事件が継続的に拡大し、大量の現物が集中して売却されること。
第二に、市場にすでに大量のロングレバレッジが蓄積され、現物の売り圧力が先物の連鎖的清算を引き起こすこと。
第三に、外部のマクロ悪材料が重なって共鳴すること。
第四に、短期的に市場の流動性が不足すること。
以上の複数条件が共鳴しなければ、ハードウェアウォレットのセキュリティ事件だけでは、短期的な乱高下または小幅な調整をもたらす可能性が高く、昨年の極端なフラッシュクラッシュを再現することはないだろう。
六、市場参加者が取ることのできる対応策CZは投稿で、コア資産の配分ロジックを強調した。ユーザーは自身の保有規模、技術力、利用目的を踏まえ、資産を合理的に分割し、中央集権型プラットフォームと個人管理のセルフカストディウォレットに分散して保管する必要がある。セルフカストディでは、秘密鍵の管理と資産の復元について個人が全面的に責任を負う必要があり、より高い個人の安全運用能力が求められる。プラットフォームでのカストディでは、プラットフォームの信用リスクと取引相手方リスクを負う必要がある。同時に独立した個人ウォレットを保持することで、プラットフォームのメンテナンスやサービス中断によって資産へのアクセスが制限される問題を効果的に回避し、資産配分の安全性と安定性を高められる。
資産の安全という観点から客観的に見て、以下の実行可能な対応策に従うべきだ。
第一に、リスクの範囲を区別する。
サプライチェーンにおけるハードウェア改ざんリスクと、フィッシングサイト詐欺のリスクを区別し、単一の販売代理店の端末にあるリスクをすべてのハードウェアウォレット製品にまで拡大して考えてはならない。ソーシャルメディア上の未確認のうわさを安易に信じず、ハードウェアウォレットの公式発表だけを参照すること。
第二に、リカバリーフレーズを厳格に保護する。
いかなる公式機関やウォレットメーカーも24語のリカバリーフレーズを要求することはない。リカバリーフレーズを要求するものはすべて詐欺である。検索エンジンからウォレットソフトをダウンロードしたり、ウォレットサイトにアクセスしたりする際は、ドメイン名を注意深く確認し、検索エンジン広告欄に表示される偽リンクに警戒すること。
第三に、ハードウェアウォレットの購入経路を確認する。
第三者の販売代理店から端末を購入した場合は、公式発表と照合してリスク対象のロットに該当するか確認し、公式の指針に従って資産を移行する。公式直販経路から購入した端末は、今回の事件の対象ではない。
第四に、レバレッジの利用を抑える。
1011暴落による甚大な損失の大半は、先物レバレッジの強制清算によるものだった。レバレッジは価格変動による損失を拡大させるため、市場の不確実性が高まる局面では、レバレッジがもたらすリスクを十分に評価する必要がある。
第五に、多面的なリスク認識を身につける。
絶対に安全な資産保管方法は存在しない。取引所でのカストディ、ホットウォレット、ハードウェアのコールドウォレットには、それぞれ異なるリスクがある。資産の安全性は一連の完全なプロセスであり、単一の端末だけで完全に保証できるものではない。すべてのハードウェアウォレット製品が安全でないわけではない。同時に、市場はフィッシング詐欺と基盤システムへの侵入を区別でき、単一経路での暗号資産盗難事件を暗号資産エコシステム全体の安全性崩壊と単純に同一視することはない。
第四に、暗号資産市場では複数回の極端な相場を経た後、レバレッジ水準に自律的な調整が生じる。
1011規模の清算を経験した後、市場参加者の高レバレッジに対するリスク認識は高まっている。楽観的な心理がレバレッジを継続的に押し上げる環境がなければ、昨年同期と同規模のロングレバレッジを短期間で積み上げることは難しく、大規模な連鎖的清算の基盤条件が不足している。
結語
1011暴落から1周年を迎え、市場は再びセキュリティ関連の悪材料に直面している。多くの投資家は本能的に昨年のフラッシュクラッシュを連想するだろう。しかし、2つの事件の根本的なロジックを分解してみると、両者のリスクの種類、影響範囲、伝播経路はまったく異なることが分かる。ハードウェアウォレットのサプライチェーン攻撃は資産保管層における局所的なリスクである一方、1011暴落はマクロニュース、高レバレッジ、流動性枯渇が重なって形成されたシステミックな投げ売り連鎖だった。市場が暴落後に急速に上昇するかどうかは、複数の条件が共鳴するかにかかっており、事前に予測することはできない。市場参加者は過度に恐れる必要はないが、潜在的なリスクを軽視してもならない。重要なのは相場の上げ下げを推測することではなく、リスクの境界を見極め、資産の安全対策を講じ、暗号資産市場が本質的に持つ高いボラティリティを冷静に捉えることだ。