セルフカストディを初めて利用する読者、またはブラウザ拡張機能やハードウェアウォレットをすでに使用しているものの、アカウントセキュリティと鍵のセキュリティを混同しがちな読者に適しています。暗号資産ウォレットのセキュリティは、暗号資産の保護に関するものです。前者は署名権限と攻撃対象領域に重点を置き、後者は資産の保管とプラットフォーム側の防御に重点を置きます。日常的な対策はシードフレーズのバックアップから始め、署名前にウォレットのフィッシングチェックを行います。
要点
- ウォレットセキュリティは署名権限の管理に関するものであり、取引所アカウントのセキュリティは主にログインと出金経路を保護します。両者は代替可能ではありません。
- シードフレーズまたは秘密鍵が漏洩すると、ウェブサイトのような「パスワードリセット」はできません。資産を新しく生成したシードから導出されたアドレスへ移動する必要があります。
- ホットウォレット、コールドウォレット、カストディアルウォレットでは露出する攻撃対象領域が異なります。オンライン、オフライン、カウンターパーティのリスクをそれぞれ評価する必要があります。
- 一般的な攻撃経路には、フィッシングサイト、悪意のあるトークン承認、類似アドレスによるアドレスポイズニング、ブラインド署名のプロンプトなどがあります。
- 残高全額をホットウォレットに置くと、1つの攻撃経路が成功した場合の損失が最大化されます。階層型の保管により、日常的に使う資金と長期保有分を分けられます。
暗号資産ウォレットのセキュリティとは何か、何を保護するのか?
暗号資産ウォレットのセキュリティは、アプリのログインセッションではなく、誰がオンチェーン取引に署名できるかを保護します。暗号資産ウォレットはコインを直接保管するのではなく、公開鍵と秘密鍵を管理します。オンチェーン資産はアドレスに紐づいており、公開鍵から導出された公開アドレスは他者が資金を送付する際に使用します。一方、秘密鍵は取引の承認や、そのアドレスからの支出に使用されます。ウォレットソフトウェアは鍵ペアの保管および署名インターフェースにすぎません。資産の移動先を決めるのは、署名権限が保有者のみに維持されているかどうかです。
取引所アカウントのセキュリティとは明確に区別してください。取引所の防御策は通常、パスワード、二要素認証、出金ホワイトリスト、デバイス管理を対象とし、アカウント乗っ取りや不正出金のリスクを抑えます。セルフカストディでは、攻撃者がシードフレーズや秘密鍵を入手した場合、または保有者をだまして高い権限を伴う署名をさせた場合、サポート窓口が送金を凍結または取り消すことができないまま、資産がオンチェーンで移動することがあります。したがって、暗号資産ウォレットのセキュリティとは、取引所アカウントのセキュリティではなく、署名権限の管理を意味します。ウォレットの形式と鍵の基本は、暗号資産ウォレットがカストディアル設計とノンカストディアル設計をどのように分けるかと一致します。
ホットウォレット、コールドウォレット、カストディアルウォレットは、それぞれどのようなリスクにさらされるのか?
3つの形式には異なるリスクがあり、漠然とした「安全そう」という感覚で一括りにすべきではありません。
| 形式 | 鍵が概ね保管される場所 | 主な露出 | 一般的な用途 |
|---|---|---|---|
| ホットウォレット | インターネットに接続されたスマートフォン、PC、ブラウザ拡張機能、その他のソフトウェアウォレット | マルウェア、フィッシングページ、悪意のある承認、クリップボードの乗っ取り | 少額の日常的な操作と頻繁な署名 |
| コールドウォレット | オフラインのハードウェアウォレットまたはその他のオフライン鍵媒体。秘密鍵を安全に保管するための物理デバイス | 物理的な紛失、サプライチェーン上の偽造品、バックアップのミス、シードフレーズを狙うソーシャルエンジニアリング | 中長期の保有、頻繁に動かさない大きな残高 |
| カストディアルウォレット | ユーザー自身が鍵を所有するのではなく、プロバイダーが鍵を管理する保管方式 | プラットフォームのカウンターパーティ、アカウント乗っ取り、出金・コンプライアンス上の凍結 | 取引のマッチングと入出金 |
ホットウォレットはいつでも署名できるため便利ですが、それは署名環境が常にネットワーク上の攻撃対象領域にあることも意味します。Bitcoin.orgのウォレットセキュリティガイダンスでは、バックアップとオフライン保管が重視されています。長期保有する大きな残高を、常時オンラインの署名環境に置くべきではありません。コールドウォレットは、リアルタイムの感染や即時のフィッシング署名のリスクを低減しますが、シードフレーズの盗み見、クラウド上の写真バックアップ、すり替えられたデバイスといったリスクをなくすものではありません。カストディアルな環境では、プラットフォームのリスク管理と引き換えに、カウンターパーティおよびアカウント層への露出が高まります。
より持続可能な方法は、少額の操作用ホットウォレット、保有資産用に独立したシードを持つコールドエンドポイント、そしてプラットフォームのアカウントセキュリティルールの下で管理する取引用資金を組み合わせることです。すべてのリスクを1つの形式に重ねるべきではありません。
シードフレーズまたは秘密鍵が漏洩した後、なぜ「パスワードをリセット」できないのか?
ブロックチェーンはウェブサイトのアカウントを「記憶」するのではなく、暗号学的署名がアドレスに一致するかどうかのみを確認します。BIP-39は人間が読めるニーモニックをシードに変換し、そこから秘密鍵とアドレスツリーを導出します。シードはルート鍵マテリアルです。古いパスワードを無効にして新しいものを強制するための、中央集権的な切り替え機能は存在しません。
このため、銀行口座とは異なる結果になります。シードフレーズまたは秘密鍵が漏洩した場合、攻撃者は互換性のある任意のウォレットで同じアドレスの管理権限を復元できます。アプリのロック画面やPINはデバイスへの入口を制限するだけであり、「古いシード」をオンチェーンで無効にすることはできません。適切な対応は、まだ管理可能なうちに資産を新たに生成したシードから導出されるアドレスへ移動し、古いシードのバックアップをすべて破棄することです。「パスワードを変更すれば安全」という考え方は中央集権型アカウントの習慣です。シードの漏洩はパスワードリセットでは解決できず、新しいシードへの移行によってのみ対処できます。
一般的なウォレット攻撃とは何か:フィッシング、悪意のある承認、アドレスポイズニング
一般的な脅威は、必ずしも秘密鍵を直接盗むわけではありません。多くの場合、1回の有効な署名を引き出したり、送金先を攻撃者のアドレスに誘導したりします。
フィッシング:偽の公式サイト、サポートチャット、エアドロップページ、「ウォレット同期」のプロンプトなどにより、シードフレーズの入力や偽クライアントのダウンロードを促します。シードフレーズを使用するのはオフラインでのバックアップ時のみです。シードフレーズを求めるウェブページやサポート担当者は正常ではありません。
悪意のある承認:ERC-20形式のモデルでは、ユーザーはコントラクトにトークンの使用上限額を承認できます。攻撃者はミントまたは請求用UIを装い、無制限の使用上限額や不審な支出者への承認を求め、その後、秘密鍵を再度盗むことなくトークンを移動させます。署名する前に、コントラクト、使用上限額、ドメイン、チェーンIDを確認してください。
アドレスポイズニング:少額の受取送金や履歴に埋め込まれた類似アドレスによって、「最近の送金」から誤ったアドレスをコピーするよう誘導します。受取アドレスは、信頼できるアドレス帳から取得するか、先頭と末尾をあらためて確認してください。
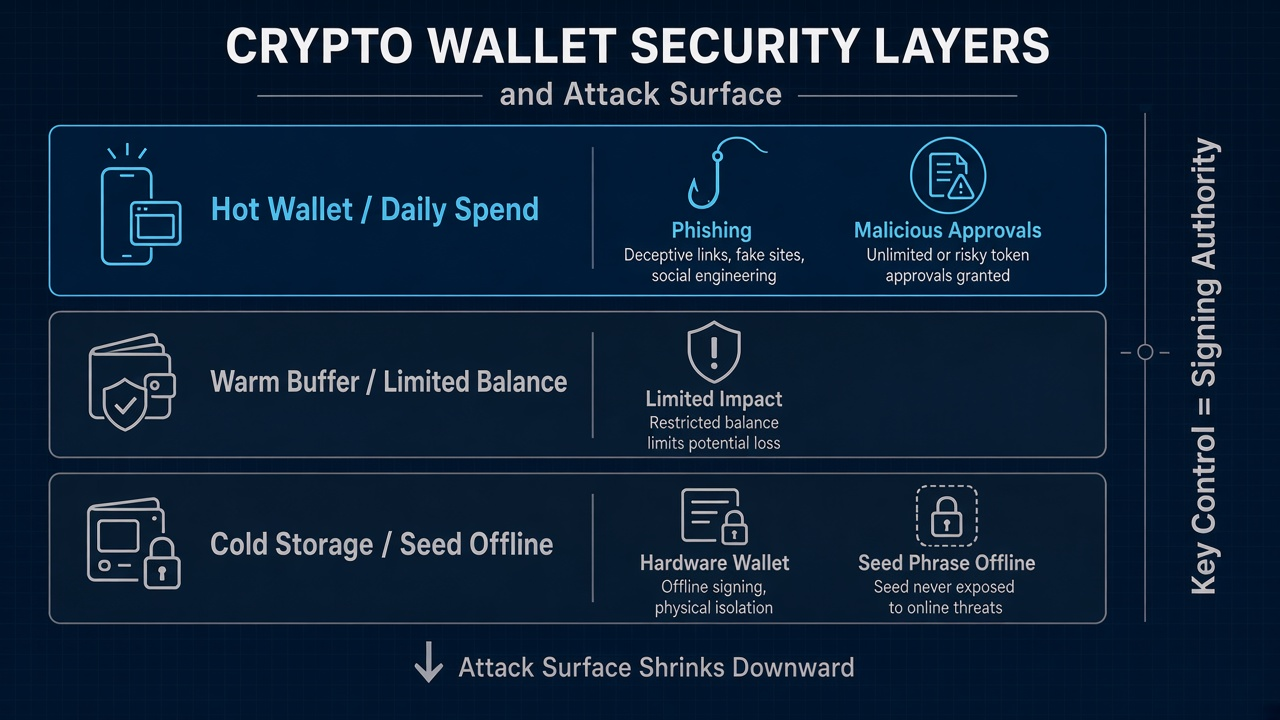 図1:ウォレットの攻撃対象領域と鍵管理の階層。ホットウォレットは露出度が最も高く、コールドストレージとオフラインシードは署名権限を分離します。
ブラインド署名も同様に危険です。プロンプトに「不明なデータ」または長い16進文字列しか表示されない場合、保有者は結果を把握しないまま署名権限を渡しています。Ledger Academyのウォレットセキュリティチェックリストでは、ソフトウェアの更新、偽アプリの識別、オフラインでのシード保管を基本的な防御策として扱っています。
階層型保管と日常習慣は、どのように損失の範囲を縮小するのか?
階層型保管はすべてのリスクをなくすものではありませんが、単一の侵害による損失額を抑えます。
-
日常利用のホット層:操作とガス代に必要な少額のみを保管します。デバイスはフィッシング被害に遭う可能性があると想定してください。
-
バッファ層:署名頻度が低いアドレスに中程度の残高を保管します。1つのシードで資産全体をカバーしないよう、ホットウォレットのニーモニックから分離します。
-
コールド保有層:大きな長期保有分は、独立したシードで管理し、可能であればオフラインで生成・バックアップします。BIP-39を使用して単語リストとチェックサムを理解し、シードフレーズの写真をクラウドアルバムやチャット履歴に残さないでください。
日常的な習慣も、1回の攻撃が成立するかどうかを左右します。利便性のために資産全体をホットウォレットに残さないでください。「すべての資金をホットウォレットに置く」ことは、フィッシング、マルウェア、悪意のある承認による損失を最大化します。見慣れないdAppはデフォルトで高リスクとして扱い、ハードウェアウォレットを使用する場合も署名対象を必ず確認し、資金を移動する前にバックアップを検証してください。
セルフカストディウォレットの利点と限界は何か?
セルフカストディとは、プロバイダーに依存せずユーザーが直接鍵を保持し、自らデジタル資産を管理・保護することを意味します。リスクを単一のカストディアルなカウンターパーティに全面的に依存させる必要がなく、DeFi、NFT、マルチチェーンアプリを利用するための標準的な入口でもあります。グループや組織の場合、マルチシグウォレットは、資金移動前の取引署名に複数の当事者が別々の承認を使用するため、単一障害点のリスクを低減できます。限界も明確です。誤送金、誤った承認、シードの漏洩は通常、サポートによって取り消すことができません。バックアップと承認の適切な管理には、最低限のセキュリティプロセスが必要です。唯一のバックアップを失うことは、管理権限の喪失を意味します。
カストディは取引用資金やより簡単な運用に適していますが、「高度なセルフカストディ」ではありません。用途で分けてください。取引用資金はプラットフォームのアカウントセキュリティシステムの下で管理し、長期保有分は鍵管理システムの下で自己保管します。
まとめ
暗号資産ウォレットのセキュリティにおける核心は、資産は署名権限に従うという点です。ホット、コールド、カストディアルの各環境では異なる攻撃対象領域にさらされます。シードフレーズまたは秘密鍵が侵害された後にパスワードリセットはできず、新しいシードへの移行のみが対応策です。フィッシング、悪意のある承認、アドレスポイズニングは通常、1回の有効な署名または誤った送金を引き起こします。階層型保管と署名前の確認により、損失の範囲を縮小できます。
FAQ
暗号資産ウォレットのセキュリティとは何ですか?
暗号資産ウォレットのセキュリティとは、秘密鍵、シードフレーズ、およびそれらによって生じるオンチェーンの署名権限を管理・保護することです。ウォレットは資産そのものではなく秘密鍵と公開鍵を管理し、資産はブロックチェーン上に残ります。取引に署名できる者は、対応するアドレスから資産を移動できます。公開鍵と秘密鍵のペアには、暗号資産の受取に使用する公開アドレスも含まれます。これは鍵マテリアルと承認の境界を保護するものであり、取引所のログインパスワード自体を保護するものではありません。
暗号資産ウォレットを保護するにはどうすればよいですか?
シードフレーズと秘密鍵はオフラインかつ分離した状態で保管し、ウォレットアプリや関連するオンラインサービスには強力なパスワードを使用して、アクセス保護のためにさまざまな方法を利用してください。用途ごとに残高を分け、資産全体をホットウォレットに置かないようにします。署名前には、ドメイン、チェーン、使用上限額、受取アドレスを確認してください。クライアントのインストールや更新は、独立して確認できる提供元からのみ行ってください。対応するモバイル端末では、顔認証などの生体認証方式を利用することで、生体認証による追加の保護層を加えられます。
シードフレーズが漏洩した後にパスワードをリセットできますか?
できません。シードフレーズは、関連するすべての秘密鍵を導出できるルートマテリアルに対応しています。ブロックチェーンには、「古いシードを無効にして新しいシードを強制する」ための中央集権的なリセット機能はありません。シードが公開された場合は、可能な限り速やかに資産を新たに生成したシードのアドレスへ移動し、古いシードに紐づくすべてのバックアップとウォレットインスタンスを使用停止にしてください。
資産は取引所とセルフカストディウォレットのどちらに置くべきですか?
用途によります。頻繁な取引や入出金では取引所のアカウントシステムを利用することが多い一方、オンラインウォレットやデジタルウォレットは便利であり、セルフカストディでは鍵をより強く管理できます。分散型金融のユースケースでは、通常、取引所のみのアクセスではなくセルフカストディが必要です。暗号資産を長期保有する場合、多くのユーザーはオンラインの脅威からオフラインで保護するため、Ledger Nanoのようなハードウェアデバイスを選択します。アカウント乗っ取りと鍵の漏洩は異なる種類の事象です。金額と資金を動かす頻度に応じて分けてください。
署名する前に何を確認すべきですか?
署名前に、ウォレットに表示される取引詳細を確認してください。サイトまたはクライアントが意図したものであること、チェーンIDが正しいこと、受取アドレスの先頭と末尾が一致すること、トークンの支出者と使用上限額が必要なものであること、そしてプロンプトに説明のないブラインド署名データが表示されていないことを確認します。要求内容を説明できない場合は、署名を拒否し、信頼できる入口からやり直してください。有効な暗号資産取引は、ウォレットが秘密鍵を使用して提示された正確な詳細に署名することに依存するためです。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事
Telcoin(TEL)とは何か。Telcoinの決済ネットワーク、トークンのユーティリティ、通信業界金融エコシステムについて詳しく解説します。

GateToken(GT)とは
暗号資産取引入門ガイド:マーケット、タイプ、リスク