人工知能は、サイバーセキュリティ分野における情報処理や技術調査のあり方を変えつつあります。コード分析や脆弱性の特定から、タスクの自動オーケストレーションまで、AIは研究者による複雑な情報の効率的な処理を支援する一方で、攻撃者にも新たな手段を提供します。これらの能力が悪意ある目的で使用される場合、AI支援型エクスプロイトとして知られるセキュリティ上の現象が生じます。これは完全に独立した攻撃手法ではなく、従来のサイバー攻撃プロセスにAIが関与することで生まれる能力強化です。
AI支援型エクスプロイトを理解するには、モデルがどのようなタスクを実行できるかを確認するだけでは不十分です。攻撃チェーンにおけるAIの具体的な役割、実際の能力の限界、および潜在的なセキュリティへの影響を区別する必要があります。本記事では、基本的な定義から始め、AIが情報収集、脆弱性調査、攻撃準備にどのように関与し得るかを説明します。さらに、一般的な活用例を確認し、技術的な限界と暗号資産分野におけるセキュリティ上の影響について考察します。
要点
-
AI支援型エクスプロイトの本質は能力の強化です。AIは攻撃者による情報処理、コード分析、攻撃用資料の準備を支援できますが、攻撃がすべて人工知能によって完結することを意味するものではありません。
-
AIはサイバー攻撃の複数の段階に関与する可能性があります。情報収集や脆弱性調査から、攻撃準備、結果分析まで、AIはさまざまな程度で支援を提供する場合があります。
-
一般的な活用例には、脆弱性調査、フィッシング、マルウェア開発の支援があります。これらの手法は通常、従来の攻撃手法を完全に置き換えるのではなく、それらと組み合わせて使用されます。
-
AIの出力には精度および実行面での限界があります。モデルはコードを誤って解釈したり、文脈を見落としたりする可能性があり、脆弱性を悪用できるかどうかには実務的な検証が依然として必要です。
-
AIは攻撃と防御の両方に影響を及ぼします。コードレビュー、脅威インテリジェンス分析、異常検知などの活用は、暗号資産のセキュリティにも新たな技術的支援をもたらします。
AI支援型エクスプロイトの基本定義
AI支援型エクスプロイトとは、攻撃者がサイバー攻撃活動において人工知能を利用し、情報処理、脆弱性調査、攻撃準備、または攻撃実行の効率を高めることを指します。AIは、コードの理解、公開情報の整理、異常分析、コンテンツ生成、および一部タスクの自動化に関与できます。ただし、一般的には攻撃チェーンにおける補助的なツールにすぎず、人工知能が独立して攻撃を完了することを意味するものではありません。
従来のサイバー攻撃では、攻撃者は標的システムの調査、ソフトウェアアーキテクチャの理解、潜在的な脆弱性の特定、攻撃用資料の準備、標的環境に応じた手法の調整に時間を費やす必要がありました。大規模言語モデル、コード分析モデル、自動化エージェントの発展により、これまで手作業に依存していた一部のタスクでAIの支援を受けられるようになっています。例えば、AIは研究者による複雑なコードの読解、公開済みの脆弱性情報の要約、異常なログの説明、既知の問題に基づく追加テストの方向性の提案を支援できます。これらの能力が悪意ある目的で利用される場合、攻撃者は予備調査にかかる時間を短縮し、一部の技術的タスクに対する参入障壁を下げられる可能性があります。
重要なのは、AI支援型エクスプロイトは、固定された技術的経路を持つ独立した攻撃カテゴリではないという点です。これは、AIが攻撃活動にどのように関与するかを表す一般的な説明です。脆弱性の悪用、フィッシング、マルウェア、なりすまし、サプライチェーン攻撃など、従来の攻撃手法と組み合わせることができます。ある活動がAI支援型エクスプロイトに該当するかを判断する際に重要なのは、攻撃者が単にAIツールを使用したかどうかではなく、AIが攻撃の準備、分析、または実行プロセスに実質的に関与したかどうかです。
AI支援型エクスプロイトの仕組み
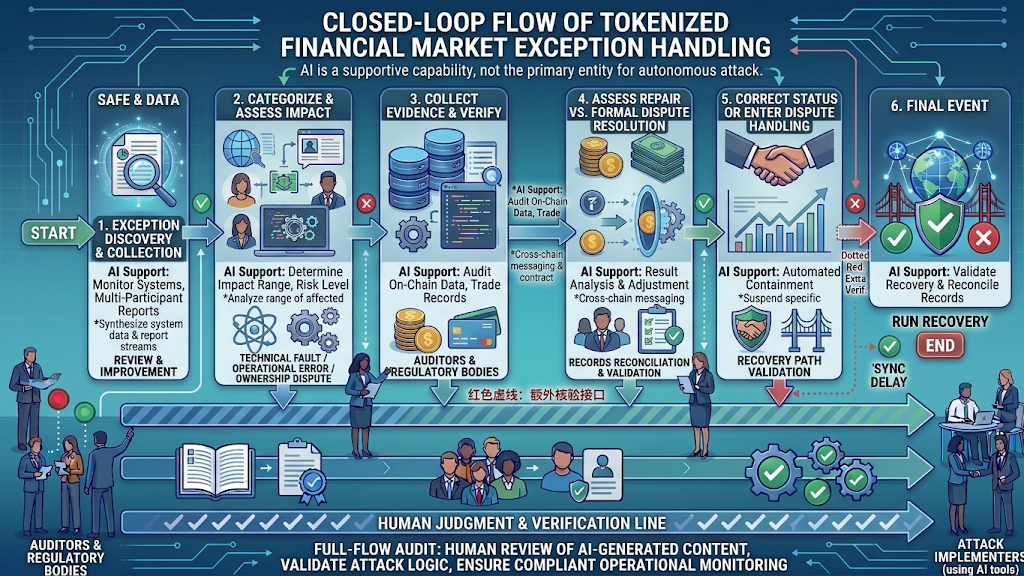
AIは、サイバー攻撃のライフサイクルにおける異なる段階に関与する可能性があります。大量のテキストやコードを処理でき、特定の条件下では外部ツールを呼び出し、実行結果を整理することもできます。そのため、AIの役割は単一のステップに限定される場合もあれば、他の自動化ツールと組み合わせて比較的一貫したワークフローを形成する場合もあります。
情報収集の段階では、AIは公開資料、技術文書、ソフトウェアのバージョン情報、システムコンポーネント間の関係の整理を支援できます。攻撃者はこれらの能力を利用して、標的環境をより迅速に理解し、追加の調査が必要な技術情報を絞り込む可能性があります。ただし、公開資料を分析することはシステムへのアクセス取得と同義ではなく、標的に悪用可能な脆弱性が存在することの証明にもなりません。
脆弱性調査の段階では、AIはソースコードの読解、関数ロジックの説明、不審なデータ処理方法の特定、さらなるレビューが必要な領域の提案を支援できます。例えば、権限チェック、入力検証、データ境界、外部呼び出しのロジックは、いずれもセキュリティレビューの対象となり得ます。モデルはコードの文脈を誤解したり、正常なロジックを脆弱性と誤認したり、特定の実行条件下でのみ発生する問題を見落としたりする可能性があるため、AIの出力には依然として検証が必要です。
攻撃準備の段階では、AIはテキストコンテンツの生成や調整、技術情報の整理、テスト用資料の作成支援、過去の操作結果の分析などに使用される場合があります。ソーシャルエンジニアリング攻撃では、モデルは攻撃者が特定のシナリオに合わせたコミュニケーションを生成するのを支援できます。技術的な攻撃では、モデルは公開された脆弱性情報の整理や、複雑なエラーメッセージの説明を支援する可能性があります。その後に実際の攻撃を完了できるかどうかは、標的システムの環境、権限、脆弱性の条件、セキュリティ対策などの要因に左右されます。
実行およびフィードバックの段階では、一部の自動化システムはモデルをスクリプト、スキャンツール、その他のソフトウェアと接続し、タスク結果に基づいて情報処理を継続できます。この組み合わせにより反復作業の効率が向上する可能性はありますが、その能力の範囲はツールの権限、モデルの信頼性、運用環境によって制限されます。AIは言語生成能力だけで、すべての認証、アクセス制御、システム防御を回避できるわけではありません。
AI支援型エクスプロイトの一般的な形態
AI支援による脆弱性調査と悪用準備
ソフトウェアの脆弱性は、入力検証の不備、不適切なアクセス制御、コードロジックの欠陥、依存関係の問題、不適切なシステム設定などによって発生する可能性があります。AIは、研究者によるコード構造の理解、潜在的な問題の要約、追加テストが必要な領域の絞り込みを支援できます。攻撃者が同様の能力を悪意ある目的で使用する場合、公開コードをより迅速に分析し、開示済みの脆弱性を調査し、異なるシステム間で潜在的に類似する欠陥を特定できる可能性があります。
ただし、不審なコードを特定することは、実際の脆弱性を発見することと同義ではありません。問題を悪用できるかどうかは通常、運用環境、権限条件、外部依存関係、システム設定、具体的な実行経路にも左右されます。AIが攻撃者による不審な領域の迅速な特定を支援したとしても、それだけで攻撃の成功が直接的に確立されるわけではありません。
AI支援によるフィッシングとソーシャルエンジニアリング
フィッシングは、ユーザーを欺いてアカウント情報、認証情報、または承認権限を開示させる手法です。AIは、より自然な文章の生成、言語スタイルの調整、複数の言語版へのコンテンツ翻訳、特定のシナリオに合わせたコミュニケーションの作成を支援できます。その結果、一部のフィッシングコンテンツは、明らかなスペルミスや不自然な表現を含む従来のテンプレートに限定されなくなっています。
暗号資産分野では、偽装された取引プラットフォーム、ウォレットサービス、プロジェクト告知、エアドロップキャンペーン、カスタマーサポートの連絡などが、攻撃シナリオとなる可能性があります。攻撃者はAIを使用して、一見専門的に見える技術説明やサービス通知を生成し、ユーザーに信頼できる組織とやり取りしていると信じ込ませる場合があります。ユーザーは、流暢な言葉遣い、標準化された形式、専門用語の使用が、メッセージの正当性を証明するものではないことを理解する必要があります。
AI支援によるマルウェアと自動化タスク
AIは、マルウェア調査、コードの理解、コンテンツの修正、攻撃タスクの管理を支援するためにも使用される可能性があります。攻撃者はモデルを使用して既存コードを説明したり、技術資料を整理したり、悪意あるコミュニケーションを調整したりする場合があります。AIが自動化ツールと組み合わされると、一部の反復操作をより効率的に処理できる可能性があります。
ただし、AIによって生成されたコードが適切に動作するとは限らず、生成されたコンテンツが必ずしもセキュリティ検知を回避できるわけではありません。マルウェアが実際に影響を及ぼすかどうかは、依然としてオペレーティングシステム、権限設定、エンドポイント保護、ネットワーク環境、検知ルールなどの要因に左右されます。AIを検知不能なマルウェアを自動生成できるツールとして説明することは、実際の能力を誇張し、攻撃活動で真に重要となる技術的条件を見えにくくします。
AI支援型エクスプロイトと従来のサイバー攻撃の違い
AI支援型エクスプロイトは、サイバー攻撃の基本的な目的を変えるものではありません。使用するツールにかかわらず、攻撃者は一般に、標的の弱点を特定し、何らかのセキュリティ制御を回避し、情報の窃取、システムの制御、サービスの妨害、資産の移転などの目的を達成する必要があります。主な変化は、情報の処理方法、攻撃準備の効率、および一部タスクの実行コストにあります。
従来の攻撃活動では、コードの読解、情報の絞り込み、文章作成、ログ分析に多大な手作業が必要となることが少なくありません。AIはこれらのタスクを支援でき、攻撃者が大量の情報を処理しやすくなるほか、一部の攻撃活動における準備の障壁を下げる可能性があります。ただし、複雑なシステムには依然として環境依存性、権限上の制約、複数層の防御が存在し、脆弱性の悪用には実務的な検証が必要です。AIは一部のタスクを加速できますが、攻撃者がすべての技術的制約を回避できることを意味するものではありません。
もう1つの重要な違いは、AIによる能力向上が攻撃者だけに限定されない点です。セキュリティ研究者も、コードレビュー、脆弱性検出、脅威インテリジェンス分析、セキュリティインシデントの整理にモデルを活用できます。そのため、AIは攻撃準備の効率だけでなく、防御対応の効率も高める可能性があります。最終的に、セキュリティの結果は依然として、双方の技術力、リソース投資、権限管理、セキュリティ運用に左右されます。
AI支援型エクスプロイトの技術的限界とリスクの境界
AI支援型エクスプロイトを理解するには、モデルが生成できるものと、生成されたコンテンツが正確であるか、実環境で実行可能であるかを区別する必要があります。モデルは誤った判断を下したり、コード内の重要な文脈を見落としたりする可能性があります。セキュリティ調査において、検証されていないモデル出力は分析上の手がかりとしてのみ使用できます。脆弱性の結論や攻撃成功の証拠として直接使用することはできません。
AIツール自体も、新たなセキュリティリスクの原因となる可能性があります。開発者やセキュリティチームがモデルに機密コード、鍵、内部ログ、ユーザーデータを提供する場合、データ漏えい、アクセス制御、第三者サービスのデータ処理ルールを考慮する必要があります。ツール呼び出し権限を持つAIエージェントも、悪意ある入力、指示の操作、不適切な権限設定の影響を受ける可能性があります。したがって、組織がセキュリティ分析にAIを使用する際には、AIシステム自体に対する明確なセキュリティ境界も設定する必要があります。
管理の観点から、AI支援型エクスプロイトで注目すべき点は、特定のモデルが複雑な攻撃を独立して完了できるかどうかではありません。より重要なのは、これまで多大な手作業を必要としていた作業を拡張しやすくするかどうか、また組織が基本的なセキュリティ上の弱点を速やかに特定して修正できるかどうかです。ソフトウェアの更新、アクセス権限の制御、機密認証情報の保護、ログ監視、継続的なセキュリティテストは、リスク低減のための重要な対策であり続けます。
AI支援型エクスプロイトと暗号資産のセキュリティ
暗号資産のエコシステムは、ブロックチェーンネットワーク、スマートコントラクト、ウォレット、取引プラットフォーム、クロスチェーンサービス、さまざまなアプリケーションで構成されています。ユーザー資産のセキュリティは、オンチェーンプロトコルだけでなく、アカウント認証、エンドポイントデバイス、ブラウザ拡張機能、第三者インターフェース、人間の行動などの要因にも依存します。この多層的な構造により、攻撃者は異なる侵入口から弱点を探す可能性があり、AI支援の能力もエコシステムの複数の部分に影響を及ぼす可能性があります。
スマートコントラクトのシナリオでは、AIは開発者によるコードロジックのレビュー、アクセス制御の整理、異常な挙動の分析を支援できます。ウォレットのシナリオでは、AIは偽装されたカスタマーサポートメッセージや、より欺瞞的なフィッシングコンテンツの生成に使用される可能性があります。インフラのシナリオでは、AIはノード、API、依存関係に関連するリスク情報の整理をセキュリティチームに支援する場合もあります。攻撃条件はシナリオごとに異なるため、すべてのリスクを単純にスマートコントラクトの脆弱性に起因すると考えるべきではありません。
暗号資産ユーザーにとって最も直接的な保護対策は、引き続き秘密鍵とシードフレーズを安全に保管すること、公式ドメインを確認すること、署名リクエストを慎重に処理すること、承認を付与する前にコントラクトの権限と取引詳細を確認することです。プロジェクトチームおよびサービスプロバイダーは、コード監査、依存関係管理、権限分離、鍵管理、継続的な監視を組み合わせる必要があります。AIはセキュリティツールキットの一部になり得ますが、独立した監査や厳格なアクセス制御に代わるものではありません。
Gateと暗号資産セキュリティに関する意識
デジタル資産の取引および管理において、セキュリティリスクはブロックチェーンプロトコルやスマートコントラクトのみに由来するものではありません。アカウントログイン、本人確認、デバイスのセキュリティ、フィッシングリンク、ユーザー承認などの領域でも発生する可能性があります。Gateのようなデジタル資産サービスのユーザーにとって、AI支援型エクスプロイトを理解することは、より巧妙ななりすまし行為を識別し、アカウントと資産を管理する際に適切な確認習慣を維持する助けとなります。
ユーザーは公式チャネルを通じてプラットフォームにアクセスし、アカウント認証情報および確認情報を適切に保護し、パスワード、認証コード、秘密鍵、シードフレーズを決して他者に開示しないでください。AI取引エージェント、自動収益、またはアカウント支援を提供すると主張する第三者ツールを利用する場合、ユーザーはまず、提供元、権限範囲、データ処理方法を確認する必要があります。特に、不明なソフトウェアのインストール、ウォレットのシードフレーズのインポート、通常とは異なる承認の実行を求められた場合は注意が必要です。
業界の観点から見ると、AIはデジタル資産分野における攻撃手法とセキュリティ運用の両方を変えつつあります。リスク分析、異常行動の検知、セキュリティ情報の整理といった領域は、プラットフォームやサービスプロバイダーに新たな技術的選択肢をもたらします。ただし、プラットフォームが使用する具体的なAIシステム、その導入先となる業務プロセス、提供される防御能力は、プラットフォームの公開情報に基づいて判断する必要があります。ユーザーにとって、AI支援型エクスプロイトの基本的な仕組みを理解することは、セキュリティ情報をより合理的に評価する助けとなり、技術力の向上が自動的にセキュリティの向上につながるわけではないことを業界参加者が認識することにも役立ちます。セキュリティシステムには継続的な発展が必要です。
FAQ
AI支援型エクスプロイトとは何ですか?
AI支援型エクスプロイトとは一般に、攻撃者が人工知能を使用して、ソフトウェアやシステムの弱点の発見、分析、または悪用を支援することを指します。AIは情報収集、コード分析、攻撃コンテンツの生成、結果評価に関与できますが、AIが自律的に攻撃を完了することを意味するものではありません。
AI支援型エクスプロイトは自動化されたサイバー攻撃と同じですか?
完全に同じではありません。自動化攻撃はプログラムを使用して反復タスクを実行することに重点を置く一方、AI支援型エクスプロイトは、モデルの分析、生成、推論能力を使用して攻撃プロセスを強化することに重点を置きます。両者を組み合わせることはできますが、AI支援型エクスプロイトは特定の1つの段階でのみ発生する場合もあります。
AIはすべてのソフトウェア脆弱性を自動的に発見して悪用できますか?
いいえ。AIは不審なコードや潜在的な弱点の特定を支援できますが、モデルの出力は不正確である可能性があります。脆弱性を実際に悪用できるかどうかは、運用環境、権限条件、システム設定、その他の技術的要因にも左右されます。
AI支援型エクスプロイトは暗号資産ユーザーにどのような影響を及ぼしますか?
フィッシングメッセージの個別最適化の度合いを高めたり、偽装ウェブサイトやマルウェアの開発を支援したり、一部の脆弱性調査タスクを加速したりする可能性があります。ユーザーは、アカウント認証情報、秘密鍵、シードフレーズの保護、ウェブサイトの提供元確認、ウォレットの署名および承認リクエストの慎重な確認に重点を置くべきです。
AIは暗号資産のセキュリティ防御にも使用できますか?
はい。AIはコードレビュー、異常な取引の検知、脅威インテリジェンス分析、セキュリティインシデントの整理を支援できます。ただし、これらの能力にも専門的な検証が必要であり、アクセス制御、独立した監査、インシデント対応の仕組みと併用する必要があります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み

USD.AI 収益源分析:AIインフラ借入資金による収益創出の仕組み

USD.AIトケノミクス:CHIPトークンの使用事例およびインセンティブメカニズムのデプス分析

Audiera GameFiデプス分析:Dance-to-EarnがAIとリズムゲームをどのように組み合わせているか