ローンチパッド
CandyDrop
キャンディーを集めてAirDropを獲得
Launchpool
クイックステーキング
潜在的な新しいトークンを獲得しよう
HODLer Airdrop
GTを保有して、大量のAirDropを無料で入手
Pre-IPOs
世界中の株式IPOにフルアクセス
Alphaポイント
オンチェーン資産を取引してAirdropを獲得
先物ポイント
先物ポイントを獲得し、Airdrop報酬を受け取りましょう。


プロモーション
AI

AI生成コンテンツ(AIGC)や自動化ツールが普及するにつれ、インターネット上で「誰が本当のユーザーか」という問題はますます複雑になっています。電話番号、メールアドレス、CAPTCHAなどの従来の認証方法では、ボットによる大量登録や操作を効果的に防ぐことができなくなりました。このような環境下で、「実在する人物」を検証できるメカニズムを構築することは、Web3とデジタルアイデンティティにおける重要な課題となっています。
World IDは、このような背景のもと誕生したアイデンティティプロトコルです。Worldcoinエコシステムの中核として、生体認証と暗号技術を組み合わせ、個人性の証明(Proof of Personhood)を実現します。このメカニズムはシビル攻撃を防ぐためだけでなく、decentralized identity systems, DIDに対する新たな実装経路を提供します。
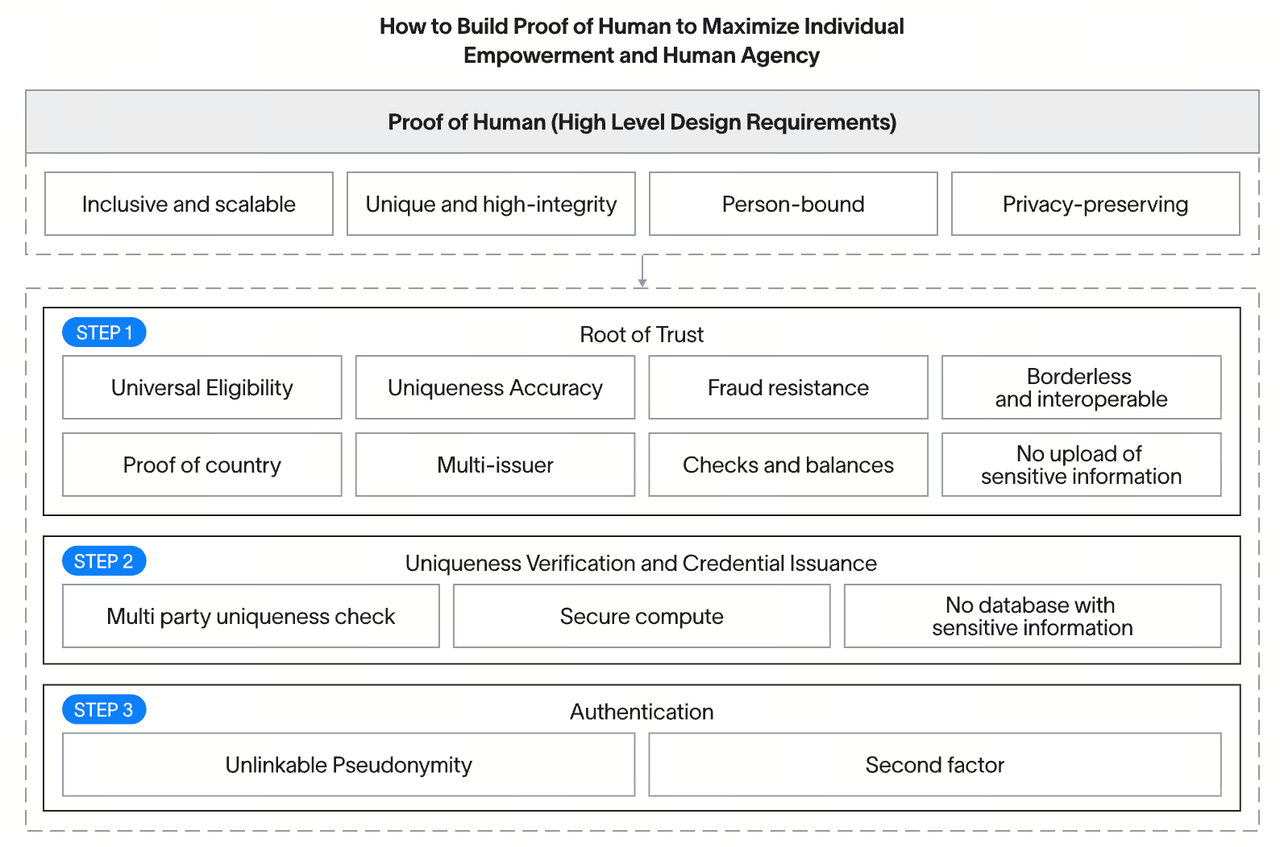
出典:Worldcoin White Paper
ブロックチェーンベースのデジタルアイデンティティシステムとして、World IDはユーザーが「ユニークで実在する人物個人」であることを証明するために使用されます。従来の本人確認情報には依存しません。代わりに、生体特徴から暗号化された認証情報を生成し、ユーザーがさまざまなアプリケーション間で本人確認を完了できるようにします。
一般的なアカウントベースのシステムとは異なり、World IDはユーザーの個人データを直接保存しません。検証可能で不可逆的なアイデンティティマーカーを生成し、プライバシーを保護しながらユニーク性を実現します。
World IDの核は個人性の証明です。これは、各アイデンティティが1人の実在する人物にのみ対応することを保証します。この仕組みは、生体認証技術と暗号アルゴリズムによって実現されています。
システムはまず、虹彩スキャンによってユニークな生体特徴を取得し、それをデジタルコードに変換し、さらに暗号化ハッシュ値を生成します。虹彩は非常にユニークであるため、このアプローチは重複登録や偽造IDを効果的に防止できます。
同時に、システムはゼロ知識証明(Zero Knowledge Proof)を使用し、ユーザーが特定の生体情報を開示することなく本人確認を完了できるようにします。これにより、「ユニーク性」と「プライバシー保護」のバランスを実現します。
World IDの本人確認は、オーブ(Orb)と呼ばれる専用デバイスに依存しています。このデバイスはユーザーの虹彩情報を収集し、初期処理を実行します。
実際には、ユーザーはオーブを通じて一度だけ虹彩スキャンを行います。デバイスは虹彩画像をキャプチャし、デジタル特徴コードに変換します。このコードはその後、アイリスハッシュ(IrisHash)に処理され、後のID生成に使用されます。
このプロセスの重要な点は、システムが元の画像を長期間保存する必要がないことです。代わりに、暗号化された結果のみを保持し、機密データが露出するリスクを低減します。
ユーザーの視点から見ると、World IDの生成は複数のステップからなる連続的なプロセスとして理解できます。まず、ユーザーはワールドアプリ(World App)をダウンロードしてアカウントを作成します。その後、オーブ認証に対応した場所に足を運びます。
虹彩スキャンが完了すると、システムは対応するアイリスハッシュを生成し、暗号アルゴリズムを使用してユニークなWorld IDを作成します。このIDはその後、ユーザーのウォレットにリンクされ、オンチェーンでのやり取りに使用できます。
その後の使用時に、ユーザーが自分の身元を証明する必要がある場合、再度生体認証を行うことなく、ゼロ知識証明を通じて本人確認を完了できます。この設計により、IDは再利用可能になり、データが繰り返し開示されることを防ぎます。
プライバシー保護はWorld IDの設計における重要な部分です。システムは複数の技術的レイヤーを使用して、機密データへの依存を減らしています。
まず、虹彩データは収集後に画像として直接保存されるのではなく、ハッシュ値に変換されます。次に、ゼロ知識証明により、ユーザーはIDの詳細を開示することなく認証を完了できます。さらに、ID認証情報自体には個人を直接特定できる情報は含まれていません。
この設計により、World IDはrisk of privacy leakageを可能な限り低減しながら、IDのユニーク性を提供できます。ただし、実際のセキュリティは技術的な実装と運用方法に依存します。
World IDは、従来のKYC(本人確認)および分散型アイデンティティ(DID)とは設計思想が明確に異なります。
KYCは通常、政府発行の書類と中央集権的なデータベースに依存しますが、DIDはユーザーが自身のデータを管理し、認証情報を組み合わせる能力をより重視します。これに対し、World IDは「この人物は実在するユニークな人間かどうか」を検証することに焦点を当てており、「この人は誰か」ではありません。
この違いにより、World IDはエアドロップ配布、DAO投票、ボット対策システムなど、重複IDを防止する必要があるシナリオに適しています。一方、DIDはアイデンティティ情報の提示やデータ管理に適しています。
World IDは本人確認に対する革新的なアプローチを提供していますが、依然としていくつかの課題に直面しています。生体認証技術は本質的に非常にセンシティブであり、データセキュリティに対するユーザーの信頼度が普及に直接影響します。
さらに、オーブデバイスの展開には物理的な制限があり、グローバルな拡大には時間がかかります。生体データ収集に関する地域ごとの規制の違いも普及に影響を与える可能性があります。
これらの要因が相まって、World IDの実際の応用には不確実性が生じています。
World IDは生体認証と暗号技術を組み合わせ、個人性の証明を実現します。これは、分散型環境において1人の実在する人物が1つのIDに対応することを意味します。このメカニズムはWeb3に重要なアイデンティティ基盤を提供し、ボット攻撃の防止と公平な参加を支援します。
AI技術が進化し続ける中、本人確認の重要性は高まり続けています。World IDが示す技術的アプローチは、デジタルアイデンティティシステムに対する新たな考え方を提供しますが、長期的な発展にはプライバシー、セキュリティ、規制のバランスを取る必要があります。
World IDは、ユーザーがユニークで実在する人物個人であることを検証するためのデジタルアイデンティティプロトコルです。
オーブを通じて虹彩をスキャンしてアイリスハッシュを生成し、暗号化されたIDを作成し、ゼロ知識証明を通じて認証を完了します。
システムは元の虹彩画像を直接保存しません。代わりに、暗号化されたハッシュを使用してIDを表現します。
個人性の証明は、各IDが1人の実在する人物にのみ対応することを保証するメカニズムです。
KYCは「あなたが誰か」を検証するのに対し、World IDは「あなたがユニークな人間かどうか」を検証します。
そのセキュリティは暗号技術とプライバシー設計に依存しますが、デバイス、データ、規制などの要因も考慮する必要があります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。