暗号資産市場における取引活動では、自動化ツールへの依存度が高まっています。マーケットメーカー、クオンツチーム、プロトレーダーは、APIを通じて取引システムを取引口座に接続し、注文の執行、ポジション管理、市場データの取得、リスクエクスポージャーの調整を行っています。APIは取引効率を向上させる一方で、口座へのアクセスを手動操作からプログラム環境へと拡張します。
このような接続には、見落とされがちな問題があります。APIキー自体が口座のアクセス権限の一部を構成するという点です。キーが不適切に保管されたり、漏えいしたり、不正な人物に取得されたりした場合、攻撃者はユーザーのログインパスワードやウォレットの秘密鍵を知らなくても、そのキーで許可された機能を使用できる可能性があります。リスクの範囲はキーの設定によって異なります。市場情報や口座情報の閲覧にとどまる場合もあれば、注文の発注・取消、さらにはその他の機密性の高い操作に及ぶ場合もあります。
2026年11月に発生したLighterのAPIキーに関するセキュリティインシデントは、取引口座認証情報の保護について市場の注目を再び集めました。Lighterによるインシデントの説明では、この事象にはトレーダーの口座に属するAPIキーの漏えいが関与しており、プロトコルおよびスマートコントラクト自体には影響がなかったとされています。オンチェーン調査では、関連コントラクトから約1,039万USDCが流出したことが追跡されました。このインシデントは、プロトコルのコントラクトが直接侵害されていないことが、ユーザー口座や取引権限にセキュリティリスクがないことを意味するわけではないことを示しています。
要点
- APIキーは口座の認可認証情報です:漏えいした場合、攻撃者がキーの権限範囲内で操作を実行できる可能性があります。
- 権限範囲が想定される損失を決定します:読み取り専用権限に伴うリスクは、取引または出金権限に伴うリスクとは大きく異なります。
- 口座レベルのセキュリティはプロトコルレベルのセキュリティとは異なります:スマートコントラクトが悪用されなかったとしても、ユーザー口座に損失が生じていないとは限りません。
- 異常取引はリスクを増幅させる可能性があります:自動取引、流動性運用、大規模な資金移動により、損失が急速に拡大する可能性があります。
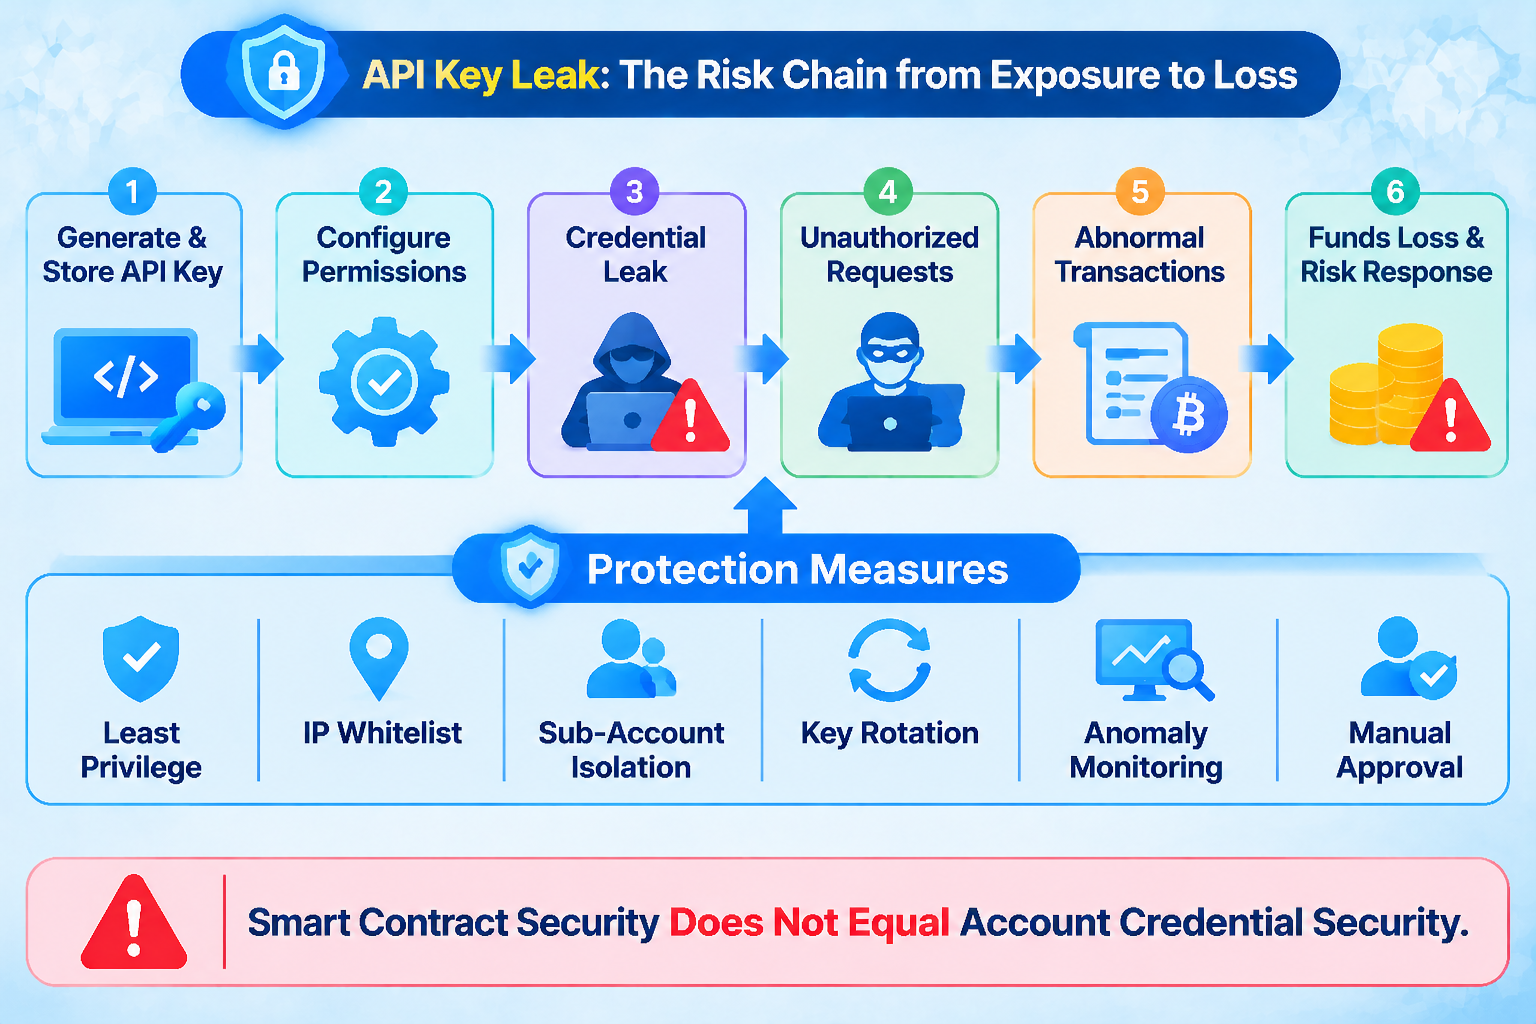
- セキュリティ対策は多層的に導入する必要があります:最小権限アクセス、IP許可リスト、キーのローテーション、サブアカウントの分離、リアルタイム監視を連携させる必要があります。
APIキーが高いセキュリティ上の重要性を持つ理由
APIは、アプリケーション間でデータ交換や機能呼び出しを可能にするインターフェースです。暗号資産取引において、APIキーは通常、口座を識別し、プログラムが特定の操作を実行することを認可するために使用されます。取引ボットはAPIを使用して市場データを取得し、口座残高を読み取り、注文を送信し、ポジションを管理できます。その際、ユーザーが各操作を手動で行う必要はありません。
APIキーのセキュリティリスクは、その認可機能に起因します。キーに市場データの読み取り権限しかない場合、キーが漏えいしても攻撃者が実行できる操作は通常、比較的限定されます。キーで注文の発注、注文の取消、またはその他の口座操作が可能な場合、攻撃者は異常取引を通じて口座資産に影響を及ぼす可能性があります。API権限の区分や対応内容はプラットフォームごとに異なるため、ユーザーはキーを作成する際に各権限の具体的な意味を確認する必要があります。
APIキーは、サーバー設定ファイル、コードリポジトリ、自動化スクリプト、ログシステム、または第三者の取引ツールにも保存される可能性があります。これらの環境にアクセス制御がない場合、ユーザーが気付かないうちにキーが漏えいする可能性があります。セキュリティ管理は取引プラットフォームだけに焦点を当てることはできません。ユーザー自身の開発環境、クラウドサーバー、第三者サービスも対象に含める必要があります。
漏えいしたAPIキーが実際の損失につながる仕組み
キーが漏えいしても、必ずしも資金が直接移転されるとは限りません。攻撃者はまず取引権限を利用して異常な注文を出し、口座のポジションを変更し、不利な約定を生じさせる可能性があります。口座が高レバレッジを使用している場合、価格への影響や証拠金の変動により、損失がさらに増幅される可能性があります。具体的なリスクは、口座権限、取引ルール、資金管理の慣行によって異なります。
自動取引環境では、取引システムが事前に定義された戦略を継続して実行する場合があります。攻撃者が漏えいした権限を使用して取引パラメーターを変更したり、異常な注文を送信したり、口座活動を操作したりできる場合、システムは短時間に複数の操作を連続して実行する可能性があります。マーケットメイク口座では、異常取引が気配値、在庫管理、流動性配分にも影響を与え、単一の注文を超える損失につながる可能性があります。
2026年11月のLighterのインシデントは、具体例を示しています。Lighterは、このインシデントがトレーダーの口座に属するAPIキーの漏えいによって引き起こされたと述べ、プロトコルおよびスマートコントラクトには影響がなかったとしています。Bitqueryによるオンチェーン調査では、Lighterに関連するコントラクトから約10,393,057 USDCが流出したことが記録されました。その後、資金はETHに交換され、複数のアドレスを経由して移転されました。影響を受けた可能性のある口座数や総損失に関する推計は、報道によって異なっていました。したがって、オンチェーンで確認された移転額と、まだ完全には確認されていない口座損失は区別する必要があります。
プロトコルが侵害されていなくてもユーザーが資金を失う可能性がある理由
ブロックチェーンプロトコルのセキュリティと口座認可のセキュリティは、異なる層で機能します。スマートコントラクトの脆弱性は通常、コントラクトコード、アクセス制御、または資産移転ロジックそのものに関わります。一方、APIキーの漏えいは、ユーザー口座、取引プログラム、または第三者サービスに関する認証情報管理の問題によって生じる可能性があります。プロトコルが設計どおりに取引を実行している場合でも、口座認可が悪用されれば損失が発生する可能性があります。
この違いは、DeFiおよびオンチェーン取引において特に重要です。オンチェーンプロトコルは、取引がコントラクトのルールに準拠しているかを検証できますが、操作を開始した人物が実際に口座所有者から認可を受けているかどうかは、通常判断できません。攻撃者が有効なAPI認証情報を保有し、プロトコルで許可されたプロセスを通じて操作を行った場合、オンチェーン記録には技術的に有効な一連の取引として表示される可能性があります。
したがって、セキュリティ評価では、スマートコントラクトが監査されているかどうかだけに注目することはできません。口座キーがどのように生成、保管、使用されるか、認可が制限されているか、異常な行動を迅速に特定できるかについても考慮する必要があります。口座セキュリティ、エンドポイントセキュリティ、API管理、スマートコントラクトセキュリティは、完全な保護システムとして連携する必要があります。
最小権限アクセスはAPIリスクをどのように低減できるか
最小権限アクセスは、APIセキュリティ管理における重要な原則です。ユーザーは、APIキーが特定のタスクを実行するために必要な権限のみを有効にするべきです。例えば、市場監視プログラムには通常、市場データを読み取る権限のみが必要です。取引ボットには注文の発注・取消権限が必要な場合がありますが、必ずしも出金権限は必要ではありません。アプリケーションが口座から資金を移動するアクセスを必要としない場合、対応する権限を付与すべきではありません。
取引を実行する必要があるプログラムについては、ユーザーは資産を独立したサブアカウントに配置することで、アクセスできる資産を制限できます。戦略用口座を主要な資金口座から分離することで、単一の認証情報が漏えいした際の影響を抑えることができます。マーケットメイクチームやクオンツチームは、戦略タイプ、資金規模、取引頻度に基づいて、異なる口座および権限の境界を設定することもできます。
IP許可リストも、一般的なセキュリティ対策の一つです。APIリクエストを指定されたサーバーアドレスに制限することで、他の環境でキーが不正利用される可能性を低減できます。ただし、IP許可リストは適切なキー保護の代替にはなりません。攻撃者がすでに許可済みサーバーを侵害している場合や、取引プログラム自体に脆弱性がある場合、攻撃者は正規のネットワーク経路を通じて異常な操作を行える可能性があります。
キーのローテーションと異常活動の監視が重要な理由
APIキーは、無期限に有効な固定認証情報として扱うべきではありません。ユーザーおよび機関は、事業リスクに基づいてローテーションスケジュールを設定できます。また、人員変更、サーバー移行、第三者サービスの変更、異常アクセスの検出が発生した際には、古いキーを速やかに無効化し、新しいキーを作成する必要があります。キーのローテーションは、漏えいした認証情報が有効である期間を短縮できますが、更新プロセスが本番システムの計画外の中断を引き起こさないようにする必要があります。
異常活動の監視は、認証情報が不正利用された可能性を示す兆候の特定に役立ちます。未知のIPアドレスからのリクエスト、通常と異なる取引頻度、異常な注文サイズ、口座権限の変更、短時間での多数の注文取消や資金操作は、いずれもアラートの契機となります。機関口座では、取引上限や手動承認メカニズムを設定することで、高リスクな操作が単一のAPIリクエストだけで完了しないようにすることもできます。
ログ管理も重要です。システムはキーの使用時刻、リクエスト元、操作タイプ、実行結果を記録する必要がありますが、完全なキーを通常のログに書き込んではなりません。ログ自体にもアクセス制御と改ざん防止が必要です。そうでなければ、攻撃者は損失を発生させた後に重要な証拠を削除または改変する可能性があります。
APIリスクはDeFiの資金管理とどのように関わるか
DeFiエコシステムでは、取引口座、オンチェーンウォレット、プロトコルコントラクトが自動化プログラムを通じて接続される可能性があります。取引ボットはオンチェーン価格を監視して取引を実行でき、マーケットメイクシステムは市場状況に応じて資金配分を調整でき、資金管理ツールはAPIまたは署名サービスを介してオンチェーン操作を実行する場合があります。接続が増えるほど、権限の境界と認証情報管理の重要性は高まります。
取引口座が多額の資金を保有している場合や、複数の戦略口座を管理できる場合、APIキーの漏えいはより広範なリスクエクスポージャーを生み出す可能性があります。セキュリティインシデントの発生後、機関が他の市場で保有するポジションについても見直される可能性があります。2026年11月、市場監視情報では、Abraxas Capitalが関連するAPIキーのインシデント後にオンチェーンポジションを調整したことが示されました。報道によれば、同社は関連ポジション約2億ドルをクローズし、担保として約1億900万USDCを移転し、約219,000 HYPEの償還を請求しました。ポジション削減と償還請求はその後のリスク対応措置であり、当初のAPIキー漏えいによる損失と混同すべきではありません。
これらの事象は、セキュリティインシデントが資金管理およびリスク管理上の判断を通じて複数の市場に影響を与える可能性があることを示しています。ただし、特定の順序で事象が発生したという事実だけでは、その後のすべてのポジション調整が直接的な損失であったと結論付けるには不十分です。また、単一機関によるリスク対応措置を、DeFi市場全体におけるシステム障害の証拠として扱うべきではありません。
GateユーザーはAPIと口座のセキュリティをどのように理解すべきか
Gateなどの取引プラットフォームのユーザーにとっても、APIセキュリティは口座管理の一部であるべきです。APIを使用して取引ボット、市場データツール、またはクオンツプログラムを接続する場合は、まずアプリケーションの提供元と必要な権限を確認してください。次に、プラットフォームが実際に提供するセキュリティ設定に基づいてキーの権限を制限してください。APIキーを見知らぬ人に送信したり、公開コードリポジトリや保護されていない設定ファイルに記載したりしないでください。
ユーザーはAPIキーの一覧を定期的に確認し、使用していないキーを無効化するとともに、用途の異なるアプリケーションごとに別々の認証情報を作成する必要があります。プラットフォームがIP許可リスト、サブアカウント、権限分離、またはその他のセキュリティ機能をサポートしている場合は、具体的な利用シナリオに応じて適切に設定してください。高頻度取引または自動取引では、注文サイズの上限、異常活動アラート、手動停止メカニズムの設定を検討してください。
Gateは現物取引や先物取引を含む取引サービスを提供しています。自動取引ツールを使用する際、ユーザーは現物口座と先物口座のリスクも区別する必要があります。先物取引には証拠金、レバレッジ、清算の仕組みが関わります。API権限が不正利用された場合、より複雑なポジション関連のリスクが生じる可能性があります。利用可能な具体的なAPI権限および口座セキュリティ設定については、最新のGate公式APIドキュメントおよびプラットフォームのセキュリティページを参照してください。
結論
APIキーは自動取引および口座管理の重要なツールですが、取引口座と外部プログラムの間におけるセキュリティ境界でもあります。認証情報が漏えいすると、攻撃者は口座に既存の権限を使用して異常な操作を実行する可能性があります。基盤となるプロトコルおよびスマートコントラクトが侵害されていない場合でも、ユーザーに実際の損失が生じる可能性があります。
したがって、APIセキュリティを単一の対策に依存させることはできません。最小権限アクセス、口座分離、キーのローテーション、IP制限、異常活動の監視によって、完全なシステムを構築する必要があります。機関ユーザーおよび個人ユーザーにとって、効果的なセキュリティ管理とは、各認証情報が必要なタスクのみを実行できるようにし、インシデントによる潜在的な影響を可能な限り抑えることを意味します。
FAQ
APIキーが漏えいすると、常に資金が盗まれますか?
必ずしもそうではありません。実際のリスクは、キーの権限、口座設定、プラットフォームの制限によって異なります。読み取り専用キーがもたらす潜在的な影響は、取引権限または出金権限を持つキーとは異なります。
APIキーとウォレットの秘密鍵の違いは何ですか?
APIキーは通常、プログラムが取引口座にアクセスしたり、特定の操作を実行したりすることを認可するために使用されます。ウォレットの秘密鍵は、オンチェーンアドレスを管理し、取引に署名するために使用されます。どちらも厳格な保護が必要ですが、権限と用途は異なります。
スマートコントラクトに脆弱性がない場合でも、口座に損失が発生する可能性があるのはなぜですか?
攻撃者が有効な口座認証情報を使用して、プロトコルで許可されている操作を実行する可能性があるためです。コントラクトは取引がルールに準拠しているかを検証しますが、操作を行う者が実際に口座所有者から認可を受けているかどうかを判断できない場合があります。
APIキー漏えいのリスクを低減するにはどうすればよいですか?
最小権限アクセス、IP許可リスト、独立したサブアカウント、キーのローテーション、安全な保管、異常取引の監視などの対策を使用できます。また、使用していないキーは無効化する必要があります。
APIキーで出金権限を有効にすべきですか?
この権限は、事業上本当に必要であり、追加のセキュリティ管理が整っている場合にのみ検討すべきです。ほとんどの取引ボットに出金権限は必要ありません。不必要な認可を避けることで、損失が及ぶ可能性のある範囲を低減できます。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
Anthropicの共同創業者ら、IPOで19億6,000万ドルを現金化、各自が$280M 相当の株式を売却
AI支出への懸念で銅価格が3月以来の安値に下落、11月20日には3%超下落
台湾金融監督管理委員会、Toronto Centreとデジタル資産に関する第3回地域規制交流会を開催、13カ国から36人の当局者が参加
ING、2027年は韓国ウォンと台湾ドルがアジア通貨をリードすると予測、対米ドルでウォンは1,275、台湾ドルは31.5と予想
エヌビディアのCEO、ジェンスン・フアン氏が11月10日に退任、グローバルネットワークをめぐり疑問が浮上


関連記事

CardanoとEthereum:2大スマートコントラクトプラットフォームの本質的な違いを徹底解説
GateToken(GT)とは?背景、仕組み、エコシステムを徹底解説
Seeker(SKR)とは何か?Solana Mobileが提供する新しいエコシステムエンジンの完全ガイド
Gate Cardとは?暗号資産カードがグローバルな暗号資産決済を可能にする仕組み
ISO 20022とは何ですか?