Web3のパブリックブロックチェーン環境では、透明性は常にその特徴の1つです。ユーザーがトランザクションを送信すると、通常はMempoolに入り、バリデーターまたはブロックプロデューサーによる順序付けとブロックへの組み込みを待ちます。トランザクションが実際に実行される前でも、ネットワーク上の観測者は、呼び出されるコントラクト、呼び出しパラメータ、関連する資産、トランザクションサイズなど、その情報の一部またはすべてを確認できる場合があります。パブリックな可視性は検証を可能にする一方で、取引戦略をサーチャー、アービトラージボット、その他の市場参加者に公開することにもなります。
この透明性は、特にDeFiにおいて重要です。ユーザーは単にスワップの実行、ポジションの調整、あるいは複雑なオンチェーン操作の送信を行いたいだけかもしれません。しかし、トランザクションが実行される前に、他の参加者がユーザーの意図を観測し、その情報に基づいて行動できる場合があります。その結果、フロントランニング、サンドイッチ攻撃、そしてより広範な最大抽出可能価値(MEV)の問題は、オンチェーン取引インフラが長年対処すべき重要な課題となっています。
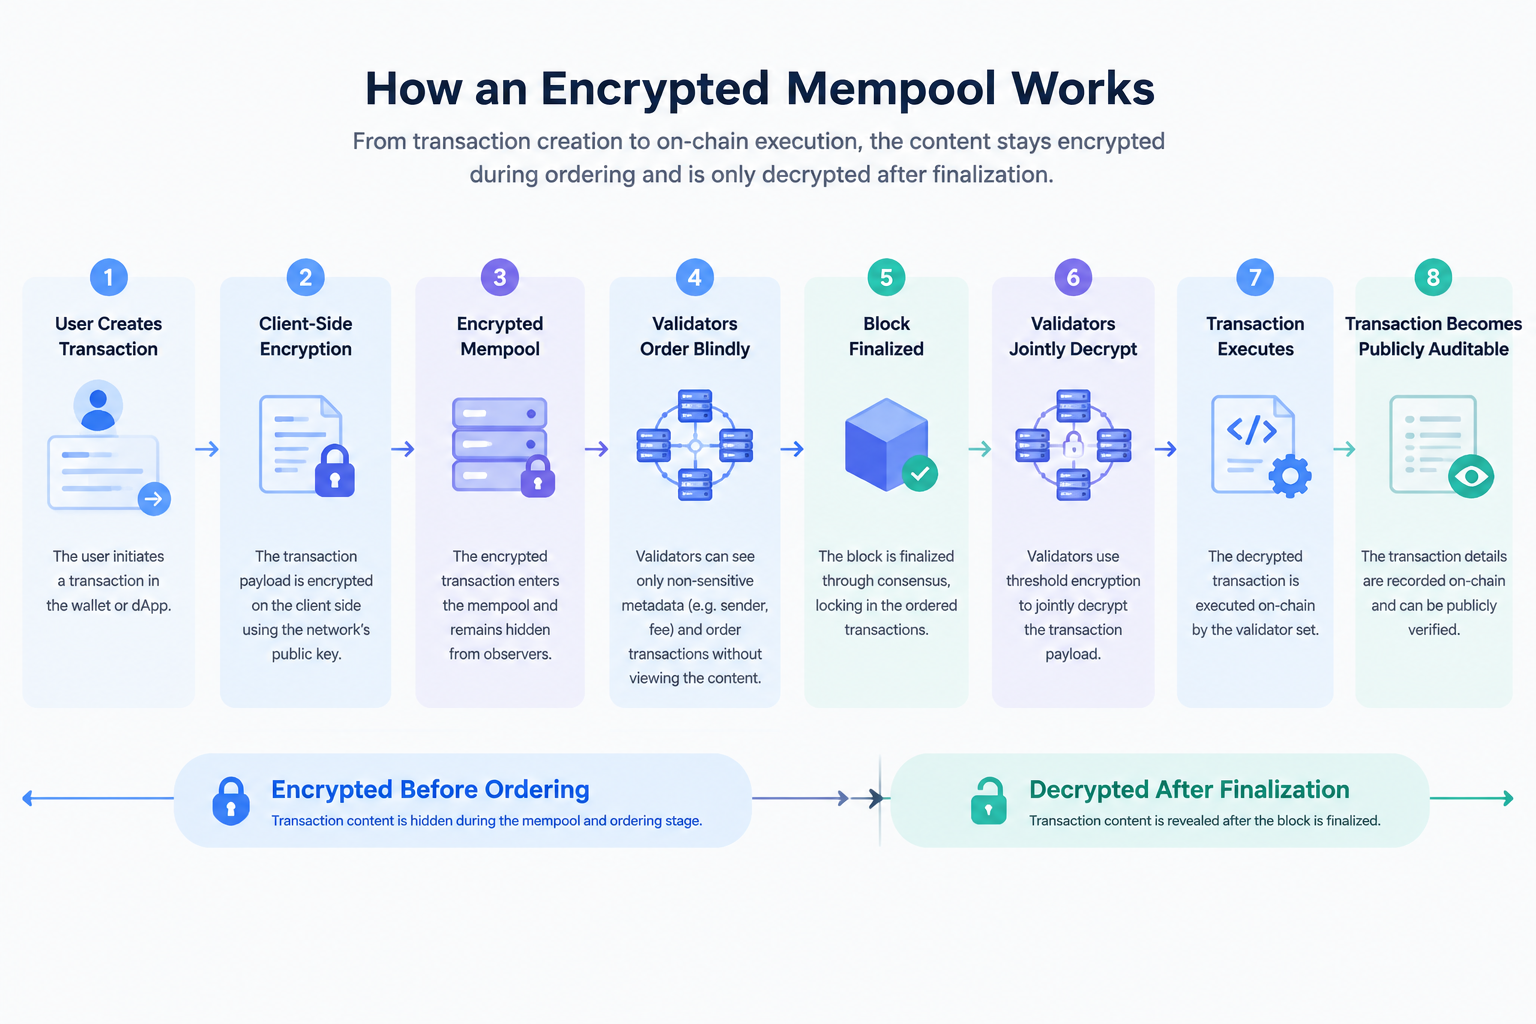
暗号化Mempoolの基本的な考え方は、トランザクションがMempoolに入った後、ブロックが確定する前に、トランザクションのPayloadへ暗号学的保護のレイヤーを追加することです。ユーザーはクライアント側でトランザクションPayloadを暗号化し、トランザクションは暗号文の形式でMempoolに入り、順序付けの間も非公開のままとなります。ブロックがコンセンサスに到達した後にのみ、バリデーターが共同で復号し、実行します。Aptosは2026年10月にプロトコルネイティブな暗号化Mempoolをメインネットへ導入し、トランザクション単位で有効化できる機能として設計しました。
さらに重要なのは、暗号化Mempoolが単に「トランザクションを隠す」ためのものではない点です。これは、ブロックチェーンのトランザクションライフサイクル全体における情報の可視性、すなわち誰がトランザクションを閲覧できるのか、いつ閲覧できるのか、誰が順序付けを担うのか、誰が復号を担うのか、そしてトランザクション意図の漏えいを抑えつつパブリックな検証可能性をどのように維持するのかを根本的に再定義します。Web3にとって、暗号化Mempoolはトランザクションプライバシー、MEV保護、ブロックチェーンインフラ設計を結び付ける重要な技術的方向性です。
要点
- 暗号化MempoolはトランザクションPayloadを暗号化し、実行前のトランザクションを読み取れない状態に保ちます
- トランザクションは暗号文の形式でMempoolに入り、順序付けに参加した後、ブロック確定後に復号されます
- しきい値暗号化により、単一のバリデーターが保留中のトランザクションを独自に読み取ることを防ぎ、トランザクション意図の漏えいリスクを低減します
- 暗号化Mempoolが主に提供するのは「実行前プライバシー」であり、完全に匿名なブロックチェーンを実現するものではありません
- この仕組みにより、Web3におけるMEV保護、オンチェーン取引、DeFiインフラの設計方法が変化する可能性があります
暗号化Mempoolとは:パブリックトランザクションプールから暗号化トランザクションプールへ
暗号化Mempoolを理解するには、まずブロックチェーンにおけるMempoolの役割を理解する必要があります。ユーザーがトランザクションを送信しても、すぐに最終ブロックの一部になるわけではありません。代わりに、まず処理待ちトランザクションのプールに入ります。バリデーターまたはブロックプロデューサーは、保留中のトランザクションを選択して順序付けし、コンセンサスを通じてブロックに組み込みます。そのため、Mempoolは「ユーザーによる送信」と「ブロック確認」の間に位置する重要な中間レイヤーと理解できます。
従来のパブリックMempoolの中核的な特徴は、トランザクション内容の可視性が高いことです。ユーザーがトランザクションに署名してブロードキャストすると、他のネットワーク参加者は関連情報を観測し、トランザクションが正式に実行される前にその意図を分析できます。たとえば、大規模なスワップでは、ユーザーが売買しようとしている資産が明らかになる可能性があります。また、複雑なDeFi操作では、実行中の戦略が公開される可能性があります。自動化されたサーチャーにとって、この情報は事前に行動するための根拠となり得ます。
暗号化Mempoolは、この段階における情報の可視性を変えます。この仕組みを利用する場合、ユーザーはまずクライアント側でトランザクションPayloadを暗号化し、その後、暗号化されたトランザクションをネットワークへ送信します。トランザクションがMempoolに入った後も、ブロックプロデューサーは必要なアカウント情報および手数料情報を確認できますが、呼び出される関数や具体的なパラメータを直接読み取ることはできません。トランザクションは暗号化されたまま順序付けされ、その後、ブロック確定後に復号および実行フェーズへ進みます。Aptosは現在、このトランザクションフローを採用しています。
したがって、暗号化Mempoolはトランザクションを恒久的に隠すものではありません。代わりに、「トランザクション内容が公開される時点」を後の段階へ移します。トランザクションは最終的にオンチェーンへ記録され、パブリックに検証できます。しかし、トランザクションが確定する前には、観測者はその完全な意図を事前に把握できなくなります。この設計により、暗号化Mempoolは従来の匿名トランザクションシステムというよりも、「実行前プライバシー」の仕組みに近いものとなります。
暗号化Mempoolがしきい値暗号化によってトランザクション内容を保護する仕組み
暗号化Mempoolの鍵は、単に通常の暗号鍵を使用することではありません。より複雑な問題を解決する必要があります。トランザクションを復号できる主体が1つだけの場合、その主体自体が新たな信頼リスクになる可能性があるためです。そのため、プロトコルは復号能力を複数のバリデーターに分散させつつ、個々のバリデーターがトランザクションを事前に読み取れないようにする必要があります。
Aptosは現在、しきい値暗号化の仕組みを採用しています。ユーザーは現在のEpochに対応する暗号化公開鍵を取得し、トランザクションPayloadを暗号化して送信します。トランザクションがMempoolに入った後、ブロックリーダーはトランザクションの順序付けに参加できますが、トランザクションがどの関数を呼び出すか、どのパラメータを含むかは確認できません。ブロックがコンセンサスに到達した後にのみ、バリデーターが共同で復号能力を再構築し、トランザクションを実行フェーズへ進めます。
ここでいう「しきい値」とは、復号能力が複数のバリデーターに分散されていることを意味します。Aptosの設計では、単一のバリデーターが保留中のトランザクションを独自に復号することはできず、オンチェーンで正直なステークの3分の2未満を管理するバリデーターのサブセットでは復号プロセスを完了できません。言い換えると、復号を開始するために必要なステーク加重多数派は、Aptosがブロックを生成する際に依存するコンセンサスのセキュリティ前提と一致しています。
この設計の中核的な価値は、トランザクションプライバシーのためだけに中央集権的な「ゲートキーパー」を導入しない点にあります。トランザクションを復号するために、まずプライベートリレー、第三者ビルダー、または外部委員会へ渡す必要がある場合、ユーザーは実質的にブロックチェーンのバリデーターに対する信頼を別の組織へ移すことになります。一方、プロトコルネイティブなしきい値暗号化は、ブロックチェーン独自のバリデーターおよびコンセンサスシステム上で直接トランザクションプライバシーを確立しようとするものです。
これはWeb3の設計思想の観点から特に重要です。プライバシーとは、単に「誰も何も見られない」ことではありません。「プライバシーを得るために、新たな中央集権的主体を信頼しなければならないのか」という問いも含まれます。暗号化Mempoolにおける中核的な検討領域の1つは、プライバシー保護を既存のコンセンサスセキュリティモデルと可能な限り整合させることです。
暗号化MempoolがMEVおよびフロントランニングのリスクを低減できる理由
MEVの重要な発生源の1つは、トランザクションが実行される前に存在する観測可能な時間枠です。ユーザーのトランザクションがブロードキャストされたものの、まだ最終ブロックに入っていない場合、サーチャーはその内容を分析し、トランザクションの並べ替え、トランザクションの挿入、自身のトランザクション位置の調整によって利益を得ようとすることがあります。
たとえば、パブリックトランザクションプールでは、大規模なスワップによって明確な取引方向が明らかになる可能性があります。ボットはトランザクションを検出すると、関連資産を事前に購入し、ユーザーのトランザクションによる価格変動後に反対売買を完了しようとする場合があります。これがフロントランニングおよびサンドイッチ攻撃の典型的な考え方です。ユーザーにとっての問題は、スマートコントラクト自体ではなく、「トランザクション意図が事前に公開される」情報構造に起因する場合があります。
暗号化MempoolはMEVを直接排除するものではありません。代わりに、特定の種類のMEVが依存する情報源の1つを減らします。順序付けの段階でトランザクションPayloadが暗号化されたままであれば、サーチャーはユーザーがどの関数を呼び出すのか、どの資産を取引するのか、どのパラメータを使用するのかを事前に知ることができません。これにより、トランザクション内容に基づいて事前にポジションを取る機会が制限されます。Aptosも、フロントランニング、サンドイッチ攻撃、トランザクション価値の漏えいの低減を、この仕組みの重要な適用領域として挙げています。
ただし、よくある誤解を避けることが重要です。暗号化Mempoolが導入されても、すべてのMEVがなくなるわけではありません。MEVには、ブロック順序付け、清算、アービトラージ、その他の市場構造要因など、多くの発生源があります。ある種類のMEVが、実行前にトランザクションPayloadをパブリックに閲覧できることに依存していない場合、トランザクション内容を隠すだけでそれを排除することはできません。より正確には、暗号化Mempoolは主に、保留中のトランザクション内容を事前に観測して行動することに基づくMEVを低減します。
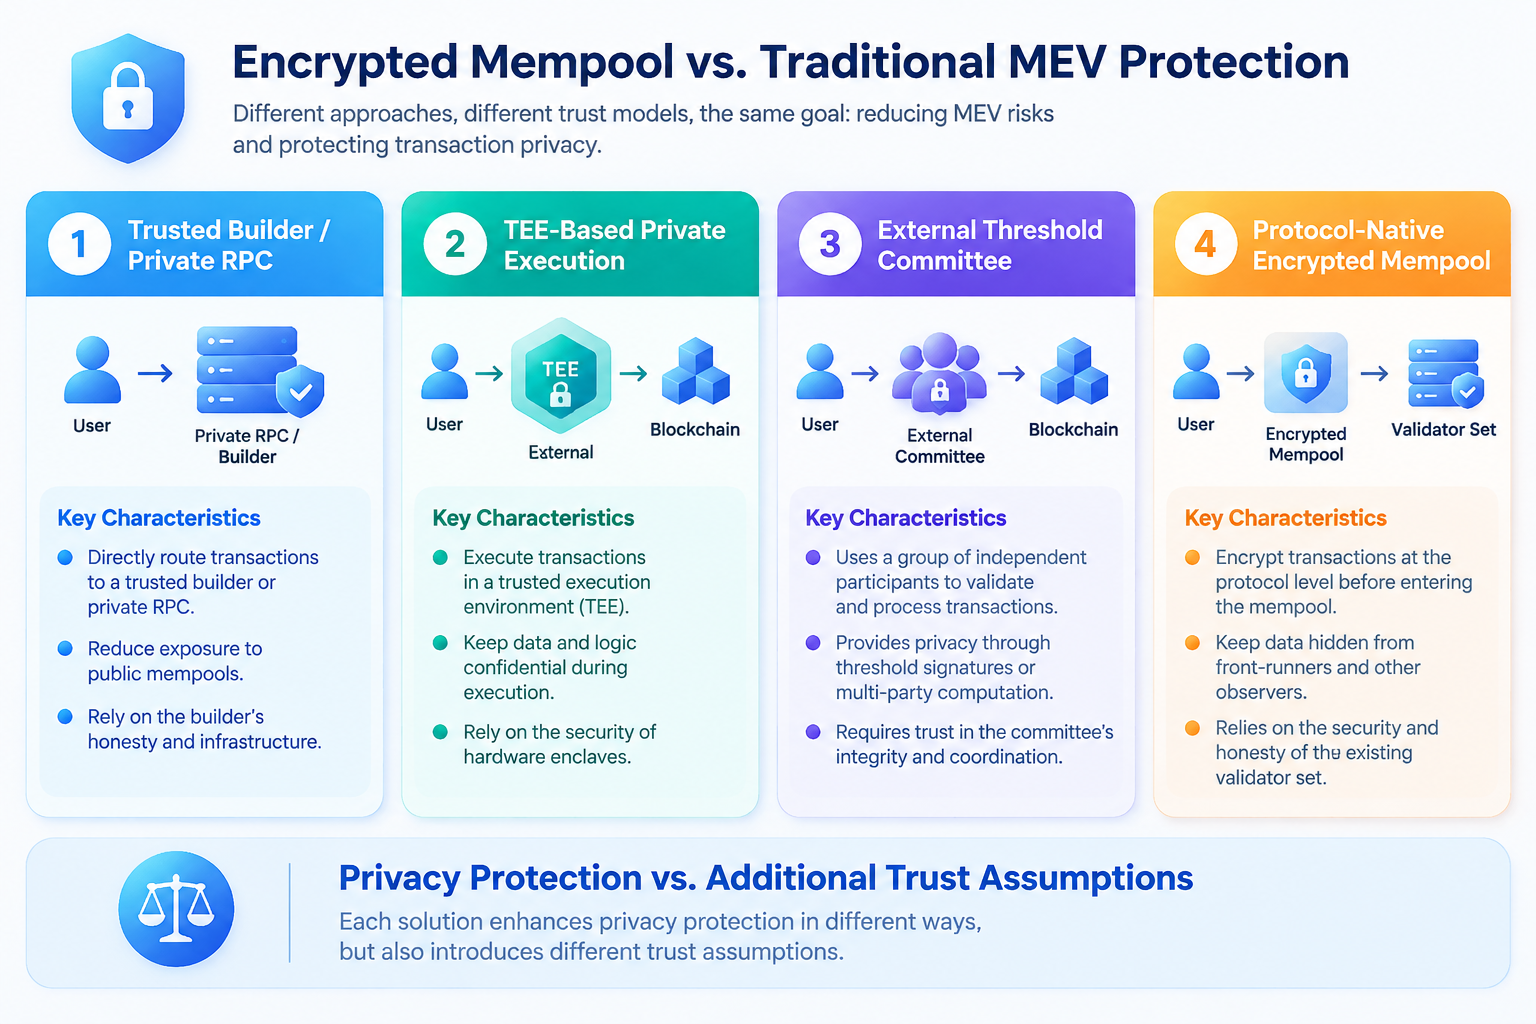
この点は、従来のMEV保護の仕組みとの違いでもあります。プライベートRPC、信頼されたトランザクションビルダー、TEE、外部鍵委員会もトランザクション内容の漏えいを低減できますが、それぞれ異なる信頼モデルに対応します。暗号化Mempoolの焦点は、この保護をプロトコルレイヤーに直接組み込むことにあります。
「プロトコルネイティブ」が暗号化Mempoolの重要な設計原則である理由
ブロックチェーンのプライバシーソリューションでは、トランザクション保護によって新たな信頼前提が導入されるかどうかという問いが見落とされがちです。ユーザーはトランザクション内容を隠したいと考えるかもしれませんが、そのために平文トランザクションを新たな組織へ渡す必要がある場合、プライバシー保護自体が新たな攻撃対象領域を生み出す可能性があります。
従来のプライベートトランザクションルートでは、通常、トランザクションを特定のRPC、ビルダー、またはリレーサービスへ送信します。これにより、パブリックネットワーク上の他の参加者がトランザクションを直接確認することを防げますが、サービスプロバイダーは依然として平文トランザクションを閲覧できる可能性があります。一般ユーザーにとっては実用的な解決策ですが、プライバシーは第三者運営者の行動およびセキュリティに依存します。
別のアプローチとして、信頼実行環境(TEE)を使用し、特定のハードウェア環境内でトランザクションの機密性を維持する方法があります。TEEは強力な分離を提供できますが、そのセキュリティは基盤となるハードウェア、ファームウェア、運用環境にも依存します。外部しきい値委員会は、独立した委員会に復号権限を分散させるものであり、単一障害点のリスクを低減できますが、オフチェーンガバナンスおよび委員会運営に関する信頼要件を導入します。
Aptosの暗号化Mempoolは、代わりにしきい値暗号化をAptosBFTへ直接統合し、トランザクションの順序付けを担うバリデーターが復号能力の管理にも参加できるようにしています。その目的は「信頼が不要になった」と主張することではなく、ユーザーがすでに受け入れる必要があるブロックチェーンコンセンサスの信頼前提を、可能な限り再利用することです。Aptosはこれをプロトコルネイティブな実装として公式に定義し、チェーン自体と同じ信頼前提を使用していることを強調しています。
Web3インフラの発展という観点から、この設計には大きな意味があります。分散型システムにおけるプライバシー保護は、暗号化できるかどうかだけで評価すべきではありません。暗号化の導入後に、ユーザーが誰を信頼する必要があるのかも問う必要があります。プロトコルネイティブ設計の価値は、追加の信頼レイヤーを減らし、プライバシー機能を基盤となるブロックチェーンインフラの一部にしようとする点にあります。
暗号化Mempoolがプライバシー、パフォーマンス、監査可能性のバランスを取る仕組み
理論的なレベルでは、トランザクションを暗号化することは難しくありません。本当の課題は、暗号化されたトランザクションを高性能ブロックチェーン上で大規模に動作させることです。暗号化によってノードはトランザクション内容を直接読み取れなくなりますが、最終的にはトランザクションを正確に復号して実行する必要があります。すべてのトランザクションで多数のノード間における広範な通信が必要になれば、暗号化のパフォーマンスコストがブロックチェーンのスループット上の利点を相殺する可能性があります。
したがって、本番環境向け暗号化Mempoolの重要な課題の1つは、大量のトランザクションが同時にブロックへ入る場合でも、しきい値暗号化のスケーラビリティを維持する方法です。Aptosは、ブロック全体をバッチで復号できるバッチしきい値暗号化方式を使用することでこれに対応しています。この方式では、各バリデーターに必要な通信量を比較的安定した水準に保つことができます。Aptosが50ノードで実施した公開ベンチマークでは、本番環境においてこの方式がAptosBFTと比較して追加するブロックレイテンシーは約20ミリ秒であり、Aptosのブロックは1秒未満でファイナリティに到達できることが示されました。
同時に、暗号化Mempoolはすべてのトランザクション情報を隠そうとするものではありません。現在のAptosバージョンでは、ユーザーアドレスやGas Feeなどの情報は可視のままである一方、トランザクションPayload、すなわち呼び出される関数とそのパラメータは、実行前に暗号化された状態に保たれます。ブロック確定後には、トランザクション内容をオンチェーンに記録できるため、チェーンはパブリックな監査可能性を維持できます。
これにより、完全匿名システムとは異なる設計アプローチが生まれます。トランザクションを恒久的に見えなくするのではなく、ライフサイクルの異なる段階でトランザクション情報の可視性を制御します。パブリックな決済および検証可能性を必要とするDeFiシステムにとって、この種の「段階的プライバシー」は、トランザクションを完全に隠すよりも実用的である可能性があります。
インフラの観点からも、これが暗号化Mempoolに注目する価値がある理由です。単にプライバシースイッチを追加するのではなく、送信、伝播、順序付け、コンセンサス、実行に至る完全なトランザクションライフサイクルを再設計するためです。
暗号化MempoolがGateの暗号化取引とWeb3エコシステムを結び付ける仕組み
暗号化Mempoolは基盤となるブロックチェーンインフラの一形態ですが、それが解決しようとする中核的な問題、すなわち実行前のトランザクション意図の公開と、それによって生じるフロントランニング、サンドイッチ攻撃、MEVは、暗号資産業界の取引インフラと密接に関係しています。DeFi、DEX、オンチェーン永久先物、その他のオンチェーン金融アプリケーションに参加するユーザーにとって、取引は単に「トランザクションを送信して完了する」ものではありません。ブロードキャスト、Mempoolへの流入、順序付け、コンセンサス、実行など、複数の段階を伴います。暗号化Mempoolを理解することは、暗号資産トランザクションが作成から最終実行に至るまでの過程で、いつ情報が他の参加者に見えるのかを理解することでもあります。
これは、Gateユーザーが直面する暗号資産取引シナリオとも直接的な概念上のつながりを持ちます。Gateは、現物取引や先物取引を含む幅広い暗号資産取引サービスを提供しています。ユーザーが直面する取引メカニズム、流動性構造、情報の可視性は、取引環境によって異なります。中央集権型取引プラットフォームでは、通常、注文はプラットフォームのマッチングエンジンによって処理されます。一方、DEXなどのオンチェーン市場では、ブロックチェーンのトランザクション伝播、順序付け、実行の仕組みに直接依存します。「なぜトランザクションが見えるのか」「誰がトランザクションの順序付けに影響を与えられるのか」「なぜMEVが発生するのか」を理解することは、中央集権型取引とオンチェーン取引の根本的な構造の違いをさらに理解する助けとなります。
Gateエコシステム内の暗号資産業界参加者にとって、この理解はDEXに限定されません。オンチェーン永久先物、DeFi、その他のオンチェーン金融アプリケーションが発展を続けるなか、ユーザーは中央集権型取引とオンチェーン取引の異なるリスク構造を理解する必要性がますます高まっています。たとえば、中央集権型取引環境では、ユーザーは主にマッチングメカニズム、流動性、プラットフォームリスク、注文執行を考慮する必要があります。オンチェーン取引では、これらに加えて、Gas、ブロックスペース、トランザクション順序付け、Mempoolの可視性、MEVも考慮する必要があります。暗号化Mempoolはこれらの課題の接点に位置し、「トランザクション実行リスク」を価格および流動性に関する考慮事項を超えて、ブロックチェーンインフラレイヤーへと拡張します。
この観点から、暗号化Mempoolは暗号資産取引インフラの次の段階を理解するための重要な入り口でもあります。複数の暗号資産および取引シナリオをカバーするプラットフォームとして、Gateは中央集権型市場と拡大するオンチェーンエコシステムの両方に関わるユーザーにサービスを提供しています。暗号化Mempoolが示す「実行前プライバシー」の概念は、オンチェーン取引インフラが継続的に進化するうえで重要な方向性となる可能性があります。すなわち、実際に実行される前に他の参加者から戦略を事前に読み取られる可能性を減らしながら、より良い執行を実現できるようにする方向性です。暗号資産業界のユーザーにとって、暗号化Mempoolを理解することは、単にブロックチェーン技術を理解することではありません。将来の取引市場が透明性、プライバシー、効率性、公平性のバランスをどのように追求する可能性があるかを理解することでもあります。
暗号化Mempoolの限界と今後の発展
暗号化Mempoolは万能なプライバシーソリューションではありません。第一に、主に実行前のトランザクション内容の漏えいに対処するものです。ブロックが確定し、復号が完了すると、トランザクション内容は引き続きパブリックに記録および監査される可能性があります。したがって、ユーザーがトランザクション金額、アカウント残高、参加者の身元を長期的に隠す必要がある場合は、追加のプライバシー技術が依然として必要です。
第二に、トランザクションPayloadを暗号化しても、すべてのメタデータが隠されるわけではありません。Aptosの現在の実装では、送信者アドレスやGas Feeなどの情報は可視のままです。つまり、ネットワーク観測者は実行前に完全なトランザクション意図を直接読み取れない場合でも、トランザクション活動に関する一部の情報を取得できます。
さらに、プロトコルネイティブなしきい値暗号化は、依然としてブロックチェーンのバリデーターセットおよびコンセンサスのセキュリティ前提に依存します。追加的な信頼を減らすことはできますが、すべての信頼を排除するものではありません。ネットワークのコンセンサスセキュリティモデル自体が損なわれた場合、トランザクションプライバシーの仕組みも影響を受ける可能性があります。したがって、暗号化Mempoolを評価するには、その暗号学的設計、バリデーターセット、コンセンサスメカニズムを理解する必要があります。
今後の発展では、複数レイヤーのプライバシー機能を組み合わせることが考えられます。暗号化Mempoolはトランザクション意図を保護し、アカウントレベルのプライバシーは残高と金額をさらに保護し、ゼロ知識証明は基礎データを公開せずにトランザクションの有効性を証明できます。異なる技術は問題の異なるレイヤーに対応し、最終的にはより包括的なオンチェーンプライバシーインフラを形成します。
パブリックな透明性から制御された透明性へ:Web3における暗号化Mempoolの意義
パブリックな透明性は、かつてブロックチェーンシステムを従来の金融システムと区別する重要な特徴でした。しかし、オンチェーン金融の規模が拡大するにつれて、この透明性は新たな問題も露呈させています。すべてのトランザクションを観測できることは、すべてのトランザクションが実行前に完全に公開されるべきであることを意味しません。
暗号化Mempoolが示す方向性は、ブロックチェーンを「すべての情報が即時に公開される」状態から、「異なる情報が異なる時点で異なる方法により公開される」状態へ移行させることです。トランザクションは最終的に記録および検証できる一方で、参加者は実行完了前に戦略上の柔軟性を維持できます。
これは実質的に、「制御された透明性」に基づくアプローチです。Web3のパブリック検証という原則を否定するものではありません。代わりに、パブリックな決済とトランザクションプライバシーの間に新たなバランスを見いだそうとするものです。DeFi、オンチェーン取引、そして今後ますます複雑化する金融アプリケーションにとって、このバランスはより重要になる可能性があります。
Aptosが暗号化Mempoolをプロトコルおよびコンセンサスシステムへ直接統合したことは、オンチェーンプライバシーがアプリケーションレイヤーのツールから基盤インフラ設計へと徐々に移行していることも示しています。
Web3業界全体において、暗号化Mempoolの価値は、単一のフロントランニングトランザクションを解決することだけにあるのではありません。また、市場に対して根本的な問いを再考するよう促します。ブロックチェーンは、いつ、どの情報を公開すべきか? トランザクションプライバシーが基盤となるプロトコル機能になれば、Web3における透明性とプライバシーは、もはや相互排他的な選択肢ではなくなる可能性があります。代わりに、同一インフラ内の異なる設計レイヤーとなり得ます。
FAQ
暗号化Mempoolとは何ですか?
暗号化Mempoolとは、トランザクションがMempoolに入った後にトランザクション内容を暗号化するブロックチェーンの仕組みです。トランザクションは暗号化された形式で伝播および順序付けされ、ブロック確定後に復号および実行されます。これにより、実行前にトランザクション意図が公開されるリスクを低減します。
暗号化Mempoolと通常のMempoolの違いは何ですか?
通常のMempoolでは、ネットワーク観測者は一般的に保留中トランザクションの詳細内容を読み取ることができます。暗号化MempoolはトランザクションPayloadを隠し、ブロックの順序付けおよびコンセンサスへの参加を可能にしつつ、最終確認前にはトランザクションを読み取れない状態に保ちます。
暗号化MempoolはMEVを完全に排除できますか?
いいえ。暗号化Mempoolが主に対象とするのは、特定の種類のフロントランニングやサンドイッチ攻撃など、トランザクション内容を事前に読み取ることに依存するMEVです。清算、アービトラージ、ブロック順序付けなどの仕組みに起因する他の形態のMEVは、トランザクションPayloadが暗号化されても自動的にはなくなりません。
暗号化Mempoolは匿名取引と同じですか?
いいえ。暗号化Mempoolは主に実行前のトランザクション内容を保護するものであり、完全な匿名性を実現するものではありません。たとえばAptosの現在の実装では、送信者アドレスおよびGas Feeは可視のままです。トランザクションは確定後に復号および記録されるため、オンチェーンの監査可能性も維持されます。
しきい値暗号化が必要な理由は何ですか?
しきい値暗号化は、復号能力を複数のバリデーターに分散させ、単一のバリデーターが保留中のトランザクションを独自に読み取ることを防ぎます。これにより、トランザクション内容を保護しながら、プライバシーのセキュリティをブロックチェーンの既存コンセンサス信頼モデルに可能な限り沿わせることができます。
暗号化Mempoolは将来どこで利用される可能性がありますか?
分散型取引、永久先物、複雑なDeFi戦略、トランザクション意図の漏えいを低減する必要があるその他のオンチェーンアプリケーションなど、取引競争や戦略に関する機密性を伴うWeb3シナリオに特に適しています。Aptosは、Decibelが永久先物注文の実行前プライバシーを保護するために、この仕組みを使用すると公表しています。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
要点
暗号化Mempoolとは:パブリックトランザクションプールから暗号化トランザクションプールへ
暗号化Mempoolがしきい値暗号化によってトランザクション内容を保護する仕組み
暗号化MempoolがMEVおよびフロントランニングのリスクを低減できる理由
「プロトコルネイティブ」が暗号化Mempoolの重要な設計原則である理由
暗号化Mempoolがプライバシー、パフォーマンス、監査可能性のバランスを取る仕組み
暗号化MempoolがGateの暗号化取引とWeb3エコシステムを結び付ける仕組み
暗号化Mempoolの限界と今後の発展
パブリックな透明性から制御された透明性へ:Web3における暗号化Mempoolの意義
FAQ


関連記事
ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか
Pendle対Notional:DeFi固定倍率収益プロトコルの比較分析
PendleにおけるPTとYTとは何か?収益分割メカニズムを詳しく解説
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み