AIは暗号資産分野のサイバー攻撃をどのように変化させているのか?スマートコントラクトの脆弱性とサプライチェーンセキュリティのリスクを理解する
AI支援型暗号資産攻撃とは、攻撃者がAIモデル、自動コード分析ツール、またはAIエージェントを用いて、脆弱性の発見、悪意あるコードの分析、ソーシャルエンジニアリング、攻撃準備の効率を高めるサイバーセキュリティ活動を指します。大規模言語モデルがテキスト生成ツールから、コードを理解し、ツールを呼び出し、複数ステップのタスクを実行できるインテリジェントシステムへと進化するにつれ、AIは暗号資産業界のセキュリティ環境を変えつつあります。
従来のインターネットアプリケーションと比べ、暗号資産金融システムではより直接的な資産リスクが伴います。スマートコントラクトは資金を自動的に管理でき、ウォレット署名は資産移転を承認でき、オンチェーン取引は通常、確認後に取り消すことが困難です。そのため、攻撃者が基盤となるブロックチェーンネットワークを侵害する必要は必ずしもありません。スマートコントラクトのロジック、開発環境の権限、またはユーザー署名の弱点を悪用するだけで、資産損失につながる可能性があります。
AIの広範な導入は、このリスク構造をさらに変化させています。脆弱性分析はより自動化され、悪意あるコードはソフトウェア依存関係を介して拡散する可能性があり、ツール呼び出し機能を持つAIエージェントはウォレットやオンチェーン取引インターフェースと連携し始めています。そのため、暗号資産のセキュリティ問題は、もはやスマートコントラクト自体に限定されません。ソフトウェア開発、第三者サービス、資金実行に至るプロセス全体へと徐々に拡大しています。本記事では、スマートコントラクトの脆弱性、ソフトウェアサプライチェーン、AIエージェント、ウォレットセキュリティの観点から、AIが暗号資産攻撃をどのように変化させているかを検討し、業界がより包括的な防御体制を構築する方法を探ります。
主なポイント
-
AIは暗号資産攻撃の効率とコストを変えています。大規模言語モデルは、コード分析、脆弱性スクリーニング、情報収集を支援でき、これまで多くの手作業を必要としたセキュリティ調査の一部を自動化します。
-
スマートコントラクトは依然として暗号資産攻撃における重要な標的です。アクセス制御エラー、リエントランシー脆弱性、オラクル操作、ビジネスロジックの欠陥はAI時代に新たに生じた問題ではありませんが、AIによってそれらの発見と検証に必要な時間が短縮される可能性があります。
-
ソフトウェアサプライチェーンは重要な攻撃経路となっています。オープンソースの依存関係、npmパッケージ、フロントエンドコンポーネント、ビルドツール、開発者が利用する第三者サービスは、いずれも悪意あるコードが暗号資産アプリケーションに入り込む経路となる可能性があります。
-
AIエージェントはセキュリティリスクの範囲を拡大しています。AIシステムが外部ツールを呼び出し、機密情報を読み取り、またはオンチェーン取引を実行できる場合、プロンプトインジェクション、権限濫用、誤った実行がデジタル資産の安全性に直接影響する可能性があります。
-
セキュリティ監査はシステム全体の完全な安全性を意味するものではありません。スマートコントラクトが監査を通過していても、フロントエンドが侵害された、管理者の秘密鍵が漏洩した、または悪意ある依存関係が更新されたことにより、プロジェクトが攻撃を受ける可能性はあります。
-
AIは防御の効率も向上させる可能性があります。自動コードレビュー、異常取引の監視、リスク識別は、セキュリティチームの対応範囲を広げるのに役立ちますが、人による検証とアクセス制御は依然として必要です。
AIはなぜ暗号資産攻撃のコストと効率を変えるのか?
従来のサイバー攻撃では通常、攻撃者にコード分析、システムアーキテクチャ、セキュリティテスト、脆弱性悪用に関する知識が求められます。複雑なDeFiプロトコルの場合、攻撃者は流動性プールの構造、トークン価格設定、担保メカニズム、異なるスマートコントラクト間の相互作用も理解する必要があります。こうした技術要件は攻撃準備のコストを高め、一部の攻撃者が分析できる標的の数を制限します。
AIツールは、これらの作業の一部における参入障壁を下げています。大規模言語モデルは、大量のコードを迅速に読み取り、複雑なコードの機能を説明し、異常な権限設定を特定し、潜在的な脆弱性経路の整理を支援できます。ツール呼び出し機能を持つAIエージェントは、テスト環境でコードチェック、取引シミュレーション、結果分析を組み合わせ、複数ステップのタスクを継続的に実行することもできます。
例えば、従来のセキュリティ研究者は、特定の資金操作にどの権限や外部呼び出しが関与するかを理解するために、コントラクト関数を一つずつ読む必要がある場合があります。AIはこれらの関係を整理し、研究者が追加検証に値するコード領域をより迅速に特定するのを支援できます。攻撃者が同様のツールを利用する場合、潜在的な標的のスクリーニング効率も高まる可能性があります。
ただし、AIがコードを説明できるからといって、すべての脆弱性を正確に特定できることを意味するわけではありません。スマートコントラクトへの攻撃には、多くの場合、特定の資金状態、取引順序、経済的条件が関与します。モデルが重要な制約を見落としたり、正常な設計をセキュリティ問題として誤って識別したりする可能性があります。
したがって、AIが暗号資産攻撃に与える最も直接的な影響は、まったく新しい脆弱性タイプを生み出すことではありません。むしろ、一部の脆弱性調査や攻撃準備に必要な時間を短縮すると同時に、自動分析の対象範囲を広げることです。
AIはスマートコントラクト脆弱性の発見と悪用をどのように加速させるのか?
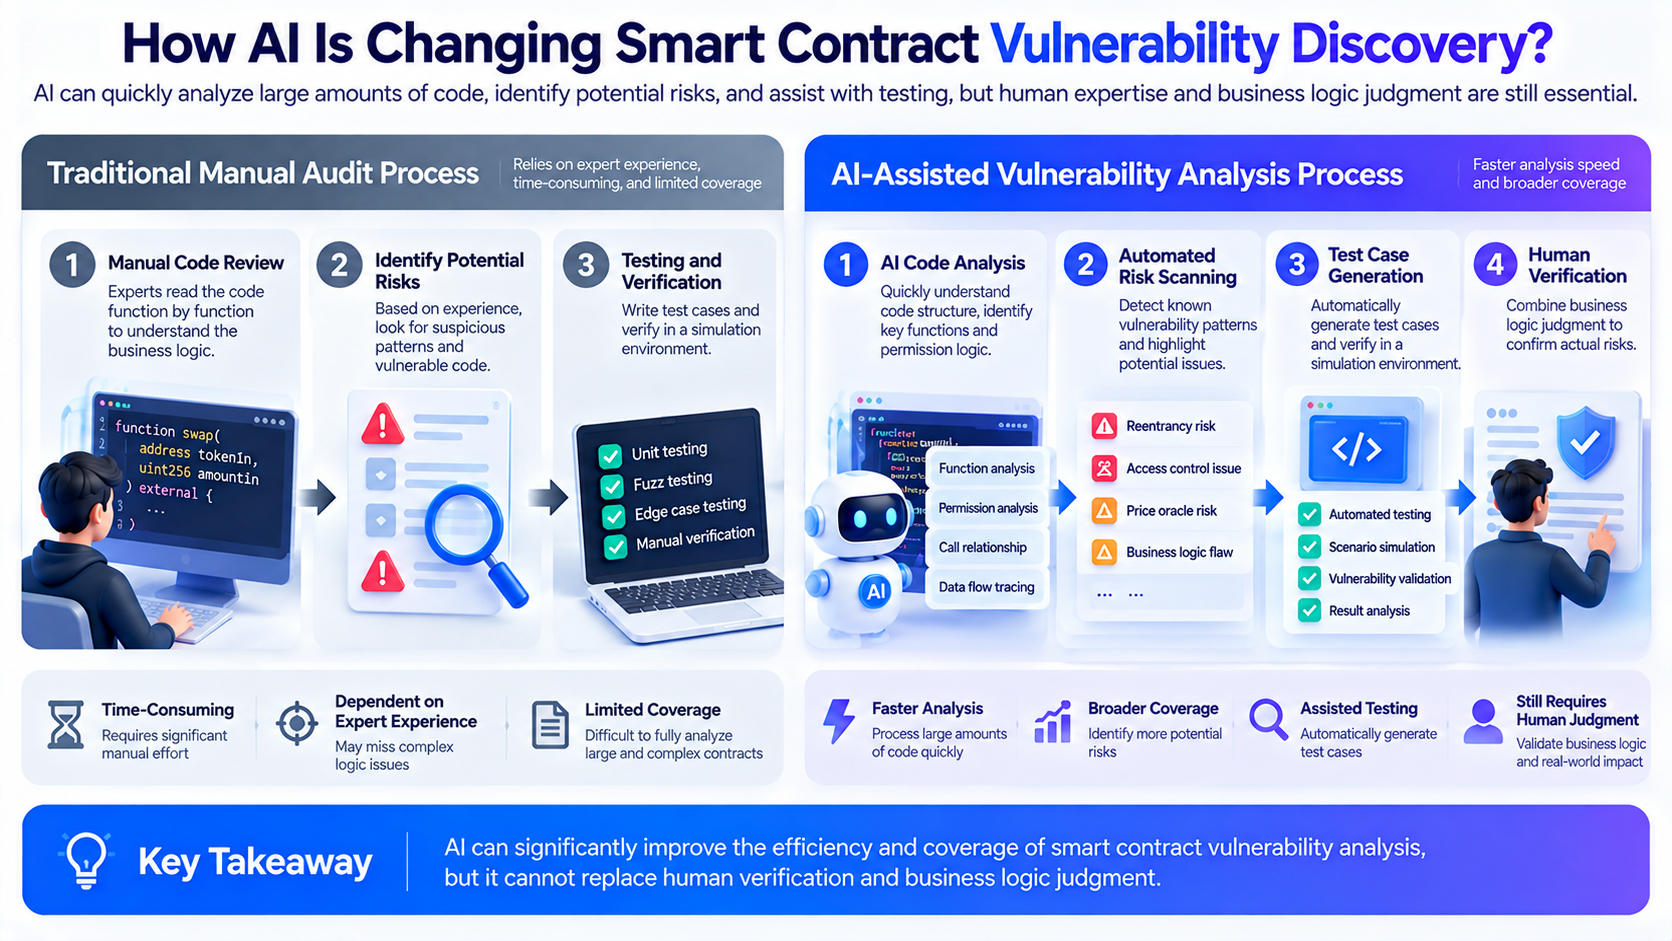
スマートコントラクトの脆弱性は通常、コード実装と意図されたビジネスルールの差異から生じます。スマートコントラクトはオンチェーン資産を直接管理するため、重要なロジックのエラーは資金移転、担保清算、またはプロトコル権限に影響する可能性があります。
AIは、特に多数の類似コントラクトをチェックする場合、複雑な関数呼び出しを整理する場合、繰り返し発生するセキュリティ問題を特定する場合に、こうした論理関係の分析を支援できます。
一般的なスマートコントラクトのリスクには、以下が含まれます。
| 脆弱性タイプ | 主なリスク | AIの潜在的な役割 |
|---|---|---|
| アクセス制御の欠陥 | 権限のないアドレスが機密性の高い関数を呼び出す | 権限チェックとロール設定のレビューを支援 |
| リエントランシー脆弱性 | 外部呼び出しと状態更新の順序が異常になる | 繰り返し呼び出しの潜在的なリスクを特定 |
| オラクル操作 | 不正確な価格が取引や清算に影響する | 価格依存関係と異常な前提条件を分析 |
| ビジネスロジックの欠陥 | 資金計算、報酬、清算ルールのエラー | 複雑なビジネスプロセスのレビューを支援 |
| コントラクト間相互作用のリスク | 異なるプロトコル間で予期しない動作が発生する | 呼び出しチェーンと外部依存関係を整理 |
ビジネスロジックの脆弱性には、特に注意が必要です。明白なコードエラーとは異なり、一部の脆弱性はプログラミング言語のルールに違反しません。代わりに、プロトコルの経済メカニズムにおける設計上の欠陥を悪用します。例えば、レンディングプロトコルの担保評価方法は、特定の市場状況下で異常な結果を生じさせる可能性があります。個々の関数が正常に実行されていても、資金管理プロセス全体には問題が残る可能性があります。
AIはコード内の異常なパターンの識別を支援できますが、経済ロジックに関するリスクは、実際のビジネスルール、オンチェーンデータ、取引環境に照らして検証する必要があります。
さらに、AI支援型の脆弱性調査は、継続的な反復プロセスへと発展する可能性があります。システムはまずコードを分析し、テストフィードバックを用いて仮説が有効かどうかを判断し、その後に分析の方向性を調整できます。この自動化アプローチは調査効率を高めますが、セキュリティチームはコントラクトのデプロイ前に一度だけチェックを行うのではなく、継続的なテストをより重視する必要があることも意味します。
ソフトウェアサプライチェーン攻撃とは何か、またなぜスマートコントラクト監査を回避できるのか?
ソフトウェアサプライチェーン攻撃とは、攻撃者が第三者パッケージ、開発ツール、ビルドプロセス、または外部サービスを介して、標的アプリケーションに悪意あるコードを導入する攻撃手法です。スマートコントラクトの脆弱性を直接探索する場合とは異なり、この種の攻撃では、開発者がすでに信頼しているソフトウェアコンポーネントを侵入経路として利用することがよくあります。
現代の暗号資産アプリケーションは、オンチェーンのスマートコントラクトだけで構成されているわけではありません。完全なDeFi製品には通常、フロントエンドウェブサイト、ウォレット接続ツール、取引データインターフェース、JavaScriptの依存関係、サーバーサービス、自動デプロイシステムも含まれます。オンチェーンコントラクトが監査を通過していても、外部コンポーネントが独立したリスクとなる可能性があります。
例えば、分散型取引所アプリケーションが第三者のウォレット接続コンポーネントを使用している場合、ソフトウェア更新中にそのコンポーネントへ悪意あるコードが挿入されると、ユーザーが正規のウェブサイトにアクセスしていても、想定とは異なる取引リクエストを受け取る可能性があります。この場合、問題は取引プロトコル自体に起因しない可能性があります。ユーザーがスマートコントラクトとやり取りする前に発生する場合があります。
ソフトウェアサプライチェーン攻撃は広範囲に拡散する可能性があります。複数のプロジェクトが同じ依存パッケージまたはフロントエンドコンポーネントを使用している場合、単一コンポーネントの侵害が複数のアプリケーションに同時に影響する可能性があります。
2023年のLedger Connect Kitインシデントは、このリスクを示しました。侵害されたソフトウェアリリースプロセスを通じて、ウォレット接続コンポーネントに悪意あるコードが入り込み、関連コンポーネントに依存する一部の分散型アプリケーションに影響を及ぼしました。これらのインシデントは、スマートコントラクトを監査しても、ユーザーがアクセスするアプリケーション環境全体が同程度に保護されるわけではないことを示しています。
オープンソースコンポーネントや自動開発ツールがWeb3エコシステム全体でより広く使用されるようになるにつれ、ソフトウェアサプライチェーンのセキュリティは、スマートコントラクトセキュリティと同じく重要な防御領域となっています。
AIはソフトウェアサプライチェーン攻撃のリスクをどのように増幅させるのか?
AIコーディングツールは、開発者がコードを迅速に生成し、依存関係をインストールし、開発環境を構成するのに役立ちます。しかし、必要なレビューを行わなければ、自動開発はソフトウェアサプライチェーンにおける潜在的なリスクも高める可能性があります。
AI生成コードは、十分に検証されていないソフトウェアパッケージを参照したり、現在のプロジェクトに適さない古い依存関係を使用したりする可能性があります。開発者が生成結果をレビューせずに受け入れると、プロジェクトに不要なセキュリティリスクを持ち込む可能性があります。
AIエージェントは、通常のコード補完ツールよりも大きな操作権限を持つ場合があります。例えば、一部のエージェントはプロジェクトファイルを読み取り、コマンドラインツールを呼び出し、外部サービスにアクセスし、開発環境を変更できます。これらの機能が信頼できない第三者コンテンツと組み合わさる場合、リスクはもはやコード品質に限定されません。
重要な問題の一つがプロンプトインジェクションです。攻撃者は、ウェブページ、文書、コードコメント、ツール応答に悪意ある指示を埋め込み、AIエージェントを本来のタスクから逸脱させようとする可能性があります。エージェントに明確に定義された権限境界がない場合、開発者が承認していない操作を実行する可能性があります。
これらのリスクは、暗号資産プロジェクトにとって特に重大です。開発環境には、デプロイ認証情報、RPCサービスキー、自動署名設定、その他の機密情報が含まれている場合があります。AIツールがこのコンテンツに直接アクセスできる場合、外部入力が内部操作に影響を及ぼす間接的な侵入経路となる可能性があります。
したがって、AI時代のソフトウェアサプライチェーンセキュリティでは、依存関係が信頼できるかを確認するだけでは不十分です。AIツールがアクセスできるファイル、実行できるコマンド、実際の資金や重要な認証情報にアクセスできるかどうかも確認する必要があります。
スマートコントラクトが監査を通過した後でも、なぜ資産損失が発生する可能性があるのか?
スマートコントラクト監査は、主に特定バージョンのコードにおけるセキュリティ問題を評価するために使用されます。監査の範囲は通常、コントラクトのバージョン、ビジネス上の前提条件、テスト条件によって制限されます。監査は既知の脆弱性リスクを低減できますが、プロジェクトのあらゆる部分が常に安全であり続けることを保証するものではありません。
暗号資産アプリケーションの実際の運用には、複数の相互接続されたシステムが関与します。スマートコントラクトはオンチェーンロジックを実行し、フロントエンドウェブサイトは取引情報を表示し、ウォレットは署名を承認し、開発・運用チームはアップグレード権限、設定パラメータ、外部サービスを管理します。
これらの領域のいずれかにおける問題が、ユーザー資金の安全性に影響する可能性があります。
例えば、プロトコルのスマートコントラクトに明白な脆弱性がなくても、そのフロントエンドウェブサイトが侵害される可能性があります。ユーザーはページ上で通常のスワップ操作のように見える内容を目にする一方、実際のウォレットリクエストには追加の承認内容が含まれている場合があります。ユーザーが署名情報を確認しなければ、攻撃者に資産操作のための不要な権限を自ら付与してしまう可能性があります。
もう一つのリスクは管理者権限に起因します。攻撃者がプロトコルのアップグレード権限や重要な設定の制御を取得した場合、コントラクトですでに許可されている管理機能を使用して、資金の取り扱い方法を変更する可能性があります。この場合、従来の意味でコード脆弱性を悪用する必要はない可能性があります。
したがって、セキュリティ対策は複数のレイヤーをカバーする必要があります。
| セキュリティレイヤー | 主なリスク | 主な防御対策 |
|---|---|---|
| スマートコントラクト | ロジックエラー、権限脆弱性 | コード監査、テスト、形式検証 |
| フロントエンドアプリケーション | ページ改ざん、悪意ある署名リクエスト | デプロイ整合性チェック、異常監視 |
| ソフトウェア依存関係 | 悪意ある更新、依存関係ポイズニング | バージョン固定、ソース検証 |
| 開発環境 | 認証情報漏洩、権限濫用 | キーの分離、最小権限の原則 |
| ウォレットと署名 | フィッシング承認、誤った取引 | 署名検証、承認管理 |
| プロトコル運用 | 管理者権限の盗難、設定エラー | マルチシグ、タイムロック、継続的監視 |
これは、スマートコントラクト監査の回数を単に増やすだけでは、すべての暗号資産セキュリティ問題を解決できない理由も説明しています。プロジェクトは、ソフトウェア依存関係、開発権限、ユーザー操作環境も継続的に管理する必要があります。
オンチェーン取引を自動実行するAIエージェントは、どのような新たなリスクを生み出すのか?
AIエージェントは、情報分析ツールから、外部サービスを呼び出し、取引を実行し、デジタル資産を管理できる自動システムへと進化しています。一部のユースケースでは、AIエージェントが事前設定された条件に基づいて市場情報を照会し、資産価格を分析し、ウォレットや取引インターフェースを通じて操作を実行できます。
このモデルは資金管理の効率を高める可能性がありますが、AIシステムが資産移転に直接関与する可能性も意味します。
従来のチャットボットが誤った情報を提供した場合、通常、資金が影響を受ける前にユーザーが追加の操作を行う必要があります。一方、オンチェーン実行機能を持つAIエージェントがウォレット承認を取得している場合、誤った判断を直接取引に変換する可能性があります。
例えば、自動資金管理エージェントは、外部データに基づいて資産配分を調整すべきかどうかを判断する場合があります。読み取るデータが改ざんされていたり、対象コントラクトに関連するリスクを正しく識別できなかったりした場合、ユーザーの期待に沿わない操作を実行する可能性があります。
もう一つの問題は権限の範囲です。エージェントに無制限のトークン承認や多額の資金を操作する権限が付与されている場合、一度の誤った実行によって大きな損失が生じる可能性があります。これに対し、取引ごとの上限、対象アドレスの許可リスト、手動確認メカニズムを設定することは、潜在的な影響の抑制に役立つ可能性があります。
したがって、AIエージェントの安全を確保するには、意思決定の精度を向上させるだけでは不十分です。モデルの判断とは独立して機能する実行制限も必要です。
実用的な設計では、AIが市場を分析して取引を提案する一方、資金移転は明確に定義された承認ルールに従うべきです。高リスク取引、異常な金額、または未知のコントラクトとのやり取りについては、AIの自己判断に完全に依存するのではなく、追加検証を求めるようにできます。
これは、AIがオンチェーン金融に統合されるにつれて取り組むべき重要な課題となるでしょう。
AIは暗号資産業界のセキュリティ防御を改善できるのか?
AIは、セキュリティチームの防御効率向上にも役立つ可能性があります。多数のスマートコントラクト、取引記録、ソフトウェア依存関係を分析する必要がある暗号資産プロジェクトでは、自動ツールにより反復作業を削減し、研究者が異常な活動をより迅速に特定することを支援できます。
スマートコントラクトのセキュリティでは、AIはコードレビュー、脆弱性分類、テストケース設計を支援できます。開発者はAIを使用して複雑な関数関係を理解し、静的解析、ファジングテスト、手動監査を組み合わせて潜在的な問題を検証できます。
オンチェーン監視では、AIは異常な資金移動、取引パターンの急激な変化、過去の攻撃に類似する行動の識別を支援できます。これは、複数のプロトコルや資産プールを継続的に監視する必要があるセキュリティチームにとって価値があります。
ソフトウェアサプライチェーン管理では、AIは依存関係の整理、異常なバージョン変更の特定、セキュリティアドバイザリーが現在のプロジェクトに与える影響の分析を支援できます。
ただし、AI防御ツールには、誤検知、見逃し、文脈理解の不足といった問題もあります。一部の通常の多額送金が攻撃として誤って識別される可能性がある一方、複雑な経済ロジックの脆弱性は従来のパターン認識では検出できない場合があります。
したがって、AIはプロトコルが安全かどうかを独自に判断するよりも、セキュリティチームの効率を高める用途に適しています。完全な防御システムには、依然として自動テスト、手動検証、継続的監視、明確に定義されたアクセス制御の組み合わせが必要です。
一般ユーザーはAI時代の暗号資産セキュリティリスクからどのように身を守れるか?
一般ユーザーにとって、AIがもたらすセキュリティ上の変化は主に、詐欺コンテンツの生成が容易になること、より説得力のあるなりすまし、より巧妙な悪意あるウェブサイトや偽の取引情報に表れます。
攻撃者はAIを使用して、複数言語のフィッシングメール、カスタマーサポートを装うメッセージ、もっともらしい投資説明を迅速に生成できます。また、偽の音声や動画を使用して、なりすましをより信頼できるように見せる可能性もあります。
情報がどれほど説得力を持って見えても、資産損失には通常、ユーザーが秘密鍵を開示する、悪意あるウェブサイトに接続する、過剰な権限を付与する、または期待と異なる取引に署名するといった重要なステップが必要です。
そのため、ユーザーは実際の資金操作にセキュリティチェックの重点を置くべきです。
信頼できる経路を通じて取引プラットフォームやウォレットアプリケーションにアクセスしてください。見慣れないメッセージで提供されたログインリンクやウォレット接続リンクの使用は避けてください。取引に署名する前に、送信先アドレス、取引金額、承認詳細を確認してください。無制限の承認や見慣れないコントラクトとのやり取りには、特に注意してください。
不要になったトークン承認については、定期的に見直し、不要な権限を取り消してください。多額のデジタル資産を保有する場合、日常取引に使用するウォレットと長期保管用のウォレットを分けることを検討し、単一のセキュリティインシデントによる影響を抑えてください。
また、ユーザーにシードフレーズ、秘密鍵、またはリカバリーフレーズの提供を求めるカスタマーサービスや技術サポート担当者を名乗る人物は、重大なリスクシグナルとして扱うべきです。相手が説得力のある音声、動画、専門用語を用いていたとしても、それは独立した本人確認に代わるものではありません。
AI時代においても、ユーザーセキュリティの基本原則は本質的に変わっていません。重要なのは、取引詳細を検証し、資金権限を管理し、検証されていない情報に資産の安全性を委ねないことです。
AI時代に暗号資産のセキュリティフレームワークはどのように発展するのか?
AIツールがソフトウェア開発、脆弱性調査、オンチェーン取引に徐々に関与するようになるにつれ、暗号資産のセキュリティはポイントベースの保護からエンドツーエンドのプロセス保護へと移行しています。
過去には、一部のプロジェクトは主にデプロイ前に実施するスマートコントラクト監査に依存し、コードレビューを通じてリスクを低減しようとしていました。しかし、複雑なWeb3アプリケーションでは、セキュリティ問題はソフトウェア依存関係の更新、フロントエンドのデプロイ、管理者操作、ユーザー署名などの領域で発生する可能性があります。
今後、セキュリティチェックは、実際の資金を用いた取引実行のプロセスをより密接に反映する必要があります。
スマートコントラクトについて、プロジェクトはデプロイ前に包括的なテストを実施し、運用中も異常な取引を継続的に監視する必要があります。ソフトウェアサプライチェーンについて、開発チームは依存関係のソースを検証し、自動ツールの権限を制限し、デプロイ認証情報と重要なキーを保護する必要があります。
AIエージェント主導のオンチェーンアプリケーションについては、モデルの判断と実際の取引実行の間に明確なセキュリティ境界を設ける必要があります。例えば、取引金額の上限、対象アドレスのチェック、異常行動時の停止、手動承認メカニズムは、いずれも誤った自動実行の影響を低減できます。
同時に、セキュリティチームはAIツール自体が信頼できるかどうかを評価する必要があります。モデルが信頼できないデータを正しく処理できるか、ツール呼び出しが承認済みの権限を超えないか、自動意思決定が追跡可能かどうかは、いずれも新たなセキュリティ評価領域となります。
したがって、AIが暗号資産業界に与える長期的な影響は、攻撃者により強力なツールを与えることだけではありません。セキュリティ保護を一度限りの監査から継続的な検証へと移行させる原動力にもなっています。
結論
AIは暗号資産攻撃の効率とリスク構造を変えています。大規模言語モデルと自動化エージェントは、コード分析、脆弱性調査、情報処理を支援し、一部の攻撃準備活動のコストを低減できます。しかし、これはすべての複雑な攻撃が完全に自動化できることを意味するものではありません。
スマートコントラクトの脆弱性は依然として重要なリスク源であり、ソフトウェアサプライチェーン、開発者権限、フロントエンドアプリケーション、ウォレット署名も資産損失を直接引き起こす可能性があります。AIエージェントがより多くのツール呼び出し権限や資金操作権限を得るにつれ、セキュリティ問題は自動実行とアクセス制御にさらに広がります。
開発者にとって、AIは監査と監視の効率を向上させる可能性がありますが、従来のセキュリティテスト、依存関係管理、手動レビューと組み合わせる必要があります。一般ユーザーにとって、取引詳細の検証、秘密鍵の保護、承認範囲の制限は、資産損失を防ぐために引き続き重要な対策です。
AI時代の暗号資産セキュリティは、スマートコントラクトコードを単に保護することから、ソフトウェア開発、第三者依存関係、オンチェーン資金実行に至るプロセス全体を保護することへと移行しています。継続的で階層的かつ検証可能なセキュリティメカニズムを構築する能力は、今後Web3アプリケーションにとって重要な競争要因となるでしょう。
FAQ
AIによって暗号資産はハッキングに対してより脆弱になるのか?
AIは一部の脆弱性分析、情報収集、攻撃準備活動のコストを下げる可能性がありますが、攻撃が成功するかどうかは、依然としてシステムの脆弱性、権限条件、防御策に左右されます。
AIはスマートコントラクトの脆弱性を自動的に発見できるのか?
AIは潜在的な脆弱性の識別を支援できます。また、一部の研究では、AIエージェントがテスト環境で脆弱性を発見して悪用できることが示されています。ただし、モデルは誤検知や見逃しを生じる可能性があり、完全なセキュリティ監査の代わりにはなりません。
ソフトウェアサプライチェーン攻撃とは何か?
ソフトウェアサプライチェーン攻撃とは、攻撃者が第三者の依存関係、開発ツール、ビルドシステム、またはその他のソフトウェア配布プロセスを介して、標的アプリケーションに悪意あるコードを導入する攻撃です。
監査後でもスマートコントラクトがハッキングされる可能性があるのはなぜか?
監査は通常、特定のコントラクトコードと前提条件を評価します。フロントエンドの改ざん、秘密鍵の漏洩、悪意ある依存関係、誤ったユーザー承認などのリスクを自動的に排除することはできません。
AI生成のスマートコントラクトコードは安全か?
安全であると想定することはできません。AI生成コードには、ビジネスロジックエラー、権限の欠陥、不適切な依存関係が含まれる可能性があります。テスト、レビュー、必要に応じて専門的な監査を受ける必要があります。
AIエージェントが自動取引を行う場合のセキュリティリスクは何か?
主なリスクには、取引の誤実行、過剰な承認、信頼できない外部データの使用、手動確認なしに想定以上の資金を移転することが含まれます。
AIは暗号資産のセキュリティ防御に利用できるか?
はい。AIはコードレビュー、異常取引分析、脅威インテリジェンスの整理、ソフトウェア依存関係のチェックを支援できますが、他の検証手法と組み合わせる必要があります。
一般ユーザーはAI生成のフィッシング攻撃からどのように身を守れるか?
信頼できる経路を通じてプラットフォームにアクセスし、取引詳細を確認し、シードフレーズと秘密鍵を保護し、見慣れないウェブサイトに不要なトークン権限を付与しないでください。
ソフトウェア依存関係の脆弱性はユーザーのウォレットに影響する可能性があるか?
あります。悪意ある依存関係がウォレット接続コンポーネントまたはフロントエンドアプリケーションに入り込むと、取引表示、署名リクエスト、機密データ処理に影響する可能性があります。
AIは将来、手動によるスマートコントラクト監査に取って代わるのか?
現時点では、AIが手動監査を完全に置き換えられるという十分な証拠はありません。より実用的なアプローチは、人による判断、自動テスト、継続的監視を維持しながら、AIで分析効率を向上させることです。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
主なポイント
AIはなぜ暗号資産攻撃のコストと効率を変えるのか?
AIはスマートコントラクト脆弱性の発見と悪用をどのように加速させるのか?
ソフトウェアサプライチェーン攻撃とは何か、またなぜスマートコントラクト監査を回避できるのか?
AIはソフトウェアサプライチェーン攻撃のリスクをどのように増幅させるのか?
スマートコントラクトが監査を通過した後でも、なぜ資産損失が発生する可能性があるのか?
オンチェーン取引を自動実行するAIエージェントは、どのような新たなリスクを生み出すのか?
AIは暗号資産業界のセキュリティ防御を改善できるのか?
一般ユーザーはAI時代の暗号資産セキュリティリスクからどのように身を守れるか?
AI時代に暗号資産のセキュリティフレームワークはどのように発展するのか?
結論
FAQ


関連記事
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み

USD.AI 収益源分析:AIインフラ借入資金による収益創出の仕組み

USD.AIトケノミクス:CHIPトークンの使用事例およびインセンティブメカニズムのデプス分析

Audiera GameFiデプス分析:Dance-to-EarnがAIとリズムゲームをどのように組み合わせているか