AIエージェントにおけるオンチェーンアイデンティティとは、照会可能なブロックチェーン記録を用いてデジタル識別子を確立し、AIエージェントをアプリケーション間で認識、関連付け、管理できるようにすることを指します。AIエージェントが単純な会話型アシスタントから、ツールの呼び出し、データへのアクセス、タスクの実行、経済活動への参加が可能な自律システムへと進化するにつれ、エージェントのアイデンティティはオープンなコラボレーションネットワークに不可欠なインフラとなりつつあります。ERC-8004は、このニーズに対応するために提案されたEthereum標準であり、オンチェーンレジストリを通じて、エージェントのアイデンティティ、評価、検証情報の共通インターフェースを確立することを目指しています。
従来のソフトウェアシステムでは、サービスのアイデンティティは通常、プラットフォームアカウント、APIキー、企業内部の権限管理に依存しています。これらの方法は、同一の組織またはプラットフォーム内で動作するエージェントの大半のニーズを満たすことができます。しかし、複数のAIエージェントが異なる開発者によって作成され、異なるインフラ上で稼働し、相互にタスクを委任する必要がある場合、サービスの発見、管理関係の確認、過去の実績評価、実行結果の検証が新たな技術課題となります。
ERC-8004、MCP(Model Context Protocol)、A2A(Agent2Agent)は、これらの課題に異なる観点から取り組みます。MCPはエージェントをツールやデータに接続し、A2Aはエージェント間の通信と連携を可能にし、ERC-8004はプラットフォームをまたぐアイデンティティの発見と信頼シグナルを提供します。これらの技術的な役割の境界と連携方法を理解することは、オープンなAIエージェントネットワークが個別のツール呼び出しから構成可能なマルチエージェントシステムへとどのように進化できるかを理解する助けになります。
主なポイント
-
AIエージェントにおけるオンチェーンアイデンティティの中核的な価値は、発見可能性、検証可能性、プラットフォーム横断の連携にあります。これにより、異なる開発者やプラットフォームが作成したエージェントは、単一の中央集権型サービスディレクトリに完全に依存することなく、照会可能なアイデンティティの関連付けを確立できます。
-
ERC-8004は、Identity Registry、Reputation Registry、Validation Registryを通じてアイデンティティおよび信頼のインフラを提供し、エージェント登録、評価フィードバック、タスク検証をサポートします。
-
MCPは主に、エージェントがツールを使用する方法を扱い、標準化されたインターフェースを通じてデータベース、検索サービス、ファイルシステム、外部APIに接続します。
-
A2Aは主に、エージェントが他のエージェントと連携する方法を扱い、機能の発見、タスク委任、メッセージ交換、タスクステータス管理をサポートします。
-
ERC-8004、MCP、A2Aは競合するソリューションではありません。これらはそれぞれ、アイデンティティと信頼、ツールアクセス、エージェント通信を扱うことができます。ただし、オンチェーン登録だけでは現実世界における本人確認を構成せず、信頼できるタスク実行結果も保証しません。
AIエージェントにオンチェーンアイデンティティが必要な理由とは?従来のプラットフォームアカウントにはどのような限界がありますか?
AIエージェントにおけるアイデンティティの課題は、単にプログラムに名前を付けることではありません。他のシステムが認識し、検証できるアイデンティティの関連付けを確立する必要があります。
中央集権型プラットフォームでは、エージェントは通常、プラットフォームアカウント、APIキー、または開発者が提供するサービスアドレスによって識別されます。プラットフォームはユーザー権限を管理し、サービスディレクトリを維持し、違反を制限できます。このモデルは、単一プラットフォーム内での運用に適しています。しかし、エージェントが組織をまたいで連携する必要がある場合、アイデンティティ情報を共有できない可能性があり、過去の評価を移行しにくく、サービスの信頼性が特定のプラットフォームに依存することがあります。
例えば、ある企業が開発した市場分析エージェントが、あるプラットフォーム上で豊富なサービス記録を蓄積していたとします。別のエージェントネットワークに参加する際、新しいプラットフォームはそれらの記録を直接検証できない可能性があり、開発者はエージェントのアイデンティティと評価を再構築する必要があります。
オンチェーンアイデンティティは、この分断を減らすことを目指しています。識別子、管理権限、および特定の信頼シグナルをパブリックブロックチェーンに記録することで、異なるアプリケーションが同じ登録情報を照会し、その上に独自のサービス発見およびリスク評価システムを構築できます。
ただし、オンチェーンアイデンティティは、AIモデル自体をブロックチェーン上で稼働させることを必要としません。実際の推論、データベースアクセス、ツール呼び出しは、引き続きオフチェーンで実行できます。ブロックチェーンは主に、共有登録、検証可能な記録、信頼の調整を担います。
これは、オンチェーンアイデンティティが従来の本人確認に代わるものではないことも意味します。アドレスは、特定のキーが特定の操作を実行する権限を持つことを証明できますが、そのアドレスの背後にいる開発者が正当な資格を持つことを必ずしも証明しません。金融や医療などの高リスクなユースケースでは、法的な本人確認や事業活動に対する認可が依然として必要です。
ERC-8004とは?AIエージェント向けのポータブルなアイデンティティをどのように確立しますか?
正式名称をTrustless AgentsとするERC-8004は、オープンなエージェントネットワーク向けにEthereumエコシステム内で提案された標準です。その目的は、既存の信頼関係を必要とせずに、エージェント向けの組織横断的な発見および信頼インフラを提供することです。
ERC-8004のアイデンティティ登録メカニズムは、ERC-721を基盤としています。エージェントを登録すると、開発者はagentIdを取得でき、対応する登録情報を使用して、エージェントの名称、機能説明、サービスエンドポイント、対応する通信プロトコルを関連付けることができます。
この設計では、エージェントのアイデンティティが特定のサービスアドレスから分離されています。例えば、エージェントは登録済みのアイデンティティを維持したまま、サーバーを変更したり、A2Aインターフェースを更新したりできます。他のアプリケーションは、関連する登録情報を照会するだけで、更新されたサービスエンドポイントを取得できます。
ERC-8004では、登録情報をMCP、A2A、ENS、DID、ウォレットアドレスなどの異なる種類のエンドポイントにリンクさせることもでき、オンチェーンアイデンティティを既存のWeb3およびAIインフラに接続します。
その中核は、以下の3つのレジストリで構成されます。
| レジストリ | 主な機能 | 利用価値 |
|---|---|---|
| Identity Registry | エージェントのアイデンティティを登録し、メタデータをリンクする | プラットフォーム横断のアイデンティティ発見をサポート |
| Reputation Registry | フィードバック記録の標準化されたインターフェースを提供する | 過去のサービス実績の評価に役立つ |
| Validation Registry | 独立したタスク検証リクエストと結果を記録する | 高価値タスクに追加の信頼シグナルを提供する |
Reputation Registryは、どのレビューが本物で信頼できるかを自動的に判断するものではありません。代わりに、照会可能なフィードバック記録を提供します。異なるアプリケーションは、独自のスコアリング、フィルタリング、リスク評価アルゴリズムを設計できます。
Validation Registryでは、第三者のバリデーターが特定のタスク結果を確認できます。検証方法には、再実行、信頼実行環境(TEE)、ゼロ知識機械学習(zkML)などが含まれます。
なお、ERC-8004はEthereumのEIPページ上で依然としてDraftステータスです。これは開発者によるデプロイや実験を妨げるものではありませんが、仕様のステータスと実際の採用状況は区別する必要があります。
MCPとは?AIエージェントを外部ツールとデータにどのように接続しますか?
MCP(Model Context Protocol)は、AIアプリケーションを外部ツール、データ、コンテキストリソースに接続するためのオープンプロトコルです。
統一されたインターフェースがなければ、開発者はデータベース、ファイルシステム、APIごとに個別の統合ロジックを作成する必要がある場合があります。エージェントが使用するツールが増えるほど、この方法は開発作業の重複や保守コストの増加につながる可能性があります。
MCPは、クライアントとサーバー間の標準化された通信により、異なるAIアプリケーションを外部機能に接続する複雑さを軽減します。
MCPアーキテクチャでは、サーバーはクライアントに対して主に3種類の機能を提供できます。
-
ツール:データベースの照会、情報検索、業務APIの呼び出しなど、実行可能な関数。
-
リソース:文書、データベース記録、ファイル内容など、読み取り可能なコンテキストデータ。
-
プロンプト:特定のタスク向けのやり取りを構造化するための、再利用可能なプロンプトテンプレート。
例えば、暗号資産リサーチエージェントは、MCPを使用して市場データベース、オンチェーンデータインターフェース、リサーチリポジトリに接続できます。ユーザーが分析を依頼すると、エージェントは関連するツールを呼び出し、データを取得したうえで、リサーチ結果を生成できます。
MCPはツールアクセスの標準化に焦点を当てており、パブリックなオンチェーンアイデンティティの確立を目的としていません。
MCPは、制限付きサービスを保護するために、従来の認可メカニズムと連携することもできます。HTTPトランスポートの場合、関連仕様はOAuthベースの認可フローをサポートしています。したがって、MCPをアイデンティティまたはアクセス制御機能がまったくないものと捉えるべきではありません。
ERC-8004との違いは、MCPの認可が主に特定のツール接続とリソースアクセスをサポートする一方、ERC-8004はプラットフォームをまたいで共有可能なエージェントアイデンティティおよび信頼記録に焦点を当てている点です。
A2Aとは?AIエージェント間のタスク連携をどのように支援しますか?
A2A(Agent2Agent)は、異なるエージェントシステム向けのオープン通信プロトコルです。Googleが当初その開発を主導し、その後Linux Foundationのエコシステムの一部となりました。
主にツールを接続するMCPとは異なり、A2Aは、異なる開発者が異なるフレームワークで構築したAIエージェントが、相互の機能を発見し、標準化された方法でメッセージ交換、タスク委任、実行ステータス管理を行えるようにすることを目指しています。
A2Aの重要なメカニズムの一つがAgent Cardです。これは、エージェントの名称、機能、スキル、サービスアドレス、認証要件を記述する機械可読のメタデータ文書です。
エージェントがタスクを委任する必要がある場合、まず相手のエージェントのAgent Cardを読み取り、必要な機能を備えているかを判断したうえで、プロトコルに従ってリクエストを開始できます。
A2Aはタスクライフサイクル管理もサポートします。例えば、複雑なリサーチタスクの完了には相当な時間がかかる場合があります。開始側のエージェントはステータスを照会し、進捗更新を受け取り、実行完了後に結果を取得できます。
これは通常のAPIリクエストとは異なります。従来のAPIは個別の操作向けに設計されることが多い一方、A2Aはエージェント間で継続するタスクのやり取りをより重視します。
ただし、A2A自体にも機能発見と認証のメカニズムが含まれています。したがって、ERC-8004はA2Aにおけるアイデンティティ機能の完全な欠如を補うものではありません。代わりに、プラットフォームをまたいで共有できるオンチェーンアイデンティティ、評価、検証情報を追加します。
A2Aは通信とタスク連携を扱い、ERC-8004は、利用者が業務関係を構築する前に、サービス提供者の過去の実績や関連する信頼シグナルを評価する助けになります。
ERC-8004、MCP、A2Aの違いは何ですか?
ERC-8004、MCP、A2Aは、エージェントシステムにおける異なる課題を扱います。3つすべてが同じワークフローに登場する可能性がありますが、すべてのAIエージェントがそのすべてを使用する必要はありません。
| 比較項目 | ERC-8004 | MCP | A2A |
|---|---|---|---|
| 中核的な焦点 | オンチェーンアイデンティティと信頼 | ツールおよびデータ接続 | エージェント通信と連携 |
| 主に解決する課題 | エージェントを発見・評価する方法 | 外部機能を呼び出す方法 | 他のエージェントとタスクを完了する方法 |
| 中核メカニズム | アイデンティティ、評価、検証のレジストリ | ツール、リソース、プロンプト | Agent Card、メッセージ、タスク |
| ブロックチェーンへの依存 | あり | なし | なし |
| アイデンティティ関連のサポート | オンチェーンアイデンティティの登録およびリンク | 特定の接続向けのアイデンティティおよび認可メカニズム | Agent Cardおよび通信認証 |
| 評価メカニズム | 標準化されたフィードバックインターフェースを提供 | 汎用的なオンチェーン評価システムは提供しない | 汎用的なオンチェーン評価システムは提供しない |
| 代表的な用途 | サービス発見、評価照会、結果検証 | データ照会、ツール呼び出し、リソースアクセス | エージェント間の作業分担、タスク委任、ステータス管理 |
この3つは、オープンなエージェントネットワークの3つのレイヤーとして理解できます。
ERC-8004はプラットフォームをまたいで照会可能なアイデンティティと信頼シグナルを提供し、MCPはエージェントをタスク実行に必要なツールに接続し、A2Aは複数のエージェントによるタスクと結果の交換を支援します。
この役割分担は、ERC-8004がMCPのツール呼び出し機能を置き換えるものではなく、MCPがA2Aのタスク連携メカニズムを置き換えるものでもなく、A2Aが通信にブロックチェーンを必要としないことも意味します。
その価値は、固定された技術依存関係を求めることではなく、業務ニーズに応じて組み合わせられる点にあります。
ERC-8004、MCP、A2Aはマルチエージェントワークフローをどのように完結させますか?
ある機関が、AIエージェントを使用して暗号資産に関するリサーチレポートを自動生成したいとします。全体のタスクには、市場データ、オンチェーンデータ、ニュース、リスク分析が含まれる可能性があり、複数のエージェント間の連携が必要です。
まず、主導するリサーチエージェントは、オンチェーン分析サービスを提供する専門エージェントを探す必要があります。ERC-8004のIdentity Registryを通じて関連する登録情報を照会し、サービス説明とA2Aエンドポイントを取得できます。
次に、主導するリサーチエージェントはReputation Registryの過去のフィードバックを確認し、候補となるサービス提供者に関連するサービス経験があるかを評価できます。より高度な分析タスクについては、独立した検証記録を参照することもできます。
候補を選別した後、主導するリサーチエージェントはA2Aを通じて選択したエージェントにタスクを開始し、特定資産の最近のオンチェーン資金フローの分析を依頼します。
タスクを受け取った委任先エージェントは、MCPを使用してブロックチェーンデータツール、データベース、または外部APIを呼び出し、必要な情報を取得して分析を実行します。
タスクが完了すると、委任先エージェントはA2Aを通じてリサーチ結果を返します。その後、主導するリサーチエージェントは他の情報を統合し、最終レポートを生成できます。
アプリケーションがERC-8004のフィードバックメカニズムを統合している場合、タスク終了後にサービス品質のレビューを記録し、将来の連携者が参照できるようにすることもできます。
クロスプロトコルAIエージェント連携の例
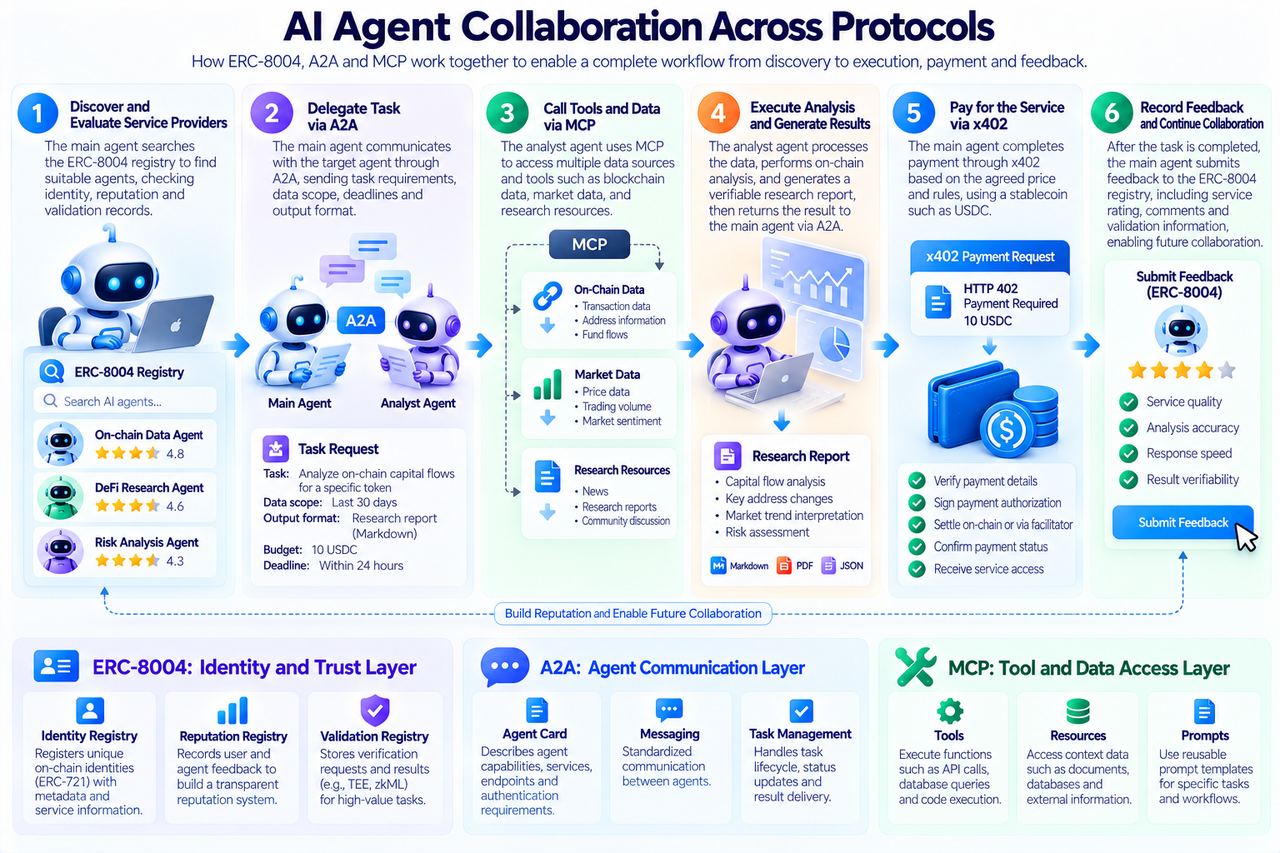
このシナリオの鍵は、すべてのデータをブロックチェーンに書き込むことではなく、異なる機能を適切なインフラに割り当てることにあります。
アイデンティティと信頼シグナルはオンチェーンレジストリを通じて共有でき、A2Aは複雑なタスクの通信を扱い、MCPはデータアクセスとツール実行を扱います。
このレイヤー化された設計により、従来のインターネットシステムの実行効率を維持しながら、組織横断の連携でパブリックな信頼インフラを活用できます。
ERC-8004はクロスプラットフォームエージェントの評価と検証にどのように対応しますか?
オープンなエージェントネットワークにおける重要な課題の一つは、異なるプラットフォームで蓄積されたサービス実績の記録をエージェントが再利用できるようにすることです。
評価が中央集権型プラットフォームによって完全に管理されている場合、エージェントはそのプラットフォームを離れた後、既存のレビュー記録にアクセスできなくなる可能性があります。また、新しいプラットフォームが過去のデータの出所を独自に確認することも困難な場合があります。
ERC-8004のReputation Registryは、この課題に対して標準化されたインターフェースを提供し、クライアントからのフィードバックを対応するオンチェーンアイデンティティにリンクできるようにします。
ただし、記録が公開されているからといって、レビューが自動的に信頼できるものになるわけではありません。悪意ある開発者は、多数の関連アカウントを作成して、自身が管理するエージェントに虚偽のフィードバックを提供する可能性があります。競合他社が評価を操作しようとすることもあります。
したがって、アプリケーションは、レビューの出所、過去の行動、異常なパターンに基づいて、評価シグナルをフィルタリングおよび重み付けする必要があります。
より重要なタスクでは、評価だけでは信頼を確立するのに不十分な場合があります。例えば、エージェントがスマートコントラクトのリスク分析を提供する場合、クライアントは過去のレビューを確認するだけでなく、その検出方法や分析結果が独立して確認されているかも確かめたい場合があります。
Validation Registryでは、関連システムが検証リクエストと結果を記録し、それらを特定のエージェントアイデンティティにリンクできます。
ただし、検証の品質は、使用される方法とバリデーター自体に依存します。TEEは特定の実行環境の特性を証明し、zkMLは特定の計算プロセスが指定された条件を満たすことを証明します。いずれも、最終的な業務上の判断が必ず正しいことを意味するものではありません。
したがって、ERC-8004の強みは、すべてのエージェントの安全性を自動的に判断する単一のスコアを提供することではなく、信頼メカニズムの組み合わせをサポートすることにあります。
ERC-8004が中央集権型エージェントディレクトリではなくブロックチェーンを使用する理由は何ですか?
中央集権型エージェントディレクトリにも価値があります。企業内部のシステムでは、統一された管理プラットフォームにより、通常、アクセス制御、サービスレビュー、セキュリティ保守が容易になります。
しかし、組織をまたぐ場合、異なるプラットフォームが異なる登録標準やレビューシステムを使用する可能性があります。あるプラットフォームが保有するアイデンティティ情報や評価データを、別のプラットフォームが直接照会または再利用できないことがあります。
ブロックチェーンは、異なるアプリケーションが同じパブリックな登録情報を基にサービスを構築できる、共有された記録管理のアプローチを提供します。
ERC-8004は、アイデンティティ登録の基盤としてERC-721を使用し、エージェントのアイデンティティをオンチェーンの所有権および管理関係にリンクします。登録情報はオフチェーンメタデータを参照することもできるため、すべての説明やサービスデータを直接ブロックチェーンに保存する必要がありません。
このアプローチは、一定の構成可能性を提供します。例えば、第三者の開発者は、元の登録プラットフォームに完全に依存することなく、エージェント検索エンジン、評価分析プラットフォーム、タスク検証サービスを構築できます。
ただし、ブロックチェーンは、取引手数料、ネットワークをまたぐアイデンティティの調整、公開記録に起因するプライバシー問題など、新たなコストと複雑さももたらします。
また、オンチェーンアイデンティティは照会可能であっても、関連するサービスエンドポイントが機能しなくなる可能性があり、メタデータに誤りや誤解を招く内容が含まれることもあります。パブリックレジストリは、継続的なサービス監視に代わるものではありません。
したがって、ブロックチェーンは組織横断の共有と信頼調整にはより適していますが、エージェントの運用と管理のあらゆる側面を扱うのに必ずしも適しているわけではありません。
ERC-8004はENSおよびDIDとどのように異なりますか?
ENS(Ethereum Name Service)とDID(Decentralized Identifier)もデジタルアイデンティティに関係するため、ERC-8004と混同されやすい概念です。
ENSは主に、人間が読み取りやすい名前と関連記録の解決を提供します。例えば、Ethereumアドレスを識別しやすいENS名にリンクすることで、複雑なアドレスを使用する際の難しさを軽減できます。
DIDは、異なるDIDメソッドや検証メカニズムと組み合わせてデジタルアイデンティティシステムを確立できる、分散型識別子仕様のカテゴリです。
ERC-8004は、AIエージェントのアプリケーションニーズにより具体的に焦点を当てています。識別子に加えて、サービス機能、通信エンドポイント、過去のフィードバック、タスク検証情報をリンクする必要があります。
| 標準 | 中核的な焦点 | 主な用途 |
|---|---|---|
| ENS | 名前と記録の解決 | 読み取り可能な名前をアドレスまたはその他の情報にリンクする |
| DID | 分散型アイデンティティ識別子のフレームワーク | 検証可能なデジタルアイデンティティの関連付けを確立する |
| ERC-8004 | エージェントのアイデンティティおよび信頼の登録 | エージェントの発見、評価の照会、タスクの検証 |
これらのメカニズムは相互排他的ではありません。
エージェントはERC-8004アイデンティティ、ENS名、DID識別子を同時に持つことができ、関連データを登録情報にリンクできます。
違いは、ENSとDIDがERC-8004で定義されるエージェント評価およびタスク検証のレジストリを特別に提供しない点です。
オンチェーンアイデンティティはAIエージェントにどのようなセキュリティおよびプライバシー上の課題をもたらしますか?
オンチェーンアイデンティティにより記録は照会しやすくなりますが、オープンネットワークにおけるセキュリティ問題を本質的に解決するものではありません。
第1のリスクはアイデンティティの悪用です。オンチェーンアイデンティティの作成に厳格な現実世界の本人確認が必ずしも必要ではないため、悪意ある参加者が多数のエージェントを登録し、サービスネットワークや評価記録を偽装する可能性があります。
第2のリスクは、アイデンティティに対する管理権限に関するものです。エージェントの管理キーが盗まれた場合、攻撃者は登録情報を変更したり、未承認の操作を実行したりする可能性があります。高価値なエージェントの開発者には、より厳格なキー管理と権限分離が必要です。
第3のリスクはメタデータのセキュリティです。ERC-8004の登録情報は外部サービスエンドポイントにリンクできますが、それらのエンドポイントは攻撃、置換、停止される可能性があります。クライアントは、アドレスがレジストリに表示されているという理由だけで、返されたコンテンツを信頼すべきではありません。
第4の課題はプライバシーです。オンチェーンのフィードバックおよび検証記録は、長期にわたり公開されたままとなる可能性があります。開発者がクライアントのアイデンティティ、機密性の高いタスク詳細、または業務データを直接オンチェーンに書き込むと、取り消し不可能な情報露出を生む可能性があります。
したがって、より適切な設計は、必要な識別子、ダイジェスト、信頼シグナルをオンチェーンに記録し、機密性の高い業務データは適切なアクセス制御を備えたオフチェーンシステムに保管することです。
最後に、信頼モデル自体にも限界があります。単純なデータ照会で良好な実績を示すエージェントであっても、複雑な金融操作を安全に実行できるとは限りません。アプリケーションは、タスクの価値、エラーの影響、データの機密性に基づいて、異なるレベルの検証を選択する必要があります。
資産移転や取引執行に関与するエージェントには、別個のウォレット権限、資金上限、人による承認条件も設定すべきです。オンチェーンアイデンティティを資金移動の認可として扱うべきではありません。
ERC-8004、MCP、A2AはWeb3とAIエージェント経済にどのような影響を与えますか?
ERC-8004、MCP、A2Aの発展は、AIエージェントインフラが個別のアプリケーション内でのツール呼び出しから、プラットフォームや組織をまたぐ連携ネットワークへと徐々に拡大していることを反映しています。
MCPはエージェントを外部データやツールに接続する複雑さを軽減し、A2Aはエージェント間のタスク連携に共通のアプローチを提供し、ERC-8004はアイデンティティおよび信頼情報における単一プラットフォームへの完全な依存を減らすことを目指しています。
Web3エコシステムにおいて、このアーキテクチャは、分散型エージェントディレクトリ、オンチェーン評価分析、エージェントタスク検証、マシンサービス向けの決済および清算システムなど、新しいアプリケーションを可能にする場合があります。
x402などの決済プロトコルと組み合わせることで、エージェントは認可を受けた後、データ、コンピューティング、その他のデジタルサービスに対して支払いを行うこともでき、サービス発見からタスク実行、支払い、フィードバックまで、より完全なワークフローを構築できます。
ただし、これらの標準を採用することは、すべてのAIエージェントがトークンを発行する必要があることや、すべてのエージェント活動がブロックチェーン上で実行される必要があることを意味しません。
真の価値を提供するアプリケーションは、依然としてコスト、効率性、セキュリティ、プラットフォーム横断の相互運用性において、既存のソリューションに対する優位性を示す必要があります。
長期的には、オープンなエージェントネットワークの発展により、ブロックチェーンの役割は資産記録および清算インフラを超え、マシンアイデンティティと信頼調整へと拡張する可能性があります。
まとめ
AIエージェントにオンチェーンアイデンティティが必要となる主な理由は、オープンなエージェントネットワークがプラットフォーム横断のアイデンティティ発見、評価の可搬性、タスク検証に関する課題に直面しているためです。
従来のプラットフォームアカウントとAPIキーは、特定のシステム内におけるアイデンティティおよび認可のニーズを満たすことができますが、関連情報を組織間で共有することは困難な場合が多くあります。ERC-8004は、オンチェーンのアイデンティティ、評価、検証レジストリを通じて、異なるプラットフォーム向けの構成可能な信頼インフラを確立します。
MCPとA2Aは、それぞれエージェントのツール接続性とシステム横断の連携を扱います。MCPはエージェントによるデータアクセスとツール操作の実行を可能にし、A2Aは異なるエージェントによる機能発見、タスク委任、結果交換を可能にします。
この3つは相互の代替手段ではありません。実際のニーズに応じて組み合わせることができます。
AIエージェントがデータ調達、金融リサーチ、企業運営、自動化サービスにますます参加するにつれ、アイデンティティ、信頼、通信、支払いは、より完全な技術システムを形成する可能性があります。ただし、オンチェーンアイデンティティは現実世界での信頼性を確立するものではなく、公開された評価もサービス品質を保証しません。実用的なアプリケーションには、堅牢なセキュリティ検証、権限管理、リスク管理が依然として必要です。
ERC-8004はオープンネットワークにおけるアイデンティティと信頼の調整を扱い、MCPはツールとデータを接続し、A2Aは異なるエージェントを接続します。これらはともに、プラットフォーム横断のAIエージェント連携の基盤を提供します。
FAQ
AIエージェントにオンチェーンアイデンティティが必要な理由は何ですか?
オンチェーンアイデンティティは、プラットフォームをまたいで照会でき、サービス情報、過去のフィードバック、検証記録にリンク可能な識別子をエージェントに提供し、単一の中央集権型ディレクトリへの依存を軽減します。
ERC-8004とは何ですか?
ERC-8004はAIエージェント向けのEthereum標準提案であり、アイデンティティ、評価、検証のレジストリを通じて、エージェントの発見と信頼評価をサポートします。
ERC-8004とMCPの主な違いは何ですか?
ERC-8004は主にプラットフォーム横断のアイデンティティと信頼情報を扱う一方、MCPは主にAIアプリケーションを外部ツール、データ、コンテキストリソースに接続する方法を扱います。
MCPとA2Aの違いは何ですか?
MCPはエージェントとツール間のやり取りに焦点を当て、A2Aは異なるエージェント間の通信、タスク委任、連携に焦点を当てます。
A2AがすでにAgent Cardをサポートしている場合、ERC-8004が必要な理由は何ですか?
Agent Cardはエージェントの機能およびサービスエンドポイントを記述できますが、ERC-8004はさらに、オンチェーンアイデンティティ、評価フィードバック、タスク検証をプラットフォーム間で共有するためのインターフェースを提供します。
ERC-8004ではAIエージェントをブロックチェーン上で実行する必要がありますか?
いいえ。AIモデルの推論およびツール実行は引き続きオフチェーンで行えます。ブロックチェーンは主に、アイデンティティ登録および関連する信頼記録に使用されます。
ERC-8004アイデンティティを持つことは、AIエージェントが安全で信頼できることを意味しますか?
いいえ。オンチェーン登録は、特定のアイデンティティとその登録記録の関連性を証明するにすぎません。リスク評価には、引き続きサービス検証、評価分析、セキュリティ管理が必要です。
ERC-8004、MCP、A2Aはx402と併用できますか?
はい。ERC-8004はアイデンティティと信頼シグナルを提供し、MCPとA2Aはツールアクセスとタスク連携を扱い、x402は有料サービス向けの決済機能を提供できます。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
主なポイント
AIエージェントにオンチェーンアイデンティティが必要な理由とは?従来のプラットフォームアカウントにはどのような限界がありますか?
ERC-8004とは?AIエージェント向けのポータブルなアイデンティティをどのように確立しますか?
MCPとは?AIエージェントを外部ツールとデータにどのように接続しますか?
A2Aとは?AIエージェント間のタスク連携をどのように支援しますか?
ERC-8004、MCP、A2Aの違いは何ですか?
ERC-8004、MCP、A2Aはマルチエージェントワークフローをどのように完結させますか?
クロスプロトコルAIエージェント連携の例
ERC-8004はクロスプラットフォームエージェントの評価と検証にどのように対応しますか?
ERC-8004が中央集権型エージェントディレクトリではなくブロックチェーンを使用する理由は何ですか?
ERC-8004はENSおよびDIDとどのように異なりますか?
オンチェーンアイデンティティはAIエージェントにどのようなセキュリティおよびプライバシー上の課題をもたらしますか?
ERC-8004、MCP、A2AはWeb3とAIエージェント経済にどのような影響を与えますか?
まとめ
FAQ


関連記事
Telcoinはクロスボーダー決済をどのように促進しているのか。Telcoinテレコム金融ネットワークの分析
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析
AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
USD.AI 収益源分析:AIインフラ借入資金による収益創出の仕組み
USD.AIトケノミクス:CHIPトークンの使用事例およびインセンティブメカニズムのデプス分析