Aktivitas perdagangan di pasar kripto semakin mengandalkan alat otomatis. Market maker, tim kuantitatif, dan trader profesional menghubungkan sistem perdagangan mereka ke akun trading melalui API untuk mengeksekusi order, mengelola posisi, memperoleh data pasar, dan menyesuaikan eksposur risiko. API meningkatkan efisiensi perdagangan sekaligus memperluas akses akun dari operasi manual ke lingkungan terprogram.
Jenis koneksi ini menimbulkan masalah yang mudah terabaikan: kunci API sendiri merupakan bagian dari izin akses akun. Jika kunci disimpan secara tidak tepat, terekspos, atau diperoleh oleh pihak yang tidak berwenang, penyerang mungkin dapat menggunakan fungsi yang diizinkan oleh kunci tersebut tanpa mengetahui kata sandi login pengguna atau kunci privat dompet. Cakupan risiko bergantung pada konfigurasi kunci. Risikonya dapat berkisar dari membaca informasi pasar dan akun hingga membuat serta membatalkan order, atau bahkan menjalankan operasi sensitif lainnya.
Insiden keamanan kunci API Lighter pada November 2026 kembali menarik perhatian pasar terhadap perlindungan kredensial akun trading. Menurut penjelasan Lighter mengenai insiden tersebut, peristiwa itu melibatkan tereksposnya kunci API milik akun seorang trader, sedangkan protokol dan smart contract itu sendiri tidak terdampak. Riset on-chain melacak sekitar 10,39 juta USDC yang ditransfer keluar dari kontrak terkait. Insiden ini menunjukkan bahwa tidak adanya kompromi langsung terhadap kontrak protokol tidak berarti akun pengguna dan izin perdagangan bebas dari risiko keamanan.
Poin-Poin Utama
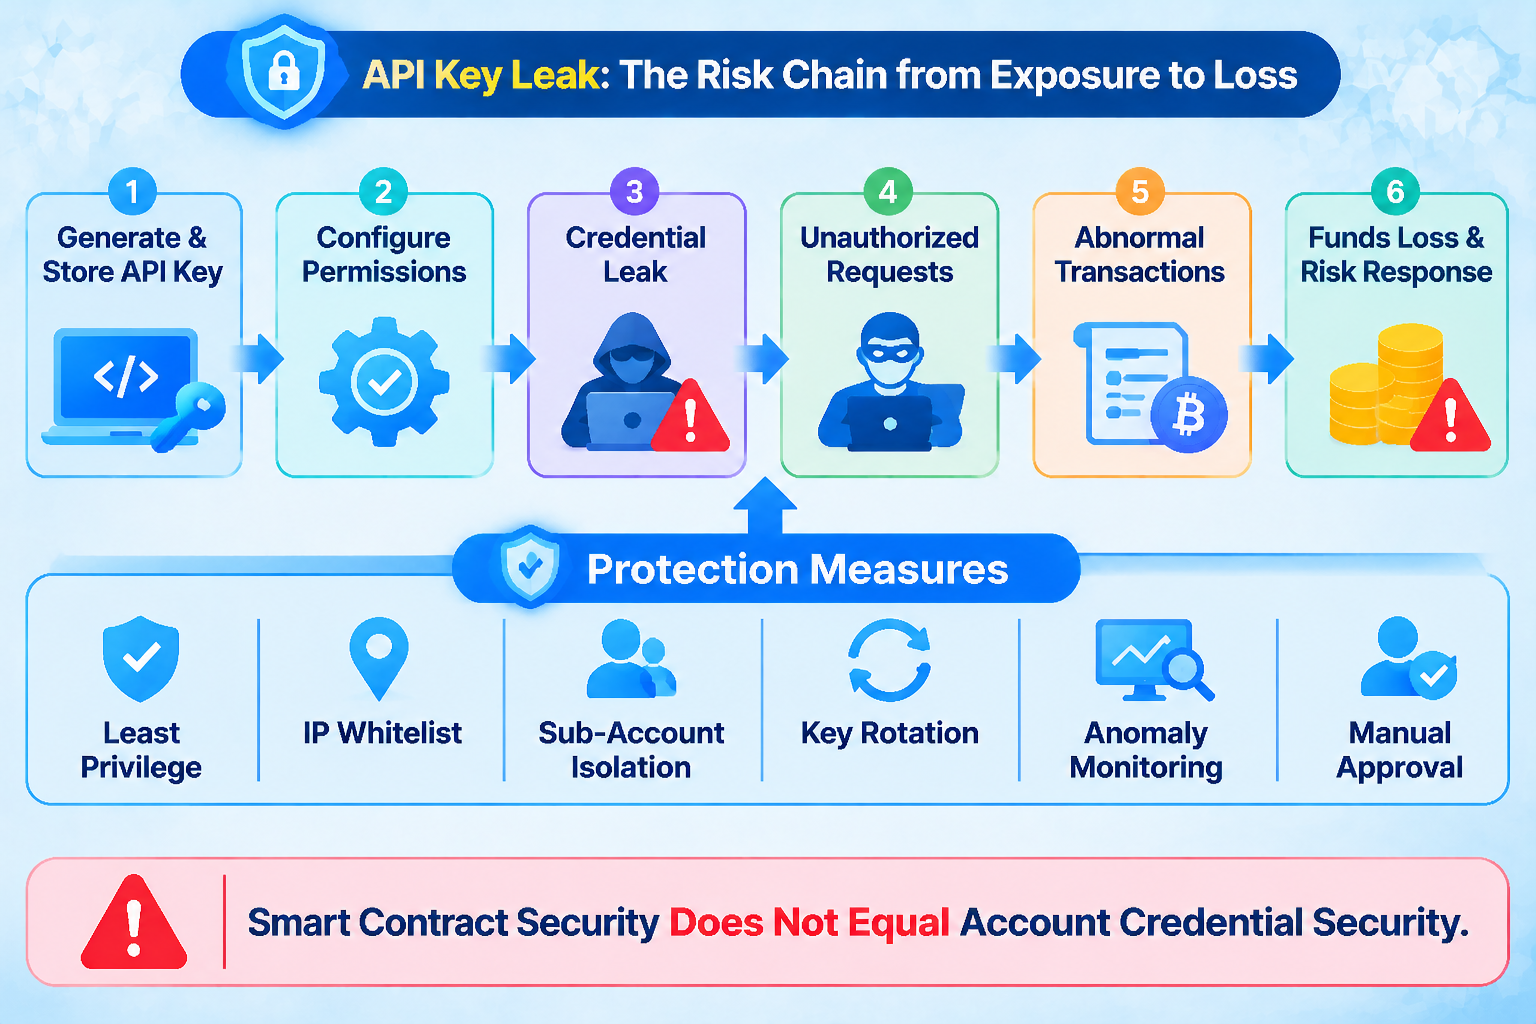
- Kunci API adalah kredensial otorisasi akun: Jika terekspos, kunci ini dapat memungkinkan penyerang melakukan operasi dalam cakupan izin kunci tersebut.
- Cakupan izin menentukan potensi kerugian: Risiko yang terkait dengan izin hanya-baca sangat berbeda dengan risiko yang terkait dengan izin trading atau penarikan.
- Keamanan tingkat akun berbeda dengan keamanan tingkat protokol: Fakta bahwa sebuah smart contract tidak dieksploitasi tidak berarti akun pengguna tidak mengalami kerugian.
- Perdagangan abnormal dapat memperbesar risiko: Trading otomatis, operasi likuiditas, dan transfer dana berskala besar dapat menyebabkan kerugian meningkat dengan cepat.
- Langkah keamanan harus diterapkan secara berlapis: Akses dengan hak istimewa minimum, daftar izin IP, rotasi kunci, isolasi subakun, dan pemantauan real-time perlu bekerja bersama.
Mengapa Kunci API Memiliki Nilai Keamanan yang Tinggi?
API adalah antarmuka yang memungkinkan pertukaran data dan pemanggilan fungsi antar aplikasi. Dalam perdagangan kripto, kunci API biasanya digunakan untuk mengidentifikasi akun dan memberi otorisasi kepada program untuk menjalankan operasi tertentu. Bot trading dapat menggunakan API untuk memperoleh data pasar, membaca saldo akun, mengirimkan order, dan mengelola posisi tanpa mengharuskan pengguna menjalankan setiap tindakan secara manual.
Risiko keamanan dari kunci API berasal dari kemampuan otorisasinya. Jika sebuah kunci hanya memiliki izin untuk membaca data pasar, tindakan yang dapat dilakukan penyerang biasanya relatif terbatas meskipun kunci tersebut terekspos. Jika kunci mengizinkan penempatan order, pembatalan order, atau operasi akun lainnya, penyerang mungkin dapat memengaruhi aset akun melalui perdagangan abnormal. Setiap platform membagi dan mendukung izin API secara berbeda, sehingga pengguna harus mengonfirmasi makna spesifik dari setiap izin saat membuat kunci.
Kunci API juga dapat disimpan dalam file konfigurasi server, repositori kode, skrip otomatisasi, sistem log, atau alat trading pihak ketiga. Jika lingkungan ini tidak memiliki kontrol akses, kunci dapat terekspos tanpa sepengetahuan pengguna. Pengelolaan keamanan tidak dapat hanya berfokus pada platform perdagangan. Pengelolaan tersebut juga harus mencakup lingkungan pengembangan pengguna sendiri, server cloud, dan layanan pihak ketiga.
Bagaimana Kunci API yang Terekspos Dapat Menyebabkan Kerugian Nyata?
Kunci yang terekspos tidak selalu menyebabkan transfer dana secara langsung. Penyerang mungkin terlebih dahulu menggunakan izin trading untuk membuat order abnormal, mengubah posisi akun, atau menciptakan eksekusi yang tidak menguntungkan. Jika akun menggunakan leverage tinggi, dampak harga dan perubahan margin dapat semakin memperbesar kerugian. Risiko spesifik bergantung pada izin akun, aturan perdagangan, dan praktik pengelolaan dana.
Dalam lingkungan trading otomatis, sistem perdagangan dapat terus berjalan dan mengeksekusi strategi yang telah ditentukan. Jika penyerang dapat menggunakan izin yang terekspos untuk mengubah parameter perdagangan, mengirimkan order abnormal, atau memanipulasi aktivitas akun, sistem dapat menjalankan beberapa operasi secara berurutan dalam waktu singkat. Bagi akun market-making, perdagangan abnormal juga dapat memengaruhi kuotasi, pengelolaan inventaris, dan alokasi likuiditas, sehingga menyebabkan kerugian yang melampaui satu order.
Insiden Lighter pada November 2026 memberikan contoh spesifik. Lighter menyatakan bahwa insiden tersebut disebabkan oleh tereksposnya kunci API milik akun seorang trader dan menegaskan bahwa protokol serta smart contract tidak terdampak. Investigasi on-chain oleh Bitquery mencatat sekitar 10.393.057 USDC ditransfer keluar dari kontrak yang terkait dengan Lighter. Dana tersebut kemudian ditukar menjadi ETH dan ditransfer melalui beberapa alamat. Perkiraan mengenai akun yang berpotensi terdampak dan total kerugian berbeda-beda di berbagai laporan. Oleh karena itu, jumlah transfer yang diamati secara on-chain perlu dibedakan dari kerugian akun yang belum sepenuhnya dikonfirmasi.
Mengapa Pengguna Tetap Dapat Kehilangan Dana Jika Protokol Tidak Dikompromikan?
Keamanan protokol blockchain dan keamanan otorisasi akun beroperasi pada tingkat yang berbeda. Kerentanan smart contract biasanya melibatkan kode kontrak, kontrol akses, atau logika transfer aset itu sendiri. Sebaliknya, kunci API yang terekspos dapat terjadi akibat masalah pengelolaan kredensial yang melibatkan akun pengguna, program trading, atau layanan pihak ketiga. Bahkan ketika suatu protokol mengeksekusi transaksi sebagaimana dirancang, kerugian tetap dapat terjadi jika otorisasi akun disalahgunakan.
Perbedaan ini sangat penting dalam DeFi dan perdagangan on-chain. Protokol on-chain dapat memverifikasi apakah suatu transaksi mematuhi aturan kontrak, tetapi secara umum tidak dapat menentukan apakah pihak yang memulai operasi benar-benar telah menerima otorisasi dari pemilik akun. Jika penyerang memegang kredensial API yang valid dan menjalankan operasi melalui proses yang diizinkan oleh protokol, catatan on-chain dapat menunjukkan serangkaian transaksi yang secara teknis valid.
Oleh karena itu, penilaian keamanan tidak dapat hanya berfokus pada apakah sebuah smart contract telah diaudit. Penilaian juga harus mempertimbangkan bagaimana kunci akun dibuat, disimpan, dan digunakan, apakah otorisasi dibatasi, serta apakah perilaku abnormal dapat segera diidentifikasi. Keamanan akun, keamanan endpoint, pengelolaan API, dan keamanan smart contract harus bekerja bersama sebagai sistem perlindungan yang lengkap.
Bagaimana Akses dengan Hak Istimewa Minimum Dapat Mengurangi Risiko API?
Akses dengan hak istimewa minimum merupakan prinsip penting dalam pengelolaan keamanan API. Pengguna sebaiknya hanya mengaktifkan izin yang diperlukan agar kunci API dapat menjalankan tugas tertentu. Misalnya, program pemantauan pasar biasanya hanya memerlukan izin untuk membaca data pasar. Bot trading mungkin memerlukan izin untuk membuat dan membatalkan order, tetapi tidak selalu memerlukan izin penarikan. Jika suatu aplikasi tidak memerlukan akses untuk mentransfer dana keluar dari akun, aplikasi tersebut tidak seharusnya diberi izin yang sesuai.
Untuk program yang perlu mengeksekusi perdagangan, pengguna dapat membatasi aset yang dapat diakses dengan menempatkannya dalam subakun independen. Memisahkan akun strategi dari akun pendanaan utama dapat membantu mengurangi dampak dari satu kali paparan kredensial. Tim market-making dan kuantitatif juga dapat menetapkan batas akun dan izin yang berbeda berdasarkan jenis strategi, ukuran dana, dan frekuensi perdagangan.
Daftar izin IP adalah langkah keamanan umum lainnya. Membatasi permintaan API pada alamat server tertentu dapat mengurangi kemungkinan sebuah kunci disalahgunakan di lingkungan lain. Namun, daftar izin IP tidak dapat menggantikan perlindungan kunci yang tepat. Jika penyerang telah mengompromikan server yang disetujui atau program trading itu sendiri memiliki kerentanan, penyerang masih dapat melakukan operasi abnormal melalui jalur jaringan yang sah.
Mengapa Rotasi Kunci dan Pemantauan Aktivitas Abnormal Penting?
Kunci API tidak boleh diperlakukan sebagai kredensial statis yang tetap valid tanpa batas waktu. Pengguna dan institusi dapat menetapkan jadwal rotasi berdasarkan risiko bisnis serta segera mencabut kunci lama dan membuat kunci baru ketika terjadi perubahan personel, migrasi server, penggantian layanan pihak ketiga, atau terdeteksi akses abnormal. Rotasi kunci dapat memperpendek periode efektif kredensial yang terekspos, tetapi proses pembaruan tidak boleh menyebabkan gangguan tak terencana pada sistem produksi.
Pemantauan aktivitas abnormal membantu mengidentifikasi tanda-tanda bahwa kredensial mungkin telah disalahgunakan. Permintaan dari alamat IP yang tidak dikenal, frekuensi perdagangan yang tidak biasa, ukuran order abnormal, perubahan izin akun, serta sejumlah besar pembatalan atau operasi dana dalam waktu singkat dapat memicu peringatan. Akun institusional juga dapat menetapkan batas perdagangan dan mekanisme persetujuan manual agar operasi berisiko tinggi tidak dapat diselesaikan melalui satu permintaan API.
Pengelolaan log juga penting. Sistem harus mencatat waktu penggunaan kunci, sumber permintaan, jenis operasi, dan hasil eksekusi, tetapi tidak boleh menulis kunci lengkap ke dalam log biasa. Log itu sendiri juga memerlukan kontrol akses dan perlindungan terhadap manipulasi. Jika tidak, penyerang dapat menghapus atau mengubah bukti penting setelah menyebabkan kerugian.
Bagaimana Risiko API Berinteraksi dengan Pengelolaan Dana DeFi?
Dalam ekosistem DeFi, akun trading, dompet on-chain, dan kontrak protokol dapat terhubung melalui program otomatis. Bot trading dapat memantau harga on-chain dan mengeksekusi perdagangan, sistem market-making dapat menyesuaikan alokasi dana berdasarkan kondisi pasar, dan alat pengelolaan dana dapat menjalankan operasi on-chain melalui API atau layanan penandatanganan. Semakin banyak koneksi yang ada, semakin penting batas izin dan pengelolaan kredensial.
Jika suatu akun trading menyimpan dana dalam jumlah besar atau dapat mengelola beberapa akun strategi, kunci API yang terekspos dapat menciptakan eksposur risiko yang lebih luas. Posisi yang dimiliki sebuah institusi di pasar lain juga dapat dievaluasi kembali setelah insiden keamanan. Pada November 2026, informasi pemantauan pasar menunjukkan bahwa Abraxas Capital menyesuaikan posisi on-chain-nya setelah insiden kunci API terkait. Dilaporkan bahwa perusahaan tersebut menutup sekitar $200 juta posisi terkait, mentransfer sekitar 109 juta USDC sebagai jaminan, dan mengajukan penebusan sekitar 219.000 HYPE. Pengurangan posisi dan permintaan penebusan tersebut merupakan tindakan respons risiko berikutnya dan tidak boleh disamakan dengan kerugian akibat paparan awal kunci API.
Peristiwa ini menunjukkan bahwa insiden keamanan dapat memengaruhi beberapa pasar melalui keputusan pengelolaan dana dan pengendalian risiko. Namun, fakta bahwa peristiwa terjadi dalam urutan tertentu saja tidak cukup untuk menyimpulkan bahwa seluruh penyesuaian posisi berikutnya merupakan kerugian langsung. Tindakan respons risiko dari satu institusi juga tidak seharusnya diperlakukan sebagai bukti kegagalan sistemik di seluruh pasar DeFi.
Bagaimana Pengguna Gate Harus Memahami API dan Keamanan Akun?
Bagi pengguna platform perdagangan seperti Gate, keamanan API juga harus menjadi bagian dari pengelolaan akun. Jika Anda menggunakan API untuk menghubungkan bot trading, alat data pasar, atau program kuantitatif, terlebih dahulu verifikasi sumber aplikasi dan persyaratan izinnya. Kemudian, batasi izin kunci berdasarkan pengaturan keamanan yang benar-benar disediakan oleh platform. Jangan mengirimkan kunci API kepada orang asing atau menuliskannya di repositori kode publik maupun file konfigurasi yang tidak terlindungi.
Pengguna juga sebaiknya meninjau daftar kunci API secara berkala, mencabut kunci yang tidak lagi digunakan, dan membuat kredensial terpisah untuk aplikasi yang berbeda. Jika platform mendukung daftar izin IP, subakun, pemisahan izin, atau fitur keamanan lainnya, konfigurasikan fitur tersebut secara tepat sesuai skenario bisnis spesifik. Untuk perdagangan berfrekuensi tinggi atau otomatis, pertimbangkan untuk menetapkan batas ukuran order, peringatan aktivitas abnormal, dan mekanisme jeda manual.
Gate menyediakan layanan perdagangan, termasuk perdagangan spot dan futures. Saat menggunakan alat trading otomatis, pengguna juga perlu membedakan risiko akun spot dan akun futures. Perdagangan futures melibatkan mekanisme margin, leverage, dan likuidasi. Jika izin API disalahgunakan, hal ini dapat menimbulkan risiko terkait posisi yang lebih kompleks. Izin API spesifik dan pengaturan keamanan akun yang tersedia harus mengacu pada informasi terbaru dalam dokumentasi API resmi Gate serta halaman keamanan platform.
Kesimpulan
Kunci API adalah alat penting untuk trading otomatis dan pengelolaan akun, tetapi juga membentuk batas keamanan antara akun trading dan program eksternal. Setelah kredensial terekspos, penyerang dapat menggunakan izin akun yang sudah ada untuk melakukan operasi abnormal. Pengguna dapat mengalami kerugian nyata bahkan ketika protokol yang mendasarinya dan smart contract belum dikompromikan.
Oleh karena itu, keamanan API tidak dapat mengandalkan satu langkah saja. Akses dengan hak istimewa minimum, isolasi akun, rotasi kunci, pembatasan IP, dan pemantauan aktivitas abnormal harus membentuk sistem yang lengkap. Bagi pengguna institusional maupun individu, pengelolaan keamanan yang efektif berarti memastikan setiap kredensial hanya dapat menjalankan tugas yang diperlukan serta membatasi dampak potensial dari suatu insiden semaksimal mungkin.
FAQ
Apakah Kunci API yang Terekspos Selalu Mengakibatkan Dana Dicuri?
Tidak selalu. Risiko aktual bergantung pada izin kunci, pengaturan akun, dan pembatasan platform. Kunci hanya-baca memiliki potensi dampak yang berbeda dibandingkan kunci dengan izin trading atau penarikan.
Apa Perbedaan antara Kunci API dan Kunci Privat Dompet?
Kunci API umumnya digunakan untuk memberi otorisasi kepada program agar dapat mengakses akun trading atau menjalankan operasi tertentu. Kunci privat dompet digunakan untuk mengendalikan alamat on-chain dan menandatangani transaksi. Keduanya memerlukan perlindungan ketat, tetapi izin dan kasus penggunaannya berbeda.
Mengapa Akun Tetap Dapat Mengalami Kerugian Ketika Smart Contract Tidak Memiliki Kerentanan?
Penyerang dapat menggunakan kredensial akun yang valid untuk menjalankan operasi yang diizinkan oleh protokol. Kontrak memverifikasi apakah suatu transaksi mematuhi aturannya, tetapi mungkin tidak dapat menentukan apakah operator benar-benar telah menerima otorisasi dari pemilik akun.
Bagaimana Risiko Paparan Kunci API Dapat Dikurangi?
Anda dapat menggunakan langkah-langkah seperti akses dengan hak istimewa minimum, daftar izin IP, subakun independen, rotasi kunci, penyimpanan aman, dan pemantauan perdagangan abnormal. Anda juga harus mencabut kunci yang tidak lagi digunakan.
Apakah Kunci API Harus Mengaktifkan Izin Penarikan?
Izin ini sebaiknya dipertimbangkan hanya jika benar-benar diperlukan untuk bisnis dan terdapat kontrol keamanan tambahan. Sebagian besar bot trading tidak memerlukan izin penarikan. Menghindari otorisasi yang tidak diperlukan dapat mengurangi potensi cakupan kerugian.