Dalam lingkungan blockchain publik Web3, transparansi selalu menjadi salah satu karakteristik utamanya. Setelah pengguna mengirimkan transaksi, transaksi tersebut biasanya masuk ke Mempool, tempat transaksi menunggu validator atau produsen blok untuk mengurutkannya dan memasukkannya ke dalam blok. Sebelum transaksi benar-benar dieksekusi, pengamat di jaringan sering kali dapat melihat sebagian atau seluruh informasinya, termasuk kontrak yang dipanggil, parameter pemanggilan, aset yang terlibat, dan ukuran transaksi. Visibilitas publik memungkinkan verifikasi, tetapi juga mengekspos strategi trading kepada searcher, bot arbitrase, dan peserta pasar lainnya.
Transparansi ini sangat penting dalam DeFi. Pengguna mungkin hanya ingin melakukan swap, menyesuaikan posisi, atau mengirimkan operasi on-chain yang kompleks. Namun, sebelum transaksi dieksekusi, peserta lain sudah dapat mengamati niat pengguna dan mengambil tindakan berdasarkan informasi tersebut. Akibatnya, front-running, serangan sandwich, dan isu yang lebih luas terkait maximal extractable value (MEV) telah lama menjadi masalah penting yang perlu ditangani oleh infrastruktur trading on-chain.
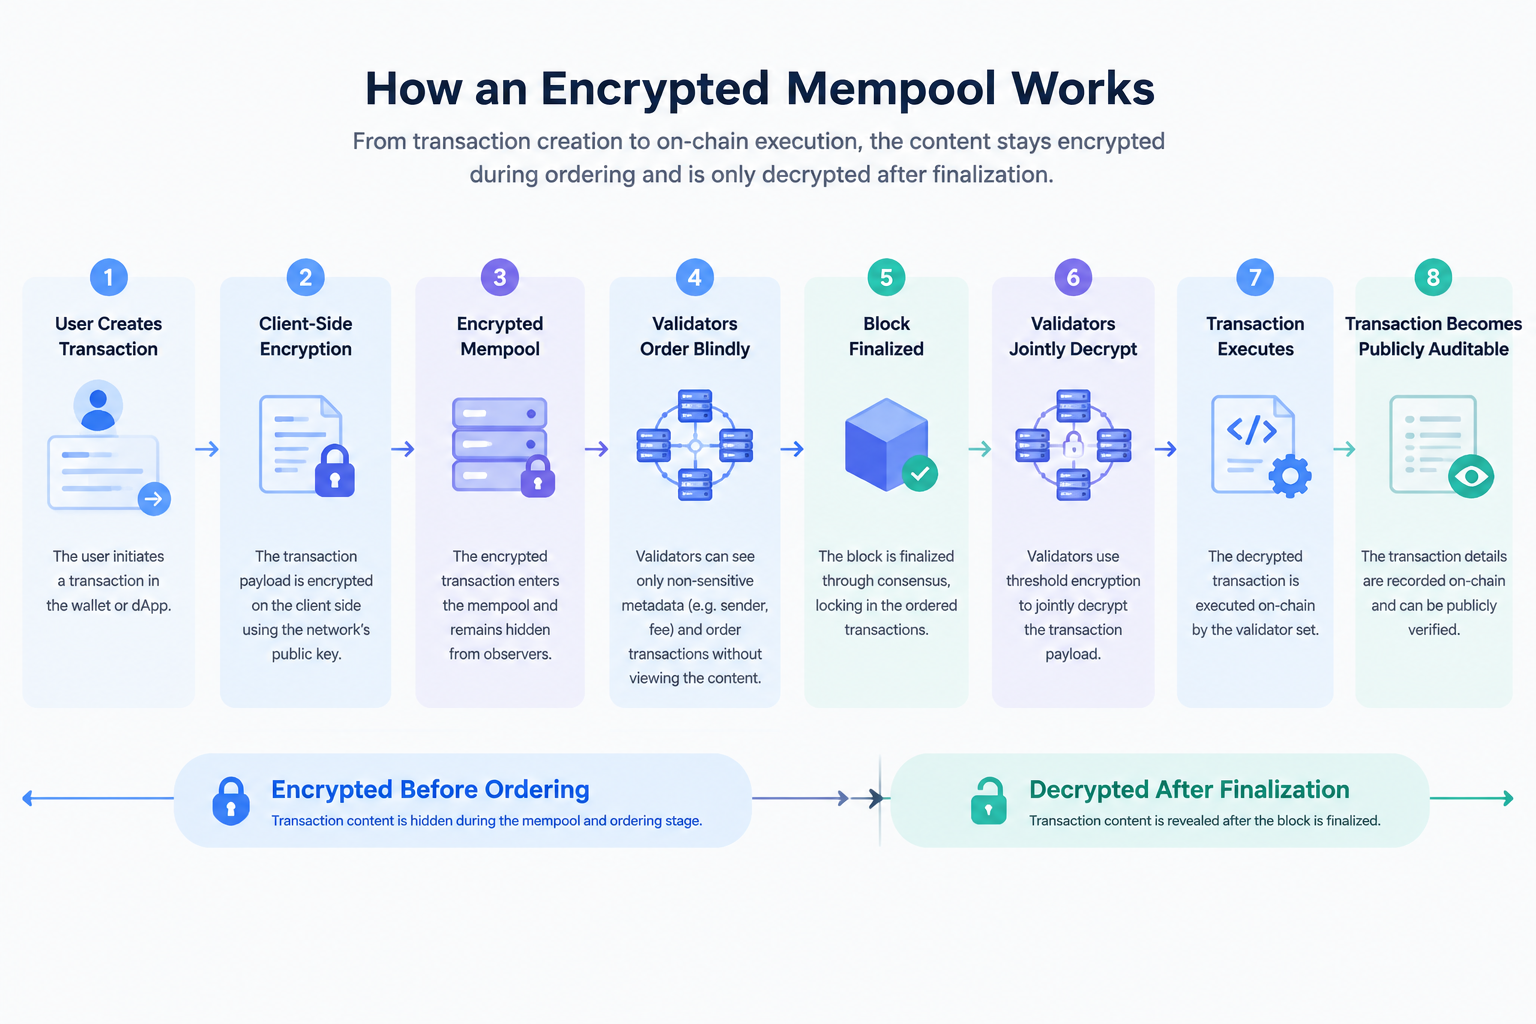
Konsep di balik Mempool terenkripsi adalah menambahkan lapisan perlindungan kriptografis pada konten transaksi setelah memasuki Mempool, tetapi sebelum blok difinalisasi. Pengguna mengenkripsi Payload transaksi di sisi klien, lalu transaksi memasuki Mempool dalam bentuk ciphertext dan tetap tersembunyi selama pengurutan transaksi. Hanya setelah blok mencapai konsensus, validator bersama-sama mendekripsi dan mengeksekusinya. Aptos menerapkan Mempool terenkripsi native protokol di mainnet pada Oktober 2026 dan merancangnya sebagai fitur yang dapat diaktifkan untuk setiap transaksi.
Yang lebih penting, Mempool terenkripsi bukan sekadar tentang “menyembunyikan transaksi”. Mekanisme ini secara mendasar mendefinisikan ulang visibilitas informasi di seluruh siklus hidup transaksi blockchain: siapa yang dapat melihat transaksi, kapan mereka dapat melihatnya, siapa yang bertanggung jawab atas pengurutan, siapa yang bertanggung jawab atas dekripsi, serta bagaimana verifiabilitas publik dapat dipertahankan sambil mengurangi kebocoran niat transaksi. Bagi Web3, hal ini menjadikan Mempool terenkripsi sebagai arah teknologi penting yang menghubungkan privasi transaksi, perlindungan MEV, dan desain infrastruktur blockchain.
Poin Penting
- Mempool terenkripsi mengenkripsi Payload transaksi agar transaksi tidak dapat dibaca sebelum dieksekusi
- Transaksi dapat memasuki Mempool dan berpartisipasi dalam pengurutan dalam bentuk ciphertext, lalu didekripsi setelah blok difinalisasi
- Enkripsi ambang batas mencegah satu validator membaca transaksi tertunda secara mandiri, sehingga mengurangi risiko kebocoran niat transaksi
- Mempool terenkripsi terutama menyediakan “privasi pra-eksekusi” dan bukan blockchain yang sepenuhnya anonim
- Mekanisme ini dapat mengubah cara perlindungan MEV, trading on-chain, dan infrastruktur DeFi dirancang di Web3
Apa Itu Mempool Terenkripsi: Dari Kumpulan Transaksi Publik ke Kumpulan Transaksi Terenkripsi
Untuk memahami Mempool terenkripsi, Anda perlu terlebih dahulu memahami peran Mempool dalam blockchain. Setelah pengguna mengirimkan transaksi, transaksi tersebut tidak langsung menjadi bagian dari blok final. Sebaliknya, transaksi terlebih dahulu masuk ke kumpulan transaksi yang menunggu untuk diproses. Validator atau produsen blok memilih dan mengurutkan transaksi tertunda, lalu menggunakan konsensus untuk memasukkannya ke dalam blok. Oleh karena itu, Mempool dapat dipahami sebagai lapisan perantara penting antara “pengiriman pengguna” dan “konfirmasi blok”.
Karakteristik utama Mempool publik tradisional adalah tingginya visibilitas konten transaksi. Setelah pengguna menandatangani dan menyiarkan transaksi, peserta jaringan lain dapat mengamati informasi terkait serta menganalisis niatnya sebelum transaksi tersebut dieksekusi secara resmi. Misalnya, swap dalam jumlah besar dapat mengungkap aset yang ingin dibeli atau dijual pengguna, sedangkan operasi DeFi yang kompleks dapat mengekspos strategi yang sedang dijalankan pengguna. Bagi searcher otomatis, informasi ini dapat menjadi dasar untuk mengambil tindakan lebih awal.
Mempool terenkripsi mengubah visibilitas informasi pada tahap ini. Saat mekanisme ini digunakan, pengguna terlebih dahulu mengenkripsi Payload transaksi di sisi klien, kemudian mengirimkan transaksi terenkripsi ke jaringan. Setelah transaksi memasuki Mempool, produsen blok masih dapat melihat informasi akun dan biaya yang diperlukan, tetapi mereka tidak dapat langsung membaca fungsi yang dipanggil atau parameter spesifiknya. Transaksi dapat diurutkan dalam keadaan tetap terenkripsi, kemudian memasuki tahap dekripsi dan eksekusi setelah blok difinalisasi. Aptos saat ini menggunakan alur transaksi ini.
Oleh karena itu, Mempool terenkripsi tidak menyembunyikan transaksi secara permanen. Sebaliknya, mekanisme ini memindahkan titik ketika “konten transaksi menjadi publik” ke tahap yang lebih akhir. Transaksi pada akhirnya tetap dapat dicatat on-chain dan diverifikasi secara publik. Namun, sebelum transaksi difinalisasi, pengamat tidak lagi dapat mengakses niat lengkapnya terlebih dahulu. Desain ini membuat Mempool terenkripsi lebih dekat dengan mekanisme “privasi pra-eksekusi” daripada sistem transaksi anonim tradisional.
Cara Mempool Terenkripsi Melindungi Konten Transaksi Melalui Enkripsi Ambang Batas
Kunci Mempool terenkripsi bukan sekadar menggunakan kunci enkripsi biasa. Mekanisme ini harus menyelesaikan masalah yang lebih kompleks: jika hanya satu entitas yang dapat mendekripsi transaksi, entitas tersebut dapat menjadi risiko kepercayaan baru. Oleh karena itu, protokol perlu mendistribusikan kemampuan dekripsi kepada beberapa validator sekaligus mencegah validator mana pun membaca transaksi terlebih dahulu.
Aptos saat ini menggunakan mekanisme enkripsi ambang batas. Pengguna memperoleh kunci publik enkripsi yang sesuai dengan Epoch saat ini, mengenkripsi Payload transaksi, lalu mengirimkannya. Setelah transaksi memasuki Mempool, pemimpin blok dapat berpartisipasi dalam pengurutan transaksi, tetapi tidak dapat melihat fungsi yang dipanggil transaksi atau parameter yang dikandungnya. Hanya setelah blok mencapai konsensus, validator bersama-sama merekonstruksi kemampuan dekripsi dan memungkinkan transaksi memasuki tahap eksekusi.
Di sini, “ambang batas” berarti kemampuan dekripsi didistribusikan di antara beberapa validator. Berdasarkan desain Aptos, satu validator tidak dapat mendekripsi transaksi tertunda secara mandiri, dan subset validator yang mengendalikan kurang dari dua pertiga stake jujur on-chain tidak dapat menyelesaikan proses dekripsi. Dengan kata lain, mayoritas berbobot stake yang diperlukan untuk memicu dekripsi konsisten dengan asumsi keamanan konsensus yang digunakan Aptos untuk menghasilkan blok.
Nilai utama desain ini adalah menghindari pengenalan “penjaga gerbang” terpusat yang hanya berfungsi untuk privasi transaksi. Jika transaksi harus terlebih dahulu diserahkan kepada relay privat, builder pihak ketiga, atau komite eksternal untuk dekripsi, pengguna secara efektif memindahkan kepercayaan dari validator blockchain kepada institusi lain. Enkripsi ambang batas native protokol justru berupaya membangun privasi transaksi langsung pada sistem validator dan konsensus blockchain itu sendiri.
Hal ini sangat penting dari perspektif filosofi desain Web3. Privasi bukan hanya tentang “tidak ada yang dapat melihat apa pun”. Privasi juga melibatkan pertanyaan, “Untuk memperoleh privasi, apakah saya harus mempercayai pihak terpusat baru?” Salah satu area eksplorasi utama Mempool terenkripsi adalah menjaga agar perlindungan privasi tetap sekonsisten mungkin dengan model keamanan konsensus yang telah ada.
Mengapa Mempool Terenkripsi Dapat Mengurangi Risiko MEV dan Front-Running
Salah satu sumber penting MEV adalah jendela observasi yang ada sebelum transaksi dieksekusi. Ketika transaksi pengguna telah disiarkan tetapi belum masuk ke blok final, searcher dapat menganalisis kontennya dan berupaya memperoleh keuntungan dengan mengubah urutan transaksi, menyisipkan transaksi, atau menyesuaikan posisi transaksi mereka sendiri.
Misalnya, dalam kumpulan transaksi publik, swap dalam jumlah besar dapat mengungkap arah trading yang jelas. Setelah mendeteksi transaksi tersebut, bot dapat mencoba membeli aset terkait terlebih dahulu, membiarkan transaksi pengguna menggerakkan harga, lalu menyelesaikan transaksi berlawanan arah. Ini merupakan konsep umum di balik front-running dan serangan sandwich. Bagi pengguna, masalahnya mungkin bukan berasal dari smart contract itu sendiri, melainkan dari struktur informasi ketika “niat transaksi dipublikasikan terlebih dahulu”.
Mempool terenkripsi tidak secara langsung menghilangkan MEV. Sebaliknya, mekanisme ini mengurangi salah satu sumber informasi yang menjadi dasar bagi jenis MEV tertentu. Ketika Payload transaksi tetap terenkripsi selama tahap pengurutan, searcher tidak dapat mengetahui terlebih dahulu fungsi yang dipanggil pengguna, aset yang diperdagangkan, atau parameter yang digunakan. Hal ini membatasi peluang untuk memosisikan diri lebih awal berdasarkan konten transaksi. Aptos juga mengidentifikasi pengurangan front-running, serangan sandwich, dan kebocoran nilai transaksi sebagai area penerapan penting bagi mekanisme ini.
Namun, penting untuk menghindari kesalahpahaman umum: Mempool terenkripsi tidak berarti semua MEV akan hilang. MEV memiliki banyak sumber, termasuk pengurutan blok, likuidasi, arbitrase, dan faktor struktur pasar lainnya. Jika suatu bentuk MEV tidak bergantung pada visibilitas publik Payload transaksi sebelum eksekusi, menyembunyikan konten transaksi saja tidak akan menghilangkannya. Secara lebih tepat, Mempool terenkripsi terutama mengurangi MEV yang didasarkan pada pengamatan dan tindakan atas konten transaksi tertunda terlebih dahulu.
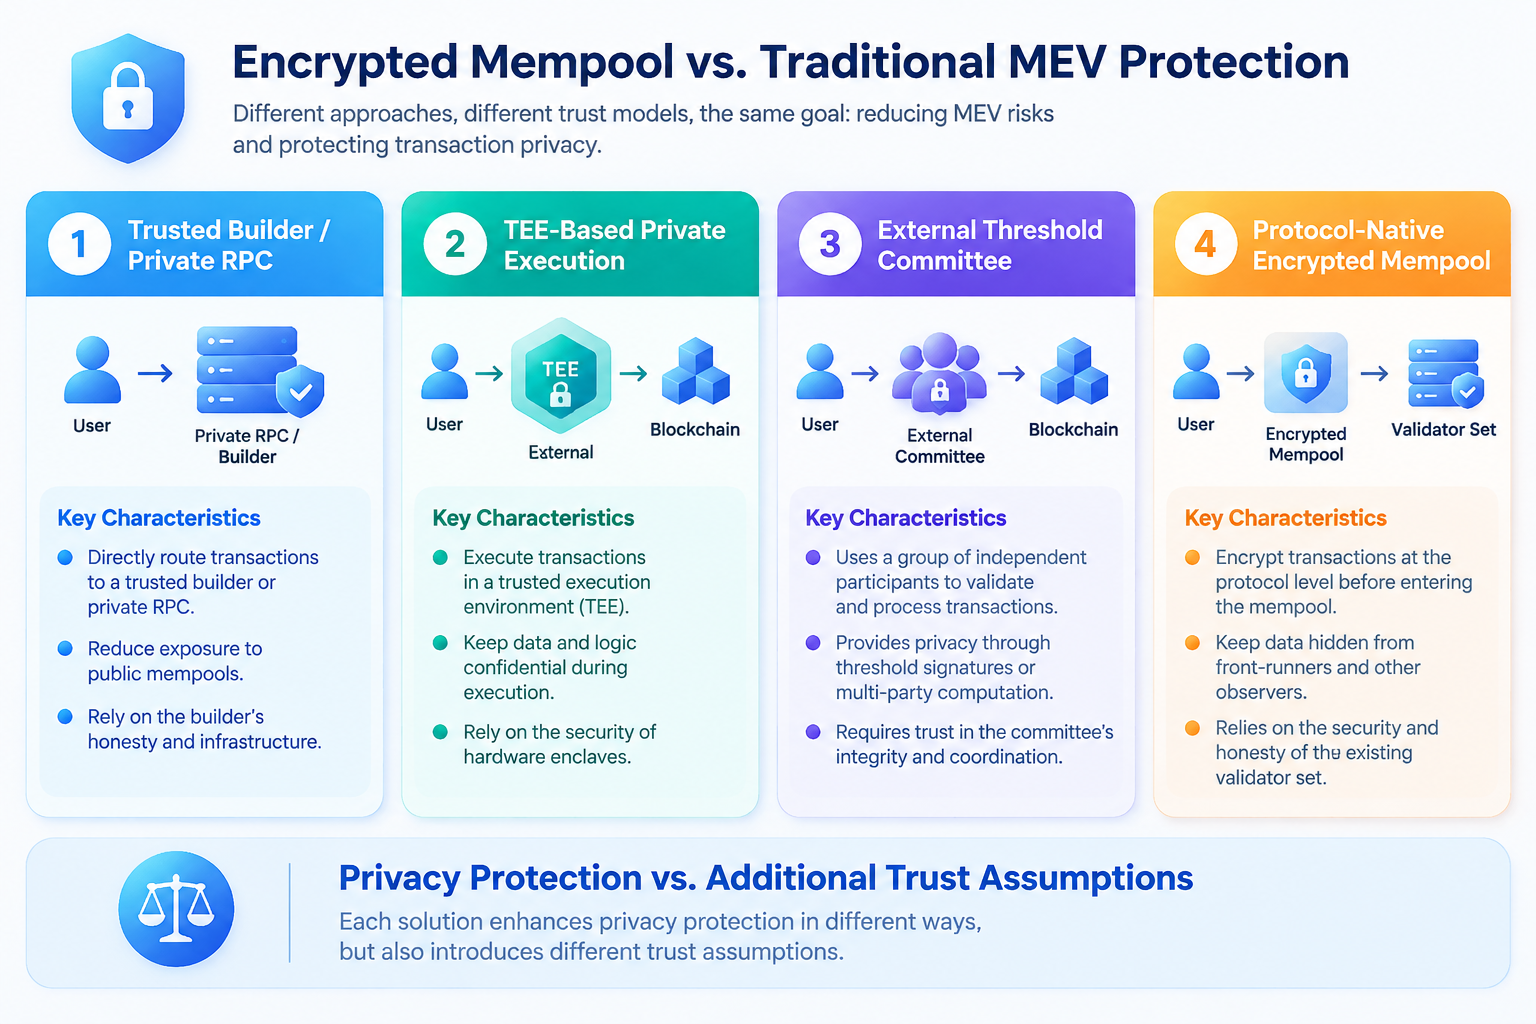
Hal ini juga membedakannya dari mekanisme perlindungan MEV tradisional. RPC privat, builder transaksi tepercaya, TEE, dan komite kunci eksternal juga dapat mengurangi kebocoran konten transaksi, tetapi masing-masing menggunakan model kepercayaan yang berbeda. Fokus Mempool terenkripsi adalah menempatkan perlindungan ini secara langsung pada lapisan protokol.
Mengapa “Native Protokol” Menjadi Prinsip Desain Utama untuk Mempool Terenkripsi
Dalam solusi privasi blockchain, salah satu pertanyaan yang sering terabaikan adalah apakah perlindungan transaksi memperkenalkan asumsi kepercayaan baru. Pengguna mungkin bersedia menyembunyikan konten transaksi mereka, tetapi jika hal itu mengharuskan mereka menyerahkan transaksi plaintext kepada institusi baru, perlindungan privasi itu sendiri dapat menciptakan permukaan serangan baru.
Rute transaksi privat tradisional biasanya mengirimkan transaksi ke layanan RPC, builder, atau relay tertentu. Pendekatan ini mencegah peserta lain pada jaringan publik melihat transaksi secara langsung, tetapi penyedia layanan masih dapat melihat transaksi plaintext. Bagi pengguna biasa, ini merupakan solusi praktis, tetapi privasi bergantung pada perilaku dan keamanan operator pihak ketiga.
Pendekatan lain adalah menggunakan trusted execution environment (TEE) untuk menjaga kerahasiaan transaksi dalam lingkungan perangkat keras tertentu. TEE dapat menyediakan isolasi yang kuat, tetapi keamanannya juga bergantung pada perangkat keras, firmware, dan lingkungan operasional yang mendasarinya. Komite ambang batas eksternal mendistribusikan hak dekripsi kepada komite independen, yang dapat mengurangi risiko titik kegagalan tunggal, tetapi memperkenalkan persyaratan kepercayaan terkait tata kelola off-chain dan operasional komite.
Sebaliknya, Mempool terenkripsi Aptos berupaya mengintegrasikan enkripsi ambang batas langsung ke dalam AptosBFT, sehingga validator yang bertanggung jawab atas pengurutan transaksi juga berpartisipasi dalam pengelolaan kemampuan dekripsi. Tujuannya bukan untuk mengklaim bahwa “kepercayaan tidak lagi diperlukan”, melainkan untuk menggunakan kembali sebanyak mungkin asumsi kepercayaan konsensus blockchain yang sudah perlu diterima pengguna. Aptos secara resmi mendefinisikan hal ini sebagai implementasi native protokol dan menekankan bahwa mekanisme ini menggunakan asumsi kepercayaan yang sama dengan chain itu sendiri.
Dari perspektif perkembangan infrastruktur Web3, desain ini penting. Perlindungan privasi dalam sistem terdesentralisasi tidak seharusnya dievaluasi hanya dengan menanyakan apakah sesuatu dapat dienkripsi. Perlu juga ditanyakan kepada siapa pengguna harus memberikan kepercayaan setelah enkripsi diterapkan. Nilai desain native protokol terletak pada upayanya untuk mengurangi lapisan kepercayaan tambahan dan menjadikan kemampuan privasi sebagai bagian dari infrastruktur blockchain yang mendasarinya.
Pada tingkat teoretis, mengenkripsi transaksi tidaklah sulit. Tantangan sebenarnya adalah memungkinkan transaksi terenkripsi beroperasi dalam skala besar pada blockchain berperforma tinggi. Enkripsi mencegah node membaca konten transaksi secara langsung, tetapi transaksi pada akhirnya harus didekripsi dan dieksekusi dengan benar. Jika setiap transaksi memerlukan komunikasi ekstensif di antara banyak node, biaya performa enkripsi dapat mengimbangi keunggulan throughput blockchain.
Oleh karena itu, salah satu isu utama bagi Mempool terenkripsi tingkat produksi adalah bagaimana menjaga skalabilitas enkripsi ambang batas ketika banyak transaksi memasuki blok secara bersamaan. Aptos menangani hal ini dengan menggunakan skema enkripsi ambang batas batch yang memungkinkan seluruh blok didekripsi secara batch sambil menjaga volume komunikasi yang diperlukan oleh setiap validator tetap relatif stabil. Tolok ukur Aptos yang dipublikasikan menggunakan 50 node menunjukkan bahwa skema ini menambahkan latensi blok sekitar 20 milidetik dibandingkan AptosBFT dalam lingkungan produksi, sementara blok Aptos dapat mencapai finalitas dalam waktu kurang dari satu detik.
Pada saat yang sama, Mempool terenkripsi tidak berupaya menyembunyikan semua informasi transaksi. Dalam versi Aptos saat ini, informasi seperti alamat pengguna dan Gas Fee tetap terlihat, sedangkan Payload transaksi—yaitu fungsi yang dipanggil dan parameternya—tetap terenkripsi sebelum eksekusi. Setelah blok difinalisasi, konten transaksi dapat dicatat on-chain, sehingga chain tetap mempertahankan auditabilitas publik.
Hal ini menciptakan pendekatan desain yang berbeda dari sistem sepenuhnya anonim. Alih-alih membuat transaksi tidak terlihat secara permanen, pendekatan ini mengendalikan visibilitas informasi transaksi pada berbagai tahap siklus hidup. Bagi sistem DeFi yang memerlukan penyelesaian dan verifiabilitas publik, jenis “privasi bertahap” ini mungkin lebih praktis daripada menyembunyikan transaksi sepenuhnya.
Dari perspektif infrastruktur, inilah pula yang membuat Mempool terenkripsi layak diperhatikan. Mempool terenkripsi tidak sekadar menambahkan sakelar privasi. Sebaliknya, mekanisme ini mendesain ulang seluruh siklus hidup transaksi, mulai dari pengiriman dan propagasi hingga pengurutan, konsensus, dan eksekusi.
Cara Mempool Terenkripsi Menghubungkan Trading Terenkripsi Gate dan Ekosistem Web3
Meskipun Mempool terenkripsi merupakan bentuk infrastruktur blockchain yang mendasarinya, masalah utama yang ditanganinya—eksposur niat transaksi sebelum eksekusi serta front-running, serangan sandwich, dan MEV yang diakibatkannya—berkaitan erat dengan infrastruktur trading di industri kripto. Bagi pengguna yang berpartisipasi dalam DeFi, DEX, kontrak perpetual on-chain, dan aplikasi keuangan on-chain lainnya, trading tidak sesederhana “mengirimkan dan menyelesaikan transaksi”. Sebaliknya, proses ini melibatkan beberapa tahap, termasuk penyiaran, memasuki Mempool, pengurutan, konsensus, dan eksekusi. Memahami Mempool terenkripsi pada dasarnya merupakan cara untuk memahami kapan informasi terlihat oleh peserta lain ketika transaksi aset kripto bergerak dari pembuatan hingga eksekusi final.
Hal ini juga menciptakan hubungan konseptual langsung dengan skenario trading kripto yang dihadapi pengguna Gate. Gate menyediakan berbagai layanan trading aset kripto, termasuk trading spot dan futures. Mekanisme trading, struktur likuiditas, dan visibilitas informasi yang dihadapi pengguna berbeda-beda di setiap lingkungan trading. Pada platform trading terpusat, order biasanya diproses oleh mesin pencocokan platform, sedangkan pasar on-chain seperti DEX mengandalkan mekanisme propagasi, pengurutan, dan eksekusi transaksi blockchain secara langsung. Memahami “mengapa transaksi dapat terlihat”, “siapa yang dapat memengaruhi pengurutan transaksi”, dan “mengapa MEV terjadi” dapat membantu pengguna memahami lebih lanjut perbedaan struktural mendasar antara trading terpusat dan trading on-chain.
Bagi peserta industri kripto dalam ekosistem Gate, pemahaman ini tidak terbatas pada DEX. Seiring kontrak perpetual on-chain, DeFi, dan aplikasi keuangan on-chain lainnya terus berkembang, pengguna semakin perlu memahami struktur risiko yang berbeda antara trading terpusat dan on-chain. Misalnya, dalam lingkungan trading terpusat, pengguna terutama perlu mempertimbangkan mekanisme pencocokan, likuiditas, risiko platform, dan eksekusi order. Dalam trading on-chain, mereka juga harus mempertimbangkan Gas, ruang blok, pengurutan transaksi, visibilitas Mempool, dan MEV. Mempool terenkripsi berada di persimpangan isu-isu ini, memperluas “risiko eksekusi transaksi” dari pertimbangan harga dan likuiditas ke lapisan infrastruktur blockchain.
Dari perspektif ini, Mempool terenkripsi juga menjadi titik awal penting untuk memahami tahap selanjutnya dari infrastruktur trading kripto. Sebagai platform yang mencakup berbagai aset kripto dan skenario trading, Gate melayani pengguna yang terlibat dalam pasar terpusat maupun ekosistem on-chain yang terus berkembang. Konsep “privasi pra-eksekusi” yang diwakili oleh Mempool terenkripsi dapat menjadi arah penting bagi evolusi berkelanjutan infrastruktur trading on-chain: memungkinkan pengguna memperoleh eksekusi yang lebih baik sambil mengurangi kemungkinan strategi mereka dibaca terlebih dahulu oleh peserta lain sebelum benar-benar dieksekusi. Bagi pengguna industri kripto, memahami Mempool terenkripsi bukan hanya tentang memahami teknologi blockchain. Ini juga tentang memahami cara pasar trading masa depan dapat berupaya menyeimbangkan transparansi, privasi, efisiensi, dan keadilan.
Keterbatasan dan Perkembangan Masa Depan Mempool Terenkripsi
Mempool terenkripsi bukan solusi privasi universal. Pertama, mekanisme ini terutama menangani kebocoran konten transaksi sebelum eksekusi. Setelah blok difinalisasi dan dekripsi selesai, konten transaksi tetap dapat dicatat dan diaudit secara publik. Oleh karena itu, jika pengguna perlu menyembunyikan jumlah transaksi, saldo akun, atau identitas peserta dalam jangka panjang, teknologi privasi tambahan masih diperlukan.
Kedua, mengenkripsi Payload transaksi tidak berarti semua metadata disembunyikan. Dalam implementasi Aptos saat ini, informasi seperti alamat pengirim dan Gas Fee tetap terlihat. Ini berarti pengamat jaringan masih dapat memperoleh sebagian informasi mengenai aktivitas transaksi, meskipun mereka tidak dapat langsung membaca niat transaksi lengkap sebelum eksekusi.
Selain itu, enkripsi ambang batas native protokol masih bergantung pada set validator blockchain dan asumsi keamanan konsensus. Mekanisme ini mengurangi kepercayaan tambahan; bukan menghilangkan seluruh kebutuhan akan kepercayaan. Jika model keamanan konsensus jaringan itu sendiri terganggu, mekanisme privasi transaksi juga dapat terpengaruh. Oleh karena itu, mengevaluasi Mempool terenkripsi memerlukan pemahaman terhadap desain kriptografinya, set validator, dan mekanisme konsensusnya.
Perkembangan di masa depan dapat melibatkan kombinasi beberapa lapisan kemampuan privasi. Mempool terenkripsi dapat melindungi niat transaksi, privasi tingkat akun dapat lebih lanjut melindungi saldo dan jumlah transaksi, sedangkan zero-knowledge proofs dapat membuktikan validitas transaksi tanpa mengungkap data yang mendasarinya. Teknologi yang berbeda menangani lapisan masalah yang berbeda, yang pada akhirnya membentuk infrastruktur privasi on-chain yang lebih lengkap.
Dari Transparansi Publik ke Transparansi Terkendali: Arti Penting Mempool Terenkripsi bagi Web3
Transparansi publik pernah menjadi karakteristik penting yang membedakan sistem blockchain dari sistem keuangan tradisional. Namun, seiring skala keuangan on-chain berkembang, transparansi ini juga mengekspos masalah baru. Fakta bahwa semua transaksi dapat diamati tidak berarti setiap transaksi harus diungkapkan sepenuhnya sebelum eksekusi.
Arah yang diwakili Mempool terenkripsi adalah menggeser blockchain dari “semua informasi langsung bersifat publik” menuju “informasi berbeda diungkapkan pada waktu dan dengan cara yang berbeda”. Transaksi tetap dapat dicatat dan diverifikasi pada akhirnya, sementara peserta dapat mempertahankan fleksibilitas strategis mereka sebelum eksekusi selesai.
Ini pada dasarnya merupakan pendekatan yang didasarkan pada “transparansi terkendali”. Pendekatan ini tidak menolak prinsip verifikasi publik Web3. Sebaliknya, pendekatan ini berupaya menemukan keseimbangan baru antara penyelesaian publik dan privasi transaksi. Bagi DeFi, trading on-chain, dan aplikasi keuangan yang semakin kompleks di masa depan, keseimbangan ini mungkin akan menjadi semakin penting.
Integrasi Mempool terenkripsi Aptos secara langsung ke dalam protokol dan sistem konsensusnya juga menunjukkan bahwa privasi on-chain secara bertahap bergerak dari alat lapisan aplikasi menuju desain infrastruktur yang mendasarinya.
Di seluruh industri Web3, nilai Mempool terenkripsi tidak hanya terletak pada penyelesaian satu transaksi front-running. Mempool terenkripsi juga mendorong pasar untuk mempertimbangkan kembali pertanyaan mendasar: Kapan blockchain harus mengungkapkan informasi tertentu? Ketika privasi transaksi menjadi kemampuan protokol yang mendasarinya, transparansi dan privasi di Web3 mungkin tidak lagi menjadi pilihan yang saling bertentangan. Sebaliknya, keduanya dapat menjadi lapisan desain yang berbeda dalam infrastruktur yang sama.
FAQ
Apa Itu Mempool Terenkripsi?
Mempool terenkripsi adalah mekanisme blockchain yang mengenkripsi konten transaksi setelah transaksi memasuki Mempool. Transaksi dapat dipropagasikan dan diurutkan dalam bentuk terenkripsi, lalu didekripsi dan dieksekusi setelah blok difinalisasi, sehingga mengurangi risiko niat transaksi terungkap sebelum eksekusi.
Apa Perbedaan antara Mempool Terenkripsi dan Mempool Biasa?
Dalam Mempool biasa, pengamat jaringan umumnya dapat membaca konten terperinci dari transaksi tertunda. Mempool terenkripsi menyembunyikan Payload transaksi, sehingga transaksi tidak dapat dibaca sebelum konfirmasi final, tetapi tetap dapat berpartisipasi dalam pengurutan blok dan konsensus.
Apakah Mempool Terenkripsi Dapat Sepenuhnya Menghilangkan MEV?
Tidak. Mempool terenkripsi terutama menargetkan MEV yang bergantung pada pembacaan konten transaksi terlebih dahulu, seperti jenis front-running dan serangan sandwich tertentu. Bentuk MEV lain yang muncul dari mekanisme seperti likuidasi, arbitrase, dan pengurutan blok tidak akan otomatis hilang hanya karena Payload transaksi dienkripsi.
Apakah Mempool Terenkripsi Sama dengan Trading Anonim?
Tidak. Mempool terenkripsi terutama melindungi konten transaksi sebelum eksekusi dan bukan bentuk anonimitas penuh. Dalam implementasi Aptos saat ini, misalnya, alamat pengirim dan Gas Fee tetap terlihat. Setelah transaksi difinalisasi, transaksi juga didekripsi dan dicatat, sehingga auditabilitas on-chain tetap terjaga.
Mengapa Enkripsi Ambang Batas Diperlukan?
Enkripsi ambang batas mendistribusikan kemampuan dekripsi di antara beberapa validator dan mencegah satu validator membaca transaksi tertunda secara mandiri. Hal ini melindungi konten transaksi sekaligus memungkinkan keamanan privasi mengikuti model kepercayaan konsensus blockchain yang sudah ada sedekat mungkin.
Di Mana Mempool Terenkripsi Dapat Digunakan di Masa Depan?
Mempool terenkripsi sangat sesuai untuk skenario Web3 yang melibatkan persaingan trading dan transaksi sensitif terhadap strategi, termasuk trading terdesentralisasi, kontrak perpetual, strategi DeFi yang kompleks, dan aplikasi on-chain lain yang perlu mengurangi kebocoran niat transaksi. Aptos telah mengungkapkan bahwa Decibel akan menggunakan mekanisme ini untuk melindungi privasi pra-eksekusi order kontrak perpetual.